


QH Labs beobachtet seit mehreren Monaten einen Anstieg von Ransomware-Angriffen. Wir haben eine neue Ransomware entdeckt, die in der Programmiersprache Go geschrieben ist. Malware-Autoren finden es offenbar einfacher, Ransomware in Go als in traditionellen Programmiersprachen zu entwickeln.
Die Infektion mit der Jcry-Ransomware beginnt mit einer kompromittierten Website.

Wie das obige Bild zeigt, versucht der Malware-Autor, sich als Benutzer auszugeben, indem er sich als Update des Adobe Flash Players ausgibt und Schadsoftware auf den Rechner des Benutzers herunterlädt. Abbildung 1 enthält einen JavaScript-Teil, der auf der kompromittierten Domain gehostet wird und eine schädliche Datei von der angegebenen URL herunterlädt. Sobald ein imitierter Benutzer auf die Schaltfläche „Aktualisieren“ klickt und eine schädliche Datei ausführt, um den Flash Player zu aktualisieren, wird die Schadsoftware ausgeführt.

Ablauf der Ausführung:

Technische Analyse:
Die heruntergeladene Malware (flashplayer_install.exe) ist ein selbstextrahierendes Archiv. Bei der Ausführung extrahiert sie die unten genannten Komponenten in das Startverzeichnis, um ihre Persistenz zu gewährleisten.
Komponenten:
- msg.vbs
- Enc.exe
- Dec.exe
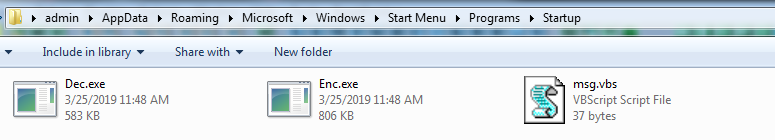

Wie in der obigen Abbildung erwähnt, extrahiert die Malware Komponenten und startet msg.vbs zusammen mit enc.exe (Encryptor).
msg.vbs:
Diese Datei wird verwendet, um sich als der Benutzer auszugeben, für den das System versucht hat, Adobe Flash Player zu aktualisieren, dem Benutzer jedoch der Zugriff verweigert wurde.

Enc.exe (Verschlüsseler):
Diese ausführbare Datei ist für die Dateiverschlüsselung verantwortlich und in der Sprache Go geschrieben.

Bei der Ausführung prüft es zunächst, ob die Datei „personalKey.txt“ im aktuellen Verzeichnis vorhanden ist, um festzustellen, ob das System bereits infiziert ist oder nicht. Ist die Datei vorhanden, geht die Malware davon aus, dass das System bereits infiziert ist, und beendet sich selbst. Mithilfe der Entschlüsselungsdatei löscht es außerdem msg.vbs und Enc.exe. Bei der Verschlüsselung verwendet es eine Kombination aus AES- und RSA-Algorithmus. Die Dateiverschlüsselung erfolgt mit dem 128-Bit-AES-Algorithmus mit einem 16-Byte-Initialisierungsvektor im CBC-Modus. Der fest codierte öffentliche RSA-Schlüssel befindet sich in der Datei enc.exe, die später zum Verschlüsseln des AES-Schlüssels verwendet wird.


Es verschlüsselt die unten aufgeführten 138 Erweiterungsdateien.
„3dm, 3ds, 3g2, 3gp, 7z, ai, aif, apk, app, asf, asp, avi, b, bak, bin, bmp, c, cbr, cer, cfg, cfm, cgi, cpp, crx, cs, csr, css, csv, cue, dat, db, dbf, dcr, dds, deb, dem, der, dmg, dmp, doc, dtd, dwg, dxf, eps, fla, flv, fnt, fon, gam, ged, gif, gpx, gz, h, hqx, htm, ics, iff, iso, jar, jpg, js, jsp, key, kml, kmz, log, lua, m, m3u, m4a, m4v, max, mdb, mdf, mid, mim, mov, mp3, mp4, mpa, mpg, msg, msi, nes, obj, odt, otf, pct, pdb, pdf, php, pkg, pl, png, pps, ppt, ps, psd, py, rar, rm, rom, rpm, rss, rtf, sav, sdf, sh, sln, sql, srt, svg, swf, tar, tex, tga, thm, tif, tmp, ttf, txt, uue, vb, vcd, vcf, vob, wav, wma, wmv, wpd, wps, wsf, xlr, xls, xml, yuv, zip“
Um die Verschlüsselung zu beschleunigen, werden bei Dateien mit einer Größe von mehr als 1 MB nur 1 MB Daten verschlüsselt. Nach erfolgreicher Dateiverschlüsselung wird dem Dateinamen die Erweiterung „.jcry“ angehängt.

Nach der Verschlüsselung der Dateien werden mithilfe des folgenden Befehls alle Schattenkopien gelöscht.
„vssadmin lösche Schatten /alle“
und starten Sie Dec.exe mit dem Powershell-Befehl.

Dec.exe:
Bei der Ausführung von Dec.exe wird zunächst enc.exe beendet und gelöscht. Dec.exe ist eine Konsolenanwendung, die nach dem Entschlüsselungsschlüssel (privater RSA-Schlüssel) fragt. Nach Eingabe eines gültigen Schlüssels kann die Anwendung verschlüsselte Dateien entschlüsseln.

Es hinterlässt außerdem eine Lösegeldforderung auf dem Desktop. Um verschlüsselte Dateien wiederherzustellen, wird ein Lösegeld von 500 US-Dollar verlangt und ein Onion-Link (hxxp://kpx5wgcda7ezqjty.onion) bereitgestellt, über den der infizierte Benutzer nach der Zahlung den privaten Schlüssel erhält.

IOCs:
flashplayer_install.exe: c86c75804435efc380d7fc436e344898
Enc.exe : 5B640BE895C03F0D7F4E8AB7A1D82947
Dec.exe : 6B4ED5D3FDFEFA2A14635C177EA2C30D
Wiederherstellungslink: hxxp://kpx5wgcda7ezqjty.onion
Wallet-ID: 1FKWhzAeNhsZ2JQuWjWsEeryR6TqLkKFUt
Tipps zur Vorbeugung:
- Erstellen Sie regelmäßig eine Sicherungskopie Ihrer wichtigen Daten auf externen Laufwerken wie Festplatten, USB-Sticks oder Cloud-Speichern.
- Installieren Sie ein Antivirenprogramm und halten Sie es auf dem neuesten Stand.
- Halten Sie Ihr Betriebssystem und Ihre Software auf dem neuesten Stand.
- Klicken Sie niemals auf Links und laden Sie keine Anhänge von unbekannten oder unerwünschten Quellen herunter.
Fachexperten:
Nagesh lathakar, Pratik Pachpor | Quick Heal Security Labs



