

Die Sicherheitsbedenken haben in letzter Zeit aufgrund der Zunahme von Cyberangriffen, insbesondere von Ransomware, drastisch zugenommen. Ransomware-Taktiken sind zwar schon lange bekannt, doch erst in jüngster Zeit haben sie ein sehr ernstes Ausmaß angenommen, begünstigt durch die Popularität digitaler Kryptowährungen, das Darknet und die leichte Verfügbarkeit von Malware als Dienstleistung. Die Cybersicherheitsabteilungen von Unternehmen sind besonders wachsam gegenüber Ransomware-Angriffen, da diese nicht nur den Geschäftsbetrieb lahmlegen, sondern auch dem Ruf des Unternehmens schweren Schaden zufügen.
Um diese Bedrohung wirksam zu bekämpfen, ist es wichtig zu verstehen, wie Ransomware funktioniert und welche Strategie die Angreifer verfolgen. In diesem Beitrag untersuchen wir diese Aspekte.
Was ist Ransomware?
Ransomware ist eine Form von Schadsoftware, die Dateien auf einem infizierten Gerät verschlüsselt und so lange gefangen hält, bis der Nutzer den Malware-Betreibern ein Lösegeld zahlt. Die Bezahlung erfolgt meist in Form von Bitcoins, einer digitalen Währung, die nicht zurückverfolgt werden kann.
Wie funktioniert Ransomware?
Das Grundprinzip hinter Ransomware ist die Verschlüsselung durch einen Mechanismus namens Public Key Cryptography.
Verschlüsselung ist der Prozess, die Bedeutung von Informationen zu verbergen oder zu verschleiern. Im Zusammenhang mit Ransomware bedeutet Verschlüsselung, dass alle notwendigen Dateien auf Ihrem System verschlüsselt werden, sodass sie bedeutungslos erscheinen und unbrauchbar werden.
Wenn Ransomware ein System infiziert, beginnt die Schadsoftware mit der Verschlüsselung aller Dateien im System. Sobald dies abgeschlossen ist, wird dem Benutzer ein Drohbildschirm oder eine Lösegeldforderung angezeigt. Die Lösegeldforderung droht dem Benutzer, dass die Dateien nicht mehr entschlüsselt werden können, wenn er nicht innerhalb einer bestimmten Frist einen festgelegten Betrag zahlt.
Die Verschlüsselung erfolgt über einen Mechanismus namens Public-Key-Kryptographie, auch bekannt als asymmetrische Schlüsselkryptographie. Dieser Mechanismus nutzt komplexe mathematische Algorithmen zum Ver- und Entschlüsseln der Daten. Das Besondere an dieser Methode ist, dass der zum Ver- und Entschlüsseln der Dateien verwendete Schlüssel für die Ver- und Entschlüsselung unterschiedlich ist. Das bedeutet, dass der Verschlüsselung immer ein Schlüsselpaar zugeordnet ist. Der öffentliche Schlüssel wird zum Verschlüsseln der Daten verwendet, und nur der passende private Schlüssel kann sie entschlüsseln.
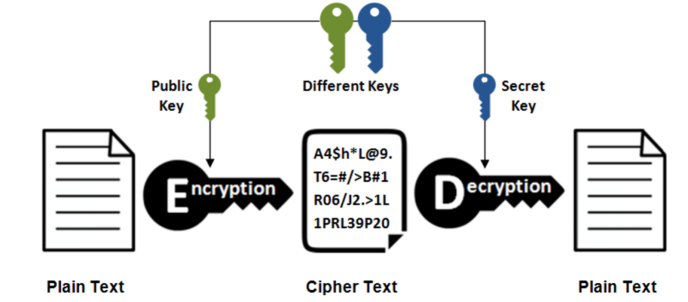
Asymmetrische oder Public-Key-Verschlüsselung
Ransomware-Angreifer besitzen den privaten Schlüssel und fordern für dessen Offenlegung ein Lösegeld. Nach Ablauf der vorgeschriebenen Frist drohen sie mit der endgültigen Vernichtung des privaten Schlüssels.
Sicherheitsbehörden raten von der Zahlung des Lösegelds ab, da es keine Garantie für die Freigabe des privaten Schlüssels gibt und die Zahlung des Lösegelds die Angreifer stärkt.
Wie infiziert Ransomware Systeme?
Ransomware infiziert Systeme typischerweise über Schwachstellen, die von den Systemadministratoren noch nicht behoben wurden. Zu den beliebtesten Eindringlingen zählen:
- Spam und Social Engineering: Dabei werden leichtgläubige interne Benutzer dazu verleitet, auf schädliche Links in E-Mails und kompromittierten Websites zu klicken, was dann dazu führt, dass die Malware auf ihre Systeme heruntergeladen wird.
- Malvertising: Auch dies geschieht aufgrund der Nachlässigkeit der Benutzer und der Nichteinhaltung von Sicherheitspraktiken. Malvertising kann dazu führen, dass leichtgläubige Opfer Links folgen, die zum Herunterladen und Infizieren von Malware führen.
- Tools zur Installation von Malware und Botnets: Dabei handelt es sich um Tools, die die Schadsoftware im Netzwerk verbreiten, typischerweise innerhalb des lokalen Netzwerks des Unternehmens.
Lesen Sie: Auswirkungen der WannaCry- und Petya-Ransomware-Angriffe
Welche Strategie steckt hinter den Ransomware-Angriffen?
Ransomware-Angreifer sind auf die Verfügbarkeit der digitalen Währung Bitcoin angewiesen, um ihre Spuren beim Eintreiben des Lösegelds zu verwischen. Früher, als die Zahlung per Banküberweisung oder in bar erfolgte, war es immer möglich, den Empfänger zu ermitteln, wenn auch mit Schwierigkeiten. Mit Bitcoin kann der Empfänger völlig anonym bleiben und der Entdeckung entgehen.
Ein weiterer wichtiger Faktor, der Ransomware heute begünstigt, ist die Verfügbarkeit von „Malware as a Service“. Dabei werden unerfahrene „Script-Kiddies“, ausgerüstet mit der von den ursprünglichen Malware-Entwicklern bereitgestellten Malware, zu deren Agenten oder Verteilern und teilen das Lösegeld mit den Malware-Betreibern. Während die Malware-Experten die gesamte Intelligenz bereitstellen, müssen diese Neulinge lediglich mit kriminellen Absichten bewaffnet sein. Auf diese Weise verfolgen die Entwickler von Ransomware die Strategie, im Hintergrund zu bleiben, sich auf den technischen Aspekt zu konzentrieren und die eigentliche Ausführung Neulingen zu überlassen.
Wie kann man sich vor Ransomware-Angriffen schützen?
Der Schutz vor Ransomware hängt von einigen einfachen und effektiven Schritten ab:
- Bewusstsein und Compliance:Wie bereits erwähnt, ist der Mensch das schwächste Glied in der Sicherheitskette. Die meisten Ransomware-Eindringversuche sind auf Nachlässigkeit, mangelndes Bewusstsein oder die bewusste Umgehung sicherer Praktiken seitens der internen Benutzer zurückzuführen. Systematische Aufklärung, Kampagnen und ständige Mahnungen tragen wesentlich zur Stärkung der menschlichen Bindung bei.
- Sicherheitspatches zeitnah anwenden:Betriebssystem- und andere Softwareanbieter suchen sorgfältig nach Schwachstellen in ihrer Software und veröffentlichen regelmäßig Patches, um diese Schwachstellen zu beheben. Diese Patches müssen umgehend eingespielt werden, damit die Schwachstellen das Unternehmen nicht gefährden.
- Anti-Malware-Software:Es gibt mittlerweile diverse hochentwickelte Tools und Software, die Malware-Aktivitäten sehr effektiv blockieren und erkennen. Ein Set mehrschichtiger Sicherheitstools wie … SeqriteDas umfassende Portfolio an Firewall-, Netzwerk- und Endpunktsicherheitstools von kann Ransomware sehr effektiv verhindern.
Ransomware-Angriffe sind mittlerweile ausgefeilter und häufiger geworden. Sicherheitspersonal muss daher stets wachsam und umsichtig sein, um sie in Schach zu halten. Glücklicherweise gibt es mittlerweile Tools, um dieser Bedrohung entgegenzuwirken. Doch wie immer ist der Mensch das schwächste Glied in der Kette. Daher sind umfangreiche Sensibilisierungsmaßnahmen und Kampagnen erforderlich, um den Einsatz von Malware-Präventionstools zu ergänzen.
Als IT-Sicherheitspartner für Ihr Unternehmen Seqrite bietet umfassende Endpunktsicherheit vor fortgeschrittenen Cyber-Bedrohungen. Um mehr zu erfahren, besuchen Sie unsere Website or



