
Die Entschlüsselung der CrySiS/XTBL-Ransomware ist dank der kürzlich veröffentlichten Master-Entschlüsselungsschlüssel möglich. Diese Schlüssel werden zur Wiederherstellung der verschlüsselten Dateien benötigt. Obwohl wir den Grund für die Veröffentlichung nicht erraten konnten, haben wir die Gelegenheit genutzt, Betroffenen zu helfen.
Die Quick Heal Threat Research Labs haben mit den veröffentlichten Schlüsseln ein Entschlüsselungstool für CrySiS/XTBL (bekannt als QH-Ransom-Decryptor) entwickelt. Dieses Tool ist kostenlos und kann unter folgendem Link heruntergeladen werden:
Download-Link:
Seqrite Entschlüsselungstool für Ransomware
Derzeit funktioniert das Entschlüsselungstool mit Dateien, die von den unten aufgeführten Ransomware-Familien betroffen sind:
1. Troldesh Ransomware [.xtbl]
2. Crysis-Ransomware [.CrySiS]
3. Cryptxxx Ransomware [.crypt]
4. Ninja Ransomware [@aol.com$.777]
5. Apocalypse Ransomware [.verschlüsselt]
6. Nemucod Ransomware [.crypted]
7. ODC-Ransomware [.odcodc]
8. LeChiffre Ransomware [.LeChiffre]
9. Globe1 Ransomware [.hnyear]
10. Globe2 Ransomware [.blt]
11. Globe3 Ransomware [.decrypt2017]
12. DeriaLock Ransomware [.deria]
13. Opentoyou Ransomware [.-opentoyou@india.com]
14. Globe3-Ransomware [.globe & .happydayzz]
15. Troldesh Ransomware [.dharma]
16 Troldesh Ransomware [.wallet]
17. Troldesh Ransomware [.onion]
Hinweis:
Eine Crysis/XTBL-Verschlüsselung kann anhand des folgenden Musters der verschlüsselten Dateierweiterung identifiziert werden:
- Dateiname. . . .xtbl/.CrySiS)
Beispiel – „available.txt.id-340D4C04.{green_ray@india.com}.xtbl“
Anleitung zur Verwendung des QH-Ransom-Decryptors :
- Klicken Sie auf Seqrite Entschlüsselungstool für Ransomware Link und speichern Sie die ZIP-Datei auf dem System mit den verschlüsselten Dateien. Extrahieren Sie die Datei.
- Klicken Sie mit der rechten Maustaste auf die extrahierte Datei und führen Sie sie als „Administrator“ aus, um das Entschlüsselungsfenster anzuzeigen.
- Presse Y , um den Scan zu starten. Das Entschlüsselungstool durchsucht automatisch das gesamte System nach unterstützten verschlüsselten Dateien. Wenn eine verschlüsselte Datei gefunden wird, entschlüsselt das Tool die Datei im entsprechenden Ordner und behält gleichzeitig eine Kopie der verschlüsselten Datei bei.
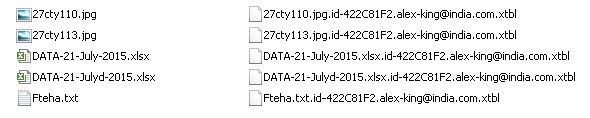
Abb. 1. Entschlüsselte Dateien befinden sich zusammen mit ihren verschlüsselten Kopien im selben Ordner.
- Nach Abschluss des Scanvorgangs zeigt das Entschlüsselungstool den endgültigen Status an. Er zeigt die Anzahl der gefundenen verschlüsselten Dateien und deren erfolgreiche Entschlüsselung an. Detaillierte Informationen zum Entschlüsselungsstatus jeder Datei finden Sie in der Datei „Decryption.log“, die im selben Ordner des Tools generiert wird.
- Anschließend können Sie die entschlüsselten Dateien öffnen und überprüfen, ob sie wieder zugänglich/lesbar sind.
Sollten Sie bei der Verwendung des Entschlüsselungstools auf Schwierigkeiten stoßen, rufen Sie uns bitte unter 1800-212-7377 an oder besuchen Sie unser Support-Center, um weitere Unterstützung zu erhalten.
Aktualisiert am 7. März 2017.