
Die Arbeitsmarktlage war in den letzten Monaten von Unsicherheit geprägt, mit ständigen Meldungen über Entlassungen, Umstrukturierungen, Einstellungsstopps und drastische Kostensenkungsmaßnahmen. Diese Atmosphäre hat sowohl bei Arbeitnehmern als auch in Unternehmen weit verbreitete Ängste ausgelöst, und Cyberkriminelle haben schnell gelernt, diese Emotionen auszunutzen.
Malware-Autoren verwenden zunehmend Phishing-E-Mails und schädliche Anhänge, die als Kündigungsschreiben, aktualisierte Personalrichtlinien, Abfindungsdokumente oder „Listen dringender Entlassungen“ getarnt sind und die Angst und Neugier der Menschen ausnutzen. In Stresssituationen klicken Mitarbeiter eher auf verdächtige Dateien oder Links, ohne deren Echtheit zu überprüfen. Dadurch erhalten Angreifer einen einfachen Zugang zu Unternehmensnetzwerken. Da Entlassungen weiterhin die Schlagzeilen beherrschen, nutzen Cyberkriminelle diese Schwachstelle massiv aus und verwenden glaubwürdige Köder zum Thema Entlassungen, um Malware zu verbreiten, Zugangsdaten zu stehlen und umfassendere Cyberangriffe zu starten.
At Seqrite Labs, während unserer Überwachung haben wir eine solche Spam-Kampagne beobachtet, die Schadsoftware über E-Mails verbreitete, die als solche getarnt waren. interne PersonalmitteilungenDie Angreifer übermittelten einen schädlichen Anhang, der als „Personalakte-PDF“ getarnt war. Die im Anhang enthaltenen Dateien sind das mit NSIS kompilierte Fernzugriffstool Remcos.
Anfangsvektor
Der erste Schritt der Kampagne ist eine E-Mail, die als „ Mitarbeiterleistungsbericht für Oktober 2025 “ getarnt ist und angeblich von der Personalabteilung des Unternehmens stammt. Die Nachricht ist bewusst kurz und formell gehalten und enthält einen Hinweis auf „ zu kündigende Mitarbeiter “, um die Wahrscheinlichkeit zu erhöhen, dass der Anhang geöffnet wird.
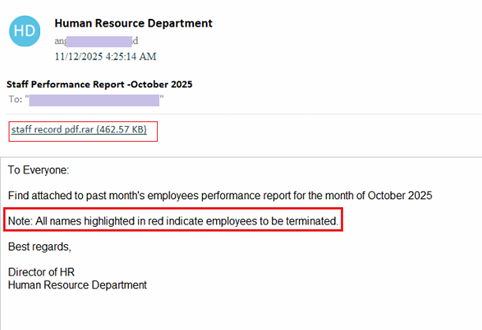
Wie im obigen Bild zu sehen ist, scheint der E-Mail-Anhang zwar ein PDF-Dokument zu enthalten, ist aber tatsächlich ein RAR-Archiv mit doppelter Dateiendung (pdf.rar), um seine wahre Natur zu verschleiern. Im Archiv befindet sich kein Dokument, sondern eine mit NSIS kompilierte ausführbare Datei, die sich als „Mitarbeiterdatensatz-PDF“ tarnt. Nach dem Ausführen führt die Datei Initialisierungen, Konfigurationen und weitere schädliche Aktionen durch.
Diese professionell gestaltete Spam-E-Mail verdeutlicht, wie Bedrohungsakteure weiterhin auf Social Engineering und Köder setzen, die an aktuelle Organisationstrends anknüpfen, um sich ersten Zugang zu ihren Zielopfern zu verschaffen.
Analyse der Bindung
Der E-Mail-Anhang mit dem Namen „staff record pdf.rar“ ist absichtlich so gestaltet, dass er wie eine PDF-Datei aussieht. Bei genauerer Betrachtung des Archivs stellt sich heraus, dass es eine einzelne Windows-Datei mit dem Namen „ staff record pdf.exe “ enthält, die sich als Dokument tarnt. Diese Namenskonvention mit doppelter Dateiendung (pdf.exe) ist eine gängige Methode, um Benutzer irrezuführen und die einfache Dateitypidentifizierung zu umgehen.
Analyse der eingebetteten ausführbaren Datei
Bei der im Anhang eingebetteten ausführbaren Datei handelt es sich um eine Remcos RAT und um eine mit NSIS (Nullsoft Scriptable Install System) kompilierte ausführbare Datei, ein Verpackungsformat, das häufig von Bedrohungsakteuren missbraucht wird, um ihre Absicht zu verschleiern.
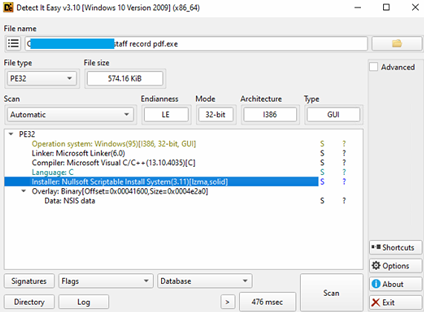
Sobald die Datei ausgeführt wird, werden die NSIS-bezogenen Konfigurationsdateien am folgenden Speicherort abgelegt –
- C:\Users\admin\AppData\Roaming\Microsoft\Windows\Start Menu\
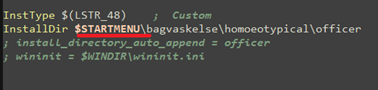
Anschließend wird die Datei an den unten angegebenen Speicherort kopiert –
- c:\ProgramData\Remcos\remcos.exe
Remcos erstellt und speichert opferbezogene und andere Konfigurationsdaten in der folgenden Registrierung –
- HKCU\Software\Rmc-
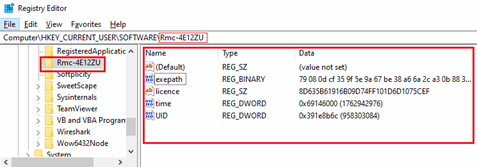
Schlüssel und Werte in der Konfigurationsregistrierung –
- exepath – Die Werte werden verschlüsselt und der Pfad zur installierten EXE-Datei wird gespeichert.
- Lizenz – Vermutlich ein geknackter Remcos-Lizenzschlüssel.
- Zeit – UNIX-Zeitstempel, wann Remcos zum ersten Mal ausgeführt wurde.
- UID – Opfer-Maschinen-ID.
Beharrlichkeit
Persistenz wird durch Hinzufügen zur allgemein bekannten Run-Registry erreicht –
- HKEY_CURRENT_USER \ SOFTWARE \ Microsoft \ Windows \ Currentversion \ Run
- Rmc-4E12ZU = c:\ProgramData\Remcos\remcos.exe
Aktivitäten nach der Bereitstellung und CnC-Kommunikation
Nach der Einrichtung erzeugt die Remcos-Payload mehrere Threads, von denen jeder für unterschiedliche operative Komponenten des RAT zuständig ist. Diese Threads übernehmen Funktionen wie Keylogging, Bildschirmaufnahme, Zwischenablageüberwachung und die Hauptbefehlsverarbeitungsschleife.
Wenige Sekunden später stellt die Malware eine ausgehende Verbindung zu ihrem Kommando- und Kontrollserver her und bestätigt damit, dass die RAT vollständig aktiv ist und bereit ist, Anweisungen vom Angreifer zu empfangen.
Fazit
Diese Kampagne verdeutlicht, wie Angreifer weiterhin aktuelle arbeitsmarktbezogene Gegebenheiten ausnutzen, um Schadsoftware mithilfe überzeugender Social-Engineering-Methoden einzuschleusen. In diesem Fall reichte eine einfache, auf Personalwesen zugeschnittene Nachricht aus, um ein auf dem NSIS-System basierendes Remcos-System zu tarnen.
Nach der Installation etabliert Remcos Persistenz, sammelt Systeminformationen und bereitet den infizierten Host für den Fernzugriff vor.
Organisationen sollten sicherstellen, dass die Mitarbeiter beim Umgang mit unaufgeforderten Mitteilungen zu Personalangelegenheiten oder Leistungsbeurteilungen vorsichtig bleiben und die E-Mail-Sicherheitskontrollen verstärken, die in der Lage sind, schädliche Archive und ausführbare Nutzdaten zu erkennen.
Indikatoren für eine Gefährdung (IoC)
Hashwerte (MD5)
c95f2a7556902302f352c97b7eed4159
6f7d3f42fa6fe3b0399c42473f511acc
76c28350c8952aef08216d9493bae385
CNC
196.251.116.219
Seqrite/QH-Erkennung
Trojan.Remcos.S38451216
MITRE-Angriffstaktiken, -techniken und -verfahren (TTPs)
| Taktiken (ATT&CK ID) | Techniken / Teiltechnik (ID) |
Ablauf |
| Erstzugriff (TA0001) | T1566.001 | Zustellung einer bösartigen E-Mail mit HR-Bezug. |
| Ausführung (TA0002) | T1204.002 | Der Benutzer öffnet die als PDF getarnte Datei mit der doppelten Dateiendung. |
| Verteidigungsflucht (TA0005) | T1036 | Die ausführbare Datei tarnt sich als PDF in einem RAR-Archiv. |
| Verteidigungsflucht (TA0005) | T1027 | Verwendung des NSIS-Compilers zum Verbergen des eigentlichen Codes. |
| Persistenz (TA0003) | T1547.001 | Remcos ist registriert unter – HKCU\Software\Microsoft\Windows\CurrentVersion\Run für Autostart. |
| Persistenz (TA0003) | T1112 | Speicherkonfiguration unter HKCU\Software\Rmc- Die |
| Entdeckung (TA0007) | T1082 | Sammelt nach der Ausführung Hostinformationen (UID, Zeitstempel, Pfade). |
| Sammlung (TA0009) | T1056.001 | Keylogging-Modul |
| Sammlung (TA0009) | T1113 | Threads für Screenshot-Aufnahmen. |
| Sammlung (TA0009) | T1115 | Der Thread zur Zwischenablageüberwachung wurde initialisiert. |
| Befehl und Kontrolle (TA0011) | T1071.004 | Ausgehende Verbindung zu einem vom Angreifer kontrollierten Server |
Autoren
Prashil Moon
Rumana Siddiqui



