
• Produkte & Angebote
        • Wolke

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • On Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plattform

          • Malware Analysis Platform
        • Vertriebspartner

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersicherheit & Data Privacy Aufmerksamkeit
  • Lösungen
    • BFSI
    • Fachwissen
    • Behörden
    • Gesundheitswesen
    • ITeS
    • Industrie
  • Firma
    • Über uns Seqrite
    • Leadership
    • Auszeichnungen & Zertifizierungen
    • Newsroom
  • Partner
    • Partner Programm
    • Partner finden
    • PARTNER WERDEN
  • Unterstützung
  • Ressourcen
    • Blogs
    • Whitepapers
    • Datenblätter
    • Case Studies
    • Bedrohungsberichte
    • Handbücher
    • PoV
    • Ohne fundierte Kenntnisse zu Data Privacy
    • Prüfen Sie Ihre Risikobewertung
    • DPDP-Dialoge
    • Stunde der Privatsphäre
Seqrite Labs Blog
Vertrieb kontaktieren Angegriffen?
  • Produkte & Angebote
        • Wolke

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • On Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plattform

          • Malware Analysis Platform
        • Vertriebspartner

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersicherheit & Data Privacy Aufmerksamkeit
  • Lösungen
    • BFSI
    • Fachwissen
    • Behörden
    • Gesundheitswesen
    • ITeS
    • Industrie
  • Firma
    • Über uns Seqrite
    • Leadership
    • Auszeichnungen & Zertifizierungen
    • Newsroom
  • Partner
    • Partner Programm
    • Partner finden
    • PARTNER WERDEN
  • Unterstützung
  • Ressourcen
    • Blogs
    • Whitepapers
    • Datenblätter
    • Case Studies
    • Bedrohungsberichte
    • Handbücher
    • PoV
    • Ohne fundierte Kenntnisse zu Data Privacy
    • Prüfen Sie Ihre Risikobewertung
    • DPDP-Dialoge
    • Stunde der Privatsphäre
Startseite  /  Ransomware • Sicherheit  / CVE-2019-0708 – Eine kritische, „wurmfähige“ Sicherheitsanfälligkeit bezüglich Remotecodeausführung in Windows RDP
CVE-2019-0708 – Eine kritische, „wurmfähige“ Sicherheitsanfälligkeit bezüglich Remotecodeausführung in Windows RDP
17 Mai 2019

CVE-2019-0708 – Eine kritische, „wurmfähige“ Sicherheitsanfälligkeit bezüglich Remotecodeausführung in Windows RDP

Geschrieben von Sushmita Kalashikar
Sushmita Kalashikar
Ransomware, Sicherheit

Dies ist ein wichtiger Sicherheitshinweis zu einer kürzlich behobenen kritischen Sicherheitslücke in Microsoft Windows Remote Desktop Service (RDP), die die Ausführung von Schadcode aus der Ferne ermöglicht. Die Sicherheitslücke trägt die Bezeichnung „CVE-2019-0708 – Remote Desktop Services Remote Code Execution Vulnerability“.

MSRC-Blog erwähnt

Diese Schwachstelle tritt vor der Authentifizierung auf und erfordert keine Benutzerinteraktion. Sie ist also „wurmfähig“, d. h. zukünftige Schadsoftware, die diese Schwachstelle ausnutzt, kann sich ähnlich wie die WannaCry-Malware im Jahr 2017 weltweit von einem anfälligen Computer auf einen anderen verbreiten. Obwohl wir bisher keine Ausnutzung dieser Schwachstelle beobachtet haben, ist es sehr wahrscheinlich, dass Angreifer einen Exploit dafür entwickeln und in ihre Schadsoftware integrieren werden.

Diese Sicherheitslücke ist ein Sonderfall, da Microsoft sich die Mühe gemacht hat, diese Sicherheitslücke auch in Windows 2003 und Windows XP zu beheben, deren Support bereits vor langer Zeit eingestellt wurde.

Warum ist diese Sicherheitslücke so kritisch?

  1. Es handelt sich um eine Pre-Auth-Sicherheitslücke, d. h., es ist keine Authentifizierung erforderlich. Angreifer benötigen lediglich Netzwerkzugriff auf das anfällige Ziel, um die Sicherheitslücke auszunutzen.
  2. Bei erfolgreicher Ausnutzung können Angreifer beliebigen Code auf dem Zielsystem ausführen und schließlich die vollständige Kontrolle darüber übernehmen.
  3. Angenommen „entwurmbar“ Aufgrund der Natur dieser Sicherheitslücke kann ein Host, sobald er infiziert ist, sehr schnell andere anfällige Hosts im selben Netzwerk infizieren.
  4. Microsoft hat sich große Mühe gegeben, den Patch für ältere Windows-Versionen zu installieren, deren Support bereits eingestellt wurde.
  5. Die Sicherheitslücke kann ausgenutzt werden über RDP Port 3389. Eine einfache Suche nach www[.]shodan[.]io zeigt, dass es fast 4 Millionen Hosts mit für das Internet geöffnetem RDP-Port gibt.
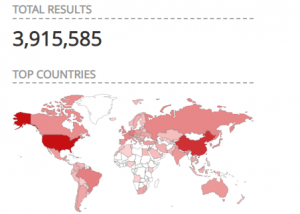
Abb. 1 – Shodan-Ergebnisse zeigen Hosts mit für das Internet geöffnetem RDP-Port


Was sollten Sie tun?

Laut Microsoft-Mitteilung und anderen Online-Quellen wird diese Sicherheitslücke zum Zeitpunkt der Veröffentlichung dieses Blogbeitrags NICHT aktiv ausgenutzt. Angesichts des Geschäftsrisikos möchten wir Nutzern, die eine der folgenden betroffenen Windows-Versionen verwenden, dennoch dringend empfehlen, ihre Systeme umgehend zu patchen:

– Microsoft Windows 7 SP1

– Windows Server 2008 SP2

– Windows Server 2008 R2 – SP1

– Windows XP (alle Versionen)

– Windows Server 2003 SP2


Wenn die von Microsoft bereitgestellten Sicherheitsupdates nicht sofort angewendet werden können, sollten Sie die Remotedesktopdienste auf den anfälligen Hosts deaktivieren, bis offizielle Patches angewendet werden.

Unser Bedrohungsforschungsteam überwacht diese Bedrohung aktiv und wir werden diesen Beitrag entsprechend aktualisieren.


Inhalt mit freundlicher Genehmigung:

Pavan Thorat Sicherheitslabore

 VORHERIGER ARTIKEL5 bewährte Methoden zur Cybersicherheit für Ihr kleines bis mittelgroßes Unternehmen ...
NÄCHSTER ARTIKEL  Was ist Emotet?
Sushmita Kalashikar

Über Sushmita Kalashikar

Sushmita ist die Content-Strategin für Quick Heal und hat eine Leidenschaft für kreatives und technisches Schreiben. Sie ist außerdem Autorin von …

Artikel von Sushmita Kalashikar »

Verwandte Artikel

  • Die besten Maßnahmen zur Reaktion auf Ransomware-Angriffe, um den Schaden zu minimieren

    2. Juni 2026
  • Wie man sich von einem Ransomware-Angriff erholt, ohne das Lösegeld zu zahlen

    May 25, 2026
  • Ransomware-Angriff über öffentlich genutzte SMB2-Verbindungen und wie Sie sich schützen können Seqrite

    11. März 2025
Ausgewählte Autoren
  • Seqrite
    Seqrite

    Seqrite ist ein führender Anbieter von Cybersicherheitslösungen für Unternehmen. Mit dem Fokus auf...

    Lesen Sie weitere Artikel von Seqrite
  • Bineesh P
    Bineesh P

    Ich bin ein leidenschaftlicher Cybersicherheits-Enthusiast und engagierter Autor. Mit einem besonderen Talent...

    Lesen Sie weitere Artikel von Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Ich bin eine leidenschaftliche Autorin, die gerne Inhalte über neue Technologien verfasst und...

    Lesen Sie weitere Artikel von Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar ist der gemeinsame Geschäftsführer von Quick Heal Technologies ...

    Lesen Sie weitere Artikel von Sanjay Katkar
Themen
geeignet (25) Cyber ​​Attacke (36) Cyber-Angriffe (58) Cyberangriff (16) Cyber-Angriffe (15) Internet-Sicherheit (342) Internet-Sicherheit (34) Cyber-Bedrohung (33) Cyber-Bedrohungen (51) Datenmissbrauch (56) Datenverstöße (29) Data Loss (28) Verhinderung von Datenverlust (34) data privacy (17) Datenschutz gelesen. (35) Datensicherheit (19) DLP (50) DPDP (14) DPDPA (17) Verschlüsselung (16) Endpoint-Sicherheit (113) Unternehmenssicherheit (20) Ausnutzen (13) Datenschutz (14) Malware (76) Malware-Analyse (14) Malware-Angriff (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Netzwerksicherheit (26) Phishing (30) Ransomware (69) Ransomware-Angriff (31) Ransomware-Angriffe (31) Ransomware-Schutz (17) Seqrite (41) Seqrite Verschlüsselung (27) Seqrite EPS (33) Seqrite Services (16) Bedrohungserkennung (14) Threat IntelLigence (22) UTM (34) Verwundbarkeit (16) null vertrauen (13)
Seqrite Labs

Führender Anbieter von IT-Sicherheitslösungen für Unternehmen, der die Sicherheit von Endpunkten, Daten und Netzwerken mit erstklassigen Lösungen zur Bedrohungsprävention, -erkennung und -reaktion weltweit vereinfacht.

Lesen Sie mehr über Seqrite

Folge uns:

Abonniere unseren Newsletter

Bleiben Sie über die neuesten Trends und Erkenntnisse zur Cybersicherheit auf dem Laufenden.

Laden
Produkte & Angebote
  • Wolke
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • On Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Plattform
  • Malware Analysis Platform
  • Mikrounternehmen
  • SOHO Total Edition
  • Services
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Cybersicherheit & Data Privacy Aufmerksamkeit
Ressourcen
  • Blogs
  • Whitepapers
  • Datenblätter
  • Bedrohungsberichte
  • Handbücher
  • PoV
  • Ohne fundierte Kenntnisse zu Data Privacy
  • DPDP-Dialoge
  • Einhaltung von Richtlinien
  • EULA
  • GoDeep.AI
  • SIA
  • Stunde der Privatsphäre
Kontakt
  • Sitz der Gesellschaft
  • Reden wir über Cybersicherheit
Unterstützung
  • Technischer Support
  • Software herunterladen
  • Offline-Updater
  • Firmware-Upgrades
  • Upgrades, Modernisierungen & TIPs
  • Produktdokumentation
Über uns
  • Über uns Seqrite
  • Leadership
  • Auszeichnungen & Anerkennungen
  • Newsroom
Partner
  • Partner Programm
  • Partner finden
  • PARTNER WERDEN
  • Seqrite Zertifizierungsanforderungen

© 2026 Quick Heal Technologies Ltd.

Sitemap Datenschutzrichtlinien Rechtliche Hinweise Cookie-Richtlinien Nutzungsbedingungen


