Openfire ist ein Open-Source-Echtzeit-Kollaborationsserver, der auf dem XMPP-Protokoll (Extensible Messaging and Presence Protocol) basiert. Er ermöglicht Instant Messaging, Gruppenchat und andere Echtzeit-Kommunikationsdienste. Openfire ist beliebt für seine Flexibilität, Skalierbarkeit und robusten Sicherheitsfunktionen. Es wird häufig in Organisationen und Bildungseinrichtungen eingesetzt und dient sogar als Grundlage für die Entwicklung individueller Chat- und Kollaborationsanwendungen. Seine Benutzerfreundlichkeit und die umfassende Plugin-Unterstützung haben zu seiner weit verbreiteten Nutzung sowohl für die interne Teamkommunikation als auch für kundenorientierte Chat-Lösungen beigetragen.
Eine kürzlich im Mai entdeckte Sicherheitslücke (CVE-2023-32315) im Zusammenhang mit der Openfire-Konsole deckte ein neues Sicherheitsrisiko auf. Diese Schwachstelle, die als Path-Traversal-Fehler bezeichnet wird, zielt explizit auf die Setup-Umgebung ab. Durch Ausnutzung dieser Schwachstelle können unbefugte Benutzer die nicht authentifizierte Openfire-Setup-Umgebung innerhalb einer bestehenden Konfiguration kompromittieren. Anschließend können böswillige Akteure Admin-Setup-Dateien infiltrieren, die normalerweise nur über die Openfire-Admin-Konsole zugänglich sind. Dies könnte zwei schwerwiegende Folgen haben: das Hinzufügen eines Administratorbenutzers zur Konsole oder das Hochladen eines Plugins, wodurch möglicherweise die vollständige Kontrolle über den Server erlangt wird.
CVE-2023-32315
Die Ursache der Sicherheitslücke CVE-2023-32315 lag in einem bestehenden Path-Traversal-Schutzmechanismus, der genau vor dieser Art von Angriffen schützen sollte. Dieser konnte jedoch bestimmte nicht standardmäßige URL-Kodierungstechniken mit UTF-16-Zeichen nicht abwehren. Diese speziellen Kodierungsmethoden wurden vom damals verwendeten eingebetteten Webserver nicht unterstützt, sodass die Path-Traversal-Abwehr in solchen Szenarien wirkungslos war.
Diese Sicherheitslücke betrifft alle Openfire-Versionen seit April 2015, beginnend mit Version 3.10.0. Das Problem wurde in den Openfire-Versionen 4.7.5 und 4.6.8 behoben. Für die kommende Erstveröffentlichung des 4.8-Zweigs, voraussichtlich Version 4.8.0, sind weitere Verbesserungen geplant.
Pfaddurchquerung zur Remotecodeausführung
Nach einer gründlichen Untersuchung öffentlich zugänglicher Exploits gehen wir wie folgt vor, um die Angriffssequenz zu dekonstruieren:
- Token-Erwerbsphase:
Besorgen Sie sich die erforderlichen Sitzungstoken, beispielsweise die JSESSION-ID und CSRF.
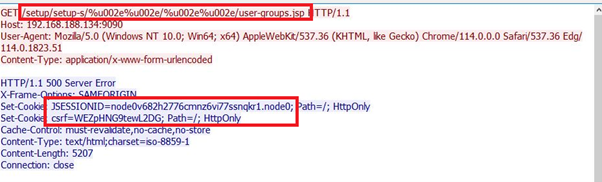
Sitzungstoken abrufen
- Directory Traversal und administrative Aktionsphase:
Nutzen Sie die erworbenen Token mit Directory-Traversal-Techniken, um administrative Aktionen auszuführen. Eine häufige Aktion ist die Erstellung eines Administratorbenutzers ohne Authentifizierung.

Erstellen eines Administratorbenutzers
- Zugriffsphase auf Administratorebene:
Erhalten Sie nach erfolgreicher Ausführung administrativer Aktionen erweiterte Zugriffsrechte auf das System.
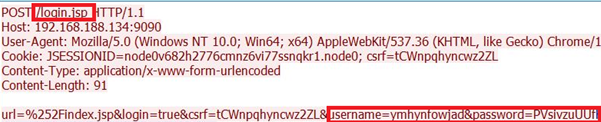
Admin Login
- Phase der Bereitstellung bösartiger Plugins:
Dieses Plugin kann zwei Zwecken dienen: Es kann als Web-Shell fungieren oder eine verdeckte Verbindung zu der vom Angreifer kontrollierten Maschine herstellen.
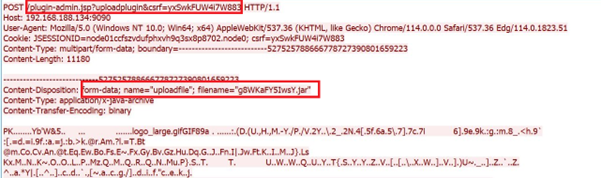
Schadhaftes Plug-In hochladen
Konsequenzen in der realen Welt:
CVE-2023-32315 stellt eine erhebliche Sicherheitslücke zur Umgehung der Authentifizierung in Openfire dar, einem weit verbreiteten XMPP-Server. Diese Schwachstelle ermöglicht es böswilligen Akteuren, ohne gültigen Benutzernamen und Passwort uneingeschränkten Zugriff auf die Openfire-Verwaltungskonsole zu erhalten. Sobald sie sich Zugang verschafft haben, können Angreifer die Kontrolle über den Server übernehmen und eine Reihe bösartiger Aktionen auslösen, darunter:
- Ändern der Konfigurationseinstellungen des Servers.
- Installieren von Schadsoftware, z. B. Malware.
- Diebstahl sensibler Daten
- Störung des normalen Serverbetriebs.
Diese Sicherheitslücke wurde bereits in realen Szenarien ausgenutzt. Es gibt Berichte über Fälle, in denen Angreifer sie ausnutzten, um Kinsing-Malware und Krypto-Miner einzusetzen.
Gegenmaßnahmen für CVE-2023-32315
Um Ihren Openfire-Server gegen die mit CVE-2023-32315 verbundenen Risiken zu wappnen, ist es wichtig, die folgenden umfassenden Maßnahmen zu ergreifen:
Aktualisieren Sie Openfire auf die neueste Version: Stellen Sie sicher, dass Ihre Openfire-Installation umgehend auf die aktuellste Version aktualisiert wird, die wichtige Sicherheitspatches enthält. Die Versionen 4.7.5 oder 4.6.8 werden empfohlen, da sie diese Sicherheitslücke gezielt beheben.
Firewall-Beschränkungen implementieren: Nutzen Sie eine Firewall, um den Zugriff auf Ihren Openfire-Server einzuschränken. Konfigurieren Sie diese so, dass nur Verbindungen von vertrauenswürdigen IP-Adressen oder Netzwerken zugelassen werden. Diese zusätzliche Sicherheitsebene trägt dazu bei, das Risiko eines unbefugten Zugriffs zu minimieren.
Setzen Sie auf bewährte IPS- und AV-Lösungen: Verbessern Sie Ihre Sicherheitslage durch den Einsatz zuverlässiger Intrusion-Prevention-Systeme (IPS) und Antivirenprogramme (AV). Scannen Sie Ihre Serverumgebung regelmäßig auf Anzeichen von Sicherheitslücken. Diese Tools bieten proaktiven Schutz vor neuen Bedrohungen.
Serverprotokolle überwachen und analysieren: Implementieren Sie ein robustes System zur Überwachung und Analyse von Protokollen, um ungewöhnliche oder verdächtige Aktivitäten auf Ihrem Openfire-Server zu erkennen. Eine rechtzeitige Erkennung ermöglicht schnelle Reaktionen auf potenzielle Bedrohungen.
Durch die Umsetzung dieser Maßnahmen und proaktive Sicherheitsbemühungen können Sie das Risiko, Opfer von CVE-2023-32315 und anderen potenziellen Bedrohungen zu werden, erheblich reduzieren.
Schnellheilungsschutz
Alle Quick Heal-Kunden sind durch die folgenden Signaturen vor dieser Sicherheitslücke geschützt:
- HTTP/CVE-2023-32315!VS.48114
- HTTP/CVE-2023-32315!VS.48144
Autoren:
Vinay Kumar
Vineet Sarote