

Cerber ist eine Ransomware-Variante, die erstmals Anfang 2016 entdeckt wurde. Die Schadsoftware verschlüsselt die Dateien eines Opfers und fordert ein Lösegeld für den zum Entschlüsseln der Dateien benötigten Entschlüsselungsschlüssel. Cerber zielt wie viele andere Ransomware-Varianten typischerweise auf Einzelpersonen und Organisationen ab, indem es deren Dateien verschlüsselt und ein Lösegeld (meist in Kryptowährungen wie Bitcoin) für den Entschlüsselungsschlüssel verlangt.
Technische Analyse:
Die Hauptnutzlast der Cerber-Ransomware ist ein individuell gepacktes Sample, sodass der Code zunächst unlesbar ist. Nach dem Entpacken des Samples fanden wir die eigentliche Nutzlast 376165CCD556CD74658AFEA9F6F428F9. Wie in Abb. 1 dargestellt.
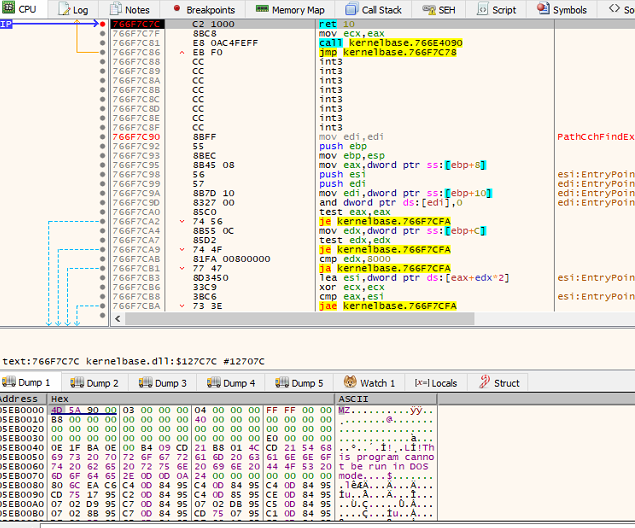
Abb.1: Entpacken von Cerber
Bei der Ausführung der Schadsoftware wird geprüft, ob ein bestimmter Mutex vorhanden ist. Wird ein Mutex gefunden, bricht die Schadsoftware ihre Ausführung ab. Dieser Validierungsmechanismus, der Mutex-Zeichenketten verwendet, ist in den Ransomware-Code integriert, um eine erneute Infektion desselben Rechners zu verhindern.

Abb. 2: Mutex erstellen
Entschlüsseln Sie die Daten außerdem mithilfe von CryptoAPI, das die folgenden Informationen enthält:
- Auf die Sperrliste gesetzte Dateierweiterungen und Ordner
- Ausgeschlossenes Land basierend auf der Sprach-ID
- Gezielte Erweiterungen
- Base64-verschlüsselter öffentlicher RSA-Schlüssel und Lösegeldforderung im HTML-Format
- Lösegeldforderung im TXT-Format
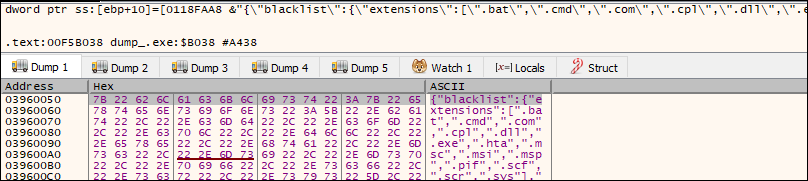
Abb. 3: Entschlüsselte Daten
Die Ransomware beschloss, mehrere Länder vom Angriff auszuschließen ( Armenien, Aserbaidschan, Belarus, Georgien, Kirgisistan, Kasachstan, Moldau, Russland, Turkmenistan, Tadschikistan, Ukraine und Usbekistan).
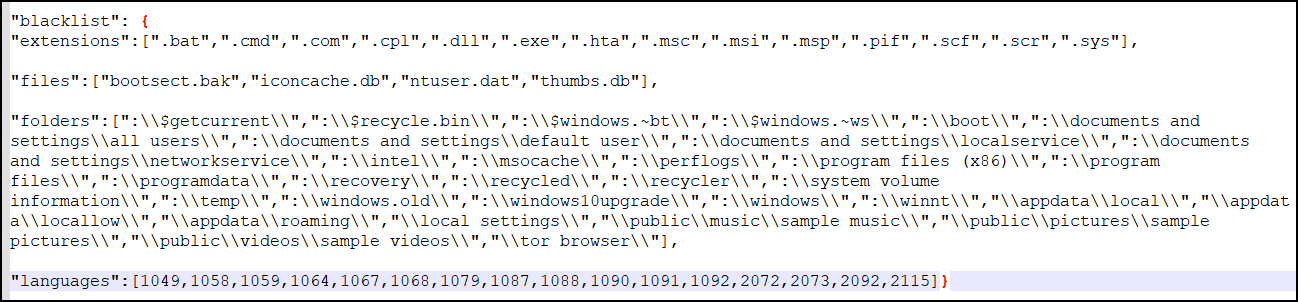
Abb. 4: Ausgeschlossene Erweiterungen, Ordner und Ländercodes
Anschließend durchläuft es die entschlüsselten Daten und verwendet deren Wert für weitere Verschlüsselungsprozesse.
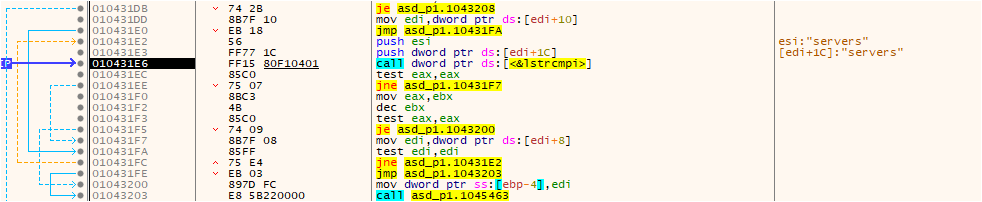
Abb. 5: Durchlaufen der Daten
Ausweichtechnik:
Cerber verfügt über erweiterte Funktionen, indem es Windows-Firewall-Regeln identifiziert und konfiguriert, um ausgehenden Datenverkehr von ausführbaren Binärdateien installierter Firewalls, Antiviren- und Anti-Spyware-Produkte zu blockieren. Diese Taktik zielt darauf ab, die Kommunikation und Funktionalität dieser Sicherheitstools zu behindern und so die Fähigkeit der Ransomware zu verbessern, auf dem kompromittierten System zu verbleiben und unentdeckt zu bleiben. Dieses ausgeklügelte Manöver unterstreicht die Weiterentwicklung von Cerber und stellt eine erhebliche Herausforderung für Cybersicherheitsmaßnahmen dar, die seinen Auswirkungen entgegenwirken sollen.
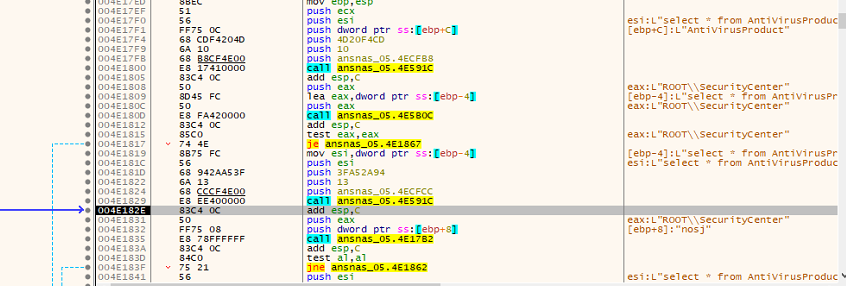
Abb. 6: Deaktivieren von AV-Diensten
C2-Verbindung:
Die Cerber-Ransomware stellt Verbindungen zu Port 6893 auf den in der Konfiguration per CIDR angegebenen IP-Adressen her. Die Initialisierung des Kommunikationspakets erfolgt über einen Hash mit der Maschinen-GUID (MD5_KEY). Das Paket enthält Parameter wie PARTNER_ID, Betriebssystemdetails, IS_X64 (gibt an, ob das System 64-Bit ist), IS_ADMIN (Administratorrechte), COUNT_FILES (Anzahl der Dateien im System), STOP_REASON (Grund für den Stopp) und STATUS (Statusinformationen). Dieses Kommunikationsprotokoll dient dem Datenaustausch mit den angegebenen IP-Adressen und verdeutlicht den ausgeklügelten Ansatz der Ransomware zur Interaktion und Kontrolle innerhalb des kompromittierten Systems.
Das Kommunikationspaket beginnt mit einem Hash, der aus der Maschinen-GUID {MD5_KEY} besteht und mit {PARTNER_ID}{OS}{IS_X64}{IS_ADMIN}{COUNT_FILES}{STOP_REASON}{STATUS} endet.
Mit IP in unterschiedlicher Form ip”:[“93.107.12.0/27″,”95.1.200.0/27″,”87.98.176.0/22”]
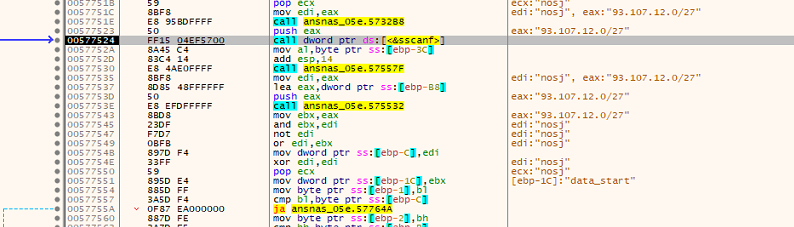
Abb. 7: C2-Anschluss
Verschlüsselung:
Es werden zwei Dateien mit dem RSA-Schlüssel abgelegt, der anschließend für den Verschlüsselungsprozess verwendet wird.
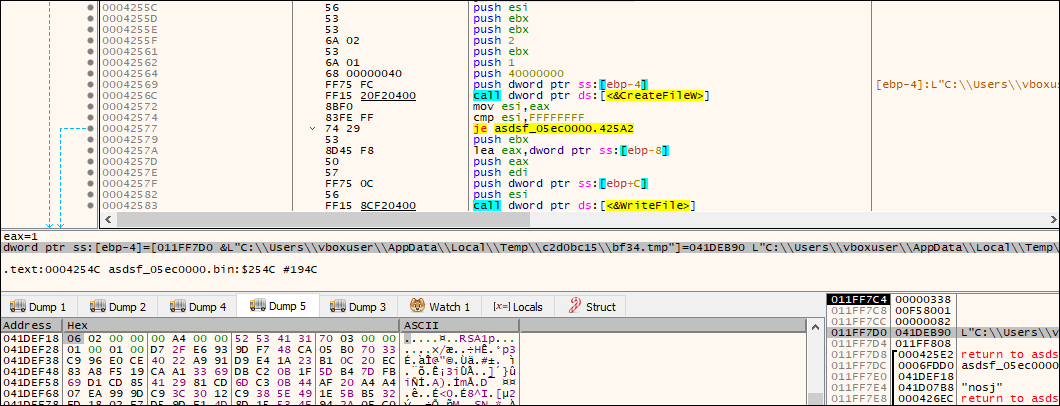
Abb. 8: Hinzufügen eines Teils des Schlüssels in der temporären Datei
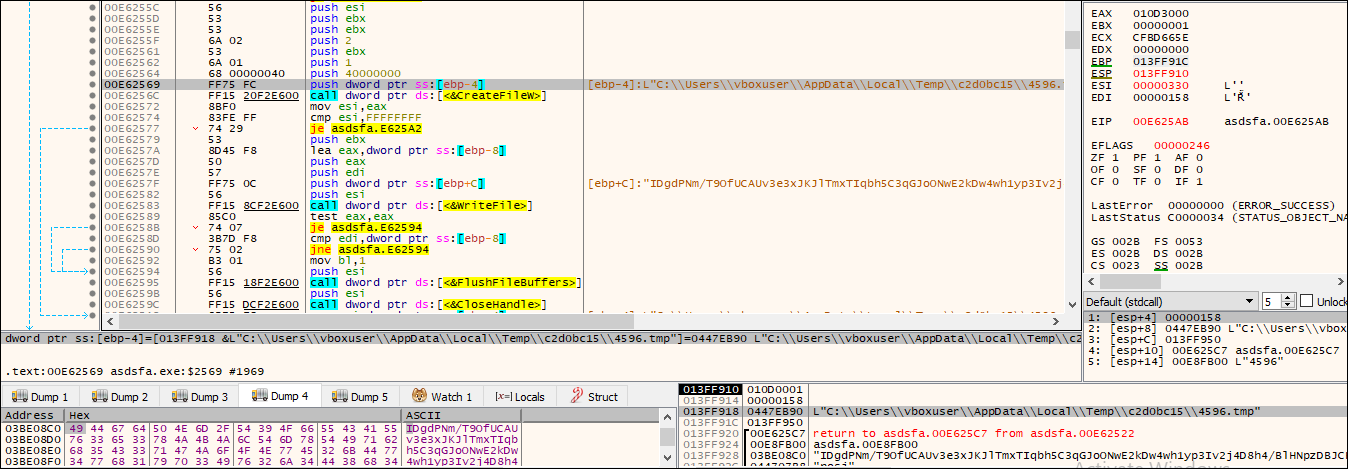
Abb. 9: Hinzufügen eines Teils des Schlüssels in der temporären Datei
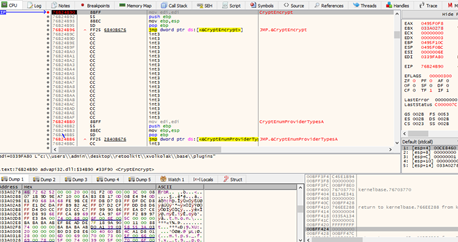
Abb. 10: Verwendung der Crypto API
Es implementiert RSA- und RC4-Algorithmen in seiner Verschlüsselungsroutine und verwendet CryptoAPI – eine separate Funktion, die die ersten 1800 Bytes liest und überspringt, den Rest des Inhalts verschlüsselt und wieder in die Datei schreibt – wie in Abb. 12 erwähnt.
Nach dem Verschlüsselungsprozess hängt die Ransomware die Erweiterung „.a769“ an und benennt die Datei mit einer zufällig generierten Zeichenfolge nach dem Muster [0-9a-zA-Z_-]{10} um. Die folgende Abbildung zeigt die verschlüsselten Dateien sowie die Änderungen an Dateinamen und Erweiterungen.
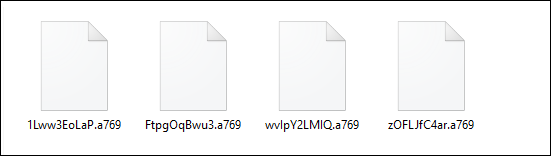
Abb. 11: Verschlüsselte Dateien
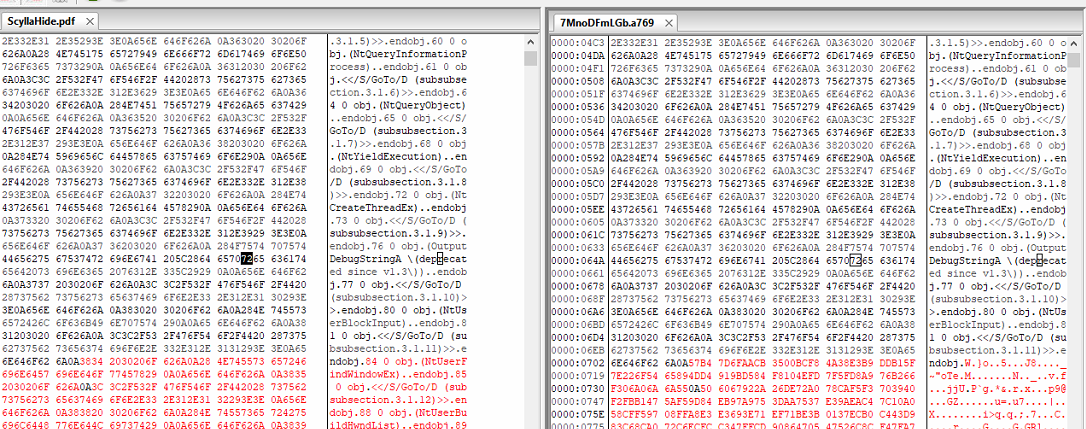
Abb. 12: Überspringen von 1800 Bytes aus dem Header
Lösegeldforderungen:
Die Lösegeldforderungen werden in den Ordnern mit den verschlüsselten Dateien „__R_E_A_D__T_H_I_S__.html“ und dem TXT-Format abgelegt. In dieser Lösegeldforderung fordern die Bedrohungsakteure die Opfer auf, sie über ihre TOR-Website zu kontaktieren. Darüber hinaus warnen die TAs, dass sie vertrauliche Daten der Opfer an öffentliche Nachrichtenagenturen und Websites weitergeben, wenn sie sich nicht innerhalb von 30 Tagen nach dem Ransomware-Angriff melden.
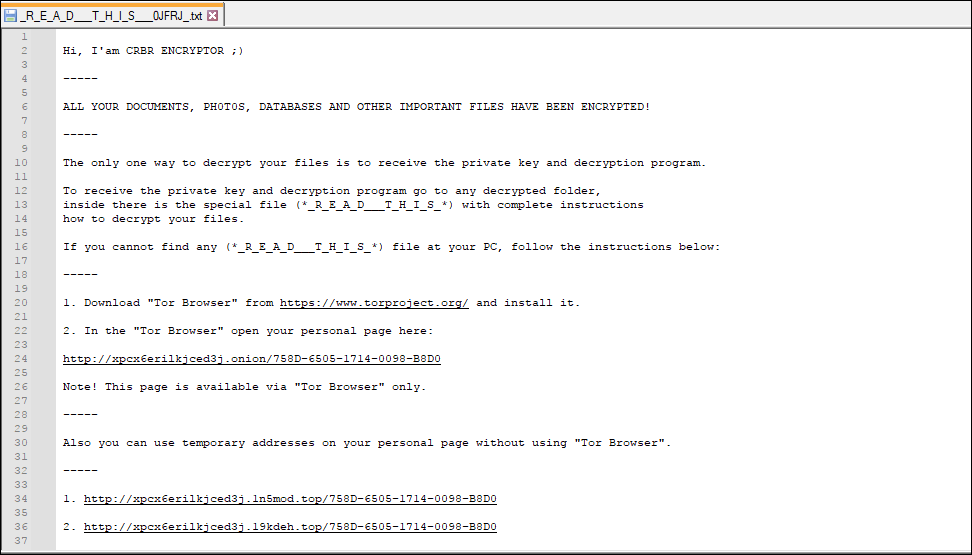
Abb. 13: Abgelegte Lösegeldforderung im TXT-Format
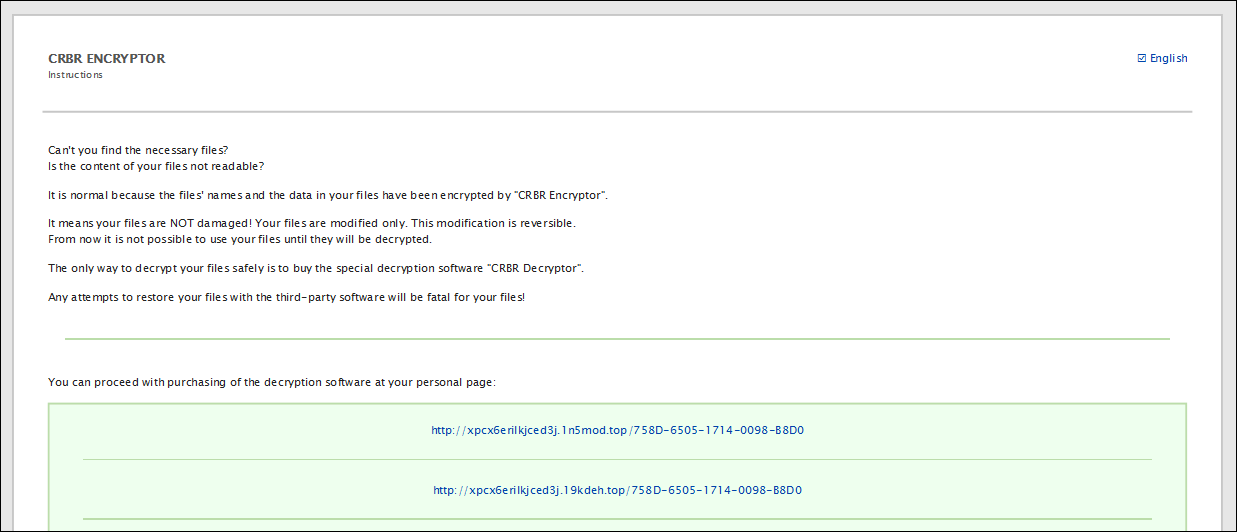
Abb. 14: Erpresserbrief in HTML-Datei abgelegt
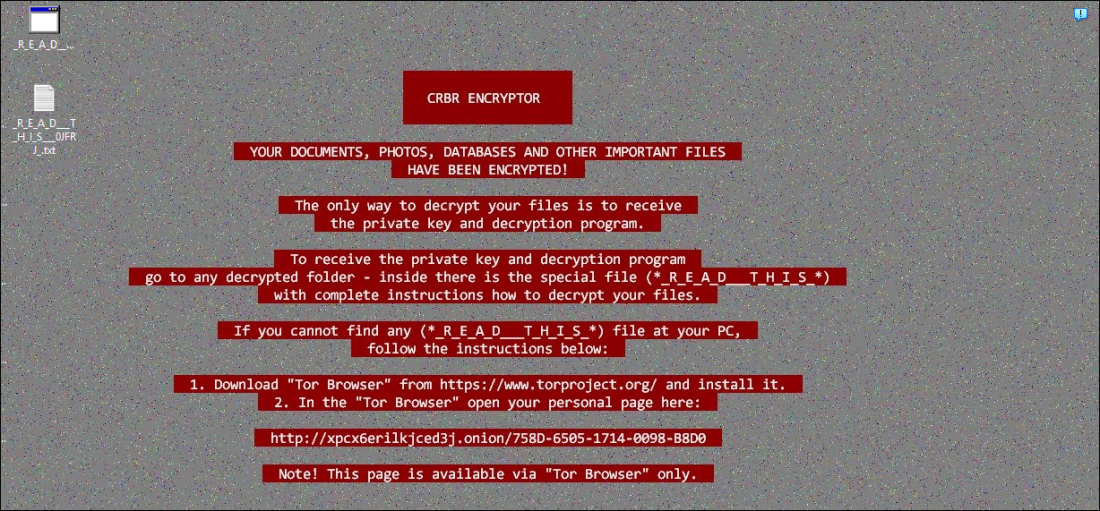
Abb.15: Geänderter Desktop-Hintergrund
Postverschlüsselung:
Nach der Infektion verwendet die Ransomware die API-Funktion ShellExecuteA() mit spezifischen Argumenten, um ihre eigene Datei vom kompromittierten System zu entfernen. Dadurch orchestriert die Malware die Entfernung ihrer ausführbaren Datei und hinterlässt nur die verschlüsselten Dateien und die dazugehörige Lösegeldforderung. Dieser gezielte Selbstlöschmechanismus deutet darauf hin, dass die Ransomware versucht, ihre Präsenz zu verbergen. Dies erschwert die Analyse und Entfernung nach der Infektion und stellt gleichzeitig sicher, dass die verschlüsselten Dateien und die damit verbundene Lösegeldforderung bestehen bleiben.
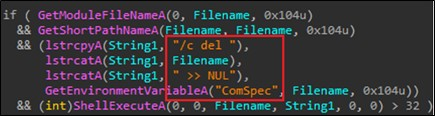
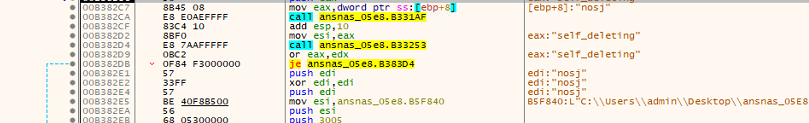
Abb. 16: Selbstlöschung mit der Funktion ShellExecuteA
Vorsichtsmaßnahmen gegen Cerber Ransomware
Cerber Ransomware ist eine Schadsoftware, die Dateien verschlüsselt und Lösegeld für den Entschlüsselungsschlüssel verlangt. Um sich und Ihre Computersysteme vor Cerber Ransomware oder Ransomware im Allgemeinen zu schützen, sind verschiedene Vorsichtsmaßnahmen unerlässlich. Hier sind einige Maßnahmen, die Sie ergreifen können, um Ihr Risiko zu minimieren:
Sichern Sie regelmäßig Ihre Daten:
Sichern Sie Ihre wichtigen Daten regelmäßig auf einem externen Gerät oder einem Cloud-Dienst. So müssen Sie, falls Ihre Dateien verschlüsselt sind, kein Lösegeld zahlen, um sie wiederherzustellen.
Halten Sie Ihre Software auf dem neuesten Stand:
Stellen Sie sicher, dass Ihr Betriebssystem und Ihre gesamte Software, einschließlich Ihres Antivirenprogramms, auf dem neuesten Stand sind. Ransomware nutzt häufig bekannte Schwachstellen in veralteter Software aus.
Verwenden Sie starke, eindeutige Passwörter:
Verwenden Sie sichere und komplexe Passwörter für alle Ihre Konten und Geräte. Nutzen Sie einen seriösen Passwort-Manager, um sichere Passwörter zu generieren und zu speichern.
Aktivieren Sie die Zwei-Faktor-Authentifizierung (2FA):
Aktivieren Sie für Ihre Online-Konten nach Möglichkeit 2FA. Dies bietet eine zusätzliche Sicherheitsebene und erschwert Angreifern den Zugriff auf Ihre Konten.
Seien Sie vorsichtig mit E-Mail:
Seien Sie vorsichtig bei E-Mail-Anhängen und Links, insbesondere von unbekannten oder unerwarteten Quellen. Ransomware kann über Phishing-E-Mails verbreitet werden.
Installieren Sie ein zuverlässiges Antivirenprogramm:
Installieren und aktualisieren Sie regelmäßig eine zuverlässige Antiviren- oder Anti-Malware-Software. Stellen Sie sicher, dass sie Echtzeit-Scans und Schutz vor Ransomware bietet.
Verwenden Sie eine Firewall:
Eine gute Firewall kann dazu beitragen, eingehende Bedrohungen abzuwehren und die Wahrscheinlichkeit einer Malware- Infektion zu verringern.
Regelmäßige Updates und Patches:
Halten Sie Ihr System und Ihre Software auf dem neuesten Stand. Viele Ransomware-Angriffe nutzen Schwachstellen in veralteter Software aus. Daher ist das Patchen dieser Schwachstellen unerlässlich.
Netzwerksicherheit:
Implementieren Sie Netzwerksicherheitsmaßnahmen wie Intrusion Detection-Systeme und überprüfen Sie den Netzwerkverkehr regelmäßig auf ungewöhnliche Aktivitäten.
Auf verdächtige Aktivitäten überwachen:
Achten Sie auf ungewöhnliche oder verdächtige Aktivitäten auf Ihrem Computer oder Netzwerk, da eine frühzeitige Erkennung dazu beitragen kann, die Ausbreitung einer Infektion zu verhindern.
Testen Sie regelmäßig Backups:
Testen Sie Ihre Backups regelmäßig, um sicherzustellen, dass sie erfolgreich wiederhergestellt werden können.
SEQRITE Schutz:
Lösegeld.Cerber.S443347
Lösegeld.Cerber.S126609
Lösegeld.Cerber.S22591
Lösegeld.Cerber.S1538045
Fazit:
Die Cerber-Ransomware, die erstmals 2016 identifiziert wurde, stellt eine hochentwickelte Bedrohung mit fortschrittlichen Umgehungstechniken dar. Sie kann Windows-Firewall-Regeln konfigurieren, bestimmte Länder von Angriffen ausschließen und sich auf kompromittierten Systemen festsetzen. Sie kombiniert RSA- und RC4-Algorithmen im Verschlüsselungsprozess und nutzt den Selbstlöschmechanismus nach der Infektion.
MITRE ATT&CK TTPs:
| Befehls- und Skriptinterpreter | T1059 |
| Systemwiederherstellung sperren | T1490 |
| Datei- und Verzeichniserkennung | T1083 |
| Systeminformationserkennung | T1082 |
| Für Auswirkungen verschlüsselte Daten | T1486 |
| Dienststopp | T1489 |
IOCs:
FE1BC60A95B2C2D77CD5D232296A7FA4
376165CCD556CD74658AFEA9F6F428F9
Autoren:
Soumen Burma
Vaibhav Krushna Billade



