• Produkte & Angebote
        • Wolke

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • On Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plattform

          • Malware Analysis Platform
        • Vertriebspartner

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersicherheit & Data Privacy Aufmerksamkeit
  • Lösungen
    • BFSI
    • Fachwissen
    • Behörden
    • Gesundheitswesen
    • ITeS
    • Industrie
  • Firma
    • Über uns Seqrite
    • Leadership
    • Auszeichnungen & Zertifizierungen
    • Newsroom
  • Partner
    • Partner Programm
    • Partner finden
    • PARTNER WERDEN
  • Unterstützung
  • Ressourcen
    • Blogs
    • Whitepapers
    • Datenblätter
    • Case Studies
    • Bedrohungsberichte
    • Handbücher
    • PoV
    • Ohne fundierte Kenntnisse zu Data Privacy
    • Prüfen Sie Ihre Risikobewertung
    • DPDP-Dialoge
    • Stunde der Privatsphäre
Seqrite Labs Blog
Vertrieb kontaktieren Angegriffen?
  • Produkte & Angebote
        • Wolke

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • On Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plattform

          • Malware Analysis Platform
        • Vertriebspartner

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersicherheit & Data Privacy Aufmerksamkeit
  • Lösungen
    • BFSI
    • Fachwissen
    • Behörden
    • Gesundheitswesen
    • ITeS
    • Industrie
  • Firma
    • Über uns Seqrite
    • Leadership
    • Auszeichnungen & Zertifizierungen
    • Newsroom
  • Partner
    • Partner Programm
    • Partner finden
    • PARTNER WERDEN
  • Unterstützung
  • Ressourcen
    • Blogs
    • Whitepapers
    • Datenblätter
    • Case Studies
    • Bedrohungsberichte
    • Handbücher
    • PoV
    • Ohne fundierte Kenntnisse zu Data Privacy
    • Prüfen Sie Ihre Risikobewertung
    • DPDP-Dialoge
    • Stunde der Privatsphäre
Startseite  /  Malware  / Vorsicht vor gefälschten Kryptowährungs-Mining-Apps – ein Bericht von Quick Heal Security Labs
Vorsicht vor gefälschten Kryptowährungs-Mining-Apps – ein Bericht von Quick Heal Security Labs
18 Januar 2018

Vorsicht vor gefälschten Kryptowährungs-Mining-Apps – ein Bericht von Quick Heal Security Labs

Geschrieben von Bajrang Mane
Bajrang Mane
Malware
6
Shares

Kryptowährungen sind zu einem beliebten und wertvollen digitalen Gut geworden. Eine Möglichkeit, Kryptowährungen zu verdienen, ist das Mining. Durch den Mining-Prozess werden neue Coins generiert und auf den Markt gebracht. Das Mining von Kryptowährungen ist eine ressourcenintensive Aufgabe, aber das Mining auf mobilen Geräten ist aufgrund der geringen Rechenleistung immer noch problematisch.

Quick Heal Security Labs stieß im Google Play Store auf Apps, die behaupteten, Kryptowährungen mit Android-Geräten zu schürfen. Aus offensichtlichen Gründen hielten wir das Auftreten dieser Apps für verdächtig, da es nahezu unmöglich ist, digitale Währungen wie Bitcoin und Ethereum mit einem Mobilgerät zu schürfen.

Nehmen wir beispielsweise Bitcoin , die derzeit wertvollste digitale Währung. Laut coinbase.com ist ihr Wert seit November 2017 um 142.11 % gestiegen.

Heutzutage sucht jeder nach Möglichkeiten, Kryptowährungen zu verdienen. Im Google Play Store gibt es zahlreiche Apps, die kostenloses Schürfen von Kryptowährung auf Android-Smartphones versprechen. In Wirklichkeit sind diese Apps jedoch gefälscht und halten nicht, was sie versprechen. Malware-Autoren nutzen diese Situation aus und laden gefälschte Apps zum Schürfen von Kryptowährung im Play Store hoch, um Nutzer zum Herunterladen zu verleiten und so die Downloadzahlen zu erhöhen. Anschließend werden Nutzer irregeführt, um im Gegenzug für kostenlose Satoshis (ein Satoshi ist der kleinste Bruchteil eines Bitcoins) eine 5-Sterne-Bewertung im Play Store zu erhalten.

Analyse des Bitcoin-Miner-Roboters

AppName: Bitcoin Miner Robot
Paketnamen: hcss.killua.bitminerrobot.bitcoinminerrobot
MD5: 006be02ef2ca3f2305a23c201570cd03
Größe: 2646 KB
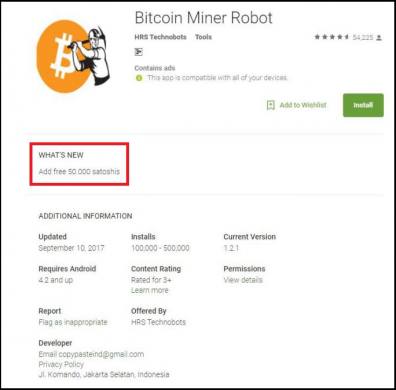
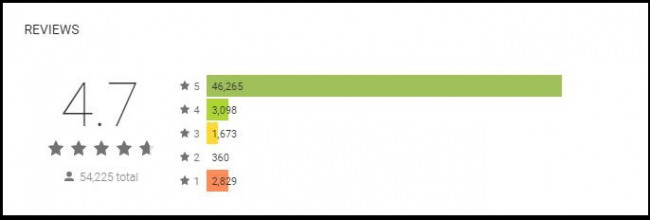
Abb. 1. Der hervorgehobene Bereich zeigt, dass der Benutzer für eine 50,000-Sterne-Bewertung 5 Satoshi erhält
Abb. 2. Die App erreichte eine Bewertung von 4.7

Was bedeutet es?

1) Sobald der Nutzer auf die Schaltfläche „50,000 Satoshis GRATIS“ klickt , fordert die App eine 5-Sterne-Bewertung an und zeigt anschließend ein Guthaben von 50000 Satoshis auf dem Bildschirm an. Dies geschieht auch dann, wenn der Nutzer keine Bewertung abgibt.

2) Um den Mining-Prozess zu starten, muss der Nutzer auf die Schaltfläche „START“ klicken . Alle 10 Minuten wird die Schaltfläche „500 SATOSHI ERHALTEN“ aktiviert. Der Nutzer kann die generierten Satoshi auf dem Gerät speichern, muss sich jedoch eine Video-/Interstitial-Werbung ansehen, sobald das Gerät mit dem Internet verbunden ist. Werbung wird sowohl beim Start als auch beim Stopp des Mining-Prozesses angezeigt.

Nach dem Öffnen der App wird der Hauptbildschirm wie in Abb. 3 angezeigt.
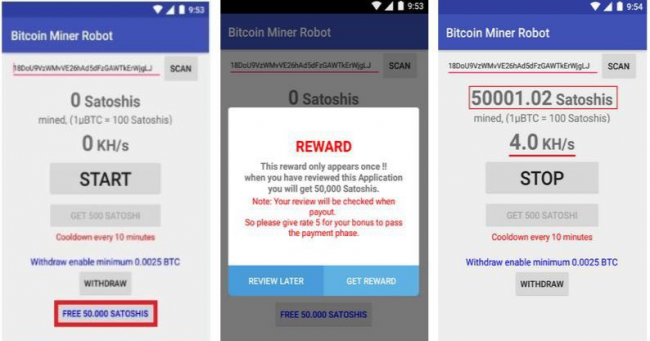
Abb. 3. Hauptbildschirm der App, die den Dummy-Benutzer mit 50 Satoshi belohnt, wenn er im Play Store eine 5-Sterne-Bewertung abgibt

Der folgende Code zeigt, wie die App mithilfe der Funktion randomKH() gefälschte Satoshi- und Hash-Power-Werte generiert.

Abb. 4. Funktion randomKh()

Der folgende Code gehört zu einer Auszahlungsaktivität, die beim Abheben des geschürften Satoshi-Betrags gestartet wird. Wie wir deutlich sehen können, zeigt die App dem Benutzer lediglich den Satoshi-Wert und die Wallet-Adresse an und setzt den Satoshi-Wert schließlich durch Aufruf der Methode setNullAgain() auf 0, um den Benutzer in die Irre zu führen, dass der Betrag an die angegebene Wallet-Adresse gesendet wurde, die er in Wirklichkeit nie erhält.
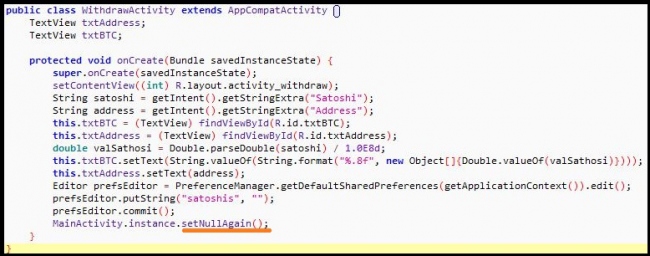
Abb. 5. Aktivität zurückziehen

Interessante Fakten zum Bitcoin-Miner-Roboter

  • Die App kann die Barcode-Adresse einer digitalen Geldbörse scannen, um deren Echtheit vorzutäuschen, falsche Berechnungswerte anzuzeigen und den Satoshi-Wert zu erhöhen, um dem Benutzer vorzutäuschen, dass die App etwas tut. Im Hintergrund tut sie jedoch nichts, außer Textwerte programmgesteuert zu ändern.
  • Die App führt das Mining auch dann weiter durch, wenn keine Internetverbindung besteht – dies wirkt unecht, da für einen Mining-Prozess eine aktive Internetverbindung erforderlich ist.

3) Während die App auf dem Gerät läuft, erwärmt es sich nicht – das erscheint verdächtig, da Mining eine ressourcenintensive Aufgabe ist, die das Gerät eindeutig erwärmt.

4) Ziel des App-Entwicklers ist es, Einnahmen durch die Anzeige von Interstitial-Werbung zu generieren, die im Vergleich zu Bannerwerbung höhere Umsätze bringt. Die App zeigt auch Videowerbung, die dem Entwickler oft noch mehr Umsatz bringt. Darüber hinaus verbrauchen Interstitial- und Videowerbung mehr mobile Daten.

Derselbe Entwickler hat im Google Play Store eine ähnliche App für die Kryptowährung Ethereum veröffentlicht.

Ethereum ist neben Bitcoin auch eine beliebte Kryptowährung.

Indikator für eine Kompromittierung

AppName: ETH Miner Roboter
Paketnamen: ethereumminerrobot.eminerrobot.emr.ethereumminerrobot
MD5: 09315ac5b86fed423ed734b26badf9e9
Größe: 2752 KB

Schnelle Heilungserkennung

Quick Heal erkennt beide gefälschten Apps erfolgreich als Android.Fakeapp.Kc877 und Android.Fakeapp.Kc876.

So schützen Sie sich vor gefälschten mobilen Apps

  • Überprüfen Sie die Beschreibung einer App, bevor Sie sie herunterladen.
  • Überprüfen Sie den Namen des App-Entwicklers und dessen Website. Wenn der Name seltsam oder merkwürdig klingt, haben Sie Grund, misstrauisch zu sein.
  • Lesen Sie die Bewertungen und Beurteilungen der App. Beachten Sie jedoch, dass diese auch gefälscht sein können.
  • Vermeiden Sie das Herunterladen von Apps aus App-Stores von Drittanbietern.
  • Verwenden Sie eine zuverlässige mobiles Antivirus Dadurch kann verhindert werden, dass gefälschte und schädliche Apps auf Ihrem Telefon installiert werden.

Fachexperten
Rohit Bhange | Quick Heal Security Labs

 VORHERIGER ARTIKELWas ist Disaster Recovery as a Service (DRaaS)?
NÄCHSTER ARTIKEL  Endpunktsicherheit: Was Sie vor der Auswahl der richtigen Lösung beachten sollten...
Bajrang Mane

Über Bajrang Mane

Bajrang Mane leitet die Teams für Bedrohungsanalyse, Vorfallreaktion und Automatisierung bei Quick Heal Security Labs. Nach 13 Jahren in der IT-Sicherheitsbranche ...

Artikel von Bajrang Mane »

Verwandte Artikel

  • Operation Silent Rotor: Gezielte Kampagne gefährdet den unbemannten Luftfahrtsektor vor dem Moskauer Gipfel

    May 6, 2026
  • Malware-Kampagne nutzt SVGs, E-Mail-Anhänge und CDNs, um XWorm und Remcos über BAT-Skripte zu löschen

    September 11, 2025
  • SVC: Neuer Stealer am Horizont

    21. März 2025
Ausgewählte Autoren
  • Seqrite
    Seqrite

    Seqrite ist ein führender Anbieter von Cybersicherheitslösungen für Unternehmen. Mit dem Fokus auf...

    Lesen Sie weitere Artikel von Seqrite
  • Jyoti Karlekar
    Jyoti Karlekar

    Ich bin eine leidenschaftliche Autorin, die gerne Inhalte über neue Technologien verfasst und...

    Lesen Sie weitere Artikel von Jyoti Karlekar
  • Bineesh P
    Bineesh P

    Ich bin ein leidenschaftlicher Cybersicherheits-Enthusiast und engagierter Autor. Mit einem besonderen Talent...

    Lesen Sie weitere Artikel von Bineesh P.
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar ist der gemeinsame Geschäftsführer von Quick Heal Technologies ...

    Lesen Sie weitere Artikel von Sanjay Katkar
Themen
geeignet (25) Cyber ​​Attacke (36) Cyber-Angriffe (58) Cyberangriff (16) Cyber-Angriffe (15) Internet-Sicherheit (342) Internet-Sicherheit (34) Cyber-Bedrohung (33) Cyber-Bedrohungen (51) Datenmissbrauch (56) Datenverstöße (29) Data Loss (28) Verhinderung von Datenverlust (34) data privacy (16) Datenschutz gelesen. (34) Datensicherheit (19) DLP (50) DPDP (14) DPDPA (17) Verschlüsselung (16) Endpoint-Sicherheit (113) Unternehmenssicherheit (20) Ausnutzen (13) Datenschutz (14) Malware (76) Malware-Analyse (14) Malware-Angriff (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Netzwerksicherheit (26) Phishing (30) Ransomware (69) Ransomware-Angriff (31) Ransomware-Angriffe (31) Ransomware-Schutz (17) Seqrite (41) Seqrite Verschlüsselung (27) Seqrite EPS (33) Seqrite Services (16) Bedrohungserkennung (14) Threat IntelLigence (22) UTM (34) Verwundbarkeit (16) null vertrauen (13)
Seqrite Labs

Führender Anbieter von IT-Sicherheitslösungen für Unternehmen, der die Sicherheit von Endpunkten, Daten und Netzwerken mit erstklassigen Lösungen zur Bedrohungsprävention, -erkennung und -reaktion weltweit vereinfacht.

Lesen Sie mehr über Seqrite

Folge uns:

Abonniere unseren Newsletter

Bleiben Sie über die neuesten Trends und Erkenntnisse zur Cybersicherheit auf dem Laufenden.

Laden
Produkte & Angebote
  • Wolke
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • On Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Plattform
  • Malware Analysis Platform
  • Mikrounternehmen
  • SOHO Total Edition
  • Services
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Cybersicherheit & Data Privacy Aufmerksamkeit
Ressourcen
  • Blogs
  • Whitepapers
  • Datenblätter
  • Bedrohungsberichte
  • Handbücher
  • PoV
  • Ohne fundierte Kenntnisse zu Data Privacy
  • DPDP-Dialoge
  • Einhaltung von Richtlinien
  • EULA
  • GoDeep.AI
  • SIA
  • Stunde der Privatsphäre
Kontakt
  • Sitz der Gesellschaft
  • Reden wir über Cybersicherheit
Unterstützung
  • Technischer Support
  • Software herunterladen
  • Offline-Updater
  • Firmware-Upgrades
  • Upgrades, Modernisierungen & TIPs
  • Produktdokumentation
Über uns
  • Über uns Seqrite
  • Leadership
  • Auszeichnungen & Anerkennungen
  • Newsroom
Partner
  • Partner Programm
  • Partner finden
  • PARTNER WERDEN
  • Seqrite Zertifizierungsanforderungen

© 2026 Quick Heal Technologies Ltd.

Sitemap Datenschutzrichtlinien Rechtliche Hinweise Cookie-Richtlinien Nutzungsbedingungen