

In den letzten Monaten hat die Zahl der Spear-Phishing-Angriffe sprunghaft zugenommen. Spear-Phishing ist eine Variante des Phishings, bei der Hacker gezielte E-Mails versenden, die scheinbar von einer vertrauenswürdigen Quelle stammen. Die Angreifer nutzen dabei Social-Engineering-Tricks und geben vorgetäuschte Geschäftstransaktionen oder -geschäfte vor, um den Empfänger zu täuschen und ihn glauben zu lassen, die E-Mail sei echt und stamme von einer bekannten Person oder einem bekannten Kontakt. Ziel dieser E-Mails ist es, wie bei jedem anderen Cyberbetrug, entweder Zugriff auf das System des Nutzers zu erlangen oder an andere vertrauliche Informationen zu gelangen. Spear-Phishing gilt aufgrund der hohen Personalisierung, die die Angriffe besonders glaubwürdig macht, als eine der erfolgreichsten Cyberangriffstechniken.
Technische Details :
Der Einstiegspunkt für diese Infektionskette ist eine harmlos wirkende E-Mail mit einer XLS-Datei im Anhang. Die Namen der Anhänge ähneln wichtigen Benachrichtigungen/Updates privater Behörden. Daher versucht das Opfer, solche Anhänge zu öffnen. Beim Öffnen des XLS-Anhangs wird der Benutzer aufgefordert, Makros in Excel zu aktivieren.
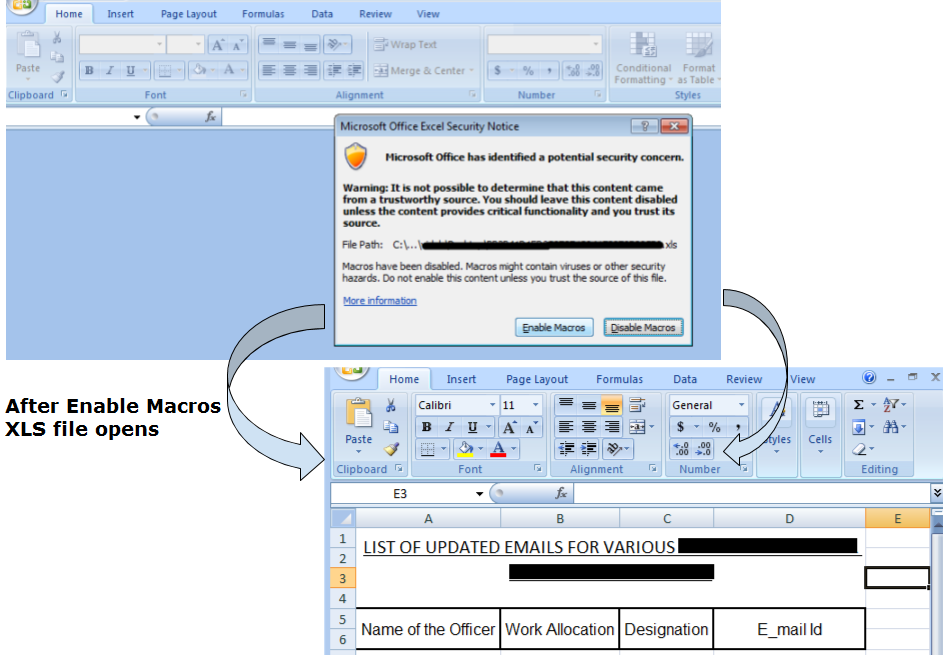
Abb. 1. XLS-Datei (Makro-Eingabeaufforderung aktivieren)
Sobald der Benutzer auf die Schaltfläche „Makros aktivieren“ klickt, wird die XLS-Datei zur Ansicht geöffnet. Einer der Anhänge, den wir weiter analysiert haben, enthielt zwei Benutzerformulare mit unterschiedlichen Namen und ein Modul mit dem Quellcode des Makros. Das erste Formular, „WsHAfi Box“, enthält Daten im Dezimalformat.
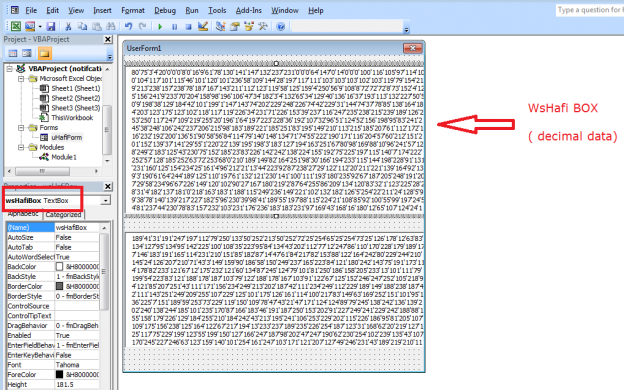
Abb. 2. Formular „WsHAfi Box“ im Makro
Nach weiterer Analyse dieses Formulars stellten wir fest, dass das Ersetzen des Apostrophs (') durch ein Leerzeichen einige Daten im Dezimalformat lieferte. Wir konvertierten die Dezimaldaten in ASCII, um eine Zip-Datei zu erhalten. Diese Zip-Datei enthält die eigentliche Schadsoftware. Hier sind die Screenshots der ursprünglichen Formulardaten, der Daten im Dezimalformat und der Daten in der Zip-Datei.
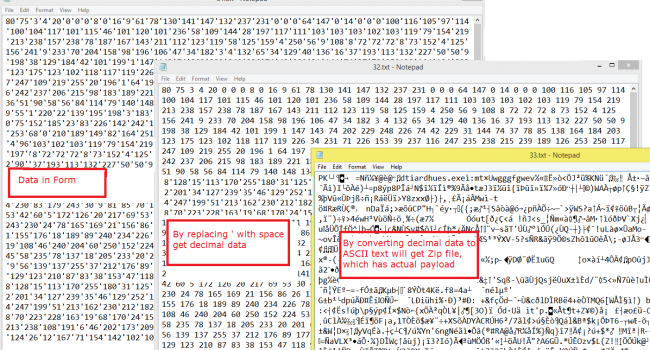
Abb. 3. Schritte zum Abrufen der ZIP-Datei.
Die Ausführung beginnt in Modul 1 mit der Funktion Sub userHafizaiLoadr(). Im Benutzerformular „WsHAfi Box“ wird eine Variable namens ByteArray erstellt und Daten aus dem Benutzerformular „WsHAfi Box“ in diese Variable kopiert, die anschließend zum Erstellen einer ZIP-Datei im Ordner „C:\Benutzer\Dokumente“ verwendet wird.
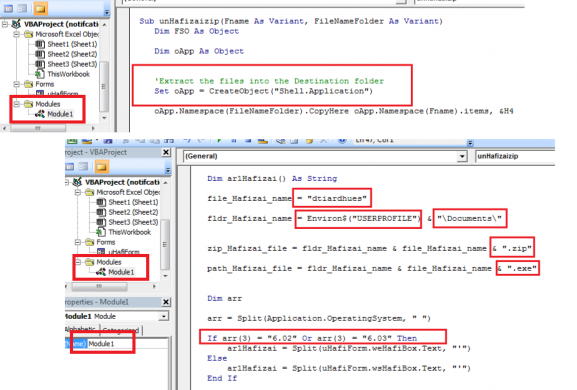
Abb. 4. Funktion userHafizaiLoadr()
Zum Extrahieren des Inhalts dieser ZIP-Datei wird die Subfunktion unHafizaizip() verwendet. Abschließend wird die Nutzlast („dtiardhues.exe“) mit einem Shell-Befehl ausgeführt.
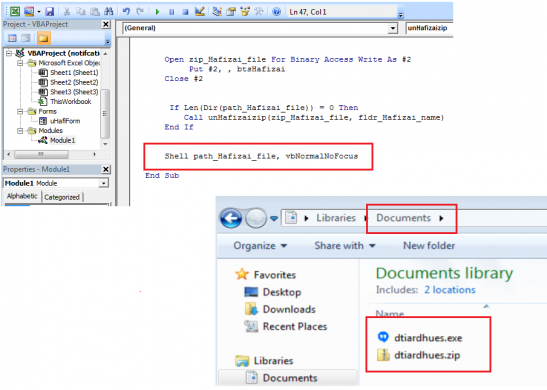
Abb. 5. Ausführbare Datei mit Nutzlast, die an einem vordefinierten Ort abgelegt wurde
Wie wir beobachtet haben, ist der Inhalt dieser ausführbaren Datei für verschiedene Windows NT-Versionen unterschiedlich (z. B. 6.1 für Windows 7, 6.2 für Windows 8 und 6.3 für Windows 8.1). Die Nutzlast, dtiardhues.exe, ist ein RAS-Trojaner. Er wird automatisch und ohne Benutzereingriff ausgeführt und verbindet sich mit einem entfernten CNC-Server. Sobald sich der betroffene Host mit dem CNC-Server verbindet, wartet er auf dessen weitere Befehle. Uns ist aufgefallen, dass dieser CNC-Server eine breite Palette von Befehlen zur Datensammlung und -exfiltration unterstützt.
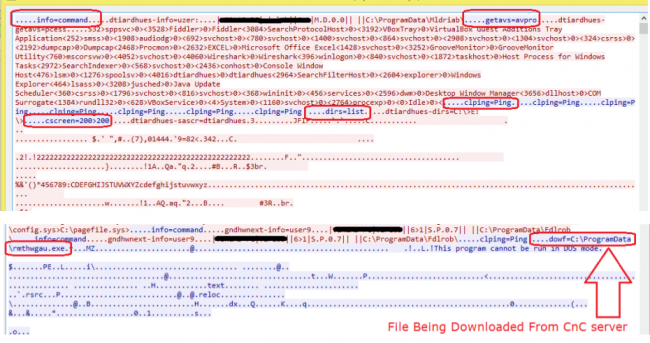
Abb. 6. Vom CnC-Server empfangene Befehle
Zunächst sammelt dieser CnC-Server Informationen vom Opfer-Host, wie etwa Hostname, Benutzername, Betriebssystemversion, IP, Name der AV-Software (sofern vorhanden) usw. Er sammelt außerdem Informationen über die aktuell laufenden Prozesse des Opfer-Hosts und weist den Opfer-Host dann an, alle gesammelten Daten zu exfiltrieren.
Wir haben die Kommunikation des CnC-Servers über verschiedene Opfer-Hosts analysiert und konnten die folgenden verwendeten Befehle und ihre Funktionalität identifizieren.
| Befehl | Beschreibung | Befehl | Beschreibung |
| patrick | es sendet Maschineninformationen (Hostname, Benutzer, AV). | dirs | Liste der Laufwerke im System senden |
| Klammern | eingestellten Zeit | cscreen | Screenshot machen und senden |
| fldr | Ordnerliste senden | Flasche | Datei auf der Festplatte suchen. |
| filsz | Dateigröße | geschlafen | Datei löschen |
| procl | Liste der Prozesse | Runf | ausführbare Datei ausführen |
| Listef | Suche nach Datei | eine Datei | Datei auf den Server exfiltrieren |
| cnls | Abbruchfunktion | endpo | End-Prozess |
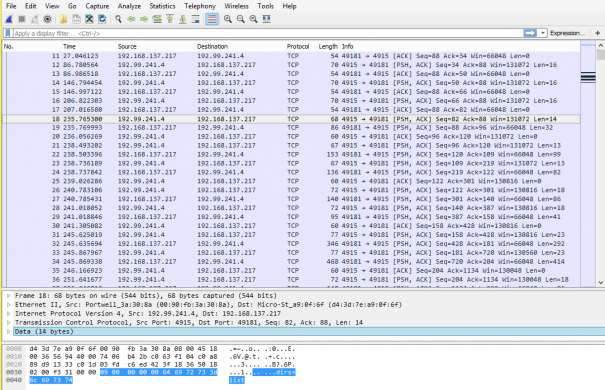
Abb. 7. CnC-Kommunikationsverkehr
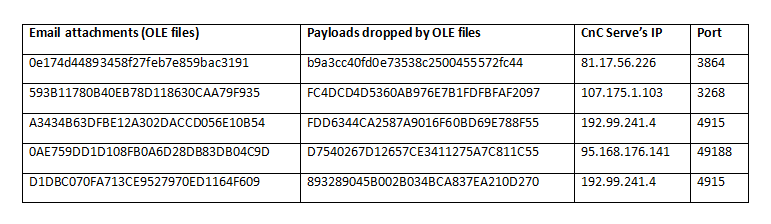
IOCs-
Fazit:
Obwohl das Erkennen von Spear-Phishing-E-Mails für Endnutzer recht schwierig ist, sollte man beim Öffnen von E-Mail-Anhängen stets Vorsicht walten lassen. Nutzer sollten vor dem Öffnen von E-Mail-Anhängen folgende Punkte beachten:
- Überprüfen Sie die E-Mail-ID des Absenders
- Lassen Sie sich nicht von Werbegeschenken locken, die im Betreff oder Text der E-Mail erwähnt werden
- Klicken Sie nicht auf Links im E-Mail-Text.
- Öffnen Sie die Office-Dokumentdateien im schreibgeschützten Modus. Aktivieren Sie die Makros standardmäßig nicht.
Quick Heal und Seqrite Unternehmenssicherheit Lösungen schützen ihre Benutzer vor solchen schädlichen E-Mail-Anhängen und können auch bei der Identifizierung der Remote-Command-and-Control-Server-Kommunikation helfen. Denken Sie daher daran, die Endpunkt-Sicherheitslösungen stets auf dem neuesten Stand zu halten.
Fachexperten:
Prashant Tilekar, Anjali Raut | Quick Heal Security Labs



