
• Produkte & Angebote
        • Wolke

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • On Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plattform

          • Malware Analysis Platform
        • Vertriebspartner

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersicherheit & Data Privacy Aufmerksamkeit
  • Lösungen
    • BFSI
    • Fachwissen
    • Behörden
    • Gesundheitswesen
    • ITeS
    • Industrie
  • Firma
    • Über uns Seqrite
    • Leadership
    • Auszeichnungen & Zertifizierungen
    • Newsroom
  • Partner
    • Partner Programm
    • Partner finden
    • PARTNER WERDEN
  • Unterstützung
  • Ressourcen
    • Blogs
    • Whitepapers
    • Datenblätter
    • Case Studies
    • Bedrohungsberichte
    • Handbücher
    • PoV
    • Ohne fundierte Kenntnisse zu Data Privacy
    • Prüfen Sie Ihre Risikobewertung
    • DPDP-Dialoge
    • Stunde der Privatsphäre
Seqrite Labs Blog
Vertrieb kontaktieren Angegriffen?
  • Produkte & Angebote
        • Wolke

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • On Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plattform

          • Malware Analysis Platform
        • Vertriebspartner

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersicherheit & Data Privacy Aufmerksamkeit
  • Lösungen
    • BFSI
    • Fachwissen
    • Behörden
    • Gesundheitswesen
    • ITeS
    • Industrie
  • Firma
    • Über uns Seqrite
    • Leadership
    • Auszeichnungen & Zertifizierungen
    • Newsroom
  • Partner
    • Partner Programm
    • Partner finden
    • PARTNER WERDEN
  • Unterstützung
  • Ressourcen
    • Blogs
    • Whitepapers
    • Datenblätter
    • Case Studies
    • Bedrohungsberichte
    • Handbücher
    • PoV
    • Ohne fundierte Kenntnisse zu Data Privacy
    • Prüfen Sie Ihre Risikobewertung
    • DPDP-Dialoge
    • Stunde der Privatsphäre
Startseite  /  Ransomware  / Android-Ransomware fordert iTunes-Geschenkkarten als Lösegeld – eine Analyse von Quick Heal Security Labs
Android-Ransomware fordert iTunes-Geschenkkarten als Lösegeld – eine Analyse von Quick Heal Security Labs
12 Dezember 2017

Android-Ransomware fordert iTunes-Geschenkkarten als Lösegeld – eine Analyse von Quick Heal Security Labs

Geschrieben von Bajrang Mane
Bajrang Mane
Ransomware

Normalerweise verlangt Ransomware Geld oder Kryptowährung, nachdem sie Ihren Computer oder Ihr Telefon gesperrt oder dessen Daten verschlüsselt hat. Quick Heal Security Labs hat jedoch eine Android-Ransomware entdeckt, die nach der Sperrung des infizierten Geräts iTunes-Geschenkkarten verlangt. Diese Geschenkkarten können auf Auktionsseiten, in sozialen Medien oder im Darknet verkauft werden.

Infektionsvektor

Ihr Android-Gerät kann mit dieser Ransomware infiziert werden, wenn Sie eine schädliche App (mit dem Namen „Porn Hub“) aus App-Stores von Drittanbietern herunterladen oder die App über elektronische Übertragungsmedien (Bluetooth, E-Mails, Filesharing-Sites usw.) empfangen.

Analyse der Porn Hub App-Ransomware

App-Name: Porn Hub
Paketname: com.pornhub_tools
MD5: 9fadc90562ce6e275eb6db8e6ca6ddad
Größe: 39KB

Nachdem die Ransomware Ihr Gerät gesperrt hat, wird eine Lösegeldforderung angezeigt, in der sie als Lösegeld eine iTunes-Geschenkkarte im Wert von 200 US-Dollar als Strafe für das Ansehen von Kinderpornografie fordert. In der Lösegeldforderung wird eine URL angezeigt (Abb. 1). Dies geschieht, wenn Ihr Gerät mit dem Internet verbunden ist.
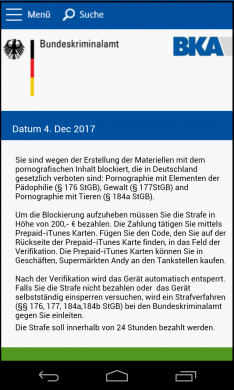
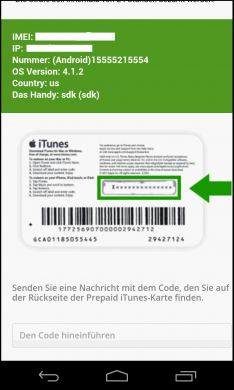
Abb. 1.

Wenn Ihr Gerät nicht mit dem Internet verbunden ist, wird in der Lösegeldforderung eine andere Meldung angezeigt. Darin heißt es, dass alle Ihre Dateien verschlüsselt wurden und Sie ein Lösegeld in Bitcoins im Wert von 100 US-Dollar zahlen müssen, um das Gerät zu entsperren und die Daten zu entschlüsseln (Abb. 2).
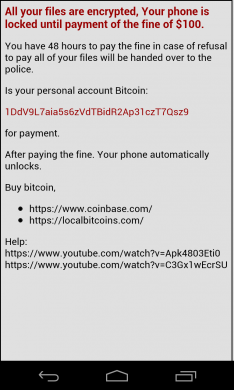
Abb. 2.

Unsere Analyse ergab jedoch keine Fälle, in denen die Daten des infizierten Geräts durch diese Ransomware verschlüsselt wurden. Darüber hinaus verfügt die schädliche App („Porn Hub“) über keinen Verschlüsselungscode. Das bedeutet, dass Sie Ihre persönlichen Daten abrufen können, indem Sie das Gerät an Ihren PC anschließen.

Technische Analyse

Als wir versuchten, die schädliche App zu öffnen, wurden wir aufgefordert, die Geräteadministratorrechte zu aktivieren. Wir wählten „Abbrechen“, aber die App wiederholte dieselbe Aktivität, bis wir die Option „Aktivieren“ wählten.

Nach der Aktivierung prüfte die App, ob das Gerät mit dem Internet verbunden ist. War das Gerät online, sammelte die App Gerätedaten wie Geräte-ID und SIM-Anbieter. Diese Daten wurden an eine bestimmte URL (HTTP://*******.w*n//private/tuk_tuk.php) gesendet, die die Webseite mit der Aufforderung zur Eingabe der iTunes-Geschenkkarte lud (Abb. 1). War das Gerät offline, lud die App eine HTML-Seite mit der Aufforderung zur Eingabe von Bitcoins (Abb. 2).
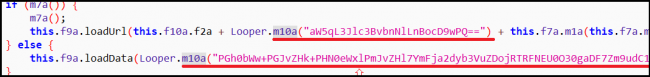
Abb. 3. Codeausschnitt zum Verbinden der URL oder Laden der HTML-Seite

Hier werden die URL und der HTML-Seiteninhalt mit Base64 verschlüsselt. Die Base64-codierten Zeichenfolgen werden wie in Abb. 4 dargestellt decodiert.
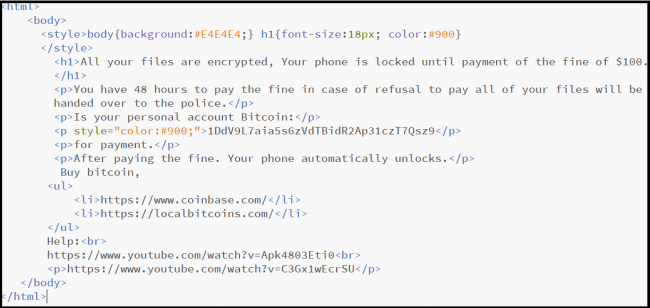
Abb. 4. Dies ist derselbe HTML-Code wie in Abb. 2
Abb. 5. Codeausschnitt der Datenerfassung und URL-Generierung des Geräts

Analyse der gefälschten Dropbox-App-Ransomware

 App-Name: Dropbox
Paketname: com.example.testlock
MD5: 17bc088027d2f3f71a74beed3a9c715
Größe: 415KB

 Quick Heal Security Labs entdeckte eine weitere Schad-App, hinter der sich eine Ransomware verbirgt, die iTunes-Geschenkkarten als Lösegeld fordert. Diese App verwendet das Symbol von Dropbox (einem bekannten Filehosting-Dienst). Beim Öffnen der App wurden wir aufgefordert, die Geräteadministratorrechte zu aktivieren (Abb. 6), genau wie bei der zuvor besprochenen App.
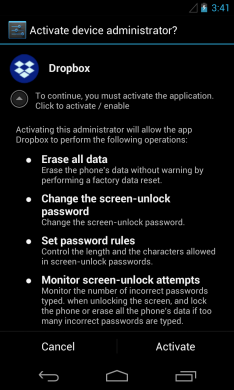
Abb. 6.

Nach der Aktivierung zeigt die Ransomware eine Lösegeldforderung an, in der behauptet wird, das Gerät sei vom Federal Bureau of Investigation (FBI) als Strafe für das Ansehen von Kinderpornografie gesperrt worden. Um das Gerät zu entsperren, muss innerhalb von 25 Stunden eine iTunes-Geschenkkarte im Wert von 72 US-Dollar eingezahlt werden (Abb. 7).
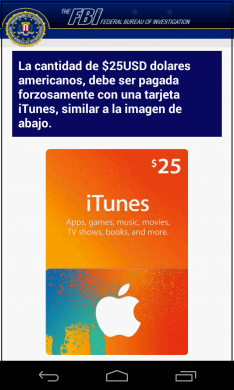
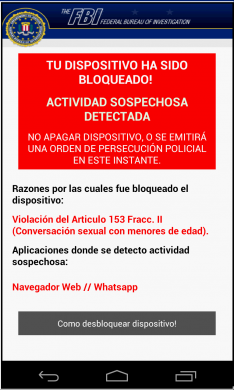
Abb. 7.

In der Lösegeldforderung wird der Nutzer aufgefordert, einen iTunes-Geschenkkartencode im geforderten Wert einzugeben. Bei falscher Eingabe erscheint eine Meldung, dass dem Nutzer nur noch zwei Versuche zur Verfügung stehen, danach wird das Gerät dauerhaft gesperrt (Abb. 2).

Bei unserer Analyse stellten wir jedoch fest, dass die Warnung gefälscht ist und nur angezeigt wird, um den Benutzer zur Zahlung des Lösegelds zu zwingen.
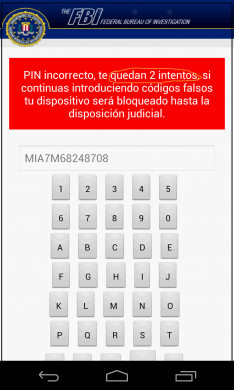
Abb. 8.

Seqrite Detection

Seqrite erkennt beide Arten von Ransomware erfolgreich als Android.Locker.Aa54f und Android.Locker.Aa550.

Es wird dringend empfohlen, kein Lösegeld zu zahlen, da es keine Garantie dafür gibt, dass Sie Ihre Dateien zurückbekommen oder Ihr Gerät entsperrt wird, selbst wenn Sie das Lösegeld zahlen.

 So schützen Sie sich vor Android-Ransomware

  1. Überprüfen Sie vor dem Herunterladen einer App (auch von Google Play) deren Quelle. Überprüfen Sie die Website des Entwicklers und die Bewertungen zur App.
  2. Vermeiden Sie das Herunterladen von Apps aus App-Stores von Drittanbietern. Die meisten mit Malware infizierten Apps befinden sich in diesen Stores. Laden Sie Apps nur aus offiziellen App-Stores wie Google Play herunter.
  3. Deaktivieren Sie immer die Option „Unbekannte Quellen“. Wenn Sie diese Option aktivieren, können Sie Apps aus unbekannten Quellen (Drittanbietern) installieren. Gehen Sie auf Ihrem Gerät zu Einstellungen > Sicherheit > prüfen auf Unbekannte Quellen > deaktivieren sie es
  4. Installieren Sie eine zuverlässige Mobile Sicherheits-App auf Ihrem Telefon, das gefälschte, verdächtige und schädliche Apps blockieren kann.

 Fachexperten
Rupali Parate | Quick Heal Security Labs

 VORHERIGER ARTIKELWelche Sicherheitslösungen können Ihnen dabei helfen, Ihre Endpunkte zu sichern, während wir...
NÄCHSTER ARTIKEL  Wie Drittrisiken zu einer wachsenden Bedrohung für Unternehmen werden ...
Bajrang Mane

Über Bajrang Mane

Bajrang Mane leitet die Teams für Bedrohungsanalyse, Vorfallreaktion und Automatisierung bei Quick Heal Security Labs. Nach 13 Jahren in der IT-Sicherheitsbranche ...

Artikel von Bajrang Mane »

Verwandte Artikel

  • Die besten Maßnahmen zur Reaktion auf Ransomware-Angriffe, um den Schaden zu minimieren

    2. Juni 2026
  • Wie man sich von einem Ransomware-Angriff erholt, ohne das Lösegeld zu zahlen

    May 25, 2026
  • Ransomware-Angriff über öffentlich genutzte SMB2-Verbindungen und wie Sie sich schützen können Seqrite

    11. März 2025
Ausgewählte Autoren
  • Seqrite
    Seqrite

    Seqrite ist ein führender Anbieter von Cybersicherheitslösungen für Unternehmen. Mit dem Fokus auf...

    Lesen Sie weitere Artikel von Seqrite
  • Bineesh P
    Bineesh P

    Ich bin ein leidenschaftlicher Cybersicherheits-Enthusiast und engagierter Autor. Mit einem besonderen Talent...

    Lesen Sie weitere Artikel von Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Ich bin eine leidenschaftliche Autorin, die gerne Inhalte über neue Technologien verfasst und...

    Lesen Sie weitere Artikel von Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar ist der gemeinsame Geschäftsführer von Quick Heal Technologies ...

    Lesen Sie weitere Artikel von Sanjay Katkar
Themen
geeignet (25) Cyber ​​Attacke (36) Cyber-Angriffe (58) Cyberangriff (16) Cyber-Angriffe (15) Internet-Sicherheit (344) Internet-Sicherheit (34) Cyber-Bedrohung (33) Cyber-Bedrohungen (51) Datenmissbrauch (56) Datenverstöße (29) Data Loss (28) Verhinderung von Datenverlust (34) data privacy (17) Datenschutz gelesen. (35) Datensicherheit (19) DLP (50) DPDP (14) DPDPA (17) Verschlüsselung (16) Endpoint-Sicherheit (113) Unternehmenssicherheit (20) Ausnutzen (13) Datenschutz (14) Malware (76) Malware-Analyse (15) Malware-Angriff (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Netzwerksicherheit (26) Phishing (30) Ransomware (69) Ransomware-Angriff (31) Ransomware-Angriffe (31) Ransomware-Schutz (17) Seqrite (41) Seqrite Verschlüsselung (27) Seqrite EPS (33) Seqrite Services (16) Bedrohungserkennung (15) Threat IntelLigence (26) UTM (34) Verwundbarkeit (16) null vertrauen (13)
Seqrite Labs

Führender Anbieter von IT-Sicherheitslösungen für Unternehmen, der die Sicherheit von Endpunkten, Daten und Netzwerken mit erstklassigen Lösungen zur Bedrohungsprävention, -erkennung und -reaktion weltweit vereinfacht.

Lesen Sie mehr über Seqrite

Folge uns:

Abonniere unseren Newsletter

Bleiben Sie über die neuesten Trends und Erkenntnisse zur Cybersicherheit auf dem Laufenden.

Laden
Produkte & Angebote
  • Wolke
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • On Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Plattform
  • Malware Analysis Platform
  • Mikrounternehmen
  • SOHO Total Edition
  • Services
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Cybersicherheit & Data Privacy Aufmerksamkeit
Ressourcen
  • Blogs
  • Whitepapers
  • Datenblätter
  • Bedrohungsberichte
  • Handbücher
  • PoV
  • Ohne fundierte Kenntnisse zu Data Privacy
  • DPDP-Dialoge
  • Einhaltung von Richtlinien
  • EULA
  • GoDeep.AI
  • SIA
  • Stunde der Privatsphäre
Kontakt
  • Sitz der Gesellschaft
  • Reden wir über Cybersicherheit
Unterstützung
  • Technischer Support
  • Software herunterladen
  • Offline-Updater
  • Firmware-Upgrades
  • Upgrades, Modernisierungen & TIPs
  • Produktdokumentation
Über uns
  • Über uns Seqrite
  • Leadership
  • Auszeichnungen & Anerkennungen
  • Newsroom
Partner
  • Partner Programm
  • Partner finden
  • PARTNER WERDEN
  • Seqrite Zertifizierungsanforderungen

© 2026 Quick Heal Technologies Ltd.

Sitemap Datenschutzrichtlinien Rechtliche Hinweise Cookie-Richtlinien Nutzungsbedingungen

