

Remote Access Trojaner sind Programme, die Angreifern unbefugten Zugriff auf einen Zielcomputer ermöglichen, ohne dass das Opfer davon etwas mitbekommt. Java RAT ist ein in Java geschriebener Trojan-Dropper. Er dient zum Diebstahl von Passwörtern, zum Zugriff auf Dateien, zum Keylogging (Aufzeichnen der Tastatureingaben) und zur Bildschirmaufzeichnung. Die von einem RAT gesammelten Informationen werden an einen vom Angreifer kontrollierten Remote-Server weitergeleitet.
Verteilungsmethode
Eine Java-RAT-Malware gelangt über Spam-E-Mails mit schädlichen Anhängen (Abb. 1).
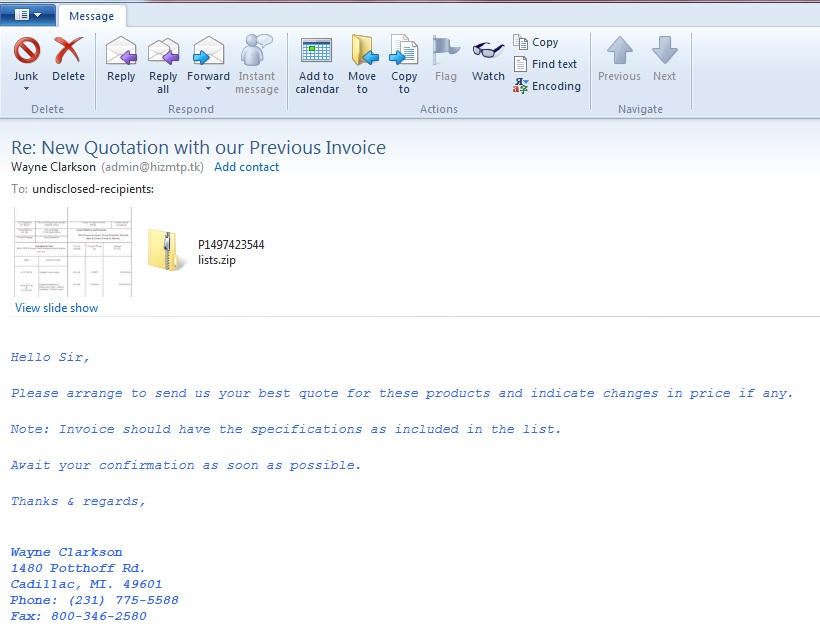
Wie Java RAT in ein System gelangt
Sobald eine JAR-Datei ausgeführt wird, legt sie eine Kopie von sich selbst mit dem Namen „LyOCtxhwRyz.yrDUql“ im folgenden Pfad ab.
Pfad: %userprofile%\ YzQqKjGoxHz (Versteckter Ordner)
Beispiel: C:\Benutzer\Öffentlich\YzQqKjGoxHz
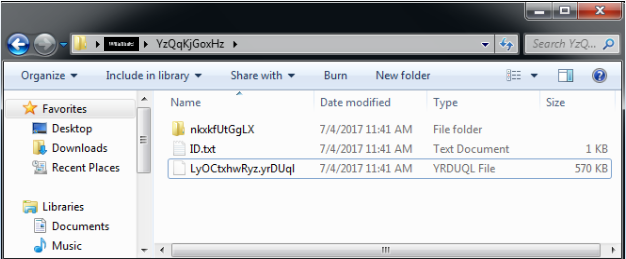
Die Malware hinterlässt die folgenden Dateien:
C:\Benutzer\Öffentlich\YzQqKjGoxHz\ID.txt
C:\Benutzer\Öffentlich\AppData\Lokal\Temp\OlfYXmVqfL9024669788070560515.reg
%temp%\Retrive2638932198378221530.vbs
%temp%/\ _0.354484486304158635925511204328476438.class
%Anwendungsdaten%\Oracle\ (Enthält Kopien der Dateien aus dem Java-Installationsordner)
Es werden die folgenden Ordner erstellt:
C:\Users\Public\YzQqKjGoxHz (Enthält eine Kopie der eigentlichen Malware, d. h. eine JAR-Datei)
C:\Benutzer\Öffentlich\fUTkALeaTxM
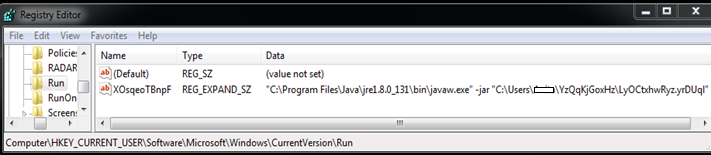
Der folgende, von der Malware abgelegte Registrierungseintrag wird verwendet, um sich bei jedem Systemstart selbst zu starten und die ausführbare Datei herunterzuladen, um das System zu infizieren.
Die Malware fügt die folgenden Registrierungseinträge hinzu, um Sicherheitslösungen und verschiedene Analysetools zu deaktivieren.
[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\procexp.exe]
„Debugger“ = „svchost.exe“
[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\wireshark.exe]
„Debugger“ = „svchost.exe“
[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\SCANNER.EXE]
„Debugger“ = „svchost.exe“
Seqrite Detection
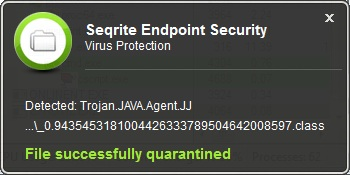
SeqriteDer Echtzeitschutz erkennt die JAR-Datei und ihre Komponente als „Trojan.JAVA.Agent.JRAT“ und „Trojan.JAVA.Agent.JJ“.
Sicherheitsmaßnahmen zur Vermeidung von Java RAT
- Klicken Sie nicht auf Links und laden Sie keine Anhänge herunter, die in E-Mails aus unerwünschten oder unerwarteten Quellen enthalten sind.
- Wenden Sie empfohlene Sicherheitsupdates für das Betriebssystem Ihres Computers und alle anderen Programme wie Adobe, Java, Internetbrowser usw. an.
- Verwenden Sie eine Antivirensoftware, die Ihnen mehrschichtigen Schutz vor infizierten E-Mails und bösartigen Websites bietet. Halten Sie die Software auf dem neuesten Stand.
- Erstellen Sie regelmäßig Backups Ihrer wichtigen Daten.
- Kostenlose Software, insbesondere von nicht verifizierten Herausgebern, wird häufig von Angreifern zur Verbreitung von Malware verwendet. Verwenden Sie daher immer originale und lizenzierte Software.
WISSEN
Fachexperten
- Anita Ladkat | Quick Heal Security Labs



