

9 Best Practices zur Vermeidung einer Ransomware-Infektion
Einzelpersonen und Organisationen müssen optimale Cybersicherheitsmaßnahmen implementieren, um Ransomware-Infektionen und Datenverlust zu vermeiden. In den letzten Jahren ist Ransomware zu einer Bedrohung geworden, da verschiedene Plattformen im Darknet Ransomware als Dienstleistung anbieten. Eine der jüngsten Ransomware-Varianten heißt LockBit 3.0. Sie nutzt eine doppelte Erpressungsmethode, um zunächst die Dateien des Opfers zu verschlüsseln und sie dann auf einen anderen Server zu kopieren.
Schauen wir uns Folgendes an:
- Was ist Ransomware?
- Wie funktioniert Ransomware?
- Wie können Sie sich vor LockBit 3.0 schützen?
- Wie SEQRITE Kann helfen
Wie funktioniert eine Ransomware-Infektion?
Ransomware ist eine Art Schadsoftware, die Computerdaten verschlüsselt. Sobald die Daten verschlüsselt sind, wird der Benutzer aufgefordert, ein Lösegeld an die Angreifer zu zahlen, um seine Daten wieder freizugeben.
Bei der Erpressung durch Ransomware werden Dateien gestohlen und der Zugriff darauf durch Verschlüsselung oder Blockierung verhindert. Es ähnelt physischem Diebstahl und der Forderung nach Lösegeld für die Freigabe der Dateien.
Auch nach Zahlung des Lösegelds gibt es keine Garantie dafür, dass der Hacker Ihnen Zugriff auf Ihre Dateien gewährt oder dass dies nicht erneut passiert.
Der Ransomware-Angriff „WannaCry“ vom Mai 2017 ist ein klassisches Beispiel:
Weltweit waren über 300,000 Computer , darunter in Regierungsbüros, Polizeistationen, Krankenhäusern und an Geldautomaten, von dem Angriff im Jahr 2017 betroffen. Das Problem war so gravierend, dass Microsoft die Sicherheitsmaßnahmen erweiterte, um auch ältere Betriebssysteme zu unterstützen. Im darauffolgenden Jahr musste die Taiwan Semiconductor Manufacturing Company (TSMC) aufgrund einer neuen Variante von WannaCry 10,000 Rechner abschalten.
Ebenso infizierte im Jahr 2022 die Ransomware „ LockBit 3.0 “ verschiedene Systeme. LockBit ist eine sich selbst verbreitende Ransomware, die mit einer doppelten Erpressungsmethode versucht, so viel Geld wie möglich von den Opfern zu erpressen.
Bei der „Doppelerpressungsmethode“ wird von den Nutzern zweimal Lösegeld gefordert:
- Einmal zum Entschlüsseln und Zugreifen auf die Dateien
- Ein weiteres Mal, um zu verhindern, dass ihre Dateien im Internet verbreitet oder verkauft werden.
Seitdem hat sich verschiedene andere Ransomware verbreitet und zahlreiche Verluste bei Einzelpersonen und Organisationen verursacht.
LockBit wurde 2019 entdeckt und wird seither von seinen Betreibern im Abonnementmodell über Lizenzen genutzt, die sie im Darknet erworben haben. Die neueste Version von LockBit trägt die Bezeichnung LockBit 3.0.
Der typische Ablauf eines LockBit 3.0-Angriffs lässt sich in drei Phasen unterteilen:
- Ausnutzen
- Infiltrieren
- Einführung
Während der Ausnutzungsphase kann das Opfer Ziel von Phishing-Angriffen werden und die Schadsoftware unwissentlich herunterladen. Es besteht auch die Möglichkeit, dass das Netzwerk Ziel von Brute-Force-Angriffen wird. Sobald die Schadsoftware in das Netzwerk eingedrungen ist, bereitet die LockBit 3.0-Ransomware das System für die Verschlüsselung vor.
Als Nächstes folgt die Infiltrationsphase . LockBit 3.0 infiziert den PC des Opfers. Dazu erweitert es seine Programmrechte. Anschließend beendet es einige kritische Systemdienste, wie beispielsweise SecurityHealthSystray.exe. Zusätzlich werden verschiedene Dienste gestoppt und gelöscht, um die Rückverfolgung der Ransomware zu verhindern.
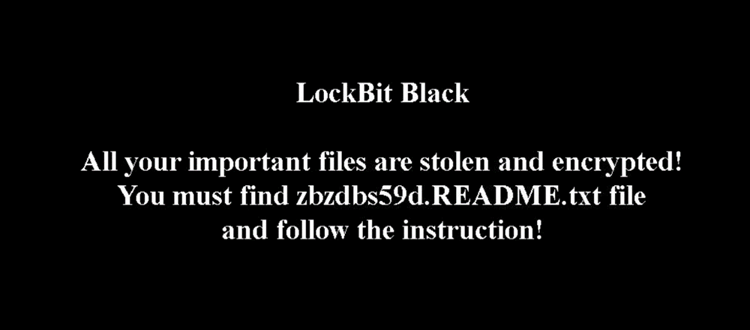
Schließlich, in der Bereitstellungsphase , ist das System bereit, den Vorgang abzuschließen. Es verschlüsselt die Dateien und fügt den betroffenen Dateien eine zufällige alphanumerische Zeichenfolge hinzu. Das Hintergrundbild des Benutzers wird geändert, und die Anweisungen zum Lesen der Lösegeldforderung, der genau diese Zeichenfolge vorangestellt ist, werden angezeigt.
Wer kann das potenzielle Ziel des LockBit 3.0-Ransomware-Angriffs sein und welche verschiedenen Herausforderungen kann er für Ihr Unternehmen mit sich bringen?
Jeder kann ein potenzielles Ziel eines Ransomware-Angriffs sein. Im Großen und Ganzen lassen sich zwei Kategorien von Opfern unterscheiden:
- Preise
Jede Methode, die zum Angriff auf eine Einzelperson verwendet wird, kann auch ein Unternehmen in größerem Maßstab treffen.
- Geschäftsimmobilien
Jedes Unternehmen mit Zugriff auf öffentliche Server ist ein potenzielles Ziel für Ransomware-Angriffe. Jedes Unternehmen ist daher ein potenzielles Ziel dieser Art von Angriffen.
Welche unterschiedlichen Herausforderungen können sich daraus für Ihr Unternehmen ergeben?
Die meisten Ransomware-Angriffe zielen darauf ab, den normalen Geschäftsbetrieb Ihres Unternehmens zu stören. Jede Art von Ransomware-Angriff stellt Unternehmen vor unterschiedliche Herausforderungen:
- Produktivität
Produktivität ist eine enorme Herausforderung, die sich negativ auf Ihr Unternehmen auswirken kann. Wenn Ihre Systeme ausfallen, kann die tägliche Arbeit Ihrer Mitarbeiter unterbrochen werden.
- Compliance
Wenn Sie in einer Branche tätig sind, in der Compliance ganz oben auf Ihrer Prioritätenliste steht, kann Ransomware dazu führen, dass Sie nicht mehr konform sind und sogar Ihr Unternehmen lahmlegen.
- Einnahmen
Eine der größten Herausforderungen für Unternehmen durch Ransomware-Angriffe sind Umsatzeinbußen. Diese können auf Produktivitätsverluste, Klagen wegen Nichteinhaltung von Vorschriften oder den Verlust projektkritischer Daten zurückzuführen sein.
- Verlust des Kundenvertrauens
Wenn Sie Opfer eines Ransomware-Angriffs werden, kann dies dazu führen, dass Sie das Vertrauen Ihrer Kunden verlieren und einen erheblichen Teil Ihres Geschäfts verlieren.
Wie können Sie Ihr Unternehmen schützen?
Was ist nun die Lösung? Wie können Sie sich und Ihr Unternehmen vor all diesen Ransomware-, Malware- und Cyberangriffen schützen, ohne Ihre Produktivität, Geschäftskonformität usw. zu beeinträchtigen?
Die Antwort ist einfach, aber schwer zu verstehen. Warum?
Da Sie sich um Details kümmern und eine Checkliste bereithalten müssen, um alle Ihre Daten, Dokumente, Dateien und mehr vor diesen bösartigen Hackern und Software zu schützen, benötigen Sie eine Cybersicherheitslösung, die Ihre Geräte schützt.
Hier ist eine Liste mit 9 Hygieneprüfungen, die Unternehmen auch nach dem Kauf einer Cybersicherheitslösung durchführen sollten.
9 Hygieneprüfungen, die Unternehmen auch nach dem Kauf von Cybersicherheitslösungen durchführen sollten:
- Antivirus installieren
Täglich werden 350,000 Viren auf Laptops und Computern entdeckt. Was ist Ihrer Meinung nach die Lösung? Antivirensoftware! Sie schützt Ihre Geräte vor Ransomware, Malware und anderen Cyberangriffen. Schützen Sie sich noch heute und installieren Sie (und halten Sie) eine Antivirensoftware auf Ihren geschäftlichen und privaten Geräten.
Die Installation eines Antivirenprogramms ist der erste und wichtigste Schritt zum Schutz vor Cyberangriffen. Allerdings kann man nie sicher sein, dass man nicht von anderen Malware-Angriffen betroffen ist. Daher ist es wichtig, die gesamte Checkliste durchzugehen.
- Halten Sie sich von Raubkopien fern
Kopierte Software kann das Original niemals ersetzen. Ihnen fehlt die Authentizität, und die Raubkopie ist auch nicht hundertprozentig vertrauenswürdig. Stattdessen kann sich in der Raubkopie der Sicherheitssoftware ein versteckter Virus befinden.
Die Verwendung von Raubkopien kann Sie Milliarden kosten . Diese Schadsoftware richtet in Ihrem System großen Schaden an und beschädigt Ihre Daten. Laden Sie daher keine Raubkopien von Software herunter oder kopieren Sie diese.
- Regelmäßiges Backup durchführen
58 % der Kleinunternehmen sind auf Datenverlust nicht vorbereitet. Versäumen Sie daher niemals Ihre Datensicherungen – machen Sie es sich zur Gewohnheit, regelmäßig, wöchentlich oder monatlich, Datensicherungen durchzuführen und ein sicheres Archiv all Ihrer wichtigen Dokumente und Dateien anzulegen.
Sie sollten Ihre Cybersicherheitslösungen richtig konfigurieren, die zu sichernden Dateien nach ihrer Priorität auswählen und dann regelmäßig Sicherungen durchführen.
Mit regelmäßigen Datensicherungen gehen Ihre Daten nie durch unvermeidliche oder ungeplante Situationen wie Systembeschädigung, Malware-Infektion, Festplattenabsturz usw. verloren. So können Sie alle Ihre Daten schnell und reibungslos wiederherstellen.
- Vermeiden Sie das Klicken auf zufällige Links
Zufällige Klickangriffe auf Ihre Geräte können zu Ransomware- oder Malware-Angriffen führen. Ihre Geräte laden heimlich Software herunter, die Ihren Computer beschädigen oder deaktivieren soll.
Diese zufälligen Klicks können dazu führen, dass Sie von Ihren Geräten ausgeschlossen werden, Ihre Daten in die Hände von Cyber-Angreifern geraten, Ihre Daten preisgegeben werden und Sie Zugriff auf alle Ihre persönlichen Informationen erhalten. Klicken Sie daher nicht mehr auf zufällige Links.
- Deaktivieren Sie Makros in unbekannten MS Office-Dokumenten
Normalerweise werden Makros erstellt, um Routineaufgaben zu automatisieren, beispielsweise das Abrufen von Daten aus verschiedenen Quellen und deren Zusammenstellung in einem einzigen Bericht. Das erleichtert Ihnen natürlich das Leben! Hackern wird es dadurch aber auch leichter gemacht, schädliche Skripte in Makros zu verwenden und Ihren Computer auszunutzen.
Also, was ist die Lösung?
Vermeiden Sie es, Makros für unbekannte MS Office-Dokumente zu aktivieren, insbesondere für solche, die Sie aus dem Internet oder nicht identifizierten E-Mails herunterladen, da dies nicht nur Ihren Computer beschädigen, sondern auch zur Weitergabe Ihrer persönlichen Daten führen kann.
- Überprüfen Sie lokale/Domänenbenutzer und entfernen Sie unerwünschte Benutzer
Durch das Deaktivieren, Entfernen oder Überwachen veralteter oder inaktiver Benutzerkonten aus Ihren Organisationen bleibt Ihr Active Directory auf dem neuesten Stand und vor Insider-Angriffen geschützt.
Laut Microsoft sind mehr als 10 % der Benutzerkonten in Ihrem Active Directory entweder inaktiv oder veraltet.
Daher ist es hilfreich, Ihr Verzeichnis vor Angreifern zu schützen, da diese Ihre Daten und Ihr Unternehmen stärker schädigen können. Ein Hacker kann auf veraltete Konten zugreifen und diese nutzen, um in Ihr System einzudringen und Ihre Daten zu hacken.
- RDP- und SMB-Zugriff prüfen
RDP- und SMB-Zugriffe werden entweder reisenden oder Remote-Mitarbeitern gewährt. Diese beiden Zugriffe ermöglichen es Mitarbeitern, von überall auf Netzwerke zuzugreifen und offen über ein SMB-Protokoll zu kommunizieren.
Als verantwortungsbewusster Mitarbeiter müssen Sie Ihren RDP- und SMB-Zugriff überprüfen, indem Sie Ihre Anmeldeinformationen ändern, damit das Unternehmen keinen Sicherheitsrisiken oder Bedrohungen ausgesetzt ist. Andernfalls stehlen Cyber-Hacker die Anmeldeinformationen der Mitarbeiterkonten, um Schadsoftware in Ihrem Ökosystem zu verbreiten.
- Verwenden Sie ein sicheres Passwort
Ihre Passwörter sind Ihr wichtigstes Verteidigungssystem. Daher müssen Sie sich besonders viel Mühe geben, sichere Passwörter für Ihre Computer und andere Geräte zu erstellen. Ein robusteres Passwort ist für Hacker schwieriger zu entschlüsseln.
Es schützt Sie vor Schadsoftware, die auf Ihren Computern installiert werden soll. Beachten Sie daher die Regeln für sichere Passwörter, wie z. B. die Verwendung von Kleinbuchstaben und Großbuchstaben sowie die Verwendung von Buchstaben und Ziffern. Durch die Einhaltung einiger dieser Anweisungen können Sie die Sicherheit Ihrer Geräte gewährleisten.
- Verwenden Sie ein sicheres VPN, um auf bestimmte Ports zuzugreifen
Mit einem sicheren VPN können Sie in Ihrem Netzwerk einen sicheren Kanal zum externen Internet erstellen und Informationen darüber leiten. Mit VPN müssen Sie Ihre Ports nicht ins externe Internet exportieren.
Es hilft Ihnen außerdem dabei, sichere öffentliche WLAN-Verbindungen einzurichten, gesperrte Websites zu streamen, die Überwachung durch Ihren Internetanbieter zu vermeiden und vieles mehr. Ein VPN bietet 100%ige Authentizität und Sicherheit. data privacy um Ihre Geräte vor Cyberangriffen zu schützen.
Wie kann SEQRITE Sei dein Schildpartner auf dieser Reise?
Es gibt keine Garantie, dass die oben genannten Methoden bei Ihnen funktionieren. Ransomware-Entwickler verbessern ihre Produkte ständig, um der Cybersicherheit einen Schritt voraus zu sein. Deshalb ist es unerlässlich, bewährte Cybersicherheitspraktiken anzuwenden, um Ransomware-Infektionen unbedingt zu verhindern. SEQRITE kann Ihnen bei diesem Prozess helfen, Ihre Systeme zu schützen.
SEQRITE Endpoint Security bietet einen mehrschichtigen Ansatz für die Endgerätesicherheit mit fortschrittlicher Bedrohungsabwehrtechnologie zur Verhinderung von Ransomware-Angriffen.
Zusätzlich SEQRITE Der Advanced Persistent Threat Protection Service bietet einen mehrschichtigen Sicherheitsansatz. Er kombiniert die Funktionen des Intrusion Prevention Service (IPS) und der Sandboxing-Technologie.
SEQRITEDie Experten von [Name des Unternehmens] helfen Ihnen außerdem dabei, bewährte Verfahren anzuwenden, um Ransomware-Angriffe auf Ihr Unternehmen zu verhindern.


