
Im filmischen Geflecht der Cybersicherheit, in dem Geschichten von Intrigen und Innovationen aufeinandertreffen, taucht eine Geschichte aus den Schatten der Vergangenheit auf. Sie begann Anfang der 1990er Jahre, während der DOS-Ära, als Computerviren noch eine neuartige und mysteriöse Bedrohung darstellten. Dies ist die Geschichte von Joshi, einem Virus indischen Ursprungs, der sich über Grenzen hinweg über Kontinente verbreitete und seinen Namen in die Annalen der Cyber-Geschichte eintrug.
Stellen Sie sich vor: Es ist Juni 1990. Computer sind klobig, Disketten die Lebensader der Daten, und die Vorstellung, dass ein „Virus“ einen Rechner infiziert, überrascht die Welt noch immer. Vor diesem Hintergrund taucht ein Bootsektorvirus auf, der heimlich und raffiniert den Master-Bootsektor von Festplatten und die Bootsektoren von Disketten infiziert. Sein Name? Joshi.
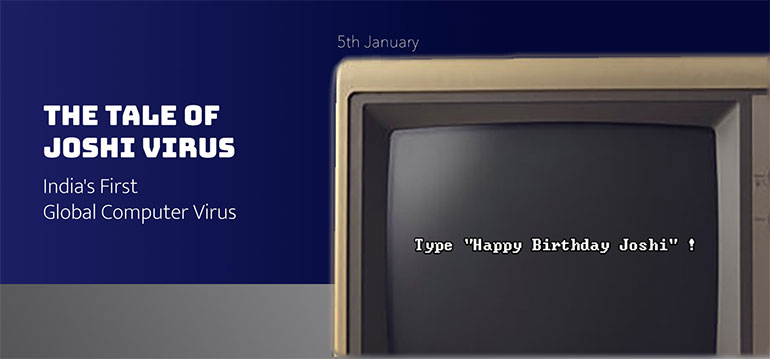
Anders als die bösartigen Viren, die in späteren Jahrzehnten die Schlagzeilen beherrschten, war Joshi eher schelmisch als bösartig. Er trug eine merkwürdige Schadsoftware mit sich – eine, die jeden gewöhnlichen Tag in einen Moment der Verwirrung verwandelte. Jeden 5. Januar wurden die Benutzer beim Booten eines infizierten Computers mit der Nachricht begrüßt: „Geben Sie ‚Happy Birthday Joshi!‘ ein.“ Der Bildschirm fror ein, und den Benutzern blieb nichts anderes übrig, als der Aufforderung Folge zu leisten. Erst nachdem sie die Nachricht eingegeben hatten, wurde der Bootvorgang des Computers fortgesetzt, als hätte Joshi lediglich seinen jährlichen Tribut eingefordert.
Doch Joshi war kein einfacher Streich. Es war ein Meisterstück in Sachen Tarnung, ein wahrer Zaubertrick. Einmal in den Arbeitsspeicher eines Computers geladen, setzte der Schädling eine Reihe cleverer Tricks ein, um sich vor Entdeckung zu verbergen. Er fing wichtige Systemfunktionen wie INT 8, INT 9, INT 13 und INT 21 ab und stellte so sicher, dass Dienstprogramme wie Norton Utilities einen sauberen Bootsektor anzeigten und die Infektion so verschleierten.
Auf Disketten formatierte es eine zusätzliche Spur am Ende der Diskette und speicherte dort seinen eigenen Code und den ursprünglichen Bootsektor, bereit zum Einsatz. Dies führte oft dazu, dass das Diskettenlaufwerk ein seltsames Geräusch machte, wenn sich die Magnetköpfe beim Booten von der Diskette hin und her bewegten und versuchten, die zusätzlich formatierte Spur am Ende der Diskette zu lesen.
Ich erinnere mich, wie ich schon beim Geräusch des hin- und hergehenden Kopfes vermutete, dass die Diskette bereits mit dem Joshi-Virus infiziert war. Dieser Virus musste Disketten von einem PC auf einen anderen übertragen, um sich zu verbreiten. Trotz dieser Einschränkung ermöglichten die Tarnung und die reibungslose Funktionsweise des Virus seine Verbreitung von Indien über Kontinente hinweg nach Europa und in die USA.
Ich kann mich noch immer an keinen anderen Virus erinnern, der aus Indien stammte, sich weltweit verbreitete und auf die WildList gelangte. Als junger Student auf dem Weg zu meinem Abschluss begegnete ich Joshi während seines Wirkens. Das Reverse Engineering dieses Virus war eine wahre Offenbarung. Ich erinnere mich, wie erstaunt und fasziniert ich über seine Techniken war – wie er den verfügbaren Speicher um 6 KB reduzierte, um Platz für sich selbst zu schaffen, mit welcher Präzision er vor der Aktivierung seine Anwesenheit im Speicher prüfte und wie hartnäckig er sogar einen Warmstart (Strg-Alt-Entf) überlebte.
Es war ein gewaltiger Gegner, und seine Funktionsweise zu verstehen, kam einem wie die Lösung eines Rätsels vor. Damals war es keine leichte Aufgabe, Joshi von einem infizierten PC zu entfernen. Ohne Tools wie Norton Utilities war dafür oft eine vollständige Formatierung der infizierten Festplatte erforderlich. Nur wer die Funktionsweise des Master-Bootsektor-Codes genau kannte, konnte hoffen, ihn manuell zu entfernen.
Über die Ursprünge von Joshi kursieren weiterhin Spekulationen. Manche glaubten, es stamme aus Mumbai oder Gujarat, andere munkelten, Pune sei sein Geburtsort. Wo auch immer Joshi seinen Ursprung hatte, er überwand seine lokalen Wurzeln schnell, verbreitete sich wie ein Lauffeuer in Europa und Asien und hinterließ seine Spuren in einer ahnungslosen Welt. Ich war überrascht, dass eine schnelle Internetsuche nach einem schwerwiegenden Virus oder Schadprogramm aus Indien, das sich weltweit verbreitet hat, nicht die richtige Antwort liefert. Der Name dieses Virus wird in Listen mit Viren aus Indien, die sich weltweit verbreitet haben, nicht einmal erwähnt. Doch die Wahrheit ist: Soweit mir bekannt ist, hat sich kein anderes Virus aus Indien in so viele Länder ausgebreitet wie das Joshi-Virus.
Obwohl ich die technischen Details und die Funktionsweise dieses Virus, der Festplatten infizierte und selbst nach einem Neustart des PCs aktiv blieb, gern ausführlicher beleuchtet hätte, habe ich versucht, diesen Artikel für alle verständlich zu halten. Joshis Geschichte steht heute als Zeugnis einer Ära der Forschung und Entdeckung im Bereich der Cybersicherheit . Für mich ist sie mehr als nur ein Stück Geschichte; sie ist die Erinnerung an eine Zeit, in der Neugier und Einfallsreichtum den Kampf gegen diese digitalen Eindringlinge prägten.
Die von Joshi eingesetzten Techniken waren ihrer Zeit voraus, und obwohl seine Mätzchen relativ harmlos waren, bleibt sein Erbe als Indiens erster globaler Computervirus bestehen.
Wenn Sie also das nächste Mal „Alles Gute zum Geburtstag“ für einen geliebten Menschen tippen, denken Sie an Joshi – das schelmische Stück indischer Cybergeschichte, das eine ganze Generation von Benutzern dazu brachte, genau das zu tun.
#JoshiVirus #IndiasFirstComputerVirus #CyberSecurity #ComputerVirus #Malware #CyberHistory #RetroTech #VintageComputing #IndianCyberHistory #TechNostalgia #ComputerSecurity #VirusAnniversary #January5th #HappyBirthdayJoshi #BootVirus #MBR



