
• উত্পাদিত পণ্য এবং সেবাসমূহ
        • মেঘ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • ক্ষেত্রে BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • প্রেমের উপর

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • প্ল্যাটফর্ম

          • Malware Analysis Platform
        • ছোট ব্যবসা

          • SOHO Total Edition
        • সেবা

          • Threat Intel
          • Digital Risk Protection Services (ডিআরপিএস)
          • Ransomware Recovery as a Services (আরআরএএএস)
          • DPDP Compliance
          • Managed Detection and Response
          • সাইবার নিরাপত্তা এবং Data Privacy সচেতনতা
  • সলিউশন
    • বিএফএসআই
    • প্রশিক্ষণ
    • সরকার
    • স্বাস্থ্যসেবা
    • আইটিইএস
    • ম্যানুফ্যাকচারিং
  • কোম্পানির
    • সম্পর্কে Seqrite
    • নেতৃত্ব
    • পুরস্কার এবং সার্টিফিকেশন
    • সংবাদপত্রের পাঠাগার
  • পার্টনার্স
    • অংশীদারি প্রোগ্রাম
    • অংশীদার খুঁজুন
    • একটি অংশীদার হয়ে
  • সহায়তা
  • Resources
    • ব্লগ
    • সাদা কাগজ
    • datasheets
    • কেস স্টাডিজ
    • হুমকি রিপোর্ট
    • সহায়িকা প্রাপ্তির স্থান
    • PoV
    • বুদ্ধি Data Privacy
    • আপনার ঝুঁকি স্কোর যাচাই করুন
    • ডিপিডিপি সংলাপ
    • গোপনীয়তা ঘন্টা
Seqrite ল্যাবস ব্লগ
বিক্রয় বিক্রয় আক্রমণের শিকার?
  • উত্পাদিত পণ্য এবং সেবাসমূহ
        • মেঘ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • ক্ষেত্রে BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • প্রেমের উপর

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • প্ল্যাটফর্ম

          • Malware Analysis Platform
        • ছোট ব্যবসা

          • SOHO Total Edition
        • সেবা

          • Threat Intel
          • Digital Risk Protection Services (ডিআরপিএস)
          • Ransomware Recovery as a Services (আরআরএএএস)
          • DPDP Compliance
          • Managed Detection and Response
          • সাইবার নিরাপত্তা এবং Data Privacy সচেতনতা
  • সলিউশন
    • বিএফএসআই
    • প্রশিক্ষণ
    • সরকার
    • স্বাস্থ্যসেবা
    • আইটিইএস
    • ম্যানুফ্যাকচারিং
  • কোম্পানির
    • সম্পর্কে Seqrite
    • নেতৃত্ব
    • পুরস্কার এবং সার্টিফিকেশন
    • সংবাদপত্রের পাঠাগার
  • পার্টনার্স
    • অংশীদারি প্রোগ্রাম
    • অংশীদার খুঁজুন
    • একটি অংশীদার হয়ে
  • সহায়তা
  • Resources
    • ব্লগ
    • সাদা কাগজ
    • datasheets
    • কেস স্টাডিজ
    • হুমকি রিপোর্ট
    • সহায়িকা প্রাপ্তির স্থান
    • PoV
    • বুদ্ধি Data Privacy
    • আপনার ঝুঁকি স্কোর যাচাই করুন
    • ডিপিডিপি সংলাপ
    • গোপনীয়তা ঘন্টা
হোম  /  ফিশিং  / গ্রাসকল ক্যাম্পেইন উন্মোচন: চাকরি নিয়োগের সাইবার কেলেঙ্কারির পিছনে হ্যাকাররা
গ্রাসকল ক্যাম্পেইন উন্মোচন: চাকরি নিয়োগ সাইবার কেলেঙ্কারির পিছনে হ্যাকাররা
06 মার্চ 2025

গ্রাসকল ক্যাম্পেইন উন্মোচন: চাকরি নিয়োগ সাইবার কেলেঙ্কারির পিছনে হ্যাকাররা

লিখেছেন সৌমেন বার্মা
সৌমেন বার্মা
ফিশিং

“গ্রাসকল” ম্যালওয়্যার ক্যাম্পেইনটি হলো “ক্রেজি ইভিল” নামে পরিচিত একটি রুশ-ভাষী সাইবার-অপরাধী সংগঠনের দ্বারা পরিচালিত একটি উন্নত সোশ্যাল ইঞ্জিনিয়ারিং আক্রমণ, যার উপদল “কেভল্যান্ড” এই কার্যক্রমের নেতৃত্ব দিচ্ছে। এই ক্যাম্পেইনটি বিশেষভাবে ক্রিপ্টোকারেন্সি এবং ওয়েব৩ খাতের চাকরিপ্রার্থীদের লক্ষ্য করে, এবং ভুয়া চাকরির সাক্ষাৎকারের ছলে ভুক্তভোগীদের সিস্টেম হ্যাক করে তাদের ক্রিপ্টোকারেন্সি সম্পদ চুরি করে।

এই কেলেঙ্কারির ফলে শত শত মানুষ ক্ষতিগ্রস্ত হয়েছে, যাদের মধ্যে কেউ কেউ জানিয়েছেন যে হামলায় তাদের মানিব্যাগ শেষ হয়ে গেছে।

এর পেছনের থ্রেট অ্যাক্টরের সংক্ষিপ্তসার:

“ক্রেজি ইভিল” হলো একটি রুশ-ভাষী সাইবার অপরাধী সংগঠন যা ২০২১ সালে প্রতিষ্ঠার পর থেকে দ্রুত বিকশিত হয়ে ডিজিটাল সম্পদকে লক্ষ্য করে এমন অন্যতম সক্রিয় দলে পরিণত হয়েছে। এই দলটি পরিচয় জালিয়াতি, ক্রিপ্টোকারেন্সি চুরি এবং তথ্য-চুরিকারী ম্যালওয়্যার স্থাপনে বিশেষজ্ঞ। তাদের কার্যক্রমের বৈশিষ্ট্য হলো অত্যাধুনিক সোশ্যাল ইঞ্জিনিয়ারিং কৌশল, যেখানে প্রায়শই “ট্র্যাফার”দের ব্যবহার করা হয়—এরা হলো সোশ্যাল ইঞ্জিনিয়ারিং বিশেষজ্ঞ যারা বৈধ ট্র্যাফিককে ক্ষতিকর ফিশিং পেজে পাঠিয়ে দেয়।

সংক্রমণ চেইন:
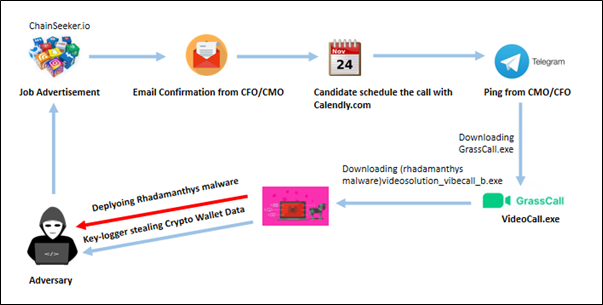
চিত্র ১: মৃত্যুদণ্ডের শৃঙ্খল


আক্রমণ কৌশল এবং পদ্ধতি:

একটি ভুয়া কোম্পানির ছদ্মবেশ ধারণ: আক্রমণকারীরা "ChainSeeker.io" এর মতো একটি জাল ব্যবসা প্রতিষ্ঠা করে, যার মধ্যে একটি পেশাদার ওয়েবসাইট এবং LinkedIn এবং X (পূর্বে টুইটার) এর মতো প্ল্যাটফর্মে সক্রিয় সোশ্যাল মিডিয়া অ্যাকাউন্ট রয়েছে। তারা সন্দেহাতীত আবেদনকারীদের আকৃষ্ট করার জন্য LinkedIn, Well-found এবং Crypto Jobs List এর মতো নামী চাকরির বোর্ডগুলিতে উচ্চমানের চাকরির বিজ্ঞাপন প্রকাশ করে।
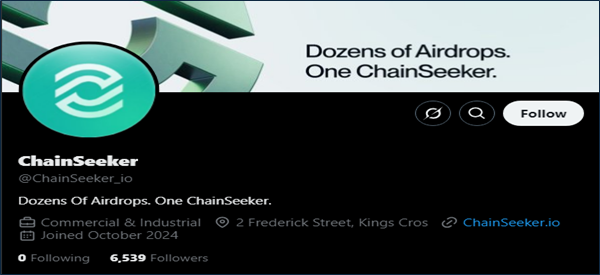
চিত্র ২: টুইটারে ভুয়া কোম্পানির প্রোফাইল

সোশ্যাল মিডিয়া প্ল্যাটফর্মে চাকরির বিজ্ঞাপন:
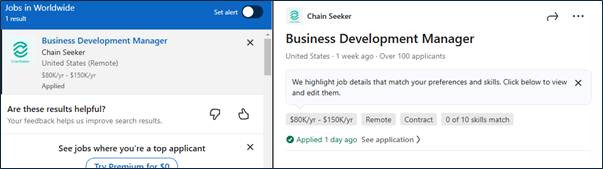
চিত্র ৩: লিঙ্কডইনে চাকরির বিজ্ঞাপন

ফিশিং যোগাযোগ: আগ্রহী প্রার্থীরা যখনই সোশ্যাল মিডিয়ার মাধ্যমে চাকরির পোস্টিংয়ে সাড়া দেন, তখনই তারা মেইলের মাধ্যমে কোম্পানির ঊর্ধ্বতন কর্মকর্তাদের, যেমন চিফ মার্কেটিং অফিসার (সিএমও) বা চিফ ফাইন্যান্স অফিসার (সিএফও) সাথে সাক্ষাৎকারের জন্য আমন্ত্রণ জানিয়ে ইমেল পান। এরপর কথোপকথনটি টেলিগ্রামে স্থানান্তরিত হয়, যেখানে ছদ্মবেশী সিএমও/সিএফও আরও নির্দেশনা প্রদান করেন।

পোস্ট করা চাকরির জন্য আবেদন করার পর প্রাপ্ত মেইল:
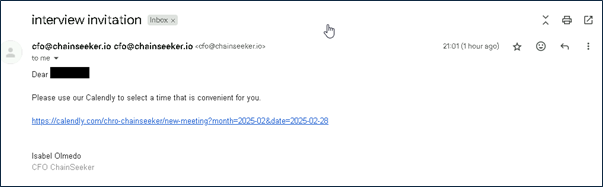
চিত্র ৪: সাক্ষাৎকারের সময়সূচী নির্ধারণের জন্য ই-মেইল

কথোপকথনটি টেলিগ্রামে রূপান্তরিত হয়, যেখানে প্রার্থীদের ক্যালেন্ডলি ব্যবহার করে একটি কল শিডিউল করার জন্য আমন্ত্রণ জানানো হয়, যাতে তারা একটি উপযুক্ত সময় স্লট নির্বাচন করতে পারে।
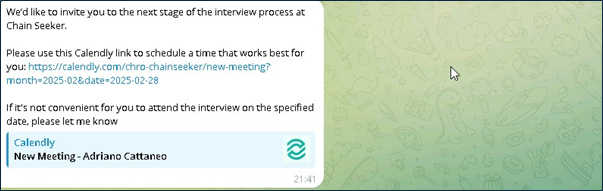
চিত্র ৫: সিএফওর কাছ থেকে টেলিগ্রাম পিং

প্রার্থীরা নির্বাচিত সময়সীমার মধ্যে তাদের কল নির্ধারণ করার পরে, সিএমও বা সিএফও অতিরিক্ত বিবরণ প্রদানের জন্য তাদের সাথে আগে থেকেই যোগাযোগ করবেন।
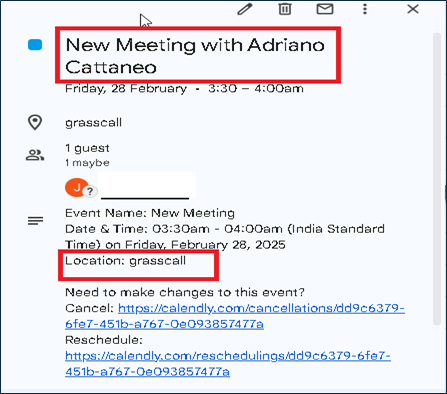
চিত্র ৬: গ্রাসকলের মাধ্যমে কলের সময়সূচী নির্ধারণ করা হয়েছে

কলের ঠিক আগে তাদের সিএফও/সিএমও প্রার্থীর সাথে যোগাযোগ করে ভাগ করা পাসকোড ব্যবহার করে কলে যোগদানের জন্য।
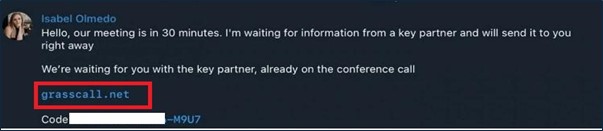
চিত্র ৭: সিএফও GrassCall.net ব্রাউজ করার নির্দেশ দিচ্ছেন

ক্ষতিকারক সফটওয়্যার স্থাপন: ভুয়া সিএমও প্রার্থীদের একটি নির্দিষ্ট ওয়েবসাইট (যেমন, "গ্রাসকল[.]নেট") থেকে "গ্রাসকল" নামে একটি ভিডিও কনফারেন্সিং অ্যাপ্লিকেশন ডাউনলোড করার নির্দেশ দেয়। ডাউনলোড অ্যাক্সেসের জন্য টেলিগ্রাম কথোপকথনের সময় প্রদত্ত একটি কোড প্রয়োজন। ওয়েবসাইটটি ভিজিটরের অপারেটিং সিস্টেম সনাক্ত করে এবং সংশ্লিষ্ট ক্ষতিকারক ক্লায়েন্ট অফার করে:
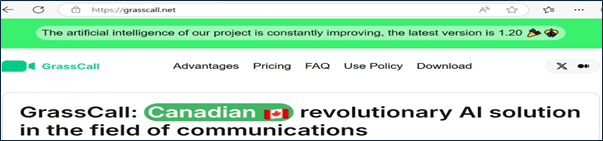
চিত্র ৮: GrassCall.net

সম্প্রতি আমাদের চলমান গবেষণায়, আমরা শনাক্ত করেছি যে প্রতিপক্ষ তাদের প্ল্যাটফর্মটিকে https://vibecall[.]app/ দিয়ে নতুন করে ব্র্যান্ড করেছে।
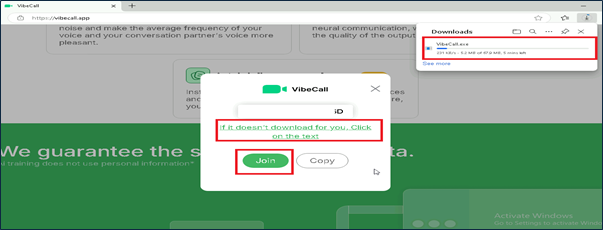
চিত্র ৯: Vibecall.app

এখানে একবার প্রার্থী মিটিংয়ে যোগদানের জন্য তাদের পাসকোড প্রবেশ করালে GrassCall.exe OS এর উপর ভিত্তি করে ডাউনলোড করা হবে।

উইন্ডোজ ব্যবহারকারীরা: “GrassCall.exe” ইনস্টল করলে Rhadamanthys-এর মতো তথ্য চুরির প্রোগ্রামের সাথে রিমোট অ্যাক্সেস ট্রোজান (RAT) স্থাপন শুরু হয়। এই ক্ষতিকারক সরঞ্জামগুলি আক্রমণকারীদের ক্রমাগত অ্যাক্সেস বজায় রাখতে, কীস্ট্রোক লগ করতে এবং ক্রিপ্টোকারেন্সি ওয়ালেট শংসাপত্র সহ সংবেদনশীল ডেটা বের করতে সক্ষম করে।

ম্যাক ব্যবহারকারীরা: “GrassCall_v.6.10.dmg” ইনস্টল করার ফলে Atomic macOS Stealer (AMOS) সক্রিয় হয়, যা বিশেষভাবে macOS ডিভাইস থেকে গোপনীয় তথ্য সংগ্রহের জন্য তৈরি একটি টুল।

GrassCall.exe/ VibeCall.exe এর কারিগরি বিশ্লেষণ:

VibeCall.exe একটি 64-বিট এক্সিকিউটেবল ফাইল যা ইনস্টলার হিসেবে কাজ করে কিন্তু প্রকৃতিতে ক্ষতিকারক। এটি কার্যকর করার পরে, এটি Rhadamanthys ম্যালওয়্যার ইনস্টল এবং স্থাপন করার চেষ্টা করে। Rhadamanthys হল একটি অত্যাধুনিক তথ্য চুরিকারী ট্রোজান যা লগইন শংসাপত্র, আর্থিক তথ্য এবং সিস্টেমের বিবরণ সহ সংবেদনশীল ডেটা সংগ্রহ করার জন্য ডিজাইন করা হয়েছে।
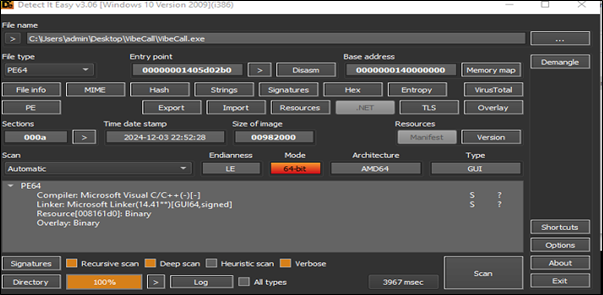
চিত্র ১০: Win10 ইনস্টলার VibeCall.exe

এটি চালু হলে, মাইক্রোসফট ডিফেন্ডারে একটি এক্সক্লুশন পাথ যোগ করার জন্য Add-MpPreference কমান্ডটি রান করে। নির্দিষ্টভাবে, এটি সম্পূর্ণ C: ড্রাইভকে বাদ দেয়, যার ফলে ডিফেন্ডার তার স্ক্যানের সময় C: ড্রাইভের সমস্ত ফাইল এবং ফোল্ডারকে পুরোপুরি এড়িয়ে যায় । এর ফলে, বাদ দেওয়া ড্রাইভের মধ্যে সংঘটিত যেকোনো ক্ষতিকারক কার্যকলাপ শনাক্ত করা বা তার প্রতিক্রিয়া জানানোর ক্ষমতা ডিফেন্ডারের কার্যত নিষ্ক্রিয় হয়ে যায়।
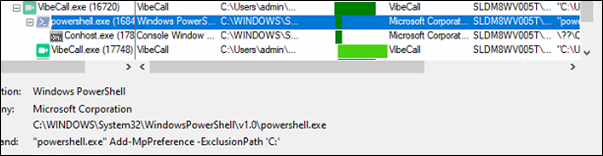
চিত্র ১১: পাওয়ারশেলের মাধ্যমে অ্যাড-এমপিপ্রেফারেন্স কমান্ড

এটি একাধিক Rhadamanthys ম্যালওয়্যার নমুনা ডাউনলোড করে তা কার্যকর করার চেষ্টা করে।

hxxp[:]//rustaisolutionnorisk[.]com/downloads/contry_solution_vibecall_e.exe 4b371777c2c638c97b818057ba4b0a2de246479776eaaacebccf41f467bb93c3

hxxp[:]//rustaisolutionnorisk[.]com/downloads/aisolution_vibecall_a.exe f2e8f1f72abbc42f96c5599b8f27f620d91ae1680aa14b4f0bbf3daabd7bee30

hxxp[:]//rustaisolutionnorisk[.]com/downloads/soundsolution_vibecall_c.exe d23f79f9b7e1872d4671a18aa85b810c0cec2e0f5ce07c2cf99ed39f8936c8fb

hxxp[:]//rustaisolutionnorisk[.]com/downloads/videosolution_vibecall_b.exe 386b61ccdd4b785c835a064179d5fa58dc0d5fe34970a04487968e1ee0189ce6

এটি ডাউনলোড করা স্যাম্পলগুলো C: / Users / user / Documents ফোল্ডারে রাখে এবং সেটি চালানোর চেষ্টা করে।
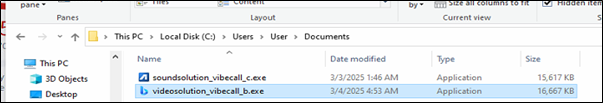
চিত্র ১২: videosolution_vibecall_b.exe ডাউনলোড করা হচ্ছে

Rhadamanthys ম্যালওয়্যার বিশ্লেষণ 

উপরের তথ্য থেকে Rhadamanthys ম্যালওয়্যার (videosolution_vibecall_b.exe) বিশ্লেষণ করে আমরা দেখতে পেলাম যে এটি একটি 32 বিট প্যাকড নমুনা যাতে শেলকোড রয়েছে।
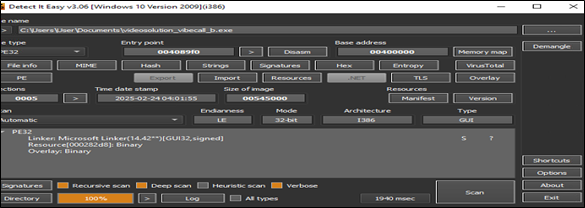
চিত্র১৩: ideosolution_vibecall_b.exe (Rhadamanthys stealer)

আনপ্যাক করার পর আমরা র‍্যাডাম্যানথিস ম্যালওয়্যারের দ্বিতীয় পেলোডটি খুঁজে পাই, যা নিচের চিত্রে দেখানো হয়েছে ।
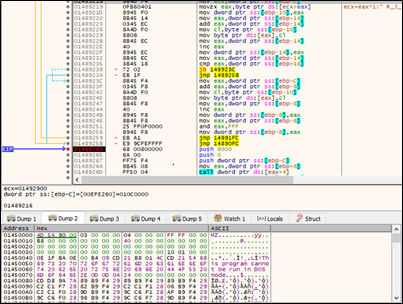
চিত্র১৪: দ্বিতীয় পেলোড আনপ্যাক করা হচ্ছে।

2nd পেলোড
sha256: 0160c14c3d84dcc5802a329a4d4bedcabd23b3a7761c1cd95d16bd0b7a7bb8eb

দ্বিতীয় পেলোডে একটি কনফিগারেশন ফাইল ছিল যা একটি কমান্ড-এন্ড-কন্ট্রোল (C2) সার্ভারের সাথে সংযোগ স্থাপনের চেষ্টা করে। সংযোগটি URL-এ নির্দেশিত হয়:

hxxps://45.129.185.24:1896/22c0d31ace677b/digpu6k5.xditc
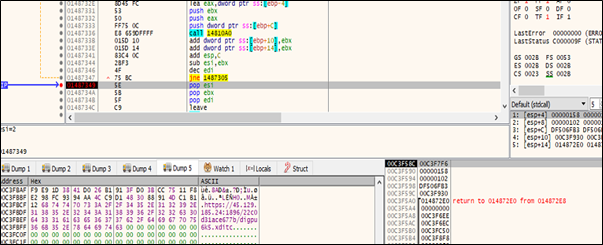
চিত্র১৫: c15c কনফিগারেশন

টিটিপিএস:

T1566.002  ফিশিং: স্পিয়ারফিশিং লিঙ্ক
T1071.001  অ্যাপ্লিকেশন লেয়ার প্রোটোকল: ওয়েব প্রোটোকল
T1102.001  ওয়েব পরিষেবা: সোশ্যাল মিডিয়া
T1199  বিশ্বস্ত সম্পর্ক
T1105  ইনগ্রেস টুল ট্রান্সফার
T1059.001  কমান্ড এবং স্ক্রিপ্টিং ইন্টারপ্রেটার: পাওয়ারশেল/উইন্ডোজ কমান্ড শেল
T1204.002  ইউজার এক্সিকিউশন: ক্ষতিকারক ফাইল
T1547.001  বুট বা লগইন অটোস্টার্ট এক্সিকিউশন: রেজিস্ট্রি রান কী/স্টার্টআপ ফোল্ডার
T1056.001  ইনপুট ক্যাপচার: কীলগিং
T1567  ওয়েব সার্ভিস ওভার এক্সফিল্ট্রেশন
T1566.001  ফিশিং: স্পিয়ারফিশিং সংযুক্তি

প্রতিরোধক ব্যবস্থা:

  1. চাকরির সুযোগ যাচাই করুন: সর্বদা চাকরির সুযোগ এবং সেগুলি প্রদানকারী কোম্পানিগুলির সত্যতা নিশ্চিত করুন। নিয়োগ-সম্পর্কিত যেকোনো যোগাযোগ যাচাই করার জন্য অফিসিয়াল এবং যাচাইকৃত চ্যানেল ব্যবহার করুন।
  2. ডাউনলোডের সাথে সতর্কতা অবলম্বন করুন: অজানা বা যাচাই না করা উৎস থেকে সফ্টওয়্যার ইনস্টল করা এড়িয়ে চলুন, বিশেষ করে যখন অযাচিত ইন্টারঅ্যাকশনের অংশ হিসেবে অনুরোধ করা হয়।
  3. নির্ভরযোগ্য নিরাপত্তা সরঞ্জাম ইনস্টল করুন: আপনার সিস্টেমকে সুরক্ষিত রাখতে স্বনামধন্য অ্যান্টিভাইরাস এবং অ্যান্টি-ম্যালওয়্যার সফ্টওয়্যার ব্যবহার করুন হুমকি.
  4. নিয়মিত সিস্টেম চেক পরিচালনা করুন: ম্যালওয়্যার বা অন্যান্য সম্ভাব্য ক্ষতিকারক ফাইল সনাক্ত করতে এবং অপসারণ করতে আপনার ডিভাইসে ঘন ঘন স্ক্যান করুন।

সনাক্তকরণ সহ আইওসি:

ফাইলের নাম কাটা সনাক্তকরণে Seqrite
VibeCall.exe সম্পর্কে b63367bd7da5aad9afef5e7531cac4561c8a671fd2270ade14640cf03849bf52 ট্রোজান.গ্রাসকলসিআইআর
ভিডিওসলিউশন_ভিবেকল_বি.এক্সই 386b61ccdd4b785c835a064179d5fa58dc0d5fe34970a04487968e1ee0189ce6 ট্রোজান.রাধামন্থ.S35275351
কনট্রি_সলিউশন_ভিবেকল_ই.এক্সই 4b371777c2c638c97b818057ba4b0a2de246479776eaaacebccf41f467bb93c3 ট্রোজান.রাধামন্থ.S35275351
aisolution_vibecall_a.exe সম্পর্কে f2e8f1f72abbc42f96c5599b8f27f620d91ae1680aa14b4f0bbf3daabd7bee30 ট্রোজান.রাধামন্থ.S35275351


লেখক:

সৌমেন বার্মা

দীক্ষিত অশোকভাই পাঞ্চাল

 পূর্ববর্তী পোস্টভারতে ডিজিটাল গ্রেপ্তার কেলেঙ্কারি: সাইবার অপরাধীরা কীভাবে ভয়কে কাজে লাগায়...
পরবর্তী পোস্ট  আক্রমণকারীরা কীভাবে বিটলকারকে কাজে লাগায়: বৈধ সরঞ্জামগুলিকে রা... তে পরিণত করছে
সৌমেন বার্মা

সৌমেন বার্মা সম্পর্কে

সৌমেন কুইক হিল টেকনোলজিসের একজন সিনিয়র সিকিউরিটি গবেষক। তিনি রিভার্স ইঞ্জিনিয়ারিং, ম্যালওয়্যার বিশ্লেষণ এবং... এ আগ্রহী।

সৌমেন বার্মার লেখা প্রবন্ধ »

সম্পর্কিত পোস্ট

  • বিদায় HTA, হ্যালো MSI: মাল্টি-প্ল্যাটফর্ম আক্রমণ দ্বারা চালিত একটি APT-এর নতুন TTP এবং ক্লাস্টার

    এপ্রিল 8, 2025
  • SVC নতুন স্টিলার অন দ্য হরাইজন

    মার্চ 21, 2025
  • QR কোড ফিশিং (কুইশিং) আক্রমণ: কীভাবে তাদের সনাক্ত এবং প্রতিরোধ করা যায়

    মার্চ 18, 2025
বিশিষ্ট লেখকগণ
  • Seqrite
    Seqrite

    Seqrite একটি শীর্ষস্থানীয় এন্টারপ্রাইজ সাইবারসিকিউরিটি সলিউশন প্রদানকারী প্রতিষ্ঠান। যার মূল লক্ষ্য...

    আরও নিবন্ধ পড়ুন Seqrite
  • বিনিশ পি
    বিনিশ পি

    আমি একজন উৎসাহী সাইবার নিরাপত্তা উৎসাহী এবং একজন নিবেদিতপ্রাণ লেখক। দক্ষতার সাথে...

    বিনেশ পি-এর আরও নিবন্ধ পড়ুন
  • জ্যোতি কার্লেকার
    জ্যোতি কার্লেকার

    আমি একজন আগ্রহী লেখক, যিনি উদীয়মান প্রযুক্তি সম্পর্কে কন্টেন্ট তৈরি করতে উপভোগ করেন এবং...

    জ্যোতি কার্লেকারের আরও নিবন্ধ পড়ুন
  • সঞ্জয় কাটকার
    সঞ্জয় কাটকার

    সঞ্জয় কাটকার কুইক হিল টেকনোলজিসের যুগ্ম ব্যবস্থাপনা পরিচালক...

    সঞ্জয় কাটকারের আরও নিবন্ধ পড়ুন
টপিক
কার্যক্ষম (25) সাইবার আক্রমণ (36) সাইবার হামলা (58) সাইবার (16) cyberattacks (15) সাইবার নিরাপত্তা (344) সাইবার নিরাপত্তা (34) সাইবার হুমকি (33) সাইবার হুমকি (51) তথ্য ভঙ্গ (56) তথ্য লঙ্ঘন (29) তথ্য হারানোর (28) তথ্য সংরক্ষণ (34) data privacy (17) তথ্য সুরক্ষা (35) তথ্য নিরাপত্তা (19) DLP (50) ডিপিডিপি (14) ডিপিডিপিএ (17) এনক্রিপশন (16) শেষ পয়েন্ট সুরক্ষা (113) এন্টারপ্রাইজ সুরক্ষা (20) কাজে লাগান (13) GDPR (14) ম্যালওয়্যার (76) ম্যালওয়্যার বিশ্লেষণ (15) ম্যালওয়্যার আক্রমণ (23) MDM (27) মাইক্রোসফট (15) মিটার এটিটি এবং সিকে (14) নেটওয়ার্ক নিরাপত্তা (26) ফিশিং (30) ransomware (69) ransomware আক্রমণ (31) ransomware আক্রমণ (31) ransomware সুরক্ষা (17) Seqrite (41) Seqrite এনক্রিপশন (27) Seqrite ইপিএস (33) Seqrite সেবা (16) হুমকি সনাক্তকরণ (15) Threat Intelলিজেন্স (26) UTM (34) আক্রমণ্যতা (16) শূন্য ভরসা (13)
Seqrite ল্যাবস

বিশ্বব্যাপী সেরা-শ্রেণীর হুমকি প্রতিরোধ, সনাক্তকরণ এবং প্রতিক্রিয়া সমাধানের মাধ্যমে এন্ডপয়েন্ট, ডেটা এবং নেটওয়ার্ক সুরক্ষা সহজতর করার জন্য শীর্ষস্থানীয় এন্টারপ্রাইজ আইটি সুরক্ষা সমাধান প্রদানকারী।

সম্পর্কে আরও পড়ুন Seqrite

আমাদের অনুসরণ করো:

আমাদের নিউজলেটার সদস্যতা

সর্বশেষ সাইবার নিরাপত্তা প্রবণতা এবং অন্তর্দৃষ্টি সম্পর্কে অবগত থাকুন।

বোঝাই
উত্পাদিত পণ্য এবং সেবাসমূহ
  • মেঘ
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • ক্ষেত্রে BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • প্রেমের উপর
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • প্ল্যাটফর্ম
  • Malware Analysis Platform
  • মাইক্রো ব্যবসা
  • SOHO Total Edition
  • সেবা
  • Threat Intel
  • Digital Risk Protection Services (ডিআরপিএস)
  • Ransomware Recovery as a Services (আরআরএএএস)
  • DPDP Compliance
  • Managed Detection and Response
  • সাইবার নিরাপত্তা এবং Data Privacy সচেতনতা
Resources
  • ব্লগ
  • সাদা কাগজ
  • datasheets
  • হুমকি রিপোর্ট
  • সহায়িকা প্রাপ্তির স্থান
  • PoV
  • বুদ্ধি Data Privacy
  • ডিপিডিপি সংলাপ
  • নীতি ও সম্মতি
  • EULA
  • GoDeep.AI
  • SIA
  • গোপনীয়তা ঘন্টা
যোগাযোগ করুন
  • নিবন্ধিত অফিস
  • সাইবার নিরাপত্তা নিয়ে আলোচনা করা যাক
সহায়তা
  • কারিগরি সহযোগিতা
  • ডাউনলোড সফটওয়্যার
  • অফলাইন আপডেটার
  • ফার্মওয়্যার আপগ্রেড
  • আপগ্রেড
  • পণ্য ডকুমেন্টেশন
অন
  • সম্পর্কে Seqrite
  • নেতৃত্ব
  • পুরষ্কার এবং স্বীকৃতি
  • সংবাদপত্রের পাঠাগার
পার্টনার
  • অংশীদারি প্রোগ্রাম
  • অংশীদার খুঁজুন
  • একটি অংশীদার হয়ে
  • Seqrite সাক্ষ্যদান

© ২০২৫ কুইক হিল টেকনোলজিস লিমিটেড।

সাইটম্যাপ গোপনীয়তা নীতি লিগ্যাল নোটিশ কুকি নীতি ব্যবহারের শর্তাবলী


