


সংক্ষিপ্ত বিবরণ
Seqrite ল্যাবস এপিটি-টিম UNG0002, যা আননোন গ্রুপ 0002 নামেও পরিচিত, তাকে শনাক্ত ও ট্র্যাক করেছে। এটি গুপ্তচরবৃত্তিমূলক কার্যকলাপের একটি সমষ্টি, যা একই ক্লাস্টারের অধীনে চীন, হংকং এবং পাকিস্তানসহ এশিয়ার একাধিক অধিক্ষেত্রে অভিযান পরিচালনা করছে। এই হুমকি সৃষ্টিকারী সত্তাটি শর্টকাট ফাইল (LNK), VBScript এবং কোবাল্ট স্ট্রাইক ও মেটাসপ্লয়েটের মতো পোস্ট-এক্সপ্লয়টেশন টুল ব্যবহারে বিশেষ আগ্রহ দেখায় এবং শিকারদের প্রলুব্ধ করার জন্য ধারাবাহিকভাবে CV-থিমযুক্ত ডিকয় ডকুমেন্ট মোতায়েন করে।
এই ক্লাস্টারের কার্যক্রম দুটি প্রধান অভিযান জুড়ে বিস্তৃত: অপারেশন কোবাল্ট হুইসপার (মে ২০২৪ – সেপ্টেম্বর ২০২৪) এবং অপারেশন অ্যাম্বারমিস্ট (জানুয়ারি ২০২৫ – মে ২০২৫) । অপারেশন কোবাল্ট হুইসপার চলাকালীন, প্রতিরক্ষা, ইলেকট্রোটেকনিক্যাল ইঞ্জিনিয়ারিং এবং বেসামরিক বিমান চলাচল খাতকে লক্ষ্য করে ২০টি সংক্রমণ শৃঙ্খল পর্যবেক্ষণ করা হয়েছিল। সাম্প্রতিক অপারেশন অ্যাম্বারমিস্ট অভিযানটি এখন গেমিং, সফটওয়্যার ডেভেলপমেন্ট এবং শিক্ষা প্রতিষ্ঠানগুলোকে লক্ষ্য করে বিকশিত হয়েছে এবং এতে শ্যাডো র্যাট, ব্লিস্টার ডিএলএল ইমপ্লান্ট এবং আইএনইটি র্যাট-এর মতো উন্নত লাইটওয়েট ইমপ্লান্ট ব্যবহার করা হচ্ছে।
সাম্প্রতিক অপারেশন অ্যাম্বারমিস্টে, হুমকি সত্তাটি ক্লিকফিক্স টেকনিকেরও অপব্যবহার করেছে - একটি সামাজিক প্রকৌশল পদ্ধতি যা ভুয়া ক্যাপচা যাচাইকরণ পৃষ্ঠাগুলির মাধ্যমে ক্ষতিকারক পাওয়ারশেল স্ক্রিপ্টগুলি কার্যকর করতে ভুক্তভোগীদের প্রতারণা করে। অতিরিক্তভাবে, UNG0002 DLL সাইডলোডিং কৌশলগুলি ব্যবহার করে, বিশেষ করে রাসফোন এবং নোড-ওয়েবকিট বাইনারিগুলির মতো বৈধ উইন্ডোজ অ্যাপ্লিকেশনগুলিকে অপব্যবহার করে ক্ষতিকারক পেলোডগুলি কার্যকর করে।
কী অনুসন্ধান
- বহু-পর্যায়ের আক্রমণ: UNG0002 শ্যাডো RAT, INET RAT, এবং ব্লিস্টার DLL সহ কাস্টম RAT ইমপ্লান্ট স্থাপনের জন্য ক্ষতিকারক LNK ফাইল, VBScript, ব্যাচ স্ক্রিপ্ট এবং পাওয়ারশেল ব্যবহার করে অত্যাধুনিক সংক্রমণ চেইন ব্যবহার করে।
- ক্লিকফিক্স সোশ্যাল ইঞ্জিনিয়ারিং: এই দলটি ভুয়া ক্যাপচা যাচাইকরণ পৃষ্ঠা ব্যবহার করে ক্ষতিগ্রস্তদের প্রতারণা করে ক্ষতিকারক পাওয়ারশেল স্ক্রিপ্ট কার্যকর করার জন্য, বিশেষ করে পাকিস্তানের সমুদ্র বিষয়ক মন্ত্রণালয়ের ওয়েবসাইটকে নকল করে।

- ডিএলএল সাইডলোডিং অপব্যবহার: সাম্প্রতিক প্রচারণায়, সনাক্তকরণ এড়িয়ে ক্ষতিকারক পেলোড চালানোর জন্য DLL সাইডলোডিংয়ের জন্য বৈধ উইন্ডোজ অ্যাপ্লিকেশনগুলির (রাসফোন, নোড-ওয়েবকিট) ধারাবাহিকভাবে অপব্যবহার করা হচ্ছে।
- সিভি-থিমযুক্ত ডিকয় ডকুমেন্টস: নির্দিষ্ট শিল্পকে লক্ষ্য করে বাস্তবসম্মত জীবনবৃত্তান্ত নথির ব্যবহার, যার মধ্যে রয়েছে গেম ইউআই ডিজাইনার এবং নামী প্রতিষ্ঠানের কম্পিউটার বিজ্ঞানের শিক্ষার্থীদের ভুয়া প্রোফাইল।
- স্থায়ী অবকাঠামো: এক বছর ধরে একাধিক অভিযানে ধারাবাহিক নামকরণের ধরণ এবং কর্মক্ষম নিরাপত্তা সহ কমান্ড এবং নিয়ন্ত্রণ পরিকাঠামো বজায় রাখা।
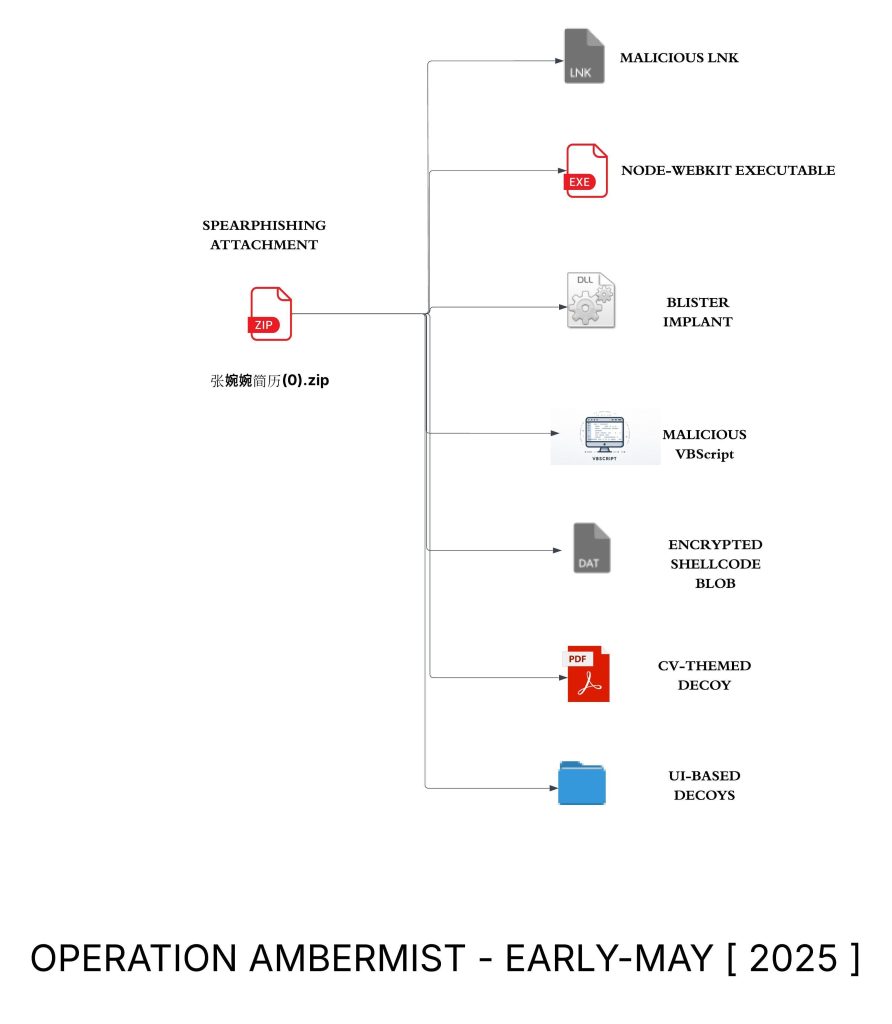
- লক্ষ্যবস্তু শিল্প ফোকাস: প্রতিরক্ষা, ইলেকট্রোটেকনিক্যাল ইঞ্জিনিয়ারিং, জ্বালানি, বেসামরিক বিমান চলাচল, শিক্ষা, চিকিৎসা প্রতিষ্ঠান, সাইবার নিরাপত্তা গবেষক, গেমিং এবং সফটওয়্যার উন্নয়ন খাতের পদ্ধতিগত লক্ষ্যবস্তু।
- অ্যাট্রিবিউশন চ্যালেঞ্জUNG0002 হলো একটি ক্রমবিকাশমান হুমকি গুচ্ছ, যা অন্যান্য হুমকি সৃষ্টিকারীদের কৌশল অনুকরণ করে এর উৎস শনাক্ত করার প্রচেষ্টাকে জটিল করে তোলার মাধ্যমে উচ্চ অভিযোজন ক্ষমতা প্রদর্শন করে। Seqrite গবেষণাগারগুলো অত্যন্ত আত্মবিশ্বাসের সাথে মূল্যায়ন করছে যে, গোষ্ঠীটির উৎস দক্ষিণ-পূর্ব এশিয়া এবং এটি গুপ্তচরবৃত্তিতে মনোনিবেশ করে। আরও গোয়েন্দা তথ্য পাওয়া গেলে ভবিষ্যতে সংশ্লিষ্ট অভিযানগুলো সম্প্রসারিত বা পরিমার্জিত হতে পারে।
সারাংশ
UNG0002 দক্ষিণ এশিয়ার একটি পরিশীলিত এবং স্থায়ী হুমকি সত্তার প্রতিনিধিত্ব করে যা কমপক্ষে মে ২০২৪ সাল থেকে একাধিক এশীয় বিচারব্যবস্থাকে লক্ষ্য করে ধারাবাহিকভাবে অভিযান পরিচালনা করে আসছে। এই দলটি উচ্চ অভিযোজনযোগ্যতা এবং প্রযুক্তিগত দক্ষতা প্রদর্শন করে, ধারাবাহিক কৌশল, কৌশল এবং পদ্ধতি বজায় রেখে তাদের সরঞ্জাম সেটটি ক্রমাগত বিকশিত করে।
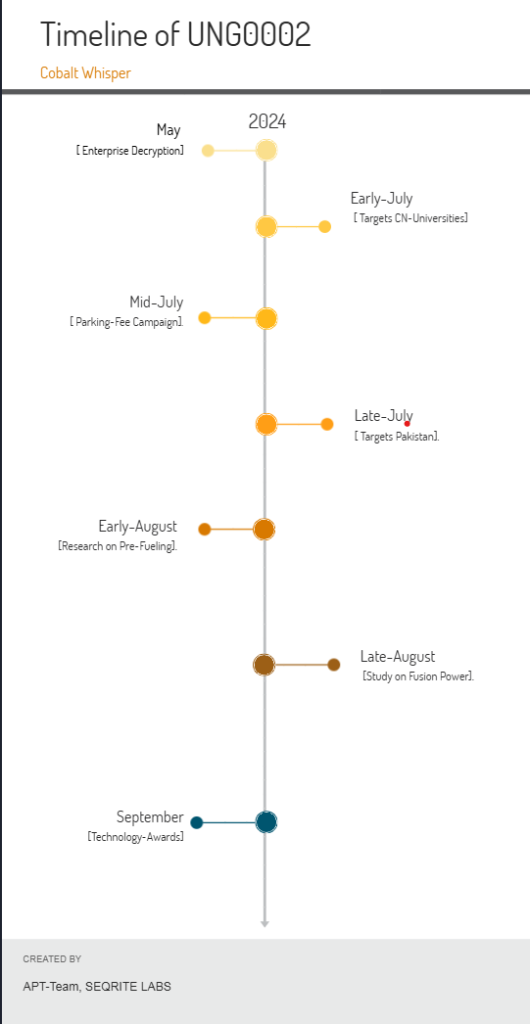
নির্দিষ্ট ভৌগোলিক অঞ্চল (চীন, হংকং, পাকিস্তান) এবং লক্ষ্যবস্তু শিল্পের উপর হুমকি অভিনেতার মনোযোগ গোয়েন্দা তথ্য সংগ্রহের জন্য একটি কৌশলগত পদ্ধতির ইঙ্গিত দেয় যা ক্লাসিক গুপ্তচরবৃত্তি সম্পর্কিত কার্যকলাপ নামে পরিচিত। বৈধ-সুদর্শন নথি, সামাজিক প্রকৌশল কৌশল এবং ছদ্ম-উন্নত ফাঁকি পদ্ধতির তাদের ব্যবহার একটি সুসম্পর্কিত এবং অভিজ্ঞ অপারেশন নির্দেশ করে।
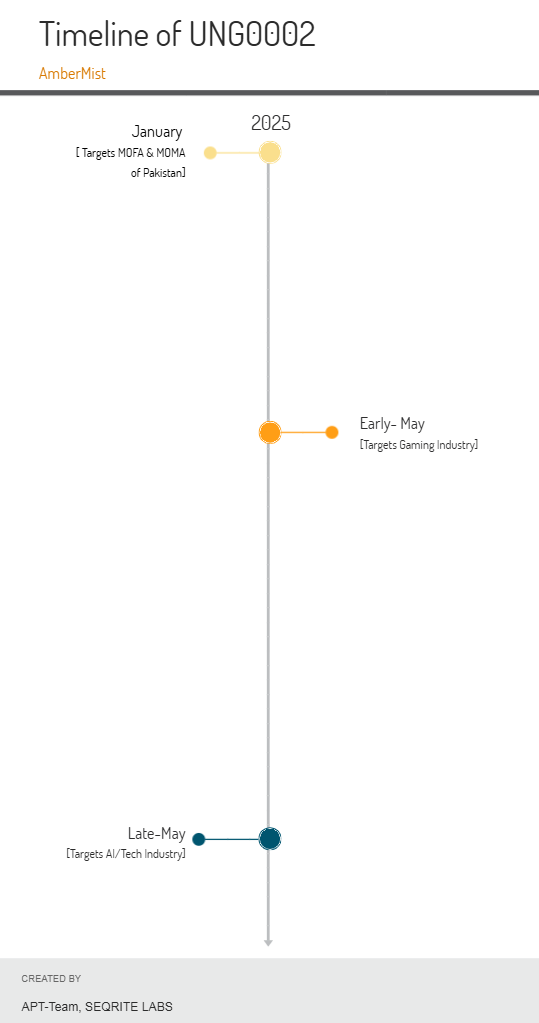
UNG0002 অপারেশন কোবাল্ট হুইস্পার এবং অপারেশন অ্যাম্বারমিস্ট উভয় ক্ষেত্রেই ধারাবাহিক কর্মক্ষমতা প্রদর্শন করে, একই রকম অবকাঠামোগত নামকরণের নিয়ম, পেলোড ডেলিভারি প্রক্রিয়া এবং লক্ষ্য নির্বাচনের মানদণ্ড বজায় রাখে। প্রাথমিকভাবে কোবাল্ট স্ট্রাইক এবং মেটাসপ্লয়েট ফ্রেমওয়ার্ক ব্যবহার থেকে শ্যাডো RAT, INET RAT এবং ব্লিস্টার DLL এর মতো কাস্টম ইমপ্লান্ট তৈরিতে এই গ্রুপের বিবর্তন তাদের অবিচল প্রকৃতির ইঙ্গিত দেয়।
উল্লেখযোগ্য প্রযুক্তিগত নিদর্শনগুলোর মধ্যে রয়েছে পিডিবি পাথ, যা ডেভেলপমেন্ট এনভায়রনমেন্ট প্রকাশ করে; যেমন শ্যাডো র্যাট (Shadow RAT)-এর জন্য C:\Users\The Freelancer\source\repos\JAN25\mustang\x64\Release\mustang.pdb এবং আইনেট র্যাট (INET RAT)-এর জন্য C:\Users\Shockwave\source\repos\memcom\x64\Release\memcom.pdb। এগুলো “Mustang” এবং “ShockWave” নামক সম্ভাব্য কোডনেমগুলোর ইঙ্গিত দেয়, যা আগে থেকে বিদ্যমান থ্রেট গ্রুপগুলোর অনুকরণকে নির্দেশ করে। সম্পূর্ণ ইনফেকশন চেইনগুলোর একটি বিশদ প্রযুক্তিগত বিশ্লেষণ এবং ক্যাম্পেইনের বিস্তারিত বিবরণ আমাদের বিশদ হোয়াইটপেপারে পাওয়া যাবে ।
উপসংহার
হুমকিমূলক কার্যকলাপের জন্য কোনো নির্দিষ্ট গোষ্ঠীকে দায়ী করা সর্বদা একটি জটিল কাজ। এর জন্য লক্ষ্যবস্তু নির্ধারণের ধরণ, কৌশল ও পদ্ধতি (টিটিপি), ভৌগোলিক কেন্দ্রবিন্দু এবং অভিযানগত নিরাপত্তায় যেকোনো সম্ভাব্য ত্রুটিসহ বিভিন্ন ক্ষেত্রে বিশদ বিশ্লেষণ প্রয়োজন। UNG0002 হলো একটি ক্রমবিকাশমান ক্লাস্টার যা Seqrite ল্যাব সক্রিয়ভাবে পর্যবেক্ষণ করছে। আরও গোয়েন্দা তথ্য পাওয়ার সাথে সাথে, আমরা সংশ্লিষ্ট প্রচারণাগুলিকে সম্প্রসারিত বা পরিমার্জিত করতে পারি। আমাদের বর্তমান অনুসন্ধানের উপর ভিত্তি করে, আমরা অত্যন্ত আত্মবিশ্বাসের সাথে মূল্যায়ন করছি যে এই গোষ্ঠীটি দক্ষিণ-পূর্ব এশিয়া থেকে উদ্ভূত এবং উচ্চ স্তরের অভিযোজনযোগ্যতা প্রদর্শন করে - প্রায়শই অন্যান্য হুমকি অভিনেতার প্লেবুকগুলিতে দেখা কৌশলগুলি অনুকরণ করে গুপ্তচরবৃত্তির উপর দৃষ্টি নিবদ্ধ করে অ্যাট্রিবিউশনকে জটিল করে তোলে। আমরা এই প্রচারণাগুলি অনুসন্ধান করার জন্য সম্প্রদায়ের অন্যান্য গবেষকদের, যেমন malwarehunterteam-এর প্রশংসা করি।
IOCs
- নন-পিই [স্ক্রিপ্ট-ভিত্তিক ফাইল, শর্টকাট, সি২-কনফিগ, এনক্রিপ্টেড শেলকোড ব্লব]
| ফাইলের ধরন | হ্যাশ (SHA-256) |
| এলএনকে (শর্টকাট) | 4ca4f673e4389a352854f5feb0793dac43519ade8049b5dd9356d0cbe0f06148 |
| 55dc772d1b59c387b5f33428d5167437dc2d6e2423765f4080ee3b6a04947ae9 | |
| 4b410c47465359ef40d470c9286fb980e656698c4ee4d969c86c84fbd012af0d | |
| এসসিটি (স্ক্রিপ্টলেট) | c49e9b556d271a853449ec915e4a929f5fa7ae04da4dc714c220ed0d703a36f7 |
| ভিবিএস (ভিবিস্ক্রিপ্ট) | ad97b1c79735b1b97c4c4432cacac2fce6316889eafb41a0d97f2b0e565ee850 |
| c722651d72c47e224007c2111e0489a028521ccdf5331c92e6cd9cfe07076918 | |
| 2140adec9cde046b35634e93b83da4cc9a8aa0a71c21e32ba1dce2742314e8dc | |
| ব্যাচ স্ক্রিপ্ট (.bat) | a31d742d7e36fefed01971d8cba827c71e69d59167e080d2f551210c85fddaa5 |
| পাওয়ারশেল (.ps1) | a31d742d7e36fefed01971d8cba827c71e69d59167e080d2f551210c85fddaa5 |
| TXT – C2 কনফিগ | 2df309018ab935c47306b06ebf5700dcf790fff7cebabfb99274fe867042ecf0
b7f1d82fb80e02b9ebe955e8f061f31dc60f7513d1f9ad0a831407c1ba0df87e |
| শেলকোড (.dat) | 2c700126b22ea8b22b8b05c2da05de79df4ab7db9f88267316530fa662b4db2c |
- পিই - ইমপ্লান্ট
| হ্যাশ (SHA-256) | ম্যালওয়্যারের ধরণ | নোট |
| c3ccfe415c3d3b89bde029669f42b7f04df72ad2da4bd15d82495b58ebde46d6 | ফোস্কা ডিএলএল ইমপ্লান্ট | অপারেশন অ্যাম্বারমিস্টে ব্যবহৃত, নোড-ওয়েবকিটের মাধ্যমে ডিএলএল সাইডলোড করা হয়েছে |
| 4c79934beb1ea19f17e39fd1946158d3dd7d075aa29d8cd259834f8cd7e04ef8 | ফোস্কা ডিএলএল ইমপ্লান্ট | উপরের মতো একই পরিবার, সম্ভাব্য বৈকল্পিক |
| 2bdd086a5fce1f32ea41be86febfb4be7782c997cfcb028d2f58fee5dd4b0f8a | আইনেট র্যাট | অ্যান্টি-অ্যানালাইসিস এবং C2 নমনীয়তা সহ শ্যাডো RAT পুনর্লিখন |
| 90c9e0ee1d74b596a0acf1e04b41c2c5f15d16b2acd39d3dc8f90b071888ac99 | ছায়া ইঁদুর | ডিকয় এবং কনফিগার লোডার সহ রাসফোনের মাধ্যমে স্থাপন করা হয়েছে |
মিটার এটিটি এবং সিকে
| যুদ্ধকৌশল | প্রযুক্তি | টেকনিক আইডি | পর্যবেক্ষণকৃত আচরণ / উদাহরণ |
| পরিদর্শনকরণ | তথ্যের জন্য স্পিয়ারফিশিং | T1598.002 | নির্দিষ্ট ক্ষেত্রগুলিকে লক্ষ্য করে চাকরি-ভিত্তিক জীবনবৃত্তান্ত (যেমন, ঝাং ওয়ানওয়ান এবং লি মিংগুয়ে জীবনবৃত্তান্ত) ব্যবহার করা। |
| রিসোর্স ডেভলপমেন্ট | সক্ষমতা বিকাশ করুন | T1587 | কাস্টম ইমপ্লান্ট: INET RAT (শ্যাডো RAT পুনর্লিখন), ব্লিস্টার DLL লোডার ব্যবহার। |
| অবকাঠামো অর্জন করুন | T1583.001, T1583.006 | জাল ডোমেনের ব্যবহার (যেমন, moma[.]islamabadpk[.]site); ASN ব্যবহার। | |
| প্রাথমিক অ্যাক্সেস | স্পিয়ার ফিশিং সংযুক্তি | T1566.001 | LNK এবং VBS এর সাথে ক্ষতিকারক জিপগুলির ব্যবহার (যেমন, 张婉婉简历.zip, 李明月_CV.pdf.lnk)। |
| ড্রাইভ-বাই কম্প্রোমাইজ (ক্লিকফিক্স কৌশল) | T1189 | ক্ষতিকারক সাইট ব্যবহারকারীকে কৌশলে PowerShell-এর কপি ক্লিপবোর্ডে পেস্ট করতে বাধ্য করে। | |
| ফাঁসি | কমান্ড এবং স্ক্রিপ্টিং ইন্টারপ্রেটার (পাওয়ারশেল, ভিবিস্ক্রিপ্ট, ব্যাচ) | T1059 | VBS ➝ BAT ➝ PowerShell এর মাধ্যমে মাল্টি-স্টেজ এক্সিকিউশন। |
| স্বাক্ষরিত বাইনারি প্রক্সি এক্সিকিউশন (wscript, rasphone, regsvr32) | T1218 | এক্সিকিউশন এবং সাইডলোডিংয়ের জন্য wscript.exe, regsvr32.exe, rasphone.exe এর মতো LOLBIN ব্যবহার। | |
| স্ক্রিপ্টিং (স্ক্রিপ্টলেট - .sct ফাইল) | T1059.005 | আরও পেলোড কার্যকর করার জন্য regsvr32 এর মাধ্যমে run.sct ব্যবহার। | |
| অধ্যবসায় | নির্ধারিত কাজ/চাকরি | T1053.005 | SysUpdater, UtilityUpdater এর মতো কাজগুলি পুনরাবৃত্ত সম্পাদনের জন্য নির্ধারিত। |
| প্রিভিলেজ এসকেলেশন | ডিএলএল অনুসন্ধান অর্ডার হাইজ্যাকিং | T1574.001 | rasphone.exe এর মাধ্যমে DLL সাইডলোডিং, Shadow RAT এর জন্য node-webkit, Blister loader। |
| প্রতিরক্ষা ফাঁকি | অস্পষ্ট ফাইল বা তথ্য | T1027 | অস্পষ্টতা সহ স্ক্রিপ্ট, হেক্স-এনকোডেড C2 কনফিগারেশন, SCT-তে জাঙ্ক কোড। |
| Deobfuscate/ডিকোড ফাইল বা তথ্য | T1140 | list.txt থেকে INET RAT ডিক্রিপ্টিং C2 কনফিগারেশন। | |
| সফটওয়্যার প্যাকিং (শেলকোড লোডার) | T1027.002 | ব্লিস্টার AES ব্যবহার করে update.dat থেকে শেলকোড ডিক্রিপ্ট করে এবং ইনজেক্ট করে। | |
| পরোক্ষ কমান্ড এক্সিকিউশন | T1202 | DLL লোড করার জন্য P/Invoke ব্যবহার করে regsvr32 এর মাধ্যমে SCT কার্যকর করা হচ্ছে। | |
| শংসাপত্র অ্যাক্সেস | ইনপুট ক্যাপচার (শ্যাডো/আইএনইটি র্যাটের মধ্যে সম্ভাব্যতা) | T1056 | RAT ক্ষমতা সম্ভাব্য শংসাপত্র চুরিকে বোঝায়। |
| আবিষ্কার | সিস্টেম তথ্য আবিষ্কার | T1082 | INET RAT কার্যকর করার পর কম্পিউটার/ব্যবহারকারীর নাম সংগ্রহ করে। |
| কমান্ড এবং নিয়ন্ত্রণ | অ্যাপ্লিকেশন লেয়ার প্রোটোকল: ওয়েব প্রোটোকল | T1071.001 | ছায়া/আইএনইটি র্যাটগুলি HTTP(S) এর মাধ্যমে যোগাযোগ করে। |
| ইনগ্রেস টুল ট্রান্সফার | T1105 | বহিরাগত সার্ভার থেকে ডাউনলোড করা পেলোড এবং ডিকয়। | |
| সংগ্রহ | স্থানীয় সিস্টেম থেকে ডেটা | T1005 | ফাইল সংগ্রহ বা ক্লিপবোর্ড অ্যাক্সেসের জন্য সম্ভবত RATs এর মাধ্যমে। |
| বহিষ্কার | C2 চ্যানেল ওভার এক্সফিল্ট্রেশন | T1041 | শ্যাডো/আইএনইটি র্যাট রিভার্স শেল বৈশিষ্ট্যগুলি একই HTTP চ্যানেলের উপর ডেটা টানেলিং করার পরামর্শ দেয়। |
লেখক
সাত্বিক রাম প্রাক্কি
শুভজিৎ সিংহ


