
তথ্য-চোর ম্যালওয়্যার একটি ক্রমবর্ধমান হুমকি হয়ে উঠেছে, এবং আক্রমণকারীরা শনাক্তকরণ এড়ানোর জন্য ক্রমাগত তাদের কৌশল উন্নত করছে। এই হুমকিগুলোর মধ্যে, স্নেককিলগার (SnakeKeylogger) অন্যতম অত্যন্ত সক্রিয় ক্রেডেনশিয়াল-চুরিকারী ম্যালওয়্যার হিসেবে আবির্ভূত হয়েছে, যা ব্যক্তি ও ব্যবসা প্রতিষ্ঠানকে লক্ষ্যবস্তু করছে।
এর বহু-পর্যায়ের সংক্রমণ শৃঙ্খল এবং গোপনে মেমরিতে কার্যকর করার ক্ষমতার জন্য পরিচিত স্নেককিলগার (SnakeKeylogger) এমনভাবে ডিজাইন করা হয়েছে যাতে এটি অলক্ষিত থেকে সংবেদনশীল তথ্য সংগ্রহ করতে পারে।
সম্প্রতি, এ Seqrite ল্যাবে আমরা একটি আকর্ষণীয় ক্ষতিকারক ক্যাম্পেইন পর্যবেক্ষণ করেছি, যা আক্রান্ত সিস্টেমগুলিতে চূড়ান্ত পেলোড হিসাবে স্নেককিলগার (SnakeKeylogger) সরবরাহ করছিল।
সংক্রমণ ভেক্টর:
প্রাথমিক সংক্রমণের মাধ্যম হলো একটি ক্ষতিকারক স্প্যাম ইমেল, যাতে অ্যাটাচমেন্ট হিসেবে একটি .img ফাইল [ডিস্ক ইমেজ ফাইল] থাকে। .img ফাইলটি খোলার সাথে সাথে একটি ভার্চুয়াল ড্রাইভ তৈরি হয়, যা ফাইলটির ভেতরের ডেটা অ্যাক্সেস করার সুযোগ দেয়। এই .img ফাইলের ভেতরের ফাইলটি একটি এক্সিকিউটেবল ফাইল (পর্যায় ১), যা একটি পিডিএফ ডকুমেন্টের ছদ্মবেশ ধারণ করে। এর ফাইল আইকন এবং নাম এমনভাবে সতর্কতার সাথে বেছে নেওয়া হয় যাতে এটি একটি গুরুত্বপূর্ণ পিডিএফ ডকুমেন্টের মতো দেখায়, যা প্রাপকের ফাইলটি খোলার সম্ভাবনা বাড়িয়ে দেয়।
আক্রমণ শৃঙ্খল:
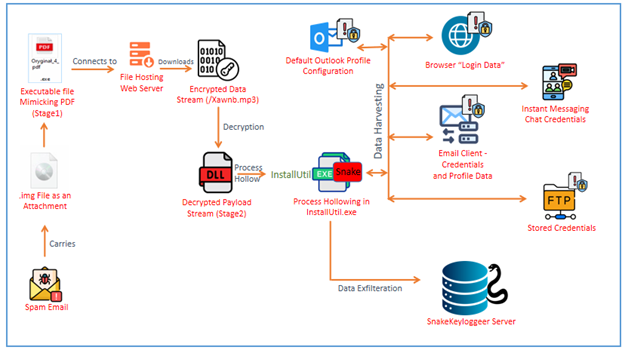
স্নেক কিলগার ফসল সংগ্রহের প্রমাণপত্রাদি এবং অন্যান্য সংবেদনশীল তথ্যের জন্য একটি পদ্ধতিগত পদ্ধতি অনুসরণ করে। এই পদ্ধতিগুলির মধ্যে কয়েকটি হল:
- এনকোডেড পেলোড ডাউনলোড এবং ডিক্রিপ্ট করা হচ্ছে, গোপনে মৃত্যুদণ্ড নিশ্চিত করা।
- অস্পষ্ট DLL গুলি সরাসরি মেমরিতে লোড করা হচ্ছে, ডিস্ক-ভিত্তিক সনাক্তকরণ এড়ানো।
- ক্ষতিকারক কোড ইনজেক্ট করা হচ্ছে প্রকৃত প্রক্রিয়াগুলিতে, বিশেষ করে .Net ফ্রেমওয়ার্ক-সম্পর্কিত প্রক্রিয়াগুলিতে।
- ডিফল্ট আউটলুক প্রোফাইল পরীক্ষা করা হচ্ছে সংরক্ষিত ইমেল শংসাপত্রগুলি বের করতে।
- একাধিক ব্রাউজার এবং ইমেল ক্লায়েন্ট থেকে লগইন ডেটা সংগ্রহ করা, সংরক্ষিত পাসওয়ার্ড চুরি করা।
- FileZilla থেকে সংরক্ষিত FTP শংসাপত্রগুলি বের করা হচ্ছে, যা আরও শোষণের জন্য ব্যবহার করা যেতে পারে।
প্রযুক্তিগত বিশ্লেষণ -
ধাপ ১ (ডাউনলোডার এবং লোডার):
এই ফাইলটি একটি x64 বিট .Net কম্পাইলড এক্সিকিউটেবল যার ফাইল সাইজ প্রায় 10 KB।
ধাপ ১ ডাউনলোডার এবং লোডার হিসেবে কাজ করে। কার্যকর করার পর, এটি একটি দূরবর্তী সার্ভারের সাথে সংযোগ স্থাপন করে কিছু মিডিয়া ফাইল আনার চেষ্টা করে।
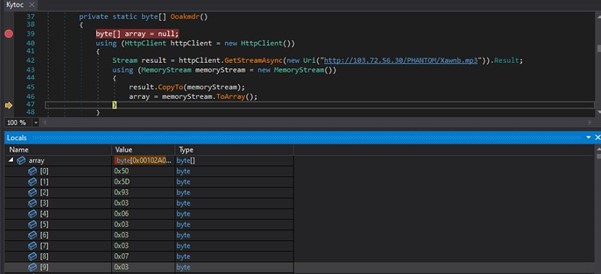
প্রথম নজরে URL টি দেখলে মনে হবে এটি সার্ভার থেকে একটি সাধারণ মিডিয়া ফাইল (*.mp3) আনছে। তবে, আরও ভালোভাবে পরীক্ষা করলে দেখা যাবে যে এটি কোনও মিডিয়া ফাইল নয় বরং একটি ছদ্মবেশী এনকোডেড পেলোড।
পেলোডটি ডিস্কে ফাইল নয় বরং একটি রেসপন্স স্ট্রিম হিসেবে পুনরুদ্ধার করা হয়। এটি অ্যারে ভেরিয়েবল "অ্যারে"-তে বাইটের অ্যারে হিসেবে সংরক্ষণ করা হয়।
ম্যালওয়্যার বিতরণের জন্য অ্যাপাচি সার্ভারের অপব্যবহার করা হচ্ছে
URL টি আরও তদন্ত করার পর, আমরা দেখতে পেলাম যে Apache 2.4.58 (Windows) সার্ভারটি একটি ক্ষতিকারক প্রচারণা চালানোর জন্য অপব্যবহার করা হচ্ছে। আক্রমণকারীরা hxxp://103.72.56.30/PHANTOM/ এ হোস্ট করা এনক্রিপ্ট করা ক্ষতিকারক পেলোডগুলি সক্রিয়ভাবে রক্ষণাবেক্ষণ এবং আপডেট করছে।
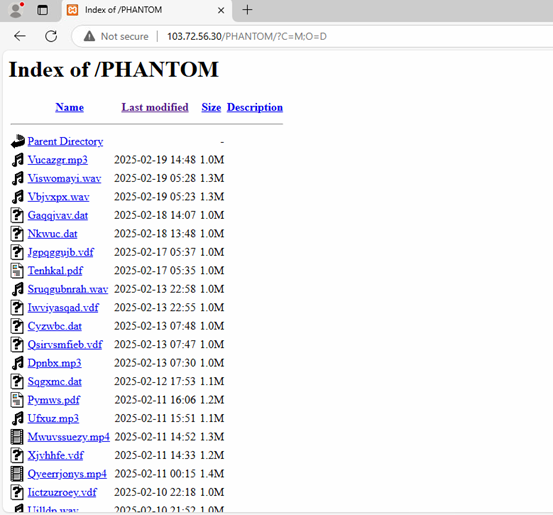
আমরা দেখতে পাচ্ছি, আক্রমণকারীরা নিয়মিত /PHANTOM/ ডিরেক্টরির মধ্যে ফাইল আপলোড এবং ঘোরায়। এই কৌশল [TA0042] সাধারণত ম্যালওয়্যার-অ্যাজ-এ-সার্ভিস (MaaS) অপারেশন বা চলমান ফিশিং এবং ম্যালওয়্যার বিতরণ প্রচারণায় ব্যবহৃত হয়, যা আক্রমণকারীদের একটি স্থিতিশীল অবকাঠামো বজায় রেখে তাদের পেলোড আপডেট করতে দেয় [T1608]।
পর্যায়-১ এর বিশ্লেষণে ফিরে আসি, স্ট্রিমটি আনার পরে, পেলোডটি ডিকোড করার জন্য এটি একটি ডিক্রিপশন রুটিন অনুসরণ করে।
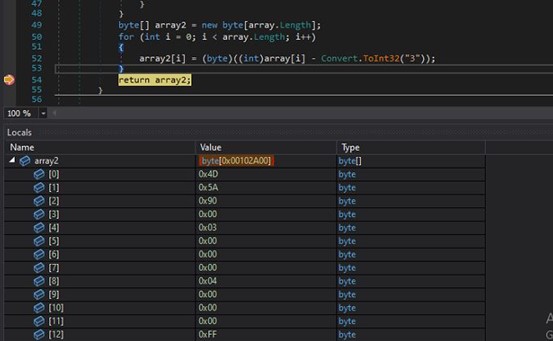
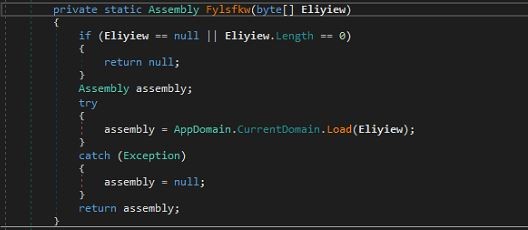
প্রতিটি বাইট থেকে 3 বিয়োগ করে পুনরুদ্ধার করা পেলোড (অ্যারে) ডিকোড করা হয় এবং ফলাফলগুলি অ্যারে ভেরিয়েবল "array2" এ সংরক্ষণ করা হয়। আমরা দেখতে পাচ্ছি যে ডিকোড করা পেলোডটিতে একটি PE ফাইল হেডার রয়েছে। আমরা ডিকোড করা স্ট্রিম, অর্থাৎ, "array2" বাদ দিয়ে ডিকোড করা পেলোডটি তদন্ত শুরু করেছি। আমরা দেখতে পেয়েছি যে ফাইলটি একটি Stage2 DLL ফাইল, যা মেমোরিতে গতিশীলভাবে লোড করা হয়েছে।
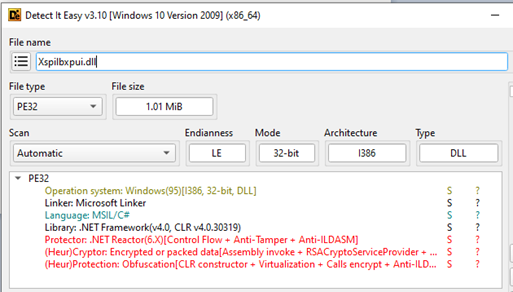
পর্যায়২ ( Xspilbxpui.dll )
DiE (Detect it Easy) টুল দিয়ে বিশ্লেষণ করলে আমরা দেখতে পাই যে ফাইলটি .NET দিয়ে কম্পাইল করা একটি 32-বিট DLL। এটি অত্যন্ত অস্পষ্ট, সুরক্ষিত এবং রিভার্স ইঞ্জিনিয়ারিং প্রতিরোধ করার জন্য এনক্রিপ্ট করা হয়েছে, যার ফলে এর প্রকৃত কার্যকারিতা এবং কার্যকরী প্রবাহ প্রকাশ করা কঠিন হয়ে পড়ে।
এই নমুনার আকর্ষণীয় দিক হলো API পর্যবেক্ষণকে বাইপাস করার জন্য উচ্চ অস্পষ্টতা এবং মধ্যবর্তী কোড জেনারেশনের সাথে ডেলিগেট ব্যবহার করা হয়েছে।
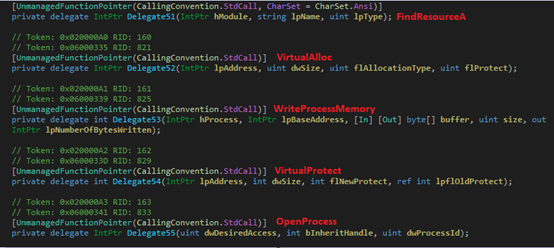
সংক্রমণ শৃঙ্খলের এই পর্যায়ে, ম্যালওয়্যারটি InstallUtil.exe কে লক্ষ্য করে গোপনে তার পেলোড চালানোর জন্য প্রক্রিয়া হোলোয়িং ব্যবহার করে। "InstallUtil.exe" হল সার্ভার রিসোর্স ইনস্টল এবং আনইনস্টল করার জন্য একটি বৈধ উইন্ডোজ ইউটিলিটি। প্রক্রিয়া হোলোয়িং হল একটি অত্যাধুনিক কৌশল যেখানে একটি নতুন প্রক্রিয়া স্থগিত অবস্থায় তৈরি করা হয়, এর বৈধ মেমোরি অঞ্চলটি আনম্যাপ করা হয় এবং প্রক্রিয়াটি পুনরায় শুরু হওয়ার আগে দূষিত কোডটি ফাঁকা জায়গায় লেখা হয়, যা আক্রমণকারীর পেলোড চালায়।
ইনজেক্টেড পেলোডটি একটি স্নেককিলগার ভেরিয়েন্ট যা ওয়াইফাই সংযোগের বিবরণ সহ সিস্টেমের ডেটা চুরি করার চেষ্টা করছে।
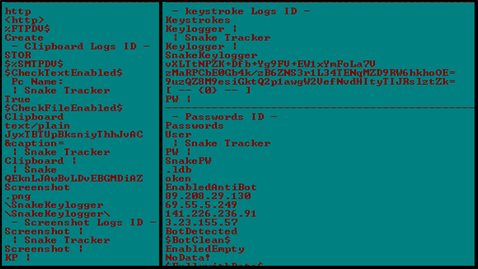
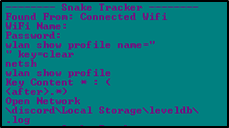
ইনজেক্টেড InstallUtil.exe প্রক্রিয়াটি ক্রেডেনশিয়াল-হার্ভেস্টিং ম্যালওয়্যারের সাথে সামঞ্জস্যপূর্ণ আচরণ প্রদর্শন করছে, যা সংবেদনশীল ব্যবহারকারীর ডেটা সংরক্ষণ করে এমন বিস্তৃত অ্যাপ্লিকেশনগুলিকে লক্ষ্য করে।
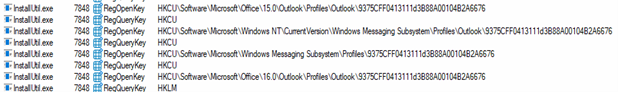
SnakeKeylogger একটি গুরুত্বপূর্ণ রেজিস্ট্রি লোকেশন {9375CFF0413111d3B88A00104B2A6676} অ্যাক্সেস করে যেখানে Microsoft Outlook 2013 এবং Outlook 2016+ ব্যবহারকারীর প্রোফাইল কনফিগারেশন সংরক্ষণ করে। এই কনফিগারেশনগুলিতে ইমেল অ্যাকাউন্টের বিবরণ, মেল সার্ভার সেটিংস এবং সম্ভাব্য এনক্রিপ্ট করা শংসাপত্র অন্তর্ভুক্ত থাকে। ক্ষতিগ্রস্থ ইমেল অ্যাকাউন্টগুলিকে মাল্টি-ফ্যাক্টর অথেনটিকেশন (MFA) বাইপাস করতে, ভুক্তভোগীদের ছদ্মবেশ ধারণ করতে বা কোনও সংস্থার মধ্যে আরও আক্রমণ শুরু করতে ব্যবহার করা যেতে পারে।
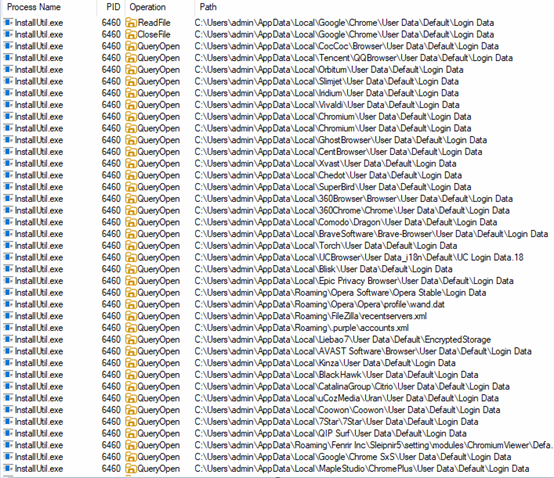
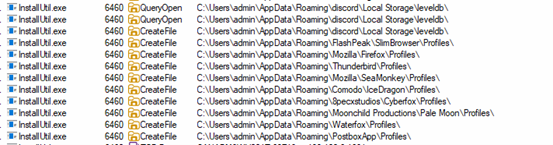
SnakeKeylogger দ্বারা লক্ষ্যবস্তু করা অ্যাপ্লিকেশনগুলির বিভাগ এবং তালিকা নীচে দেওয়া হল:
| ওয়েব ব্রাউজার (ক্রোমিয়াম এবং অন্যান্য ভেরিয়েন্ট) | |||
| Google Chrome | Xpom ব্রাউজার | কুওন ব্রাউজার | সুপারবার্ড ব্রাউজার |
| Microsoft Edge | 7Star Browser সম্পর্কে | CocCoc ব্রাউজার | ব্ল্যাকহক ব্রাউজার |
| ভিভালডি | ব্লিস্ক ব্রাউজার | অরবিটাম ব্রাউজার | ক্যাটালিনাগ্রুপ সিট্রিও |
| স্লিমজেট | কিনজা ব্রাউজার | স্পুটনিক ব্রাউজার | এপিক প্রাইভেসি ব্রাউজার |
| ইরিডিয়াম | টর্চ ব্রাউজার | Liebao7 ব্রাউজার | অ্যাভাস্ট সিকিউর ব্রাউজার |
| ক্রৌমিয়াম | আরামদায়ক ড্রাগন | QIP সার্ফ ব্রাউজার | QQ ব্রাউজার (টেনসেন্ট) |
| UC Browser | সাহসী ব্রাউজার | নিক্রোম ব্রাউজার | ম্যাপেলস্টুডিও ক্রোমপ্লাস |
| 360 ব্রাউজার | সিট্রিও ব্রাউজার | অপেরা / অপেরা জিএক্স | উরান ব্রাউজার (uCozMedia) |
| ফেনরির ইনকর্পোরেটেড। স্লিপনির৫ | |||
এই অ্যাপ্লিকেশনগুলি "লগইন ডেটা" ফাইলে পাসওয়ার্ড, কুকিজ এবং অটো-ফিল ডেটা সংরক্ষণ করে। SnakeKeylogger এই সংবেদনশীল ডেটা অনুসন্ধান এবং পড়ার চেষ্টা করে।
| মজিলা-ভিত্তিক ব্রাউজারগুলি |
| Mozilla Firefox |
| Waterfox |
| সীমাঙ্কী |
| কমোডো আইসড্রাগন |
| সাইবারফক্স (৮পেক্সস্টুডিও) |
| প্যাল মুন (মুনচাইল্ড প্রোডাকশনস) |
এইগুলো "প্রোফাইল\"-এ লগইন, বুকমার্ক, সেশন ডেটা এবং ইতিহাস সংরক্ষণ করত।
| ইমেল ক্লায়েন্ট |
| থান্ডারবার্ড (প্রোফাইল\) |
| পোস্টবক্স (প্রোফাইল\) |
এগুলো ইমেল শংসাপত্র এবং সার্ভার কনফিগারেশন সংরক্ষণ করে।
| তাৎক্ষণিক বার্তাপ্রেরণ / যোগাযোগ অ্যাপস |
| পিজিন (.purple/accounts.xml) |
এগুলো কনফিগারেশন ফাইলে চ্যাট শংসাপত্র সংরক্ষণ করে।
| FTP ক্লায়েন্ট |
| FileZilla |
"recentservers.xml" ফাইলে থাকা সম্প্রতি অ্যাক্সেস করা FTP সার্ভার এবং সংরক্ষিত ব্যবহারকারীর নাম এবং পাসওয়ার্ডের তালিকা অ্যাক্সেস করার চেষ্টা করে।
ফাইল হ্যাশ (MD5):
851A5FFAC3EE2DA08557108239F90FAB
FD7634082A916C3BD8C94C8493FC83E2
9AD19A4E2D41E214D7BF04F74151DDBD
07B21AAE60698970EBDC2E854B3ACFED
নিম্নে স্নেককিলগারের জন্য MITRE-এর আক্রমণ কৌশল, পদ্ধতি এবং কার্যপ্রণালী (TTPs) দেওয়া হলো:
| কার্যপদ্ধতি | কৌশল/ উপ-কৌশল |
কার্যপ্রণালী |
| প্রাথমিক অ্যাক্সেস (TA0001) | T1566.001 | স্পিয়ারফিশিং সংযুক্তি |
| এক্সিকিউশন (TA0002) | T1204.002 | ক্ষতিকারক ফাইল এক্সিকিউশন |
| প্রতিরক্ষা ফাঁকি (TA0005) | T1140 | ফাইল বা তথ্য ডিঅবফাসকেট/ডিকোড করুন। |
| T1027 | অস্পষ্ট ফাইল বা তথ্য। | |
| T1218.004 | সিস্টেম বাইনারি প্রক্সি এক্সিকিউশন: InstallUtil. | |
| T1202 | পরোক্ষ কমান্ড কার্যকরকরণ। | |
| শংসাপত্রের অ্যাক্সেস (TA0006) | T1555 | পাসওয়ার্ড স্টোর থেকে প্রাপ্ত শংসাপত্র। |
| -টি 1555.003 | ওয়েব ব্রাউজার থেকে প্রাপ্ত প্রমাণপত্রাদি। | |
| -টি 1555.004 | ইমেল ক্লায়েন্টদের কাছ থেকে প্রাপ্ত শংসাপত্র। | |
| -টি 1555.005 | পাসওয়ার্ড ম্যানেজারদের কাছ থেকে প্রাপ্ত শংসাপত্র। | |
| আবিষ্কার (TA0007) | T1083 | ফাইল এবং ডিরেক্টরি আবিষ্কার। |
| T1012 | কোয়েরি রেজিস্ট্রি। | |
| সংগ্রহ (TA0009) | T1114.002 | ক্লায়েন্ট অ্যাপ্লিকেশনের মাধ্যমে ইমেল সংগ্রহ। |
| কমান্ড এবং কন্ট্রোল (TA0011) | T1071.001 | অ্যাপ্লিকেশন লেয়ার প্রোটোকল: ওয়েব প্রোটোকল। |
| T1105 | ইনগ্রেস টুল ট্রান্সফার। | |
| রিসোর্স ডেভেলপমেন্ট (TA0042) | T1608.001 | পর্যায় ক্ষমতা: ম্যালওয়্যার আপলোড করুন |
উপসংহার:
স্নেককিলগার ক্যাম্পেইনটি একটি অত্যন্ত সুগঠিত আক্রমণ শৃঙ্খল প্রদর্শন করে, যা স্প্যাম ইমেল দিয়ে শুরু হয় যা সন্দেহাতীত ব্যবহারকারীদের কাছে দূষিত সংযুক্তি সরবরাহ করে। আক্রমণকারীরা এনক্রিপ্টেড আকারে ম্যালওয়্যার হোস্ট করার জন্য একটি স্থিতিশীল অবকাঠামো বজায় রাখে, যা তাদের পেলোডগুলি নির্বিঘ্নে বিতরণ এবং আপডেট করার অনুমতি দেয়। সংক্রমণটি একাধিক পর্যায়ে অগ্রসর হয়, সনাক্তকরণ এড়াতে ফাইল ফর্ম্যাট প্রতারণা, প্রক্রিয়া ফাঁকা করা এবং এনক্রিপ্ট করা পেলোড কার্যকর করার মতো কৌশল ব্যবহার করে।
এই ম্যালওয়্যারের একটি মূল লক্ষ্য হল আউটলুক প্রোফাইল শংসাপত্র, ইমেল কনফিগারেশন এবং অন্যান্য সংরক্ষিত প্রমাণীকরণ বিবরণ সহ সংবেদনশীল ডেটা সংগ্রহ করা, যা ব্যবসায়িক ইমেল আপস (BEC), আরও অনুপ্রবেশের জন্য ব্যবহার করা যেতে পারে, অথবা ভূগর্ভস্থ বাজারে বিক্রি করা যেতে পারে।
লেখক:
প্রশীল মুন
রুমানা সিদ্দিকী



