
জানুয়ারির শুরুতে SNAKE বা EKANS নামে একটি নতুন টার্গেটেড র্যানসমওয়্যার পাওয়া গেছে। ম্যালওয়্যারটি Go ল্যাঙ্গুয়েজে লেখা এবং এটি অত্যন্ত দুর্বোধ্য ও ICS এনভায়রনমেন্টকে লক্ষ্য করে। স্নেক র্যানসমওয়্যারটি একটি সুনির্দিষ্ট ও লক্ষ্যভিত্তিক প্রচারণার মাধ্যমে ছড়ানো হয় বলে মনে হচ্ছে, যা শুধুমাত্র ব্যবসায়িক প্রতিষ্ঠানের নেটওয়ার্কগুলোকেই টার্গেট করে — এটি এনক্রিপশনের জন্য AES এবং RSA ব্যবহার করে। সংক্রমিত হলে, প্রাসঙ্গিক ফাইলগুলো এনক্রিপ্টেড ডেটা দিয়ে ওভাররাইট হয়ে যায়। প্রতিটি পরিবর্তিত ফাইলের শেষে “ EKANS ” স্ট্রিংটি দিয়ে ট্যাগ করা থাকে।
ম্যালওয়্যারটিতে একটি হার্ডকোডেড অভ্যন্তরীণ সিস্টেমের নাম এবং পাবলিক আইপি অ্যাড্রেস যাচাই করার ব্যবস্থা রয়েছে। আমাদের ক্ষেত্রে এটি হোন্ডা কোম্পানির সাথে সম্পর্কিত। হোন্ডার কোনো অভ্যন্তরীণ ডোমেইনে করা ডিএনএস কোয়েরিগুলোর সমাধান না হলে এটি তাৎক্ষণিকভাবে বন্ধ হয়ে যায়।
প্রযুক্তিগত বিশ্লেষণ:
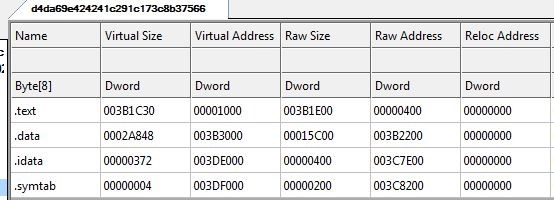
ফাইলটি MS Windows এর জন্য একটি PE32 এক্সিকিউটেবল এবং এতে ".symbatb" বিভাগ রয়েছে যার আমদানি কম যা নির্দেশ করে যে ফাইলটি Go ভাষায় লেখা এবং সংকলিত।
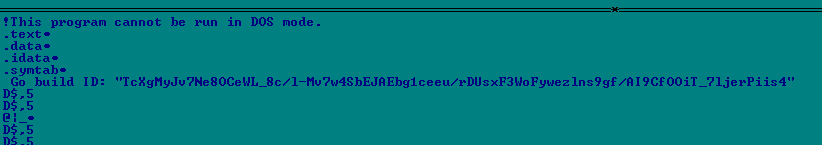
বিভিন্ন স্ট্রিং পাওয়া গেছে যা নিশ্চিত করে যে বাইনারিটি Go ভাষায় কম্পাইল করা হয়েছে। নীচে Go বিল্ড আইডি দেওয়া হল।
ম্যালওয়্যারটি “MDS.HONDA.COM”-এর ডিএনএস রেজোলিউশনের জন্য অনুরোধ করতে শুরু করে। হোন্ডা সম্প্রতি তাদের প্রযুক্তি সিস্টেমে একটি র্যানসমওয়্যার সাইবার-আক্রমণের শিকার হয়েছে । তাই মনে হচ্ছে, হোন্ডার সাইটটি হ্যাক করার জন্য এই স্যাম্পলটিই ব্যবহার করা হয়েছিল।
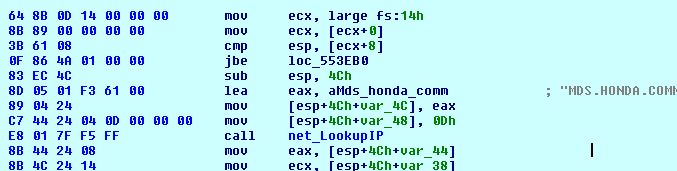
ম্যালওয়্যারটি “ MDS.HONDA.COM ”-কে সংশ্লিষ্ট আইপি অ্যাড্রেসে রূপান্তর করে। এতে মার্কিন আইপি অ্যাড্রেস 170.108.71.15 -এরও একটি উল্লেখ থাকে , যা ' unspec170108.amerhonda.com ' হোস্টনেমে রূপান্তরিত হয়। যদি ডিএনএস রূপান্তর ব্যর্থ হয়, তবে ম্যালওয়্যারটি তার কার্যক্রম বন্ধ করে দেবে।
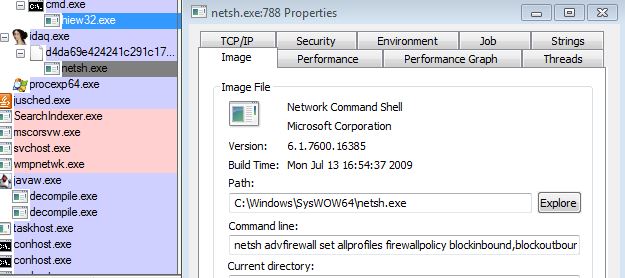
যখন ম্যালওয়্যারটি দেখতে পায় যে ডোমেইন নামটি সমাধান করা হয়েছে, তখন এটি netsh.exe (নেটওয়ার্কিং টুল) এ একটি কমান্ড পাঠিয়ে ফায়ারওয়াল সেটিংস পরিবর্তন করে। প্রদত্ত কমান্ডটি হল:
"Netsh advfirewall সেট অলপ্রোফাইল ফায়ারওয়াল পলিসি ব্লকইনবাউন্ড, ব্লকআউটবাউন্ড"।
এই কমান্ডটি উইন্ডোজ ফায়ারওয়াল ফাংশন ব্যবহার করে ইন এবং আউট নিয়মের সাথে মেলে না এমন সমস্ত প্রোফাইলের জন্য সমস্ত ইনকামিং এবং আউটগোয়িং সংযোগ ব্লক করবে।
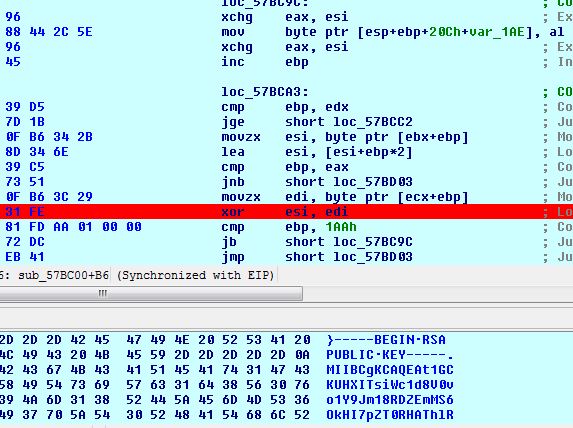
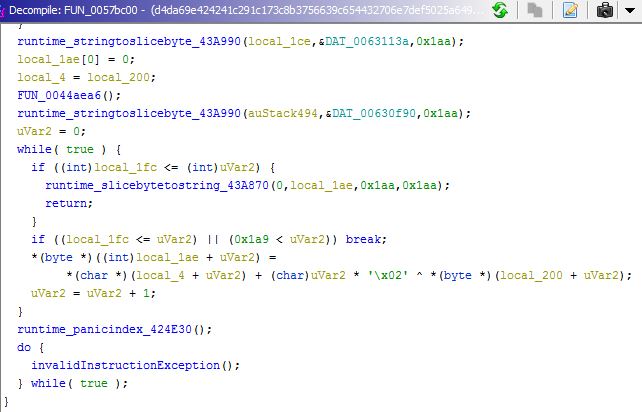
ম্যালওয়্যার ম্যালওয়্যার কার্যকর করার সময় ব্যবহৃত সমস্ত স্ট্রিং ডিক্রিপ্ট করার জন্য নীচের অ্যালগরিদম ব্যবহার করে, তবে প্রতিটি এনক্রিপ্ট করা ডেটা একটি ভিন্ন XOR কী ব্যবহার করে।
নিচের ডিক্রিপশন লুপটি ডিক্রিপ্ট RSA পাবলিক কী, যা ফাইল এনক্রিপ্ট করতে ব্যবহৃত প্রতিটি AES কী এনক্রিপ্ট করতে ব্যবহৃত হবে।
অ্যালগরিদমের জন্য ডিকম্পাইল করা কোডটি নীচে দেওয়া হল।
ম্যালওয়্যার "EKANS" নামক মিউটেক্সের উপস্থিতি পরীক্ষা করে। যদি উপস্থিত থাকে, তাহলে র্যানসমওয়্যারটি তার কার্য সম্পাদন বন্ধ করে দেবে এবং এটি সিস্টেমগুলিকে সংক্রামিত করবে না। অন্যথায়, মিউটেক্স তৈরি হবে এবং সংক্রমণ এগিয়ে যাবে।
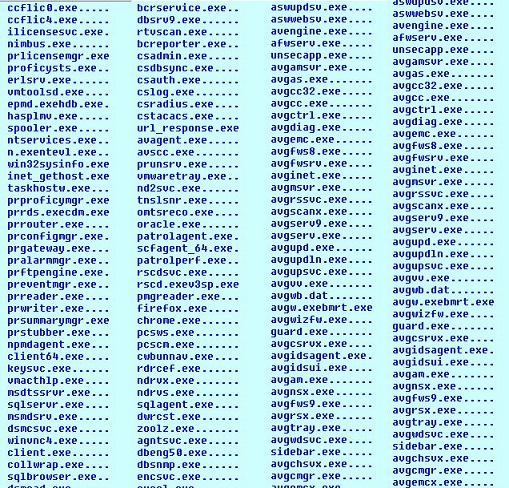
এতে একটি হার্ড-কোডেড প্রক্রিয়া এবং পরিষেবা তালিকা রয়েছে যা ম্যালওয়্যারের এনক্রিপ্টেড স্ট্রিং হিসাবে উপস্থিত থাকে। যদি ভিকটিম সিস্টেমে কোনও পরিষেবা চলমান থাকে, তাহলে র্যানসমওয়্যার পরিষেবাটি বন্ধ করে দেবে। এছাড়াও, যদি সিস্টেমে কোনও প্রক্রিয়া চলমান থাকে তবে এটি TerminateProcess() ফাংশন ব্যবহার করে প্রক্রিয়াগুলিকে বন্ধ করে দেয়। কিছু প্রক্রিয়ার নাম নীচে দেওয়া হল।
ম্যালওয়্যার সিস্টেমে পাওয়া সমস্ত ভলিউম শ্যাডো কপি ব্যাকআপ মুছে ফেলবে। ম্যালওয়্যার এনক্রিপশন থেকে ফাইলের কিছু এক্সটেনশন এড়িয়ে যায়। এর মধ্যে কয়েকটি নীচে উল্লেখ করা হল:
.sys .mui .tmp .lnk .config .tlb .olb .blf .ico .manifest .bat .cmd .ps1 ইত্যাদি
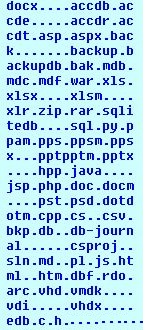
নিচে উল্লেখিত কিছু এক্সটেনশন ম্যালওয়্যার দ্বারা ডিক্রিপ্ট করা হয় যদিও এনক্রিপশনের সময় এগুলি ব্যবহার করা হয় না।
স্নেকের এনক্রিপশন প্রক্রিয়াটি প্রতিসম এবং অসমমিত ক্রিপ্টোগ্রাফির মিশ্রণ যার মধ্যে AES-256 এবং RSA-2048 অন্তর্ভুক্ত। ফাইল এনক্রিপ্ট এবং ডিক্রিপ্ট করার জন্য একটি প্রতিসম কী প্রয়োজন। এই প্রতিসম কী আক্রমণকারীর পাবলিক কী দিয়ে এনক্রিপ্ট করা হয়। ডিক্রিপশন কেবল আক্রমণকারীর ব্যক্তিগত কী দিয়েই সম্ভব। সুতরাং, এটি সুরক্ষা বিক্রেতাদের জন্য ডিক্রিপশনকে কঠিন বা অসম্ভব করে তোলে।
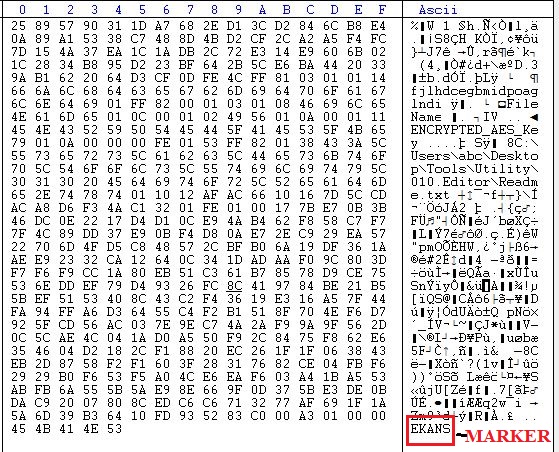
ম্যালওয়্যার ফাইল এনক্রিপশনের জন্য AES CTR মোড ব্যবহার করে 0x20 বাইট র্যান্ডম কী এবং 0x10 বাইট র্যান্ডম IV ব্যবহার করে। RSA পাবলিক কী ফাইলে হার্ডকোড করা থাকে। এনক্রিপশনের পরে ম্যালওয়্যার শেষে "EKANS" মার্কার যুক্ত করে। EKANS হল SNAKE এর বিপরীত।
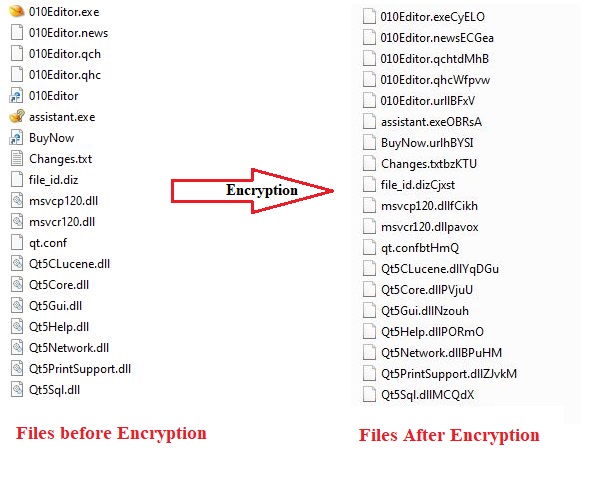
সমস্ত ফাইল এনক্রিপ্ট করার পর, ম্যালওয়্যার প্রতিটি এনক্রিপ্ট করা ফাইলের নাম পরিবর্তন করে। এটি ফাইলের এক্সটেনশনে একটি র্যান্ডম 5-অক্ষরের স্ট্রিং যুক্ত করে। এক্সটেনশনগুলি হল র্যানসমওয়্যার, তাই এক্সটেনশনের মাধ্যমে র্যানসমওয়্যার সনাক্ত করা কঠিন করে তোলে। নীচের ছবিটি স্নেক র্যানসমওয়্যার দ্বারা ফাইলগুলির নাম পরিবর্তন দেখানো হয়েছে।
উপসংহার
র্যানসমওয়্যার ব্যক্তিগত ব্যবহারকারী এবং ব্যবসার জন্যও একটি চিরস্থায়ী হুমকি হয়ে দাঁড়িয়েছে। একবার এটি যেকোনো ফাইল এনক্রিপ্ট করে ফেললে, ডেটা ডিক্রিপ্ট করা খুবই কঠিন। যেকোনো র্যানসমওয়্যার আপনার ডেটার কতটা ক্ষতি করতে পারে তা বিবেচনা করে, আপনাকে নীচে উল্লিখিত সুপারিশকৃত সুরক্ষা ব্যবস্থাগুলি অনুসরণ করতে হবে।
- একটি বহু-স্তরযুক্ত অ্যান্টিভাইরাস ব্যবহার করুন যা রিয়েল-টাইম হুমকি বন্ধ করতে পারে।
- আপনার অ্যান্টিভাইরাস আপডেট রাখুন।
- প্রতিদিন গুরুত্বপূর্ণ প্যাচ প্রকাশিত হওয়ার সাথে সাথে আপনার অপারেটিং সিস্টেম নিয়মিত আপডেট করুন।
- আপনার সফটওয়্যারটি হালনাগাদ রাখুন।
- কখনোই দূরবর্তী সিস্টেমগুলিকে সরাসরি ইন্টারনেটের সাথে সংযুক্ত করবেন না।
- অজানা উৎস থেকে প্রাপ্ত ইমেলগুলিতে থাকা লিঙ্কগুলিতে ক্লিক করবেন না বা সংযুক্তিগুলি ডাউনলোড করবেন না।
- নিয়মিত ডেটা ব্যাকআপ নিন এবং এটি একটি নিরাপদ স্থানে রাখুন।
- গেটওয়ে সিস্টেমটি অডিট করুন এবং ভুল কনফিগারেশন পরীক্ষা করুন।
Seqrite পণ্যগুলিতে আইডিএস/আইপিএস, ডিএনএ স্ক্যান, ইমেল স্ক্যান, বিডিএস, ওয়েব সুরক্ষা এবং পেটেন্টযুক্ত অ্যান্টি র্যানসমওয়্যার সনাক্তকরণের মতো বহুস্তরীয় সনাক্তকরণ প্রযুক্তি রয়েছে। এই বহুস্তরীয় সুরক্ষা পদ্ধতি আমাদের গ্রাহকদের এই ধরণের র্যানসমওয়্যার এবং অন্যান্য জ্ঞাত, অজানা হুমকি থেকে দক্ষতার সাথে রক্ষা করতে সহায়তা করে।
আপসের সূচক
d4da69e424241c291c173c8b3756639c654432706e7def5025a649730868c4a1