জিনোম-ভিত্তিক লিনাক্স ডিস্ট্রিবিউশনে, যার মধ্যে উবুন্টু, ফেডোরা এবং ডেবিয়ান ইত্যাদি বহুল ব্যবহৃত সিস্টেম অন্তর্ভুক্ত, ইয়েল্প হল ডিফল্ট হেল্প ব্রাউজার। এটি ম্যালার্ড এক্সএমএল ফর্ম্যাটে লিখিত হেল্প ডকুমেন্টেশন রেন্ডার করার জন্য দায়ী এবং ghelp:// URI স্কিমের মাধ্যমে ডেস্কটপ পরিবেশের সাথে দৃঢ়ভাবে সংহত করে। এই ইন্টিগ্রেশন অ্যাপ্লিকেশন এবং ব্যবহারকারীদের প্রোটোকল লিঙ্ক ব্যবহার করে সরাসরি হেল্প টপিক খুলতে দেয়, যা ইয়েল্পকে ব্যবহারকারীর নির্দেশিকা এবং ডকুমেন্টেশন অ্যাক্সেস করার জন্য একটি মূল ইউটিলিটি করে তোলে।
সম্প্রতি Yelp-এ একটি দুর্বলতা আবিষ্কৃত হয়েছে যা এটিকে বিশেষভাবে তৈরি সাহায্য নথিগুলিকে অনিরাপদ উপায়ে প্রক্রিয়া করার অনুমতি দেয়। CVE-2025-3155 নামে চিহ্নিত এই ত্রুটিটি সাহায্য ফাইলের মধ্যে এমবেড করা ইচ্ছামত স্ক্রিপ্টগুলি কার্যকর করার জন্য কাজে লাগানো যেতে পারে, যার ফলে সংবেদনশীল ব্যবহারকারীর ডেটা বহিরাগত সিস্টেমে প্রকাশিত হতে পারে।
দুর্বলতার সংক্ষিপ্ত বিবরণ
CVE-2025-3155 হল Yelp, GNOME সহায়তা ব্রাউজারে একটি দুর্বলতা, যা Mallard XML ফর্ম্যাটে লেখা সহায়তা নথি পরিচালনার সাথে সম্পর্কিত।
একজন আক্রমণকারী একটি ক্ষতিকারক .page ফাইল তৈরি করতে পারে যা XInclude ব্যবহার করে /etc/passwd বা ব্যক্তিগত SSH কী-এর মতো স্থানীয় ফাইলের বিষয়বস্তু সরাসরি প্রদর্শিত সহায়তা সামগ্রীতে এম্বেড করে। ব্যবহারকারী যদি Yelp-এ এই ফাইলটি খোলেন, তাহলে রেফারেন্স করা ফাইলটি ইন্টারফেসের মধ্যে পড়া এবং রেন্ডার করা হবে, যার ফলে স্থানীয় ফাইল প্রকাশ পাবে।
একজন আক্রমণকারী তৈরি করা সাহায্য ফাইলের মধ্যে জাভাস্ক্রিপ্ট ধারণকারী SVG উপাদানও এম্বেড করতে পারে। Yelp দ্বারা প্রক্রিয়া করা হলে, এই স্ক্রিপ্টগুলি রেন্ডারিং প্রক্রিয়ার অংশ হিসাবে কার্যকর করা যেতে পারে, যা অন্তর্ভুক্ত ফাইল সামগ্রীকে একটি বহিরাগত সার্ভারে এক্সফিল্ট্রেশন সক্ষম করে। এই দুর্বলতা 42.1 পর্যন্ত Yelp সংস্করণগুলিকে প্রভাবিত করে এবং উবুন্টু 22.04 এর মতো GNOME-ভিত্তিক বিতরণগুলিতে নিশ্চিত করা হয়েছে।
আক্রমণ প্রবাহ
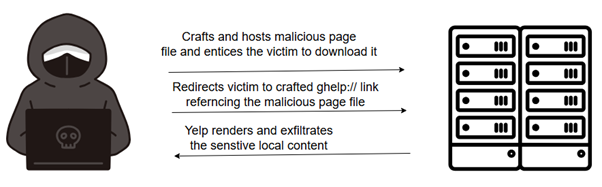
CVE-2025-3155 ব্যবহারের মাধ্যমে ক্ষতিগ্রস্ত ব্যক্তির কাছে একটি ক্ষতিকারক Mallard .page সহায়তা ফাইল পৌঁছে দেওয়া এবং সংবেদনশীল স্থানীয় ফাইলগুলিতে অ্যাক্সেস এবং সম্ভাব্য ফাঁসের জন্য Yelp-এর আচরণকে কাজে লাগানো হয়। এই প্রক্রিয়াটি নিম্নলিখিত ধাপগুলিতে বিভক্ত করা যেতে পারে:
ক্ষতিকারক ফাইল তৈরি এবং হোস্ট করুন
আক্রমণকারী একটি ক্ষতিকারক .page ফাইল তৈরি করে যাতে সংবেদনশীল স্থানীয় ফাইলগুলি উল্লেখ করার জন্য একটি XInclude নির্দেশিকা থাকে এবং এক্সফিল্ট্রেশনের জন্য SVG-ভিত্তিক জাভাস্ক্রিপ্ট এম্বেড করে। এই ফাইলটি আক্রমণকারীর নিয়ন্ত্রণে একটি ওয়েব পৃষ্ঠায় হোস্ট করা হয়।
ভিকটিম সিস্টেমে ফাইল স্থাপন করা
সোশ্যাল ইঞ্জিনিয়ারিং বা ড্রাইভ-বাই ডাউনলোড কৌশলের মাধ্যমে, আক্রমণকারী তৈরি করা ফাইলটি ভুক্তভোগীর সিস্টেমে ব্যবহারকারী-লেখাযোগ্য ডিরেক্টরিতে পৌঁছে দেয়।
ghelp URI স্কিমের মাধ্যমে Yelp ট্রিগার করুন
আক্রমণকারী শিকারকে একটি তৈরি ghelp:// লিঙ্কে নিয়ে যায় যা পূর্বে ডাউনলোড করা ক্ষতিকারক পৃষ্ঠা ফাইলের উল্লেখ করে। অ্যাক্সেস করা হলে, Yelp প্রক্রিয়াকরণের জন্য ফাইলটি খুলবে।
ইয়েল্প কন্টেন্ট প্রক্রিয়া করে এবং এক্সফিল্ট্রেট করে
যখন Yelp পৃষ্ঠা ফাইলটি খোলে, তখন এটি XInclude নির্দেশিকা প্রক্রিয়া করে এবং নির্দিষ্ট স্থানীয় ফাইলগুলি থেকে বিষয়বস্তু পড়ে। একটি আক্রমণের পরিস্থিতিতে যেখানে ফাইলটিতে এমবেডেড SVG স্ক্রিপ্টিং থাকে, সেখানে নিষ্কাশিত ডেটা আক্রমণকারী-নিয়ন্ত্রিত সার্ভারে এক্সফিল্টার করা যেতে পারে।
বাস্তব-বিশ্বের পরিণতি
CVE-2025-3155 ইয়েলপের মতো ব্যবহারকারী-মুখী অ্যাপ্লিকেশনগুলি স্থানীয় সহায়তা সামগ্রী কীভাবে প্রক্রিয়া করে তার একটি উল্লেখযোগ্য দুর্বলতা তুলে ধরে। এই ত্রুটিটি আক্রমণকারীদের SSH প্রাইভেট কী বা পাসওয়ার্ড স্টোরের মতো সংবেদনশীল ব্যবহারকারী ফাইলগুলি বের করে দেওয়ার ক্ষমতা দেয়। আতিথেয়তা, বিনোদন, বা এন্টারপ্রাইজ লিনাক্স ওয়ার্কস্টেশনের মতো লক্ষ্যবস্তু পরিবেশে, এই দুর্বলতার শোষণ করতে পারে:
- গোপনীয় ফাইল এবং শংসাপত্রগুলিতে অননুমোদিত অ্যাক্সেসের দিকে পরিচালিত করে।
- বৃহত্তর আক্রমণ অভিযানে পার্শ্বীয় চলাচলের জন্য প্রাথমিক পর্যায়ের ভিত্তি হিসেবে কাজ করে।
- ব্যাকডোর বা ডেটা চুরিকারী ম্যালওয়্যার স্থাপনের সুবিধা প্রদান করুন।
- উন্নত হুমকিদাতাদের দ্বারা পরিচালিত বৃহত্তর সাইবার আক্রমণের আগে বা সমর্থন করুন।
সাম্প্রতিক সাইবার হুমকি প্রতিবেদন থেকে প্রাপ্ত প্রমাণ থেকে বোঝা যায় যে লক্ষ্যবস্তু শিল্পের হুমকি গোষ্ঠীগুলি ইতিমধ্যেই এই দুর্বলতাকে কাজে লাগিয়েছে।
CVE-2025-3155 এর প্রতিরোধমূলক ব্যবস্থা
এই দুর্বলতার অপব্যবহার থেকে লিনাক্স সিস্টেম এবং ব্যবহারকারীদের রক্ষা করার জন্য, নিম্নলিখিত প্রতিরোধমূলক ব্যবস্থাগুলি দৃঢ়ভাবে সুপারিশ করা হচ্ছে:
অবিলম্বে Yelp আপডেট করুন: নিশ্চিত করুন যে Yelp সংস্করণ 42.2 বা তার পরবর্তী সংস্করণে আপডেট করা হয়েছে, যেখানে দুর্বলতাটি সমাধান করা হয়েছে।
ghelp:// URI-এর ব্যবহার সীমিত করুন: অবিশ্বস্ত উৎস বা লিঙ্ক থেকে হেল্প ফাইল চালু করা থেকে বিরত থাকুন। URI স্যান্ডবক্সিং বা নীতি প্রয়োগের মাধ্যমে ghelp:// হ্যান্ডলারের প্রকাশ সীমিত করার কথা বিবেচনা করুন।
ফাইল অ্যাক্সেসের অনুমতি আরও সুরক্ষিত করুন: ~/.ssh/id_rsa-এর মতো সংবেদনশীল ফাইল এবং অন্যান্য গোপনীয় তথ্যের জন্য পড়ার অনুমতি সীমিত করুন। নিয়মিত ব্যবহারকারীর অনুমতি নিরীক্ষা করুন এবং যেখানে সম্ভব এনক্রিপ্টেড কী স্টোরেজ ব্যবহার করুন।
Yelp-এর আচরণ পর্যবেক্ষণ করুন : যদিও পর্যবেক্ষণ একটি প্রাথমিক প্রতিকার নয়, নিরাপত্তা দলগুলো দুর্বলতার অপব্যবহারের পরবর্তী সূচকগুলোর জন্য Yelp-এর ব্যবহার নিরীক্ষা করতে পারে। অস্বাভাবিক ধরণ—যেমন Yelp-এর সংবেদনশীল ফাইল অ্যাক্সেস করা বা নেটওয়ার্ক সংযোগ স্থাপন করা—দুর্বলতার অপব্যবহারের চেষ্টার সংকেত দিতে পারে। এটি একটি স্বতন্ত্র প্রতিরক্ষা ব্যবস্থা হিসেবে নয়, বরং বৃহত্তর এন্ডপয়েন্ট ভিজিবিলিটির অংশ হিসেবে ব্যবহার করা উচিত।
ব্যবহারকারীদের সচেতন করুন: অজানা উৎস থেকে হেল্প ফাইল খোলার ঝুঁকি সম্পর্কে ব্যবহারকারীদের জানান এবং নকল সাপোর্ট ডকুমেন্টেশন শনাক্ত করতে শেখান। .page ফাইলগুলোকে সম্ভাব্য ক্ষতিকর হিসেবে গণ্য করে সচেতনতামূলক প্রচার অভিযান পরিচালনা করুন।
প্যাচ ম্যানেজমেন্টকে সক্রিয় পর্যবেক্ষণ এবং ব্যবহারকারী শিক্ষার সাথে একত্রিত করে, সংস্থাগুলি CVE-2025-3155 দ্বারা সৃষ্ট ঝুঁকিগুলি হ্রাস করতে পারে এবং বৃহত্তর আক্রমণ শৃঙ্খলে এটিকে একটি ধাপ হিসেবে ব্যবহার করা থেকে বিরত রাখতে পারে।
উপসংহার
CVE-2025-3155 দেখায় যে স্থানীয় ডকুমেন্টেশন রেন্ডারিংয়ের জন্য তৈরি কার্যকারিতা কীভাবে অপ্রত্যাশিত ডেটা এক্সপোজারের জন্য একটি ভেক্টর হয়ে উঠতে পারে। XInclude এবং URI-ভিত্তিক ইনভোকেশনের মতো বৈশিষ্ট্যগুলি ব্যবহার করে, একজন আক্রমণকারী একটি কম-ইন্টারঅ্যাকশন এক্সপ্লোটেশন চেইন তৈরি করতে পারে যা সংবেদনশীল ফাইলগুলি প্রকাশ করতে এবং স্পষ্ট ব্যবহারকারীর সম্মতি ছাড়াই সেগুলি এক্সফিল্টার করতে সক্ষম। এই ঘটনাটি স্থানীয় অ্যাপ্লিকেশনগুলিতে কঠোর কন্টেন্ট হ্যান্ডলিং এর গুরুত্বকে জোরদার করে এবং অপরিচিত ফাইল প্রকার এবং প্রোটোকল-চালিত লিঙ্কগুলির বিরুদ্ধে সময়মত আপডেট এবং ব্যবহারকারীর সতর্কতার প্রয়োজনীয়তাকে জোরদার করে।
তথ্যসূত্র:
(CVE-2025-3155) ঘেল্প স্কিমের অপব্যবহার করে ইচ্ছামত ফাইল পঠিত হয়েছে
লেখক:
বিনয় কুমার
অদ্রিপ মুখার্জি