লেখক: সাথবিক রাম প্রাক্কি এবং কার্তিককুমার জীবনী
বিষয়বস্তু
- ভূমিকা
- মূল লক্ষ্য
- শিল্প
- ভৌগলিক ফোকাস
- সংক্রমণ এবং ডিকয়
- প্রযুক্তিগত বিশ্লেষণ
- পাওয়ারশেল স্টেজ
- অধ্যবসায়
- কনফিগারেশন
- পরিকাঠামো এবং অ্যাট্রিবিউশন
- উপসংহার
- SEQRITE সুরক্ষা
- IOCs
- মিটার এটিটি এবং সিকে
ভূমিকা
SEQRITE ল্যাবস রাশিয়া ও বেলারুশ উভয় দেশের সামরিক কর্মীদের, বিশেষ করে রুশ এয়ারবোর্ন ফোর্সেস এবং বেলারুশীয় স্পেশাল ফোর্সেসকে লক্ষ্য করে পরিচালিত একটি ক্যাম্পেইন শনাক্ত করেছে। এই ইনফেকশন চেইনটি obfs4 ব্রিজ ব্যবহার করে টরের মাধ্যমে একাধিক স্থানীয় সার্ভিসকে উন্মুক্ত করে দেয়, যা আক্রমণকারীকে একটি অনিয়ন অ্যাড্রেসের মাধ্যমে বেনামে যোগাযোগ করার সুযোগ করে দেয়। এই ব্লগে, আমরা সেই ইনফেকশন চেইনটি নিয়ে আলোচনা করব যা পাওয়ারশেলের মাধ্যমে একাধিক পর্যায় অতিক্রম করে, শিকারদের প্রলুব্ধ করতে ব্যবহৃত ডিকয় এবং পারসিস্টেন্স বজায় রেখে টরের ট্র্যাফিক আনব্লক করার জন্য SSH-কে একটি হিডেন সার্ভিস হিসেবে উন্মুক্ত করে।
এই বছর একই ভৌগোলিক কেন্দ্রিক একাধিক অভিযান চিহ্নিত করা হয়েছে, যেমন ২০২৫ সালের শুরুতে দেখা যাওয়া হলোকুইল (HollowQuill) , যা রাশিয়ার বিভিন্ন প্রতিষ্ঠানকে লক্ষ্যবস্তু করেছিল, যেমন শিক্ষা ও গবেষণা প্রতিষ্ঠান, যেগুলো সরাসরি সরকার এবং প্রতিরক্ষা খাতের সাথে যুক্ত। জুলাই মাসে, আমরা কার্গোট্যালন (CargoTalon) নামে আরেকটি অভিযানের সম্মুখীন হয়েছি , যা ইগলেট ইমপ্লান্ট (Eaglet implant) ব্যবহার করে রাশিয়ার মহাকাশ ও প্রতিরক্ষা খাতকে লক্ষ্যবস্তু করেছে এবং যেখানে হেডমেয়ার গ্রুপের (HeadMare group) সাথে এর সাদৃশ্য লক্ষ্য করা গেছে। সম্প্রতি, অপারেশন মোটরবিকন (Operation MotorBeacon ) হিসেবে ক্যাপী ব্যাকডোর (CAPI Backdoor) ব্যবহার করে রাশিয়ার অটোমোবাইল এবং ই-কমার্স শিল্পকে লক্ষ্যবস্তু করার বিষয়টি ট্র্যাক করা হয়েছে ।
মূল লক্ষ্য
শিল্প
- প্রতিরক্ষা মন্ত্রণালয়ের
ভৌগলিক ফোকাস
- রাশিয়ান ফেডারেশন
- বেলারুশ প্রজাতন্ত্র
সংক্রমণ এবং ডিকয়
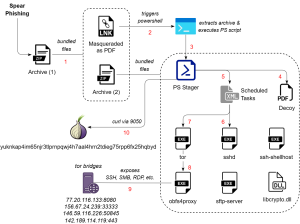
চিত্র ১ – সংক্রমণ শৃঙ্খল
প্রথম প্রলোভন হল সামরিক ইউনিট ৭১২৮৯-এর ভারপ্রাপ্ত কমান্ডারের একটি মনোনয়ন চিঠি, যা উসুরিস্কে (পূর্ব সামরিক জেলা) অবস্থিত ৮৩তম পৃথক গার্ডস এয়ারবর্ন অ্যাসল্ট ব্রিগেডকে সামরিক কর্মী নিয়োগের জন্য রাশিয়ান এয়ারবর্ন ফোর্সেস (ভিডিভি) প্রধানের কাছে পাঠানো হয়েছে। উসুরিস্ক চলমান রাশিয়া-ইউক্রেন যুদ্ধের সম্পূর্ণ বিপরীত কিন্তু চীন-রাশিয়া সীমান্ত এবং প্রশান্ত মহাসাগর উভয়েরই কাছাকাছি অবস্থিত।
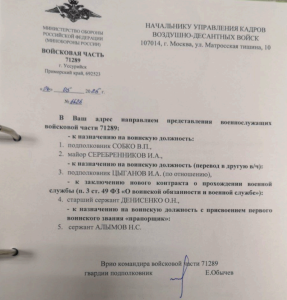
চিত্র ২ – রাশিয়াকে লক্ষ্য করে ছলনা
দ্বিতীয় ছদ্মবেশী চিঠিটি ২০২৫ সালের ১৩ থেকে ১৬ অক্টোবর পর্যন্ত ৮৯৪১৭ সামরিক ইউনিটে সামরিক কর্মীদের প্রশিক্ষণের জন্য পাঠানো হয়েছে , যা মিনস্কের নিকটবর্তী মারিনা হোরকায় অবস্থিত বেলারুশীয় বিশেষ বাহিনীর ৫ম স্বতন্ত্র স্পেৎনাজ ব্রিগেডকে নির্দেশ করে (প্রতিবেদন থেকে জানা যায় যে ইউনিটটি ২০১৯ সালে বিলুপ্ত হয়ে গেলেও ২০২১ সালে এর কিছু কার্যকলাপ দেখা গিয়েছিল)।
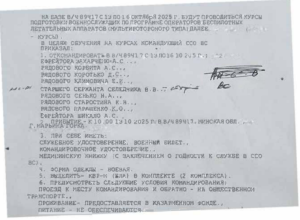
চিত্র ৩ – বেলারুশকে লক্ষ্য করে ছলনা
প্রযুক্তিগত বিশ্লেষণ
আর্কাইভ ফাইলগুলি বেলারুশ থেকে আপলোড করা হয়েছে, পরিবর্তনের তারিখ ২০২৫-অক্টোবর-১৫ এবং ২০২৫-অক্টোবর-২১। প্রাথমিক ফিশিং জিপটিতে একটি শর্টকাট LNK রয়েছে যার ডাবল এক্সটেনশন ফর্ম্যাট রয়েছে যা নিম্নরূপ অনুবাদ করে:
| মূল ফাইলের নাম | অনুবাদিত নাম |
| ТЛГ на убытие на переподготовку.pdf.lnk | পুনঃপ্রশিক্ষণের জন্য TLG প্রস্থান.pdf.lnk |
| Исх №6626 Представление на назначение на воинскую должность.pdf.lnk | রেফারেন্স নং 6626 সামরিক পদে নিয়োগের জন্য মনোনয়ন.pdf.lnk |
শর্টকাট ফাইলগুলিতে 'desktop-V7i6LHO' এবং 'desktop-u4a2HgZ' মেশিন আইডি রয়েছে যা ২০২৫ সালের সেপ্টেম্বরের শেষ সপ্তাহে অস্ত্র হিসেবে ব্যবহার করা হয়েছে বলে মনে হচ্ছে। এগুলি PowerShell কমান্ডগুলিকে ট্রিগার করে যা প্রাথমিক ড্রপার পর্যায় হিসেবে কাজ করে যেখানে LNK-এর পাশে আরেকটি আর্কাইভ ফাইল পুরো চেইন সেট আপ করতে ব্যবহৃত হয়।
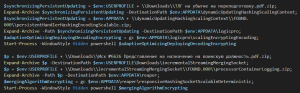
চিত্র ৪ – শর্টকাট ফাইলটি পাওয়ারশেলকে ট্রিগার করে
কমান্ডটি প্রথম আর্কাইভ ফাইলটি যেকোনো ডিরেক্টরিতে এক্সট্র্যাক্ট করে:
- %APPDATA%\dynamicUpdatingHashingScalingContext
- %USERPROFILE%\ডাউনলোড\ইনক্রিমেন্টালস্ট্রিমিংমার্জিংসকেট
এবং পরবর্তীতে ' FOUND.000 ' ফোল্ডার থেকে দ্বিতীয় আর্কাইভ ফাইলটি এক্সট্র্যাক্ট করতে এটি ব্যবহার করে । এই বহু-পর্যায়ের এক্সট্র্যাকশন প্রক্রিয়াটি পেলোডগুলিকে ' $env:APPDATA\logicpro' অথবা ' $env:APPDATA\reaper' ডিরেক্টরিতে রাখে, একটি টেক্সট ফাইলের বিষয়বস্তু পড়ে এবং একটি লুকানো পাওয়ারশেল প্রসেসের মাধ্যমে নীরবে তা এক্সিকিউট করে।
- \logicpro\scalingEncryptingEncoding
- \reaper\responsiveHashingSocketScalableDeterministic
পরবর্তী ধাপে যাওয়ার আগে, আসুন উভয় আর্কাইভের বিষয়বস্তু দেখে নেওয়া যাক। এতে একাধিক EXE এবং টেক্সট ফাইল, ডিকয় PDF, একটি DLL এবং কয়েকটি XML ফাইল রয়েছে। উপরের চেইন অনুসরণ করে, পরবর্তী ধাপ হল PowerShell স্ক্রিপ্ট কার্যকর করা।
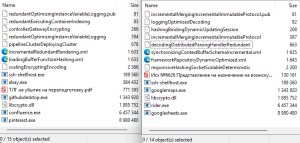
চিত্র ৫ – আর্কাইভ ফাইলের বিষয়বস্তু
পাওয়ারশেল স্টেজ
স্ক্রিপ্টটি উইন্ডোজের 'Recent' ফোল্ডারটি পরীক্ষা করে এবং দেখে যে তাতে দশটির বেশি শর্টকাট ফাইল আছে কিনা। এটি স্যান্ডবক্স পরিবেশ এড়ানোর জন্য এবং ব্যবহারকারীর স্বাভাবিক কার্যকলাপ নিশ্চিত করার জন্য একটি অ্যান্টি-অ্যানালাইসিস চেক। প্রসেস সংখ্যা ৫০-এর বেশি কিনা তা দেখার জন্য আরেকটি পরীক্ষা করা হয় এবং এরপর ডিকয় ডকুমেন্টটি খোলা হয়।
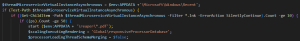
চিত্র ৬ – পাওয়ারশেল অ্যান্টি-অ্যানালাইসিস
তারপর এটি একটি মিউটেক্স তৈরি করে যাতে নিশ্চিত করা যায় যে শুধুমাত্র একটি ইনস্ট্যান্স চলছে। এটি ব্যবহারকারীর নাম প্রতিস্থাপনের পর উভয় XML ফাইল পড়ে এবং নির্ধারিত কাজগুলি অবিলম্বে শুরু করার জন্য নিবন্ধন করে। এটি স্থায়িত্ব প্রতিষ্ঠা করে এবং সেই XML গুলিতে সংজ্ঞায়িত পেলোডের পরবর্তী ধাপটি কার্যকর করে। সম্পূর্ণ অনিয়ন ঠিকানা তৈরি করার জন্য একাধিক স্ট্রিং সংযুক্ত করা হয়।
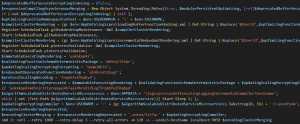
চিত্র ৭ – পাওয়ারশেল স্টেজার
এরপর এটি হোস্টনেম ফাইলটি তৈরি হওয়া পর্যন্ত অপেক্ষা করে, যা হিডেন সার্ভিস ডিরেক্টরির কনফিগারেশনের উপর ভিত্তি করে টর দ্বারা লেখা হয়। তাই এটি স্থানীয় টর ইনস্ট্যান্স চালু হওয়া এবং অনিয়ন উপলব্ধ হওয়া পর্যন্ত অপেক্ষা করে। এটি ' <username>:<onion-address>:3-yeeifyem ' এর মতো একটি নির্দিষ্ট ফরম্যাটে অথবা ' :2-lrwkymi ' দিয়ে শেষ হওয়া একটি আইডেন্টিফিকেশন বীকন তৈরি করে এবং পোর্ট ৯০৫০-এ স্থানীয় টর সক্স লিসেনারের মাধ্যমে কার্ল (curl) ব্যবহার করে। এটিকে স্থায়ী করার জন্য একাধিক রিট্রাই ফ্ল্যাগ ব্যবহার করা হয়।
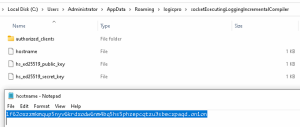
চিত্র ৮ – বীকনের জন্য স্থানীয় হোস্টনেম
অধ্যবসায়
এক্সএমএল ফাইলগুলি হলো উইন্ডোজের নির্ধারিত টাস্কের সংজ্ঞা, যা 2025-09-25T01:41:00-08:00 থেকে প্রতিদিন চলতে শুরু করে এবং নির্দিষ্ট ব্যবহারকারীর জন্য একটি লগঅন ট্রিগার থাকে। এই টাস্কগুলি লুকানো থাকে এবং কম্পিউটার নিষ্ক্রিয় থাকলেও, চাহিদা অনুযায়ী এবং নেটওয়ার্ক ছাড়াই চলার জন্য কনফিগার করা থাকে। এগুলি একাধিক ইনস্ট্যান্স উপেক্ষা করে এবং এগুলির চলার কোনো সময়সীমা নেই।
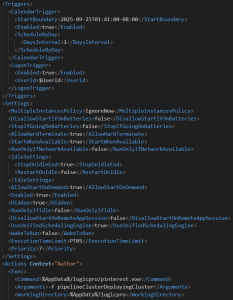
চিত্র ৯ – স্থায়িত্বের জন্য XML
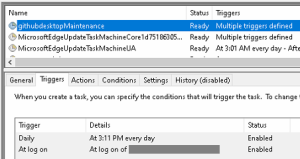
চিত্র ১৮ – নির্ধারিত কাজ
অবশেষে EXE-তে চলে যাই যেখানে কনফিগারেশন ফাইলগুলি আর্গুমেন্ট হিসেবে পাস করা হয়; কিছু সম্ভবত PDB পাথ এবং অভ্যন্তরীণ নামের উপর ভিত্তি করে SSH এবং SFTP সার্ভার বাইনারি। XML ফাইলগুলি প্রথম বা শেষ দুটি কমান্ড ট্রিগার করে (উভয় প্রচারণা অন্তর্ভুক্ত):
- %AppData%/logicpro/githubdesktop.exe -f কন্ট্রোলারগেটওয়েএনক্রিপ্টিং
- %AppData%/logicpro/pinterest.exe -f পাইপলাইন ক্লাস্টার ডিপ্লয়িং ক্লাস্টার
- %AppData%/reaper/googlemaps.exe -f হ্যাশিংবাইন্ডিংডাইনামিকআপডেটিংসেশন
- %AppData%/reaper/googlesheets.exe -f ডিকোডিংডিস্ট্রিবিউটেডপার্সিংহ্যান্ডলাররিডান্ড্যান্ট
উপরের githubdesktop.exe এবং googlemaps.exe , সেইসাথে ssh-shellhost.exe , ebay.exe (SFTP সার্ভার) এবং libcrypto.dll (LibreSSL) উভয়ই বৈধ “OpenSSH for Windows” বাইনারি, যেগুলোর কম্পাইলেশন টাইমস্ট্যাম্প ২০২৩-১২-১৩ এবং PDB পাথগুলো হলো:
- “C:\a_work\1\s\OSS_Microsoft_OpenSSH_Dev\bin\x64\রিলিজ\sshd.pdb”
- “C:\a_work\1\s\OSS_Microsoft_OpenSSH_Dev\bin\x64\রিলিজ\sftp-server.pdb”
- “C:\a_work\1\s\OSS_Microsoft_OpenSSH_Dev\bin\x64\রিলিজ\ssh-shellhost.pdb”
- "সি:\a_work\1\s\Libressl\libressl\build_X64\crypto\রিলিজ\libcrypto.pdb"
এনক্রিপশন, কী এক্সচেঞ্জ এবং হ্যাশিংয়ের জন্য libcrypto.dll অন্তর্ভুক্ত করা হয়েছে; অপরদিকে, ইন্টারেক্টিভ SSH সেশনের জন্য ssh-shellhost.exe ব্যবহৃত হয়। এটি নিশ্চিত করে যে, আক্রমণকারী সম্ভবত গোপনে দূরবর্তী প্রশাসন এবং এক্সপ্লয়টেশনের পরবর্তী স্থায়িত্বের জন্য টর ব্যবহার করে ব্যবহারকারীর প্রোফাইল ডিরেক্টরির ভেতরে একটি স্বয়ংসম্পূর্ণ OpenSSH সার্ভার স্থাপন করে।
কনফিগারেশন
SSHD [ githubdesktop.exe (অথবা) googlemaps.exe ] -তে দেওয়া প্রথম কনফিগারেশনটি নিম্নরূপ, তবে দুটি ক্যাম্পেইনের মধ্যে একমাত্র পার্থক্য হলো দ্বিতীয়টিতে sftp সাবসিস্টেমটি উপস্থিত নেই। এতে নন-স্ট্যান্ডার্ড পোর্ট ২০৩২১-এর ব্যবহার দেখা যায়, পাসওয়ার্ড নিষ্ক্রিয় করা আছে এবং শুধুমাত্র পাবলিক কী ও প্রাইভেট এবং অথরাইজড কী ধারণকারী ফাইলগুলোর মাধ্যমে অ্যাক্সেসের অনুমতি দেওয়া হয়। এই কীগুলো ধারণকারী ফাইলগুলো হলো:
- অপ্রয়োজনীয়অপ্টিমাইজিংইনস্ট্যান্সভেরিয়েবললগিং
- অপ্রয়োজনীয়সম্পাদনাকন্টেইনারসূচক
- ক্রমবর্ধমান মার্জিংক্রমবর্ধমানঅপরিবর্তনীয়প্রোটোকল
- লগিংঅপ্টিমাইজডডিকোডিং
পোর্ট 20321
ListenAddress 127.0.0.1
HostKey রিডানড্যান্টঅপ্টিমাইজিংইনস্ট্যান্সভেরিয়েবললগিং
হ্যাঁ হ্যাঁ
পাসওয়ার্ডঅথেন্টিকেশন নং

অনুমোদিত কী ফাইল অ্যাপডেটা\রোমিং\লজিকপ্রো\রিডান্ড্যান্টএক্সিকিউটিংকন্টেইনারইনডেক্সিং
সাবসিস্টেম SFTP অ্যাপডেটা\রোমিং\লজিকপ্রো\ইবে.এক্সই
দ্বিতীয় কনফিগারেশনটি পাস করা হয়েছে পিন্টারেস্ট.এক্সই (বা) googlesheets.exe সম্পর্কে, যা মূলত tor.exe, যা একটি অনিয়ন পরিষেবা তৈরি করে এবং টরের মাধ্যমে SSH, SMB, RDP এবং অন্যান্য পোর্টগুলিকে এক্সপোজ করে। এটি একটি EXE নামক মাধ্যমে একটি প্লাগেবল ট্রান্সপোর্ট obfs4 ব্যবহার করার জন্য কনফিগার করা হয়েছে confluence.exe সম্পর্কে (বা) rider.exe সম্পর্কে, যা কেবল একটি obfs4proxy সম্পর্কে বাইনারি। সংযোগ লুকানোর জন্য ব্যবহৃত ব্রিজের ব্যবহার দেখা হয়। ব্রিজের এন্ডপয়েন্টগুলিকে IP, পোর্ট, ফিঙ্গারপ্রিন্ট, সার্টিফিকেট এবং iat-মোড দিয়ে সংজ্ঞায়িত করা হয়; যাতে এই ব্রিজের মাধ্যমে আউটবাউন্ড টর সংযোগের অনুমতি দেওয়া যায়।
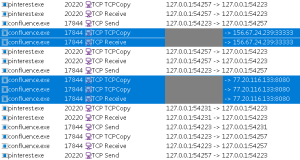
চিত্র ১১ – টর ব্রিজের সাথে যোগাযোগ
লুকানো পরিষেবাদির "সকেটএক্সিকিউটিংলগিংইনক্রিমেন্টালকম্পাইলার/"
হিডস সার্ভিসপোর্ট 20322 127.0.0.1:20321
হিডস সার্ভিসপোর্ট 11435 127.0.0.1:445
হিডস সার্ভিসপোর্ট 13893 127.0.0.1:3389
হিডস সার্ভিসপোর্ট 12192 127.0.0.1:12191
হিডস সার্ভিসপোর্ট 14763 127.0.0.1:14762
জিওআইপিফাইল জিওআইপি
GeoIPv6ফাইল geoip6

ক্লায়েন্ট ট্রান্সপোর্টপ্লাগইন obfs4 exec confluence.exe
সেতু ১ ব্যবহার করুন
Bridge obfs4 77.20.116.133:8080 2BA6DC89D09BFFA68947EF5719BFA1DC8E410FF3 cert=wILsetGQVClg0xNK5KWeKYCZJU48I9L+XiS4UVPfi3UQzU14lXuUhnuNiaeMzs2Z3yNfZw iat-mode=2
Bridge obfs4 156.67.24.239:33333 2F311EB4E8F0D50700E0DF918BF4E528748ED47C cert=xzae4w6xtbCRG4zpIH7AozSPI0h+lKzbshhkfkQBkmvB/DSKWncXhfPpFBNi5kRrwwVLew iat-mode=2
একইভাবে, আসল obfs4proxy.exe-কে নাম পরিবর্তন করে কনফিগারেশনে confluence.exe এবং rider.exe হিসেবে ব্যবহার করা হয় ।
পরিকাঠামো এবং অ্যাট্রিবিউশন
টরের মাধ্যমে ভিকটিম নিবন্ধনের জন্য ব্যবহৃত অনিয়ন লিঙ্কটি হল:
- yuknkap4im65njr3tlprnpqwj4h7aal4hrn2tdieg75rpp6fx25hqbyd[.]onion
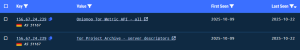
এই টর ব্রিজ বন্দরগুলি থেকে সাম্প্রতিক নেটফ্লো ডেটার উপর ভিত্তি করে, আমরা রাশিয়া এবং এমনকি কয়েকটি প্রতিবেশী দেশের সাথে ট্র্যাফিক দেখেছি। এই আইপিগুলিকে টর পরিষেবা বা আবাসিক হিসাবে শ্রেণীবদ্ধ করা হয়েছে।
| আইপি: পোর্ট | Asn | দেশ | বিভাগ |
| 77.20.116[।]133:8080 | ৩২০৯ (ভোডাফোন জিএমবিএইচ) | জার্মানি | আবাসিক, প্রক্সি |
| 156.67.24[।]239:33333 | ৫১১৬৭ (কন্টাবো জিএমবিএইচ) | ফ্রান্স | পাহাড় |
| 146.59.116[।]226:50845 | ১৬২৭৬ (ওভিএইচ এসএএস) | পোল্যান্ড | মেঘ |
| 142.189.114[।]119:443 | ৫৭৭ (বাকম) | কানাডা |
156.67.24[.]239:33333 এবং 77.20.116[.]133:8080 উভয় আইপিতেই খুব কম ট্র্যাফিক দেখা যাচ্ছে। অন্যদিকে রাশিয়াকে বাকি দুটি আইপিতে দেখা যাচ্ছে, যা কনফিগারেশনের অংশ এবং রাশিয়াকে লক্ষ্য করে তৈরি ডিকয়।
রাশিয়ার সাথে যুক্ত দুটি গ্রুপ, APT44 (Sandworm) এবং APT28 , অতীতে অনিয়ন ডোমেইনের সাথে যোগাযোগের জন্য টর ব্যবহার করতে দেখা গেছে। কিন্তু এক্ষেত্রে, নেটওয়ার্ক পর্যবেক্ষণ এড়ানোর চেষ্টায় প্লাগেবল ট্রান্সপোর্ট এবং SSHD-এর জন্য কাস্টম কনফিগারেশন ব্যবহার করা হয় এবং এই আক্রমণগুলো রাশিয়া ও বেলারুশকে লক্ষ্য করে চালানো হয়। ইউক্রেনপন্থী APT Angry Likho (Sticky Werewolf) এবং Awaken Likho (Core Werewolf)-কেও একই ধরনের লক্ষ্যবস্তু নির্ধারণ করতে দেখা গেছে, কিন্তু SkyCloak-এর উৎস এখনও পর্যন্ত অজানা।
উপসংহার
রাশিয়ান এবং বেলারুশিয়ান উভয় সামরিক কর্মীদের লক্ষ্য করে একটি বহু-চেইন অনুপ্রবেশ শৃঙ্খল চিহ্নিত করা হয়েছে, যা পাওয়ারশেল স্টেজারের দিকে পরিচালিত করে যা OpenSSH এবং Tor ব্রিজ মোতায়েন করে। এটি লক্ষ্যবস্তু পরিবেশের মধ্যে গোপন দূরবর্তী অ্যাক্সেস এবং পার্শ্বীয় গতিবিধি স্থাপনের জন্য ডিজাইন করা একটি গোপন-ভিত্তিক প্রচারণা দেখায়। বর্তমান প্রমাণের ভিত্তিতে, প্রচারণাটি প্রতিরক্ষা এবং সরকারী ক্ষেত্রগুলিকে লক্ষ্য করে পূর্ব ইউরোপীয়-সংযুক্ত গুপ্তচরবৃত্তি কার্যকলাপের সাথে সামঞ্জস্যপূর্ণ বলে মনে হচ্ছে, যদিও পূর্বে নথিভুক্ত অভিযানগুলির সাথে অ্যাট্রিবিউশন কম আত্মবিশ্বাসের সাথে রয়ে গেছে।
SEQRITE সুরক্ষা
- XML.Skycloak.50052.GC সম্পর্কে
- স্ক্রিপ্ট.ট্রোজান.৫০০৫৩.জিসি
- স্ক্রিপ্ট.স্কাইক্লোক.৫০০৫৪
IOCs
| আর্কাইভ (জিপ) | |
| 952f86861feeaf9821685cc203d67004 | ТЛГ на убытие на переподготовку.pdf |
| d246dfa9e274c644c5a9862350641bac | persistentHandlerHashingEncodingScalable.zip সম্পর্কে |
| 8716989448bc88ba125aead800021db0 | Исх №6626 Представление на назначение на воинскую должность.pdf.zip |
| ae4f82f9733e0f71bb2a566a74eb055c | প্রসেসরকন্টেইনারলগিং.জিপ |
| শর্টকাট (LNK) | |
| 32bdbf5c26e691cbbd451545bca52b56 | ТЛГ на убытие на переподготовку.pdf.lnk |
| 2731b3e8524e523a84dc7374ae29ac23 | Исх №6626 Представление на назначение на воинскую должность.pdf.lnk |
| পাওয়ারশেল (PS1) | |
| 39937e199b2377d1f212510f1f2f7653 | স্কেলিংএনক্রিপ্টিংএনকোডিং |
| 9242b49e9581fa7f2100bd9ad4385e8c | প্রতিক্রিয়াশীলহ্যাশিংসকেটস্কেলেবলনির্ধারণী |
| এক্সএমএল | |
| b61a80800a1021e9d0b1f5e8524c5708 | লোডিংবাফারফাংশনহ্যাশিং.এক্সএমএল |
| b52dfb562c1093a87b78ffb6bfc78e07 | ইনক্রিমেন্টাল রিডান্ড্যান্টরেন্ডারিং.এক্সএমএল |
| 45b16a0b22c56e1b99649cca1045f500 | সিঙ্ক্রোনাইজিংContextBufferSchemaIncremental.xml |
| dcdf4bb3b1e8ddb24ac4e7071abd1f65 | ফ্রেমওয়ার্করিপোজিটরিডাইনামিকঅপ্টিমাইজড.এক্সএমএল |
| পাঠ | |
| e1a8daea05f25686c359db8fa3941e1d | কন্ট্রোলারগেটওয়েএনক্রিপ্টিং |
| b3382b6a44dc2cefdf242dc9f9bc9d84 | পাইপলাইনক্লাস্টারডিপ্লয়িংক্লাস্টার |
| 229afc52dccd655ec1a69a73369446dd | হ্যাশিংবাইন্ডিংডায়নামিকআপডেটিংসেশন |
| f6837c62aa71f044366ac53c60765739 | ডিকোডিংডিস্ট্রিবিউটেডপার্সিংহ্যান্ডলাররিডান্ড্যান্ট |
| 2599d1b1d6fe13002cb75b438d9b80c4 | অপ্রয়োজনীয়সম্পাদনাকন্টেইনারসূচক |
| b7ae44ac55ba8acb527b984150c376e2 | অপ্রয়োজনীয়অপ্টিমাইজিংইনস্ট্যান্সভেরিয়েবললগিং |
| 0f6aaa52b05ab76020900a28afff9fff | রিডানডেন্টঅপ্টিমাইজিংইনস্ট্যান্সভেরিয়েবললগিং.পাব |
| 219e7d3b6ff68a36c8b03b116b405237 | লগিংঅপ্টিমাইজডডিকোডিং |
| dfc78fe2c31613939b570ced5f38472c | ক্রমবর্ধমান মার্জিংক্রমবর্ধমানঅপরিবর্তনীয়প্রোটোকল |
| 77bb74dd879914eea7817d252dbab1dc | ক্রমবর্ধমান মার্জিংক্রমবর্ধমানঅপরিবর্তনীয়প্রোটোকল.পাব |
| পিই (এক্সই/ডিএলএল) | |
| f6c0304671c4485c04d4a1c7c8c8ed94 | githubdesktop.exe / googlemaps.exe (sshd.exe) |
| cdd065c52b96614dc880273f2872619f | pinterest.exe / googlesheets.exe (tor.exe) |
| 37e83a8fc0e4e6ea5dab38b0b20f953b | ebay.exe (sftp-server.exe) |
| 6eafae19d2db29f70fa24a95cf71a19d | ssh-shellhost.exe ফাইল |
| 664f09734b07659a6f75bca3866ae5e8 | confluence.exe / rider.exe (obfs4proxy.exe) |
| 6eafae19d2db29f70fa24a95cf71a19d | libcrypto.dll ডাউনলোড করুন |
| ডিকয়েস | |
| 23ad48b33d5a6a8252ed5cd38148dcb7 | ТЛГ на убытие на переподготовку.pdf |
| c8c41b7e02fc1d98a88f66c3451a081b | Исх №6626 Представление на назначение на воинскую должность.pdf |
| টর ব্রিজেস | |
| 77.20.116[.]133:8080 156.67.24[.]239:33333
146.59.116[.]226:50845 142.189.114[.]119:443 |
|
| yuknkap4im65njr3tlprnpqwj4h7aal4hrn2tdieg75rpp6fx25hqbyd[.]onion | |
মিটার এটিটি এবং সিকে
| যুদ্ধকৌশল | টেকনিক আইডি | প্রযুক্তির নাম |
| রিসোর্স ডেভলপমেন্ট | T1583 | অবকাঠামো অর্জন করুন |
| প্রাথমিক অ্যাক্সেস | T1566.001 | ফিশিং: স্পিয়ারফিশিং সংযুক্তি |
| ফাঁসি | T1204.002 | ইউজার এক্সিকিউশন: ক্ষতিকারক ফাইল |
| T1059.001 | কমান্ড এবং স্ক্রিপ্টিং ইন্টারপ্রেটার: পাওয়ারশেল | |
| T1106 | নেটিভ এপিআই | |
| অধ্যবসায় | T1053.005 | নির্ধারিত কাজ করার |
| T1547 | বুট বা লগইন অটোস্টার্ট এক্সিকিউশন | |
| T1027 | অস্পষ্ট ফাইল বা তথ্য | |
| প্রতিরক্ষা ফাঁকি | T1036 | মাস্করাডিং |
| T1497 | ভার্চুয়ালাইজেশন/স্যান্ডবক্স ফাঁকি | |
| আবিষ্কার | T1083 | ফাইল এবং ডিরেক্টরি আবিষ্কার |
| T1046 | নেটওয়ার্ক পরিষেবা আবিষ্কার | |
| T1033 | সিস্টেমের মালিক/ব্যবহারকারী আবিষ্কার | |
| পার্শ্ববর্তী আন্দোলন | T1021 | রিমোট পরিষেবাদি |
| সংগ্রহ | T1119 | স্বয়ংক্রিয় সংগ্রহ |
| কমান্ড এবং কন্ট্রোল | T1071 | অ্যাপ্লিকেশন লেয়ার প্রোটোকল |
| T1090 | প্রক্সি | |
| T1571 | নন-স্ট্যান্ডার্ড পোর্ট | |
| বহিষ্কার | T1041 | C2 চ্যানেল ওভার এক্সফিল্ট্রেশন |