

সংক্ষিপ্ত বিবরণ
Seqrite ল্যাব, ভারতের বৃহত্তম ম্যালওয়্যার বিশ্লেষণ ল্যাব, আছে অপারেশন সিন্দুরের সাথে সম্পর্কিত একাধিক সাইবার ঘটনা চিহ্নিত করা হয়েছে, যার মধ্যে রাষ্ট্র-স্পন্সরিত APT কার্যকলাপ এবং সমন্বিত হ্যাকটিভিস্ট অপারেশন জড়িত। পর্যবেক্ষণ করা কৌশলগুলির মধ্যে রয়েছে স্পিয়ার ফিশিং, ক্ষতিকারক স্ক্রিপ্ট স্থাপন, ওয়েবসাইট বিকৃতকরণ এবং অননুমোদিত ডেটা ফাঁস। এই অভিযানে সাইবার গুপ্তচরবৃত্তির কৌশল, হ্যাকটিভিস্ট-চালিত ব্যাঘাত এবং হাইব্রিড যুদ্ধের উপাদানগুলির সংমিশ্রণ প্রদর্শিত হয়েছিল। এটি প্রতিরক্ষা, সরকারি আইটি অবকাঠামো, স্বাস্থ্যসেবা, টেলিকম এবং শিক্ষা সহ উচ্চ-মূল্যবান ভারতীয় ক্ষেত্রগুলিকে লক্ষ্য করে তৈরি করা হয়েছিল। কিছু কার্যকলাপের জন্য APT36 এবং Sidecopy দায়ী করা হয়েছিল, পাকিস্তান-সমর্থিত হুমকি গোষ্ঠীগুলি যারা ভারতীয় সামরিক এবং সরকারি সংস্থাগুলির বিরুদ্ধে জাল ডোমেন, ম্যালওয়্যার পেলোড এবং শংসাপত্র সংগ্রহের কৌশল ব্যবহার করার জন্য পরিচিত।
ট্রিগার পয়েন্ট: প্রাথমিক অ্যাক্সেস ভেক্টর
২০২৫ সালের ১৭ ই এপ্রিল , ভারতীয় সাইবার টেলিমেট্রিতে অস্বাভাবিকতা দেখা দিতে শুরু করে। হুমকি শনাক্তকরণের পুরো প্রক্রিয়া জুড়েই সরকারি মেইল সার্ভার এবং প্রতিরক্ষা পরিকাঠামোকে লক্ষ্য করে অসঙ্গতি পরিলক্ষিত হয়। প্রলোভনমূলক ফাইলগুলোতে এমন সব নাম ব্যবহার করা হয়েছিল যা পরিস্থিতিকে জরুরি এবং বৈধ বলে মনে করাত:
- xlam
- ppam
- pptx.lnk সম্পর্কে
এগুলো সাধারণ ফাইল ছিল না। এগুলো ছিল সুনির্দিষ্টভাবে পরিচালিত আক্রমণ— ম্যাক্রো , শর্টকাট এবং স্ক্রিপ্টে ঠাসা এমন সব ডকুমেন্ট, যা গোপন কমান্ড-অ্যান্ড-কন্ট্রোল (C2) যোগাযোগ এবং ম্যালওয়্যার মোতায়েনকে সক্রিয় করে তুলত। প্রতিটি প্রলোভন জনভীতি এবং জাতীয় শোককে কাজে লাগিয়েছিল, এবং পাহালগাম সন্ত্রাসী হামলার মতো সাম্প্রতিক শিরোনামগুলোকে অস্ত্র হিসেবে ব্যবহার করেছিল । আরও প্রযুক্তিগত বিবরণ এখানে পাওয়া যাবে:
- পরামর্শ: ভারত সরকারকে লক্ষ্য করে APT36 দ্বারা ব্যবহৃত পহেলগাম আক্রমণের থিমযুক্ত প্রতারণামূলক জিনিসপত্র
- পাকিস্তানি হুমকির ছাতা: ভারতকে লক্ষ্য করে সাইবার-অপারেশনের সমন্বিত কৌশল | Seqrite
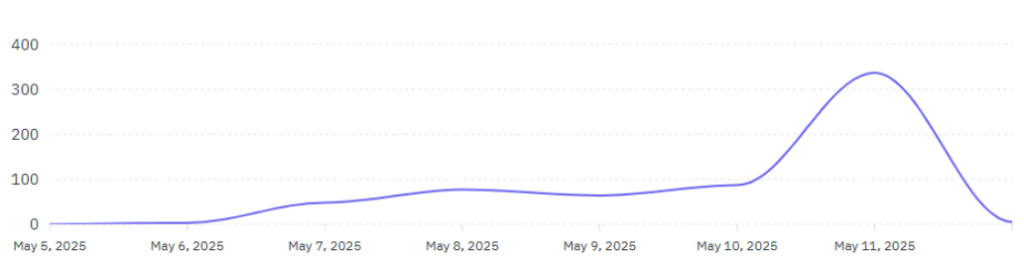
৭ই মে অপারেশন সিন্দুর শুরু হওয়ার পর, হ্যাকটিভিস্ট কার্যকলাপে ব্যাপক বৃদ্ধি লক্ষ্য করা যায়, যার মধ্যে রয়েছে সমন্বিত বিকৃতি, তথ্য ফাঁস এবং বিঘ্নিতকারী সাইবার প্রচারণা।
অ্যাক্টিভিটি টাইমলাইন গ্রাফ – অপারেশন সিঁদুর
APT36: একটি ডিজিটাল শিকারীর বিবর্তন
ক্রিমসন র্যাট (Crimson RAT) এবং সোশ্যাল ইঞ্জিনিয়ারিং ব্যবহারের জন্য দীর্ঘদিন ধরে পরিচিত APT36 বিকশিত হয়েছিল। পুরোনো পোসাইডন লোডারগুলোর অবসান ঘটেছিল— আরেস (Ares) , একটি মডিউলার ও কৌশলী ম্যালওয়্যার ফ্রেমওয়ার্ক , এখন নতুন অগ্রদূত হিসেবে আবির্ভূত হয়েছিল।
সরঞ্জাম এবং ফাইলের ধরণ:
- .ppam, .xlam, .lnk, .xlsb, .msi
- ওয়েব কোয়েরি ট্রিগারকারী ম্যাক্রো:
ফোগোমিআর্ট[.]com/random.php - জাল ভারতীয় সংস্থার মাধ্যমে পেলোড ডেলিভারি:
zohidsindia[.]com, ন্যাশনালডিফেন্সকলেজ[.]com, ন্যাশনালডিফেন্সব্যাকআপ[.]xyz - কলব্যাক C2 আইপি: ১৬৭.৮৬.৯৭[.]৫৮:১৭৮৫৪(ক্রিমসন র্যাট সি২)।
APT36 অপারেশন সিন্দুরের সময় গোপন সংক্রমণ, স্থায়িত্ব এবং কমান্ড এবং নিয়ন্ত্রণের জন্য উন্নত TTP ব্যবহার করেছিল। প্রাথমিক অ্যাক্সেস ছিল স্পিয়ার ফিশিং সংযুক্তি (T1566.001) এর মাধ্যমে যা দূষিত ফাইল প্রকার (.ppam, .xlam, .lnk, .xlsb, .msi) ব্যবহার করে। এই ম্যাক্রোগুলি fogomyart[.]com এর মতো ডোমেনে ওয়েব কোয়েরি (T1059.005) কার্যকর করেছিল। পেলোডগুলি zohidsindia[.]com এবং nationaldefensecollege[.]com এর মতো জাল ভারতীয় ডোমেনের মাধ্যমে বিতরণ করা হয়েছিল, অ্যাপ্লিকেশন লেয়ার প্রোটোকল (T2) এর মাধ্যমে C1071.001 যোগাযোগের মাধ্যমে 167.86.97[.]58:17854 এ। কার্যকরকরণ এবং স্থায়িত্বের জন্য, APT36 LOLBins (T1218), নির্ধারিত কাজ (T1053.005), UAC বাইপাস (T1548.002) এবং অস্পষ্ট PowerShell স্ক্রিপ্ট (T1059.001, T1027) ব্যবহার করেছে, যা সনাক্তকরণ এড়িয়ে যাওয়ার সময় দীর্ঘায়িত অ্যাক্সেস সক্ষম করেছে।
Ares RAT আপোসপ্রাপ্ত হোস্টের উপর সম্পূর্ণ নিয়ন্ত্রণ প্রদান করে, কীলগিং, স্ক্রিন ক্যাপচারিং, ফাইল ম্যানিপুলেশন, শংসাপত্র চুরি এবং রিমোট কমান্ড এক্সিকিউশনের মতো ক্ষমতা প্রদান করে—বাণিজ্যিক RAT-এর মতো কিন্তু স্টিলথ এবং এড়িয়ে যাওয়ার জন্য তৈরি।
ডিজিটাল অবকাঠামো: প্রতারণার ক্ষেত্র
অভিযানের ডোমেন অস্ত্রাগারটি একটি গোপন গোয়েন্দা অভিযানের মতো ছিল:
- পাহালগামাট্যাক[.]কম
- অপারেশনইনডোর২০২৫[.]ইন
- সিঁদুর[.] ওয়েবসাইট
- সিঁদুর[.]লাইভ
এই ডোমেইনগুলি সামরিক ও সরকারি সত্তার অনুকরণ করেছে, ব্যবহারকারীর আস্থা কাজে লাগিয়েছে এবং সামাজিক প্রকৌশলের জন্য ভূ-রাজনৈতিক আখ্যানকে কাজে লাগিয়েছে।
ট্যান্ডেমে হ্যাকটিভিজম: দ্য শ্যাডো ব্যাটালিয়ন
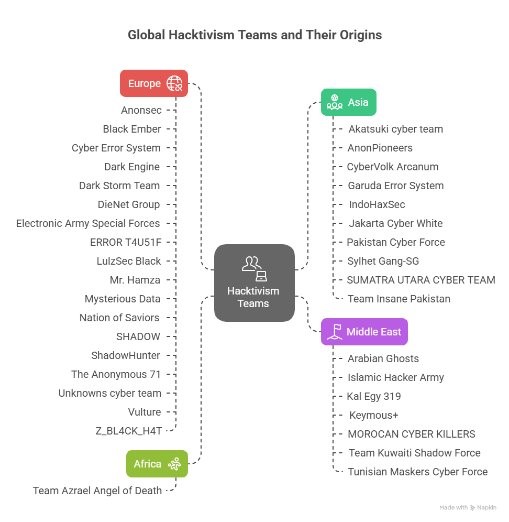
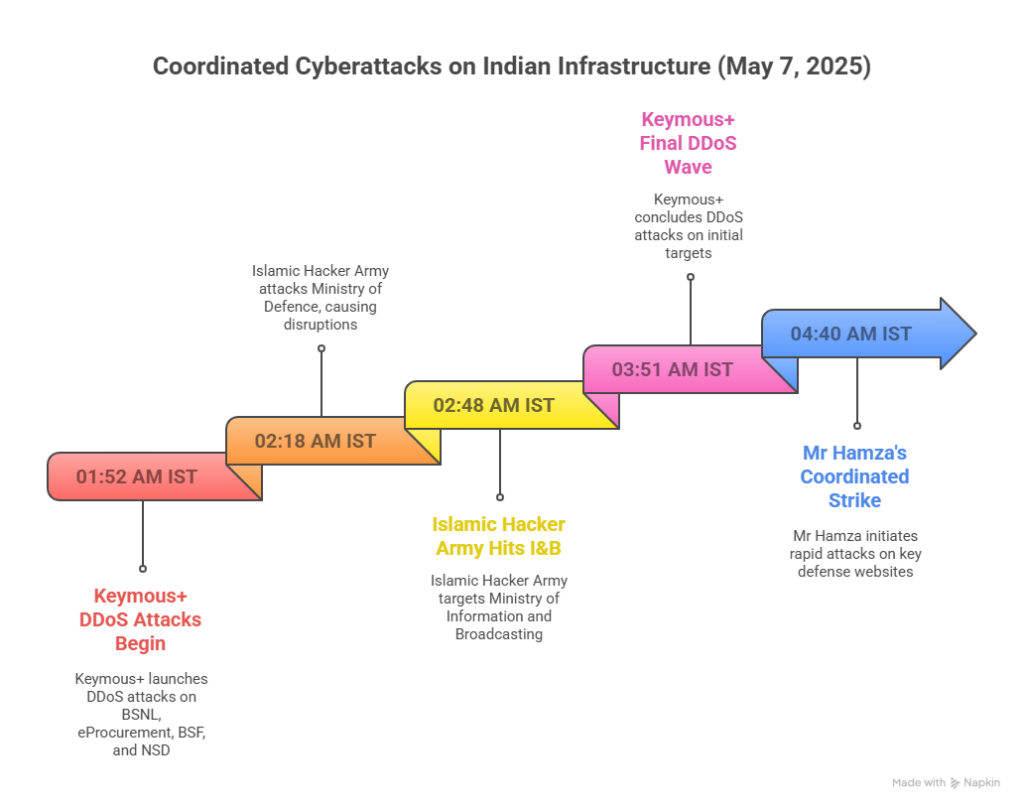
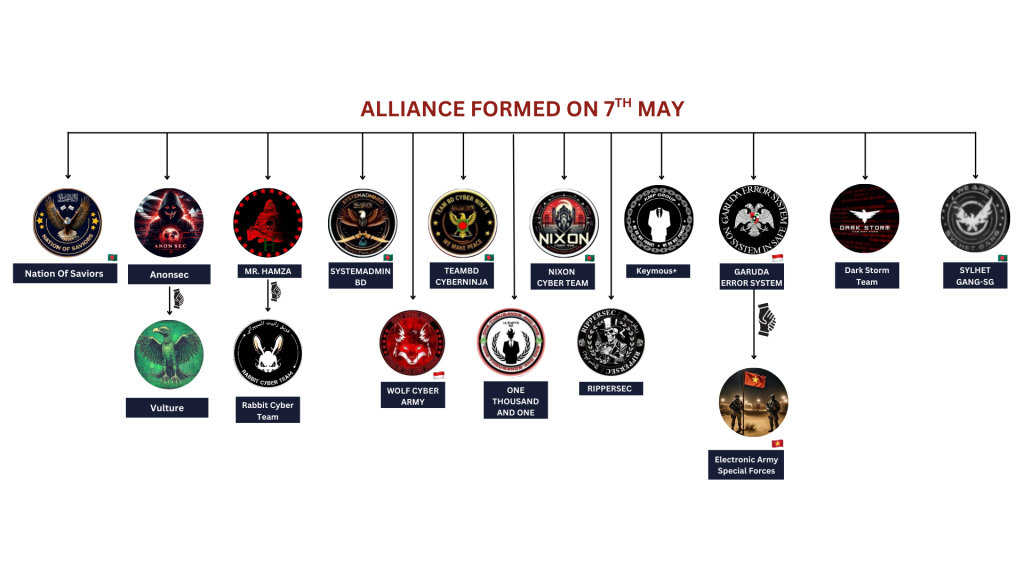
APT36 একা কাজ করেনি। এর পাশাপাশি, হ্যাকটিভিস্ট গোষ্ঠীগুলো ভারতের গুরুত্বপূর্ণ অঞ্চলগুলোতে ডিডস (DDoS) , বিকৃতি এবং ডেটা ফাঁসের মতো বিঘ্ন সৃষ্টিকারী আক্রমণগুলো সমন্বিতভাবে চালিয়েছে । নিচের ছবিতে যেমনটা দেখা যাচ্ছে, টেলিগ্রাম গ্রুপগুলো #OpIndia, #OperationSindoor, এবং #PahalgamAttack-এর মতো হ্যাশট্যাগের অধীনে তাদের কার্যক্রমগুলো সমন্বিতভাবে পরিচালনা করেছে।
সর্বাধিক লক্ষ্যবস্তু খাত:
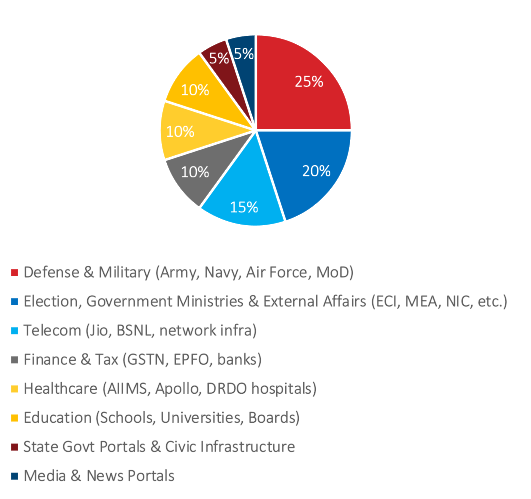
‘অপারেশন সিন্দুর’ অভিযানটি কৌশলগতভাবে ভারতের গুরুত্বপূর্ণ খাতগুলোকে লক্ষ্যবস্তু করেছিল, যার মধ্যে প্রতিরক্ষা মন্ত্রণালয় (MoD), সেনাবাহিনী, নৌবাহিনী এবং ডিআরডিও-র মতো প্রতিরক্ষা সংস্থাগুলো অন্তর্ভুক্ত ছিল। হ্যাকাররা দাবি করেছে যে , তারা ডিডস (DDoS) ও ডেটা ফাঁসের প্রমাণসহ এনআইসি (NIC) এবং জিএসটিএন (GSTN)-সহ সরকারি তথ্যপ্রযুক্তি পরিকাঠামো ব্যাহত করেছে এবং একই সাথে এইমস (AIIMS) ও ডিআরডিও হাসপাতালের মতো স্বাস্থ্যখাতে অনুপ্রবেশের চেষ্টা করেছে। জিও (Jio) এবং বিএসএনএল (BSNL)-এর মতো টেলিকম সংস্থাগুলোর পাশাপাশি একাধিক রাজ্য-স্তরের শিক্ষা ও সরকারি পোর্টালগুলোও তদন্তের আওতায় আনা হয়েছিল , যা এই সাইবার আক্রমণের ব্যাপকতা ও সমন্বয়কে তুলে ধরে।
প্রচারণা-পরবর্তী হুমকির ল্যান্ডস্কেপ
থেকে 7-10 মে হতে পারে, Seqrite টেলিমেট্রি রিপোর্ট:
- ৬৫০+ নিশ্চিত DDoS/বিকৃতির ঘটনা
- ৩৫+ হ্যাকটিভিস্ট গ্রুপ জড়িত, ৭টি নতুন আবির্ভূত হয়েছে
- ২৬টি কাস্টম সনাক্তকরণ স্বাক্ষর XDR জুড়ে মোতায়েন করা হয়েছে
সনাক্তকরণ স্বাক্ষর:
| স্বাক্ষরের নাম | বিবরণ |
| BAT.সাইডকপি.49534.GC | সাইডকপি লোডার স্ক্রিপ্ট |
| LNK.সাইডকপি.49535.GC | ম্যাক্রো-সক্ষম শর্টকাট |
| এমএসআই.ট্রোজান.৪৯৫৩৭.জিসি | MSI-ভিত্তিক ট্রোজান ড্রপার |
| HTML.Trojan.49539.GC সম্পর্কে | HTML ক্রেডেনশিয়াল ফিশার |
| ব্যাট.ডাউনলোডার.৪৯৫১৭ | RAT এর জন্য ইউটিলিটি ডাউনলোড করুন |
| টেক্সট.এনসি.সাইডকপি.৪৯৫৩৮.জিসি | অস্পষ্ট লোডার |
আইওসি: আপসের সূচক
ক্ষতিকারক ডোমেইন:
- পাহালগামাট্যাক[.]কম
- সিঁদুর[.]লাইভ
- অপারেশনইনডোর২০২৫[.]ইন
- ন্যাশনালডিফেন্সকলেজ[.]কম
- ফোগোমিআর্ট[.]com/random.php
ক্ষতিকারক ফাইল:
- xlam
- ppam
- pptx.lnk সম্পর্কে
- পিডিএফ
কলব্যাক আইপি:
- ১৬৭.৮৬.৯৭[.]৫৮:১৭৮৫৪(ক্রিমসন র্যাট সি২)
ভিপিএস ট্র্যাফিকের উৎপত্তি:
- রাশিয়া 🇷🇺
- জার্মানি 🇩🇪
- ইন্দোনেশিয়া 🇮🇩
- সিঙ্গাপুর 🇸🇬
বিশৃঙ্খলার মানসিক মানচিত্র: সমন্বিত ব্যাঘাত
Seqriteতার প্রতিক্রিয়া
অপারেশনটির প্রতিহত করতে, Seqrite মোতায়েনকৃত ল্যাবসমূহ:
- ২৬টি সনাক্তকরণের নিয়ম পণ্য লাইন জুড়ে
- YARA স্বাক্ষর এবং STIP/MISP-এর সাথে সম্পর্ক
- XDR-ব্যাপী সতর্কতা সাইডকপি এবং এরেস ভেরিয়েন্টের জন্য
- ডার্ক ওয়েব এবং টেলিগ্রাম পর্যবেক্ষণ
- হুমকি সংক্রান্ত পরামর্শ প্রচার ভারতীয় সত্তার কাছে
গবেষকের প্রতিফলন
অপারেশন সিন্ধুর আধুনিক সাইবার যুদ্ধের নীলনকশা উন্মোচন করেছে। এটি দেখিয়েছে কীভাবে রাষ্ট্র-সমর্থিত পক্ষগুলো এখন অরাষ্ট্রীয় হ্যাকটিভিস্টদের সাথে সহযোগিতা করে , এবং প্রযুক্তিগত অনুপ্রবেশকে মনস্তাত্ত্বিক অভিযানের সাথে একীভূত করছে । APT36-এর বিবর্তন—বিশেষ করে পোসাইডন থেকে এরিস-এ স্থানান্তর—এবং একই সাথে সংঘটিত হ্যাকটিভিস্ট হামলাগুলো সাইবার গুপ্তচরবৃত্তি ও আদর্শগত যুদ্ধের একটি পরিকল্পিত সংমিশ্রণের ইঙ্গিত দেয় ।
বিচ্ছিন্ন ম্যালওয়্যার অভিযানের পরিবর্তে, আমরা এখন ডিজিটালভাবে সমন্বিত যুদ্ধ খেলার মুখোমুখি । সরঞ্জামগুলো হয়তো বদলাতে পারে—ম্যাক্রো, এমএসআই ফাইল, ডিডস স্ক্রিপ্ট—কিন্তু উদ্দেশ্য একই থাকে: অস্থিতিশীলতা সৃষ্টি করা, ভুল তথ্য ছড়ানো এবং বিঘ্ন ঘটানো ।
উপসংহার
ভারত ও পাকিস্তানের মধ্যে সাইবার সংঘাতের ক্ষেত্রে অপারেশন সিন্দুর একটি উল্লেখযোগ্য বৃদ্ধির প্রতিনিধিত্ব করে। APT36 এবং মিত্র হ্যাকটিভিস্ট গোষ্ঠীগুলির দ্বারা পরিচালিত এই অভিযানটি ভারতের গুরুত্বপূর্ণ খাতগুলিতে অনুপ্রবেশের জন্য উন্নত ম্যালওয়্যার, জাল অবকাঠামো এবং প্রতারণামূলক সামাজিক প্রকৌশলের মিশ্রণকে কাজে লাগিয়েছিল।
প্রতিরক্ষা, সরকারি তথ্যপ্রযুক্তি, স্বাস্থ্যসেবা, শিক্ষা এবং টেলিকম খাতকে কৌশলগতভাবে লক্ষ্যবস্তু করার মাধ্যমে কেবল গোয়েন্দা তথ্য সংগ্রহই নয়, জাতীয় কার্যক্রম ব্যাহত করারও উদ্দেশ্য স্পষ্ট হয়ে ওঠে। এরেস আরএটি-র মতো সরঞ্জাম মোতায়েনের মাধ্যমে, আক্রমণকারীরা সংক্রামিত সিস্টেমগুলিতে সম্পূর্ণ দূরবর্তী অ্যাক্সেস অর্জন করেছে - নজরদারি, তথ্য চুরি এবং গুরুত্বপূর্ণ পরিষেবাগুলির সম্ভাব্য নাশকতার দরজা খুলে দিয়েছে।
প্রভাবের দৃষ্টিকোণ থেকে, এই অপারেশনে রয়েছে:
- বিশ্বাস ক্ষুণ্ন করা হয়েছে বিশ্বাসযোগ্য ভারতীয় ডোমেনগুলিকে ফাঁকি দিয়ে অফিসিয়াল ডিজিটাল যোগাযোগে।
- বর্ধিত কর্মক্ষম ঝুঁকি সংবেদনশীল বিভাগগুলির জন্য অবকাঠামোগত দুর্বলতাগুলি প্রকাশ করে।
- জনসাধারণের ধারণার অবনতি সরকার এবং প্রতিরক্ষা ক্ষেত্রে সাইবার নিরাপত্তা প্রস্তুতির উপর।
- বর্ধিত ভূ-রাজনৈতিক উত্তেজনা সাইবার উপায় ব্যবহার করে প্রভাব বিস্তার এবং অস্থিতিশীলতা উস্কে দেওয়ার মাধ্যমে।
জাতীয় সাইবার নিরাপত্তা ও আস্থার ওপর এই প্রচারণার প্রভাব তাৎপর্যপূর্ণ হয়েছে:
- ডেটা এক্সফিলারেশন: গুরুত্বপূর্ণ সংস্থাগুলি থেকে সংবেদনশীল অভ্যন্তরীণ নথি, পরিচয়পত্র এবং ব্যবহারকারীর তথ্য চুরি করা হয়েছে। এটি অপারেশনাল নিরাপত্তা, কৌশলগত সিদ্ধান্ত গ্রহণকে ঝুঁকির মুখে ফেলে এবং পরবর্তী অনুপ্রবেশের পথ খুলে দেয়।
- DDoS আক্রমণ: লক্ষ্যবস্তুতে পরিষেবা অস্বীকারের আক্রমণগুলি গুরুত্বপূর্ণ সরকারি এবং জনমুখী পরিষেবাগুলির প্রাপ্যতা ব্যাহত করেছে, যা সংবেদনশীল ভূ-রাজনৈতিক সময়ে অভ্যন্তরীণ কর্মপ্রবাহ এবং নাগরিকদের অ্যাক্সেস উভয়কেই প্রভাবিত করেছে।
- ওয়েবসাইট বিকৃতকরণ: বেশ কিছু ভারতীয় সরকারি ও প্রাতিষ্ঠানিক ওয়েবসাইটের মুখোশ বিকৃত করা হয়েছে, যা জনসাধারণের আস্থা নষ্ট করেছে এবং প্রভাব ও সাইবার শ্রেষ্ঠত্ব তুলে ধরার জন্য একটি মনস্তাত্ত্বিক যুদ্ধ কৌশল হিসেবে কাজ করছে।
এই উন্নয়নগুলো বর্ধিতকরণের জরুরি প্রয়োজনীয়তা তুলে ধরে। threat intelএই ধরনের ক্রমবর্ধমান হাইব্রিড হুমকি মোকাবেলার জন্য নজরদারি সক্ষমতা, শক্তিশালী ঘটনা প্রতিক্রিয়া কাঠামো এবং কৌশলগত সরকারি-বেসরকারি সহযোগিতা।


