

সূচি তালিকা
- ভূমিকা
- মূল লক্ষ্য
- ক্ষতিগ্রস্ত শিল্প
- ভৌগোলিক কেন্দ্রবিন্দু
- সংক্রমণ শৃঙ্খল
- প্রাথমিক ফলাফল
- ডিকয় ডকুমেন্টস দেখছি
- প্রযুক্তিগত বিশ্লেষণ
- পর্যায় ১ – ক্ষতিকর এক্সিকিউটেবলের বিশ্লেষণ
- পর্যায় ২ – দ্বিতীয় পর্যায়ের পেলোড ড্রপার
- পরিকাঠামো এবং অ্যাট্রিবিউশন
- উপসংহার
- Seqrite সুরক্ষা
- আপোষের সূচক (আইওসি)
- MITRE ATT&CK Mappinga
- লেখক
ভূমিকা
SEQRITE ল্যাবস সক্রিয়ভাবে উদীয়মান হুমকিগুলোর ওপর নজর রাখছে এবং সম্প্রতি ইউরেশীয় চালকবিহীন বিমান খাতের পেশাদার ও সংস্থাগুলোকে লক্ষ্য করে একটি প্রচারণা শনাক্ত করেছে। এই প্রচারণাটি কৌশলগতভাবে ২০২৬ সালের ২৩শে এপ্রিল মস্কোতে অনুষ্ঠিতব্য ত্রয়োদশ ইউরেশীয় আন্তর্জাতিক ফোরাম “চালকবিহীন বিমান ব্যবস্থা ২০২৬”-এর সাথে মিলিয়ে চালানো হচ্ছে বলে মনে হচ্ছে, যা চালকবিহীন আকাশযান ব্যবস্থা (ইউএএস)-এর ওপর কেন্দ্র করে আয়োজিত একটি প্রধান আন্তর্জাতিক অনুষ্ঠান।
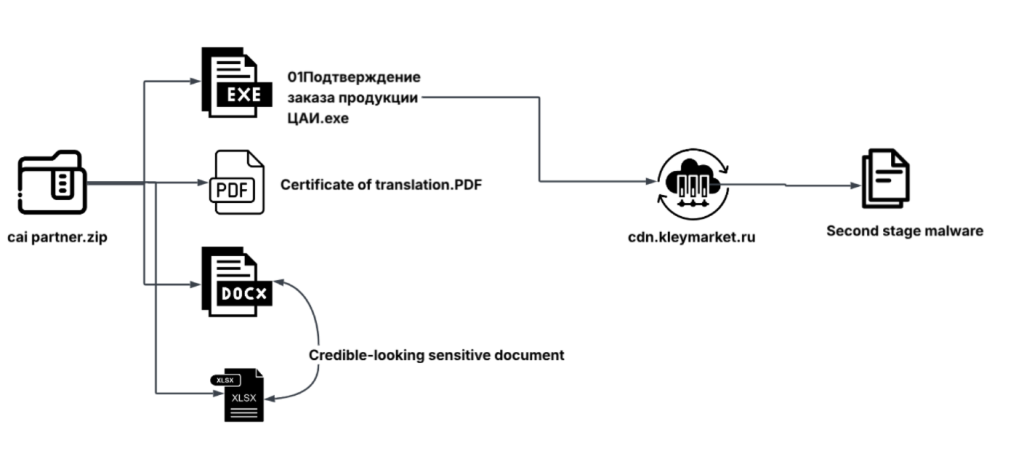
এই ক্যাম্পেইনটি স্পিয়ার ফিশিংয়ের মাধ্যমে ক্ষতিকর ও সন্দেহজনক ইমেল অ্যাটাচমেন্ট ছড়ায়, যার মাধ্যমে cai partner.zip নামের একটি আর্কাইভ পাঠানো হয়। এই আর্কাইভে একটি রাস্ট-ভিত্তিক এক্সিকিউটেবল ফাইল থাকে, যা রাশিয়ান অ্যারোনটিক্যাল ইনফরমেশন সেন্টার (ЦАИ/CAI)-এর একটি বৈধ অর্ডার কনফার্মেশন ডকুমেন্টের ছদ্মবেশে থাকে।
পরবর্তী বিভাগগুলিতে, আমরা এই প্রচারাভিযানে ব্যবহৃত ফিশিং প্রলোভনগুলি বিশ্লেষণ করব এবং তারপরে ক্ষতিকারক এক্সিকিউটেবলটির প্রযুক্তিগত বিশ্লেষণ করব। ফাইলটি কীভাবে একটি দ্বিতীয়-পর্যায়ের পেলোড ডাউনলোড এবং কার্যকর করে, তাও আমরা খতিয়ে দেখব। এছাড়াও, আমরা ব্যবহৃত পরিকাঠামো এবং C2 যোগাযোগ পর্যালোচনা করব এবং পরিশেষে, পর্যবেক্ষণকৃত আচরণকে MITRE ATT&CK-এর কৌশল ও পদ্ধতির সাথে মিলিয়ে দেখব।
মূল লক্ষ্য
ক্ষতিগ্রস্ত শিল্প
- মনুষ্যবিহীন বিমান ব্যবস্থা (UAS/UAV) খাত
- বিমান চালনা তথ্য পরিষেবা
ভৌগোলিক কেন্দ্রবিন্দু
- রাশিয়া
- তাজিকিস্তান
- মধ্য এশিয়া
- মধ্যপ্রাচ্য ও ইউরোপ
সংক্রমণ শৃঙ্খল
প্রাথমিক ফলাফল
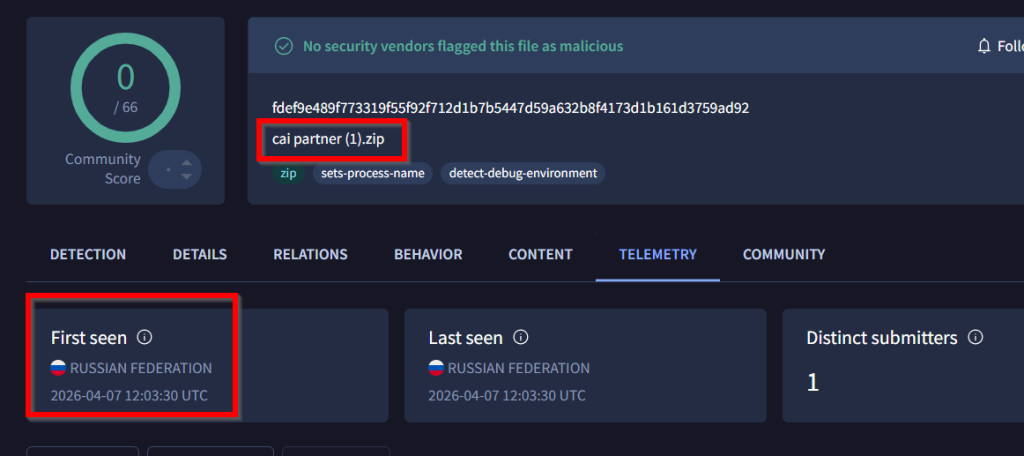
সাম্প্রতিক চলমান ক্যাম্পেইনগুলো তদন্ত করার সময়, আমরা পাবলিক স্যান্ডবক্স, VirusTotal-এ cai partner (1).zip নামের একটি সন্দেহজনক ZIP ফাইল শনাক্ত করি। প্রাথমিক পর্যবেক্ষণে আমরা দেখতে পাই যে ফাইলটি রাশিয়া থেকে জমা দেওয়া হয়েছিল এবং আমাদের হান্টিং নিয়মের বিরুদ্ধে প্রথমবার শনাক্ত হওয়ার সময় এর কোনো ডিটেকশন হয়নি। তবে, ফাইলের নাম এবং এর বিষয়বস্তু সন্দেহজনক বলে মনে হওয়ায় আমাদের দৃষ্টি আকর্ষণ করে।
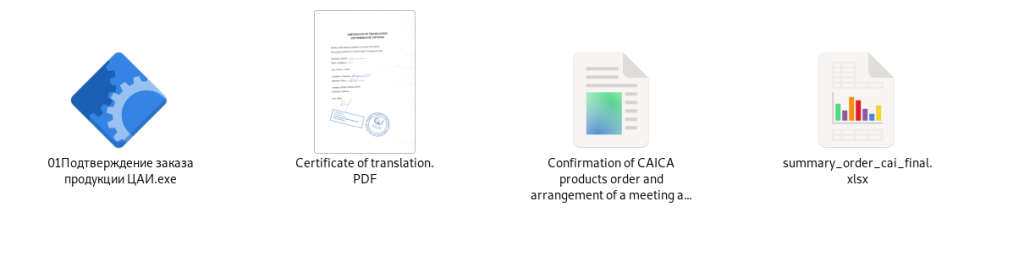
আরও তদন্তের ফলে আমরা cai partner.zip নামের আরেকটি আর্কাইভ খুঁজে পাই, যা প্রলোভনমূলক ডকুমেন্ট এবং ক্ষতিকারক এক্সিকিউটেবল উভয়েরই প্রধান বাহক হিসেবে কাজ করে। এই আর্কাইভের বিষয়বস্তু এক্সট্র্যাক্ট করার পর আমরা দেখতে পাই যে এতে চারটি ফাইল রয়েছে। এর মধ্যে একটি হলো “ Подтверждение заказа продукции ЦАИ.exe ” নামের একটি বাইনারি এক্সিকিউটেবল , যার অনুবাদ হলো “ Confirmation of order of CAI products.exe ”।
এক্সিকিউটেবল ফাইলটির পাশাপাশি, আর্কাইভটিতে পিডিএফ, ডকএক্স এবং এক্সএলএসএক্স ফাইলের মতো একাধিক ছদ্মবেশী ডকুমেন্ট অন্তর্ভুক্ত রয়েছে, যেগুলোকে বৈধ ব্যবসায়িক নথি হিসেবে দেখানোর জন্য তৈরি করা হয়েছে।
ডিকয় ডকুমেন্টস দেখছি
পিডিএফ ল্যুর ডকুমেন্ট
প্রথম যে নথিটি আমাদের দৃষ্টি আকর্ষণ করেছে, সেটি হলো আর্কাইভ থেকে বের করা একটি পিডিএফ ফাইল। ফাইলটির নাম Certificate of translation.PDF এবং এটিকে একটি বৈধ প্রত্যয়নপত্র হিসেবে দেখানোর জন্য তৈরি করা হয়েছে।
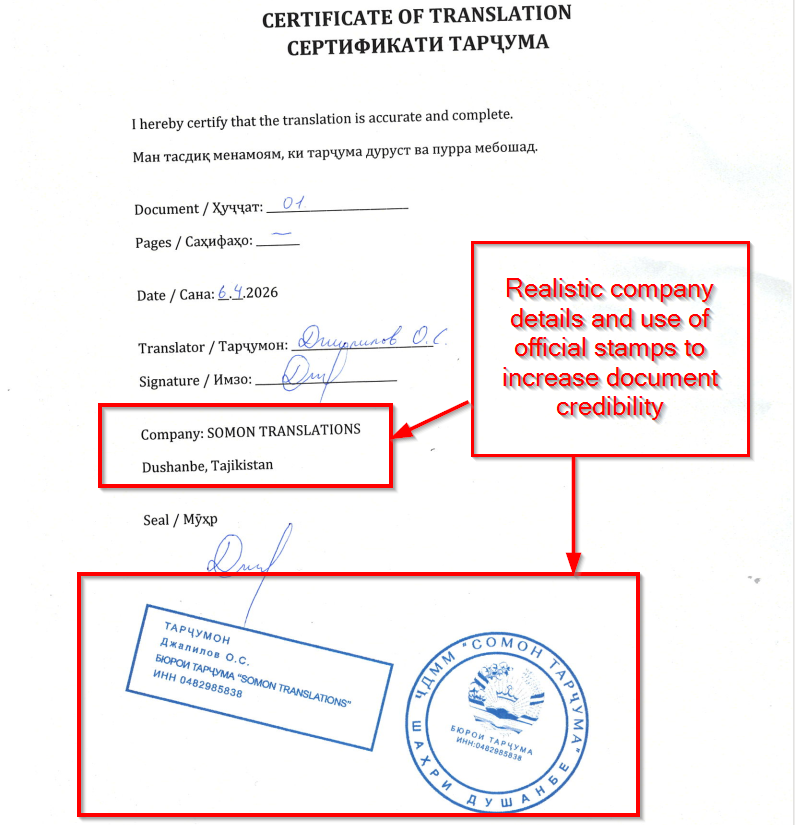
দলিলটি খতিয়ে দেখলে এটিকে একটি আনুষ্ঠানিক অনুবাদ সনদ বলে মনে হয়। এতে দলিল নম্বর, তারিখ, অনুবাদকের নাম, স্বাক্ষর এবং কোম্পানির তথ্যের (সোমন ট্রান্সলেশনস, দুশানবে, তাজিকিস্তান) মতো বিবরণ রয়েছে; এর সত্যতা বাড়ানোর জন্য স্ট্যাম্প ও সীলমোহরও যুক্ত করা হয়েছে।
সুতরাং, একাধিক ভাষার ব্যবহার, আনুষ্ঠানিক কাঠামো এবং প্রাতিষ্ঠানিক ধাঁচের স্ট্যাম্প ও স্বাক্ষরসহ নথিটির খুঁটিনাটি বিষয়গুলো দেখলে মনে হয় যে, এই প্রলোভনটি আন্তর্জাতিক ব্যবসা বা অনুবাদ-সম্পর্কিত কার্যকলাপে জড়িত পেশাদারদের লক্ষ্য করে তৈরি করা হয়েছে।
DOCX Lure Document
নথিটি বিশ্লেষণ করার পর আমরা দেখতে পাই যে, ‘Confirmation of CAICA products order and arrangement of a meeting at the Unmanned Aviation – 2026 forum to discuss payment details and sign a long-term contract.docx’ নামের এই ফাইলটি, ক্ষতিকারক এক্সিকিউটেবলটি চালানোর ঠিক পরেই ভুক্তভোগীর কাছে প্রদর্শিত নথিটির অনুরূপ।
আমরা পরবর্তী অংশে এই নথিটি বিস্তারিতভাবে বিশ্লেষণ করব, যেখানে আমরা দেখাবো কিভাবে রানটাইম চলাকালীন এক্সিকিউটেবল দ্বারা এটি তৈরি হয়।
XLSX প্রলোভন নথি
আর্কাইভের মধ্যে শনাক্ত করা তৃতীয় নথিটি হলো summary_order_cai_final.xlsx নামের একটি এক্সেল ফাইল।
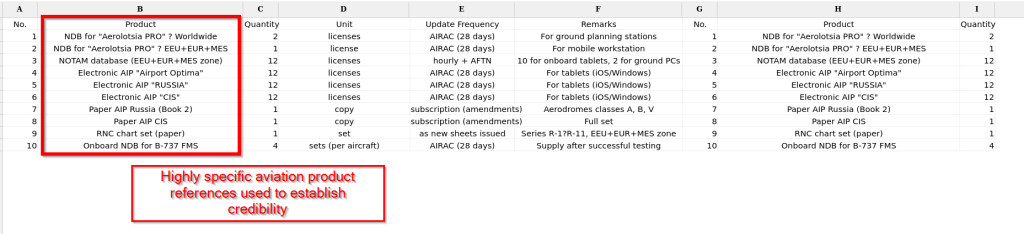
ফাইলটি বিশ্লেষণ করে আমরা দেখেছি যে, এতে বোয়িং ৭৩৭-এর মতো বিমানের জন্য নেভিগেশন ডেটাবেস, NOTAM ডেটাসেট, ইলেকট্রনিক AIP কালেকশন এবং অনবোর্ড সিস্টেমসহ বিমান চলাচল-সম্পর্কিত পণ্যের একটি বিশদ তালিকা রয়েছে। নথিটিতে পরিমাণ, লাইসেন্সিংয়ের বিবরণ, আপডেটের ফ্রিকোয়েন্সি এবং ব্যবহারের মন্তব্যও উল্লেখ করা আছে, যা এটিকে একটি বৈধ অর্ডার সারাংশ বলে মনে করায়।
বিশদ বিবরণ এবং শিল্প-নির্দিষ্ট পরিভাষার ব্যবহার থেকে বোঝা যায় যে, এই নথিটি বিমান চলাচল পেশাজীবী ও সংস্থাগুলোকে লক্ষ্য করে তৈরি করা হয়েছে।
প্রযুক্তিগত বিশ্লেষণ
এই অংশে, আমরা জিপ আর্কাইভ থেকে এক্সট্র্যাক্ট করা ফাইলটির প্রযুক্তিগত বিশ্লেষণ পরীক্ষা করব। আমরা যে এক্সিকিউটেবল ফাইলটি পেয়েছি তার নাম Подтверждение заказа продукции ЦАИ.exe, যার অনুবাদ হলো “ CAI পণ্যের জন্য অর্ডার নিশ্চিতকরণ.exe ”।
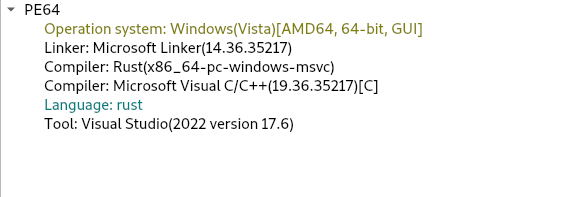
স্ট্যাটিক অ্যানালাইসিস টুল ব্যবহার করে মেটাডেটা পর্যালোচনা করার পর, আমরা শনাক্ত করেছি যে এই ফাইলটি রাস্ট (Rust) প্রোগ্রামিং ভাষায় কম্পাইল করা একটি ৬৪-বিট উইন্ডোজ এক্সিকিউটেবল। এরপর আমরা এক্সিকিউটেবলটির ক্ষতিকারক কার্যকারিতা বিশ্লেষণ করতে অগ্রসর হয়েছি, যেটিকে আমরা দুটি পর্যায়ে বিভক্ত করেছি: প্রথম পর্যায়ে ভুক্তভোগীর মেশিনে এক্সিকিউটেবলটির কার্যকলাপের উপর আলোকপাত করা হয়েছে এবং দ্বিতীয় পর্যায়ে বর্ণনা করা হয়েছে যে, হুমকিদাতা ভুক্তভোগীর মেশিনে কী ডাউনলোড করার চেষ্টা করছে তার উপর নির্ভর করে এক্সিকিউটেবলটি কীভাবে একটি রিমোট সার্ভার থেকে দ্বিতীয় পর্যায়ের পেলোড ডাউনলোড ও ড্রপ করে।
পর্যায় ১ – ক্ষতিকর এক্সিকিউটেবলের বিশ্লেষণ
ক্ষতিকারক এক্সিকিউটেবলটি প্রাথমিকভাবে খতিয়ে দেখে আমরা দেখতে পাই যে, এটি একটি .docx ফাইল চালায়, যা আমরা উপরে আলোচনা করেছি, এবং এটি একটি টোপ হিসেবে কাজ করে ভুক্তভোগীর মনোযোগ অন্যদিকে সরিয়ে দেয়।
ডিকয় ডকুমেন্ট এক্সিকিউশন
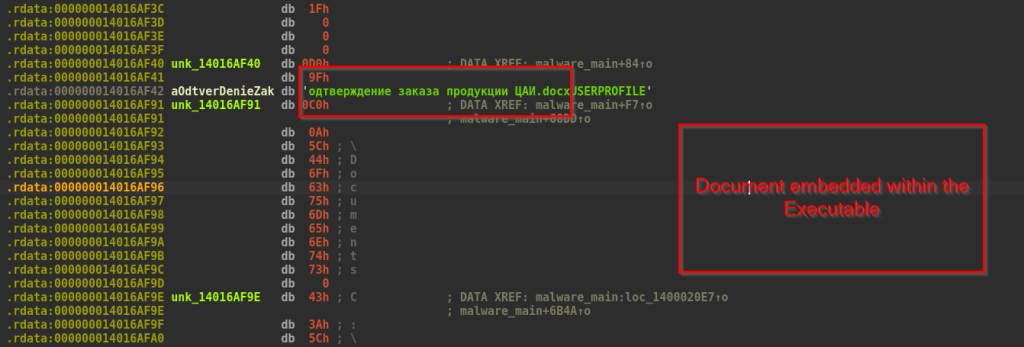
আমরা লক্ষ্য করেছি যে, এক্সিকিউটেবল ফাইলটির ভেতরে একটি ডকুমেন্ট সুস্পষ্টভাবে এমবেড করা আছে। প্রোগ্রামটি চালু হওয়ার ঠিক পরেই, ভুক্তভোগীর মনোযোগ অন্যদিকে সরিয়ে দিতে এবং এটিকে একটি নিরীহ অ্যাপ্লিকেশন বলে মনে হওয়ার বিভ্রম তৈরি করতে এই ডকুমেন্টটি ব্যবহারকারীর স্ক্রিনে প্রদর্শিত হয়।
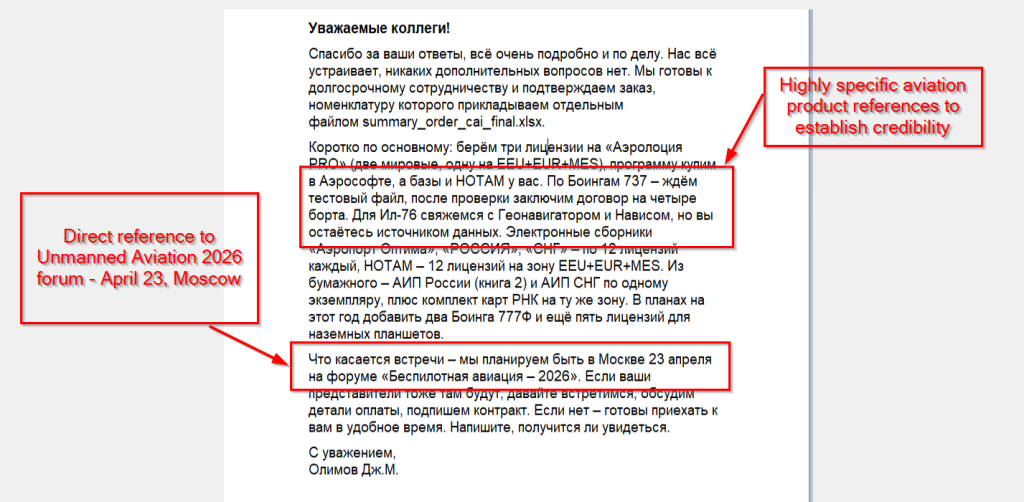
প্রলোভনমূলক নথিটিতে রুশ ভাষায় লেখা একটি ব্যবসায়িক বার্তা রয়েছে, যা “ওলিমভ জেএম” দ্বারা স্বাক্ষরিত। এটিকে এমনভাবে তৈরি করা হয়েছে যাতে এটি একটি দীর্ঘমেয়াদী ব্যবসায়িক চুক্তিতে জড়িত কোনো বিমান সংস্থার পাঠানো আসল বার্তার মতো দেখায়।
এতে এরোলোটিয়া প্রো লাইসেন্স, নোটাম ডেটাবেস, এআইপি রাশিয়া ও সিআইএস, এবং বোয়িং ৭৩৭, আইএল-৭৬ ও বোয়িং ৭৭৭এফ-এর মতো বিমানের জন্য এরোনটিক্যাল চার্টের মতো বিমান চলাচল-সম্পর্কিত পণ্যের উল্লেখ রয়েছে। এতে ট্যাবলেট লাইসেন্সও অন্তর্ভুক্ত আছে। লাইসেন্স নম্বর এবং অঞ্চলসহ বিস্তারিত তথ্যের কারণে বার্তাটি খুবই বাস্তবসম্মত মনে হয়।
এতে ২৩শে এপ্রিল মস্কোতে অনুষ্ঠিতব্য “আনম্যানড এভিয়েশন ২০২৬” নামক আসন্ন অনুষ্ঠানেরও উল্লেখ করা হয়েছে, যা থেকে বোঝা যায় যে হুমকিদাতা বিশেষভাবে সেইসব রুশ-ভাষী ভুক্তভোগীদের লক্ষ্যবস্তু করছে যারা এই অনুষ্ঠানে অংশগ্রহণ করতে পারেন।
সিস্টেম ফিঙ্গারপ্রিন্টিং
প্রলোভনমূলক নথিটি কার্যকর করার পর, ম্যালওয়্যারটি অবিলম্বে শিকারের একটি অনন্য প্রোফাইল তৈরি করার জন্য সিস্টেমের তথ্য সংগ্রহ করা শুরু করে।
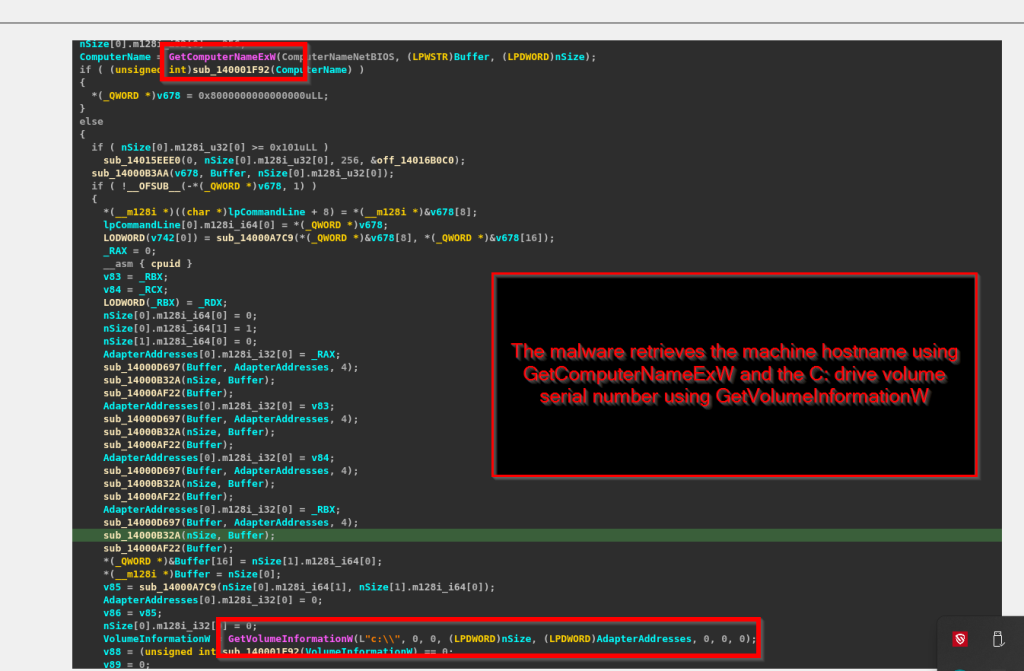
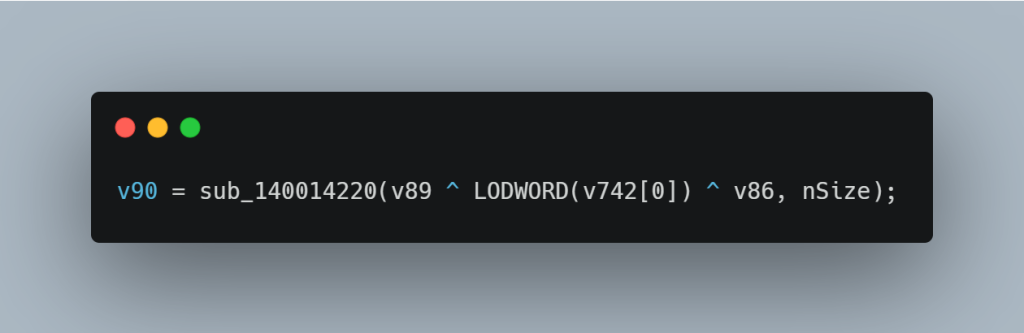
ম্যালওয়্যারটি GetComputerNameExW ব্যবহার করে মেশিনের হোস্টনেম এবং GetVolumeInformationW ব্যবহার করে C: ড্রাইভের ভলিউম সিরিয়াল নম্বর সংগ্রহ করে। এরপর এই মানগুলোকে XOR-এর মাধ্যমে একত্রিত করে একটি দশমিক স্ট্রিং-এ রূপান্তর করা হয়, যা ভুক্তভোগীর সিস্টেমের জন্য একটি অনন্য মেশিন শনাক্তকারী তৈরি করে।
পরিবেশ ও নেটওয়ার্ক অনুসন্ধান
ভুক্তভোগীর মেশিনের জন্য একটি অনন্য আইডি তৈরি করার পর, ম্যালওয়্যারটি সিস্টেম এবং নেটওয়ার্ক সম্পর্কে আরও তথ্য সংগ্রহ করে। এই ধাপটি একটি অভ্যন্তরীণ মডিউল দ্বারা পরিচালিত হয় এবং এটি ব্যবহারকারী ও নেটওয়ার্ক উভয়ের বিবরণের উপর দৃষ্টি নিবদ্ধ করে।
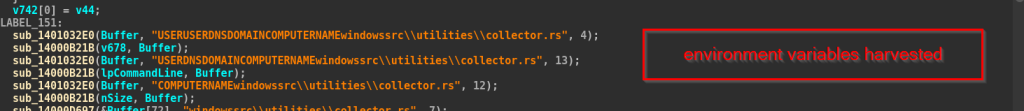
প্রথমে, ম্যালওয়্যারটি গুরুত্বপূর্ণ এনভায়রনমেন্ট ভেরিয়েবল সংগ্রহ করে:
- ব্যবহারকারী – বর্তমানে লগ-ইন করা ব্যবহারকারীর নাম
- USERDNSDOMAIN – ডোমেইন নাম
- কম্পিউটারের নাম – সিস্টেমের হোস্টনেম
- ব্যবহারকারীর প্রোফাইল – ব্যবহারকারীর প্রোফাইলের পথ
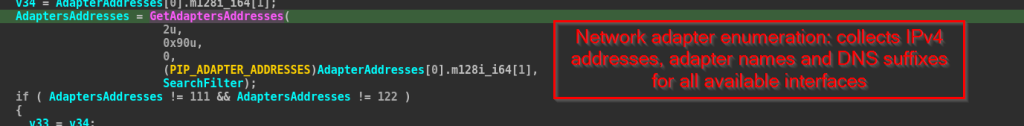
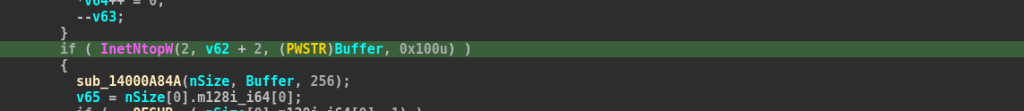
এরপর, ম্যালওয়্যারটি নেটওয়ার্কের তথ্য সংগ্রহ করে। এটি GetAdaptersAddresses ব্যবহার করে সমস্ত নেটওয়ার্ক অ্যাডাপ্টার স্ক্যান করে এবং তাদের IPv4 অ্যাড্রেস সংগ্রহ করে। এই আইপি অ্যাড্রেসগুলোকে InetNtopW ব্যবহার করে পাঠযোগ্য ফরম্যাটে রূপান্তর করা হয়। এটি অ্যাডাপ্টারের নাম এবং ডিএনএস-সম্পর্কিত তথ্যও সংগ্রহ করে।
এরপর এই সমস্ত ডেটা সাজিয়ে কমান্ড-অ্যান্ড-কন্ট্রোল (C2) সার্ভারে পাঠানোর জন্য প্রস্তুত করা হয়।
বহিষ্কার
ম্যালওয়্যারটি ভুক্তভোগীর সমস্ত তথ্য সংগ্রহ করে এবং serde_json নামক একটি লাইব্রেরি ব্যবহার করে সেটিকে JSON ফরম্যাটে রূপান্তর করে। এটি প্রতিটি ডেটাকে কী-ভ্যালু পেয়ার হিসেবে যুক্ত করে ধাপে ধাপে এই JSON তৈরি করে।
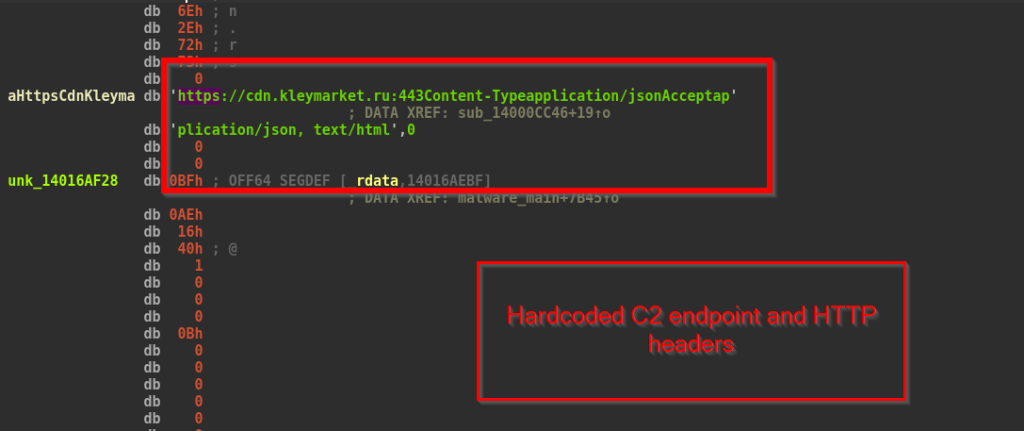
JSON ডেটা তৈরি করার পর, ম্যালওয়্যারটি একটি সাধারণ XOR পদ্ধতি ব্যবহার করে সেটিকে এনক্রিপ্ট করে। এরপর এই এনক্রিপ্ট করা ডেটা একটি HTTP POST অনুরোধ ব্যবহার করে HTTPS (পোর্ট 443)-এর মাধ্যমে cdn[.]kleymarket[.]ru সার্ভারে পাঠানো হয়।
পর্যায় ২ – দ্বিতীয় পর্যায়ের পেলোড ড্রপার
দ্বিতীয় পর্যায়ে, আমরা ম্যালওয়্যারের ডেটা সংগ্রহ থেকে চূড়ান্ত পেলোড সরবরাহে স্থানান্তরের প্রক্রিয়াটি আলোচনা করব। C2 সার্ভার থেকে একটি এনক্রিপ্টেড প্রতিক্রিয়া পাওয়ার পর, ম্যালওয়্যারটি বহু-ধাপের ডিক্রিপশন অ্যালগরিদম ব্যবহার করে পেলোডটি ডিক্রিপ্ট করে এবং তা নিষ্কাশন করে। এরপর ম্যালওয়্যারটি পেলোডটিকে একটি র্যান্ডম ফাইলের নামে ডিরেক্টরিগুলোর মধ্যে কোনো একটিতে সংরক্ষণ করে এবং ভুক্তভোগীর মেশিনে তা কার্যকর করে।
পেলোড ডিক্রিপশন
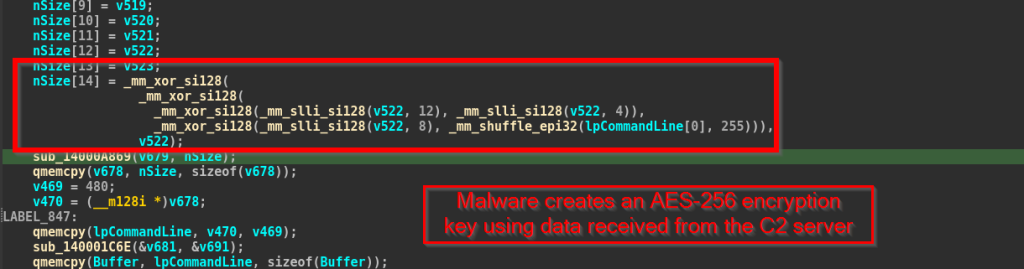
C2 সার্ভার থেকে আসা এনক্রিপ্টেড পেলোডটি একাধিক ধাপে ডিক্রিপ্ট করা হয়। ম্যালওয়্যারটি প্রথমে সার্ভার রেসপন্স থেকে দুটি ভ্যালু বের করে, যেগুলো AES কী হিসেবে ব্যবহৃত হয়। এরপর এটি AES-256 ব্যবহার করে পেলোডটিকে ব্লক আকারে ডিক্রিপ্ট করে।
পেলোড ড্রপ এবং এক্সিকিউশন
পেলোড ডিক্রিপ্ট করার পর, ম্যালওয়্যারটি অক্ষর ও সংখ্যা ব্যবহার করে এলোমেলোভাবে ৬-ক্যারেক্টারের একটি ফাইলের নাম তৈরি করে এবং এর সাথে .exe এক্সটেনশনটি যুক্ত করে। ম্যালওয়্যারটি NtWriteFile ব্যবহার করে পেলোডটি সরাসরি ডিস্কে লিখে রাখে। এটি ফাইলটি নিম্নলিখিত স্থানগুলির মধ্যে যেকোনো একটিতে সংরক্ষণ করে:
- %ব্যবহারকারীর প্রোফাইল%\ডকুমেন্টস\ .exe
- C:\Users\Public\Documents\ .exe
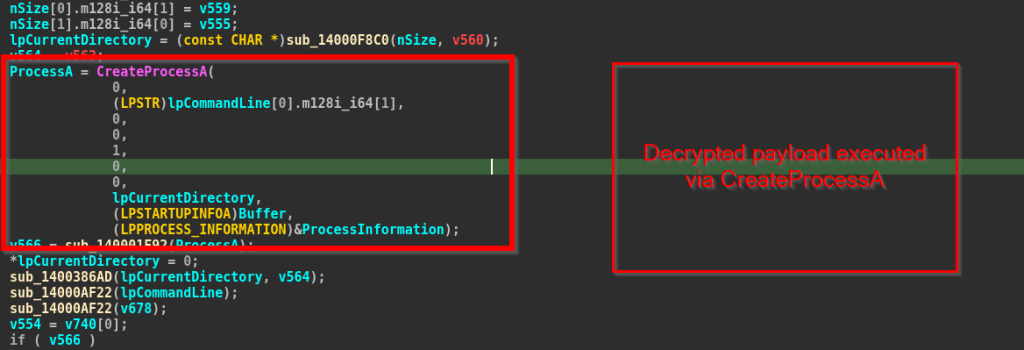
অবশেষে, ম্যালওয়্যারটি CreateProcessA API ব্যবহার করে ডিক্রিপ্ট করা পেলোডটি এক্সিকিউট করে। ড্রপ করা এক্সিকিউটেবলের সম্পূর্ণ পাথটি কোনো প্যারেন্ট অ্যাপ্লিকেশনের নাম উল্লেখ না করে সরাসরি কমান্ড লাইন হিসেবে পাস করা হয়, যা ভিকটিম মেশিনে একটি নতুন প্রসেস চালু করে।
এখন, পরবর্তী অংশে আমরা ক্যাম্পেইনটির অবকাঠামো এবং অ্যাট্রিবিউশন দিকগুলো নিয়ে আলোচনা করব।
পরিকাঠামো এবং অ্যাট্রিবিউশন
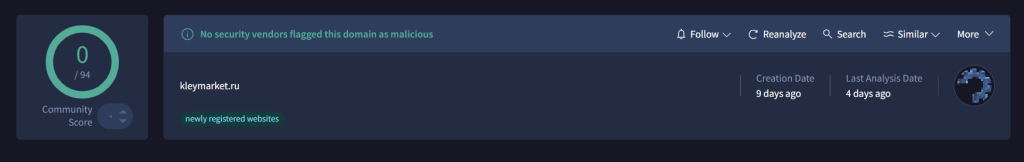
আমরা এই ক্যাম্পেইনে ব্যবহৃত কমান্ড-অ্যান্ড-কন্ট্রোল (C2) পরিকাঠামো বিশ্লেষণ করে দেখেছি যে, hxxp://kleymarket[.]ru ডোমেইনটি আমাদের বিশ্লেষণের মাত্র ৯ দিন আগে নিবন্ধিত হয়েছিল। তদন্তের সময়, কোনো নিরাপত্তা প্রদানকারী সংস্থাই এটিকে ক্ষতিকর হিসেবে চিহ্নিত করেনি।
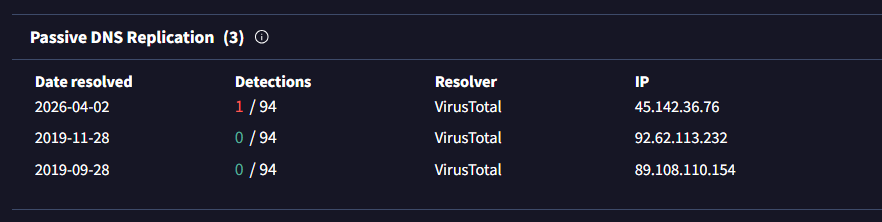
প্যাসিভ ডিএনএস ডেটা থেকে জানা যায় যে, ডোমেইনটি সময়ের সাথে সাথে একাধিক আইপি অ্যাড্রেসে রিজলভ হয়েছে, যার মধ্যে রয়েছে:
45[.]142[.]36[.]76, 92[.]62[.]113[.]232, and 89[.]108[.]110[.]154
২০২৬-০৪-০২ তারিখের সর্বশেষ রেজোলিউশনটি 45[.]142[.]36[.]76 ডোমেইনটিকে নির্দেশ করে, যা এই প্রচারাভিযানে ব্যবহৃত সক্রিয় C2 সার্ভার বলে মনে হচ্ছে। এর বিপরীতে, ২০১৯ সালের পুরোনো রেকর্ড থেকে জানা যায় যে, এই কার্যকলাপের জন্য পুনরায় ব্যবহার করার আগে ডোমেইনটি পূর্বে অন্যান্য উদ্দেশ্যে ব্যবহৃত হতো।
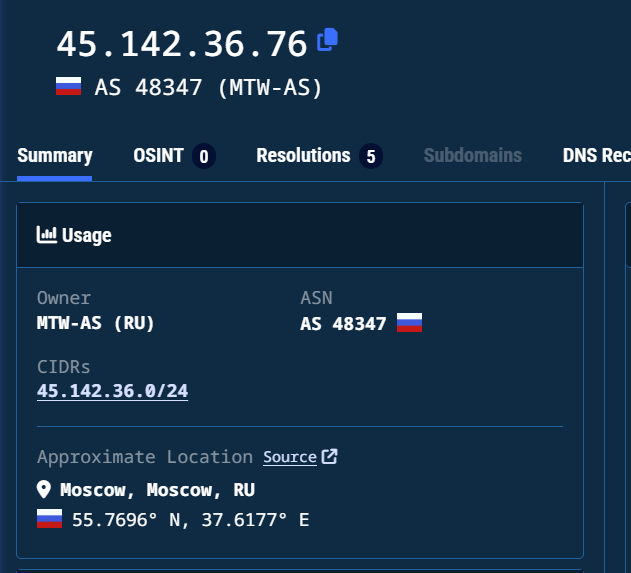
Validin ব্যবহার করে আরও বিশ্লেষণ করে নিশ্চিত হওয়া গেছে যে, ডোমেইন এবং এর সংশ্লিষ্ট সাবডোমেইনটি 45[.]142[.]36[.]76 আইপি অ্যাড্রেসে রেজলভ হয়, যা এই ক্যাম্পেইনে ব্যবহৃত সক্রিয় C2 পরিকাঠামো বলে মনে হচ্ছে। এই আইপি-টি AS48347 (MTW-AS) নামক একটি রাশিয়ান স্বায়ত্তশাসিত সিস্টেমের অধীনে হোস্ট করা আছে এবং এর আনুমানিক অবস্থান রাশিয়ার মস্কোতে।
এই প্রতিবেদন লেখার সময় পর্যন্ত, আমরা এই অভিযানটিকে কোনো পরিচিত হুমকি সৃষ্টিকারী পক্ষের কাজ বলে চিহ্নিত করছি না। তবে, পর্যবেক্ষণকৃত কৌশল, পরিকাঠামো এবং সোশ্যাল ইঞ্জিনিয়ারিং উপাদানগুলো একটি সুপরিকল্পিত ও লক্ষ্যভিত্তিক অভিযানের ইঙ্গিত দেয়। অভিযানটির গোপনীয় বিতরণ পদ্ধতি এবং বিমান-কেন্দ্রিক লক্ষ্যবস্তুর কারণে, আমরা এই অভিযানটির নাম দিয়েছি “অপারেশন সাইলেন্ট রোটর”। অভিযানটির সময় মস্কোতে অনুষ্ঠিতব্য “আনম্যানড এভিয়েশন ২০২৬” ফোরামের সাথে মিলিয়ে সতর্কতার সাথে নির্ধারণ করা হয়েছে বলে মনে হচ্ছে, যা থেকে বোঝা যায় যে এর লক্ষ্য এমন বিমান-পেশাজীবীরা, যারা এই অনুষ্ঠানে অংশগ্রহণ করতে বা এর সাথে যুক্ত থাকতে পারেন।
উপসংহার
SEQRITE ল্যাবস ইউরেশীয় মনুষ্যবিহীন বিমান খাতের পেশাদারদের প্রভাবিত করা একটি লক্ষ্যভিত্তিক স্পিয়ার ফিশিং ক্যাম্পেইন শনাক্ত করেছে। এই ক্যাম্পেইনটি ভুক্তভোগীর বিশ্বাস অর্জনের জন্য বাস্তবসম্মত বিমান-সম্পর্কিত নথি ব্যবহার করে, যেগুলোর বিষয়বস্তু মস্কোর “আনম্যানড এভিয়েশন ২০২৬” ফোরামের সাথে সংযুক্ত। প্রেরিত ম্যালওয়্যারটি একটি রাস্ট-ভিত্তিক এক্সিকিউটেবল, যা সিস্টেমের তথ্য সংগ্রহ করে, এনক্রিপ্টেড HTTPS-এর মাধ্যমে একটি রিমোট সার্ভারের সাথে যোগাযোগ করে এবং কার্যকর করার জন্য দ্বিতীয় পর্যায়ের পেলোড ডাউনলোড করে।
এই প্রচারাভিযানে ব্যবহৃত পরিকাঠামোটি খুবই সীমিত ও স্বল্পস্থায়ী, যা একটি নতুন নিবন্ধিত .ru ডোমেনের উপর নির্ভরশীল। এই প্রতিবেদন লেখার সময় পর্যন্ত, আমরা এই প্রচারাভিযানটিকে কোনো পরিচিত হুমকি সৃষ্টিকারী পক্ষের কাজ বলে মনে করছি না। তবে, রুশ ভাষার প্রলোভনমূলক বার্তা এবং প্রসঙ্গ-নির্দিষ্ট বিষয়বস্তুর ব্যবহার থেকে বোঝা যায় যে, এই প্রচারাভিযানটি অঞ্চল-কেন্দ্রিক এবং একই ইকোসিস্টেমের শিকারদের লক্ষ্যবস্তু করছে।
Seqrite সুরক্ষা
Trojan.Win64
আপোষের সূচক (আইওসি)
| হ্যাশ (SHA-256) | ফাইল |
| 5936f42ffd7fa7896eeae725b60a5d26bbf3e584712671ef5da0138ee5d58f60 | Подтверждение заказа продукции ЦАИ.exe |
| fdef9e489f773319f55f92f712d1b7b5447d59a632b8f4173d1b161d3759ad92 | cai partner (1).zip |
| 57e26f6e3b311a1064c946b69159ee05abedf9228b2f95c65536429e7ac7fb24 | cai partner.zip |
| a7bd8869293212e1671df90d2d41b96d4933eb9408b1111bd830e111a91bb202 | অনুবাদের শংসাপত্র.পিডিএফ |
| 2064ef387ac9e51ba72b32004d99e8a0b291dbab24ed8db30f437abf1b40cb49 | CAICA পণ্যের অর্ডার নিশ্চিতকরণ এবং অর্থপ্রদানের বিবরণ নিয়ে আলোচনা ও একটি দীর্ঘমেয়াদী চুক্তি স্বাক্ষরের জন্য ‘আনম্যানড এভিয়েশন – ২০২৬’ ফোরামে একটি বৈঠকের আয়োজন।docx |
| 89f8e42c825d09a0a50e99bbf7304d7037be33ea362a57d34f87fa7981f80126 | summary_order_cai_final.xlsx |
URL গুলি
| 45[।]142[।]36[।]76 |
| cdn[.]kleymarket[.]ru |
MITRE ATT&CK ম্যাপিং
| যুদ্ধকৌশল | টেকনিক আইডি | প্রযুক্তির নাম |
| প্রাথমিক অ্যাক্সেস | T1566.001 | ফিশিং: স্পিয়ারফিশিং সংযুক্তি |
| ফাঁসি | T1204.002 | ইউজার এক্সিকিউশন: ক্ষতিকারক ফাইল |
| ফাঁসি | T1059.003 | কমান্ড এবং স্ক্রিপ্টিং ইন্টারপ্রেটার: উইন্ডোজ কমান্ড শেল |
| ফাঁসি | T1106 | নেটিভ এপিআই |
| প্রতিরক্ষা ফাঁকি | T1036.004 | মাস্করাডিং: বৈধ নাম বা অবস্থানের সাথে মিল করুন |
| প্রতিরক্ষা ফাঁকি | T1027 | অস্পষ্ট ফাইল বা তথ্য |
| প্রতিরক্ষা ফাঁকি | T1140 | Deobfuscate/ডিকোড ফাইল বা তথ্য |
| আবিষ্কার | T1082 | সিস্টেম তথ্য আবিষ্কার |
| আবিষ্কার | T1016 | সিস্টেম নেটওয়ার্ক কনফিগারেশন আবিষ্কার |
| আবিষ্কার | T1033 | সিস্টেমের মালিক/ব্যবহারকারী আবিষ্কার |
| আবিষ্কার | T1083 | ফাইল এবং ডিরেক্টরি আবিষ্কার |
| কমান্ড এবং কন্ট্রোল | T1071.001 | অ্যাপ্লিকেশন লেয়ার প্রোটোকল: ওয়েব প্রোটোকল |
| কমান্ড এবং কন্ট্রোল | T1090.001 | প্রক্সি: অভ্যন্তরীণ প্রক্সি |
| বহিষ্কার | T1041 | C2 চ্যানেল ওভার এক্সফিল্ট্রেশন |
| প্রভাব | T1105 | ইনগ্রেস টুল ট্রান্সফার |
লেখক
প্রিয়া প্যাটেল
রায়পতি লক্ষ্মী প্রসন্ন সাই


