

বিষয়বস্তু
- ভূমিকা
- প্রাথমিক ফলাফল
- সংক্রমণ শৃঙ্খল।
- প্রযুক্তিগত বিশ্লেষণ
- পর্যায় ০ - ক্ষতিকারক জিপ ফাইল।
- পর্যায় ১ – ক্ষতিকারক ভেলেট্রিক্স ইমপ্লান্ট।
- পর্যায় ২ – ক্ষতিকারক ভি-শেল ইমপ্লান্ট।
- শিকার এবং অবকাঠামো।
- আরোপণ
- উপসংহার
- Seqrite সুরক্ষা.
- IOCs
- মিটার এটিএন্ডসিকে।
লেখক: সুভজিত সিংহ এবং সাথবিক রাম প্রক্কি
ভূমিকা
Seqrite ল্যাবস এপিটি-টিম সম্প্রতি একটি ক্যাম্পেইন খুঁজে পেয়েছে, যা চীনের টেলিকম শিল্পকে লক্ষ্যবস্তু করেছে। এই ক্যাম্পেইনটির লক্ষ্য হলো চায়না মোবাইল টিয়েটং কোং, লিমিটেড, যা চীনের অন্যতম প্রধান টেলিকম কোম্পানি চায়না মোবাইলের একটি সুপরিচিত সহযোগী প্রতিষ্ঠান। এই ক্যাম্পেইনে ব্যবহৃত সম্পূর্ণ ম্যালওয়্যার ইকোসিস্টেমটি ভেলেট্রিক্স ম্যালওয়্যার এবং ভি-শেল ম্যালওয়্যারের ব্যবহারের উপর ভিত্তি করে তৈরি। ভি-শেল হলো একটি অত্যন্ত সুপরিচিত অ্যাডভার্সারি সিমুলেশন টুল, যা চীনের থ্রেট অ্যাক্টররা বিভিন্ন পশ্চিমা প্রতিষ্ঠানকে লক্ষ্যবস্তু করার জন্য ব্যাপকভাবে ব্যবহার করে থাকে।
এই ব্লগে, আমরা আমাদের বিশ্লেষণের সময় যে প্রযুক্তিগত জটিলতার মুখোমুখি হয়েছিলাম তা অন্বেষণ করব। আমরা এই প্রচারণার বিভিন্ন পর্যায় পরীক্ষা করব, এই প্রচারণায় ব্যবহৃত ইমপ্লান্টের প্রাথমিক সংক্রমণ পর্যায়ে গভীরভাবে ডুব দিয়ে শুরু করব এবং প্রচারণার একটি চূড়ান্ত পর্যালোচনা দিয়ে শেষ করব।
প্রাথমিক ফলাফল
সম্প্রতি, ১৩ই মে, আমাদের দল একটি ক্ষতিকারক ZIP ফাইল খুঁজে পায়, যা VirusTotal-এর মতো বিভিন্ন উৎসে উঠে আসে । সেখানে ZIP ফাইলটিকে সংক্রমণের প্রাথমিক উৎস হিসেবে ব্যবহার করা হয়েছে এবং এর ZIP ফোল্ডারের ভেতরে একাধিক EXE ও DLL ফাইল ছিল। ঠিক একই দিনে অন্যান্য থ্রেট গবেষকরাও ফাইলটি খুঁজে পান ।
জিপটিতে 2025 চায়না মোবাইল টিটং কোং লিমিটেড নামে পরিচিত একটি আকর্ষণীয় এক্সিকিউটেবল ফাইল রয়েছে। অভ্যন্তরীণ প্রশিক্ষণ প্রোগ্রাম চালু হতে চলেছে, অনুগ্রহ করে যত তাড়াতাড়ি সম্ভব নিবন্ধন করুন। exe যা drstat.dll এবং আরও অনেক আকর্ষণীয় DLL লোড করে। তারপর, আমরা এই ফাইলগুলির কার্যকারিতা খতিয়ে দেখার সিদ্ধান্ত নিই।
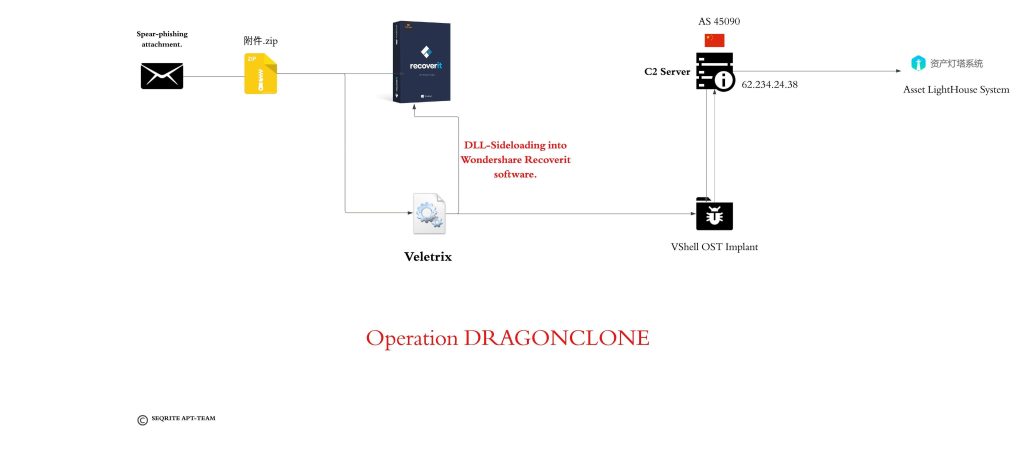
সংক্রমণ শৃঙ্খল
প্রযুক্তিগত বিশ্লেষণ
আমরা বিশ্লেষণকে তিনটি ভিন্ন ভাগে ভাগ করব, প্রথমে ক্ষতিকারক জিপ সংযুক্তিটি পরীক্ষা করে দেখব, তারপরে ক্ষতিকারক ভেলেট্রিক্স ইমপ্লান্ট এবং তারপরে আমরা VShell ম্যালওয়্যার সম্পর্কে কিছু সংক্ষিপ্ত বিশ্লেষণ দেখব।
পর্যায় ০ - ক্ষতিকারক জিপ ফাইল।
প্রাথমিকভাবে, আমরা 附件.zip নামে পরিচিত একটি ক্ষতিকারক ZIP ফাইল খুঁজে পাই, যা attachment.zip নামেও পরিচিত। ZIP ফাইলের বিষয়বস্তু অনুসন্ধান করার সময়।
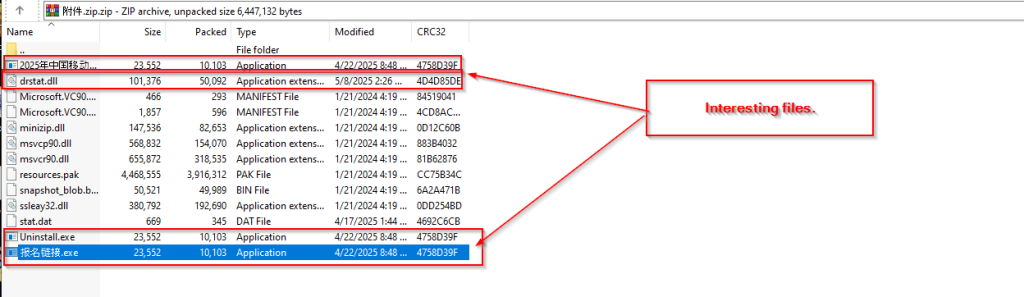
আমরা আকর্ষণীয় EXE এবং DLL এবং XML ফাইলগুলির একটি সেট পেয়েছি, যার মধ্যে বেশিরভাগই বৈধভাবে মাইক্রোসফ্ট স্বাক্ষরিত বাইনারি ছিল, যেখানে তাদের কিছুর Shenzhen Thunder Networking Technologies Ltd দ্বারা কোড-সাইনিং সার্টিফিকেট ছিল, এবং একটি আকর্ষণীয় DLL ফাইল drstat.dll ছিল যা প্রায়শই WonderShare RepairIt সফ্টওয়্যারের সাথে যুক্ত।
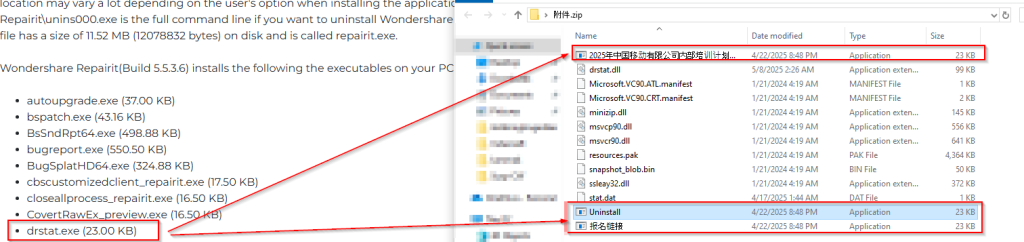

Wondershare Repairit এর একটি অফিসিয়াল ওয়েবসাইট থেকে নিশ্চিত করার পর, আমরা নিশ্চিত করতে পারি যে drstat.exe নামে পরিচিত একটি এক্সিকিউটেবল ফাইল, যার নাম পরিবর্তন করে তিনবার তিনটি ভিন্ন নামে প্যাকেজ করা হয়েছে, যা হল:
- চায়না মোবাইল লিমিটেডের ২০২৫ সালের অভ্যন্তরীণ প্রশিক্ষণ কর্মসূচি শুরু হতে চলেছে। যত তাড়াতাড়ি সম্ভব নিবন্ধন করুন।.
- আনইনস্টল করুন।
- রেজিস্ট্রেশন-লিঙ্ক.
এরপর, আমরা আরও নিশ্চিত করার সিদ্ধান্ত নিলাম যে, হয় Wondershare প্রকৃত বাইনারি স্বাক্ষর করে, যা আনুষ্ঠানিকভাবে তাদের ওয়েবসাইট থেকে পাওয়া যায়।
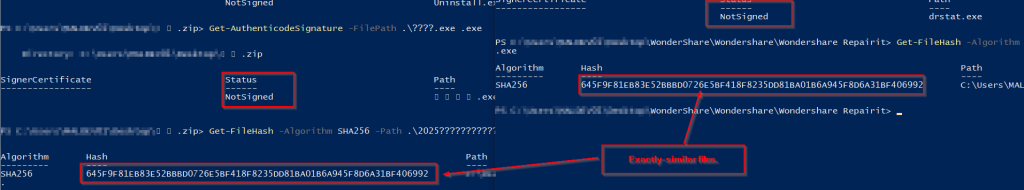
অবশেষে, আমরা নিশ্চিত করতে পেরেছি যে, হুমকি সৃষ্টিকারী সত্তাটি সেই একই ফাইল ব্যবহার করেছে, যা ওয়ান্ডারশেয়ারের অফিসিয়াল ওয়েবসাইট থেকে ডাউনলোডের জন্য উপলব্ধ । ওয়ান্ডারশেয়ারের এই কোড-সাইনিং কৌশলটি খতিয়ে দেখে এবং এই ক্ষতিকারক ফাইলটি বিশ্লেষণ করার পর আমরা নিশ্চিত হতে পারি যে, হুমকি সৃষ্টিকারী ব্যক্তিটি ইমপ্লান্টটি চালু করার জন্য টার্গেটের বিরুদ্ধে ডিএলএল-সাইডলোডিং ব্যবহার করেছে, যেটিকে আমরা ভেলেট্রিক্স (VELETRIX) নামে অভিহিত করার সিদ্ধান্ত নিয়েছি।
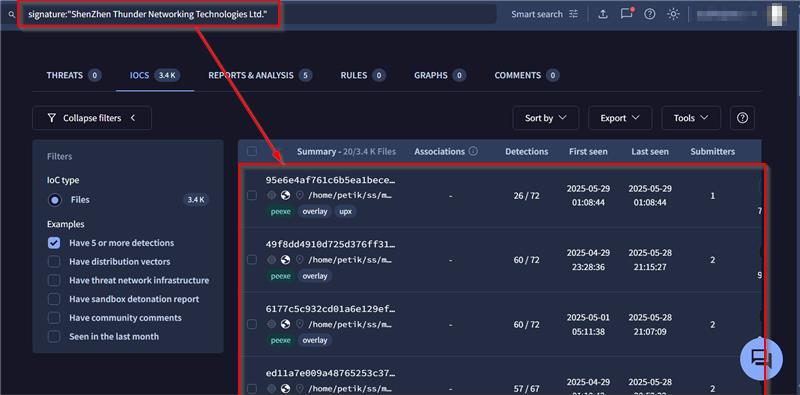
পরবর্তী বিভাগে যাওয়ার আগে, আমরা নিশ্চিত করছি যে 'শেনজেন থান্ডার নেটওয়ার্কিং টেকনোলজিস লিমিটেড'-এর এই সংকুচিত এক্সিকিউটেবলে প্যাক করা অন্যান্য কোড সাইনিং সার্টিফিকেটটি প্রায়শই বিভিন্ন প্রতিবেদন এবং আলোচনায় চীনা-উদ্ভূত হুমকি সত্তা দ্বারা অপব্যবহার করা হয়েছে বলে দূষিত এক্সিকিউটেবলের সাথে যুক্ত করা হয়েছে।
পর্যায় ১ – ক্ষতিকারক ভেলেট্রিক্স ইমপ্লান্ট।

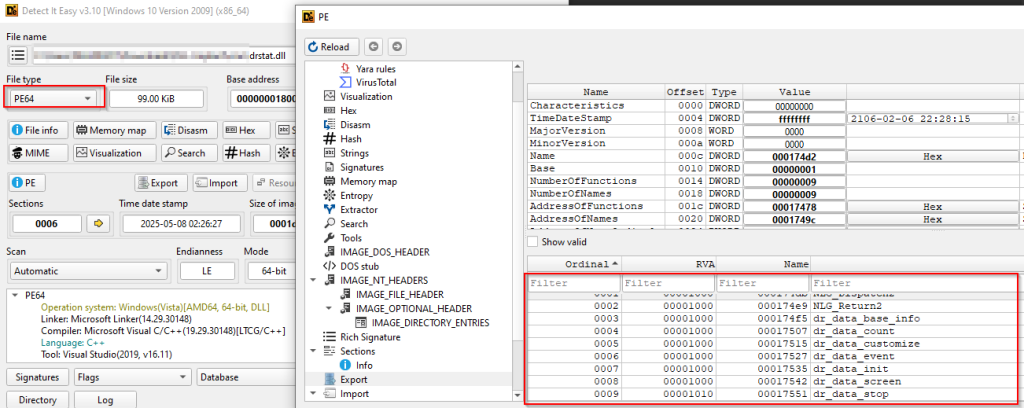
প্রাথমিকভাবে, ইমপ্লান্টটি অনুসন্ধান করে, আমরা ইমপ্লান্ট সম্পর্কে কিছু মৌলিক তথ্য বের করেছি, তা হল এটি একটি 64-বিট বাইনারি যার সাথে এতে কয়েকটি আকর্ষণীয় এক্সপোর্ট ফাংশন রয়েছে। এরপর, আমরা এই ক্ষতিকারক ইমপ্লান্টের কোড বিশ্লেষণের উপর আলোকপাত করব।
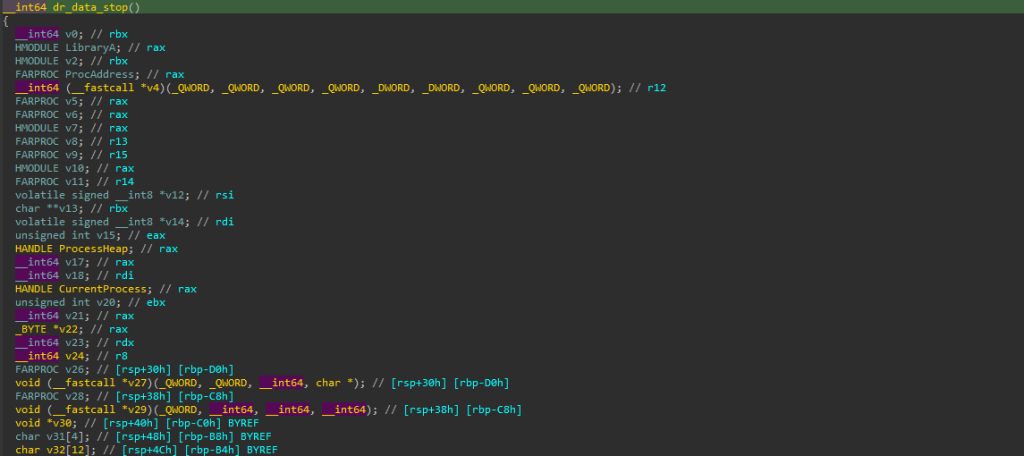
সমস্ত রপ্তানি পরীক্ষা করার পর, সমস্ত রপ্তানির মধ্যে, আমরা dr_data_stop কে আকর্ষণীয় ক্ষতিকারক কোড ধারণকারী কোড হিসেবে পেয়েছি।
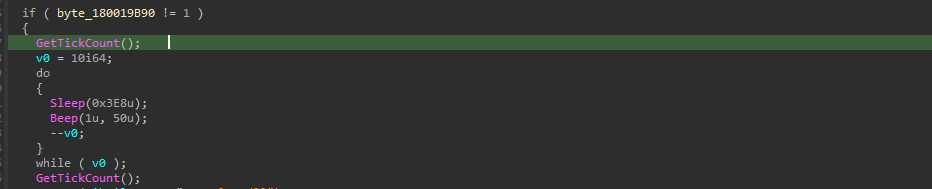
প্রাথমিকভাবে, ইমপ্লান্টটি একটি ছোট বিশ্লেষণ-বিরোধী কৌশল দিয়ে শুরু হয়, যা স্লিপ ও বিপ উইন্ডোজ এপিআই-এর একটি সংমিশ্রণ ব্যবহার করে। এটি মূলত একটি ডু-হোয়াইল লুপের ভিতরে চলে, যা স্বয়ংক্রিয় স্যান্ডবক্স বিশ্লেষণ এড়ানোর জন্য প্রায় ১০ সেকেন্ডের জন্য এক্সিকিউশন বিলম্বিত করে এবং একটি বিপ শব্দ বাজায় । লুপটি ১ সেকেন্ডের জন্য স্লিপ করে এবং ১০ বার বিপ দেয়। এই সম্পূর্ণ প্রক্রিয়াটির উদ্দেশ্য হলো বিশ্লেষকের বিশ্লেষণকে বিলম্বিত করা অথবা স্বয়ংক্রিয় স্যান্ডবক্সকে বিভ্রান্ত করা।
এই কৌশলটি সিস্টেম লেভেলে NtDelayExecution-কে কাজে লাগায় – Beep অভ্যন্তরীণভাবে NtDelayExecution-কে কল করে, যা বিলম্বের জন্য মিলিসেকেন্ড নির্দিষ্ট করে একটি “DelayInterval” প্যারামিটার গ্রহণ করে। এটি কার্যকর হলে, NtDelayExecution কলিং থ্রেডটিকে থামিয়ে দেয়, যার ফলে স্যান্ডবক্স টাইমআউট বা ডিবাগারের নিয়ন্ত্রণ হারানোর মতো ঘটনা ঘটে। এটি খুব বেশি ক্ষতিকর না হলেও, একটি কার্যকর অ্যান্টি-স্যান্ডবক্স কৌশল । Beep API-টি বিশেষভাবে চতুর, কারণ এটি দ্বৈত উদ্দেশ্য সাধন করে: এর অভ্যন্তরীণ NtDelayExecution কলের মাধ্যমে এক্সিকিউশনে বিলম্ব তৈরি করার পাশাপাশি এমন অডিও আর্টিফ্যাক্টও তৈরি করে যা অ্যানালাইসিস পরিবেশে ভিন্ন আচরণকে ট্রিগার করতে পারে অথবা গবেষকদের সক্রিয় কোড এক্সিকিউশন সম্পর্কে সতর্ক করতে পারে।
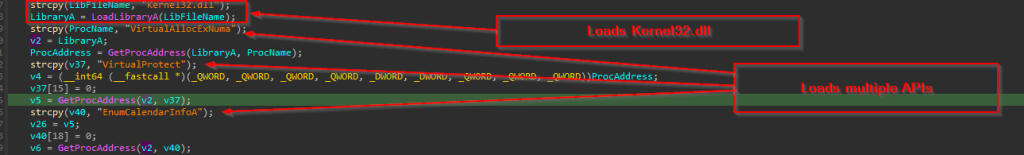
এরপর, এটি kernel32.dll লোড করার দিকে অগ্রসর হয়। LoadLibraryA ব্যবহার করে DLL-টি লোড হয়ে গেলে, VirtualAllocExNuma, VirtualProtect ও EnumCalendarInfo-এর মতো কিছু গুরুত্বপূর্ণ API রিজলভ করার জন্য GetProcAddress ব্যবহৃত হয়।
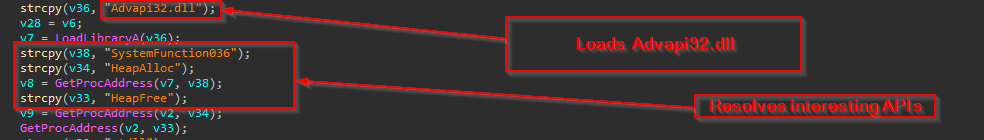
একইভাবে, এটি ADVAPI32.dll লোড করে এবং একবার DLL লোড হয়ে গেলে, এটি একই কৌশল ব্যবহার করে সমাধান করে, যা হল SystemFunction036, HeapAlloc এবং HeapFree।

অবশেষে, ntdll.dll লোড করা হয়, এবং একটি আকর্ষণীয় উইন্ডোজ API সমাধান করা হয় যা RtlIpV4StringToAddressA নামে পরিচিত।
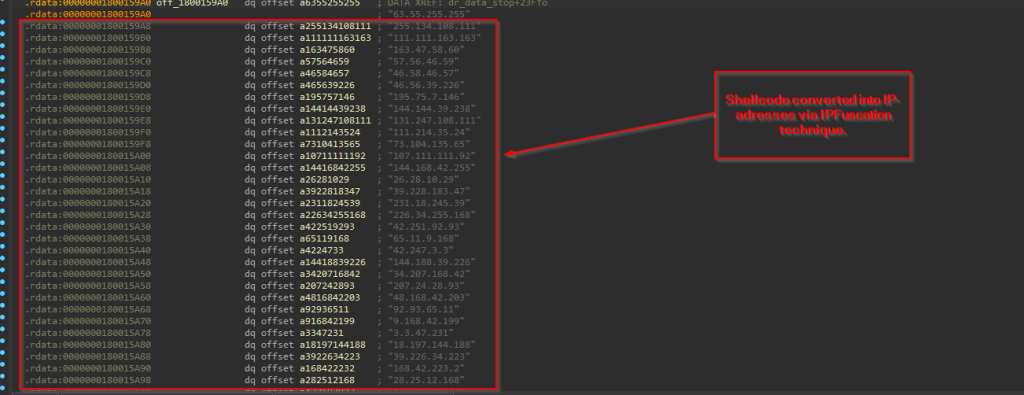
এরপর, এই ক্ষতিকারক লোডারটি IPFuscation নামক একটি কৌশল ব্যবহার করে, যা মূলত ক্ষতিকারক শেলকোডকে IPV4 ঠিকানার তালিকায় রূপান্তর করে।

এছাড়াও, RtlIpv4StringToAddressA API ব্যবহারের পাশাপাশি একটি while-loop ব্যবহার করে অস্পষ্ট শেলকোডটি ডিকোড করা হয়, যা ASCII IP স্ট্রিংকে বাইনারিতে রূপান্তর করার মাধ্যমে করা হয়, যেখানে বাইনারিটি পরবর্তীতে শেলকোড হিসেবে কার্যকর হয়।
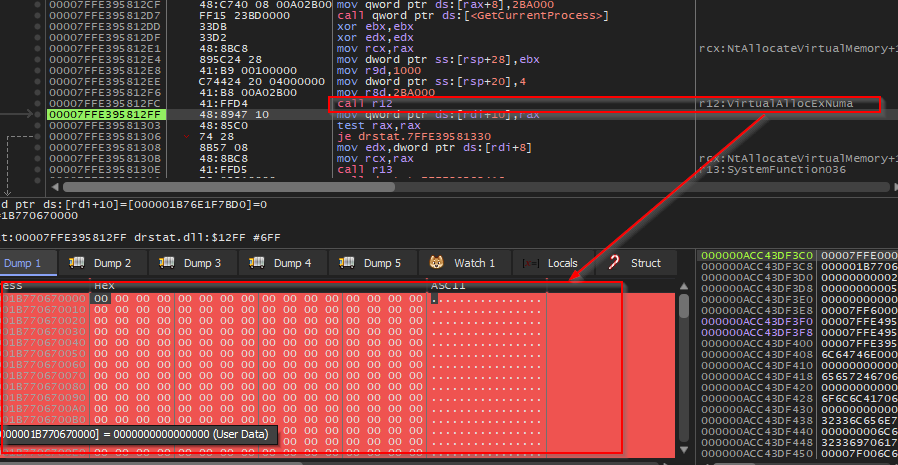
একবার শেলকোডটি বাইনারি আকারে বের করা হলে, VirtualAllocExNuma API ব্যবহার করে বর্তমান প্রক্রিয়ায় শুধুমাত্র Read & Write অনুমতি সহ একটি নতুন মেমরি ব্লক বরাদ্দ করা হয়।
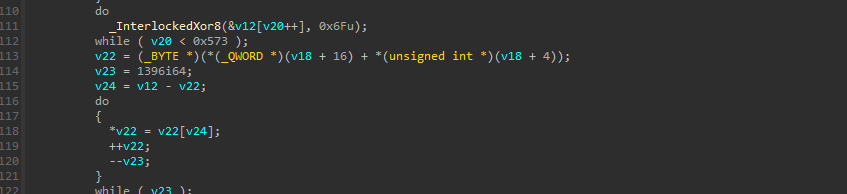

এখন, মেমোরি বরাদ্দ হয়ে গেলে, আরও একটি সাধারণ XOR অপারেশন ব্যবহার করে, উইন্ডোজ API এর মাধ্যমে IpFuscation কৌশল থেকে ডি-অবফাস্কেটেড এনকোডেড ব্লবটি XOR-অপারেশনের মাধ্যমে আরও ডিকোড করার জন্য ব্যবহার করা হয় এবং বরাদ্দকৃত মেমোরিতে অনুলিপি করা হয়।
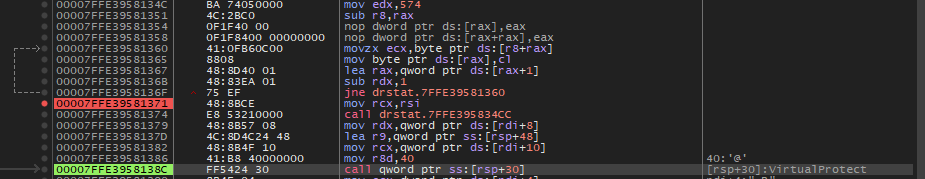

তারপর, এটি বরাদ্দকৃত মেমোরির মেমোরি সুরক্ষাকে Execute-Read-Write-এ পরিবর্তন করতে VirtualProtect ব্যবহার করে।
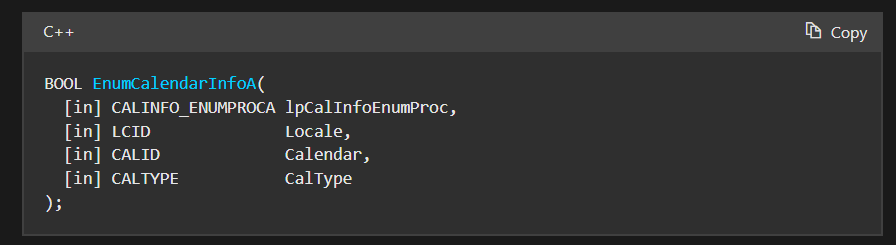
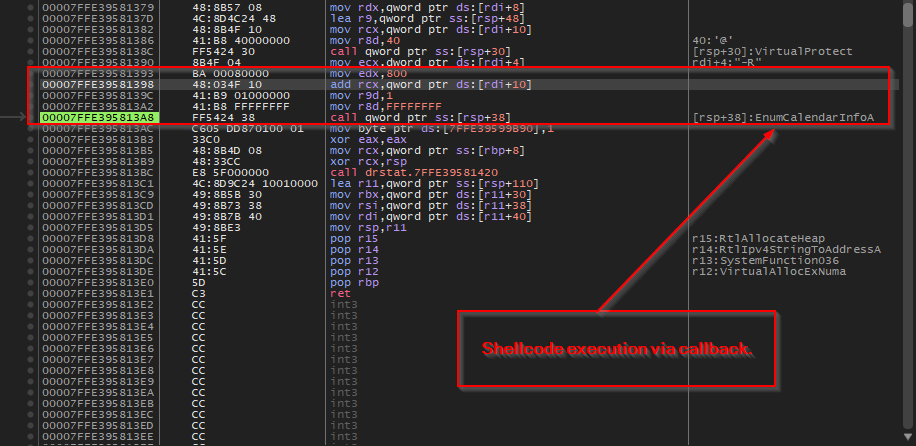
তারপর, সবশেষে, এটি কলব্যাক ফাংশনের মাধ্যমে শেলকোড এক্সিকিউশনের একটি কিছুটা অভিনব কৌশল ব্যবহার করে, আর তা হলো শেলকোডটি এক্সিকিউট করার জন্য EnumCalendarInfoA API ব্যবহার করা। এই কৌশলটি এই সত্যটিকে কাজে লাগায় যে EnumCalendarInfoA একটি প্যারামিটার হিসেবে একটি কলব্যাক ফাংশন পয়েন্টার আশা করে – ম্যালওয়্যারটি তার শেলকোডের অ্যাড্রেসকে এই কলব্যাক হিসেবে পাস করে, যার ফলে যখন API-টি একটি বৈধ ক্যালেন্ডার এনুমারেশন ফাংশন ভেবে কল করার চেষ্টা করে, তখন উইন্ডোজ অজান্তেই ক্ষতিকারক কোডটি এক্সিকিউট করে ফেলে, অথচ আমাদের ক্ষেত্রে শেলকোডটি এক্সিকিউট হয়ে যায়, যা মূলত VShell OST ফ্রেমওয়ার্কের একটি উইন্ডোজ ইমপ্লান্ট।
পরিশেষে, আমরা উপসংহারে আসতে পারি যে ভেলেট্রিক্স ইমপ্লান্ট যা কলব্যাক মেকানিজমের মাধ্যমে কোড ইনজেকশন সম্পাদন করে। পরবর্তী বিভাগে, আমরা ভিশেল ইমপ্লান্টটি দেখব, যা বেশ সুপরিচিত, এবং এর কার্যকারিতা সম্পর্কে জানব।
পর্যায় ২ – ক্ষতিকারক ভিশেল ইমপ্লান্ট।
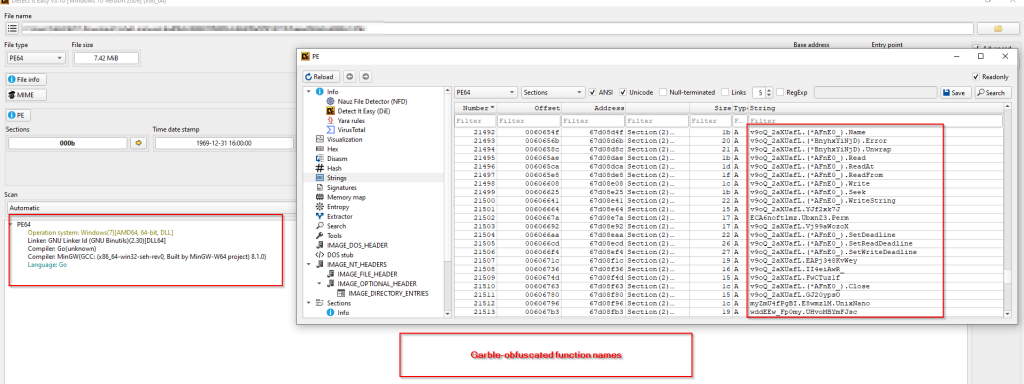
VShell হলো Golang-এ তৈরি একটি বেশ সুপরিচিত ক্রস-প্ল্যাটফর্ম OST ফ্রেমওয়ার্ক, যা প্রাথমিকভাবে একজন গবেষক তৈরি করেছিলেন। পরবর্তীতে এটি রহস্যজনকভাবে সরিয়ে ফেলা হয়, যেমনটি একাধিক গবেষণা ব্লগে বিভিন্ন গবেষক উল্লেখ করেছেন। এই গবেষকরা UNC5174- এর মতো বিভিন্ন ক্যাম্পেইন ট্র্যাক করেছেন , যা চীনা ভূ-অঞ্চল থেকে উদ্ভূত হুমকি সৃষ্টিকারীরা ব্যবহার করেছে।
যেমনটি উল্লেখ করা হয়েছে, আগের বিভাগে VELETRIX এই উইন্ডোজ ইমপ্ল্যান্টটি মেমোরিতে লোড করে। ফাইলের ভেতরে অনুসন্ধান করে আমরা দেখতে পেলাম যে নির্দিষ্ট ইমপ্ল্যান্টটি, যা ফেলে দেওয়া হয়েছে, তার নাম tcp_windows_amd64.dll। যেহেতু, এই কাঠামোটি ভালভাবে গবেষণা করা হয়েছে, আমরা কেবল মূল-সামগ্রী এবং ইমপ্ল্যান্টের আরও একটি মৌলিক সারসংক্ষেপ দেখব।
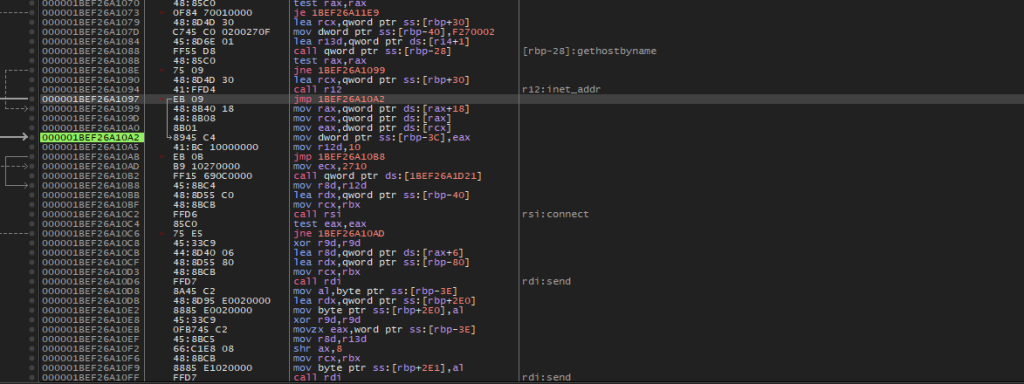
ইমপ্লান্টটি পরীক্ষা করে দেখা যায় যে, এতে সংযোগ স্থাপন, প্রেরণ ও গ্রহণ করার মতো একাধিক কার্যকারিতা রয়েছে, যা অপারেটরের সাথে যোগাযোগের জন্য ব্যবহৃত হয়। এই সমস্ত ফাংশন উইনসোক (WinSock) লাইব্রেরির একাধিক উইন্ডোজ এপিআই (API) থেকে অন্তর্নিহিত কোড ব্যবহার করে।
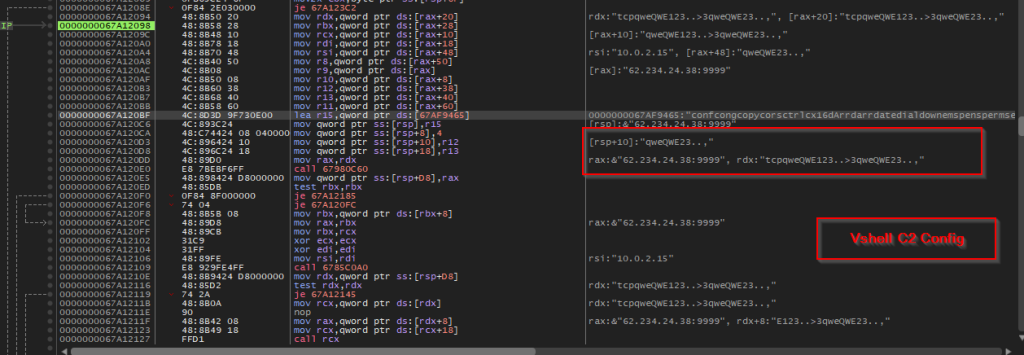
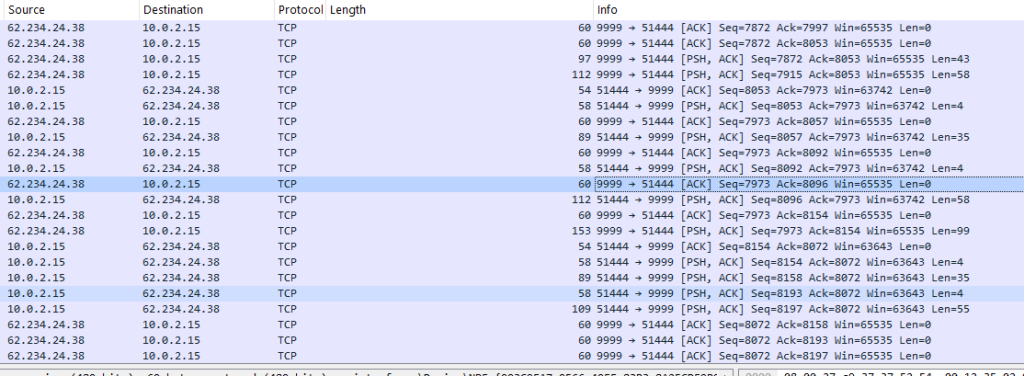
আরও বিশ্লেষণ করে আমরা কমান্ড-এন্ড-কন্ট্রোল সার্ভার এবং একটি আমদানি কনফিগারেশন Ie, যা qwe123qwe, আবিষ্কার করেছি। পরবর্তী বিভাগে, আমরা আরও, শিকার এবং অবকাঠামোগত নিদর্শনগুলি দেখব।
শিকার এবং অবকাঠামো।
পূর্ববর্তী ইমপ্লান্টগুলি খতিয়ে দেখার পর, আমরা কিছু আকর্ষণীয় নিদর্শন খুঁজে পেয়েছি।
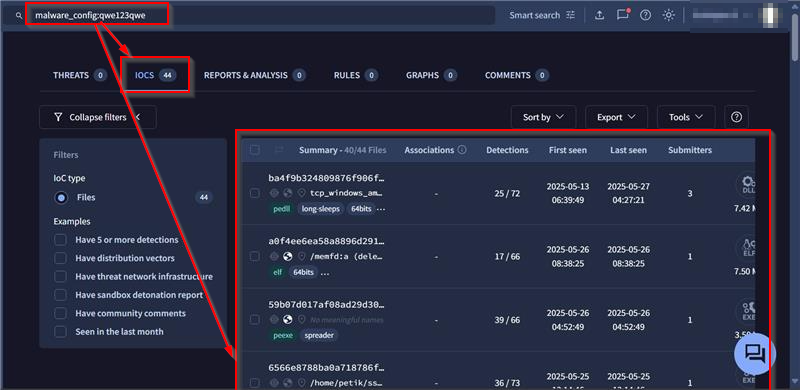
এই গবেষণায় উল্লিখিত প্রচারণায় ব্যবহৃত লবণের বিশ্লেষণ এবং নিষ্কাশনের উপর ভিত্তি করে, আমরা মোট ৪৪টি ইমপ্লান্ট খুঁজে পেয়েছি, যা হুবহু একই রকম লবণ ব্যবহার করে, অর্থাৎ qwe44qwe। Vshell একটি ক্রস-প্ল্যাটফর্ম টুল হওয়ায়, আমরা একাধিক EXE, ELF, DLL, স্বাক্ষরিত এবং স্বাক্ষরবিহীন উভয়ই পেয়েছি।
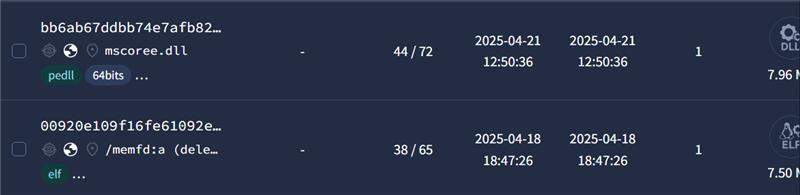
আমরা এমন কিছু নমুনাও খুঁজে পেয়েছি, যেগুলোর C2 রেঞ্জ মার্কিন যুক্তরাষ্ট্র, হংকং এবং আরও অনেক জায়গার অন্তর্ভুক্ত। এর পাশাপাশি, আমরা দেখেছি যে একই সল্ট ব্যবহারকারী ৪৪টি ইমপ্লান্টের মধ্যে কয়েকটি নমুনার সাথে APT গ্রুপ আর্থ ল্যামিয়ার সম্পর্ক রয়েছে, যারা কয়েকটি ক্ষেত্রে ভারতীয় সংস্থাগুলোকে লক্ষ্যবস্তু করেছে। অন্যদিকে, অনুসন্ধান করতে গিয়ে আমরা আরও দেখেছি যে, গবেষকদের দ্বারা রিপোর্ট করা স্ক্রিনকানেক্ট CVE-2024-1709- এর অপব্যবহারকারী UNC5174-এর ক্যাম্পেইনের সাথে অনেকগুলো একই রকম ইমপ্লান্টের একাধিক মিল রয়েছে।
এখন, অবকাঠামোগত সাদৃশ্যগুলো খতিয়ে দেখলে, একই ধরনের সূচকটি চীন-সংযুক্ত রাষ্ট্র-পৃষ্ঠপোষক হুমকি সৃষ্টিকারী গোষ্ঠীর সাথে যুক্ত করা হয়েছে, যারা SAP NetWeaver Visual Composer-কে লক্ষ্যবস্তু করতে CVE-2025-31324-এর অপব্যবহার করে আসছে।
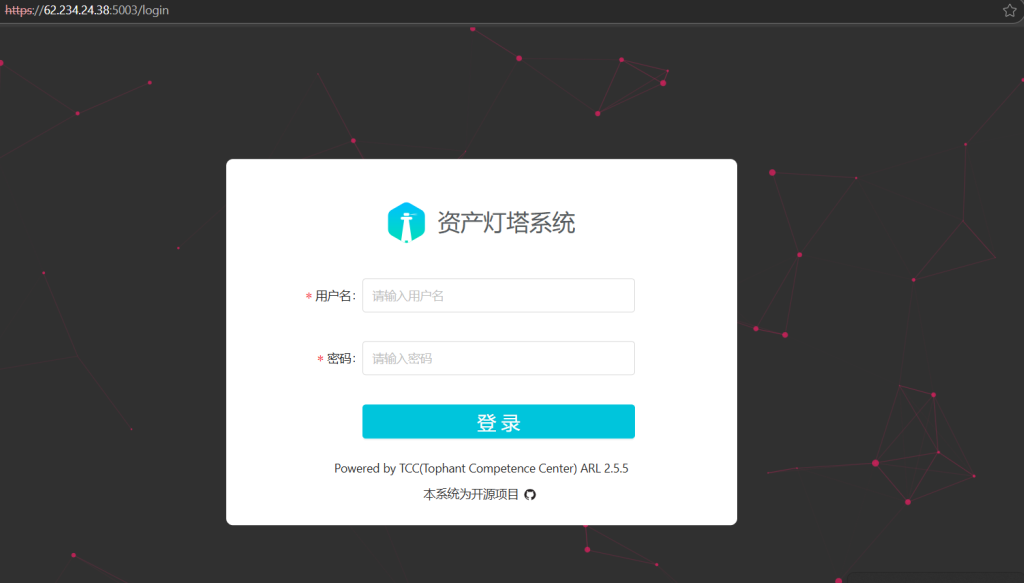
আমরা আরও দেখতে পাই যে, একই পরিকাঠামোতে একটি লগইন-ভিত্তিক ওয়েবপেজ হোস্ট করা হয়েছে, যা অ্যাসেট লাইটহাউস সিস্টেমের সাথে সম্পর্কিত। এটি টপফ্যান্ট কম্পিটেন্স সেন্টার (TCC) দ্বারা তৈরি একটি ওপেন-সোর্স অ্যাসেট ডিসকভারি ও রিকনেসান্স প্ল্যাটফর্ম । এটি মূলত উন্মুক্ত আইপি, ডোমেইন, পোর্ট এবং ওয়েব সার্ভিস শনাক্ত করার মাধ্যমে বাহ্যিক আক্রমণের ক্ষেত্রগুলো চিহ্নিত করতে ব্যবহৃত হয়। তাই, আমরা এই উপাদানগুলো ব্যবহার করে আমাদের কাজের ধরন পরিবর্তনের সিদ্ধান্ত নিই এবং কয়েকটি আকর্ষণীয় মিল খুঁজে পাই।
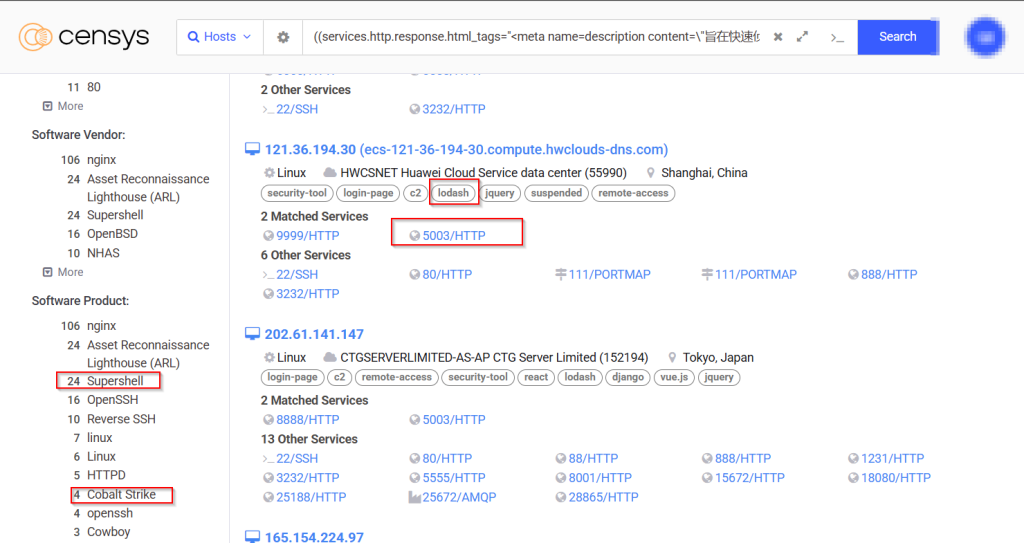
পিভোটিং-এর পরে, আমরা একই ধরনের পোর্ট-কনফিগারেশন সহ একাধিক ক্ষতিকারক ওয়েবসার্ভার আবিষ্কার করেছি, যেমন যেগুলো পোর্ট 5003-এ ASL চালাচ্ছিল, Cobalt Strike এবং SuperShell হোস্ট করেছিল, যেগুলো UNC5174 ওরফে Uteus- এর ব্যবহৃত প্রধান ইমপ্লান্ট হিসেবে পরিচিত । এর পাশাপাশি আমরা Earth Lamia-এর সাথে সম্পর্কিত একই ধরনের পোর্ট-কনফিগারেশন সহ একাধিক ওয়েবসার্ভারও উন্মোচন করেছি ।

আচ্ছা, শেষ কিন্তু সর্বনিম্ন নয়, আমরা আরও দেখেছি যে কমান্ড-এন্ড-কন্ট্রোল সার্ভারটি লক্ষ্যবস্তুর বিরুদ্ধে ব্যবহারের জন্য কোবাল্ট স্ট্রাইকও হোস্ট করছে, যা এটিকে এই হুমকি সত্তা দ্বারা ব্যবহৃত দ্বিতীয় শোষণ-পরবর্তী কাঠামোতে পরিণত করেছে।
অ্যাট্রিবিউশন।
ইমপ্লান্টের ব্যবহার এবং ওভারল্যাপিং ইনফ্রাস্ট্রাকচার প্যাটার্ন বিশ্লেষণের মাধ্যমে, আমরা সেই থ্রেট অ্যাক্টরকে শনাক্ত করেছি যেটি VELETRIX ব্যবহার করছে। এটি মেমোরিতে VShell এক্সিকিউট করার জন্য ডিজাইন করা একটি তুলনামূলকভাবে নতুন লোডার । যদিও VShell প্রাথমিকভাবে একটি ওপেন-সোর্স প্রজেক্ট হিসেবে প্রকাশিত হয়েছিল এবং পরে এর মূল ডেভেলপার এটি সরিয়ে ফেলেন, তারপর থেকে চীন-সমর্থিত থ্রেট গ্রুপগুলো এর ব্যাপক অপব্যবহার করে আসছে।
আরও অনুসন্ধানে একই ধরনের আচরণগত ধরণ প্রকাশ পেয়েছে, যা গবেষকদের দ্বারা সম্প্রতি নথিভুক্ত UNC5174 (Uteus) এবং Earth Lamia- এর পরিচিত কার্যকলাপের সাথে মিলে যায়। এই অ্যাক্টরের সাথে যুক্ত বর্তমান পরিকাঠামোতে SuperShell , Cobalt Strike , VShell এবং অ্যাসেট লাইটহাউস সিস্টেমের মতো টুলগুলির ধারাবাহিক ব্যবহার দেখা যায় —যা অ্যাসেট আবিষ্কার এবং অনুসন্ধানের জন্য একটি ওপেন-সোর্স প্ল্যাটফর্ম। এই টুলগুলি পূর্বে বিভিন্ন চীন-ভিত্তিক APT ক্লাস্টারের সাথে যুক্ত করা হয়েছিল এবং বাস্তব জগতে (ITW) সক্রিয়ভাবে ব্যবহৃত হতে দেখা গেছে।
প্রযুক্তিগত এবং অবকাঠামোগত সাদৃশ্যের পরিপ্রেক্ষিতে, আমরা অত্যন্ত আত্মবিশ্বাসের সাথে মূল্যায়ন করছি যে এই হুমকি সৃষ্টিকারী পক্ষটি চায়না-নেক্সাস ক্লাস্টারের অন্তর্গত একটি হুমকি সৃষ্টিকারী সত্তার অংশ।
উপসংহার.
প্রচারণাটি সাবধানতার সাথে গবেষণা করার পর, আমরা দেখতে পেলাম যে চীন-নেক্সাস হুমকি সত্তা, যাকে আমরা অপারেশন DRAGONCLONE বলেছি, Wondershare Recoverit সফ্টওয়্যারের বিরুদ্ধে DLL-Sideloading কৌশল ব্যবহার করছে, VELETRIX DLL ইমপ্লান্ট লোড করার সাথে সাথে, যা Vshell ম্যালওয়্যার চালানোর জন্য অ্যান্টি-স্যান্ডবক্স, IPFuscation কৌশল এবং কলব্যাক কৌশলের মতো আকর্ষণীয় কৌশল ব্যবহার করে, এবং UNC5174 এবং Earth Lamia এর সাথে একাধিক ওভারল্যাপ রয়েছে এবং সাম্প্রতিক প্রচারণাটি 2025 সালের মার্চ থেকে সক্রিয় রয়েছে।
Seqrite সুরক্ষা.
- এজেন্টসিআইআর
IOCs
| রয়েছে SHA-256 | ফাইলের নাম |
| 40450b4212481492d2213d109a0cd0f42de8e813de42d53360da7efac7249df4 | \附件.zip |
| ac6e0ee1328cfb1b6ca0541e4dfe7ba6398ea79a300c4019253bd908ab6a3dc0 | drstat.dll ডাউনলোড করুন |
| 645f9f81eb83e52bbbd0726e5bf418f8235dd81ba01b6a945f8d6a31bf406992 | drstat.exe সম্পর্কে |
| ba4f9b324809876f906f3cb9b90f8af2f97487167beead549a8cddfd9a7c2fdc | tcp_windows_amd64.dll ফাইল |
| bb6ab67ddbb74e7afb82bb063744a91f3fecf5fd0f453a179c0776727f6870c7 | mscoree.dll |
| 2206cc6bd9d15cf898f175ab845b3deb4b8627102b74e1accefe7a3ff0017112 | tcp_windows_amd64.exe ফাইল |
| a0f4ee6ea58a8896d2914176d2bfbdb9e16b700f52d2df1f77fe6ce663c1426a | memfd:a(মুছে ফেলা হয়েছে) |
আইপি/ডোমেন
| IP |
| 62.234.24.38 |
| 47.115.51.44 |
| 47.123.7.206 |
মিটার এটিটি এবং সিকে
| যুদ্ধকৌশল | টেকনিক আইডি | প্রযুক্তির নাম | সাব-টেকনিক আইডি | উপ-প্রযুক্তির নাম |
| পরিদর্শনকরণ | T1595 | সক্রিয় স্ক্যানিং | T1595.002 | ক্ষতিগ্রস্থতা স্ক্যান |
| পরিদর্শনকরণ | T1588 | ক্ষমতা অর্জন করুন | T1588.002 | টুল |
| প্রাথমিক অ্যাক্সেস | T1566 | ফিশিং | T1566.001 | স্পিয়ার ফিশিং সংযুক্তি |
| ফাঁসি | T1204 | ইউজার এক্সিকিউশন | T1204.002 | ক্ষতিকারক ফাইল। |
| অধ্যবসায় | ||||
| প্রতিরক্ষা ফাঁকি | T1140 | Deobfuscate/ডিকোড ফাইল বা তথ্য | ||
| প্রতিরক্ষা ফাঁকি | T1574 | হাইজ্যাক এক্সিকিউশন ফ্লো | T1574.001 | ডিএলএল |
| প্রতিরক্ষা ফাঁকি | T1027 | অস্পষ্টতা ফাইল বা তথ্য | T1027.007 | ডায়নামিক এপিআই রেজোলিউশন |
| প্রতিরক্ষা ফাঁকি | T1027 | অস্পষ্টতা ফাইল বা তথ্য | T1027.013 | এনক্রিপ্টেড/এনকোডেড ফাইল |
| প্রতিরক্ষা ফাঁকি | T1055 | প্রসেস ইনজেকশন | ||
| প্রতিরক্ষা ফাঁকি | T1497 | ভার্চুয়ালাইজেশন/স্যান্ডবক্স ফাঁকি | T1497.003 | সময় ভিত্তিক ফাঁকি |
| আবিষ্কার | T1046 | নেটওয়ার্ক পরিষেবা আবিষ্কার |


